登录社区云,与社区用户共同成长
邀请您加入社区
解决思路及心得体会(重点):出现无法正常访问的界面,好的软件会出现代码来进行提示,这样根据错误的代码来解决故障,这是解决计算机故障问题的基本方法,所以将错误代码复制到搜索网站进行查询,能较快的解决问题。访问没有使用信任的CA证书的网站,chrome提示NET::ERR_CERT_INVALID,在“高级”选项也无法继续浏览。解决办法:方法一: 添加自用的CA证书到 证书管理器里方法二: 在Chro
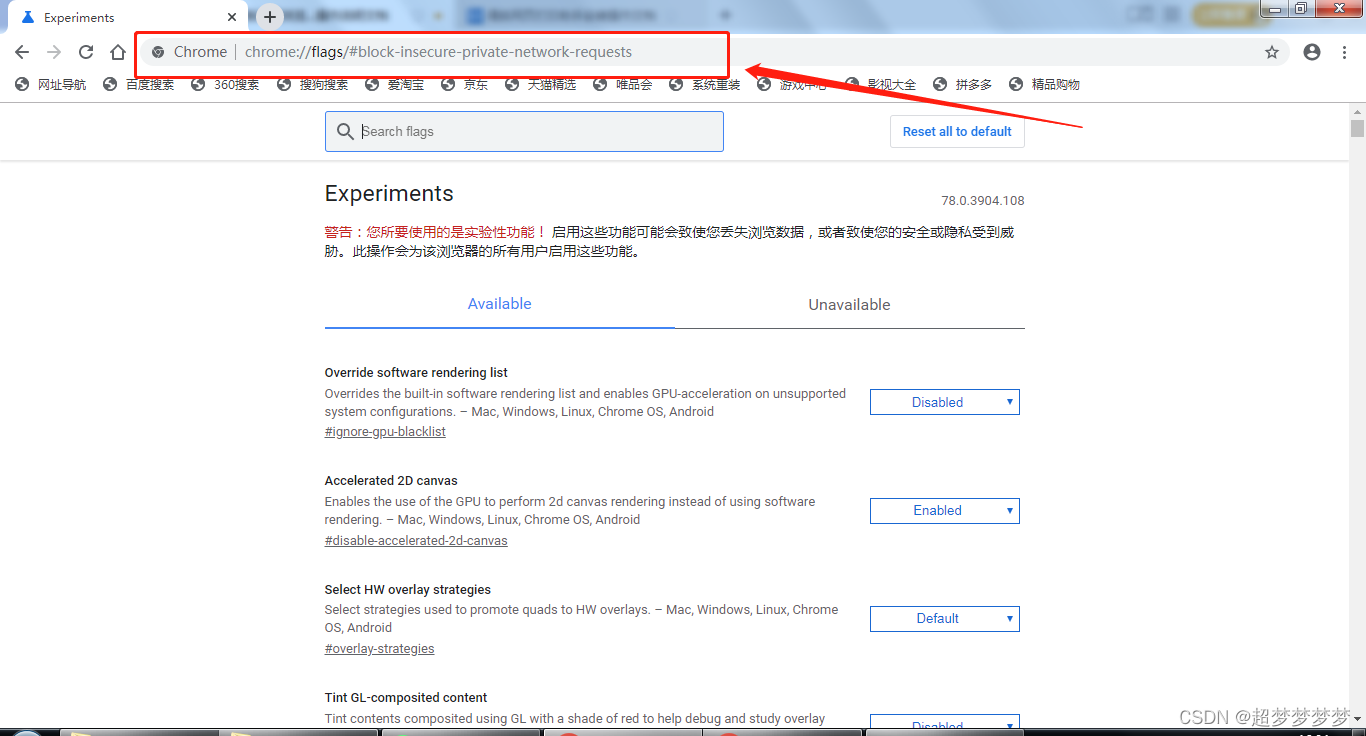
后端设置了跨域但是还是提示跨域问题,原因是这里有两个独立的安全策略在起作用:Chrome和Edge浏览器安全策略强制修改方案。Block insecure private network requests - 设置为 Disabled。打开Edge实验功能页面:edge://flags/方案1:强制修改浏览器安全策略(Chrome标志)方案2:通过Edge flags修改。搜索并设置为 Disab
本文分享如何处理遇到navigator.mediaDevices的报错的问题
介绍Playwright是一个强大的Python库,仅用一个API即可自动执行Chromium、Firefox、WebKit等主流浏览器自动化操作,并同时支持以无头模式、有头模式运行。项目地址:https://playwright.dev/docs/intro我最喜欢的特点浏览器上下文并行:对具有浏览器上下文的多个并行、隔离的执行环境,重用单个浏览器实例。自动等待: Playwright 可以自动
cookie存储默认在浏览器,在设置完毕后可以直接在浏览器上查看,可以设置cookie时间等,详细查看查看位置(选中位置为点击位置):1.打开谷歌后,点击下图选中符号:以这两个cookie值为例:2.点击后,出现出现设置界面,点击设置:3.出现设置界面后,点击网站设置:4.进入网站设置后,点击Cookie和网站数据:5.查看所有Cookie和网站数据:6.点击进入之后,里面存储了很多。看图一,我们
cookie和session有什么用?常见的用法,比如在有些网站下载东西需要会员先登陆。http协议本身是无状态的,无法得知顾客是否已经登陆,怎么办呢?cookie和session就可以知道。再比如网上购物,用户身份认证,程序状态记录。购物车怎么知道顾客挑选过哪些商品呢?cookie和session也可以记录。总而言之,cookie和session就是能够记录顾客状态的技术,尽管二者属于不同的技术
原文链接:[url]http://click.aliyun.com/m/22119/[/url]摘要: 个人站长如何分析自己的网站,这里有第一手的经验简介很多个人站长在搭建网站时使用nginx作为服务器,为了了解网站的访问情况,一般有两种手段:使用CNZZ之类的方式,在前端页面插入js,用户访问的时候触发js,记录访问请求。分析nginx的access log,从日志...
在使用爬虫的时候,用浏览器模拟加载动态网页,出现这个错误的可能原因是没有关闭相应调用的浏览器,关闭再打开就好了。但是有些时候,打开浏览器再运行代码也不会出现这样的结果。...
1、工厂模式:客户类和工厂类分开。消费者任何时候需要某种产品,只需向工厂请求即可。消费者无须修改就可以接纳新产品。缺点是当产品修改时,工厂类也要做相应的修改。如:如何创建及如何向客户端提供。 2、建造模式:将产品的内部表象和产品的生成过程分割开来,从而使一个建造过程生成具有不同的内部表象的产品对象。建造模式使得产品内部表象可以独立的变化,客户不必知道产品内部组成的细节。建造模式可以强制实...
问题:向某银行发送支付请求时,如果客户端cookie开启,第一次请求时,请求地址会自动增加一jsessionid,第二次没有问题。如果客户端cookie关闭,无论如何请求地址会自动添加一jsessionid,从而导致支付页面不能显示。-------------------------查了网上的一些解决办法,找到原因,如下:<在你的程序第一次访问服务器的时候,服务端并不知道你的客户端浏
1.拳头之Get/Post拳头是最基本的一重武器,也是最重要的,好比练武之人必须先扎稳马步。java 代码HttpClient httpclient=new HttpClient();//创建一个客户端,类似打开一个浏览器GetMethod getMethod=new GetMethod("http://www.blablabla.com");//创建一个get...
http-equiv类似于HTTP的头部协议,会返回一些有用信息给浏览器,以帮助浏览器正确和精确地显示网页内容。常用的http-equiv属性值有Content-Type、Content-Language 、Refresh、Expires、Pragma、Set-Cookie、Window-target、Page-Enter、Page-Exit、MSThemeCompatible和Content-S
session.invalidate()是销毁跟用户关联session,例如有的用户强制关闭浏览器,而跟踪用户的信息的session还存在,可是用户已经离开了。虽然session 生命周期浏览默认时间30分,但是在30分钟内别的用户还可以访问到前一个用户的页面,需销毁用户的session。session.removeAttribute()移除session中的某项属性。在spring例子中宠物商店
今天突然想看看《欢乐戏剧人》,谷歌浏览器点击播放,结果出现“由于您禁用了cookie导致视频无法播放......”这情况。。。也不是什么大问题,只是在设置找了一圈没找到cookie在哪,还是百度一下。。。原来是这在内容设置里好吧,我这没什么问题,只是之前那不知道怎么回事,回去刷新一下网页就出来了。。。居然还能这么逗人玩,不知道以前遇到这种情况是不是刷新网页一下试试。
这种问题造成的原因,首先要检查的是,使用的SSL证书是否过期,查看方式很简单,F12浏览器开发者模式,切换到Security选项,然后会看到一个View certificate的按钮,点一下就会弹出这个网址使用的SSL证书的详细信息了,其中包括了证书的有效期开始时间和结束时间,如果是由于过期了那么只要续费延期就可以解决这个问题。那么还有一种情况,明明SSL证书没有过期,但地址栏就是显示感叹号,而
@方法一1、右键谷歌快捷方式,选择“属性”。2、打开属性窗口,切换到“快捷方式”选项卡。3、在目标路径的后面添加【 --disable-web-security】,其中chrome.exe与--disable之间有一个空格4、点击应用,然后点击确定关闭窗口。5、重新通打开浏览器,浏览器提示"您使用的是不受支持的命令行标记: --disable-web-security。稳定
由于建立连接之后,客户端和服务端之前还从在会话,数据传输等一些交互,当我们强行断开连接之后,服务器将会失去和客户端之间的连接,会出现一个(1001 端点丢失,如服务器宕机或浏览器切换其他页面)错误。正常关闭的话给我返回一个(1000 正常关闭)的消息。想要解决这个问题我们至于要在页面JS加一个当浏览器关闭或者浏览器刷新时执行一个页面关闭事件,在事件中调用websocket的close方法就行
我们在做某些接口测试的时候,服务器接受客户端请求的时候要求返回客户端相应的一些cookie信息,否则不接受请求。比如客户端的接口请求要求带上客户端的jsessionid。因为我们的测试框架是基于selenium的,为了跟同一个平台相融合。我查询了相关资料,在selenium的源码中发现Options类里就有对cookie进行相关操作的方法。向浏览器增加cookie:def a
这几天看一个讲解一个网页从我们输入地址到显示在我们面前的一个讲解,是我对http又有了一个完整的了解,现在做一下整个流程的记录,虽然不是很详细,但是整个过程是完整的。如果不对,请指正!
一般情况下,访问银行网站或者12306这些网站都需要证书,但是一般都会提示让你下载,下载完成后安装就ok了,但是前几天用的好好地,突然就出现问题了,打开所有带https的网站都提示了证书出错,网上搜索很多资料都没办法解决,下面就是出错页面:然后选择继续浏览,点击证书错误,查看详细信息查看证书路径,如果发现有如下字段,那么恭喜你,本文章就是为你而写!看到了醒目的单词,fiddler,没错,就是fid
QQ交流群:136924235在使用WebDriver过程中经常遇到某些style属性为"display:none"元素(这类元素在前台页面是隐藏的,但html中存在这些元素的html代码),但实际自动化测试时,往往需要直接对这样的元素进行操作,这时我们需要将其属性值更改为"display:block"以显示在页面中,然后使用webdriver对其操作。由于JS定位页面元素提供方法
消息实时推送场景:1,第一阶段可以实现消息群发功能场景:根据应用类型,服务端发送消息,客户端及时收取消息。如同qq有时会弹出新闻小窗2,第二阶段可以根据办理业务,单点推送场景:手机用户办理一笔业务时,及时推送反馈。办理情况,如同招商银行按时推送信用卡还款信息,催你还钱,该还多少钱。3,可以将邮件,短信推送这些有共性的东西整合为一个整体设计思路:1.服务端发送消息(含标题
在市场需求的推动下 , Web 应用如今已经从一般的网站发展成为大型电子商务、信息发布和提供各种服务的平台 , 软件规模不断扩大 , 软件复杂性不断增加 , 但是激烈的商业竞争使软件开发周期缩短 , 如何保证 Web 应用的正确性和可靠性越来越成为人们关注的问题。作为保证软件质量和可靠性的重要手段 ,Web 应用软件的测试就成为如今开发过程中的一个重要环节。本文将介绍一款开源的 Web 性能测试软
cookies随浏览器关闭而失效的方法:如果不设置Expires的属性那么Cookie的存活时间就是在关闭浏览器的时候。默认cookies失效时间是直到关闭浏览器,cookies失效,也可以指定cookies时间。Response.Cookies("user_name").Expires=Date+1 '指定cookie保存时间保留COOKIES一个小时Response.C
httponly是微软对cookie做的扩展。这个主要是解决用户的cookie可能被盗用的问题。 大家都知道,当我们去邮箱或者论坛登陆后,服务器会写一些cookie到我们的浏览器,当下次再访问其他页面时,由于浏览器回自动传递cookie,这样就实现了一次登陆就可以看到所有需要登陆后才能看到的内容。也就是说,实质上,所有的登陆状态这些都是建立在cookie上的!假设我们登陆后的cookie
作者: benwin来源:http://www.phpben.com/?post=77最近几天在复习http协议中headers,cookies、session、缓存等相关知识,发现些新知识点。这篇文章注重结合PHP去理解这些内容,也就是比较注重实践部分。一、 http headers NO1:对于web应用,用户
session是把信息保存在服务器端,它会消耗服务器的资源,因此不要随便利用session,除非不得已而为之。 session在我们程序中保存用户信息时一般都会用到,那么它在何时创建呢?一般是在getsession时就会创建,它也有生命周期,默认为30minus,但是我们可以修改,一旦过了生命周期,它就会消亡,同时我们关闭浏览器时session也会随之消亡,重开一个session也
首先是这个,觉得虽然是为droid x写的,但是他写的简单易懂,而且95%以上内容也适合里程碑使用。最关键的是他上传了写号上3G所需要的一切一切软件http://www.in189.com/thread-65245-1-1.html其次是这个,也是同一个人写的,这篇是针对里程碑的,但是没有上一篇详细,可以作为比对,看看哪些不同http://www.in189.com/viewthrea
个http请求的详细过程我们来看当我们在浏览器输入http://www.mycompany.com:8080/mydir/index.html,幕后所发生的一切。首先http是一个应用层的协议,在这个层的协议,只是一种通讯规范,也就是因为双方要进行通讯,大家要事先约定一个规范。1.连接 当我们输入这样一个请求时,首先要建立一个socket连接,因为socket是通过ip和端
HTML标签元素可提供有关页面的元信息(meta-information),比如针对搜索引擎和更新频度的描述和关键词。标签位于文档的头部,不包含任何内容。 标签的属性定义了与文档相关联的名称/值对。 HTTP-EQUIV类似于HTTP的头部协议,它回应给浏览器一些有用的信息,以帮助正确和精确地显示网页内容。常用的HTTP-EQUIV类型有:1、Content-Type和
什么是sessionSession 的中文译名叫做“会话”,其本来的含义是指有始有终的一系列动作/消息,比如打电话时从拿起电话拨号到挂断电话这中间的一系列过程可以称之为一个 session。目前社会上对 session 的理解非常混乱:有时候我们可以看到这样的话“在一个浏览器会话期间,...”,这里的会话是指从一个浏览器窗口打开到关闭这个期间; 也可以看到“用户(客户端)在一次会话期间”这样一
session是指一个客户端用户与服务器进行通信的时间间隔存储用户的信息这个信息是从用户登录开始,一直生存到用户关闭浏览器才会消失,当再打开时,又会重新创建.(属性:SessionID 获取用于标识会话的唯一会话IDTimeOut 获取并设置在会话状态提供程序终止会话之前
ServerRoot “/usr/local“ ServerRoot用于指定守护进程httpd的运行目录,httpd在启动之后将自动将进程的当前目录改变为这个目录,因此如果设置文件中指定的文件或目录是相对路径,那么真实路径就位于这个ServerR oot定义的路径之下。 ScoreBoardFile /var/run/httpd.scoreboard httpd使用Sco
<br /><br />lvs是在linux操作系统基础上建立虚拟服务器,实现服务节点之间的负载均衡。它是基于linux内核实现的。2.6.X内核默认集成了lvs模块。<br /><br /><br />lvs常用负载均衡的实现是基于ip协议的,所以一般称为ipvs。ipvs有三种实现方式,最常用、性能最好的是Direct routing(简称DR)。<br /><br /><br />Ubunt
作者: 阮一峰日期: 2011年8月 9日今天,我读到一篇好文章。它用图片通俗易懂地解释了,"数字签名"(digital signature)和"数字证书"(digital certificate)到底是什么。我对这些问题的理解,一直是模模糊糊的,很多
SSL协议使用不对称加密技术实现会话双方之间信息的安全传递。可以实现信息传递的保密性、完整性,并且会话双方能鉴别对方身份。不同于常用的http协议,我们在与网站建立SSL安全连接时使用https协议,即采用的方式来访问。当我们与一个网站建立https连接时,我们的浏览器与Web Server之间要经过一个握手的过程来完成身份鉴定与密钥交换,从而建立安全连接。具体过程如下: 1. 用户浏览器
cookie是网页存储到用户硬盘上的一小段信息。最常见的作用是判断用户是否登录、保存偏好设置等。我用到这个是写扫雷时,需要用cookie保存用户的设置,如行、列等。功能已具,笔而记之。cookie具有特定的格式—— cookiename=cookievalue; expires=epirationDateGMT; path=URL; domin=siteDomin; secure:
<br />近来在做一个新的产品,涉及到对客户端的浏览器的数据进行处理,进而开始要考虑如何测试这类产品的性能,简单来说就是要衡量因为我们产品的引入对于用户访问网页造成的性能方面的影响。<br />个人以前的性能测试经验主要是在服务器方面,比如业务处理系统或者应用层的网关产品。通常的模式都是大量并发的虚拟用户,有一定的并发连接,看重的指标是每秒处理的事务数量,吞吐量,以及响应时间。常常要考虑的问题是
Problemhttp 协议是无状态的,每个GET 请求,都会进行以下三步:1.打开一个与web 服务器的连接2.下载相关数据3.关闭 连接对于一个嵌套图片或frame 这样的的多文档组成的页面来说,这些操作是相当耗时的,嵌套的每个页面和页面上的图片都要与服务器进行一次单独请求.HTTP 1.1http1.1 将试图解决以下条件下产生的问题:
本文面向中后台前端开发者,用实战视角彻底讲清 localStorage、sessionStorage、cookie 三大浏览器存储。从核心区别、API 用法、适用场景、安全选型到真实踩坑,一次性讲透:Token 存哪、用户配置怎么持久、列表筛选如何缓存、多步表单用什么存储。不堆理论,只给可直接复用的代码与选型方案,帮你告别 “面向搜索引擎写代码”,扎实夯实前端基础。
执行下面的操作,会打开我的博客主页,然后在输入框里输入 “Java实现彩票大乐透、双色球机选号”,然后点击搜索,在跳转后的搜索页面点击 “Java实现彩票大乐透、双色球机选号”如果你的页面点击或者其他操作会打开新的页面,并且你需要在新页面进行操作,那么你需要使用创建上下文管理多页面。文章标题,跳转到新的博客文章页面,获取博客里的第一行文章内容。运行上面的代码,会运行无头浏览器在后台打开。无头浏览器
本文介绍为现代浏览器(以edge)为例,配置浏览器对不同url配置不同代理,尤其是根据协议选择是否走代理以http://和https://为例,假设我希望前者不走代理(或者总是直连),而后者走代理(或者更加精细的代理规则)
例如,在移动应用中,可以利用设备的本地存储(如Android的SharedPreferences或iOS的UserDefaults)来存储一些与用户状态相关的数据,这些数据可以在一定程度上替代Cookie在Session持久化中的作用,当然这需要根据具体的应用场景和架构进行设计和调整。即使客户端的Cookie被删除,服务器可以根据用户的其他标识(如用户名、IP地址等结合业务逻辑)尝试恢复部分Ses
browser_cookie3是一个强大且实用的Python模块,用于从各种常用浏览器中提取Cookies。这在进行Web请求时特别有用,因为它允许您直接使用登录会话Cookies进行操作,而无需手动输入凭据。
搜索Block insecure private network requests,将其设置为Disabled。关闭谷歌浏览器重新打开网页。
我们的自动化脚本⼀般部署在机器上自动的去运行,当自动化运行出现了报错,仅仅通过终端的错误提示给到的有用信息是一定的,若能将当时的页面变化截图抓拍下来,记录当时的错误场景,能更好的定位问题并解决问题。当我们手工测试的时候,我们可以通过眼睛来判断当前的窗口是什么,但对于程序来说它是不知道当前最新的窗口应该是哪一个的。的比较灵活可以选择控件的任意属性,上面的例子中,find_element_by_css
根据动态域名安全策略(HSTS),只要该域名在浏览器中访问过一次https,那么浏览器将强制使http的请求变为https。这对web应用开发者来说十分不友好,我将给出【禁止浏览器http自动转成https】的方案,主要针对chrome浏览器。
我们给请求加上自定义的请求头,就会多出一个预检请求同理,对于head、post 请求如果我们不加自定义响应头,也不会有预检请求Access-Control-Allow-Origin 允许的 originAccess-Control-Allow-Methods 允许的方法Access-Control-Allow-Headers 允许的请求头关于跨域的问题已经总结完成,本篇文章详细介绍了如何使用并配置
详细介绍浏览器 cookie 的原理。cookie 的出现,组成,设置和原理。
chrome浏览器访问页面证书无效和跨域问题解决方案