登录社区云,与社区用户共同成长
邀请您加入社区
弱电智能化行业离不开网络,很多学员对网络安全知识似懂非懂,网络没做好,后面问题不大,今天给大家带来网络安全技术讲解。**一、**:它就像一张网络世界的地图,它展现了我们数不清的网站、服务器和设备是如何相互连接的。用简单的话说,它就是给我们指路、告诉我们如何从一个地方到另一个地方的导航仪。:他们就像是我们在网络中建立的“桥梁”,让我们的数据能够在网络里流动起来。无论是你用的手机、电脑、路由器还是交换
在编写网络通信代码时,我们可以自己进行协议的定制,但实际有很多优秀的工程师早就已经写出了许多非常成熟的应用层协议,其中最典型的就是HTTP协议。本文内容:HTTP协议详解、cookie和session、HTTPS协议讲解(数据加密、数字指纹、CA认证)。
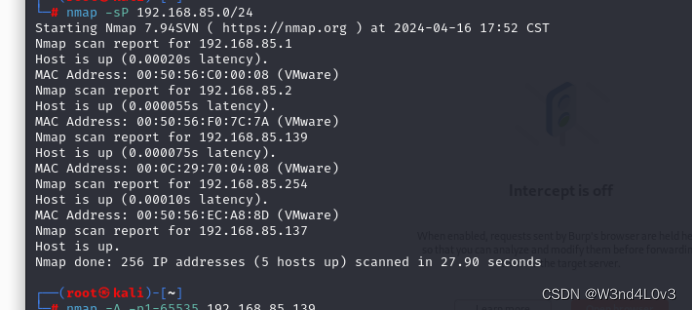
本文为uDC-7的渗透测试过程复现
监控项原型,键值显示网卡进和出"net.if.in[{#IFNAME}]“、”net.if.out[{#IFNAME}]"也就是将这些全部过滤掉(包括上面所说的lo)取出结果就为4个网卡信息。点击对应得主机-监控项-Network interfaces应用集,键值有进4个,出4个。详解分析:低级自动发现:自动创建监控项(红色部分字体是怎么创建得监控项?对应的结果也就是第一张图中的显示的8条监控项数
在我们配置了以上的测试场景的数据后,我们希望在用例执行的过程中,通过获取我们的配置,能够动态的加载数据文件中提到的方法,并执行对应的方法,那这个过程的实现我们主要通过如下的动态加载类来实现。在场景用例的测试数据中,除了需要解析需要执行的类、方法外,还要解析文件中涉及到的出入参及数据比对方式,因此,这里还需要一个场景分析类,来解析数据文件中关于具体执行过程的配置。自动化本身是为了提高工作效率,不论选
想做自动化测试肯定绕不开Python的学习,可是作为一门编程语言,它需要掌握的技能和注意点还是有很多的,今天抛开这些不谈,就说说大家常踩的一些坑吧,看看你中招没?这通常是由于尝试访问一个不存在的索引位置所导致的。在Python中,程序执行时是先查找局部变量,在函数中找不到x,y的值才会去外部查找,此时就会出现print的时候变量x,y还没赋值的错误,所以函数中的局部变量一定是赋值后再使用。学习任何
应该是我的本机启用了TLS1.2支持,而服务器上没有启用TLS1.2的支持,所以出现同样的代码本机没问题,而服务器上没法使用。返回值是空,statuscode 值是0。
1. 数据中台解决方案PPT(本篇内容)2. 数字中台建设指南详细技术方案。
在配置过程中,需要设置一个虚拟路由ID和虚拟接口IP,这是VRRP协议的两个重要参数。虚拟路由ID用于标识该组VRRP设备,虚拟接口IP用于作为虚拟路由器的IP地址,它们必须在同一个子网中。在配置keepalived时,需要设置虚拟路由ID和虚拟接口IP,以确保它们与RouterOS上的VRRP配置相匹配。在VRRP接口组配置中,设置虚拟路由ID,虚拟接口IP地址,优先级等参数。在OpenWRT上
2、文件上传漏洞:操作者对用户文件上传部分的控制不足或者处理缺陷,而导致的用户可以越过其本身权限向服务器上上传可执行的动态脚本文件。如果web应用程序存在上传漏洞,攻击者上传的文件是web脚本语言,服务器的web容器解释并执行了用户上传的脚本,导致代码执行。当应用程序使用攻击者控制的变量构建可执行代码的路径时,文件包含漏洞会导致攻击者任意控制运行时执行的文件。渗透中常见的漏洞包括:SQL注入漏洞、
微信小程序部署流程
搭建一个简单的静态网站,apache服务器,https,SSL(TLS)握手过程和发送包的内容
文件上传漏洞webshell
iptablesubuntucentos
ansible安装过程出现的问题记录
PHP的session机制基于Cookie实现,通过在客户端浏览器中存储一个session ID(会话ID),来跟踪每个用户的会话。具体来说,当用户第一次访问PHP应用程序时,服务器会为其分配一个唯一的session ID,并将该ID存储在客户端浏览器的Cookie中。在随机化机制中,会话ID是随机生成的字符串,使得攻击者无法猜测下一个会话ID。在默认情况下,PHP使用文件系统作为后端存储。PHP
WindowsServer最多支持的session的数量
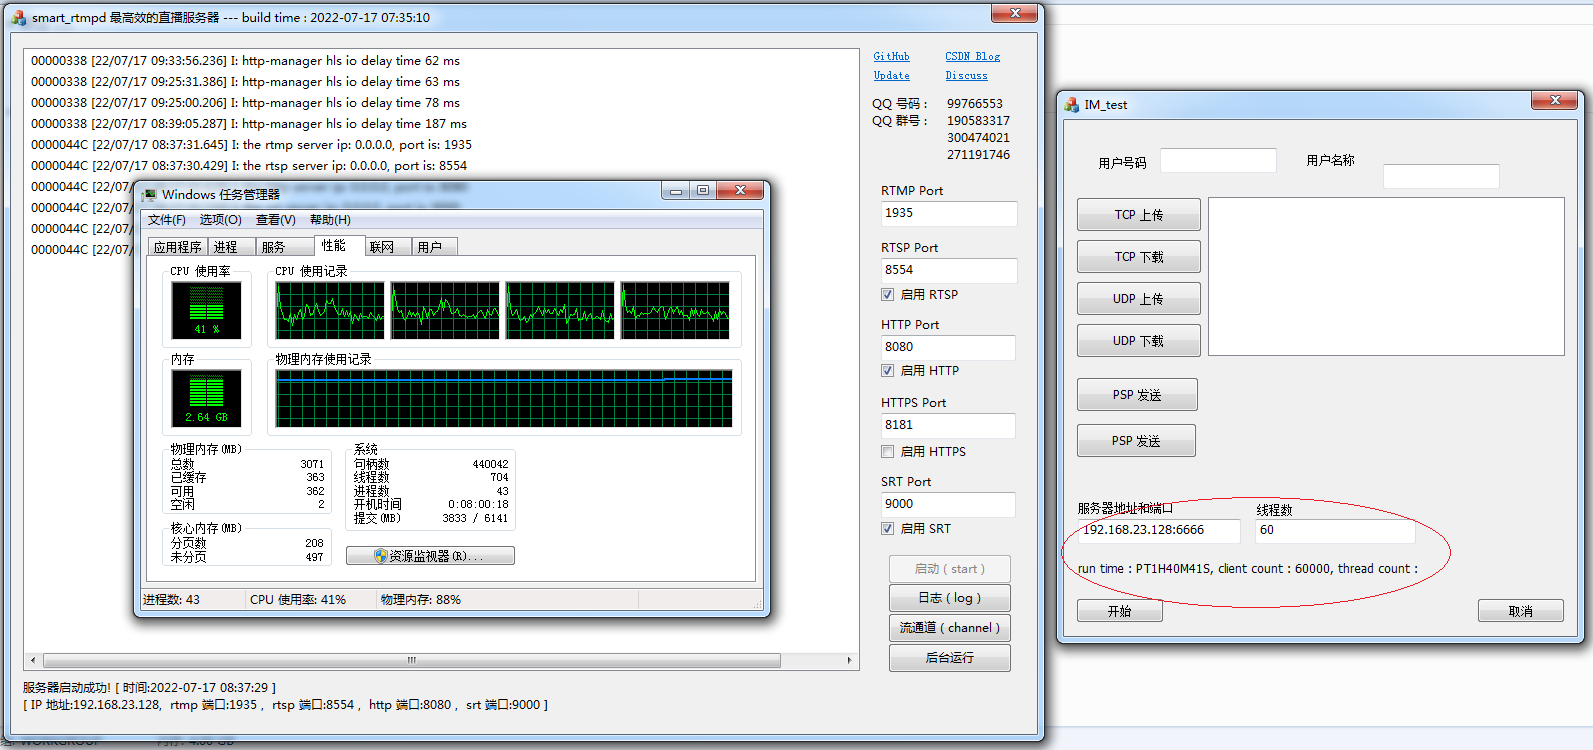
近日闲的无聊,对smart_rtmpd的网络模型进行一个简单的压力测试,轻轻松松突破C100K。
springboot多环境配置
网络安全的行业黑话 ——防守篇之软硬件
【代码】wireshark选择网卡出错解决方法The capture session could not be initiated on interface 'en0' (You don't have ...
此条警告信息是因为yum安装了旧版本的gpg keys造成的。解决方法:给后缀添加"–force --nodeps"即可。
树莓派入门学习笔记
参考https://www.cnblogs.com/minseo/p/13065321.html在 /etc/apt/sources.list 的末尾加上然后更新之,apt-get updateapt-cache search linux-image > kernel_list.log打开kernel_list.log ,找到你的目标 linux-image-5.4.0-42-generic,然后
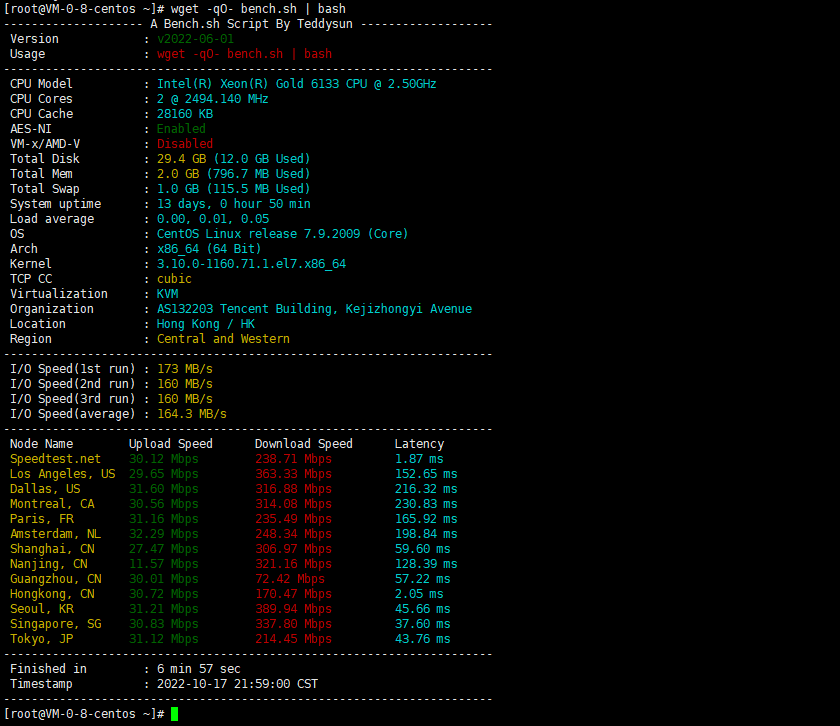
Linux服务器性能测试_Linux服务器网速测试
这条命令用于修改名为 "my-connection" 的网络连接的安全设置。具体来说,它将密钥管理设置为 WPA-PSK(Wi-Fi 安全协议),并将密码设置为 "my-password"。
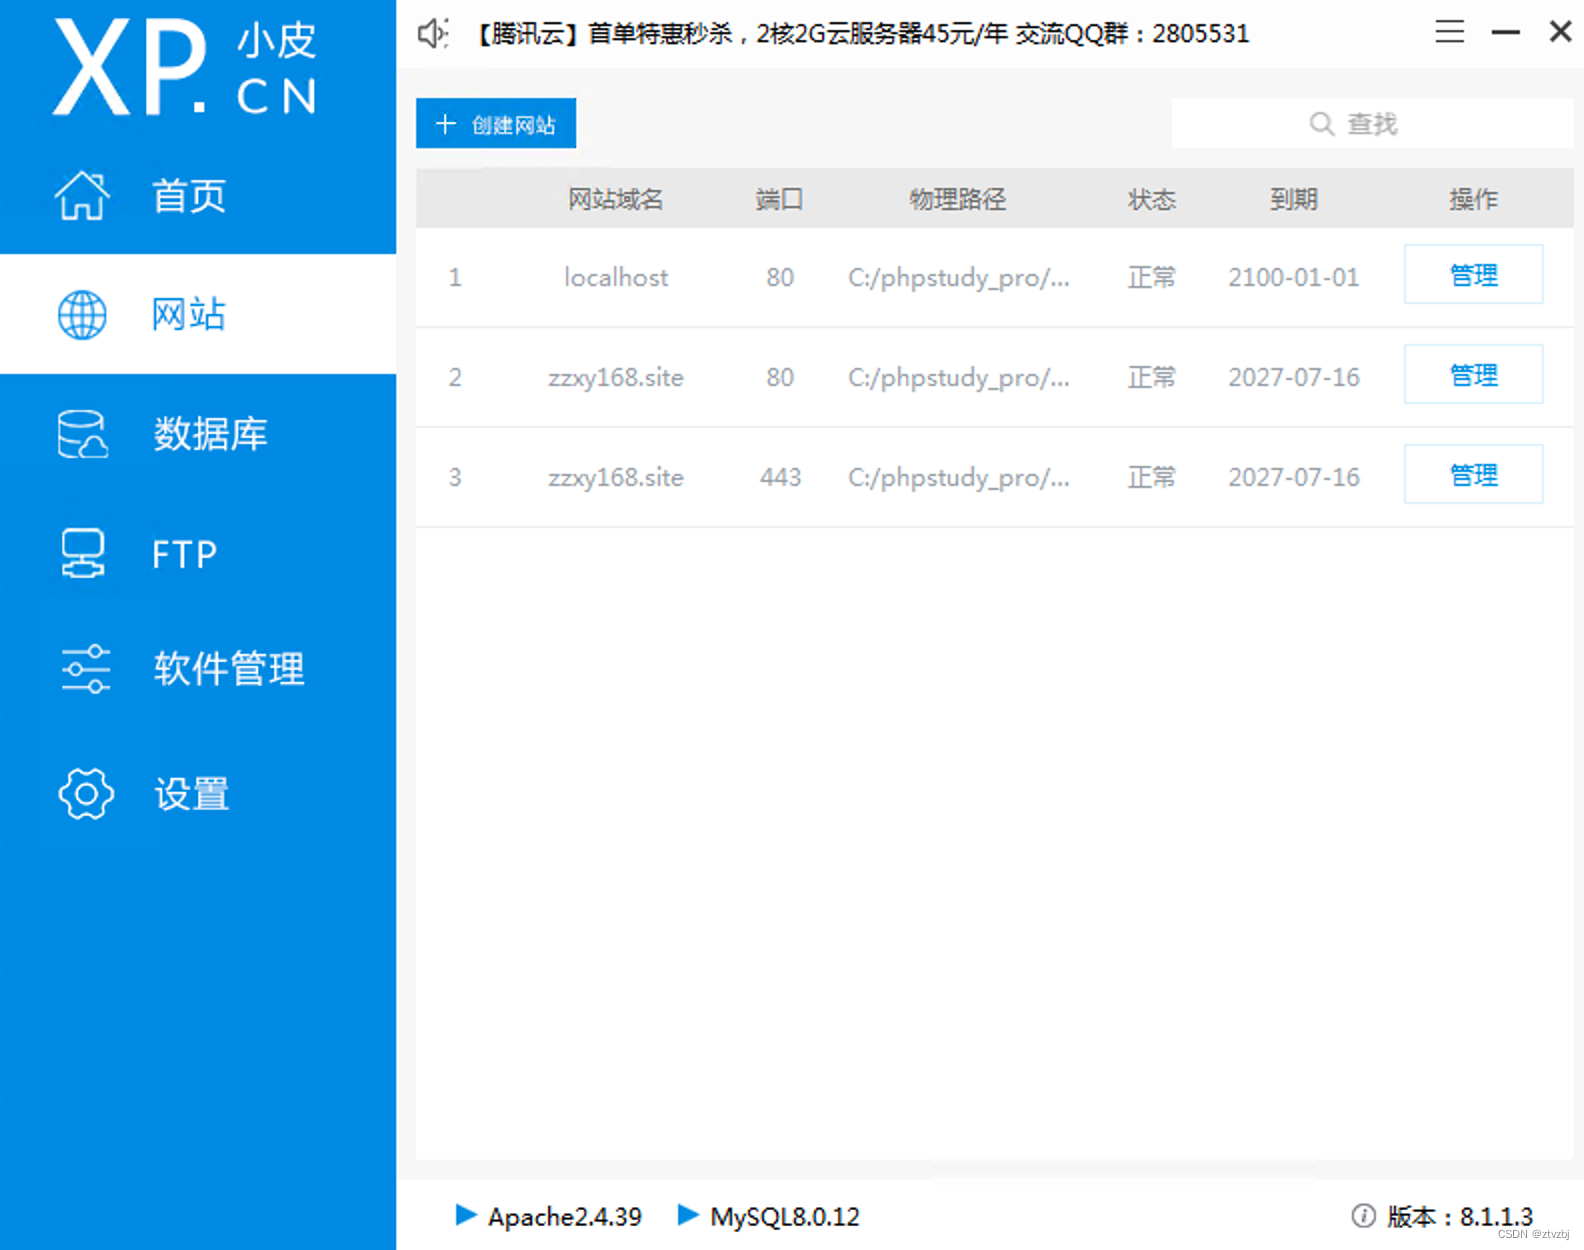
想用微信小程序访问自己服务器的mysql,发现只能用https通信,不能http,就去申请了域名,还进行了域名备案,申请了ssl密钥证书,用小皮建了网站,折腾一些,发现网页可以打开https了,还以为已经折腾好了,后来发现不能访问数据库,还以为要让数据库也支持SSl,找了很久,后面发现是网页不能解析PHP,又是问题找很久,最终发现问题出在这里,需要配置一下80和443端口就搞定了。......
PicGO配置腾讯云图床,VScode Picgo配置
本人加入域时碰见的一个错误分享一下。错误图dns管理系统文件正确文件如下图如果文件没有确实可以尝试把域环境的ipv6取消
k8s 使用loki做日志收集
热更新4. 在中添加以下配置运行项目到Chrome
chrome是不允许跨域请求携带cookie的,也就是说这里的原因就出在这个请求是跨域请求,我们的携带凭证被chrome拦截了。
Centos6编译安装zabbix-agent环境介绍:内网环境中无法使用yum下载zabbix-agent,最后导致工作无法继续。对于新手来说,不适用yum install命令等于干不了活,所以今天这章内容我们介绍如何在内网环境中将zabbix-agent客户端部署在机器上。所需插件及源:1.一套Centos6的yum源(可以是挂载镜像也可以是Centos6的yum仓库)。2.zabbix
SLB分类二层负载均衡(mac):根据OSI模型分的二层负载,一般是用虚拟mac地址方式,外部对虚拟MAC地址请求,负载均衡接收后分配后端实际的MAC地址响应.三层负载均衡(ip):一般采用虚拟IP地址方式,外部对虚拟的ip地址请求,负载均衡接收后分配后端实际的IP地址响应. (即一个ip对一个ip的转发, 端口全放开)四层SLB:配置负载均衡设备上服务类型为tcp/udp,负载均衡设备将只解析到
如何将rtsp协议转换成rtmp协议在线直播,其实没有方案。至少目前我还不知道有哪种方案可以实现,但是EasyDrawin这个开源的流媒体服务器已经开始将rtsp协议直接在线转换成rtmp协议提到了迭代中。那么既然没有方案,能不能间接实现呢,有,还是通过流媒体服务器,实现原理就是流媒体服务器将rtsp协议直播流以m3u8的格式储存到本地,然后,浏览器通过各种视频播放组件去播放m3u8格式的文件。目
谈websocket之前,我们可以先复习一下web通信的一些概念。推(PUSH)和拉(PULL):推和拉是Web通信的两种方式,从定义上来说它们最主要的区别在于方向性,推是服务器主动向客户端推送消息,拉则是客户端主动发请求向服务器获取数据。优缺点及适用场景:1、拉模式是最常用、最成熟的一种方式,它依托了非常成熟的HTTP协议,有大量的工具类和库可以使用,请求/响
Linux下用lvs软件实现集群 目标: 学会分别使用LVS的NAT(NAT转换),DR(直接路由),TNU(隧道技术)实现linux下服务器的集群 结构: 1. 简单介绍集群的概念 2. lvs实现集群的三种方式 3. lvs十种调度算法 4. ipvsadm的使用方法简介 5. lvs实现集群实验详细步骤 内容: ==========
谷歌搜索,谷歌搜索算法分析,sgss,sg-ss,谷歌cookie,谷歌cookie算法生成,sg-ss,sg-ss逆向分析,sgss,NID,NID生成,NID生成算法
文章摘要:本文详细介绍了Ansible常用模块在Playbook中的实现方式,包括shell、script、file、fetch、copy、template、yum、yum_repository、service、cron等模块的具体应用。通过示例剧本展示了各模块的功能,如shell模块执行命令、file模块管理文件目录、service模块控制服务状态等,并说明了如何通过register变量获取执行
iptables -A INPUT -j DROP# 必须放在末尾。
本文介绍了在海光BW1100 DCU上使用CUDA Samples的bandwidthTest工具测试显存带宽的方法。测试结果显示:设备间(D2D)带宽达1293.8 GB/s,主机到设备(H2D)21.9 GB/s,设备到主机(D2H)37.9 GB/s。分析表明DCU的高D2D带宽有利于大模型训练,而H2D/D2H带宽能满足常规模型加载需求。建议优化数据传输pipeline以充分利用DCU的高
Netlify 部署静态网站——0~1保姆级操作教程
本文系统介绍了软件测试中常用的8种测试用例设计方法。主要内容包括:等价类划分法(有效/无效类)、边界值分析法(边界值±1)、因果图/判定表法(逻辑组合)、正交试验法(组合优化)、场景法(业务流程)、错误推测法(经验补充)、功能图法(状态流转)。文章通过具体示例说明每种方法的适用场景,并提出方法选择策略:输入测试用等价类+边界值,逻辑组合用判定表,业务流程用场景法,最后用错误推测法补充。强调实际项目
rabbitmq
鲲鹏服务器配置昇腾 A2/Duo,不能只看 PCIe 插槽数量。鲲鹏 920 32C / 48C / 64C:单颗 40 lane双路 CPU:80 laneA2/Duo:每张按 x16 预算然后再扣掉硬盘、RAID/HBA、网卡和其他 PCIe 设备,最终判断 A2/Duo 能配几张。一句话总结:项目实战里,A2/Duo 能配几张,不是看槽位有几个,而是看 80 lane 怎么分。
网安入门必看!总结网络安全最常见的 10 大漏洞,每款都详细拆解原理、分析潜在危害,附上实用防御方案,通俗易懂,不管是小白还是入门者,收藏直接学、直接用。
本文介绍了在Linux系统上部署Nacos服务配置中心的完整步骤。主要内容包括:1)下载并解压Nacos安装包;2)配置application.properties文件,设置MySQL数据库连接、开启鉴权功能并配置JWT密钥;3)创建Nacos数据库并初始化表结构;4)以单机模式启动Nacos服务;5)验证部署结果,通过浏览器访问Nacos控制台。部署完成后,系统将具备数据库持久化和安全鉴权功能,
告别自学走弯路!2026CTF 网络安全竞赛零基础入门到精通完整版
本文介绍了两种检查更新PowerShell的方法:1) 通过$PSVersionTable.PSVersion查看当前版本;2) 使用winget命令winget install --id Microsoft.PowerShell --source winget进行更新安装(耗时较长)。注意事项指出系统默认的蓝色图标版本不支持更新,如需手动更新需访问GitHub下载安装包(如PowerShell-
本文介绍了端口流量转发的新模式,通过在中转服务器和真实业务服务器之间建立转发通道,实现三大优势:隐藏真实IP降低攻击风险、多节点部署提升访问速度、风险隔离保障核心业务安全。这种云端转发方案部署简单,无需改动原有业务系统,能有效防护DDoS等网络攻击,同时解决跨网延迟问题,是从单点开放到分布式防护的重要升级。