全网最细网络安全学习路线:从零基础到实战专家(2026最新版)
全网最细网络安全学习路线:从零基础到实战专家(2026最新版)
网络安全作为数字时代的核心刚需领域,岗位需求持续激增,薪资水平稳居行业前列。但很多零基础学习者入门时会陷入资料杂乱、方向迷茫、学用脱节的困境——要么盲目刷课却不懂实战,要么只学工具却缺乏底层逻辑。
本文整理了一套循序渐进、实战导向的网络安全学习路线,覆盖“零基础入门→基础夯实→方向深耕→实战提升→专家进阶”5大阶段,明确每个阶段的学习目标、核心内容、实战任务与资源推荐,帮你少走弯路,高效构建网络安全知识体系。
说明:本路线适用于零基础小白、转行从业者,学习周期建议6-18个月(根据每日学习时长调整),核心原则是先打基础,再选方向,实战贯穿全程。
一、阶段1:零基础入门(1-2个月)—— 建立核心认知
核心目标:了解网络安全行业全貌,掌握计算机基础、网络基础、Linux系统基础,能独立操作Linux环境,看懂网络数据包,为后续学习铺垫。
- 核心学习内容
- 行业认知:网络安全核心岗位(渗透测试工程师、安全运维、安全开发、漏洞挖掘工程师)、岗位职责与技能要求、行业发展趋势。
- 计算机基础:操作系统基础(进程/线程、内存管理、文件系统)、二进制基础(十六进制、ASCII编码)。
- 网络基础(重中之重):TCP/IP协议栈
(IP、TCP、UDP、HTTP/HTTPS)、子网划分、网关与路由、端口与服务的对应关系(如80端口=HTTP、443=HTTPS、3389=RDP)。 - Linux系统基础:Linux系统安装(推荐Kali Linux)、常用命令
(cd/ls/cat/grep/find/chmod/netstat)、文件权限管理、远程登录(ssh)、Shell脚本基础。
- 实战任务(必须落地)
- 安装Kali Linux虚拟机(VMware/VirtualBox),熟练使用20+常用Linux命令。
- 用Wireshark抓包分析HTTP请求(GET/POST)、TCP三次握手/四次挥手过程。
- 编写简单Shell脚本(如批量创建用户、批量查看端口状态)。
- 推荐资源
- 视频:《韩顺平Linux教程》(基础命令部分)、B站“网络安全干货”的TCP/IP协议讲解;
- 工具:VMware Workstation、Kali Linux、Wireshark。
- 书籍:《计算机网络:自顶向下方法》(精简版,重点看TCP/IP部分)。
二、阶段2:基础夯实(2-3个月)—— 掌握核心漏洞原理,入门Web安全
核心目标:聚焦Web安全(最适合入门的方向),掌握常见Web漏洞的原理与基础利用方法,熟练使用核心工具(Burp Suite、SQLMap),能独立完成基础靶场的漏洞挖掘。
- 核心学习内容
- Web基础:HTML/CSS/JavaScript基础(能看懂前端页面结构)、Web架构(前端→后端→数据库)、动态语言基础(PHP/Java任选其一,推荐PHP,入门简单)。
- 数据库基础:MySQL基础(库/表/字段、SELECT/INSERT/UPDATE/DELETE语句、联合查询)。
- 核心Web漏洞(原理+利用):SQL注入、XSS跨站脚本、文件上传/文件包含、CSRF跨站请求伪造、弱口令与暴力破解。
- 核心工具使用:Burp Suite(抓包、改包、爆破、插件安装)、SQLMap(自动化SQL注入利用)、Dirsearch(目录扫描)。
- 实战任务(核心是“动手挖洞”)
- 完成SQLi-Labs靶场全关卡(掌握基于错误、基于布尔、基于时间的SQL注入)。
- 完成DVWA靶场全关卡(覆盖XSS、文件上传、CSRF等漏洞)。
- 用Burp Suite爆破简单密码(如后台登录密码)、修改POST请求参数绕过支付金额限制。
- 用Dirsearch扫描测试站点,发现备份文件(如/backup.rar、/config.php.bak)。
- 推荐资源
- 视频:B站“小迪安全”Web渗透基础教程、Burp Suite官方教程;
- 靶场:SQLi-Labs、DVWA(本地搭建)、CTFHub(Web入门区)。
- 工具:Burp Suite Community Edition、SQLMap、Dirsearch、Chrome开发者工具。
三、阶段3:方向深耕(3-6个月)—— 选择细分方向,突破核心技能
核心目标:网络安全细分方向较多,无需全面开花,选择1-2个方向深耕(推荐优先选Web渗透测试,岗位需求最大、入门最易),掌握该方向的进阶技能。
主流细分方向(任选1-2个)
方向1:Web渗透测试(推荐入门首选)
- 进阶内容:逻辑漏洞(越权访问、密码重置漏洞、支付逻辑缺陷)、WAF绕过技巧(参数变形、编码混淆、Payload变异)、代码审计(PHP/Java代码审计基础,寻找SQL注入、反序列化漏洞)、API安全测试。
- 实战任务:CTFHub/Web漏洞区全关卡、HackTheBox(HTB)入门机器、参与SRC漏洞挖掘(如阿里云SRC、腾讯云SRC入门区)。
- 工具推荐:AWVS(自动化漏洞扫描)、Seay代码审计工具、Postman(API测试)。
方向2:内网渗透测试(Web渗透进阶方向)
- 进阶内容:内网信息收集(网段探测、存活主机扫描、服务识别)、凭证窃取(Mimikatz、Responder)、横向移动(Pass the Hash、Pass the Ticket、WMIExec)、域环境分析(BloodHound)、权限提升(系统漏洞、SUID文件)。
- 实战任务:搭建内网靶场(1台外网机+2台内网机+1台域控)、完成域控突破全流程、学习Cobalt Strike基础使用。
- 工具推荐:Cobalt Strike、Metasploit、BloodHound、Impacket工具集。
方向3:移动安全(Android/iOS)
- 进阶内容:Android系统架构、Apk反编译(Apktool/Jadx)、Smali代码分析、Frida动态插桩、本地数据泄露检测、App权限绕过、API接口测试。
- 实战任务:反编译某App,寻找硬编码的密钥/密码、用Frida Hook绕过App的root检测、测试App的支付接口参数篡改。
- 工具推荐:Jadx、Apktool、Frida、Charles(抓包)。
方向4:云安全(新兴高薪方向)
- 进阶内容:云计算基础(阿里云/腾讯云ECS、S3存储)、云配置安全(IAM权限、安全组配置)、容器安全(Docker、K8s)、云原生应用漏洞、云WAF绕过。
- 实战任务:搭建Docker环境,测试容器逃逸漏洞、用Trivy扫描容器镜像漏洞、配置阿里云安全组与WAF。
- 工具推荐:Docker、Kubernetes、Trivy、kube-bench、阿里云安全中心。
四、阶段4:实战提升(3-6个月)—— 积累项目经验,对接就业需求
核心目标:通过真实项目、比赛、SRC挖掘积累实战经验,将技能落地,形成项目作品集,为求职加分。此阶段是从学习者到从业者的关键过渡。
- 核心实战场景
-
SRC漏洞挖掘:注册各大厂商SRC平台(阿里云、腾讯云、字节跳动、百度),从“低危漏洞”(如弱口令、信息泄露)入手,逐步挑战中高危漏洞,积累漏洞报告。
-
CTF比赛:参与线上CTF比赛(CTFHub月赛、BUUCTF公开赛、XCTF联赛),重点突破Web、Misc题型,学习团队协作解题。
-
真实项目模拟:
-
Web渗透项目:对某企业官网做完整渗透测试(信息收集→漏洞挖掘→漏洞利用→报告输出)。
-
内网安全项目:模拟企业内网红蓝对抗(外网突破→内网横向移动→域控拿下→痕迹清理)。
-
漏洞复现:复现近期热门漏洞(如Log4j2、Spring Cloud Gateway远程代码执行),理解漏洞原理与利用流程,编写复现报告。
- 必备输出:项目作品集
整理以下内容,形成作品集(面试必备):
- 3-5份完整的渗透测试报告(含测试范围、漏洞详情、复现步骤、修复建议)。
- SRC漏洞挖掘记录(含漏洞截图、报告链接)。
- CTF比赛获奖证书或解题Writeup(解题思路文章)。
- 自定义工具/脚本(如批量漏洞验证脚本、自动化信息收集脚本)。
- 推荐资源
- SRC平台:阿里云SRC、腾讯云SRC、字节跳动SRC、补天平台。
- CTF平台:CTFHub、BUUCTF、攻防世界、HackTheBox。
- 漏洞复现:GitHub“vulhub”项目(漏洞环境一键搭建)、国家信息安全漏洞库(CNNVD)。
五、阶段5:专家进阶(长期持续)—— 构建体系化能力,成为领域专家
核心目标:突破单一技术方向局限,构建攻防兼备的体系化能力,深入底层技术,解决复杂场景下的安全问题,向专家/架构师方向发展。
- 核心提升方向
- 安全开发能力:学习Go/Python安全开发(编写漏洞扫描工具、安全监控脚本、EDR插件)。
- 底层技术深耕:操作系统内核安全(Linux/Windows内核漏洞)、二进制漏洞挖掘(堆溢出、栈溢出、ROP链构造)。
- 防御体系构建:学习零信任架构、WAF/EDR原理与部署、安全基线配置、应急响应流程(如数据泄露应急、勒索病毒处置)。
- 前沿技术跟踪:AI安全、区块链安全、量子密码学、云原生安全最新动态。
- 实战与沉淀
- 主导大型企业渗透测试项目、红蓝对抗项目。
- 输出技术文章(发布在CSDN、知乎、FreeBuf)、分享实战经验。
- 参与开源安全项目(如Metasploit模块开发、漏洞工具优化)。
六、学习避坑指南(新手必看)
- 不要贪多求全:先深耕1个方向(如Web渗透),再拓展其他方向,避免样样懂、样样不精。
- 不要只学理论不实战:网络安全是实战型学科,每天至少1小时动手操作。
- 不要过度依赖工具:工具是辅助,要理解漏洞原理(如SQL注入的本质是字符串拼接),否则遇到WAF就无从下手。
- 不要忽视合规性:所有测试必须在合法授权范围内进行,严禁未授权测试他人系统,避免触犯法律。
- 要持续复盘总结:每学一个漏洞、做一个项目,都要记录解题思路、踩坑点,形成自己的知识体系。
七、就业与发展建议
- 简历优化:重点突出实战经验(项目、SRC、CTF),附作品链接(如GitHub、漏洞报告),避免空泛的掌握XX工具。
- 面试准备:熟练掌握核心漏洞原理与复现步骤、项目中的难点与解决方案、安全防御思路。
- 长期发展:工作后根据兴趣选择细分赛道(如漏洞挖掘、安全架构、安全管理),持续学习前沿技术,考取行业认证(如CISSP、CISP、OSCP,加分项而非必需)。
八、总结:学习网络安全的核心是“坚持+实战”
网络安全技术迭代快,没有一劳永逸的学习方法,核心是循序渐进打基础,实战中积累经验,长期持续学习。对于零基础小白,不要害怕起步难,先从Linux和Web安全入手,一步步完成实战任务,积累成就感,逐步建立信心。
网络安全的本质是攻防对抗,既要懂攻击,也要懂防御。当你能站在防御者的角度思考攻击路径,再站在攻击者的角度优化防御体系时,就已经迈出了成为专家的关键一步。
如果需要《网络安全基础工具包(含配置教程)》《各阶段实战题库(含题解)》《渗透测试报告模板(企业级)》,可以在下面链接里面拿,我整理好了可以免费分享给大家。祝大家在网络安全的道路上,稳步前行,收获成长!
网络安全学习路线&学习资源
网络安全的知识多而杂,怎么科学合理安排?
下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!
初级网工
1、网络安全理论知识(2天)
①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)
2、渗透测试基础(一周)
①渗透测试的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等
3、操作系统基础(一周)
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)
4、计算机网络基础(一周)
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现
5、数据库基础操作(2天)
①数据库基础
②SQL语言基础
③数据库安全加固
6、Web渗透(1周)
①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)

恭喜你,如果学到这里,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web 渗透、安全服务、安全分析等岗位;如果等保模块学的好,还可以从事等保工程师。薪资区间6k-15k
到此为止,大概1个月的时间。你已经成为了一名“脚本小子”。那么你还想往下探索吗?
7、脚本编程(初级/中级/高级)
在网络安全领域。是否具备编程能力是“脚本小子”和真正黑客的本质区别。在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。在分秒必争的CTF竞赛中,想要高效地使用自制的脚本工具来实现各种目的,更是需要拥有编程能力.
零基础入门,建议选择脚本语言Python/PHP/Go/Java中的一种,对常用库进行编程学习; 搭建开发环境和选择IDE,PHP环境推荐Wamp和XAMPP, IDE强烈推荐Sublime; ·Python编程学习,学习内容包含:语法、正则、文件、 网络、多线程等常用库,推荐《Python核心编程》,不要看完; ·用Python编写漏洞的exp,然后写一个简单的网络爬虫; ·PHP基本语法学习并书写一个简单的博客系统; 熟悉MVC架构,并试着学习一个PHP框架或者Python框架 (可选); ·了解Bootstrap的布局或者CSS。
8、超级网工
这部分内容对零基础的同学来说还比较遥远,就不展开细说了,贴一个大概的路线。感兴趣的童鞋可以研究一下,不懂得地方可以【点这里】加我耗油,跟我学习交流一下。
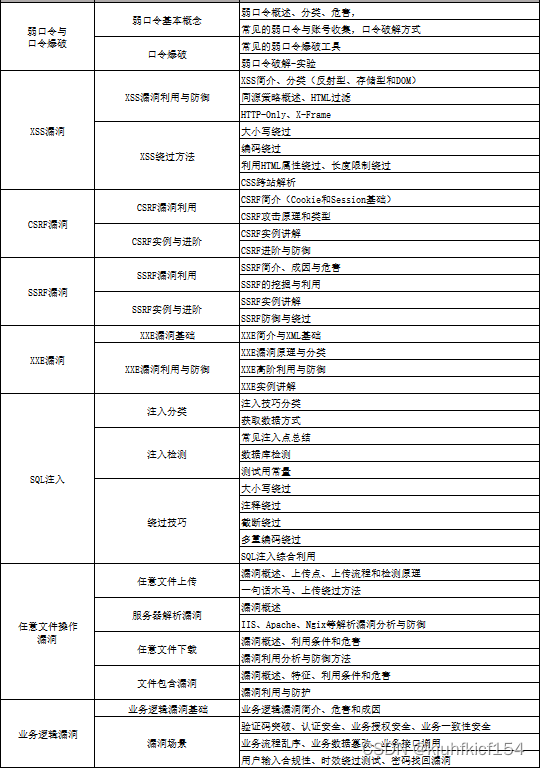
网络安全工程师企业级学习路线
如图片过大被平台压缩导致看不清的话,可以【点这里】加我耗油发给你,大家也可以一起学习交流一下。
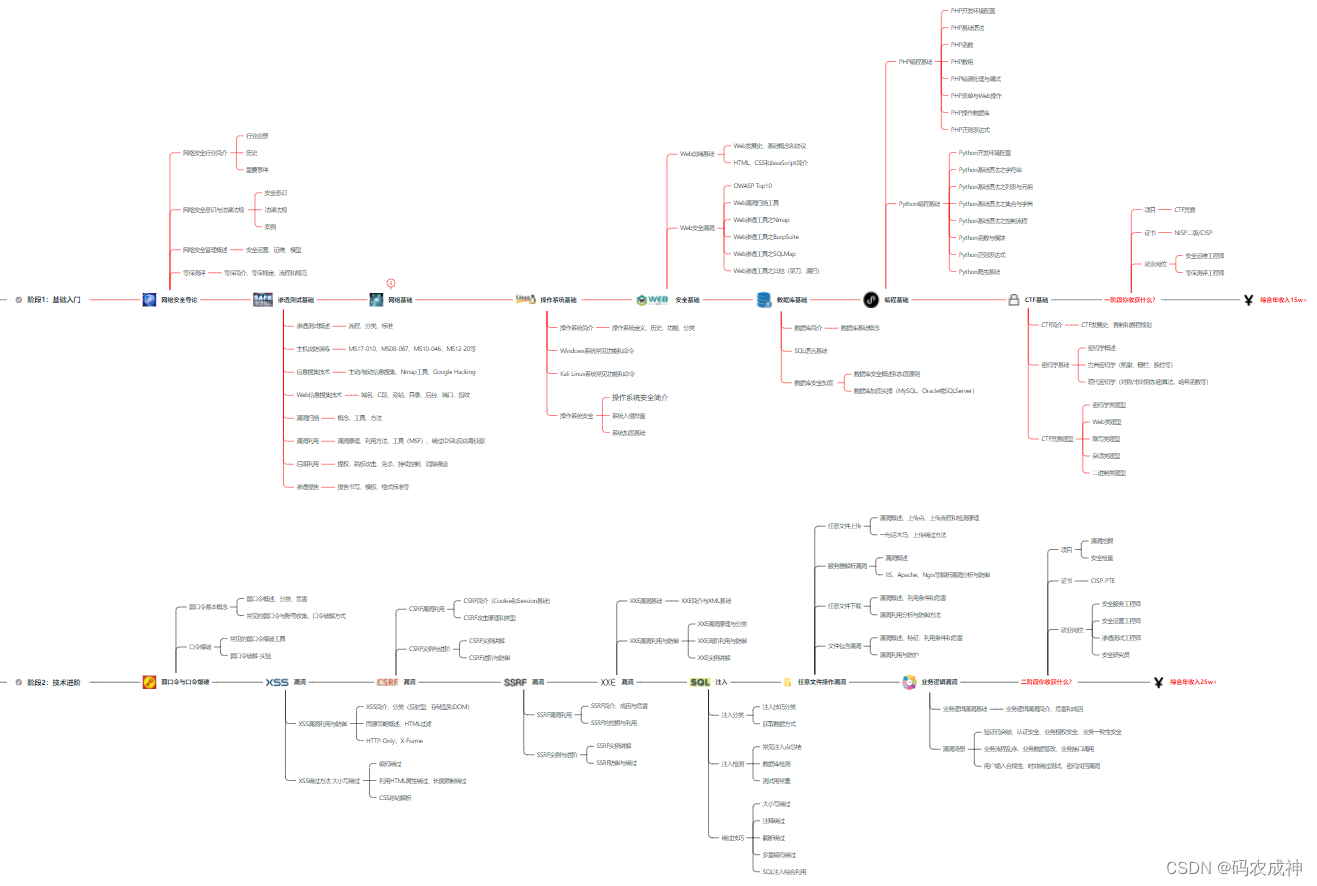
一些我自己买的、其他平台白嫖不到的视频教程:

需要的话可以扫描下方卡片加我耗油发给你(都是无偿分享的),大家也可以一起学习交流一下。
网络安全学习路线&学习资源
结语
网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。
特别声明:
此教程为纯技术分享!本书的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!本书的目的在于最大限度地唤醒大家对网络安全的重视,并采取相应的安全措施,从而减少由网络安全而带来的经济损失!!!

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 13
 0
- 0


 已为社区贡献132条内容


所有评论(0)