登录社区云,与社区用户共同成长
邀请您加入社区
等级测评流程包括四个阶段:1)测评准备(组建团队、收集资料);2)方案编制(确定对象指标、制定测评方法);3)现场测评(执行测试、规避风险);4)报告编制(分析结果、形成结论)。新版标准扩展了适用范围至网络安全整体,新增云计算等技术测评要求,强化了报告编制流程。该流程采用分步实施方式,强调风险规避和多部门协调,最终输出等级测评报告。
2024年,国际形势风云变幻,地缘政治的动荡与科技革命的浪潮交织成一幅复杂图景。以人工智能为代表的前沿科技突飞猛进,正以前所未有的速度重塑着世界的每一个角落,引领着人类社会迈向一个更加智能、高效与便捷的未来。然而,在时代高歌猛进的同时,数字安全问题却始终如影随形,勒索攻击、数据窃取、系统瘫痪、隐私泄露等等,不仅关乎个人隐私与企业利益,更成为影响国家安全与国际稳定的关键因素。
走安全行业的工程方向的,技术上面其实有很大的重叠性,抛开甲乙方、岗位名称、岗位职责等因素来看,作为学技术的,也根据以往我们给学员推荐就业和入职情况来看,只要好好掌握以下几种技术(网络协议与安全设备、Linux操作系统、Web服务部署/开发、主流渗透测试/安全工具、一门及以上的编程语言)中的2到3个,都可以较好的胜任工作需求。
以下为网络安全各个方向涉及的面试题,星数越多代表问题出现的几率越大,祝各位都能找到满意的工作。**###
python安装、开发工具使用、变量、运算符和表达式、流程控制、基本数据结构、函数、面向对象编程、模块、包、异常处理、文件操作、函数进阶、正则表达式、数据库编程、并发编程、网络编程以及三方库使用(requests、openpyxl、nose、faker、datafaker)数据类型、流程控制、面向对象、数组、枚举、抽象类、接口、集合类、常用类、泛型、注解、多线程、IO流、反射、异常处理。数据结构(
Appium是一个开源的移动端自动化测试工具,适用于移动端原生APP、移动Web APP或混合APP的自动化测试;Appium继承了Selenium(Web端自动化测试工具),应用WebDriver(JSON wire protocol)技术,借助操作系统自带的测试框架来驱动Android和IOS应用。特点:Appium是一个开源、跨平台、多语言支持、接口统一,适用于原生app、Web app或混
刷题网址:https://www.lanqiao.cn/problems/?first_category_id=2&second_category_id=11
只需要生成一次的类,不需要经常变更的类。将固定的流程步骤定义成一个模板。实现cloneable接口。
则其先序遍历序列就为AB#D##C## —— 判断是否为#,如果是则不创建结点 如果不是,则创建结点 其实本质上还是遍历——设定为某种序列 假如设置为先序序列,则在输入的字符不为#时就创建结点,先创建根节点,再创建左子树,再创建右子树。直到该结点的左结点为空,则出栈,接着遍历该结点的右子树 ==出栈的一直都是根节点== ==栈空则结束==先是指先遍历根,再遍历左子树,再遍历右子树 而左子树遍历也是
【代码】unity3d————场景管理类SceneManager。
前言HttpRunner4.x 支持两种(jmespath 和 正则)提取返回结果的方式,并且内置了丰富的校验结果的方式assert校验方式validate 可以支持的校验方式assert缩写功能equal"eq", "equals", "equal"相等less_than"lt", "less_than"小于less_or_equals"le"...
讲解访问者模式的思想,介绍其常见的应用场景,举例说明其实现方式
CTF中文一般译作夺旗赛(对大部分新手也可以叫签到赛),在网络安全领域中指的是网络安全技术人员之间进行技术竞技的一种比赛形式CTF起源于1996年DEFCON全球黑客大会,以代替之前黑客们通过互相发起真实攻击进行技术比拼的方式一般大型比赛大都是i春秋承办的,以小组的形式比赛,分预选赛和总决赛。预选赛都是线上比赛,比赛形式几乎都是解题模式。进入官方提供的网站,登录账号密码后会到一个页面,题目按类别分
即 -IPATH,--proto_path=PATH ,表示要在哪个文件路径下搜索.proto 文件,既可以用-I 指定,也可以通过--proto_path= 指定路径。如: --cpp_out=, php_out= 等,若protoc 内置语言,则无需另外安装。若使用没有内置的语言,则需要单独安装插件。grpc_php_plugin 依赖安装(安装过程较慢)(用于生成客户端代码,可手动写客户端代
基本设计概念和处理流程设计总体概念图完善 《供应链金融管理系统概要设计说明书》
喜欢kotlin的,可以在build configuration language 中选择kotlin。
【代码】【Android学习】kotlin编程快速入门。
user=root&password=123456和user=admin&password=000000。共发起四个请求:user=root&password=123456和user=root&password=000000。admin位置为2则实际是:user=admin&password=admin。比如用户字典:root,admin;密码字典:123456,000000。假如用户字典:roo
搭建一个简单的静态网站,apache服务器,https,SSL(TLS)握手过程和发送包的内容
区块链是去中心化的账本,BTC采用的是基于交易的账本模式(Transaction-based Ledger),每个区块里记录的是交易信息,所以,我们并不能直接得到每个账户上有多少钱,而是需要根据区块链中的交易记录来推算。
stm32
开闭原则:对扩展开放,对修改关闭;里氏替换原则:任何父类出现的地方子类都可以出现,父类的可扩展性依赖倒置原则:依赖接口而不依赖于类接口隔离原则:一个类能多实现就多实现,降低依赖,降低耦合最少知道原则:一个实例尽量不要和别的实例产生联系,将实体功能独立合成复用原则:多使用合成,聚合的方式,少使用继承。...
测距原理:发射探头发射超声波,传感器开始计时,在空气中遇到障碍物就会反射回来,接收器收到返回的超声波波以后就会停止计时,根据计时器记录的时间可以计算出发射点到障碍物的距离。计算公式:S=V·t/2,其中V取340m/s,t为记录的时间。测量最大距离450cm最小距离2cm(小于这个距离精度很差,可以说是盲区了)1.超声波测距基础:超声波频率高,波长短,方向性好,能够成为射线而定向传播等特点。两个探
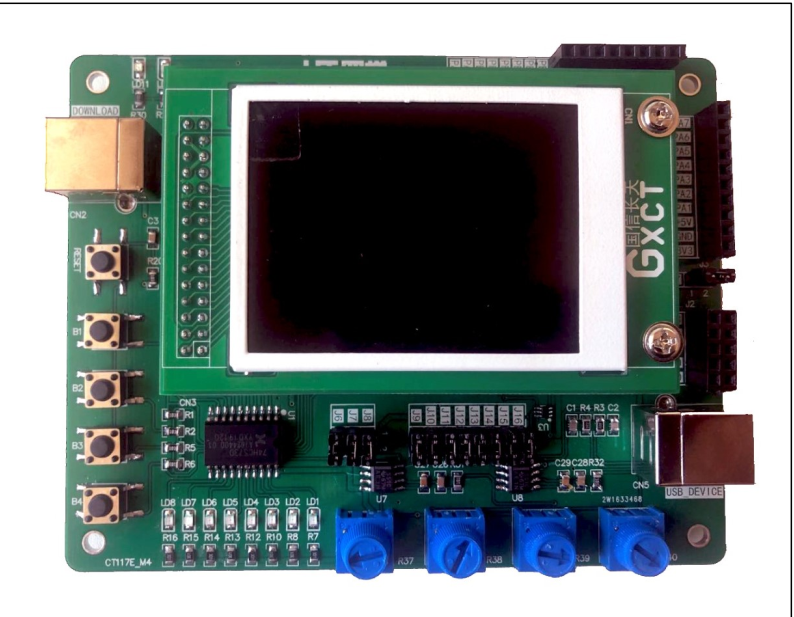
嵌入式新的板子,点亮led需要通过一个锁存器74HC573来实现,在该训练板上需要将PD2引脚配置为高电平(即LE端)。该电路中OE端默认为低电平,低电平有效,即数据输入允许。所以Q端输出与D端输入相反。看了“小蜜蜂”的教程之后,自己用一个比较简单的逻辑写了一个流水灯和跑马灯。
markdown下载安装教程
根据AI来实现接口自动化测试的实战
本文介绍了一个基于LTspice的运算放大器电路仿真分析。电路采用5个PULSE电压源(V1-V5)作为输入,通过设置不同导通电压(12V、3.3V、0.7V、5V)和时序参数。利用虚短虚断原理和基尔霍夫定律推导得出:当R1=R2=R3且R4=R6时,输出电压Vout=(Vin1+Vin2+Vin3)/3×2。仿真结果显示在特定参数下,Vout达到6V。时域瞬态分析设置仿真时间为0-500μs,步
本文系统介绍了C语言中带头结点单向链表的实现与核心操作。通过对比数组与链表的优缺点,阐述了链表的适用场景。详细讲解了创建、判空、头插/尾插、遍历、反转、冒泡排序、查找、删除和销毁等操作的代码实现与关键逻辑。特别针对指针操作顺序、空指针解引用、断链等常见问题提供实战踩坑指南。文章采用模块化设计,包含完整头文件定义,强调二级指针在链表销毁中的重要性,并总结了"先存后移,先连后接"等
蓝桥杯多校模拟赛(第二场)题解
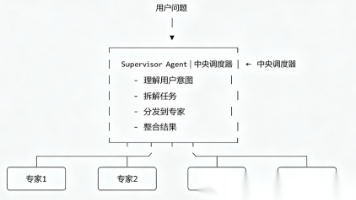
作为项目经理(Supervisor),把任务分配给前端、后端、测试三个专家。你负责分任务、看进度、整合结果——不亲自动手写代码。langgraph-supervisor 就是这种模式在 Agent 系统中的实现。
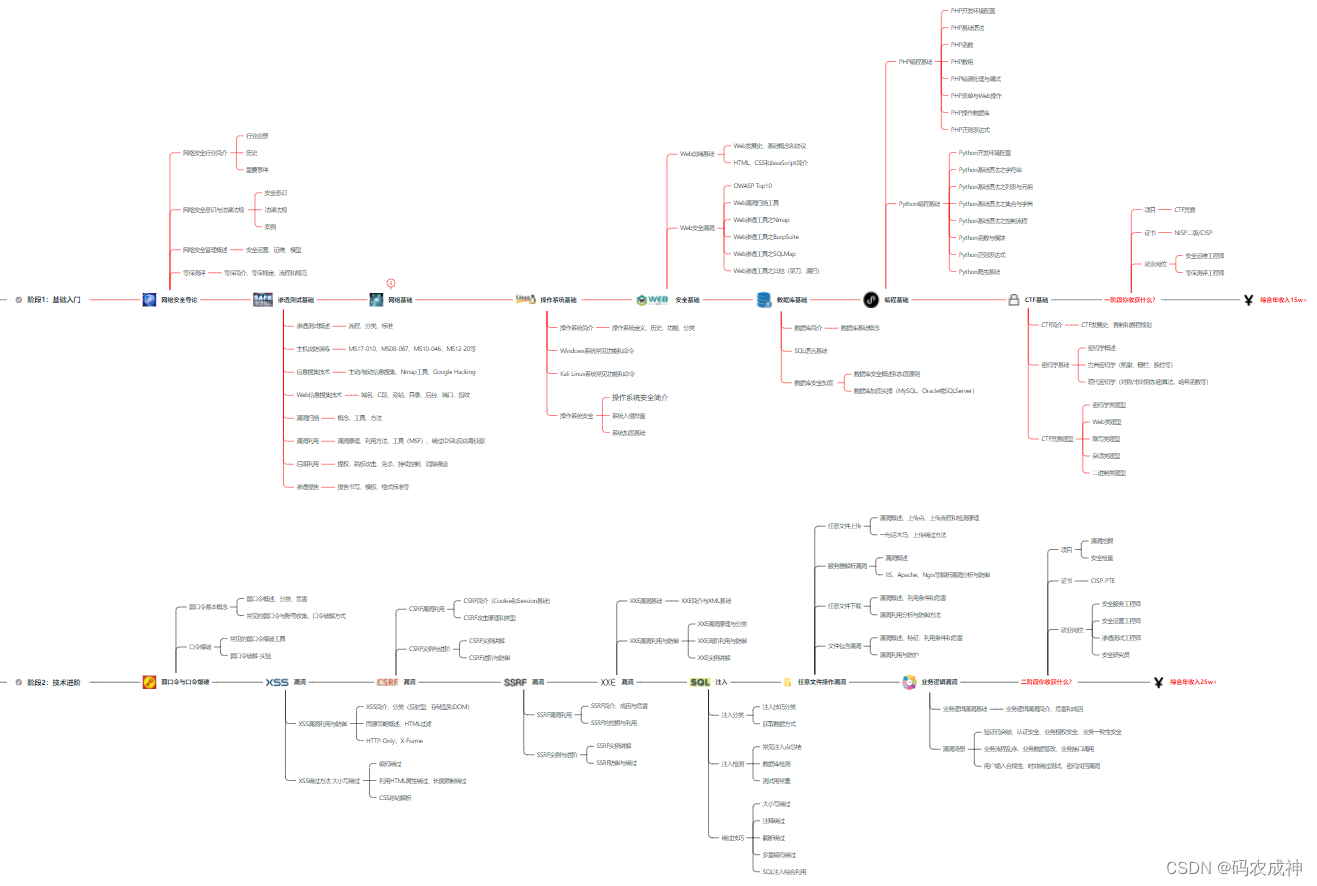
随着数字化转型加速,网络安全人才缺口巨大,全球超300万,国内达数百万,且平均起薪高于IT行业20%-30%。本文提供从零基础到就业的完整学习路径,分为两个阶段:1-3个月的基础阶段,重点掌握计算机底层逻辑、Linux系统、Python编程和网络安全概念;3-4个月的Web安全核心阶段,学习攻防技术。通过系统化6-12个月的学习,配套实操任务和资源,帮助初学者高效入门网络安全领域。
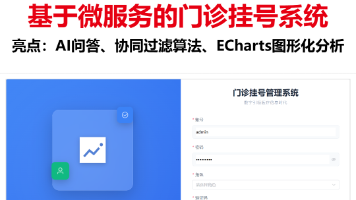
🎈系统亮点:AI问答、协同过滤算法、Echarts图形化分析;
本文详细介绍了如何将AI技术应用于网络安全漏洞挖掘,通过建立目标池、系统上下文理解、线索验证和复盘机制,形成高效的漏洞挖掘流水线。作者分享了自己从随机挖洞到流水线式工作的转变过程,强调AI不是万能的,但可以极大提高工作效率。文章适合网络安全新手和从业者,通过实际操作步骤,帮助读者理解AI在网络安全领域的应用潜力,并提供了学习资源和交流渠道。上一篇《你也想用AI在SRC上榜吗》发出去以后,来问的人比
本文探讨了AI在网络安全领域的应用,提出了“假设驱动+工具验证+自动复现”的研究系统。AI不替代传统安全工具,而是构建可重复、可度量的研究流程,通过LLM Agent、程序分析、工具调用和漏洞验证等手段,扩大搜索空间、形成假设和解释证据。AI最适合嵌入产品安全、SDL、漏洞研究团队,帮助覆盖更多边界条件,缩短人工阅读代码时间,并自动生成可复核的研究轨迹。文章还详细介绍了AI技术细节、业务结合方式、
我刚入门网络安全,该怎么学?要学哪些东西?有哪些方向?不同于Java、C/C++等后端开发岗位有非常明晰的学习路线,网络安全更多是靠自己摸索,要学的东西又杂又多,难成体系。今天这篇文章,我把网安自学的完整路线、核心知识点、推荐资源、避坑指南全部整理出来。不管你是应届生、转行小白、还是对网络安全感兴趣的零基础人士,看这一篇就够了。⚠️郑重声明:本文所有学习内容、工具使用、实战练习,均基于合法合规的授
2.将MSIZE设置成字节,FIFO级别设置成1/2,MBURST设置成4个节拍突发2次。
下面👇这张图,大家可以自行截图保存~其实这套流程对于许多业内人士拉后已经烂熟于心了,但这里面还有一些弯弯绕绕的地方需要我们打通顺畅才能更好地学习网络安全话不多说,大家一起看看吧!总结:网络安全工程师是高薪且成长性强的职业,入门门槛适中,通过持续学习与实战积累,3-5 年可实现年薪 30W+,5 年以上资深专家年薪可达百万级别。总结:漏洞挖掘是低门槛、高上限的网络安全变现方式,适合有技术基础或愿意
SPI & UART UVM验证环境摘要 该验证环境提供了一个完整的SPI和UART接口验证解决方案,包含配置类、顶层环境、基础测试类和5个实用测试用例。配置类(spi_uart_config)统一管理SPI/UART参数,支持动态修改。顶层环境(spi_uart_env)集成双agent架构,支持分析端口连接和参数配置。基础测试类(base_test)作为所有测试用例的基类,提供环境创建和配置功
preHandle顺序执行,postHandle倒序执行,并且只要有一个拦截器不放行,方法体和所有postHandle都不执行,但是最后的aftercompletion只要放行一个请求就会执行对应的afterCompletion。@RestcontrollerAdvice全局的异常处理,因为@ExceptionHandler只能处理所在类的异常,所以可以单独建一个新类,然后在最上面加上 @Rest
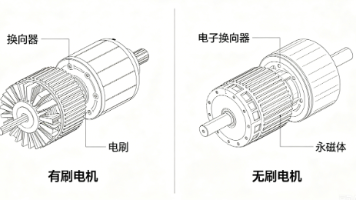
直流无刷电机(BLDC)是一种高效、长寿命的电机类型,采用电子换向替代机械换向器。核心组件包括定子、转子、位置传感器和控制器,通过电子换向实现持续旋转。相比传统有刷电机,BLDC具有效率高(85%-95%)、寿命长(10000-30000小时)、噪声低、转速范围广等优势,广泛应用于新能源汽车、工业设备、无人机等领域。 BLDC电机可分为内转子和外转子两种结构,性能参数包括额定电压/电流、功率、转速
本文为零基础学习者提供了一份清晰的网络安全入门路线,分为4个阶段:1-2个月基础打底期(网络/系统基础)、2-3个月核心技能期(Web安全/工具使用)、1-2个月实战强化期(靶场/CTF练习)和长期方向深耕期(Web安全/安全运维/数据安全)。强调学习三大原则:不追求速成、先基础后实战、合法合规。同时指出新手常见误区:忽视基础、死记工具、盲目报班和缺乏实操。建议每天坚持1-2小时学习,通过循序渐进
本文聚焦2026年AI原生网络安全元年的行业变化,梳理智能体攻防、网络犯罪工业化2.0、后量子安全、API安全、全球监管合规5大核心趋势,结合真实安全案例讲解AI时代新威胁与防护思路,适合程序员及网络安全小白学习。站在2026年的门槛儿上,网络安全早已跳出当年的装个防火墙、做个终端杀毒的被动防御思维。这一年,被业界定义为AI原生经济的元年,也是网络攻防彻底告别黑客熬夜写代码与安全人员熬夜堵漏洞的人
1.首先更新系统包并安装编译工具2.安装依赖3.克隆项目源码4.进入项目目录并使用make进行编译cd ICSimmake编译成功后,目录下会出现icsim(仪表盘模拟器)和controls(控制器界面)两个可执行文件环境配置:在启动模拟器之前,需要创建一个虚拟的CAN接口(vcan0),设置好后并检查是否设置成功。这里setup_vcan.sh。
本文介绍了小程序链接转换工具的使用方法。支持多种格式转换:1)将http/https链接生成二维码;2)小程序链接可转为普通二维码、详细信息、MP短链、小程序码;3)MP短链可转为二维码、详细信息等;4)支持微信小卡片与普通二维码互转。操作简单,只需发送对应格式的链接即可完成转换。该工具实现了不同小程序链接形式之间的便捷转换,满足多样化使用需求。
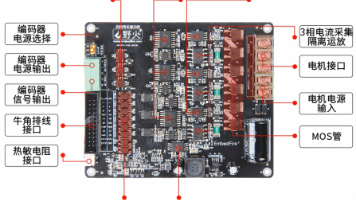
本文介绍了野火无刷电机驱动板(700W)的硬件原理与驱动电路设计。重点解析了三相六臂全桥驱动拓扑结构、霍尔传感器测转子位置的原理,以及野火驱动板的信号隔离与硬件互锁设计。驱动板采用光耦隔离控制信号和采样信号,并通过异或门与门电路实现硬件互锁,防止上下桥臂直通。配套无刷电机内置3个霍尔传感器,通过六步换相实现电机控制。文章还提供了霍尔状态与换相真值表,为无刷电机驱动开发提供了硬件基础参考。
想象你有一本字典,要查某个单词,有两种方法:如果所有可能的键(key)都来自集合 U={0,1,…,m−1}U = \{0, 1, \ldots, m-1\}U={0,1,…,m−1},且 mmm 不太大,可以直接用一个长度为 mmm 的数组 TTT:2.2 三种操作三种操作都极其简单,每种只需 O(1)O(1)O(1) 时间:2.3 直接地址表的缺点如果键的全集 UUU 很大(比如所有 64 位
2026年,网络安全的风口还在持续,人才缺口大、薪资高、前景稳,对于零基础小白来说,这是最好的入局时机。网安从来不是“少数人的技术游戏”,它不要求你有超高的天赋,也不强制要求科班出身,只要你愿意沉下心来,跟着上面的路线一步步学,坚持3-6个月,就能实现从“小白”到“入门”的跨越。不用羡慕那些“零基础入行拿高薪”的人,他们不过是把别人刷手机的时间,都用在了动手练习上。与其观望犹豫,不如从今天开始,从
排序算法算是我们大多数人接触到的第一个算法了就比如大一上C语言教的冒泡排序,算是梦开始的地方了,排序算法除了冒泡排序还有很多种有像冒泡一样简单的也有一些难度比较高的比如快速排序、希尔排序等等。还需要注意的是我们学习排序不一定非要关注它有没有用,有些排序算法虽然相比其他排序比较慢但是还是很有教育意义的可以扩宽我们的思维下面的排序我都以排。
分享多个算法和数据结构可视化学习网站,通过动态演示帮助理解抽象概念,提升学习效率。
6.1 本期核心知识点回顾(必掌握)了解Wireshark的核心用途,明确学习Wireshark对网络安全的意义;完成了对应系统的Wireshark安装与配置,解决了常见安装问题;认识了Wireshark的核心界面,记住了3个常用工具栏按钮和数据包列表的核心字段;完成了首次抓包(访问百度),成功捕获并识别了HTTP、DNS协议的数据包。本期重点:无需深入理解协议细节,重点是“会安装、会启动、会抓包