AI赋能漏洞挖掘:小白也能掌握的网络安全自动化系统(收藏版)
AI赋能漏洞挖掘:小白也能掌握的网络安全自动化系统(收藏版)
随着软件规模与复杂度增长,传统漏洞检测工具逐渐失效。本文介绍了如何利用AI构建自动化漏洞挖掘系统,通过多智能体协作、渐进式输入和动态闭环验证,实现高效、精准且成本可控的漏洞发现。文章基于TitanCA、OpenAnt等开源项目,提供了分层架构设计、核心模块划分、技术选型建议及工作流示例,适合安全工程师与程序员学习实践。
在软件规模与复杂度爆炸式增长的今天,0day漏洞的发现已从“人力密集型劳动”逐步演变为“智能体协同作战”。传统的静态(SAST)与动态(DAST)检测工具因规则僵化、误报率高而逐渐触及天花板,而通用大语言模型直接处理原始代码时,又极易受限于上下文窗口而失焦,产生大量无法复现的“幻觉漏洞”。如何构建一套既能发挥AI推理泛化能力,又能保证结果精准、成本可控的自动化系统,已成为安全团队的核心挑战。
本指南立足于当前国际前沿的开源项目实践(如TitanCA、OpenAnt、FuzzingBrain V2等),系统性地提炼出一套经过实战验证的设计方法论。全文以“渐进式输入”、“多智能体编排”与“动态闭环验证”为主线,从架构设计、模块拆解、技术选型到评估迭代,为安全工程师与架构师提供一份可直接落地的施工蓝图。
01
设计目标与核心原则
1.1 设计目标
AI辅助漏洞挖掘系统的核心目标是将资深安全专家的标准化工作流嵌入AI,使漏洞挖掘从“AI无序盲审”进化为“多智能体编排协同作战”。系统应实现:
- 全流程自动化:从信息收集、漏洞发现、验证到报告生成的全链路闭环
- 高精准度:显著降低误报率,避免开发者陷入“告警疲劳”
- 可复现性:每个发现的漏洞都能通过PoC验证,而非停留在“理论漏洞”层面
- 成本可控:在可接受的预算内完成大规模代码库的分析
1.2 核心设计原则
| 原则 | 说明 |
|---|---|
| 多智能体协作 | 将复杂任务拆解为多个专业Agent,各司其职、协同作战 |
| 渐进式输入 | 分阶段引入知识库和工具,解决模型失焦与上下文窗口限制 |
| 闭环验证 | 每个发现必须经过动态验证,形成“推理—验证—反馈”闭环 |
| 人机协同 | AI负责主力执行,专家负责经验引领与决策把控 |
02
整体架构设计
2.1 分层架构
参考TitanCA(已发现203个零日漏洞、获得118个CVE)、OpenAnt等成熟系统,建议采用以下分层架构:
┌─────────────────────────────────────────────────────────────┐│ 编排与调度层 (工作流引擎 / Controller / Orchestrator) │├─────────────────────────────────────────────────────────────┤│ ┌──────────┐ ┌──────────┐ ┌──────────┐ ┌──────────┐ ││ │ 侦察Agent │ │ 分析Agent │ │ 验证Agent │ │ 报告Agent │ ││ └──────────┘ └──────────┘ └──────────┘ └──────────┘ │├─────────────────────────────────────────────────────────────┤│ 知识检索层 (RAG) (CVE/NVD库 / 漏洞模式库 / 工具文档 / 历史轨迹) │├─────────────────────────────────────────────────────────────┤│ 工具执行层 (SAST / 符号执行 / Fuzzing / 沙箱容器 / 渗透工具链) │└─────────────────────────────────────────────────────────────┘
2.2 典型架构模式
模式一:流水线式(Pipeline) ——如TitanCA的四模块架构(匹配→过滤→检查→适配),每个阶段精炼上一阶段输出,逐步过滤误报。
模式二:多智能体协作式 ——如PentestAgent的侦察Agent、搜索Agent、规划Agent、执行Agent四个核心组件协同完成渗透测试。
模式三:假设验证式 ——如VulAgent,当发现敏感操作时形成漏洞假设,构建触发路径,再在上下文环境中验证假设。
03
核心模块设计
3.1 侦察与信息收集模块
功能:让AI看清目标的“整张地图”——识别攻击面、入口点、服务组件和架构全貌。
设计要点:
- 基于RAG检索工具文档,动态生成侦察命令
- 采用自迭代循环,持续收集直到达到停止条件
- 将环境信息存入数据库供后续阶段使用
实践参考:OpenAnt通过AST解析与可达性过滤,将分析面压缩97%,仅保留从外部入口(HTTP路由、CLI参数、WebSocket等)可达的函数。
3.2 漏洞分析与假设生成模块
功能:基于侦察结果进行深度代码审计,生成漏洞假设。
设计要点:
- 采用多视角分析——不同Agent分别负责内存安全、权限控制、配置错误等维度
- 使用Chain-of-Thought(CoT)将复杂分析拆解为子任务
- 引入“可疑点(Suspicious Point)”抽象——用控制流地标而非行号描述可疑区域
实践参考:VulAgent采用假设验证范式,对每个漏洞报告构建假设条件和触发路径,将LLM引导至相关程序上下文进行验证。
互动话题:如果你对网络攻防技术感兴趣,想学习更多网安方面的知识和工具,可以看看以下题外话!
题外话
黑客/网络安全学习路线
今天只要你给我的文章点赞,我私藏的网安学习资料一样免费共享给你们,来看看有哪些东西。
网络安全学习资源分享:
下面给大家分享一份2026最新版的网络安全学习路线资料,帮助新人小白更系统、更快速的学习黑客技术!
一、2026最新网络安全学习路线
一个明确的学习路线可以帮助新人了解从哪里开始,按照什么顺序学习,以及需要掌握哪些知识点。
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
**读者福利 |** *CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 * (安全链接,放心点击)
我们把学习路线分成L1到L4四个阶段,一步步带你从入门到进阶,从理论到实战。
L1级别:网络安全的基础入门
L1阶段:我们会去了解计算机网络的基础知识,以及网络安全在行业的应用和分析;学习理解安全基础的核心原理,关键技术,以及PHP编程基础;通过证书考试,可以获得NISP/CISP。可就业安全运维工程师、等保测评工程师。

L2级别:网络安全的技术进阶
L2阶段我们会去学习渗透测试:包括情报收集、弱口令与口令爆破以及各大类型漏洞,还有漏洞挖掘和安全检查项目,可参加CISP-PTE证书考试。

L3级别:网络安全的高阶提升
L3阶段:我们会去学习反序列漏洞、RCE漏洞,也会学习到内网渗透实战、靶场实战和技术提取技术,系统学习Python编程和实战。参加CISP-PTE考试。

L4级别:网络安全的项目实战
L4阶段:我们会更加深入进行实战训练,包括代码审计、应急响应、红蓝对抗以及SRC的挖掘技术。并学习CTF夺旗赛的要点和刷题

整个网络安全学习路线L1主要是对计算机网络安全的理论基础的一个学习掌握;而L3 L4更多的是通过项目实战来掌握核心技术,针对以上网安的学习路线我们也整理了对应的学习视频教程,和配套的学习资料。
二、技术文档和经典PDF书籍
书籍和学习文档资料是学习网络安全过程中必不可少的,我自己整理技术文档,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,(书籍含电子版PDF)
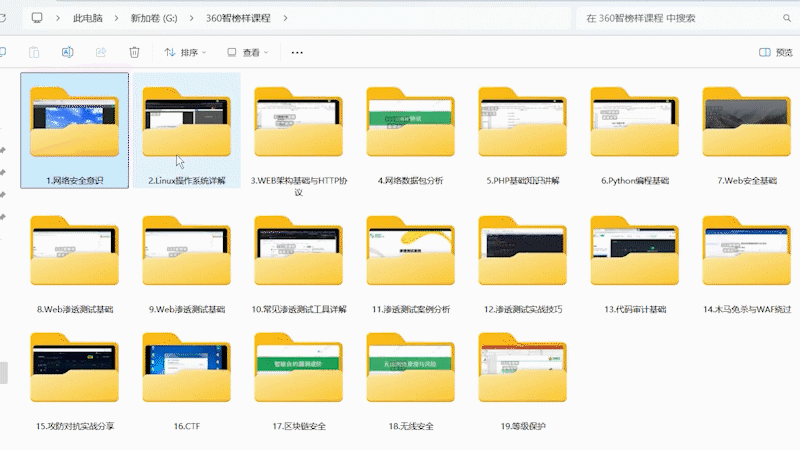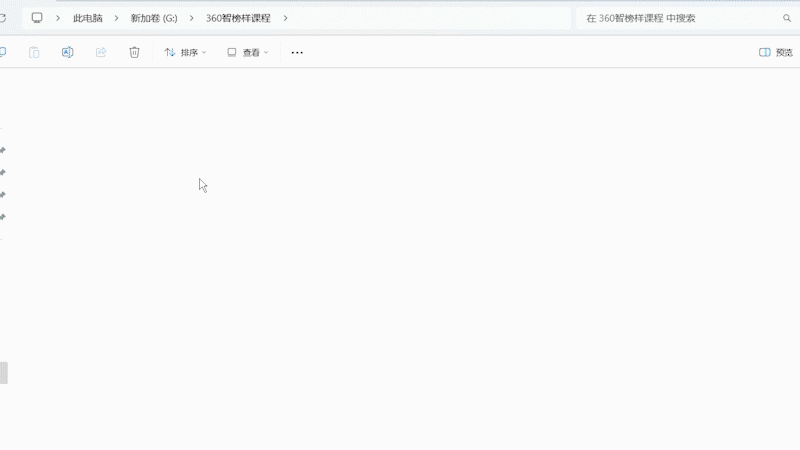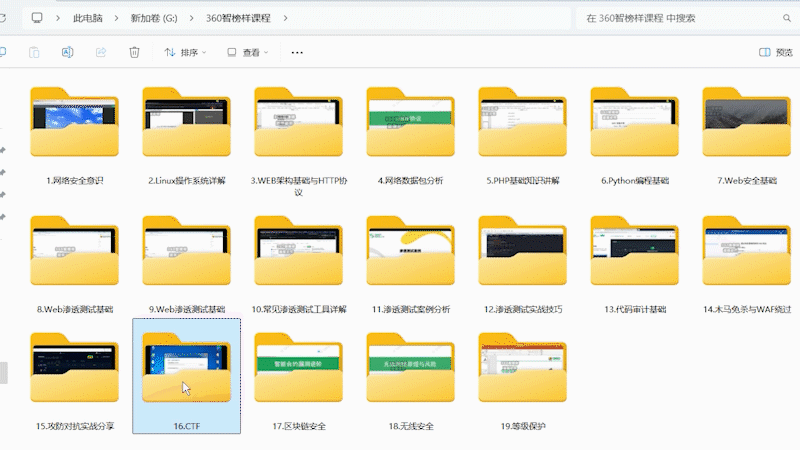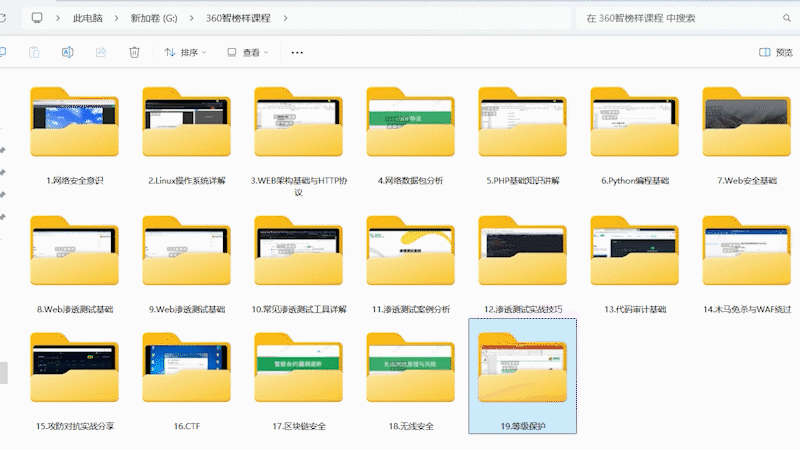
三、网络安全视频教程
对于很多自学或者没有基础的同学来说,书籍这些纯文字类的学习教材会觉得比较晦涩难以理解,因此,我们提供了丰富的网安视频教程,以动态、形象的方式展示技术概念,帮助你更快、更轻松地掌握核心知识。
网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。
四、网络安全护网行动/CTF比赛
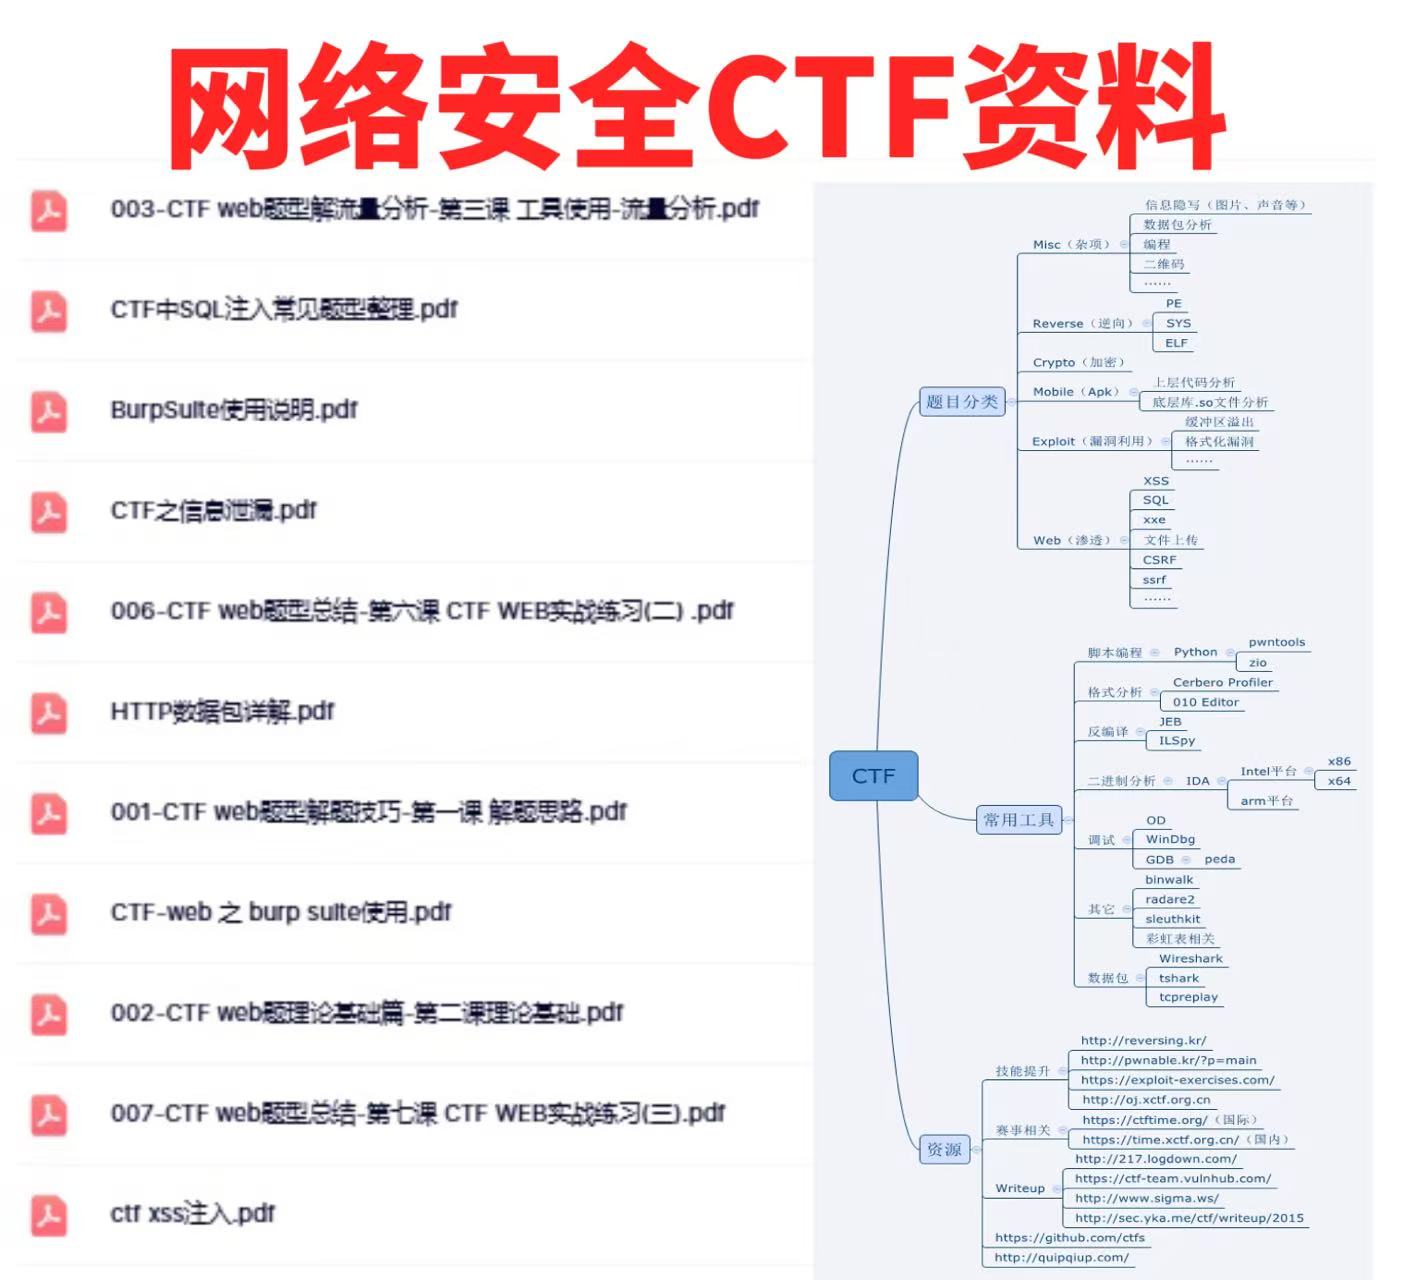
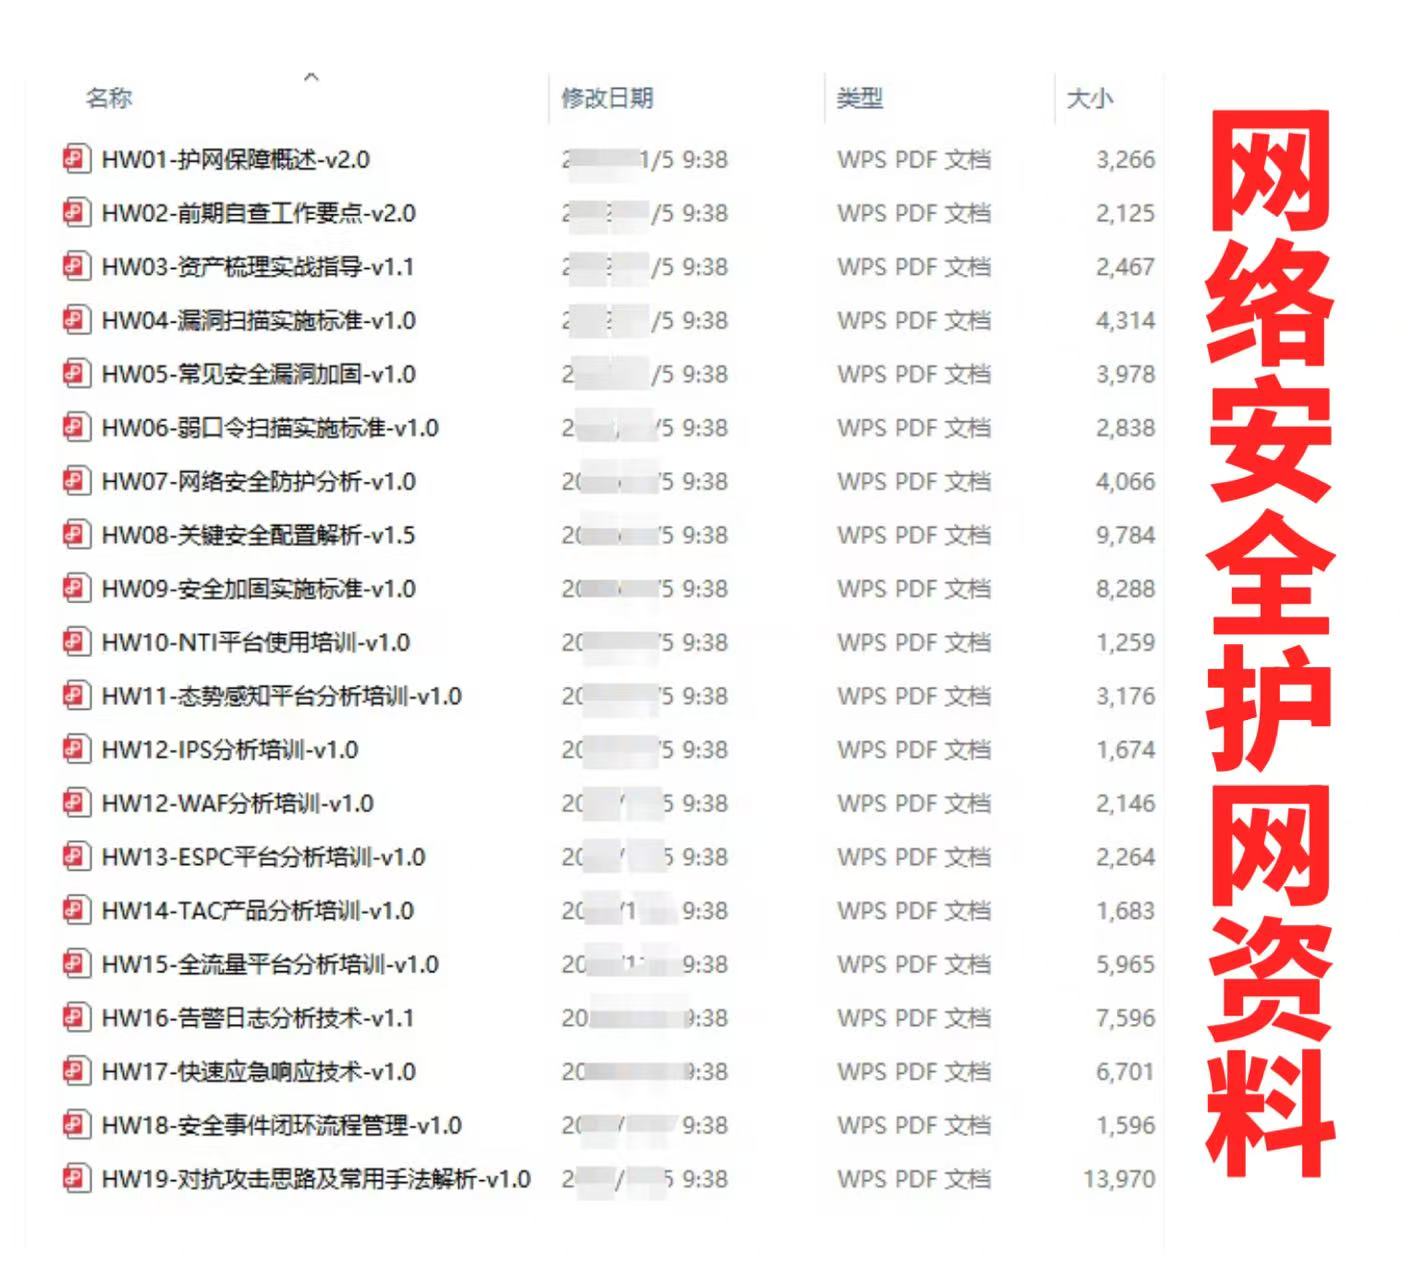
学以致用 ,当你的理论知识积累到一定程度,就需要通过项目实战,在实际操作中检验和巩固你所学到的知识,同时为你找工作和职业发展打下坚实的基础。
五、网络安全工具包、面试题和源码
“工欲善其事必先利其器”我为大家总结出了最受欢迎的几十款款黑客工具。涉及范围主要集中在 信息收集、Android黑客工具、自动化工具、网络钓鱼等,感兴趣的同学不容错过。
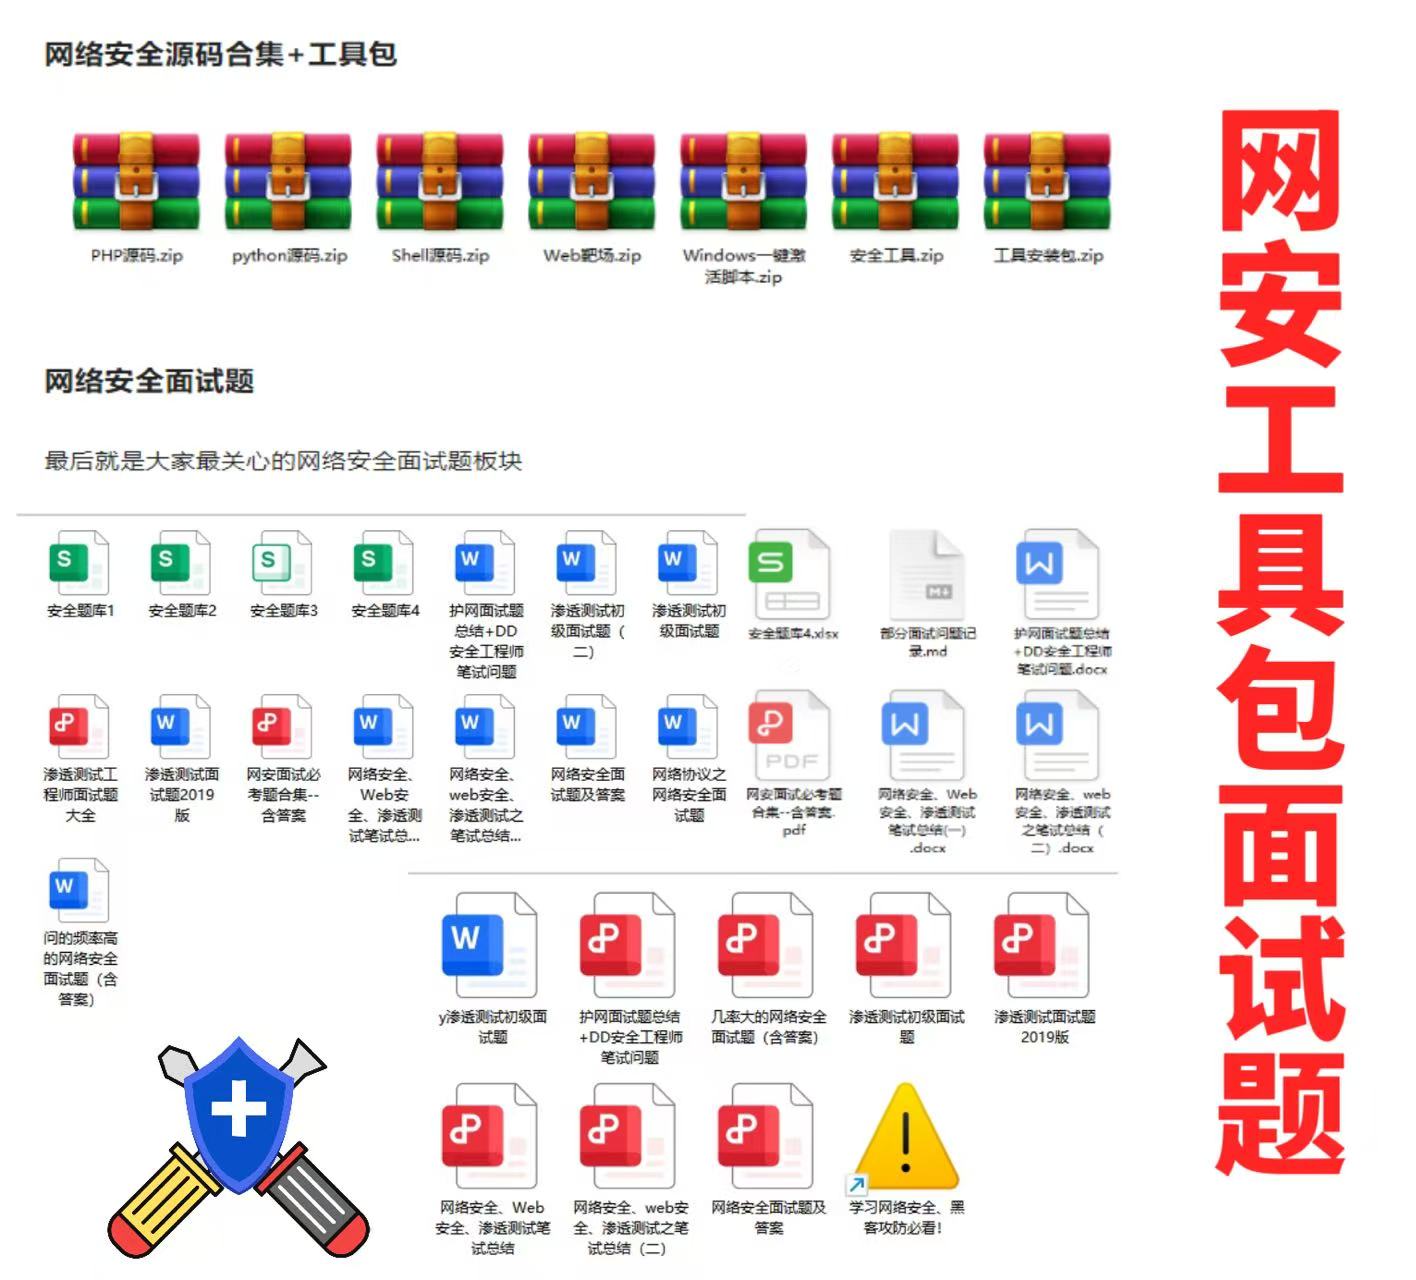
面试不仅是技术的较量,更需要充分的准备。
在你已经掌握了技术之后,就需要开始准备面试,我们将提供精心整理的网安面试题库,涵盖当前面试中可能遇到的各种技术问题,让你在面试中游刃有余。
如果你是要找网安方面的工作,它们绝对能帮你大忙。
这些题目都是大家在面试深信服、奇安信、腾讯或者其它大厂面试时经常遇到的,如果大家有好的题目或者好的见解欢迎分享。
参考解析:深信服官网、奇安信官网、Freebuf、csdn等
内容特点:条理清晰,含图像化表示更加易懂。
内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…

**读者福利 |** *CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 * (安全链接,放心点击)
区域
实践参考:VulAgent采用假设验证范式,对每个漏洞报告构建假设条件和触发路径,将LLM引导至相关程序上下文进行验证。
文章来自网上,侵权请联系博主

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 5
 0
- 0


 已为社区贡献54条内容

所有评论(0)