小白入门网络安全:合法挖洞赚赏金,10 个易上手漏洞实战指南
小白入门网络安全:合法挖洞赚赏金,10 个易上手漏洞实战指南
想入行网络安全怎么学?
非本专业、不懂英语能不能学?
当下网络安全行业人才缺口持续扩大,成为很多技术爱好者的入门新方向。而企业官方的 SRC(安全应急响应中心)平台,正是新手从 0 到 1 接触网络安全、合法练手挖洞、积累实战经验甚至赚取赏金的最佳战场。不同于未授权的野站测试,SRC 平台全程合规,漏洞难度梯度清晰,还能让新手在真实业务场景中锤炼能力,贴合职场需求。
对于刚入门的渗透小白来说,不用急于挑战高危漏洞,先掌握通用的挖洞流程,吃透那些好发现、好复现、报告好写的基础漏洞,就能快速打开局面。本文将结合 SRC 平台挖洞全流程,拆解 10 个新手易上手的实战漏洞,从平台选择、操作流程到漏洞挖掘、报告撰写,一站式教你成为合法白帽,开启网络安全实战之路。
一、选对平台,少走弯路:新手友好的 SRC 平台推荐
==========================
新手挖洞不用广撒网注册所有平台,优先选择规则清晰、审核快、漏洞多、对新手友好的平台深耕 1-2 个,效率更高。结合适配度和实操性,这几个平台值得重点关注:
漏洞盒子:纯新手首选,无资产权重要求,只要是有效漏洞都会收录,奖励以现金和积分为主,积分可兑换实物,适合练手积累经验;
字节跳动 SRC:反馈速度极快(1-2 天),漏洞类型丰富,Web、APP、小程序全覆盖,还有新人专属奖励,提交报告有详细指导;
美团 SRC:业务场景多,低危漏洞占比高,审核规范,赏金中等,能快速熟悉挖洞全流程;
补天漏洞响应平台:国内规模大的第三方 SRC,合作厂商多,审核快,edu/gov 站点无资产权重要求,适合拓展测试范围;
阿里 SRC:赏金高、知名度高,适合有一定基础后进阶,新手可先围观公开漏洞报告,学习挖洞思路。
小提醒:公益类 SRC 审核门槛高,奖励多为证书,新手初期不建议尝试,积累一定经验后再挑战即可。
二、筑牢基础:SRC 挖洞通用规则与实操流程
======================
挖洞的核心是合规、耐心、实战,新手第一步要吃透平台规则,避免踩坑违规,再按标准化流程操作,即使是零基础,每天投入 1-2 小时,1-2 个月也能挖到第一个有效漏洞。
(一)三大核心规则,记牢避免白干
明确测试范围,绝不越界
只测试平台公示的授权资产(指定域名、IP 段、APP / 小程序),企业内部系统、第三方依赖资产、用户私人数据绝对不能碰,不在授权范围内的漏洞,即使挖到也不会被收录;
遵守测试规范,最小影响
核心是 “发现漏洞、证明危害”,禁止 DDoS 攻击、暴力破解、植入后门、窃取 / 传播敏感数据,即使发现敏感信息,截图证明即可,切勿下载留存;
报告规范清晰,确保可复现
这是审核通过的关键,一份合格的报告必须包含漏洞标题、类型、影响范围、分点复现步骤、清晰截图、具体修复建议,让审核人员照着步骤就能复现漏洞。
(二)六步挖洞流程,直接照搬即可
基础准备
完成平台实名认证,安装核心工具(虚拟机 + Kali Linux、Burp Suite 社区版、Wappalyzer/FoxyProxy 浏览器插件),掌握 Linux 基础命令、Burp Suite 基本操作和 3-4 类基础漏洞原理;
信息收集
挖洞的 “地基”,做好子域名收集、技术栈识别、端口扫描、后台路径探测,把信息按 “子域名 - 技术栈 - 端口 - 后台路径” 分类记录,信息越全,漏洞越容易发现;
漏洞探测
从新手友好型漏洞入手,避开防护严格的企业主站,优先测试子域名、小程序、旧版系统等边缘资产,新上线业务的漏洞率更高,重点关注;
漏洞验证
疑似漏洞需在不同浏览器、网络环境下重复复现 2-3 次,明确实际危害,留存清晰截图,避免提交无危害的 “伪漏洞”;
报告提交
按平台模板编写,遵循 “清晰、完整、可复现” 原则,检查无错别字、步骤无遗漏后提交;
后续跟进
耐心等待审核(大厂 1-3 天,第三方 3-7 天),审核不通过则根据原因针对性改进,通过后复盘挖洞思路,积累经验。
三、核心实战:10 个易上手漏洞,一学就会一测就中
=========================
掌握了流程和规则,接下来就是最核心的漏洞挖掘环节。以下 10 个漏洞都是 SRC 平台高频出现的类型,操作简单、复现容易,新手从这些漏洞入手,能快速建立信心,还能轻松赚取第一笔赏金。
- 弱口令:最易突破的 “入门级漏洞”
这是新手最容易挖到的漏洞之一,很多运维或开发人员为了省事,会设置规律性密码,相当于给系统留了 “后门”。
测试步骤:用 Burp Suite 的 Intruder 模块挂弱口令字典,针对后台登录页、VPN、邮箱系统测试,重点关注 admin、test、manager 等常见账号,密码尝试 123456、password、账号 + 123 等;
危害:一旦破解,可直接获取系统权限,漏洞定级明确;
修复建议:强制密码复杂度(大小写 + 数字 + 特殊字符,8 位以上),登录失败多次后锁定账号,添加验证码验证。
- 敏感信息泄露:运维疏忽留下的 “漏洞重灾区”
多因运维配置不当导致,服务器上的备份文件、日志、配置文件直接暴露,或接口返回明文用户信息,是 SRC 平台的高频低危 / 中危漏洞。
测试步骤:先查看 robots.txt 文件,管理员常在此标注隐藏路径;手动尝试 /backup/、/logs/、/config.ini 等路径,打开网页源码后,用 Ctrl+F 搜索 password、accesskey 等关键词;
危害:若挖到数据库连接密码、用户明文手机号 / 身份证号,直接判定为高危;
修复建议:给敏感文件夹添加访问权限,接口返回用户信息做脱敏处理,代码中不硬写密钥,统一放在配置文件中。
- 未授权访问:相当于 “大门没锁的系统”
系统未做身份校验,无需登录即可访问后台、调用接口,是新手高频挖到的漏洞,复现简单、报告易写。
测试步骤:直接在浏览器访问 /admin、/system、/api/user/list 等常见路径;或抓取需要登录的请求包,删除 Cookie/Token 后重新发送,看是否能正常返回数据;
危害:可直接绕过登录查看后台、操作功能、获取全量用户数据;
修复建议:所有敏感页面和接口做后端身份校验,权限分配遵循 “最小够用” 原则。
- 目录浏览漏洞:服务器的 “裸奔” 操作
因中间件配置不当,网站目录可直接访问,文件列表一目了然,相当于给攻击者开放“网盘权限”。
测试步骤:浏览器直接访问 /images/、/css/、/upload/、/backup/ 等目录,若未返回 403 禁止访问,而是显示文件列表,即存在漏洞;
危害:可找到源码备份、上传的 webshell 等,后续操作空间大;
修复建议:关闭 Apache、Nginx、IIS 等中间件的自动目录列表功能,比如 Nginx 中删除 autoindex on; 配置。
- 备份文件泄露:开发 / 运维的 “粗心漏洞”
开发或运维人员备份源码、数据库后,将备份文件留在网站根目录未删除,是信息泄露的常见类型,新手易发现。
测试步骤:用扫描器扫描或手动尝试域名.rar、域名.zip、/backup.7z、/data.sql 等,若能直接下载,即存在漏洞;
危害:下载后可获取整站源码(用于代码审计挖洞)或数据库文件(查看明文密码);
修复建议:不将备份文件放在网站目录,单独存储,用完即删或及时移走。
- Swagger-UI 泄露:前后端分离的 “标配漏洞”
当下前后端分离项目广泛使用 Swagger 编写接口文档,很多项目上线时未删除该文档,直接暴露在公网,相当于给攻击者送了 “产品说明书”。
测试步骤:在域名后尝试 /swagger-ui.html、/api/doc、/docs、/v2/api-docs 等路径,若能打开并看到接口列表和参数,即存在漏洞;
危害:可清晰了解后台所有接口、参数、返回数据,配合未授权访问可直接穿透系统;
修复建议:生产环境禁用 Swagger,若确需使用,添加强密码登录验证。
- XSS 漏洞:经典且易复现的 “跨站脚本攻击”
虽然是老牌漏洞,但因过滤不严格,仍高频出现,分为反射型、存储型、DOM 型,新手优先测试反射型,易复现、审核通过率高。
测试步骤:在搜索框、评论区、URL 参数等可输入位置,插入隐蔽 Payload(如、),能弹出窗口即存在漏洞;
危害:可窃取用户 Cookie、进行钓鱼攻击,虽多为中危,但报告易解释;
修复建议:对用户输入做过滤,输出到页面的内容做 HTML 编码,后端二次校验(不依赖前端过滤)。
- 硬编码 / 默认密码:设备 / 代码的 “出厂漏洞”
部分设备出厂自带默认密码,或开发人员将密码硬写在代码 / 前端 JS 文件中,未做处理,新手可通过简单搜索发现。
测试步骤:遇到陌生系统,先百度搜索产品默认密码;下载前端 JS 文件,搜索 password、pwd、credentials 等关键词,查找硬编码账号密码;
危害:可直接用默认 / 硬编码密码登录系统,多为高危漏洞;
修复建议:修改所有设备默认密码,禁用出厂默认账号,代码中不硬写密钥密码,配置文件加密存储并设置严格权限。
- 路径遍历漏洞:服务器的 “越狱” 漏洞
通过构造特殊字符,突破程序的文件访问限制,查看服务器上的敏感文件,操作简单,危害明确。
测试步骤:找到下载文件 / 读取图片的链接(如 download.php?file=report.pdf),将参数改为…/…/…/…/etc/passwd(Linux)或…/…/windows/win.ini(Windows),部分需做 URL 编码(…%2f…%2fetc%2fpasswd),能下载即存在漏洞;
危害:可读取系统配置文件、密码本、源码,暴露核心敏感信息;
修复建议:严格过滤用户输入的路径,禁止…/等特殊字符,采用 “文件名 ID 映射”,后端匹配真实路径,不直接用参数拼接路径。
- CORS 配置不当:稍进阶但易验证的 “跨域漏洞”
跨域资源共享配置不严谨,未设置白名单,允许任意域名跨域请求,若开启身份凭证携带,可窃取用户 Cookie。
测试步骤:用 Burp Suite 抓包,在请求头添加Origin: https://任意域名.com,若返回包包含Access-Control-Allow-Origin: https://任意域名.com且带有Access-Control-Allow-Credentials: true,即存在漏洞;
危害:构造恶意页面诱导用户访问,可借用户之手操作数据、窃取信息;
修复建议:Access-Control-Allow-Origin配置为指定白名单,非必要关闭身份凭证携带功能。
四、新手挖洞:3 个提效技巧 + 4 个避坑重点
========================
(一)3 个技巧,提高漏洞发现率
深耕边缘资产,避开主站竞争:企业主站防护严格、测试者多,漏洞少;子域名、小程序、APP 内嵌 H5、旧版系统测试者少,漏洞留存率高,是新手的 “主战场”;
紧盯新上线业务,把握黄金期:企业新上线的业务、活动页面,测试往往不充分,漏洞率是旧业务的 3 倍,关注 SRC 平台公告,及时跟进;
模仿公开报告,快速积累思路:多看阿里、字节等 SRC 平台的公开漏洞报告,学习信息收集方法、漏洞探测思路、报告编写技巧,模仿练习比盲目摸索更高效。
(二)4 个避坑重点,避免白干 + 违规
不碰红线,合规第一:始终在平台授权范围内测试,不做破坏性操作,不窃取、传播敏感数据,违规不仅会被拉黑,还可能承担法律责任;
拒绝伪漏洞,保证报告质量:简单的页面报错、排版问题不是漏洞,提交此类 “伪漏洞” 会影响账号信誉,挖洞前先验证漏洞的实际危害;
不急于求成,循序渐进:新手直接挑战远程代码执行、0day 等高危漏洞,容易打击信心,先从低危 / 中危漏洞入手,熟悉流程后再进阶;
保持耐心,坚持总结:很多新手挖 1-2 天没结果就放弃,其实挖洞需要细心和耐心,每次提交报告无论通过与否,都总结问题,优化思路,坚持下去必能有所收获。
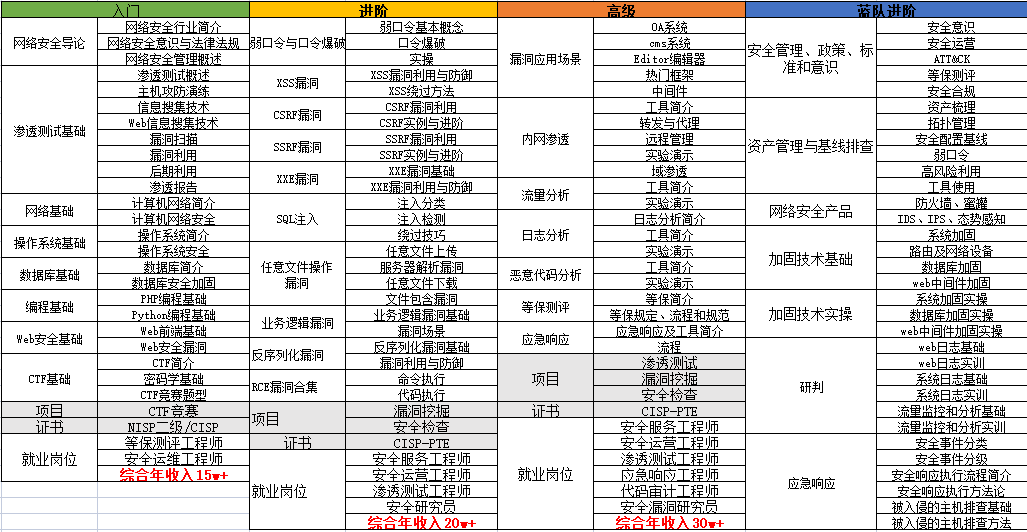
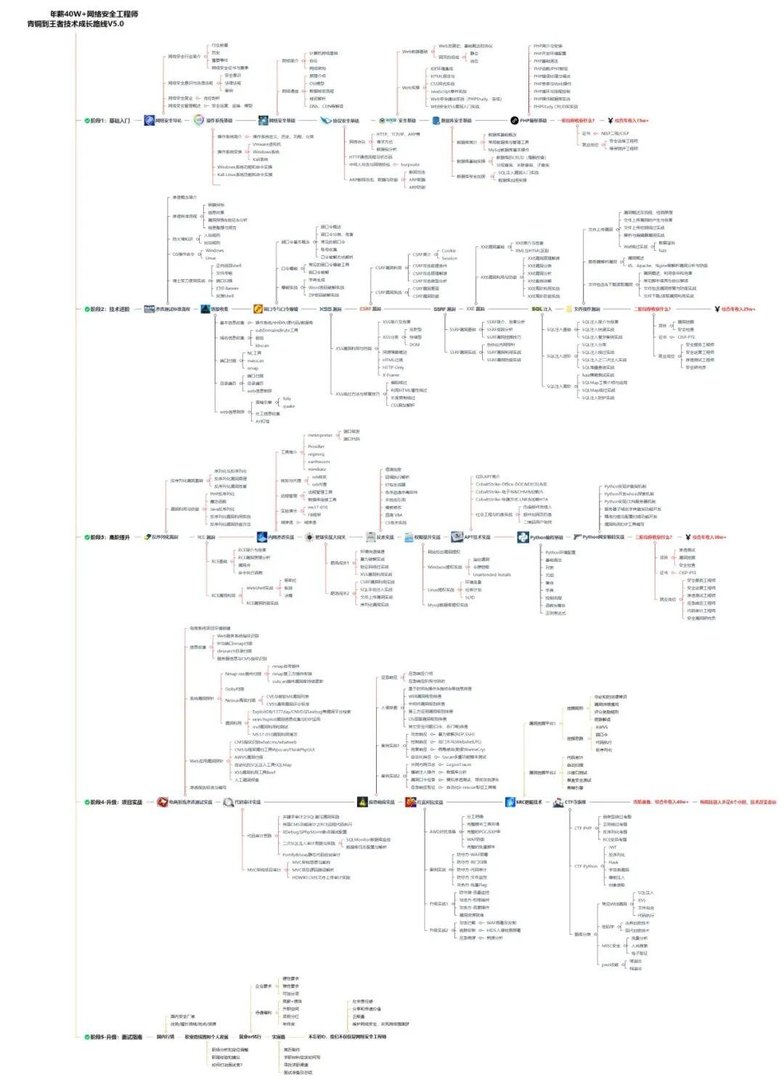
完整路线图
五、从新手到白帽,核心是实战积累
================
对于网络安全新手来说,SRC 挖洞的核心不是一开始就赚高额赏金,而是通过真实的业务场景,积累实战经验、掌握工具使用、学会编写规范报告。每挖到一个漏洞,每一次报告的优化,都是一次实实在在的成长。
当下网络安全行业的发展,给了零基础爱好者更多的入门机会,SRC 平台就是最好的跳板 —— 无需高深技术,无需从业经验,只要遵守规则、掌握方法、坚持实战,从挖取简单的弱口令、信息泄露漏洞,到能稳定发现中高危漏洞,再到成为能赚取高额赏金的资深白帽,只是时间问题。
从现在开始,选对平台、吃透规则、练好实战,开启你的合法白帽之路吧!
网安资料
学习资源
如果你也是零基础想转行网络安全,却苦于没系统学习路径、不懂核心攻防技能?光靠盲目摸索不仅浪费时间,还消磨自己信心。这份《网络攻防知识库》专为转行党量身打造!
01 内容涵盖
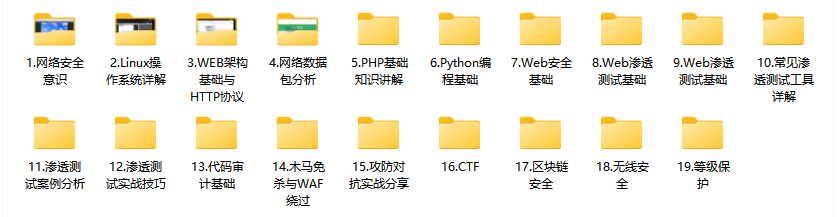
这份资料专门为零基础转行设计,19 大核心模块从 Linux系统、Python 基础、HTTP协议等地基知识到 Web 渗透、代码审计、CTF 实战层层递进,攻防结合的讲解方式让新手轻松上手,真实实战案例 + 落地脚本直接对标企业岗位需求,帮你快速搭建转行核心技能体系!
这份完整版的网络安全学习资料已经上传CSDN【保证100%免费】
**读者福利 |** *CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 * **(安全链接,放心点击)**
02 知识库价值
- 深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。
- 广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。
- 实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。
03 谁需要掌握本知识库
- 负责企业整体安全策略与建设的 CISO/安全总监
- 从事渗透测试、红队行动的 安全研究员/渗透测试工程师
- 负责安全监控、威胁分析、应急响应的 蓝队工程师/SOC分析师
- 设计开发安全产品、自动化工具的 安全开发工程师
- 对网络攻防技术有浓厚兴趣的 高校信息安全专业师生
04 部分核心内容展示
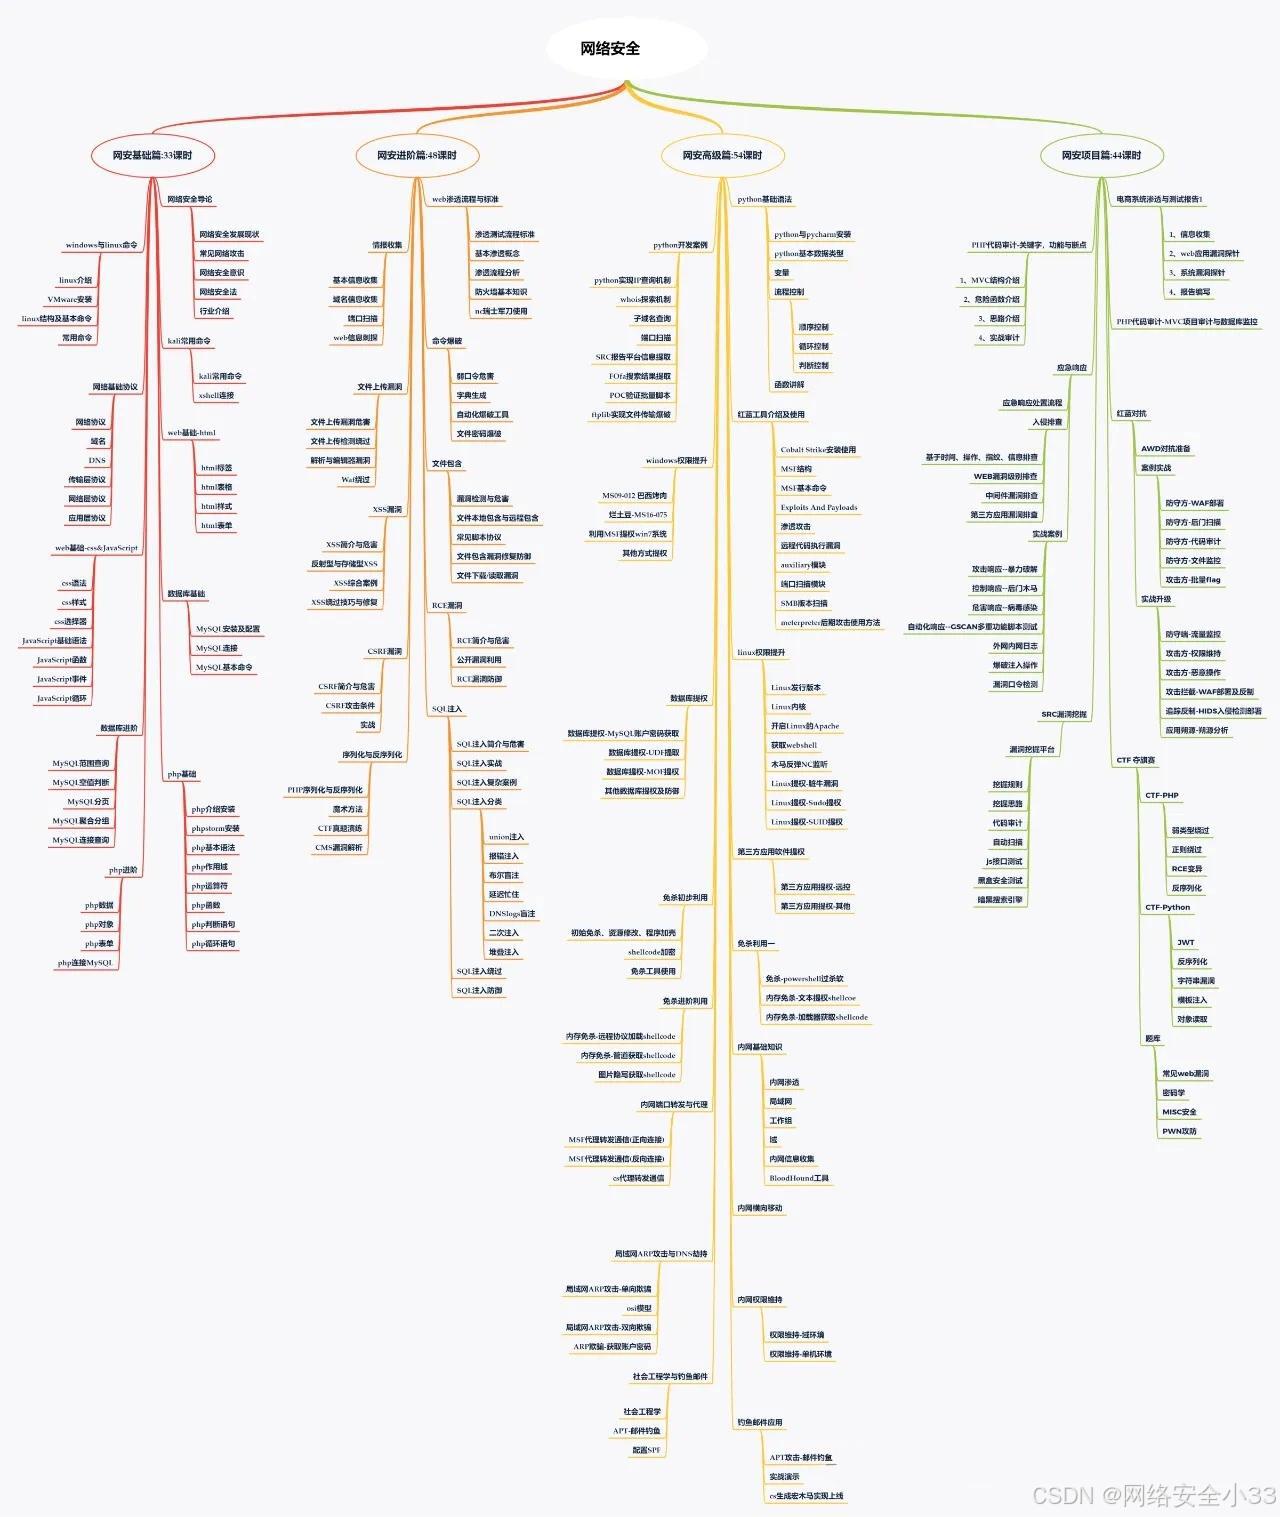
《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。
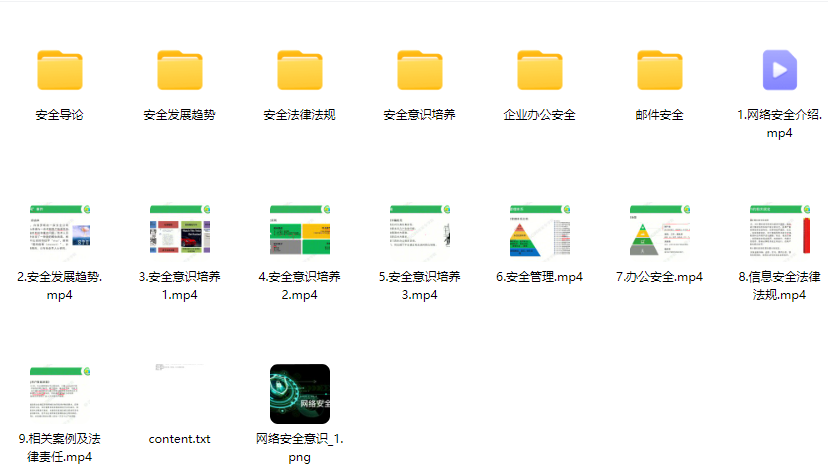
1、网络安全意识
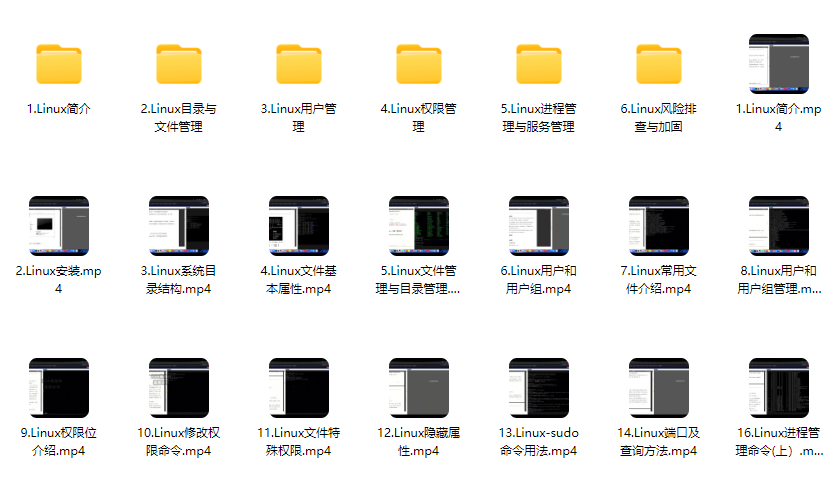
2、Linux操作系统
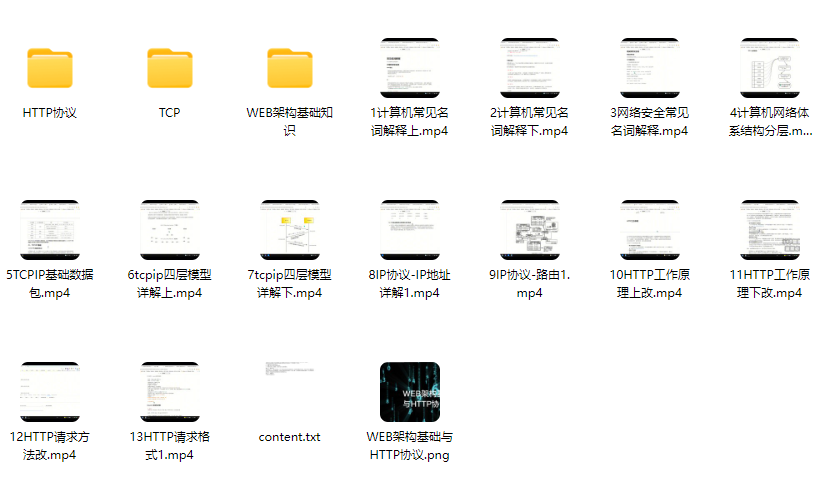
3、WEB架构基础与HTTP协议
4、Web渗透测试
5、渗透测试案例分享
6、渗透测试实战技巧

7、攻防对战实战
8、CTF之MISC实战讲解
这份完整版的网络安全学习资料已经上传CSDN【保证100%免费】
**读者福利 |** *CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 * **(安全链接,放心点击)** 
本文转自 https://blog.csdn.net/m0_71745258/article/details/159958649?spm=1001.2014.3001.5502,如有侵权,请联系删除。

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 7
 0
- 0


 已为社区贡献21条内容

所有评论(0)