2026最新网络安全学习路线图(零基础可直接抄)|从小白到实战大神,避坑不绕路
2026最新网络安全学习路线图(零基础可直接抄)|从小白到实战大神,避坑不绕路
摘要:网络安全行业人才缺口持续扩大,2026年国内缺口已突破327万,薪资稳居IT行业前列,但很多零基础小白入门时陷入“资料杂乱、方向迷茫、学用脱节”的困境——要么盲目刷课却不懂实战,要么只学工具却缺乏底层逻辑,最终半途而废[1]。
声明:本文所有学习内容、工具使用、实战练习,均基于合法合规的授权场景(开源靶场、官方学习平台),严禁利用相关技术对未授权系统实施攻击。请严格遵守《网络安全法》《数据安全法》,践行白帽精神,专注技术提升与职业发展,坚守合法合规底线[2]。
一、学习核心原则(先搞懂再出发,避免盲目跟风)
网络安全学习的核心是“实战为王、循序渐进、聚焦方向”,这3个原则贯穿全程,能帮你避开大部分入门坑,提高学习效率[2]:
-
实战为王:网络安全是练出来的,每学一个知识点、一个工具,必须配套靶场实战验证,拒绝“光看视频不敲命令、只记理论不练手”[2];
-
循序渐进:从基础到进阶,先打牢计算机、网络、操作系统底层知识,再攻克安全技术,避免跳过基础直接学“高大上”的渗透工具[1][4];
-
聚焦方向:网络安全细分领域极多(Web安全、二进制安全、移动安全等),新手先主攻1-2个方向,深耕后再横向拓展,避免“多而不精”[1][2]。
补充:学习周期建议6-18个月(根据每日学习时长调整),每天投入1-2小时,周末集中实战练习,坚持3个月就能看到明显进步,完全不影响日常工作或学习[1]。
二、五阶段网络安全学习路线图(零基础可直接照搬)
路线图按“从易到难、从理论到实战、从基础到进阶”排序,每个阶段明确“学习目标+核心内容+实战任务+工具+资源”,小白可直接对照执行,进阶学习者可跳过基础阶段,重点关注方向深耕与实战提升[1][2]。
阶段1:零基础入门(1-2个月)—— 建立认知,打牢底层基础
核心目标:了解网络安全行业全貌,掌握计算机、网络、Linux系统基础,能独立操作Linux环境,看懂网络数据包,建立基础安全认知,为后续学习铺垫[1][2]。
- 核心学习内容(必学,不贪多)
-
行业认知:网络安全核心岗位(渗透测试、安全运维、等保测评等)、岗位职责与技能要求、行业发展趋势,明确学习方向[1][4];
-
计算机基础:操作系统基础(进程/线程、内存管理、文件系统)、二进制基础(十六进制、ASCII编码),无需深入,够用即可[1][4];
-
网络基础(重中之重):TCP/IP协议栈(IP、TCP、UDP、HTTP/HTTPS)、子网划分、网关与路由、端口与服务的对应关系(如80端口=HTTP、443=HTTPS)[1][2][4];
-
Linux系统基础(安全领域主流系统):Linux系统安装(推荐Kali Linux)、常用命令(cd/ls/cat/grep/find/chmod/netstat)、文件权限管理、远程登录(ssh)[1][2][4];
-
安全基础认知:常见漏洞类型(SQL注入、XSS、文件上传)、攻防基本逻辑(红队/蓝队)、等保2.0基本要求[2][4]。
- 实战任务(必须落地,不偷懒)
-
安装Kali Linux虚拟机(VMware/VirtualBox),熟练使用20+常用Linux命令,完成文件操作、权限配置、服务启停[1][2];
-
用Wireshark抓包分析HTTP请求(GET/POST)、TCP三次握手/四次挥手过程,看懂简单数据包内容[1][2];
-
编写简单Shell脚本(如批量创建用户、批量查看端口状态),熟悉Linux脚本基础[1];
-
梳理常见端口与服务的对应关系,能通过端口判断对应服务类型[4]。
- 核心工具(免费版足够,无需付费)
-
基础工具:VMware Workstation/VirtualBox(虚拟机)、Kali Linux(安全操作系统)[1][2][3];
-
网络工具:Wireshark(抓包分析)、Ping、Telnet(网络测试)[1][2][3]。
- 推荐资源(小白友好,免费可获取)
-
视频:《韩顺平Linux教程》(基础命令部分)、B站“网络安全干货”TCP/IP协议讲解、黑马程序员Python入门(后续备用)[1][2];
-
书籍:《计算机网络:自顶向下方法》(精简版,重点看TCP/IP部分)、《Linux鸟哥的私房菜》[1][2][4];
-
在线资源:W3School(网络基础补充)、SQLZoo(后续数据库基础练习)[4]。
阶段2:基础夯实(2-3个月)—— 主攻Web安全,掌握核心漏洞与工具
核心目标:聚焦Web安全(最适合入门、岗位需求最大的方向),掌握常见Web漏洞的原理与基础利用方法,熟练使用核心安全工具,能独立完成基础靶场的漏洞挖掘[1][2][4]。
- 核心学习内容(重点突破)
-
Web基础:HTML/CSS/JavaScript基础(能看懂前端页面结构)、Web架构(前端→后端→数据库)、动态语言基础(PHP/Java任选其一,推荐PHP,入门简单)[1][4];
-
数据库基础:MySQL基础(库/表/字段、SELECT/INSERT/UPDATE/DELETE语句、联合查询),能编写简单SQL语句[1][2][4];
-
核心Web漏洞(原理+利用):SQL注入、XSS跨站脚本(存储型/反射型/DOM型)、文件上传/文件包含、CSRF跨站请求伪造、弱口令与暴力破解[1][2][4];
-
核心工具使用:Burp Suite(抓包、改包、爆破、插件安装)、SQLMap(自动化SQL注入利用)、Dirsearch(目录扫描)[1][2][3];
-
编码与加密基础:Base64、MD5、URL编码等常见加解密方式,能快速识别并解码简单字符串[2][4]。
- 实战任务(核心是“动手挖洞”)
-
完成SQLi-Labs靶场全关卡(掌握基于错误、基于布尔、基于时间的SQL注入)[1][4];
-
完成DVWA靶场全关卡(覆盖XSS、文件上传、CSRF等漏洞),手工+工具结合复现漏洞[1][2][4];
-
用Burp Suite爆破简单密码(如后台登录密码)、修改POST请求参数绕过支付金额限制[1][2];
-
用Dirsearch扫描测试站点,发现备份文件(如/backup.rar、/config.php.bak)[1][3];
-
用CyberChef在线工具完成常见编码解码练习,熟练掌握Base64、MD5等编码方式[2][3]。
- 核心工具(免费版足够,重点练熟)
-
Web渗透工具:Burp Suite Community Edition(抓包改包)、SQLMap(SQL注入)、Dirsearch(目录扫描)[1][2][3];
-
辅助工具:CyberChef(在线编码解码)、Chrome开发者工具(查看网页源码)[1][2][3];
-
靶场工具:SQLi-Labs、DVWA(本地搭建)[1][2][4]。
- 推荐资源
-
视频:B站“小迪安全”Web渗透基础教程、Burp Suite官方教程、SQLMap基础使用教程[1][2];
-
书籍:《Web安全深度剖析》、《SQL注入攻击与防御》[2][4];
-
在线资源:CTFHub(Web入门区,免费刷题)、OWASP Top 10 2021官方文档[1][2]。
阶段3:方向深耕(3-6个月)—— 选择细分方向,突破进阶技能
核心目标:网络安全细分方向较多,无需全面开花,选择1-2个方向深耕(推荐优先选Web渗透测试,岗位需求最大、入门最易),掌握该方向的进阶技能,形成核心竞争力[1][2][4]。
主流细分方向(任选1-2个,小白优先Web渗透)
方向1:Web渗透测试(入门首选,岗位缺口最大)
-
进阶内容:逻辑漏洞(越权访问、密码重置漏洞、支付逻辑缺陷)、WAF绕过技巧(参数变形、编码混淆、Payload变异)、代码审计(PHP/Java代码审计基础,寻找SQL注入、反序列化漏洞)、API安全测试[1][2][4];
-
实战任务:CTFHub/Web漏洞区全关卡、HackTheBox(HTB)入门机器、参与SRC漏洞挖掘(如阿里云SRC、腾讯云SRC入门区)[1][4];
-
进阶工具:AWVS(自动化漏洞扫描)、Seay代码审计工具、Postman(API测试)[1][3]。
方向2:内网渗透测试(Web渗透进阶方向)
-
进阶内容:内网信息收集(网段探测、存活主机扫描、服务识别)、凭证窃取(Mimikatz、Responder)、横向移动(Pass the Hash、Pass the Ticket)、域环境分析(BloodHound)、权限提升[1][4];
-
实战任务:搭建内网靶场(1台外网机+2台内网机+1台域控)、完成域控突破全流程、学习Cobalt Strike基础使用[1][4];
-
进阶工具:Cobalt Strike、Metasploit、BloodHound、Impacket工具集[1][3][4]。
方向3:云安全(新兴高薪方向,红利期)
-
进阶内容:云计算基础(阿里云/腾讯云ECS、S3存储)、云配置安全(IAM权限、安全组配置)、容器安全(Docker、K8s)、云原生应用漏洞、云WAF绕过[1][2][6];
-
实战任务:搭建Docker环境,测试容器逃逸漏洞、用Trivy扫描容器镜像漏洞、配置阿里云安全组与WAF[1][2];
-
进阶工具:Docker、Kubernetes、Trivy、kube-bench、阿里云安全中心[1][3]。
方向4:移动安全(Android/iOS,适合兴趣导向)
-
进阶内容:Android系统架构、Apk反编译(Apktool/Jadx)、Smali代码分析、Frida动态插桩、本地数据泄露检测、App权限绕过[1][2];
-
实战任务:反编译某App,寻找硬编码的密钥/密码、用Frida Hook绕过App的root检测[1][2];
-
进阶工具:Jadx、Apktool、Frida、Charles(抓包)[1][3]。
- 推荐资源
-
视频:B站“内网渗透实战教程”、阿里云云安全入门教程、移动安全逆向基础教程[1][2];
-
书籍:《内网渗透测试实战》、《云安全技术与实践》、《Android逆向工程实战》[1][4];
-
实战平台:HackTheBox、TryHackMe、Vulnhub(内网靶场)[4]。
阶段4:实战提升(3-6个月)—— 积累项目经验,对接就业需求
核心目标:通过真实项目、比赛、SRC挖掘积累实战经验,将技能落地,形成项目作品集,为求职加分,完成从学习者到从业者的关键过渡[1][2][4]。
- 核心实战场景(重点突破)
-
SRC漏洞挖掘:注册各大厂商SRC平台(阿里云、腾讯云、百度SRC),挖掘入门级漏洞,提交漏洞报告,积累实战记录[1][4];
-
CTF竞赛实战:参加校内、省级CTF比赛(解题赛为主),重点参与Web、Misc赛道,积累解题经验,丰富简历[2][4];
-
模拟项目实战:搭建仿真企业环境,完成“漏洞挖掘→漏洞修复→安全加固→渗透测试报告撰写”全流程[1][4];
-
安全事件应急响应:学习应急响应流程,复现常见安全事件(如服务器入侵、数据泄露),掌握攻击溯源、痕迹清理方法[2][4]。
- 核心技能提升
-
漏洞报告撰写:掌握规范的渗透测试报告、漏洞报告格式,能清晰描述漏洞原理、复现步骤、修复建议[1][4];
-
自动化脚本编写:学习Python进阶语法,编写简易解题脚本、漏洞扫描脚本,提高实战效率[2][4];
-
威胁情报收集:关注行业动态(CVE漏洞、护网行动),学习使用威胁情报平台,掌握常见攻击手法的最新趋势[2][4]。
- 核心工具(进阶版)
-
自动化工具:Python(脚本编写)、Nessus(漏洞扫描)、OpenVAS(开源漏洞扫描)[2][3][4];
-
应急响应工具:Volatility(内存取证)、Autopsy(磁盘取证)[3][4];
-
情报工具:Maltego CE(信息搜集)、威胁情报平台(如奇安信威胁情报中心)[3][4]。
- 推荐资源
-
视频:应急响应实战教程、Python安全脚本编写教程、CTF解题思路解析[2][4];
-
书籍:《渗透测试实战指南》、《Python安全编程》、《应急响应技术实战》[4];
-
平台:各大厂商SRC平台、CTFHub、攻防世界、Vulnhub[1][2][4]。
阶段5:专家进阶(长期坚持)—— 攻防兼备,成为行业精英
核心目标:突破技术瓶颈,实现“攻防兼备”,掌握高级漏洞利用技术、安全架构设计能力,成为细分领域专家,适配高级岗位需求(如红队专家、安全架构师)[1][2][4]。
- 核心学习内容
-
高级漏洞利用:0day/1day漏洞挖掘、内核漏洞利用、复杂环境下的WAF绕过、高级持续性威胁(APT)攻击手法[1][2];
-
安全架构设计:企业安全防御体系搭建、安全策略制定、等保2.0合规落地、数据安全分级分类与脱敏[2][4];
-
逆向工程与恶意代码分析:汇编语言、IDA Pro使用、恶意样本分析、反调试与脱壳技术[2][4];
-
团队协作与管理:红蓝对抗演练组织、安全团队管理、安全项目推进[1][2]。
- 实战任务
-
参与高级红蓝对抗演练,主导攻击或防御策略制定[1][2];
-
挖掘0day/1day漏洞,参与漏洞赏金计划,积累高端实战经验[1];
-
主导企业安全项目(如等保整改、安全架构优化),输出完整的安全解决方案[2][4];
-
撰写技术博客、分享实战经验,建立行业影响力[1][2]。
- 推荐资源
-
视频:高级逆向工程教程、APT攻击分析教程、安全架构设计实战[1][2];
-
书籍:《0day安全:软件漏洞分析技术》、《安全架构设计:企业级安全方案》[2][4];
-
平台:国际漏洞赏金平台(HackerOne)、高级CTF赛事(XCTF、DEF CON)[1][4]。
三、小白避坑指南(重中之重,少走90%弯路)
-
避坑1:跳过基础直接学工具—— 很多小白上来就学Burp Suite、SQLMap,却不懂Linux、网络基础,导致只会用工具,不懂原理,遇到问题无法解决[1][2];
-
避坑2:贪多求全,多个方向同时学—— 同时学Web、二进制、移动安全,精力分散,最终每个方向都学不精,建议先深耕1个方向[1][2];
-
避坑3:只学理论不实战—— 网络安全的核心是实战,光看视频、记笔记,不练靶场、不挖漏洞,永远无法入门[1][2][4];
-
避坑4:盲目购买付费课程和工具—— 新手无需花钱买付费课程,B站、CSDN有大量免费优质教程;免费版工具足够入门,无需付费购买[2][4];
-
避坑5:忽视合规性—— 严禁在未授权的网站、系统上测试漏洞,所有实战练习均在合法靶场或授权平台进行,避免触碰法律红线[2][4];
-
避坑6:遇到挫折就放弃—— 入门阶段可能会遇到“挖不到漏洞、看不懂原理”的问题,坚持1-2个月,多刷题、多总结,就能突破瓶颈[1][2]。
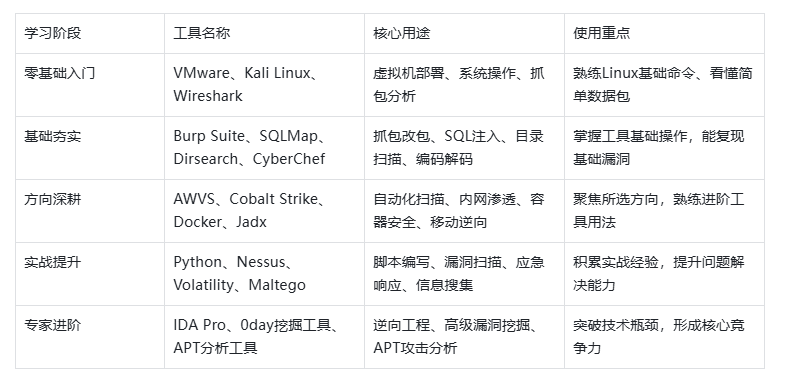
四、工具汇总表(按阶段分类,直接收藏)
五、结语
网络安全学习没有“捷径”,但有“路径”—— 很多小白之所以半途而废,不是因为技术太难,而是因为没有清晰的学习方向,盲目跟风、学用脱节。
记住:网络安全的核心是“实战”,每天坚持1-2小时,周末集中实战练习,循序渐进、聚焦方向,6-12个月就能从零基础小白成长为能独立完成漏洞挖掘、实战解题的安全从业者,轻松对接企业岗位需求。同时,始终坚守白帽精神,合规练习、合规从业,在守护网络安全的同时,实现自身职业价值。
后续将持续分享各阶段详细学习教程、工具安装指南、靶场实战解析、CTF解题技巧,助力大家快速进阶,敬请关注!
网安学习资源
网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我们研发的的网安视频教程,内容涵盖了入门必备的操作系统、计算机网络和编程语言等初级知识,而且包含了中级的各种渗透技术,并且还有后期的CTF对抗、区块链安全等高阶技术。总共200多节视频,100多本网安电子书,最新学习路线图和工具安装包都有,不用担心学不全。
🐵这些东西我都可以免费分享给大家,需要的可以点这里自取👉:网安入门到进阶资源
本文转自 https://blog.csdn.net/logic1001/article/details/160022440?spm=1001.2014.3001.5502,如有侵权,请联系删除。

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 12
 0
- 0


 已为社区贡献21条内容

所有评论(0)