主流网络设备三级等保测评指导与加固
一、查看设备版本
通过display version命令的回显,查看交换机的版本信息。
二、登录设备
-
打开网络浏览器,输入交换机的IP地址,输入具有管理权限的用户名和密码,即可查看交换机的配置状态。
-
在PC上打开浏览器,输入交换机的IP地址,进入Web网管登录界面。
-
通过Console口连接交换机,使用命令行配置Web登录的IP地址和接口。
三、现场测评
1、身份鉴别:
为确保网络设备的安全,必须对网络设备的每个用户进行有效的标识与鉴别。只有通过鉴别的用户,才能被赋予相应的权限进入网络设备,并在规定的权限范围内进行操作
a)应对登录的用户进行身份标识和鉴别,身份标识具有唯一性,身份鉴别信息具有复杂度要求并定期更换;
【要求解读】
用户登录网络设备的方式包括通过串口本地连接登录、通过TCP/IP网络进行远程Telnet、SSH登录。无论采用哪种登录方式都需要对用户身份进行鉴别。口令是网络设备用来防止非授权访问的常用手段,网络设备不允许配置相同用户名的用户,要防止多人共用一个账户,应为每名管理员设置单独的账户,并保证口令复杂度,满足定期更改口令的要求。
【测评方法】
(1)核查是否在用户登录时采用了身份鉴别措施。
(2)核查用户列表,测试用户身份标识是否具有唯一性。
(3)查看用户配置信息,核查是否存在空口令用户。
(4)核查用户鉴别信息是否满足复杂度和定期更换要求。
Cisco设备:输入“show run | include username”命令,在返回的配置信息里查找如下用户列表配置,查看用户名、密码、权限配置信息:
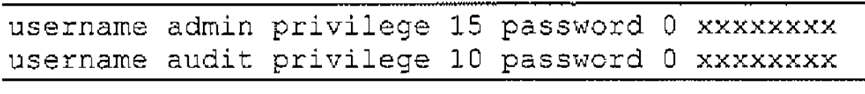
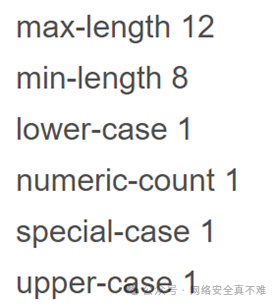
输入“show password-control”命令,在返回的配置信息里查找如下配置:口令复杂度、口令定期更换周期。
华为/H3C设备:输入aaa进入aaa视图,再次输入dis this,查看用户名、密码、权限配置信息:
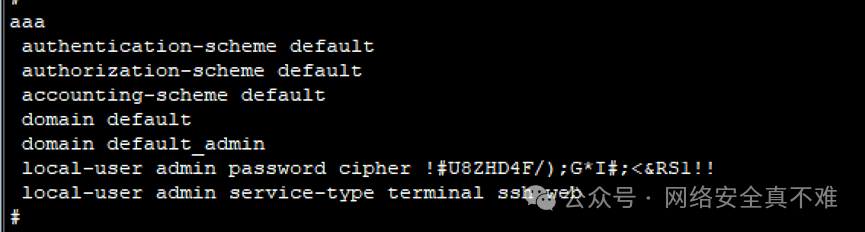
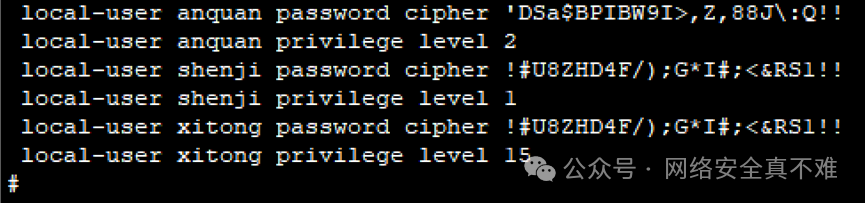
H3C设备输入“display password-control”命令,在返回的配置信息里查找如下配置:口令复杂度、口令定期更换周期。
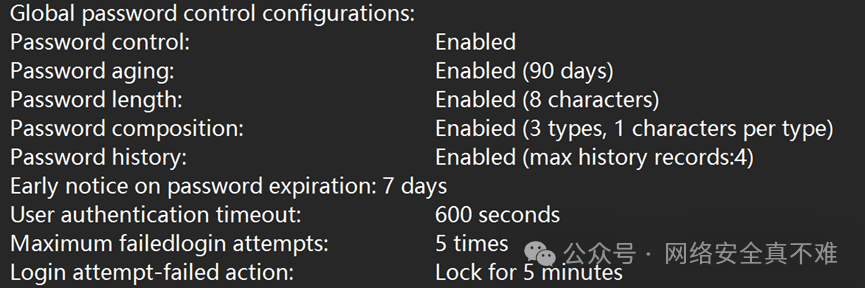
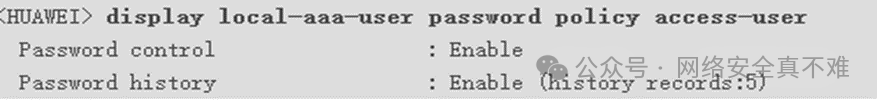
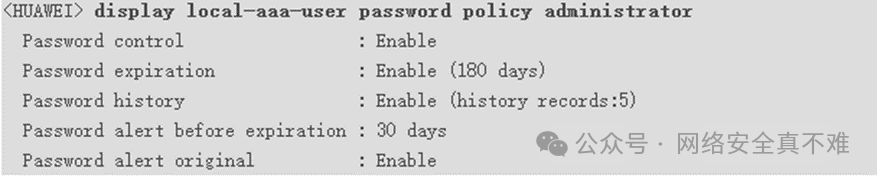
华为设备执行命令display local-aaa-user password policy
【测评结果】
(1)网络设备使用口令对登录用户进行身份标识和鉴别。用户登录时提示输入用户名和口令。以错误口令或空口令登录时提示登录失败,证明了登录控制功能的有效性。网络设备中不存在密码为空的用户。
【安全加固】
配置网络设备使用用户名+密码认证方式,认证通过才可以登录并管理网络设备,后期密码定期进行更换并满足高复杂度要求。
华为/H3C设备:输入local-user xitong password cipher Admin@123456,创建新用户并设置密码。

密码复杂度和定期更换要求:
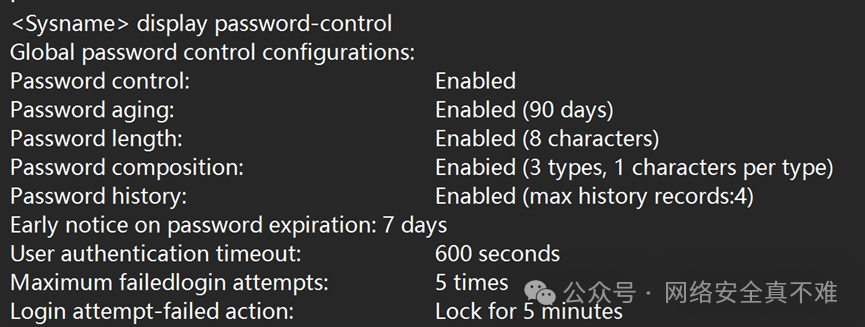
Password control: Enabled为已开启口令复杂度策略要求,Disabled为未开启口令复杂度策略要求;
Password aging: Enabled (90 days) 为密码最长使用期限90天。
Password length: Enabled (8 characters) 为密码最小长度8位。
Password composition: Enabied(3 types, 1 characters per type) 为最少包含三种字符,且每种字符最少使用1位;
Password history: Enabled (max history records:4)为新密码中最多包含旧密码中的4个字符。
Early notice on password expiration: 7 days为密码有效期到期前7天提示更换。
User authentication timeout:600 seconds为用户认证超时时间6分钟。
Maximum failedlogin attempts: 5 times为最多登录失败次数5次。
Login attempt-failed action: Lock for 5 minutes为达到最多登录失败次数5次后,处理动作为锁定账户5分钟。
Cisco设备:创建新用户并设置密码username admin privilege 1 password Admin@123456。
密码复杂度和定期更换要求:
输入password-control min-length 8 special-char 1 upper-case 1 lower-case 1 numeric-count 1,配置密码复杂度最小长度为8,至少各包含大小写字母、数字、特殊字符1位。
思科设备默认无法直接配置密码定期更换要求。
b)应具有登录失败处理功能,应配置并启用结束会话、限制非法登录次数和当登录连接超时自动退出等相关措施;
【要求解读】
网络设备,可以通过配置结束会话、限制管理员的最大登录失败次数、设置网络连接超时自动退出等多种措施提高设备自身安全性,一旦管理员的登录失败次数超过设定的数值,系统将对其进行登录锁定,从而防止非法用户通过暴力破解的方式登录网络设备。
【测评方法】
(1)核查是否配置并启用了登录失败处理功能。如果设备只允许通过堡垒机维护管理,则先核查堡垒机是否具有登录失败处理功能。如果网络中没有部署堡垒机,则核查设备是否启用了登录失败处理功能。
(2)核查是否配置并启用了非法登录达到一定次数后锁定账户的功能。
(3)核查是否配置并启用了远程登录连接超时自动退出的功能。
登录失败处理查询:
华为/H3C网络设备:输入“display password-control”命令,在返回的配置信息里查找如下配置
Cisco网络设备默认连续登录失败5次即锁定10分钟。
远程登录连接超时自动退出:
华为/H3C网络设备:输入“display current-configuration”命令,在返回的配置信息里查找如下配置。
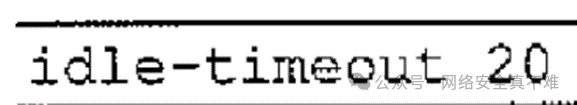
Cisco网络设备;输入“show run”命令,存在如下配置。
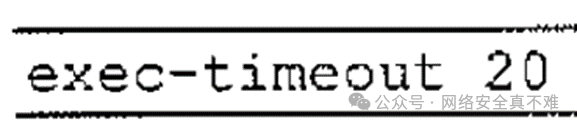
【测评结果】
(1)网络设备启用了登录失败处理功能,启用了远程登录连接超时自动退出的功能。
【安全加固】
启用登录失败处理功能:
华为/H3C网络设备:
输入Maximum failedlogin attempts: 5 times为最多登录失败次数5次
Login attempt-failed action: Lock for 5 minutes为达到最多登录失败次数5次后,处理动作为锁定账户5分钟。
Cisco网络设备默认连续登录失败5次即锁定10分钟。
登录连接超时自动退出:
华为/H3C网络设备:输入idle-timeout 30
Cisco网络设备;输入exec-timeout 30
c)当进行远程管理时,应采取必要措施防止鉴别信息在网络传输过程中被窃听;
【要求解读】
在对网络设备进行远程管理时,为避免口令在传输过程中被窃取,不应使用明文传送的Telnet服务,而应采用SSH、HTTPS加密协议等进行交互式管理。
【测评方法】
核查是否采用了加密安全方式对系统进行远程管理,以防止鉴别信息在网络传输过程中被窃听。如果网络中部署了堡垒机,则先核查堡垒机在进行远程连接时采用何种措施防止鉴别信息在网络传输过程中被窃听。
查看各个登录协议的配置,如Telnet、http、https、SSH协议,
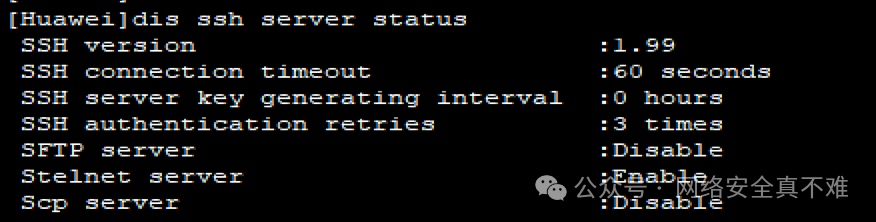
华为/H3C网络设备:输入display 服务名称 server status,在返回的配置信息里查找如下配置
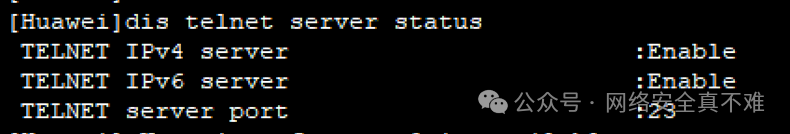
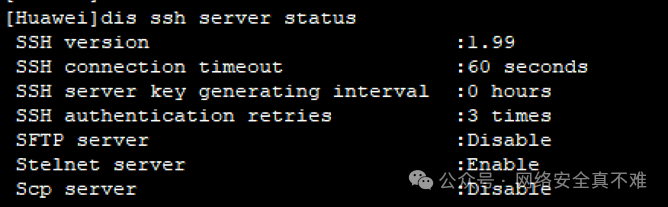
对于开启web管理方式的设备,使用浏览器访问管理地址验证采用https或http协议。
Cisco网络设备:输入“show running”命令,查看开启或关闭了哪些远程管理协议。
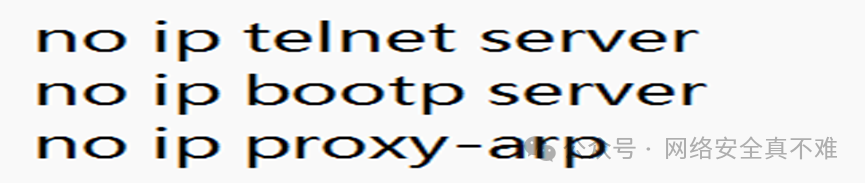
【测评结果】网络设备进行远程管理时,已关闭Telnet服务,采用SSH、HTTPS加密协议进行交互式管理。
【安全加固】
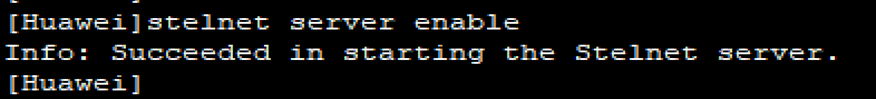
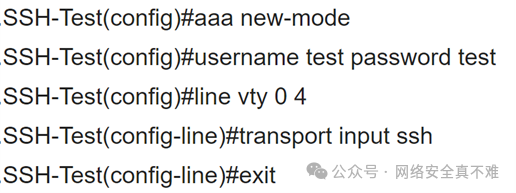
华为/H3C设备:关闭telnet服务,开启SSH服务undo telnet server enable


stelnet server enable
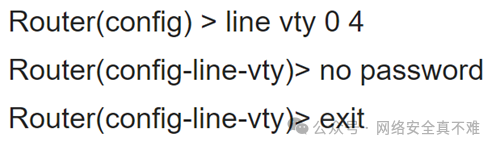
Cisco设备:关闭telnet服务,开启SSH服务
d)应采用口令、密码技术、生物技术等两种或两种以上组合的鉴别技术对用户进行身份鉴别,且其中一种鉴别技术至少应使用密码技术来实现
【要求解读】
采用组合的鉴别技术对用户进行身份鉴别是防止身份欺骗的有效方法。同时使用至少两种不同种类的鉴别技术对用户进行身份鉴别,且其中至少一种鉴别技术应使用密码技术来实现。
【测评方法】
询问系统管理员,了解系统是否采用由口令、数字证书、生物技术等两种或两种以上组合的鉴别技术对用户身份进行鉴别,并核查其中一种鉴别技术是否使用密码技术来实现。
【测评结果】
至少采用了两种鉴别技术,其中之一为口令或生物技术,另外一种为基于密码技术的鉴别技术(基于国密算法的数字证书或数字令牌)。
【安全加固】
采用两种鉴别技术,其中一种为基于国密算法的数字证书或数字令牌。
2、访问控制:
在网络设备中实施访问控制的目的是保证系统资源受控、合法地被使用。用户只能根据自己的权限来访问系统资源,不得越权访问。
a)应对登录的用户分配账户和权限;
【要求解读】
为确保网络设备的安全,需要为用户分配账户并合理配置权限,相关管理人员具有与其职位相对应的账户和权限。
【测评方法】
(1)查看网络设备存在哪些账户,核查审计管理员、安全管理员、系统管理员等账户和权限设置情况。
(2)核查是否已禁用或限制匿名、默认账户的访问权限。
华为/H3C设备:输入aaa进入aaa视图,再次输入dis this查看网络设备所有账户以及对应权限。
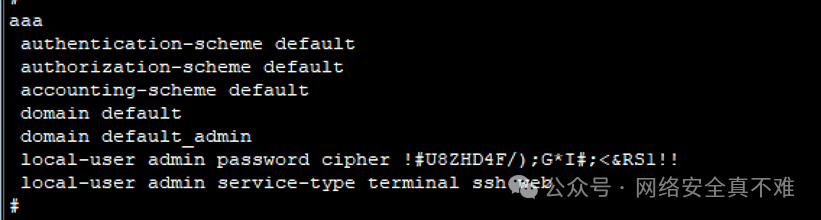

Cisco设备:输入show run| include username命令,查看网络设备所有账户以及对应权限。
【测评结果】
(1)相关管理人员具有与其职位相对应的账户和权限。
(2)网络设备已禁用或限制匿名、默认账户的访问权限。
【安全加固】
设备一般存在超级管理员默认账户,需要额外创建系统、安全、审计管理员并分配角色对应的权限,应限制默认账户访问权限(等保要求重命名或删除默认账户,但网络设备不支持账户重命名只支持删除,而超级管理员账户不建议删除,因此只能由专人进行管理)修改默认账户的默认口令。
华为/H3C设备:输入local-user xitong password cipher Admin@123456,创建新用户并设置密码。
Cisco设备:创建新用户并设置密码username admin privilege 1 password Admin@123456。
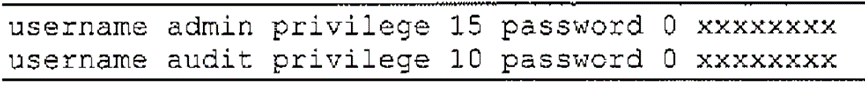
b应重命名或删除默认账户,修改默认账户的默认口令;
【要求解读】
网络设备默认账户的某些权限过高,从而造成安全隐患,因此,这些默认账户应被禁用,且应修改默认账户的默认口令。
【测评方法】
(1)核查默认账户是否已经重命名或已被删除。
(2)核查默认账户的默认口令是否已经修改。
华为/H3C设备:输入aaa进入aaa视图,再次输入dis this查看网络设备存在的账户,使用网络设备的默认账户和默认口令进行登录测试,核查能否登录。
Cisco网络设备:输入“show run | include username”命令,在返回的配置信息里查找网络设备存在的账户,使用网络设备的默认账户和默认口令进行登录测试,核查能否登录。
【测评结果】
(1)使用默认账户和默认口令无法登录网络设备。
(2)Cisco网络设备中不存在默认账户cisco、Cisco,华为/H3C网络设备中不存在默认账户admin、huawei。
【安全加固】
网络设备不支持账户重命名,只能将默认账户删除,修改高密码复杂度的口令:
华为/H3C设备:输入undo local-user admin删除默认账户,
输入local-user admin password cipher +口令,修改默认账户的口令。
Cisco设备:输入no user cisco删除默认账户,
输入username admin privilege 1 password +口令,修改默认账户的口令。
c应及时删除或停用多余的、过期的账户,避免共享账户的存在;
【要求解读】
网络设备中如果存在多余的、过期的账户,就可能被攻击者利用进行非法操作,应及时删除或停用多余的、过期的账户,避免共享账户的存在。
【测评方法】
(1)核查是否存在多余的或过期的账户,以及管理员与账户之间是否一一对应。
(2)核查并测试多余的、过期的账户是否已被删除或停用。
Cisco网络设备:输入“show run | include username”命令,查看如下配置的用户是否确实必要。
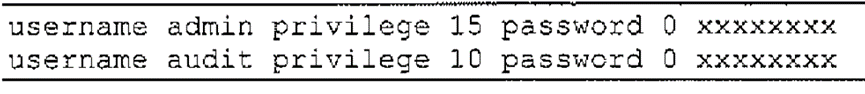
华为/H3C网络设备:输入aaa进入aaa视图,再次输入dis this命令,查看如下命令所配置的用户是否确实、必要。
【测评结果】
(1)配置的用户都是确实和必要的。
(2)审计管理员、安全管理员和系统管理员等不同的用户使用不同的账户登录系统。
(3)无共享账户。
【安全加固】
如果只有一个账户,为避免共享需创建不同账户并分配权限,
华为/H3C设备:输入local-user xitong password cipher Admin@123456,创建新用户并设置密码。
分配权限local-user xitong privilege level 15。
删除多余、过期账户,输入undo local-user+用户名。
Cisco设备:创建用户名配置权限等级及密码username xitong privilege 1 password Admin@123456。
删除多余、过期账户,输入no user cisco。
d应授予管理用户所需的最小权限,实现管理用户的权限分离;
【要求解读】
根据管理用户的角色对权限进行细致的划分,仅授予管理用户所需的最小权限,可以避免因出现权限漏洞而使一些普通用户拥有过高的权限。进行角色划分,分为审计管理员、安全管理员、系统管理员等角色,并设置对应的权限。
【测评方法】
(1)核查网络设备是否进行了角色划分,例如划分为审计管理员、安全管理员、系统管理员等角色。
(2)核查管理用户的权限是否已经分离。
(3)核查管理用户的权限是否为其工作任务所需的最小权限。
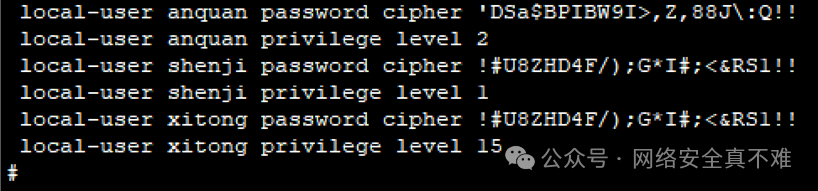
Cisco网络设备:输入“show run | include username”命令,存在如下配置。
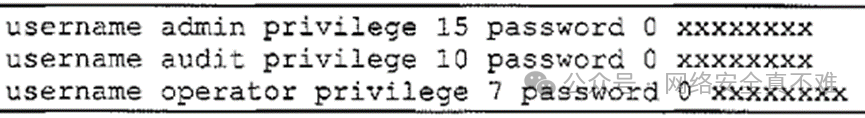
华为/H3C设备:输入aaa进入aaa视图,再次输入dis this查看网络设备所有账户以及对应权限。
【测评结果】
(1)进行了角色划分,分为审计管理员、安全管理员、系统管理员三个角色,并设置了对应的权限。
(2)审计管理员、安全管理员、系统管理员所对应的账户权限为其工作任务所需的最小权限。
【安全加固】
华为/H3C设备:创建不同账户并分配权限,创建用户:
输入local-user xitong password cipher Admin@123456,
分配权限local-user xitong privilege level 15。
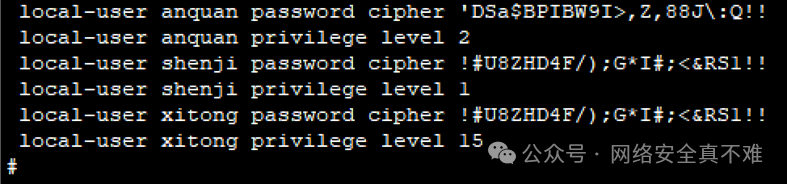
华为设备:提供了16种权限等级,分别是level 0到level 15,每一个等级都有不同的权限,对应着能使用不同的命令。对于所有16个等级来说,实际上只有4种等级:
Level 0参观级,只能使用网络诊断命令(ping、tracert),本设备访问外部设备命令(telnet、ssh)等。
Level 1监控级,系统维护,能使用display命令监控系统服务状态(不包含history-command)。
Level 2配置级,业务配置,能使用大部分系统配置命令(不包括用户管理、命令级别设置)。
Level 3~15管理级,系统管理,能使用全部系统配置命令。
H3C设备:提供了16种权限等级,分别是level 0到level 15,每一个等级都有不同的权限,对应着能使用不同的命令。对于所有16个等级来说,实际上只有4种等级:
Level 0参观级,只能使用网络诊断命令(ping、tracert),本设备访问外部设备命令(telnet、ssh)等。
Level 1监控级,系统维护,能使用display命令监控系统服务状态(不包含history-command)。
Level 2~14配置级,业务配置,能使用大部分系统配置命令(不包括用户管理、命令级别设置)。
Level 15管理级,系统管理,能使用全部系统配置命令。
特殊权限角色:network-operator监控级账户,等级为Level 1;security-audit安全日志管理员,管理、查看安全日志;network-admin最高权限账户,等级为Level 15。
Cisco设备:创建用户名配置权限等级及密码username xitong privilege 1 password Admin@123456。
Cisco设备提供了16种权限等级,分别是level 0到level 15,每一个等级都有不同的权限,对应着能使用不同的命令。对于所有16个等级来说,实际上只有3种等级:
Level 0,只能使用极少数的几个命令(help、logout、enable)。
Level 1(Level 2~14),查看网络设备的状态,无法对设备进行配置,可以使用查看命令(show)。
Level 15,可以对路由器进行全面控制,能使用全部命令。
e应由授权主体配置访问控制策略,访问控制策略规定主体对客体的访问规则;
【要求解读】
网络设备的访问控制策略由授权主体进行配置,规定了主体可以对客体进行的操作。
【测评方法】
此项不适用。此项主要针对主机和数据库的测评,网络设备的主要用户为运维管理人员,无其他用户。
【测评结果】
此项不适用。此项主要针对主机和数据库的测评,网络设备的主要用户为运维管理人员,无其他用户。
f访问控制的粒度应达到主体为用户级或进程级,客体为文件、数据库表级;
【要求解读】
网络设备的访问控制粒度要求主体为用户级或进程级,客体为文件、数据库表级。
【测评方法】
此项不适用。此项主要针对主机和数据库的测评,网络设备的主要用户为运维管理人员,无其他用户。
【测评结果】
此项不适用。此项主要针对主机和数据库的测评,网络设备的主要用户为运维管理人员,无其他用户。
g应对重要主体和客体设置安全标记,并控制主体对有安全标记信息资源的访问。
【要求解读】
敏感标记是强制访问控制的依据,主体和客体都有,存在形式既可能是整型数字,也可能是字母,它表示主体和客体的安全级别。敏感标记由安全管理员设置,通过为重要信息资源设置敏感标记来决定主体以何种权限对客体进行操作,实现强制访问控制。
【测评方法】
此项不适用。
【测评结果】
此项不适用。
3、安全审计:
安全审计是指对等级保护对象中与安全活动相关的信息进行识别、记录、存储和分析的整个过程。安全审计功能可以确保用户对其行为负责,证实安全政策得以实施,并可以作为调查工具使用。通过检查审计记录结果,可以判断等级保护对象中进行了哪些与安全相关的活动及哪个用户要对这些活动负责。另外,安全审计可以协助安全管理员及时发现网络系统中的入侵行为及潜在的系统漏洞及隐患。安全审计主要关注是否对重要事件进行了审计、审计的内容、审计记录的保护及审计进程保护。
安全审计a
a应启用安全审计功能,审计覆盖到每个用户,对重要的用户行为和重要安全事件进行审计;
【要求解读】
为了对网络设备的运行状况、网络流量、管理记录等进行检测和记录,需要启用系统日志功能。系统日志中的每条信息都有一个严重级别,并伴随一些指示性问题或事件描述信息。网络设备的系统日志信息通常在内部缓存或日志服务器。在默认情况下网络设备的日志功能处于启用状态。审计覆盖到每个用户,对重要的用户行为和重要安全事件进行审计,审计内容包含用户管理方式、管理协议、是否成功等。
【测评方法】
(1)核查是否开启了安全审计功能。
(2)核查安全审计范围是否覆盖每个用户。
(3)核查是否已对重要的用户行为和重要安全事件进行审计。
Cisco网络设备:输入“show run”命令,存在如下配置。
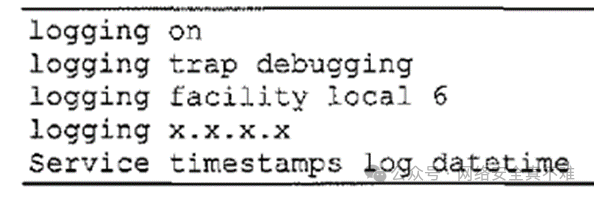
Logging on表示开启了安全审计功能;
输入“show logging”命令,查看返回的日志内容中关于用户、行为操作记录、事件记录的信息。
输入“show logging”命令,查看返回的日志内容中关于用户、行为操作记录、事件记录的信息。
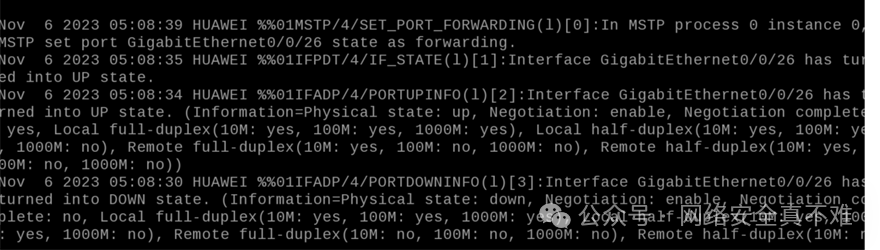
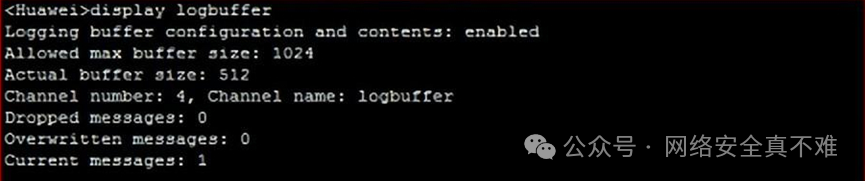
华为/H3C网络设备:输入命令display logbuffer:
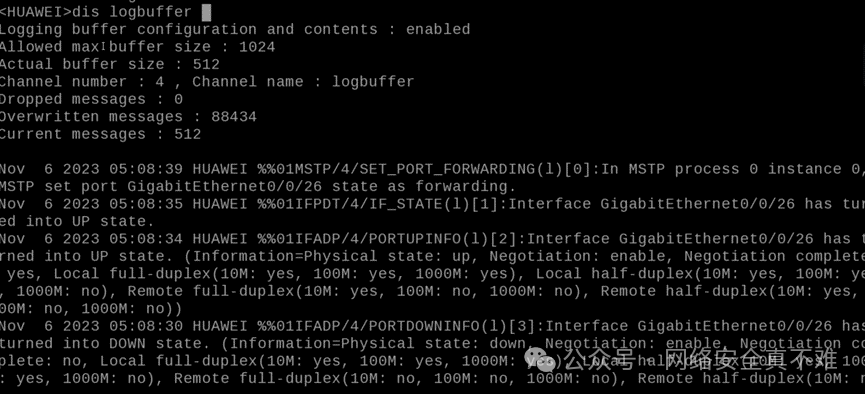
查看参数Logging buffer configuration and contents为enabled状态,说明启用了安全审计功能。
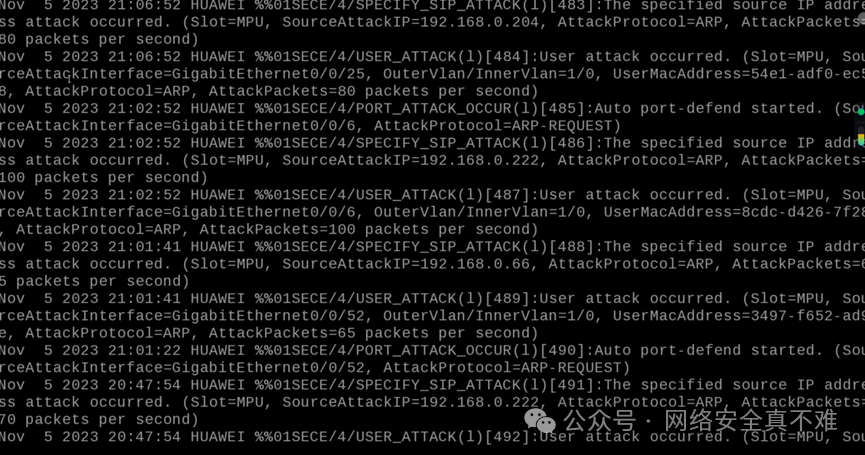
查看日志内容,包含日期、时间、用户管理方式、管理协议、是否成功等。
【测评结果】
网络设备已启用系统安全审计日志功能,审计覆盖到每个用户,对重要的用户行为和重要安全事件进行审计,审计内容包含用户管理方式、管理协议、是否成功等。
【安全加固】
网络设备默认开启此功能,审计内容已包含用户管理方式、管理协议、是否成功等内容。
安全审计b
b审计记录应包括事件的日期和时间、用户、事件类型、事件是否成功及其他与审计相关的信息;
【要求解读】
主流的网络设备的日志审计内容包括日期和时间、用户、事件类型、事件是否成功、系统错误、网络和接口变化、登录失败、ACL匹配等信息,因此网络设备符合此项要求。
【测评方法】
核查审计记录是否包含事件的日期和时间、用户、事件类型、事件是否成功及其他与审计相关的信息。
Cisco网络设备:输入“show logging”命令,查看返回的日志内容中关于事件的日期和时间、用户、事件类型、事件是否成功及其他与审计相关的信息。
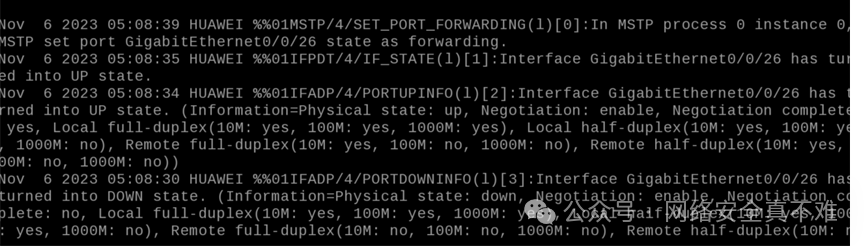
华为/H3C网络设备:输入命令display logbuffer:
【测评结果】
日志信息包含事件的日期和时间、用户、事件类型、事件是否成功及其他与审计相关的信息。
【安全加固】
网络设备审计内容默认已包含所有用户、用户行为和审计相关的信息。
安全审计c
c应对审计记录进行保护,定期备份,避免受到未预期的删除、修改或覆盖等;
【要求解读】
审计记录能够帮助管理人员及时发现系统运行问题和网络攻击行为,因此,需要对审计记录实施技术和管理上的保护,定期备份,防止未授权的修改、删除和破坏。
【测评方法】
(1)访谈系统管理员,了解审计记录的存储、备份和保护措施。
(2)核查是否使用syslog方式将网络设备日志发送到日志服务器或日志审计设备。
华为/H3C网络设备:输入dis current-configuration,查看是否有上传日志的配置信息。
查看审计记录是否受到未预期的删除、修改或覆盖等,输入命令display logbuffer,参数Dropped messages(减少的消息)和Overwritten messages(覆盖的消息)的值都为0,说明审计记录没有被删除、修改和覆盖(网络设备无修改日志内容的功能)。
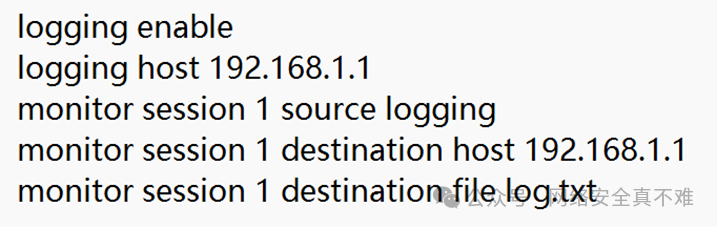
Cisco网络设备:输入“show run”命令,存在如下配置,默认无修改日志内容的功能。
查看审计记录留存时间,需要保留六个月以上。
【测评结果】
网络设备的日志信息被实时转发至日志审计设备。在日志审计设备上可以查看半年前的审计记录。
【安全加固】
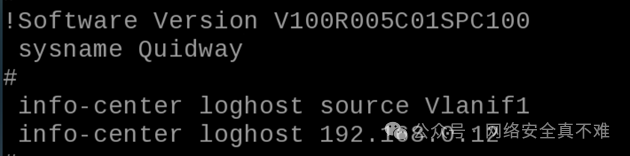
网络设备审计记录保护及备份,配置审计记录上传至日志审计系统,配置日志源为网络设备本身,
华为/H3C网络设备:
输入info-center loghost source管理IP地址/Vlanif,配置日志源,输入info-center loghost IP,配置日志外发至日志审计系统。
Cisco网络设备:输入logging host +日审IP地址,配置日志审计系统地址,输入monitor session 1 destination host +日审IP地址,配置日志外发至日志审计系统。
安全审计d
d应对审计进程进行保护,防止未经授权的中断。
【要求解读】
保护审计进程,确保当安全事件发生时能够及时记录事件的详细信息。非审计员账户不能中断审计进程。
【测评方法】
通过非审计员账户中断审计进程,以验证审计进程是否受到了保护。
【测评结果】
非审计员账户不能中断审计进程。
【安全加固】
网络设备无法手动关闭审计进程。
4、入侵防范
网络访问控制负责对进出网络的数据进行规则匹配,是网络安全的第一道闸门。网络访问控制有一定的局限性,它只能对进出网络的数据进行分析,对网络内部发生的事件则无能为力。如果设备自身存在多余的组件和应用程序、默认共享、高危端口、安全漏洞等,就会为病毒、黑客入侵提供机会,需要加强设备自身的安全防护。
入侵防范a
a应遵循最小安装的原则,仅安装需要的组件和应用程序;
【要求解读】
遵循最小安装的原则,仅安装需要的组件和应用程序,能够降低网络设备遭受攻击的可能性。及时更新系统补丁,以避免系统漏洞给网络设备带来的风险。
【测评方法】
此项不适用。此项一般在服务器上实现。
【测评结果】
此项不适用。此项一般在服务器上实现。
入侵防范b
b应关闭不需要的系统服务、默认共享和高危端口;

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 16
 0
- 0


 已为社区贡献24条内容

所有评论(0)