网络安全最全编写信息安全规划的几点经验_信息安全规划 csdn,重磅
还有兄弟不知道网络安全面试可以提前刷题吗?费时一周整理的160+网络安全面试题,金九银十,做网络安全面试里的显眼包!
王岚嵚工程师面试题(附答案),只能帮兄弟们到这儿了!如果你能答对70%,找一个安全工作,问题不大。
对于有1-3年工作经验,想要跳槽的朋友来说,也是很好的温习资料!
【完整版领取方式在文末!!】
93道网络安全面试题


内容实在太多,不一一截图了
黑客学习资源推荐
最后给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
1️⃣零基础入门
① 学习路线
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

② 路线对应学习视频
同时每个成长路线对应的板块都有配套的视频提供:

网上学习资料一大堆,但如果学到的知识不成体系,遇到问题时只是浅尝辄止,不再深入研究,那么很难做到真正的技术提升。
一个人可以走的很快,但一群人才能走的更远!不论你是正从事IT行业的老鸟或是对IT行业感兴趣的新人,都欢迎加入我们的的圈子(技术交流、学习资源、职场吐槽、大厂内推、面试辅导),让我们一起学习成长!
- 大量的安全系统建设,调研、技术交流、PoC、采购
- 组织全员参加行业、央企CTF比赛
这里的 1-8 都是具体的工作项,所谓“工作点”,如果还往下写,还有更多。所以,需要进一步抽象,形成“工作线”。经过反复琢磨,我把这四条线概括为 – 合规驱动、事件驱动、业务驱动和自我驱动。
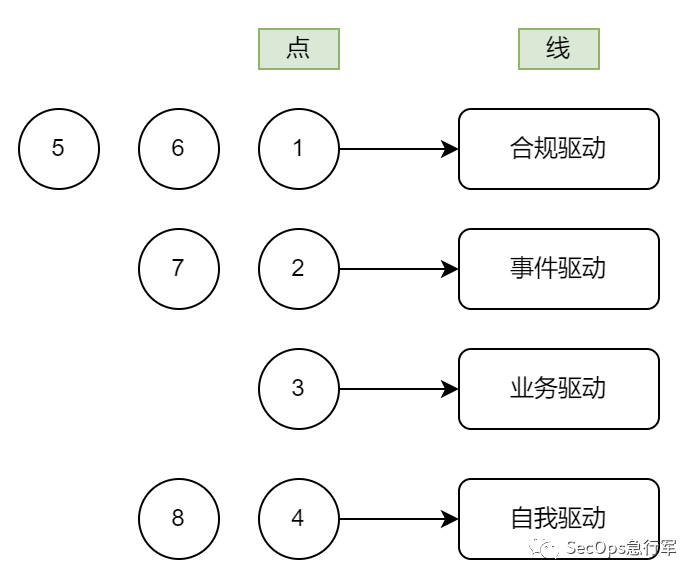
这里的“工作线”,就是领导安排工作的逻辑。“站在领导的角度思考”,再举一反三,就会找出更多工作点。
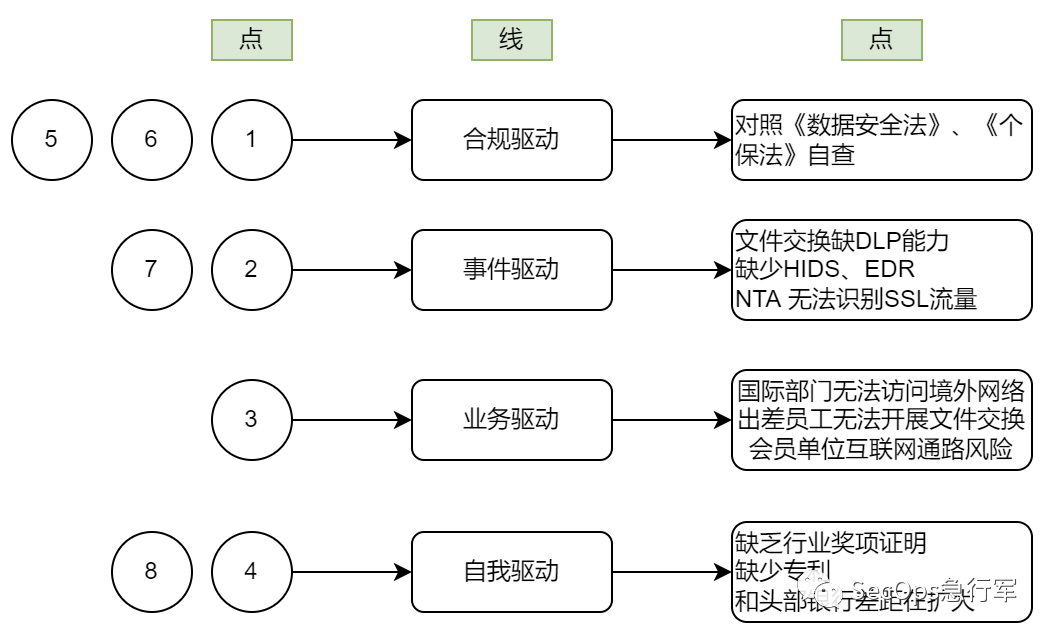
拿着这些工作点,制定系统的解决方案,再去和领导要资源,相信大概率是领导关心的,愿意投入资源的。不需要费一堆力气和领导解释“为什么做?”,而是收获更多的“建议你这么做,会更好”。
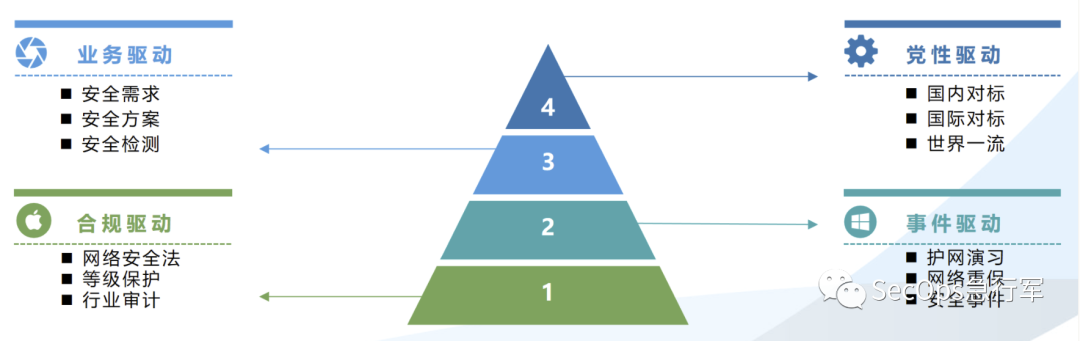
但是,以上只解决了做什么的问题,却没解决“优先级”问题。领导马上会问,如果资源有限,以上工作该如何取舍?
解决办法是,给出逻辑结构。最开始我是这么画的:
后来几经迭代,在领导指导下,演变为这个版本:
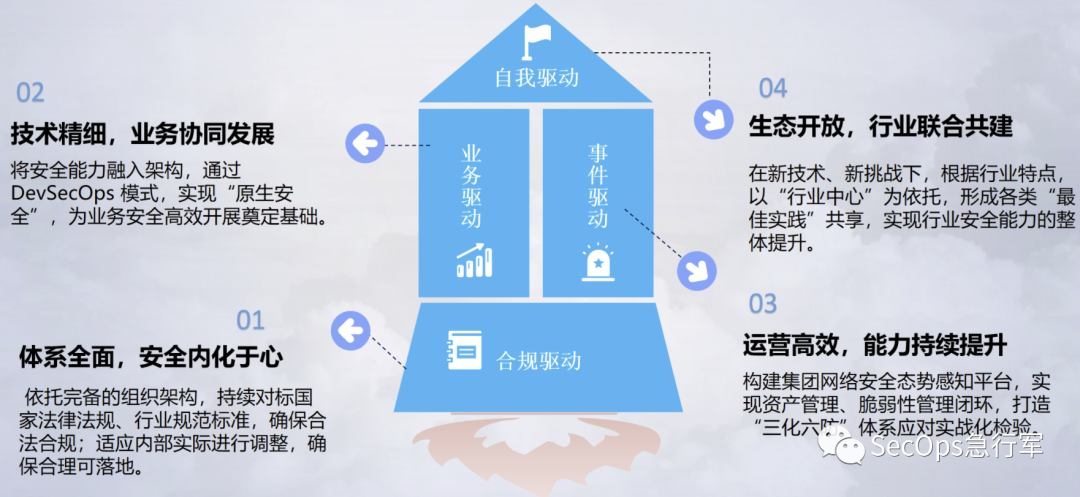
新版本有几层含义:
- 合规是下限,自我驱动是上限。下限是告诉领导,必须得做,没得商量。上限是一种“心理战术”,高层领导,更多是在追求马斯洛模型的“自我实现”,两者契合起来,更利于工作开展。
- 业务和事件是双擎,互为备份。如果没有安全事件,安全部门要多讲业务故事,多和架构团队紧密合作。最近几年护网轰轰烈烈,事件驱动真正进入高层视野,安全工作的价值也更容易体现。
规划是面向未来的工作,而四大驱动力是静态的。
因此,还需要加上时间的维度,分析清楚“我们在哪儿,将去何方”。
在IT领域,开发有CMMI 1-5级,运维有ITIL 0-4级,那么信息安全呢?
目前看到比较公认的,是 SANS(美国系统网络安全协会)的 Robert M. Lee于2015年发表的,即网络安全滑动标尺模型。
基于该模型,将企业当前的安全建设能力套进去,就能自评出所处的阶段,得出类似下面的结论:
网络安全防御是一个动态迭代的过程,XXX正处于,并将长期处于“主动防御与智能化迭代”阶段
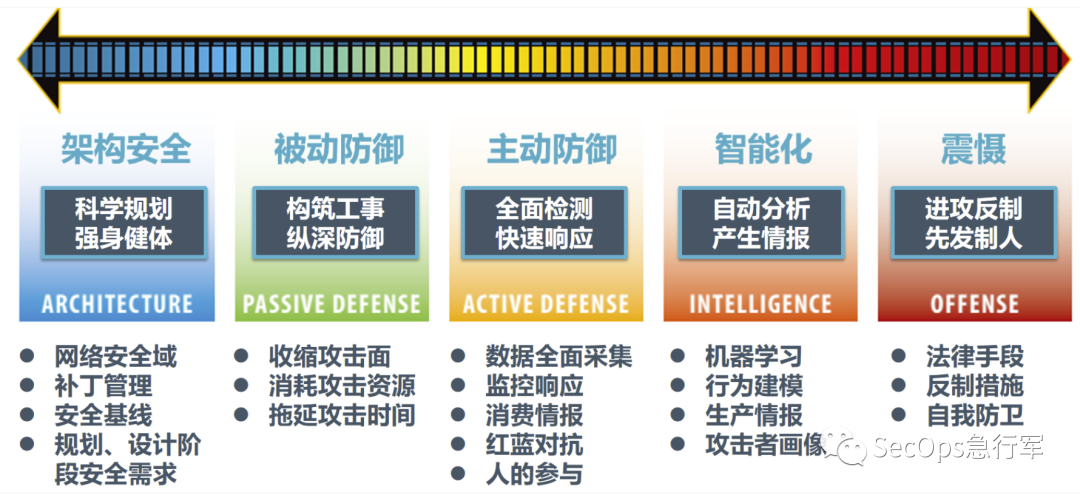
总结出四大驱动力和其逻辑关系,以及企业所处阶段后,剩下的就是“反复宣导”。
高层领导分管的业务纷繁复杂,长篇大论往往是大忌。安全工作好不容易有次汇报机会,一定要不断总结、抽象、再总结,让领导记住你的工作核心(比如驱动力十六字+主动防御和智能化迭代),很多工作就会显得有章法,更容易获得支持。
以上,可以称为所谓的“向上管理”。
但是“向上管理”不是目的,领导也不傻,再漂亮的蓝图也要抓结果。
所以,对齐思路之后,接下来,就是实战落地,做进一步拆解。
0x1 合规驱动要下笨功夫
合规是一种泛指。更全面的说法,应该是“合法合理合规”:
合法。自2017年6月1日《网络安全法》出台之后,整个网络安全行业有了上位法。我在《2021中国网络安全产业分析报告解读》一文分析过,法律法规层面,十四五第一年,干了过去五年的事情,还不止。
合规。是指行业规范,上级监管部门的规范性文件。
合理。指内部安全规范,要符合实际情况。在公司内部,便利性和安全性往往是对立的,需要做一些取舍。比如规范里面,定性要求的条款,可松可紧,要根据企业实际情况进行灵活处理,切不可一根筋,照本宣科,最终结果要么是被投诉,要么是被人阳奉阴违。
合规是及格线,不需要巧劲,需要的是笨功夫。
初级方法,可以安排专岗(从成本考虑,也可以让咨询机构协助),将所有相关的合规条款(一般遵守行业的规范即可,因为会逐层向上对齐)用 excel 维护起来,按照类似等保的章节目录,逐个进行审计。
中级方法,将合规要求整理为通用部分+业务部分,更新到公司内部的安全规范中,和开发、运维的规范做融合。在各类项目创建时,能根据项目配置信息自动生成安全需求。例如针对web、andorid、iOS分别生成用户注册、登录、日志审计等场景的安全要求。
高级方法,在安全需求自动化生成基础上,将安全审计工作自动化。全部自动化是显然不可能的,不过可以不断提高自动化水平,例如通过 DevSecOps 解决“安全建设管理”类问题,通过BAS解决“通信网络、区域边界、计算环境”的有效性验证问题。
0x2 事件驱动要抓住机会
有机会,抓住机会。没有机会,创造机会。说的就是事件驱动。
很多攻防背景的安全负责人,接手安全团队后,常用的一个方法就是组织一次众测。
借助内外力量,发现一堆漏洞,然后告诉领导,你看,风险很大,赶紧投入资源,不然指不定哪天数据被盗、首页被篡改,企业随时被关停下线,领导还要被请去喝茶。
本质上,这是在讲“安全是企业生命线”的故事。
这几年,随着护网从国家到地方的全覆盖,以及《党委(党组)网络安全工作责任制实施办法》的解密,甲方安全从业人员已经进入了春天 – 不再需要事件驱动,就可以获得安全投入。更不用担心发生安全事件,自己被干掉,为接任者做嫁衣了。
“一鼓作气,再而衰,三而竭”,安全事件也有保鲜期。即便强如护网,受重视程度也是在慢慢变化的,所以,从业者务必抓住时间窗口,该大干快上的,不要拖拖拉拉。
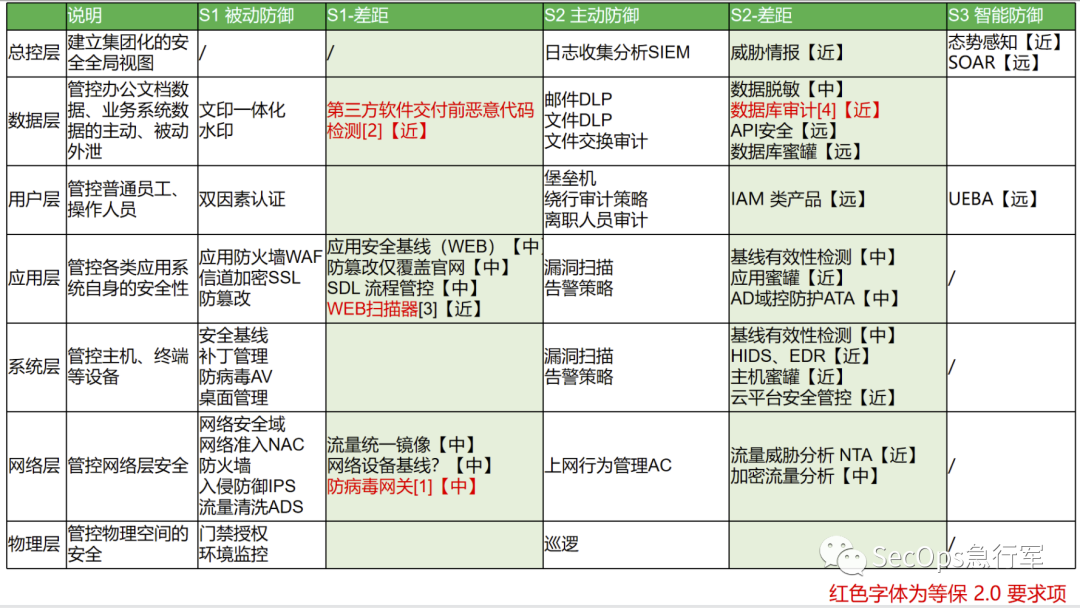
当年,笔者一朋友狗哥,按照护网暴露出的问题,以及等级保护2.0审计出的“不符合项”,在护网结束后的一个月,火速拿出了差距分析,然后制订了三期建设规划(近中远),顺利拿到了安全预算。
0x3 业务驱动要拓宽视野
这里举两个例子。
案例一、某金融企业的远程办公场景
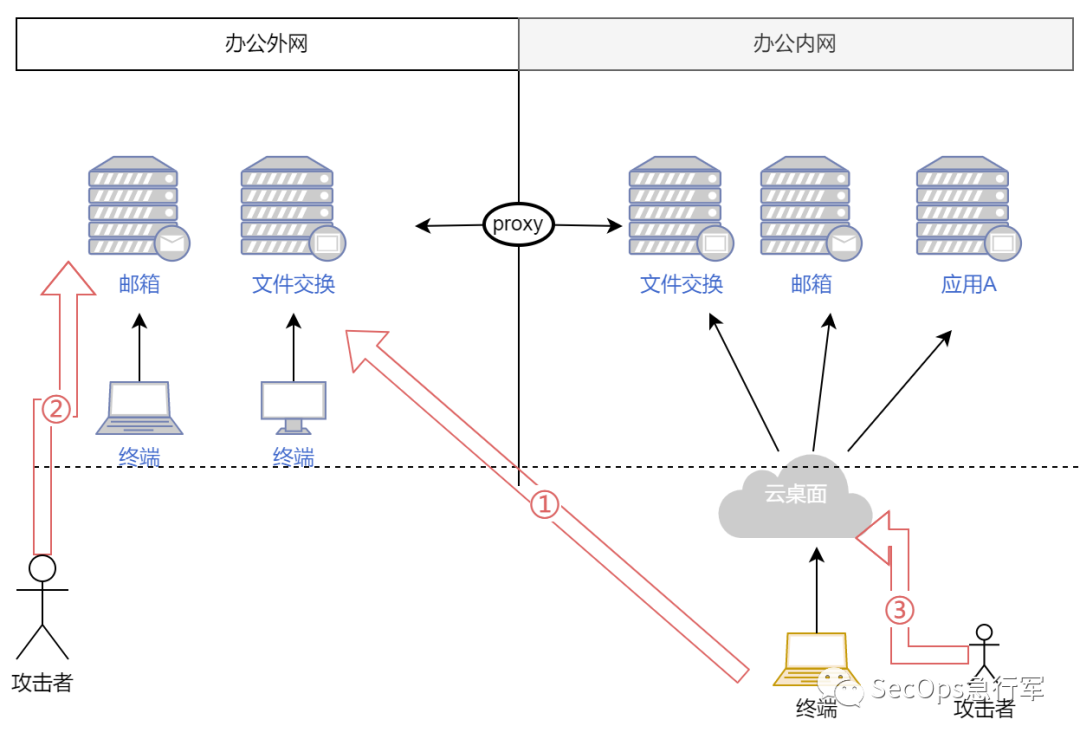
场景介绍:企业网络划分为办公外网和办公内网,员工远程办公通过云桌面登陆。但是存在多个痛点:
- 远程办公无法访问公司文件交换系统,无法将文件导出,无法满足信息外发的场景。
- 为了满足远程办公需要,邮箱暴露在互联网,存在账号被爆破锁定、0day攻击风险
- 云桌面登录界面必须暴露,容易遭受DDoS攻击,存在无法办公的风险
- 云桌面存在接入速度问题,在部分地区、部分运营商线路接入延时太高,用户体验不好
- 员工经常忘记云桌面、邮箱登录地址
这些问题,是应该办公团队解决,还是安全团队解决?
笔者认为,应该成立联合团队来解决。远程办公本质上还是办公,安全是其优先级很高的需求,在改造时涉及到大量办公系统适配,所以一定要联合起来。
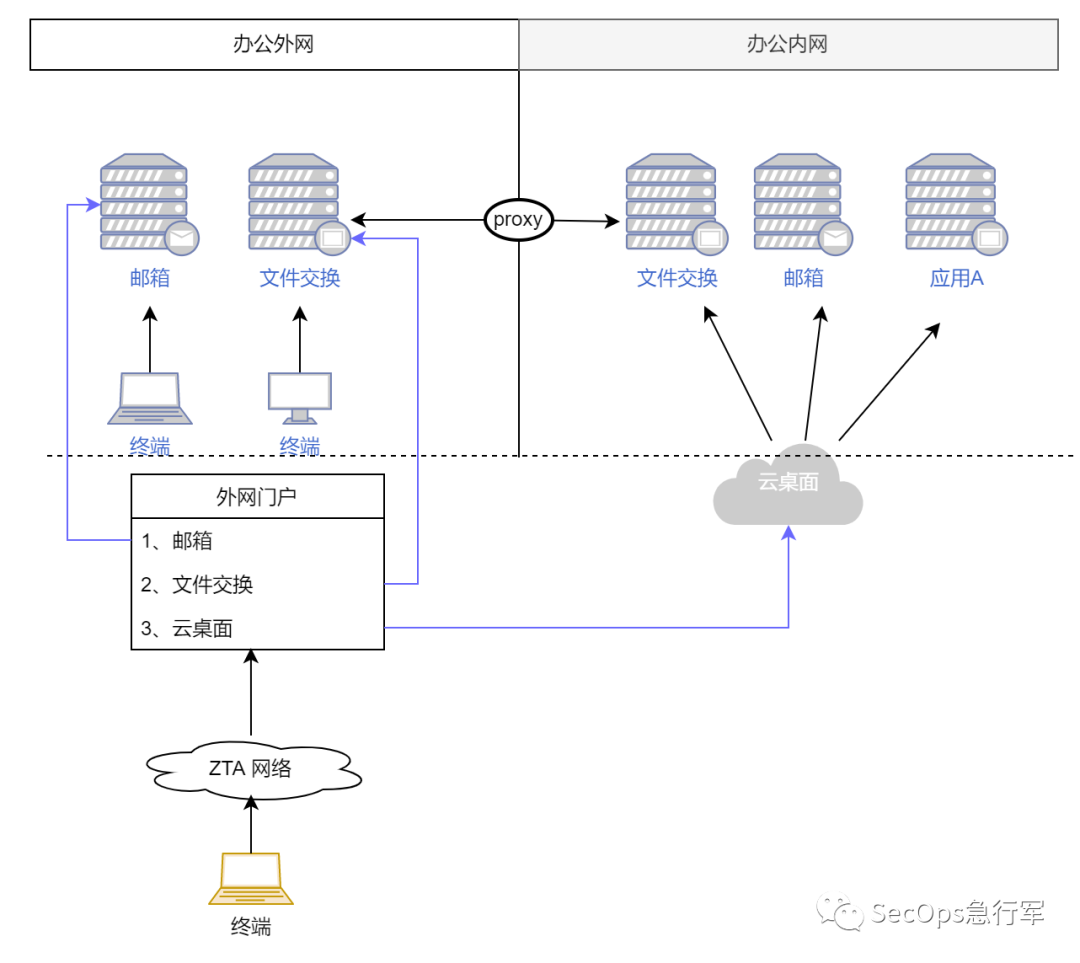
在网络架构层面,可以按照上图进行重构:
- 采用零信任解决方案,终端准入后,自动弹出外网门户。
- 邮箱、文件交换、云桌面等应用放在零信任网关后,在网关做应用控制和审计。
- 取消以上应用在互联网的暴露,收敛到零信任系统。零信任网关最好采用反向连接的方式,不主动对外暴露接口。
- 零信任网络可以考虑SASE方案,解决网络接入时延问题。
这种场景,在疫情常态化的背景下,是很强烈的业务诉求。安全团队应该抓住这个机会,改造现有网络架构,不要把加分项变成了失分项。
案例二、海外网络访问
某单位领导要求业务部门在境外社交媒体创建账号,宣传公司动态。
业务部门找到网络部门,寻找解决方案。
网络部门说,GFW 这是国家建设的,这不是网络问题,是安全合规问题,要不你们问问安全团队?
安全团队怎么回答?
对不起,国家禁止,臣妾做不到?
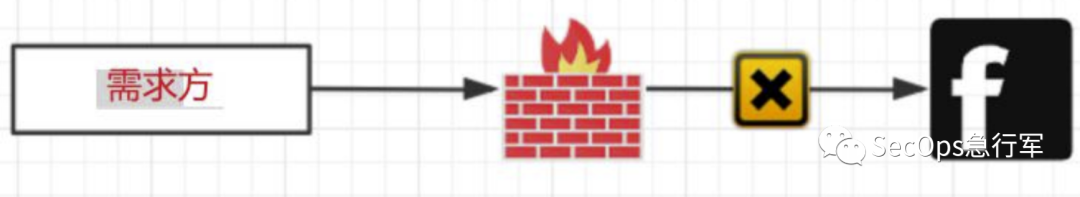
业务部门问,那为什么其他公司都能做到?你看人民日报、新x社、xx企业都有海外FB账号。
既然别人能做到,那就换个命题 – “我要如何做到?”
动用人脉,和同行交流一番,大致就能得到通用方案:
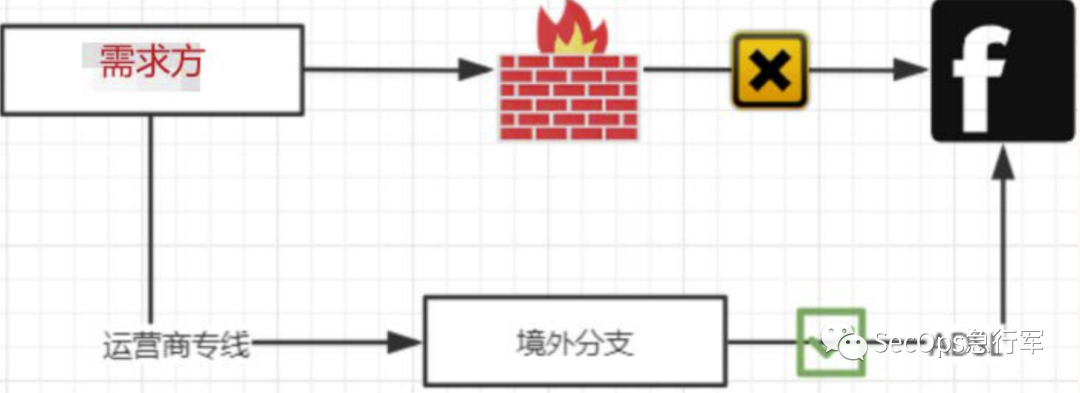
申请需求方至海外子公司的跨境专线,连接到需求方专用的终端,在技术架构上等同于将海外子公司的外网通过跨境专线延伸到需求方。
然后拉上法律部门,一起评估风险。
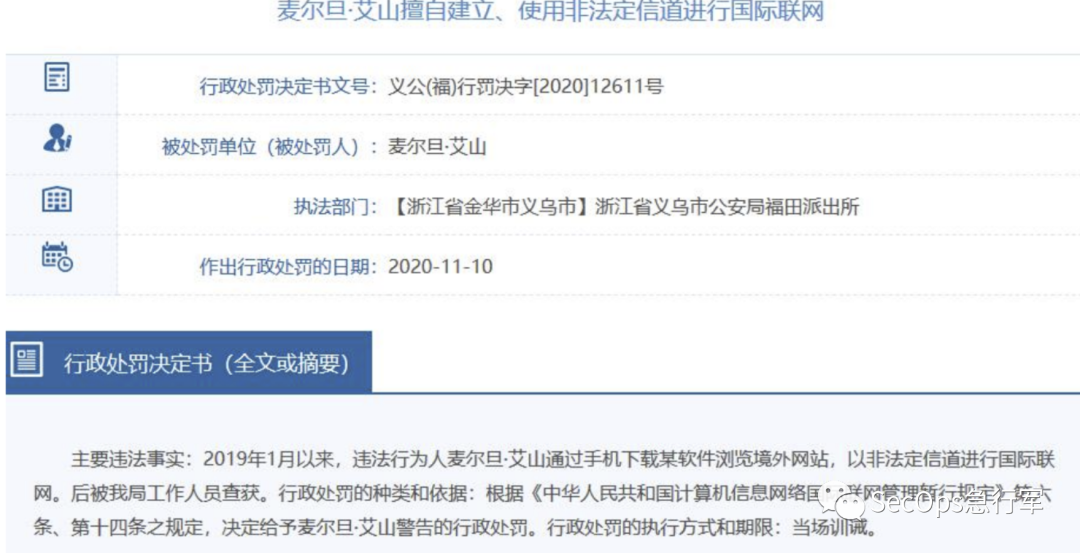
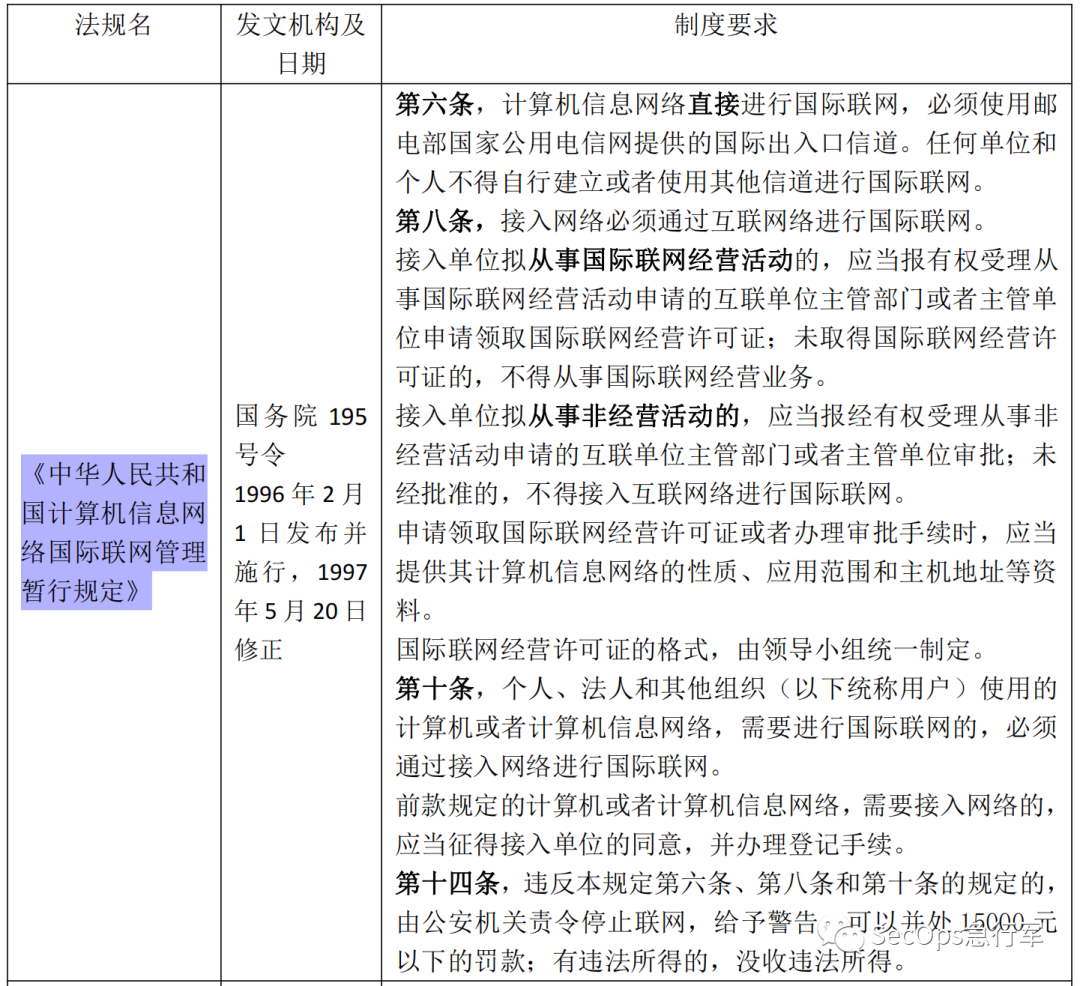
一番分析得出结论:
工信 32 号文规定运营商不允许提供翻墙业务,企业不允许使用没有运营资质企业提供的跨境网络服务。技术方案通过运营商专线,建立与境外子公司的内部连接,是合规的。境外子公司通过境外运营商接入互联网也是合规的。两者通过网络串接联通国际网络的行为,并无过往处罚案例。因此,该方案可行。
小结。业务需求往往是零散的、隐式的。需要安全负责人主动去发掘。
在组织里,业务和 IT 通常是不同的分管领导,IT支持业务,安全支持IT,这会导致业务需求在安全团队往往优先级并不高,反应迟滞。但是安全想要破圈,更多更快的支持业务,其实是不可或缺的。
0x4 自我驱动要量力而行
按照马思路需求层次模型,人类的需求依次是生理需求、安全需求、社交需求、尊重需求和自我实现需求。需求之间并不是逐级递升的,可以跳跃。
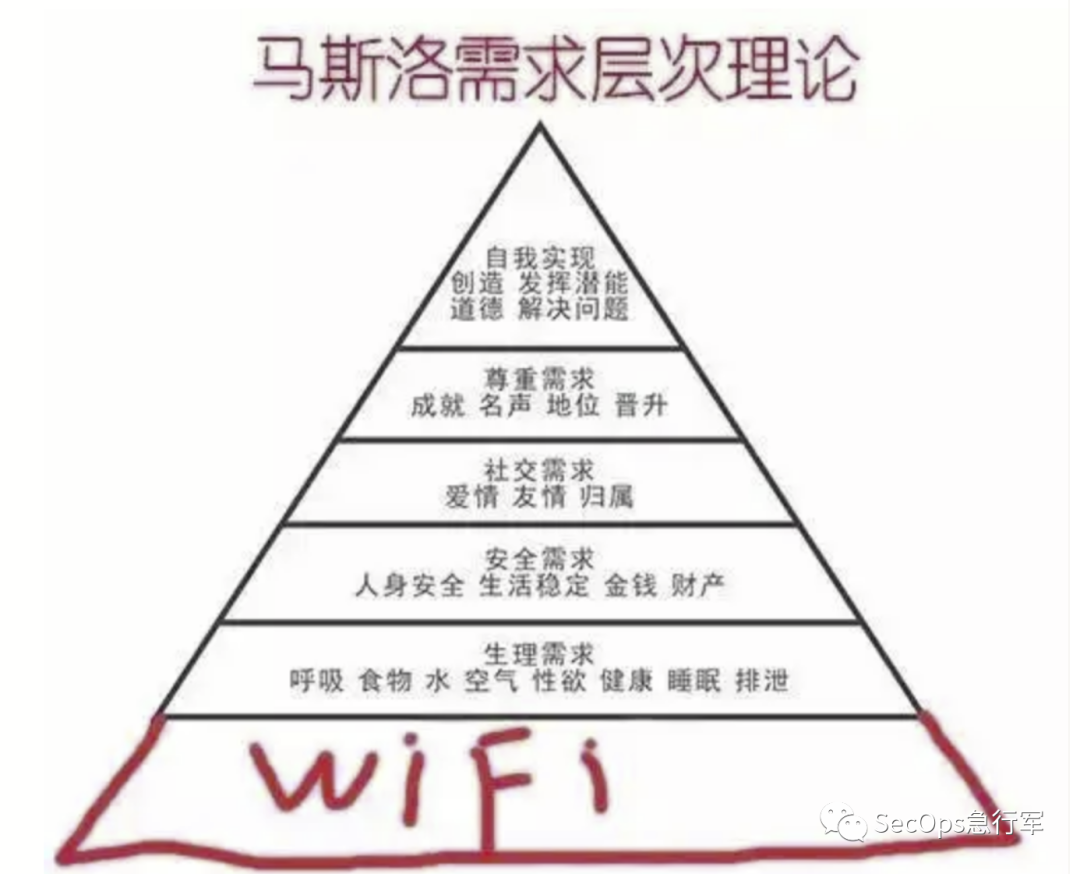
IT 行业高速发展了20年。金融行业高速发展了40年。
在中国飞速发展的大背景下,很多领导已经进入了“尊重需求”和“自我实现”的阶段。对于工作,已经不单纯关注收入,更多是成就感、名声和地位。
遇到这样的领导,其实是一件好事。因为你和领导目标是一致的,都希望能够做出成绩。
此时,安全规划里面就要围绕“自我驱动”设定一些工作项,例如:
- 打造生态。创建行业平台、制定行业标准、举办行业大会等等。
- 获取奖项。网鼎杯CTF比赛、央企CTF比赛、护网排名、行业创新评比等等,级别越高越好。
- 专业形象。专利和论文、对外技术演讲等等。
以上工作,很难强求,也很容易产生动作变形(如找枪手打比赛、找供应商水论文和专利),建议不忘初心量力而行。
最后,有了规划,还要有相应的组织来支撑。在组织不健全的情况下,要学会聚焦,对工作内容按照优先级,做一些裁剪。
题外话
初入计算机行业的人或者大学计算机相关专业毕业生,很多因缺少实战经验,就业处处碰壁。下面我们来看两组数据:
- 2023届全国高校毕业生预计达到1158万人,就业形势严峻;
- 国家网络安全宣传周公布的数据显示,到2027年我国网络安全人员缺口将达327万。
一方面是每年应届毕业生就业形势严峻,一方面是网络安全人才百万缺口。
6月9日,麦可思研究2023年版就业蓝皮书(包括《2023年中国本科生就业报告》《2023年中国高职生就业报告》)正式发布。
2022届大学毕业生月收入较高的前10个专业
本科计算机类、高职自动化类专业月收入较高。2022届本科计算机类、高职自动化类专业月收入分别为6863元、5339元。其中,本科计算机类专业起薪与2021届基本持平,高职自动化类月收入增长明显,2022届反超铁道运输类专业(5295元)排在第一位。
具体看专业,2022届本科月收入较高的专业是信息安全(7579元)。对比2018届,电子科学与技术、自动化等与人工智能相关的本科专业表现不俗,较五年前起薪涨幅均达到了19%。数据科学与大数据技术虽是近年新增专业但表现亮眼,已跻身2022届本科毕业生毕业半年后月收入较高专业前三。五年前唯一进入本科高薪榜前10的人文社科类专业——法语已退出前10之列。

“没有网络安全就没有国家安全”。当前,网络安全已被提升到国家战略的高度,成为影响国家安全、社会稳定至关重要的因素之一。
网络安全行业特点
网上学习资料一大堆,但如果学到的知识不成体系,遇到问题时只是浅尝辄止,不再深入研究,那么很难做到真正的技术提升。
一个人可以走的很快,但一群人才能走的更远!不论你是正从事IT行业的老鸟或是对IT行业感兴趣的新人,都欢迎加入我们的的圈子(技术交流、学习资源、职场吐槽、大厂内推、面试辅导),让我们一起学习成长!

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 30
 0
- 0


 已为社区贡献4条内容

所有评论(0)