定位造成AD帐号锁定中毒PC的常用方法
背景
你们有没有试过这样一个情况,为了加强AD域的帐号安全,防止帐号被恶意的密码枚举,所以在AD域中设置了帐号锁定的策略,当你设置了帐号锁定策略之后,发现真的有很多的用户反馈帐号用不了了,查看这个用户的帐号时原来已经被锁定了,这时肯定就需要解锁。
目的
上了帐号锁定策略后,才知道网络中原来有这么多的不安全,为了能够方便的批量为帐号解锁,另外又想要做一些相关的帐号锁定测试,方便的找出帐号锁定的原因,下面教大家使用AD 管理工具以及小工具,查询出在某个时间点之后被锁定的帐号和单个帐号的状态查询,希望对大家有用。
如何在AD中方便查询被锁定的帐号状态和特定条件的查询被锁定的帐号
如遇到大面积AD用户帐号被锁定的场景,我们需要尽快定位可能造成影响的客户端PC。我们需要使用两个工具来进行排查工作。
1 使用lockoutstatus工具定位到发生帐号锁定的源头域控
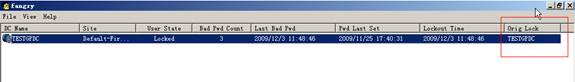
登录任选一台dc,运行微软lockoutstatus工具,在“flie”菜单里面选中“select target”,输入某个被锁定的ad帐号名,然后查看结果,根据在orig lock列中显示的DC名称,初步定位发生大量帐号被锁定的源DC名称。
为确保判断准确,可以多选择几个被锁定的AD帐号进行判断,看orig lock列中出现最多的DC是哪一台。
2 使用微软网络监视工具定位到具体客户端PC
登录到步骤1中判断出的DC,运行“微软网络监视工具3.3“,做一次网络抓包,在频繁出现帐号被锁的时间段(例如每小时被锁60个以上),我们运行5-10分钟抓包即可,然后我们重点进行如下查找:
http://www.ddooo.com/softdown/10586.htm 下载地址。
安装操作,傻瓜式安装。
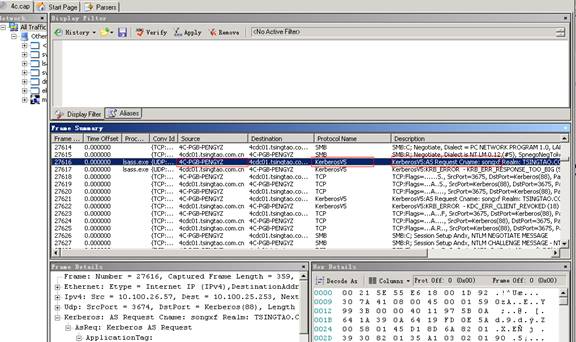
我们查找满足如下条件的客户端,
1) 在source一栏中频繁出现
2) 频繁使用kerberosV5协议联系当地站点域控
3) 在“description”一栏中看到,这个客户端每次请求的CNAME都不一样(这是在猜测不同帐号的密码)
如果可以查看到满足上面三个条件的的客户端计算机名,我们需要记录下来,并立刻通知相关人员,将嫌疑计算机断网隔离。通过继续观察,看是否还有帐号被锁定来印证我们的定位是否准确。
使用教程
安装完成后需要重启操作,才能使用。
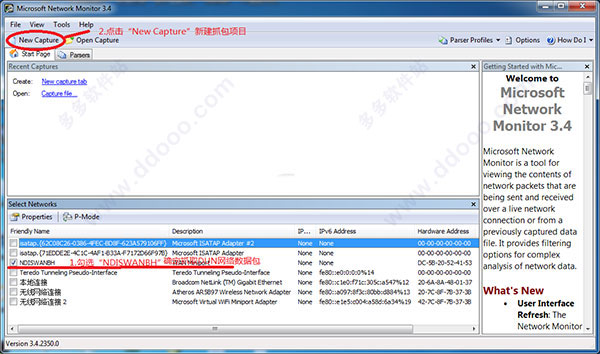
1、第一次使用,选择“New Capture”新增监控。网卡部分采用默认就行。
2、新增后,按工具栏上的“start”开始监控
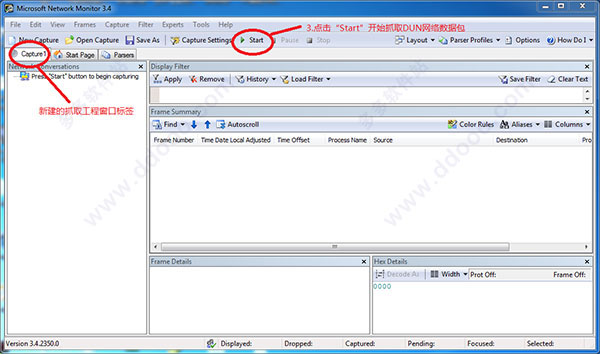
3、在左边我们可以看到目前对网络进行存取的处理程序名称,在右边可以看到详细的网络封包信息
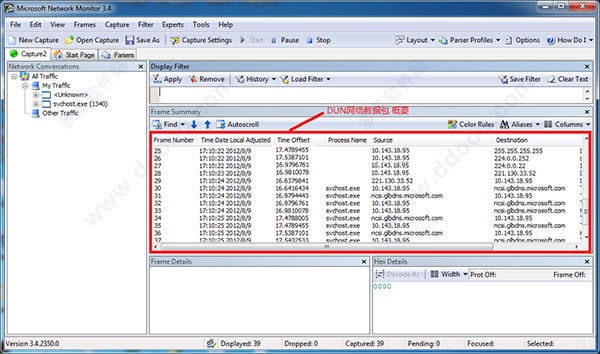
4、如果要暂停监控,选择“pause”,如果要保持此监控设定,可以选择“save as”
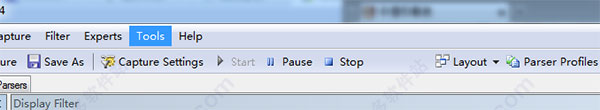
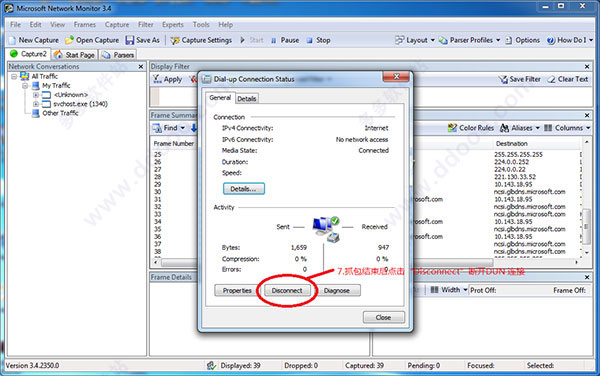
5、抓包结束后,点击Disconnect断开DUN连接
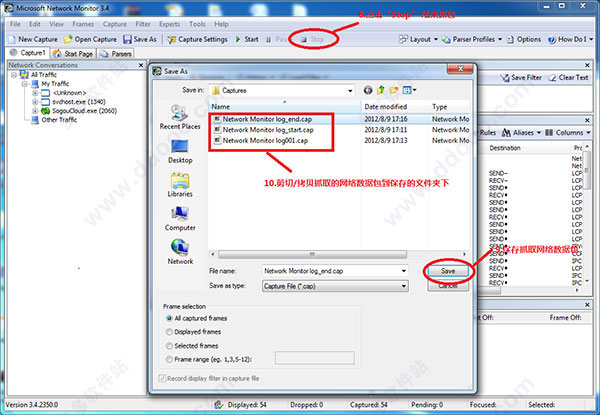
6、保存抓取的网络数据包,即可关闭Microsoft Network Monitor
另外一个办法:
LockoutStatus用户状态查询小工具
下载地址:
http://www.microsoft.com/en-us/download/details.aspx?id=15201
在已经加入域的计算机上,以管理员的帐号登录,并打开这个LockoutStatus 工具,如下图:
单击file-select Target
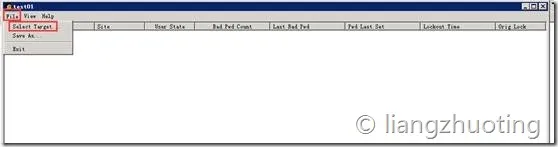
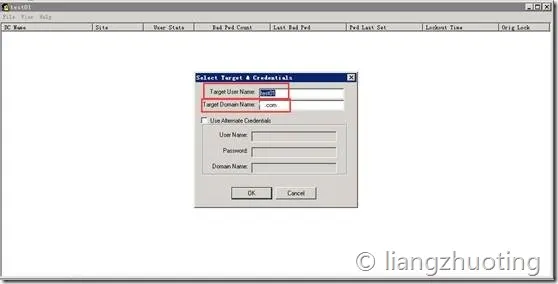
在弹出的窗口中,输入帐号,以及当前的域名,然后单击OK,即自动查询所有的DC服务器(这个小工具就方便在这里,它会自动查询所有的DC 服务器的日志)
正在查询
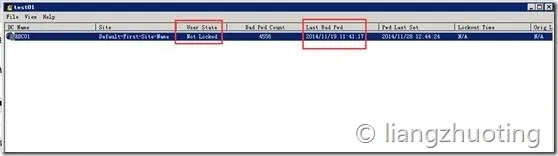
查询结果,可以看到这个用户的User State 状态为Not Locked ,即没被锁定,以及最后输错密码的时间。当然还有输错的密码次数等信息。
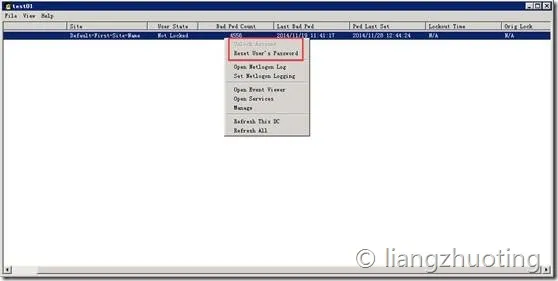
还可以利用这个工具直接解锁用户和重置密码。真的很方便。
查询某个时间点后被锁定的用户
注:以下例子为查询2014年03月12日下午4点后被锁定的用户
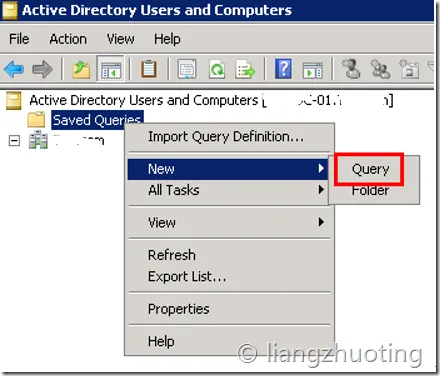
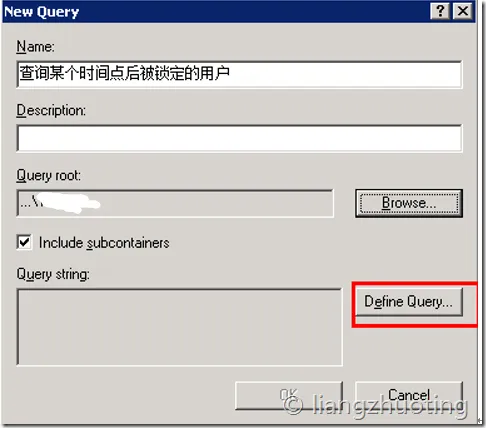
打开ADUC管理工具,右击保存查询,然后新建一个查询,如下图:
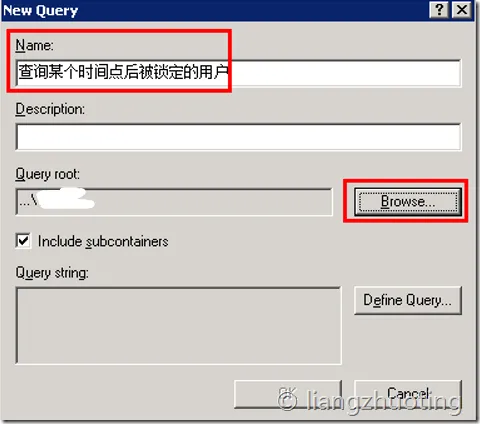
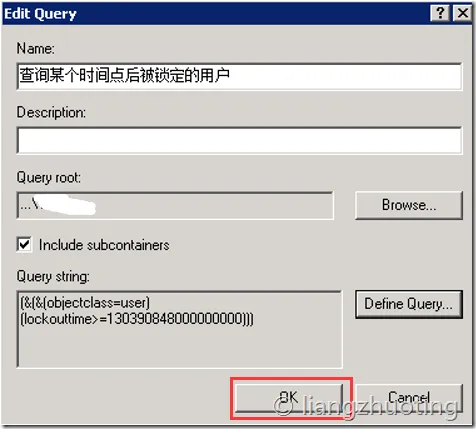
然后在新建查询的窗口中输入该查询的名称,如:查询某个时间点后被锁定的用户,以及定义要查询的位置(定位到某个OU或域)
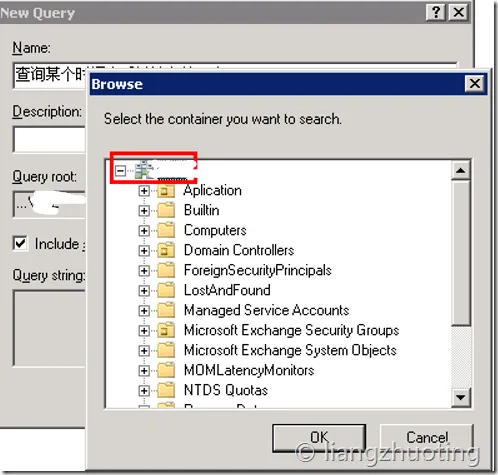
然后单击“定义查询”
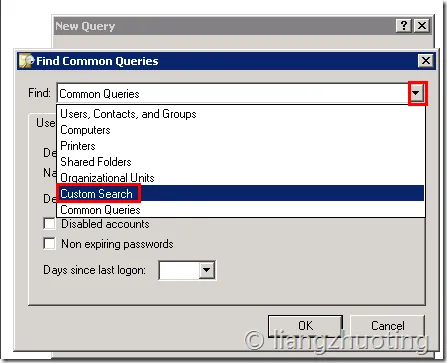
定义查询的窗口中,查询类型选择“定义搜索”
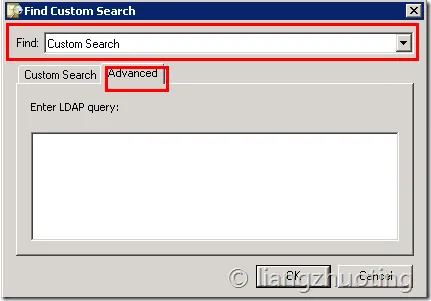
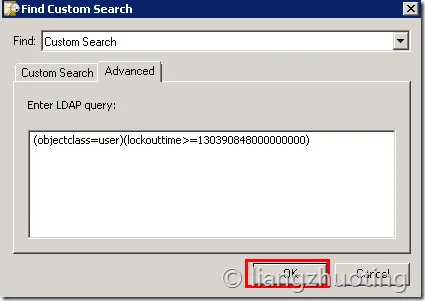
然后单击高级
在高级的框中输入以下内容,以查询2014年03月12日下午4点后被锁定的用户为例:
(objectclass=user)(lockouttime>=130390848000000000)
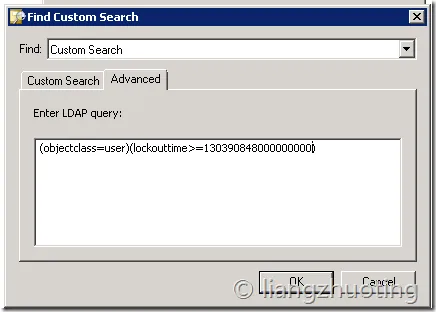
其中命令中的130390848000000000 数字需要进行转换才能得到
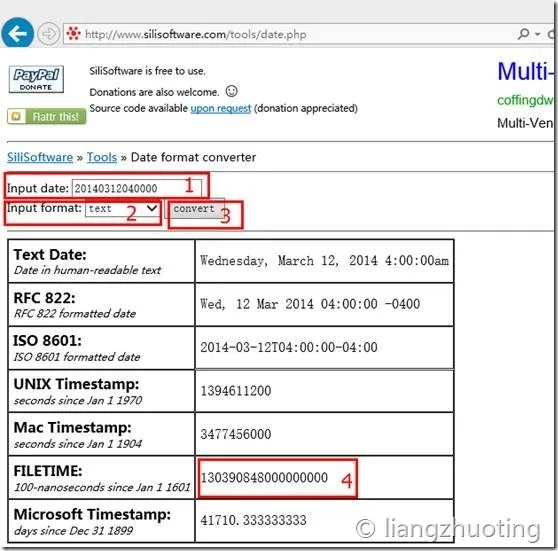
时间的转换请到以下网站进行自动转换:
http://www.silisoftware.com/tools/date.php
如下图:
20140312040000 为标准时间(注:比中国时间慢12小时,所以就转换03月12日凌晨4点,转换后就是下午4点),精准到时分秒,转换成功后,复制FILETIME 的值出来,替换命令中的值即可
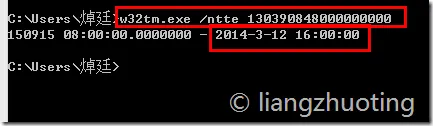
确认转换的值是否正确:
打开CMD 命令行,输入w32tm.exe /ntte 130390848000000000
如下图,就是下午4点的格式了:
回到AD 查询这里,再次确认查询语句,然后单击OK
再单击OK
右击刚新建的查询,然后单击刷新
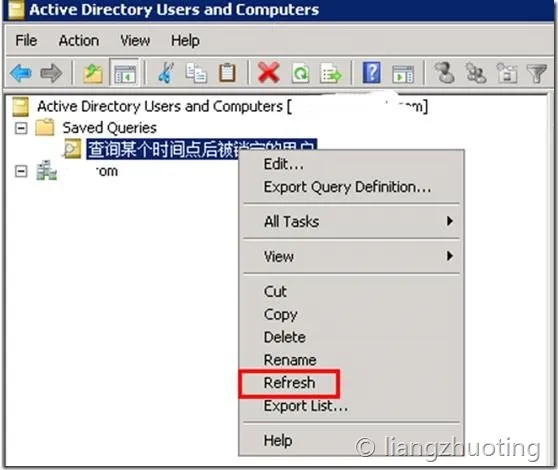
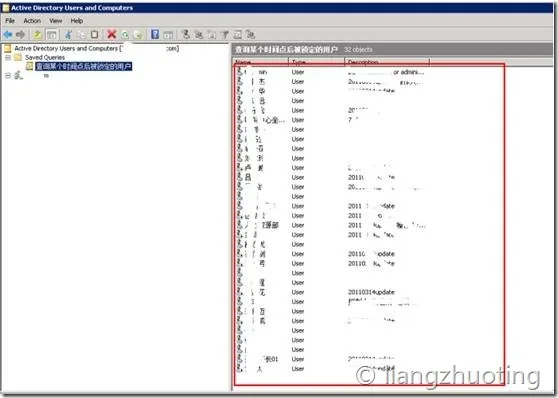
立刻就可以看到这个时间点之被锁定的用户了,一共有32个这样的帐号

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 18
 0
- 0


 已为社区贡献1条内容

所有评论(0)