从零搭建渗透测试环境,工具安装与靶场实战详解
WA (Damn Vulnerable Web App)、Pikachu 或 Metasploitable2 等开源脆弱系统进行专项练习。这些系统内置了 SQL 注入、XSS、文件上传、远程代码执行等多种经典漏洞,且难度可调。
例如,在 DVWA 中,你可以将安全级别调至"Low",尝试手动构造 Payload 完成文件上传,随后切换至"High"级别,研究如何绕过前端验证与后缀名检查。在 Metasploitable2 中,你可以练习使用 MSF 进行系统提权,从普通用户权限逐步获取 Root 权限。
在此必须严肃提醒:所有测试行为必须严格限制在本地局域网或授权的私有环境中。未经书面授权,对任何公网 IP、域名或第三方系统进行扫描、渗透均属违法行为。在实验过程中,建议养成记录习惯,详细复盘每一步操作原理,而非单纯依赖自动化工具。
延伸学习与持续进阶
搭建环境只是第一步,真正的成长源于持续的实践与阅读。当你对基础工具游刃有余时,推荐深入研读 《Web Penetration Testing with Kali Linux》 一书。书中不仅详细介绍了各类工具的高级用法,还提供了完整的渗透测试方法论,能帮助你建立起系统化的攻防思维。此外,关注 CVE 最新漏洞动态,尝试在本地复现公开漏洞,也是提升实战能力的有效途径。记住,网络安全是一场没有终点的马拉松,保持好奇心与敬畏心,方能行稳致远。
网络安全的知识多而杂,怎么科学合理安排?
下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!
初级黑客
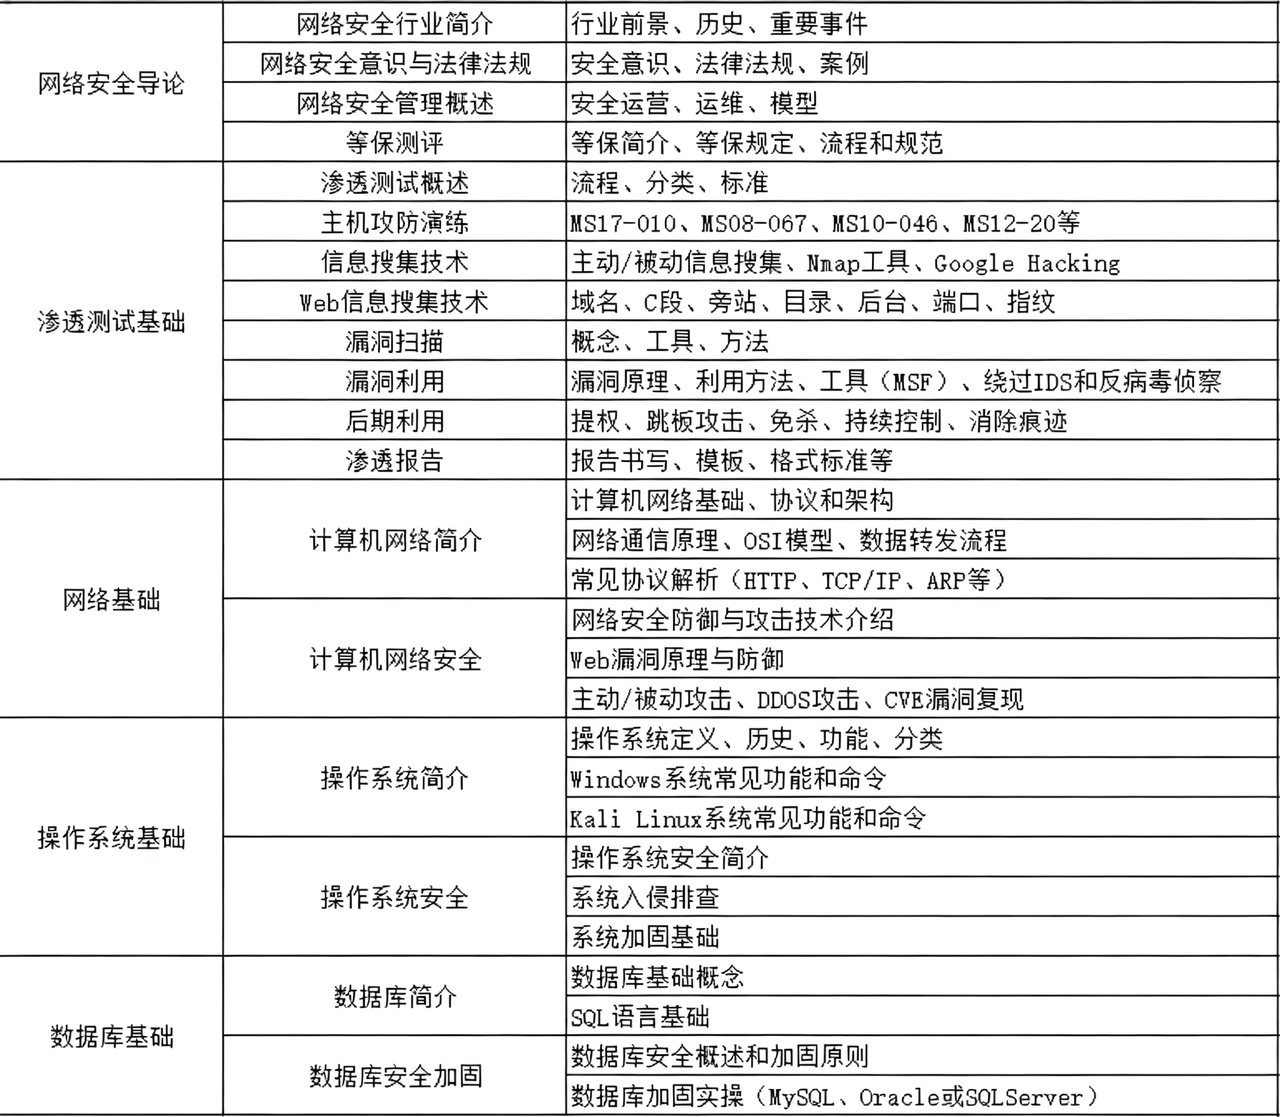
1、网络安全理论知识(2天)
①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)
2、渗透测试基础(一周)
①渗透测试 的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等
3、操作系统基础(一周)
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)
4、计算机网络基础(一周)
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现
5、数据库基础操作(2天)
①数据库基础
②SQL语言基础
③数据库安全加固
6、Web渗透(1周)
①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)
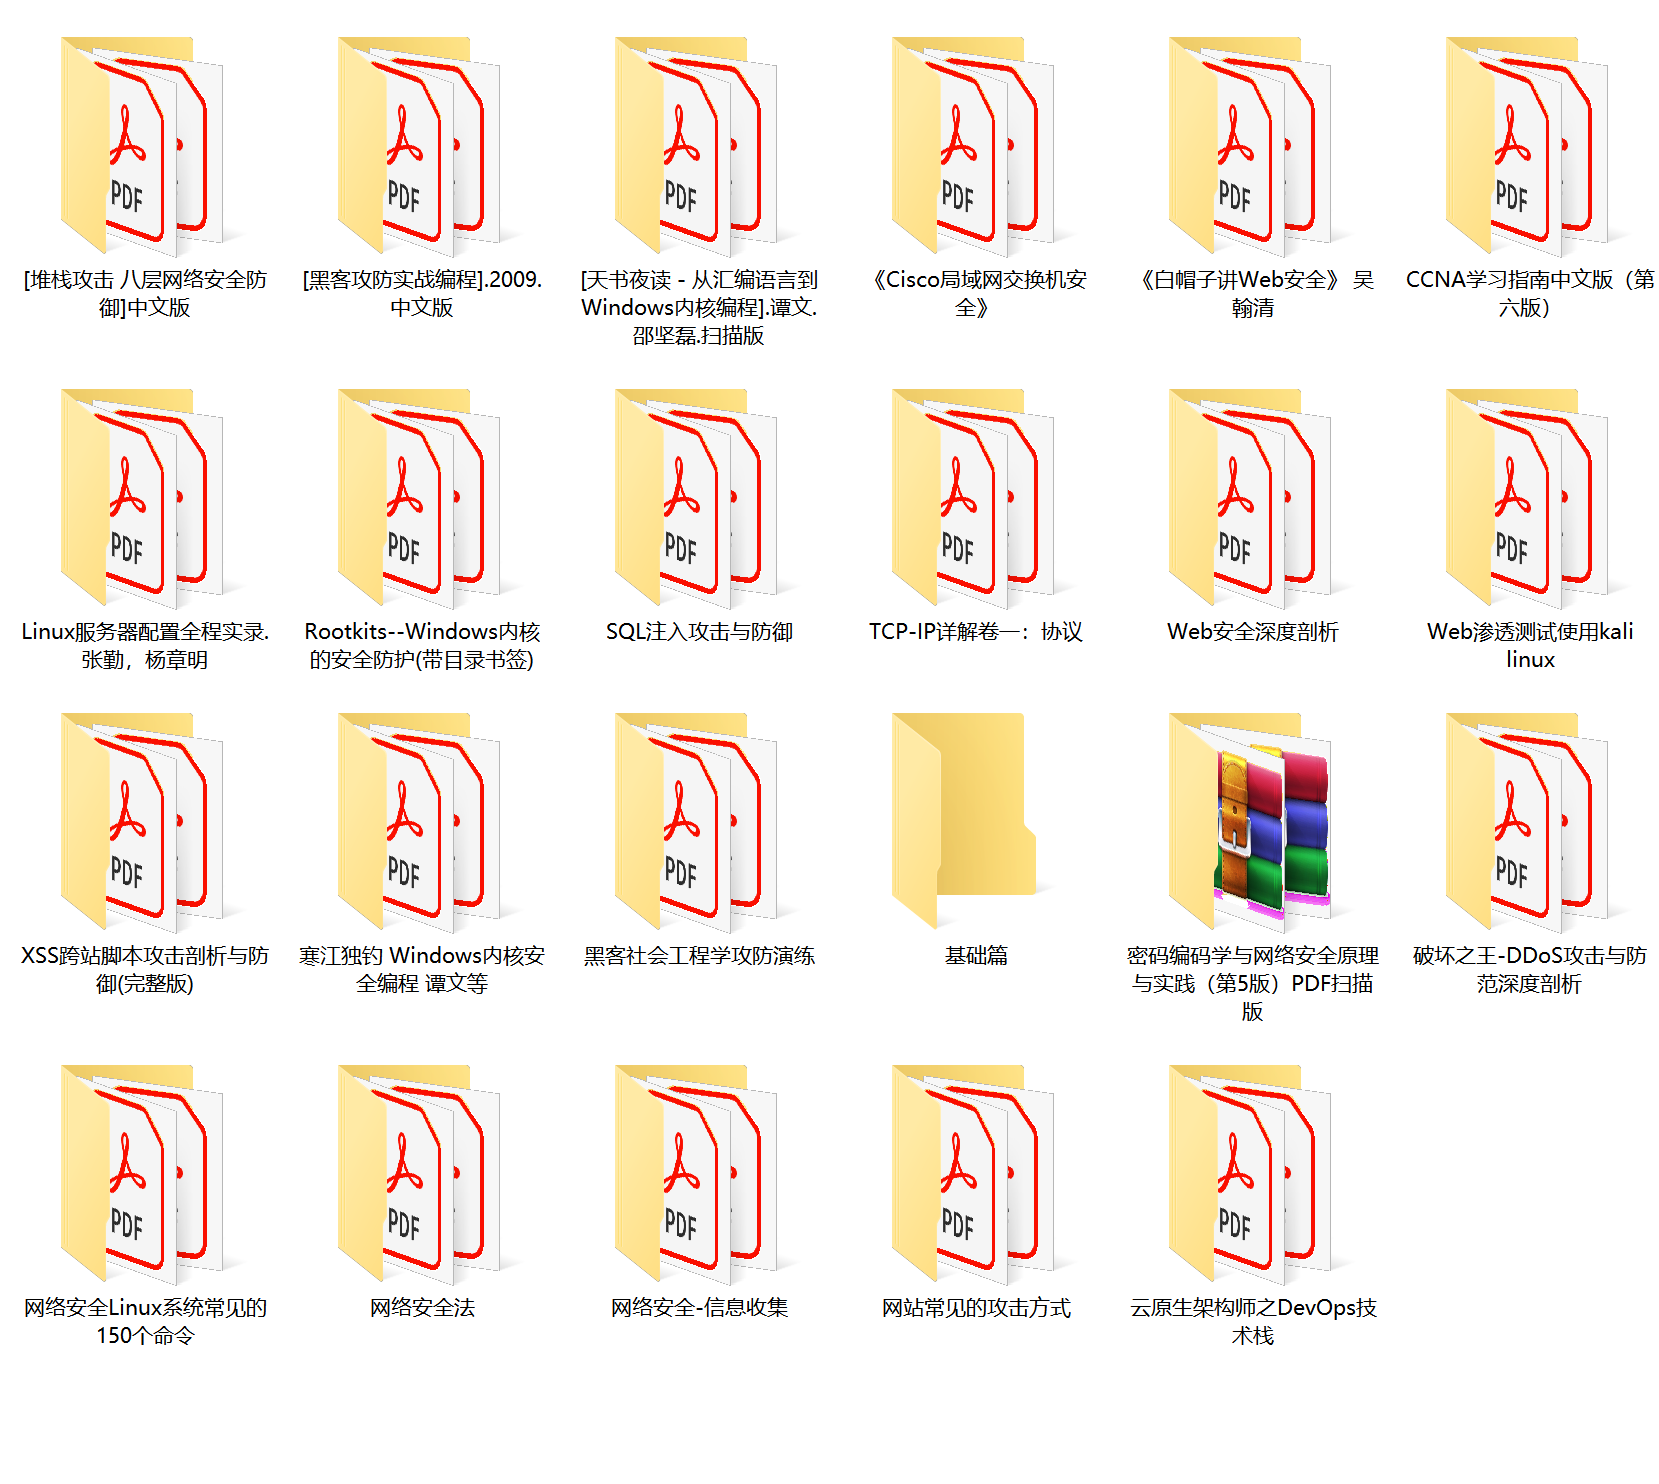
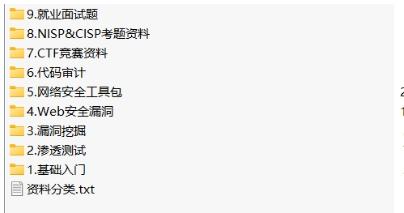
想要入坑黑客&网络安全的朋友,给大家准备了一份:282G全网最全的网络安全资料包免费领取
网络安全学习路线&学习资源
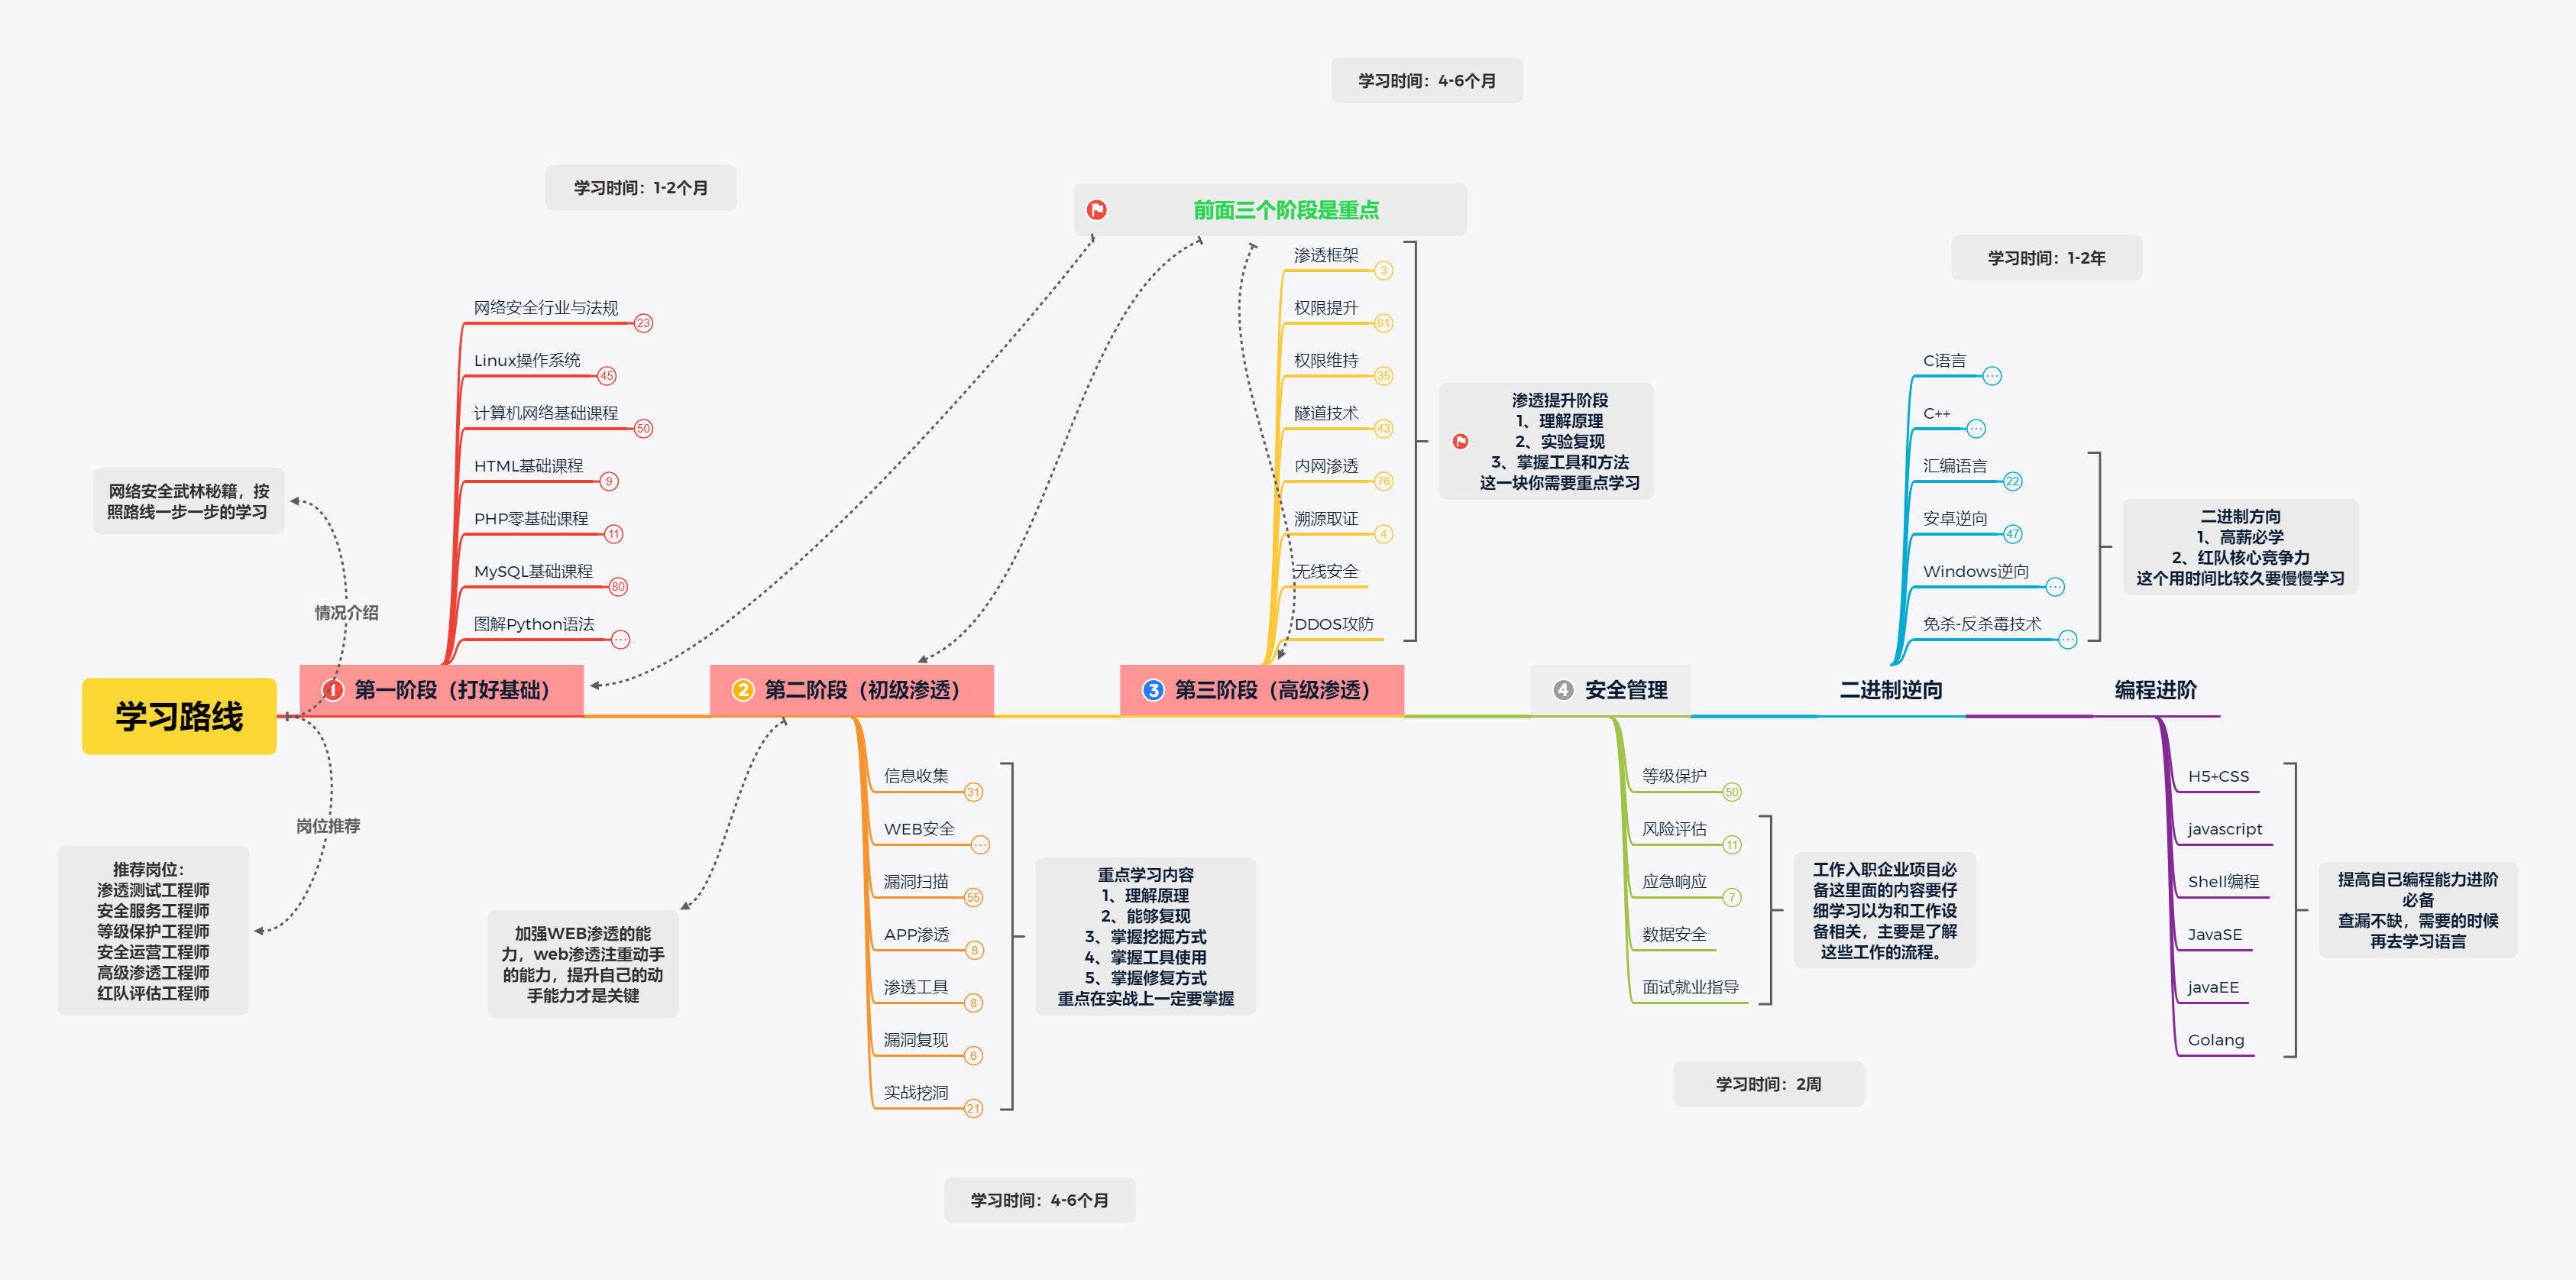
网络安全工程师企业级学习路线
很多小伙伴想要一窥网络安全整个体系,这里我分享一份打磨了4年,已经成功修改到4.0版本的《平均薪资40w的网络安全工程师学习路线图》对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 4
 0
- 0


 已为社区贡献3条内容

所有评论(0)