好靶场-csrf
·
1.入门csrf
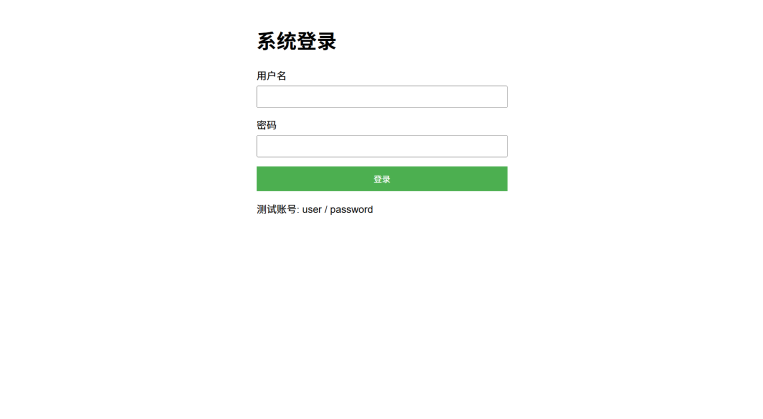
根据提示进行登录
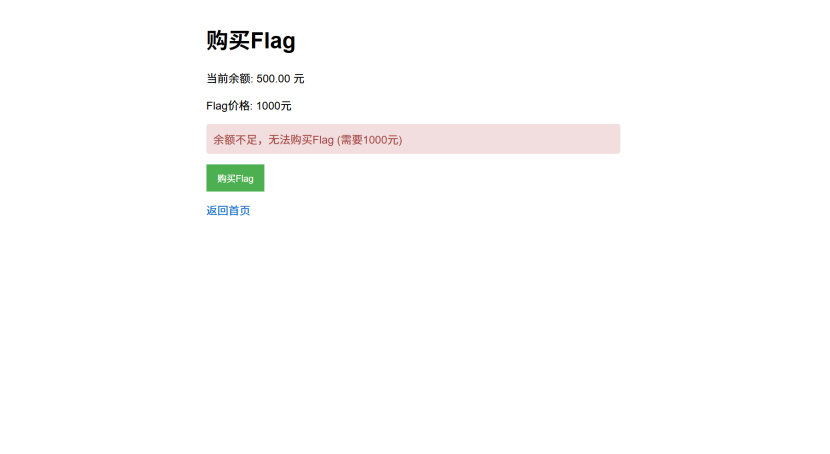
发现购买flag余额不足,我们得想办法搞到1000元
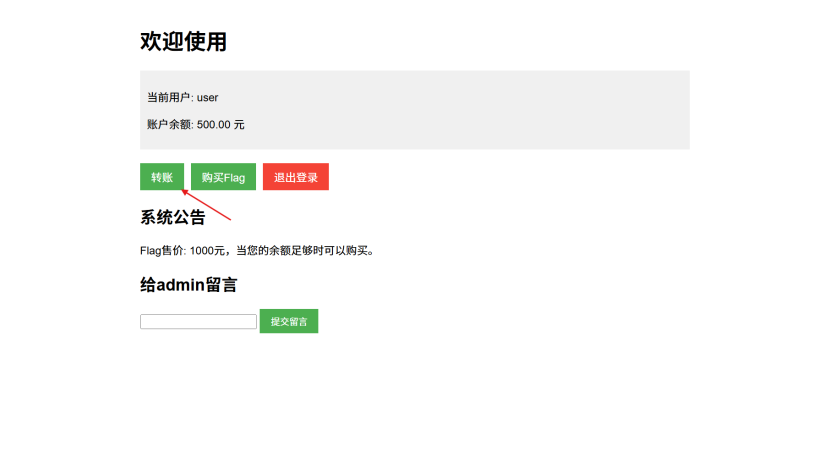
有个转账页面,试试看能不能行
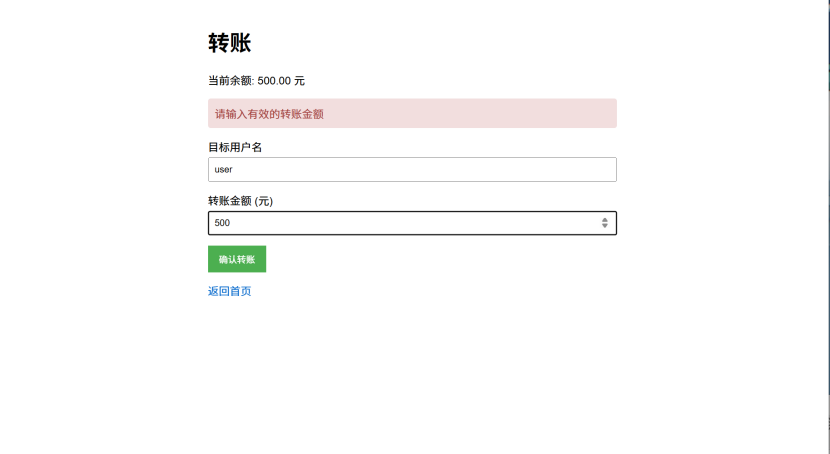
利用神奇的bp抓个包看看
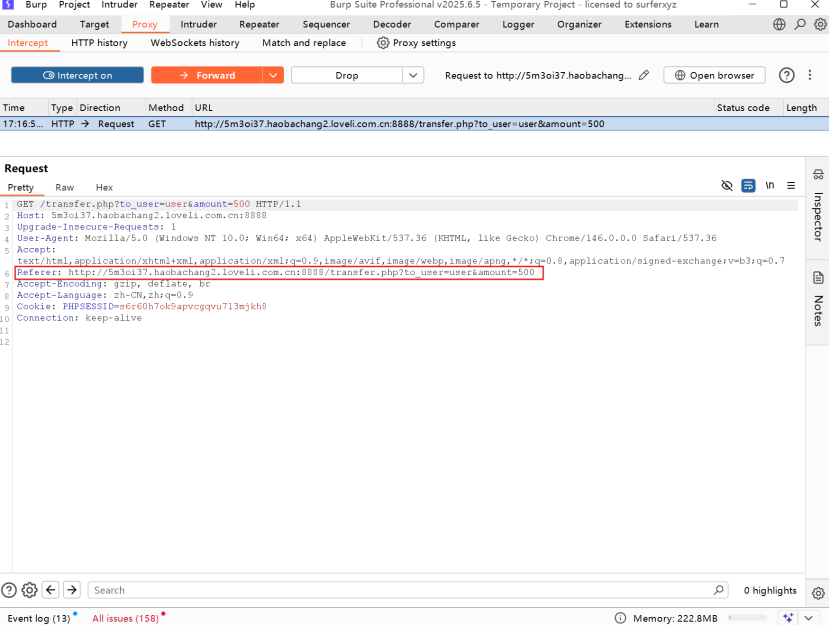
发现接口,首页正好有个留言框,把接口内容复制一下
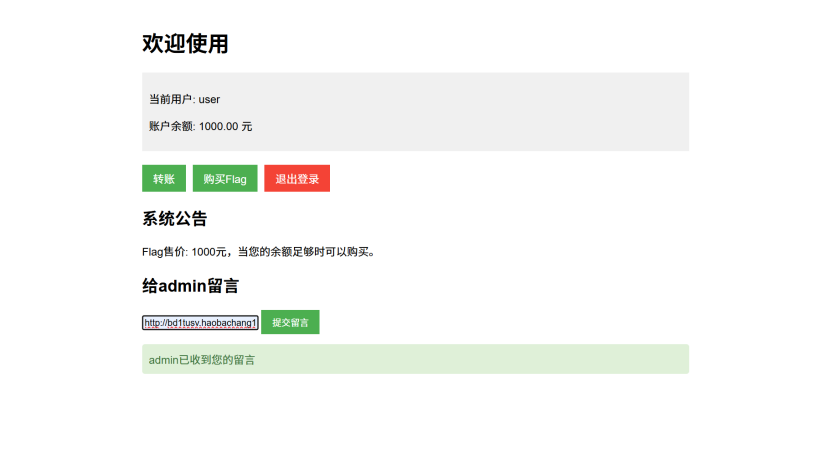
发现转账成功了!!!
接下来就可以去买flag了!
2.csrf模拟演习场
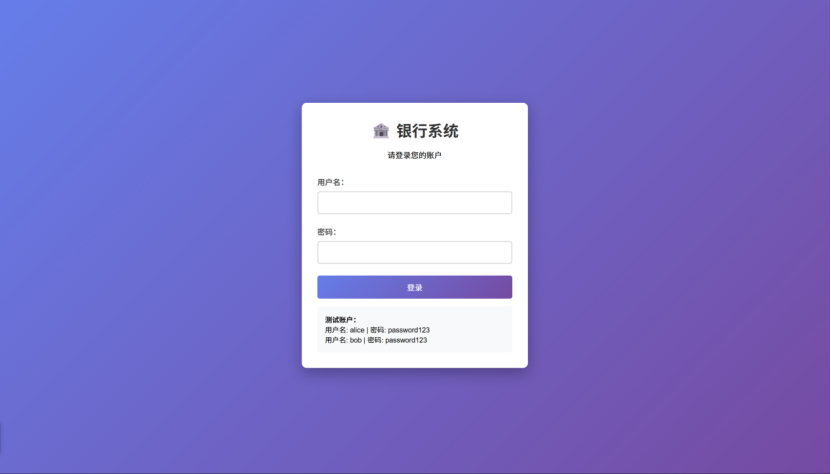
登录页面有两个账号
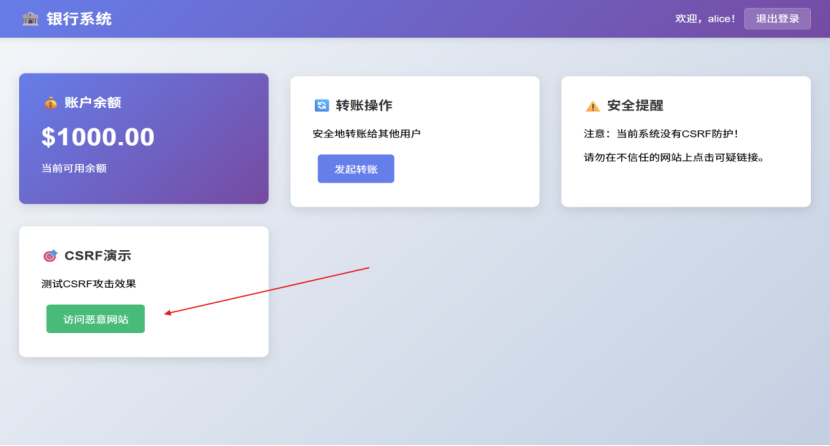
登录alice账号看看
发现有个恶意网站,好奇点一下(现实中这些未知网站还是不要点哦!)
尊嘟假嘟?中奖咧!
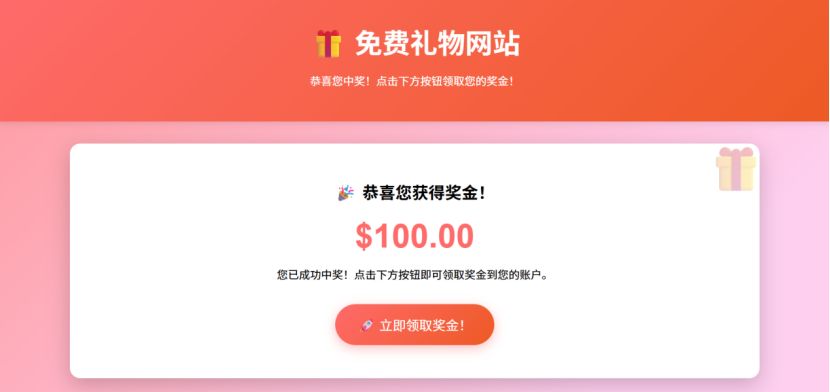
哇趣中招了!
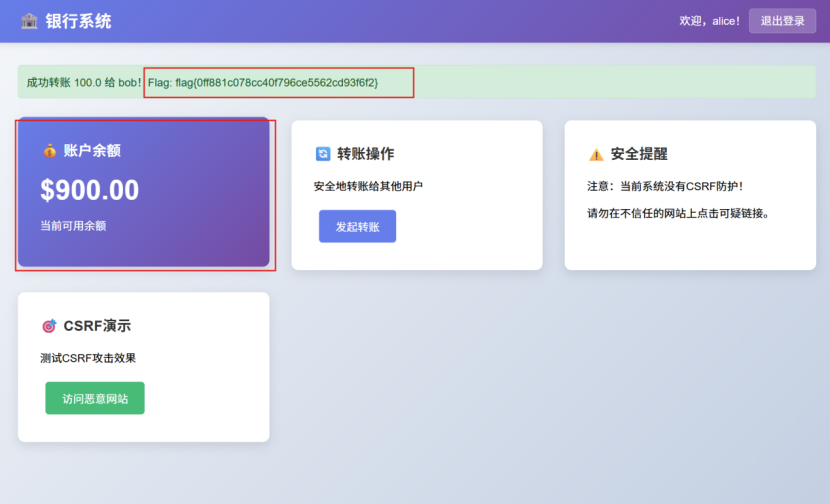
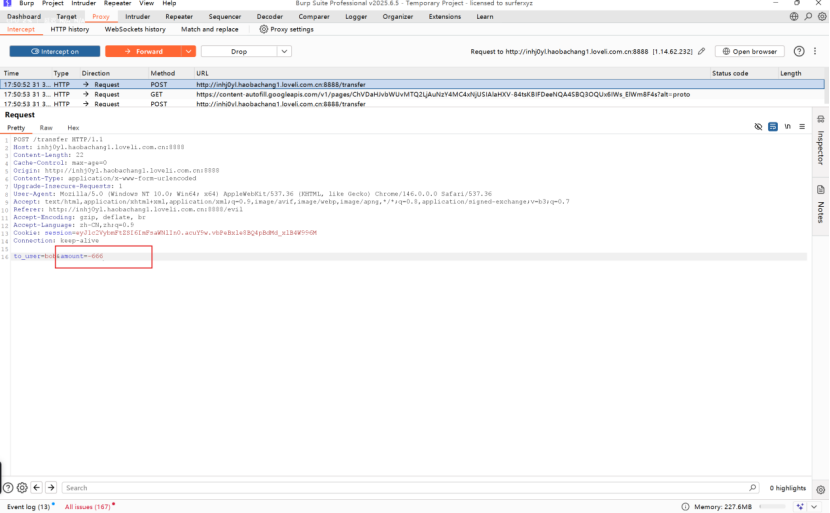
抓包看看里面有什么猫腻!
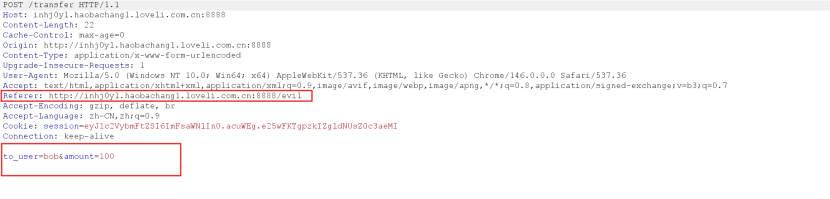
发现是给bob账户转账了!这是构造恶意csrf
如下图:
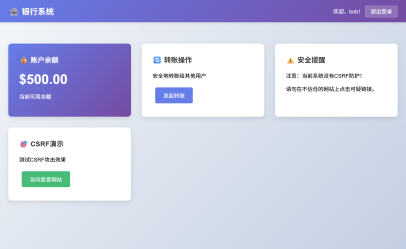
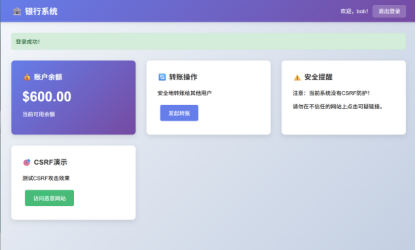
这个靶场有个有趣的点,就是更改数据包,将amount改为负数!
如下图!
攻击者的钱减少了!
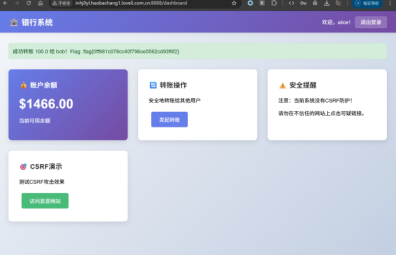
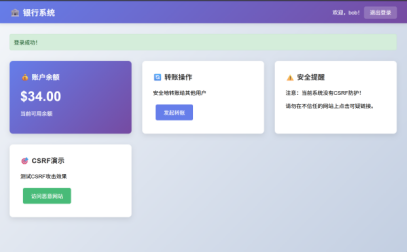
所以说,害人终害己!
3.csrf-POST
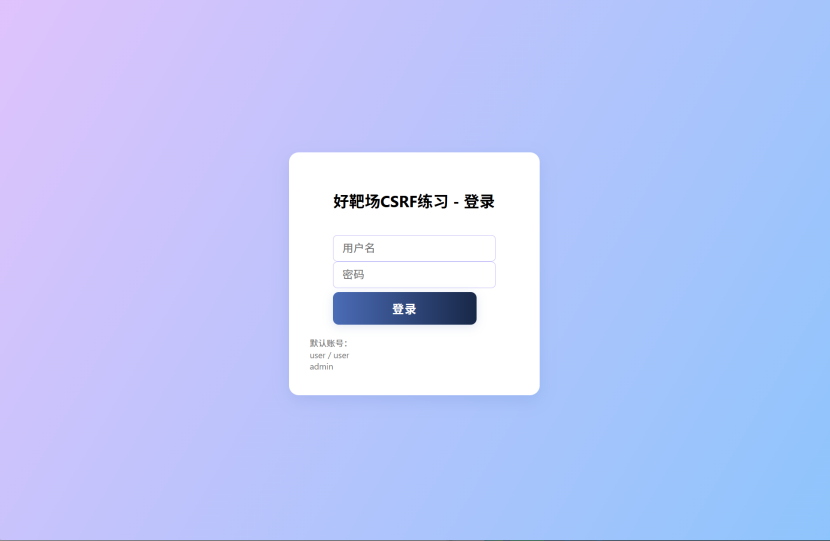
根据提示登录user账号
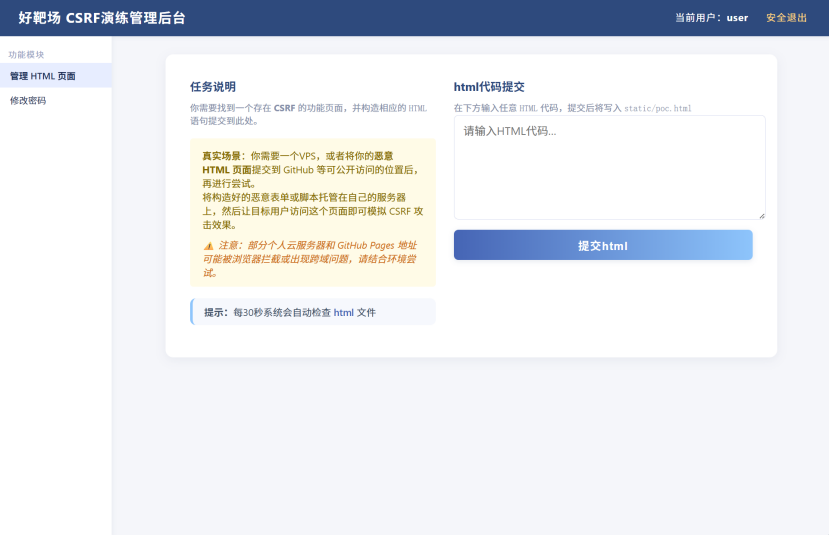
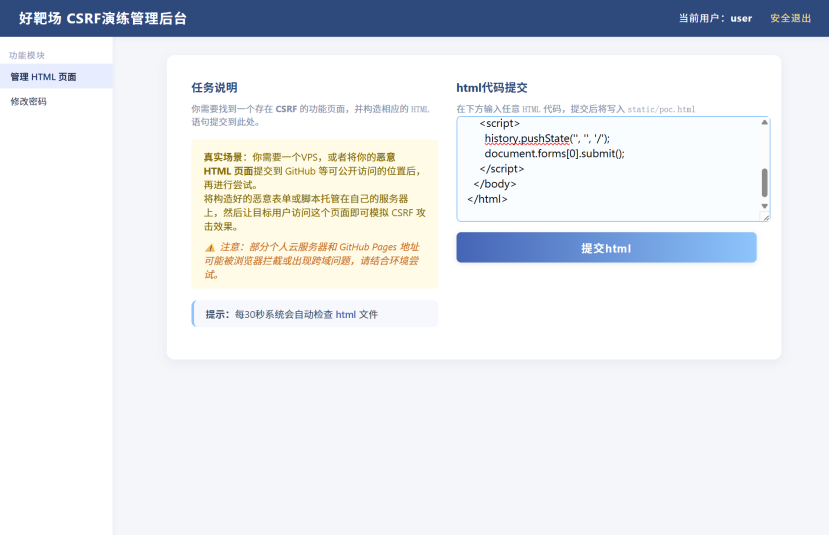
需要提交html代码
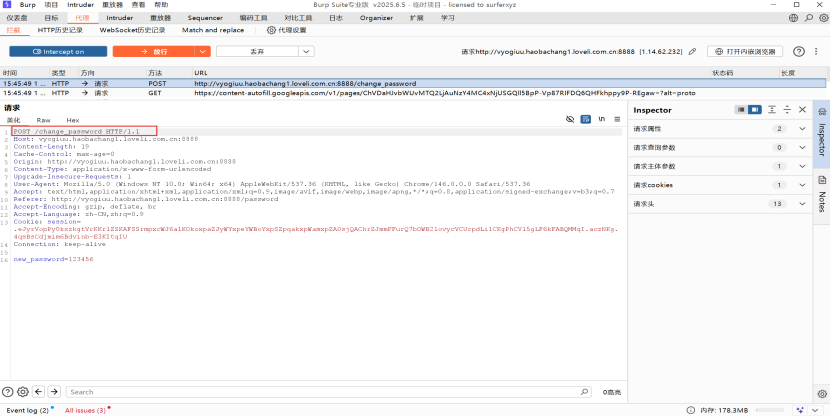
点击修改密码,抓包看看
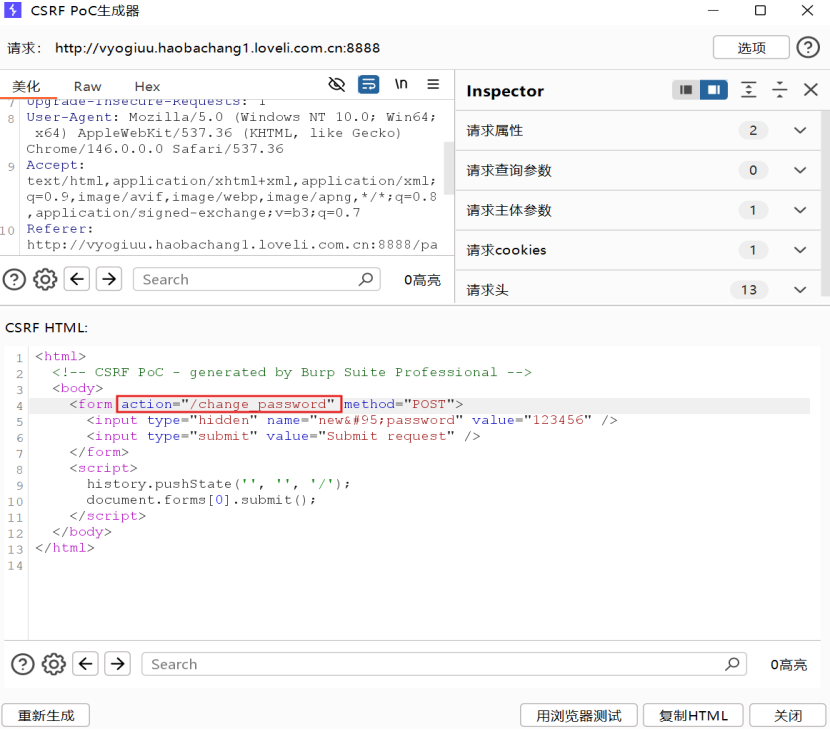
生成csrf Poc,将action改为”/change_password”
复制HTML
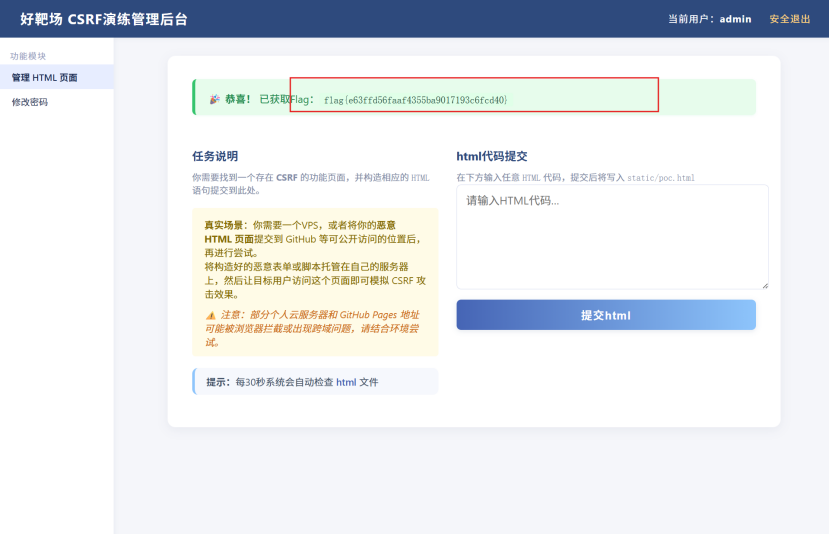
登录admin账号(提交html后更改的就是admin的密码了)

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 0
 0
- 0


 已为社区贡献1条内容

所有评论(0)