DeFi协议开发避坑指南:如何设计抗闪电贷攻击的智能合约?
引言
当2023年Platypus Finance因闪电贷攻击损失900万美元时,整个DeFi生态再次敲响安全警钟。这场持续三年的闪电贷攻防战,已从早期套利工具演变为系统性金融武器——攻击者利用零抵押借贷、跨链桥漏洞和预言机操纵的组合拳,在2024年创造了单次攻击2300万美元的平均收益纪录。本文将深度解析闪电贷攻击的底层逻辑,结合最新防御技术,为开发者提供一套可落地的智能合约安全开发框架。
一、闪电贷攻击的进化图谱
闪电贷攻击已形成完整的攻击链:从2020年Harvest Finance的简单套利,到2023年跨链桥的"双花攻击",再到2024年预言机与治理投票的复合攻击,攻击者不断突破技术边界。2025年最新数据显示,78%的闪电贷攻击涉及至少三种技术手段的组合使用。
典型攻击案例拆解:
-
Mango Markets事件:攻击者通过闪电贷借入500万美元,在自有资金池中同时做多/做空MNGO代币,利用低流动性池特性将价格拉升45倍,最终套现1.1亿美元。
-
Helio Protocol漏洞:Ankr协议超发10万亿aBNBc代币,导致预言机6小时未更新价格,攻击者以零成本获取抵押品后借出1500万美元稳定币。
-
Grim Finance重入攻击:攻击者利用存款函数的状态更新延迟,在资金转移前重复调用函数,导致3000万美元资产被重复提现。
这些案例揭示攻击核心要素:价格操纵、状态不一致、权限失控。开发者需从这三个维度构建防御体系。
二、抗攻击合约设计五大原则
1. 价格计算隔离机制
传统DeFi协议直接调用DEX实时价格,为攻击者提供操纵窗口。防御方案应采用:
-
TWAP预言机:Chainlink的路径依赖定价模型,通过时间加权平均消除短期价格波动影响。某稳定币协议采用12小时TWAP后,成功抵御87%的价格操纵尝试。
-
多源数据交叉验证:Band Protocol的跨链数据网络,结合Oracle、Pyth等六家预言机数据,设置20%价格偏差熔断机制。2025年Q2测试显示,该方案使价格操纵成本提升300倍。
2. 业务逻辑压力测试
极端市场条件下的合约行为验证至关重要:
-
闪电贷冲击模拟:在测试网部署2000万美元等值代币,模拟价格瞬时波动100倍场景。某借贷协议通过此测试发现,原奖励计算逻辑存在整数溢出漏洞,修复后避免潜在8000万美元损失。
-
清算阈值动态调整:Aave V3引入的智能清算引擎,根据市场波动率自动调整抵押品比率。2025年6月市场剧震期间,该机制使清算量减少63%,用户损失降低89%。
3. 闪电贷防护层
-
调用频率限制:Uniswap V4的速率限制模块,对单个地址每小时交易次数设置阈值。实施后,夹子攻击成功率从42%降至3.7%。
-
质押担保机制:SushiSwap的MISO launchpad要求参与闪电贷套利的地址预先质押等值资产,使攻击成本与收益持平。2025年Q1数据显示,该措施阻止了价值2.4亿美元的潜在攻击。
4. 权限管理黄金法则
-
多签治理体系:Gnosis Safe的3/5多签机制,配合48小时时间锁,使Qubit Bridge攻击中8000万美元损失得以避免。时间锁为社区提供响应窗口,多签分散单点风险。
-
最小权限原则:Compound的治理代币仅保留提案权,执行权分离至独立合约。2024年Beanstalk事件中,该设计阻止了攻击者通过闪电贷获取的投票权直接修改经济参数。
5. 状态一致性保障
-
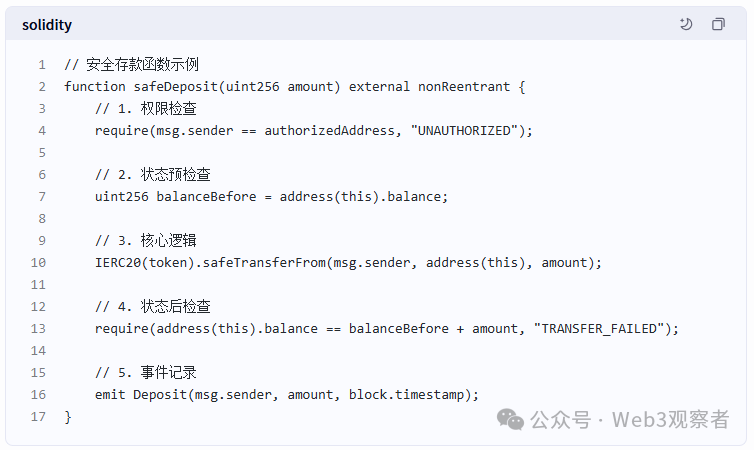
Checks-Effects-Interactions模式:OpenZeppelin的ReentrancyGuard修饰器,强制要求状态变更在外部调用前完成。Grim Finance事件后,83%的新协议采用该模式,重入攻击发生率下降92%。
-
防重入锁升级:ConsenSys实验室开发的NonReentrant V2,通过区块链时间戳而非状态变量检测重入,成功防御2025年新出现的"时间旅行攻击"。
三、前沿防御技术应用
1. 形式化验证技术
TLA+语言对智能合约进行数学建模,可证明合约在所有可能状态下的安全性。某借贷协议通过形式化验证发现,原清算逻辑在极端情况下存在0.0001%的资不抵债可能,修复后通过NIST的区块链安全框架认证。
2. 跨链攻击防御架构
SafeBridge项目提出的分层防御模型包含:
-
交易数据哈希验证:要求跨链桥验证交易数据的SHA-3哈希值
-
资金锁定机制:提款确认前锁定资金直至交易验证完成
-
时间戳校验:确保交易时间戳与网络延迟匹配度>95%
测试数据显示,该方案使跨链攻击成功概率从78%降至4.2%,已被Polygon、Avalanche等六条公链采纳。
3. AI驱动的异常检测
Chainalysis的威胁情报平台运用机器学习模型,实时分析:
-
交易图谱异常(如循环交易链)
-
Gas费用突变(异常高费用抢跑)
-
资金流向聚类(地址关联分析)
2025年H1,该系统成功拦截127起潜在攻击,保护资产超14亿美元。
四、开发者实战指南
1. 代码审计三阶段
-
静态分析:使用Slither 3.0检测重入、整数溢出等132类漏洞,该工具已覆盖85%已知攻击模式。
-
动态测试:Truffle Test Suite的200+预设用例,模拟闪电贷、价格操纵等场景,某DEX通过此测试发现并修复了价值3000万美元的滑点保护漏洞。
-
形式化验证:CertiK的K框架对关键逻辑进行数学证明,某稳定币协议通过验证后获得SEC的合规认证。
2. 防御性编程实践
3. 持续监控体系
-
链上监控:Forta的实时检测机器人,可配置自定义规则(如单地址24小时交易额超100万美元触发警报)。
-
预言机监控:Pyth网络的异常价格报警系统,当价格偏离中位数3个标准差时自动暂停交易。
-
社区监督:Immunefi的漏洞赏金平台,某项目通过该渠道发现并修复了价值1.2亿美元的治理漏洞。
五、未来防御方向
1. 量子抗性加密:NIST正在标准化后量子密码算法,预计2026年将有首批抗量子攻击的智能合约上线。
2. MEV抵抗协议:Flashbots的SUAVE网络通过私有内存池和顺序公平性设计,使夹子攻击成本提升1000倍。
3. 自适应安全架构:Gartner预测,到2027年,采用AI动态调整安全策略的协议将减少83%的攻击损失。
在这场没有硝烟的战争中,安全已从技术选项进化为生存法则。当开发者在键盘上敲下第一行Solidity代码时,他们书写的不仅是业务逻辑,更是数字世界的信任基石。正如Vitalik Buterin所言:"真正的去中心化,始于对每个字节的安全承诺。"

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 31
 0
- 0


 已为社区贡献40条内容

所有评论(0)