为什么网络安全缺口大,招聘却很少?
2020年我国网络空间安全人才数量缺口超过了140万,就业人数却只有10多万,缺口高达了93%。
这里就有人会问了:
1、网络安全行业为什么这么缺人?
2、明明人才那么稀缺,为什么招聘时招安全的人员却没有那么多呢?
首先来回答第一个问题,从政策背景、市场需求、行业现状来说。
政策背景
自从斯诺登棱镜门事件曝光之后,网络空间站成为现代战场第一战场,网络安全能力也被各国列为了必要的发展战略。
上到政府、下到企业、个人,大家对网络安全的关注迅速提升。公安部推出了网络安全等级保护制度,网信办推出了《网络安全法》等诸多法规。并且对政府网站、政务系统到能源、电力、金融、医疗、教育、军工等所有行业都提出了规范制度,明确了要求。
解读一下:所有行业对于“网络安全”的规范,如果不按照规范实施,没有保护好自己的一亩三分地,甚至出现被入侵事件的话,相关单位是要被惩罚的、相关领导要被问责的、相关人员甚至要追究刑事责任的。
市场需求
政策、经济、技术对人才的需求量都极大的提升了
为了合规和避险,要具备防范能力,甲方开始组建安全部门。
甲方迅速扩大,有市场、能赚钱,乙方开始拓展安全服务。
万物互联,各大巨头开始开发安全产品。
行业现状
2022 年网络空间安全人才数量缺口超过 140 万。
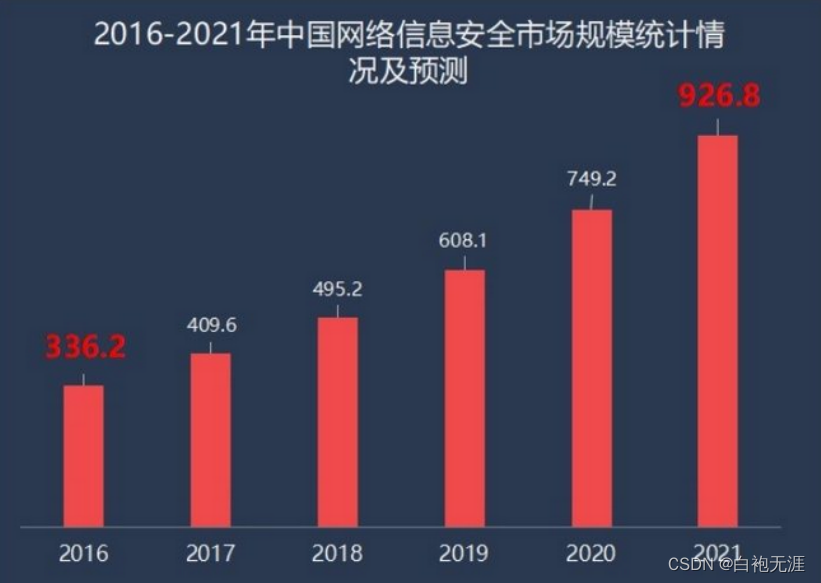
人才输出最大的来源是高校。但是网络安全作为新兴技术,现有体质的教授虽然理论、基础非常杂事,但是对于安全的应用和实践经验非常缺乏。在老师们的大学时代,有几个人可以拥有一台自己的电脑?
所以,有能力且有应用实践经验的老师,非常缺乏。
接下来,解答第二个问题,为什么招聘时招安全的人员却没有那么多呢?
招聘时安全人员不多的原因有以下几大原因:
- 很多招聘方大都面向的是高校毕业生,但是据了解绝大多数的网络安全专业的毕业生并没有进入这个行业,各大院校的网络安全专业仍然面临着专业对口率低的窘境。
- 很多小企业之前根本没有安全意识,觉得网络安全不够重要,网络安全的重要性没有得到重视。
- 关注的安全岗位类别少。
综上,网络安全方面就业前景依旧是十分可观的,只要有热情肯钻研,就会得到相应的回报。另外,纸上谈兵是学习网络安全的大忌!不论是学校学习、还是自学、或者培训,一定要重视自己的实践能力!
那么网络安全应该怎么学习呢?
网络安全学习路线
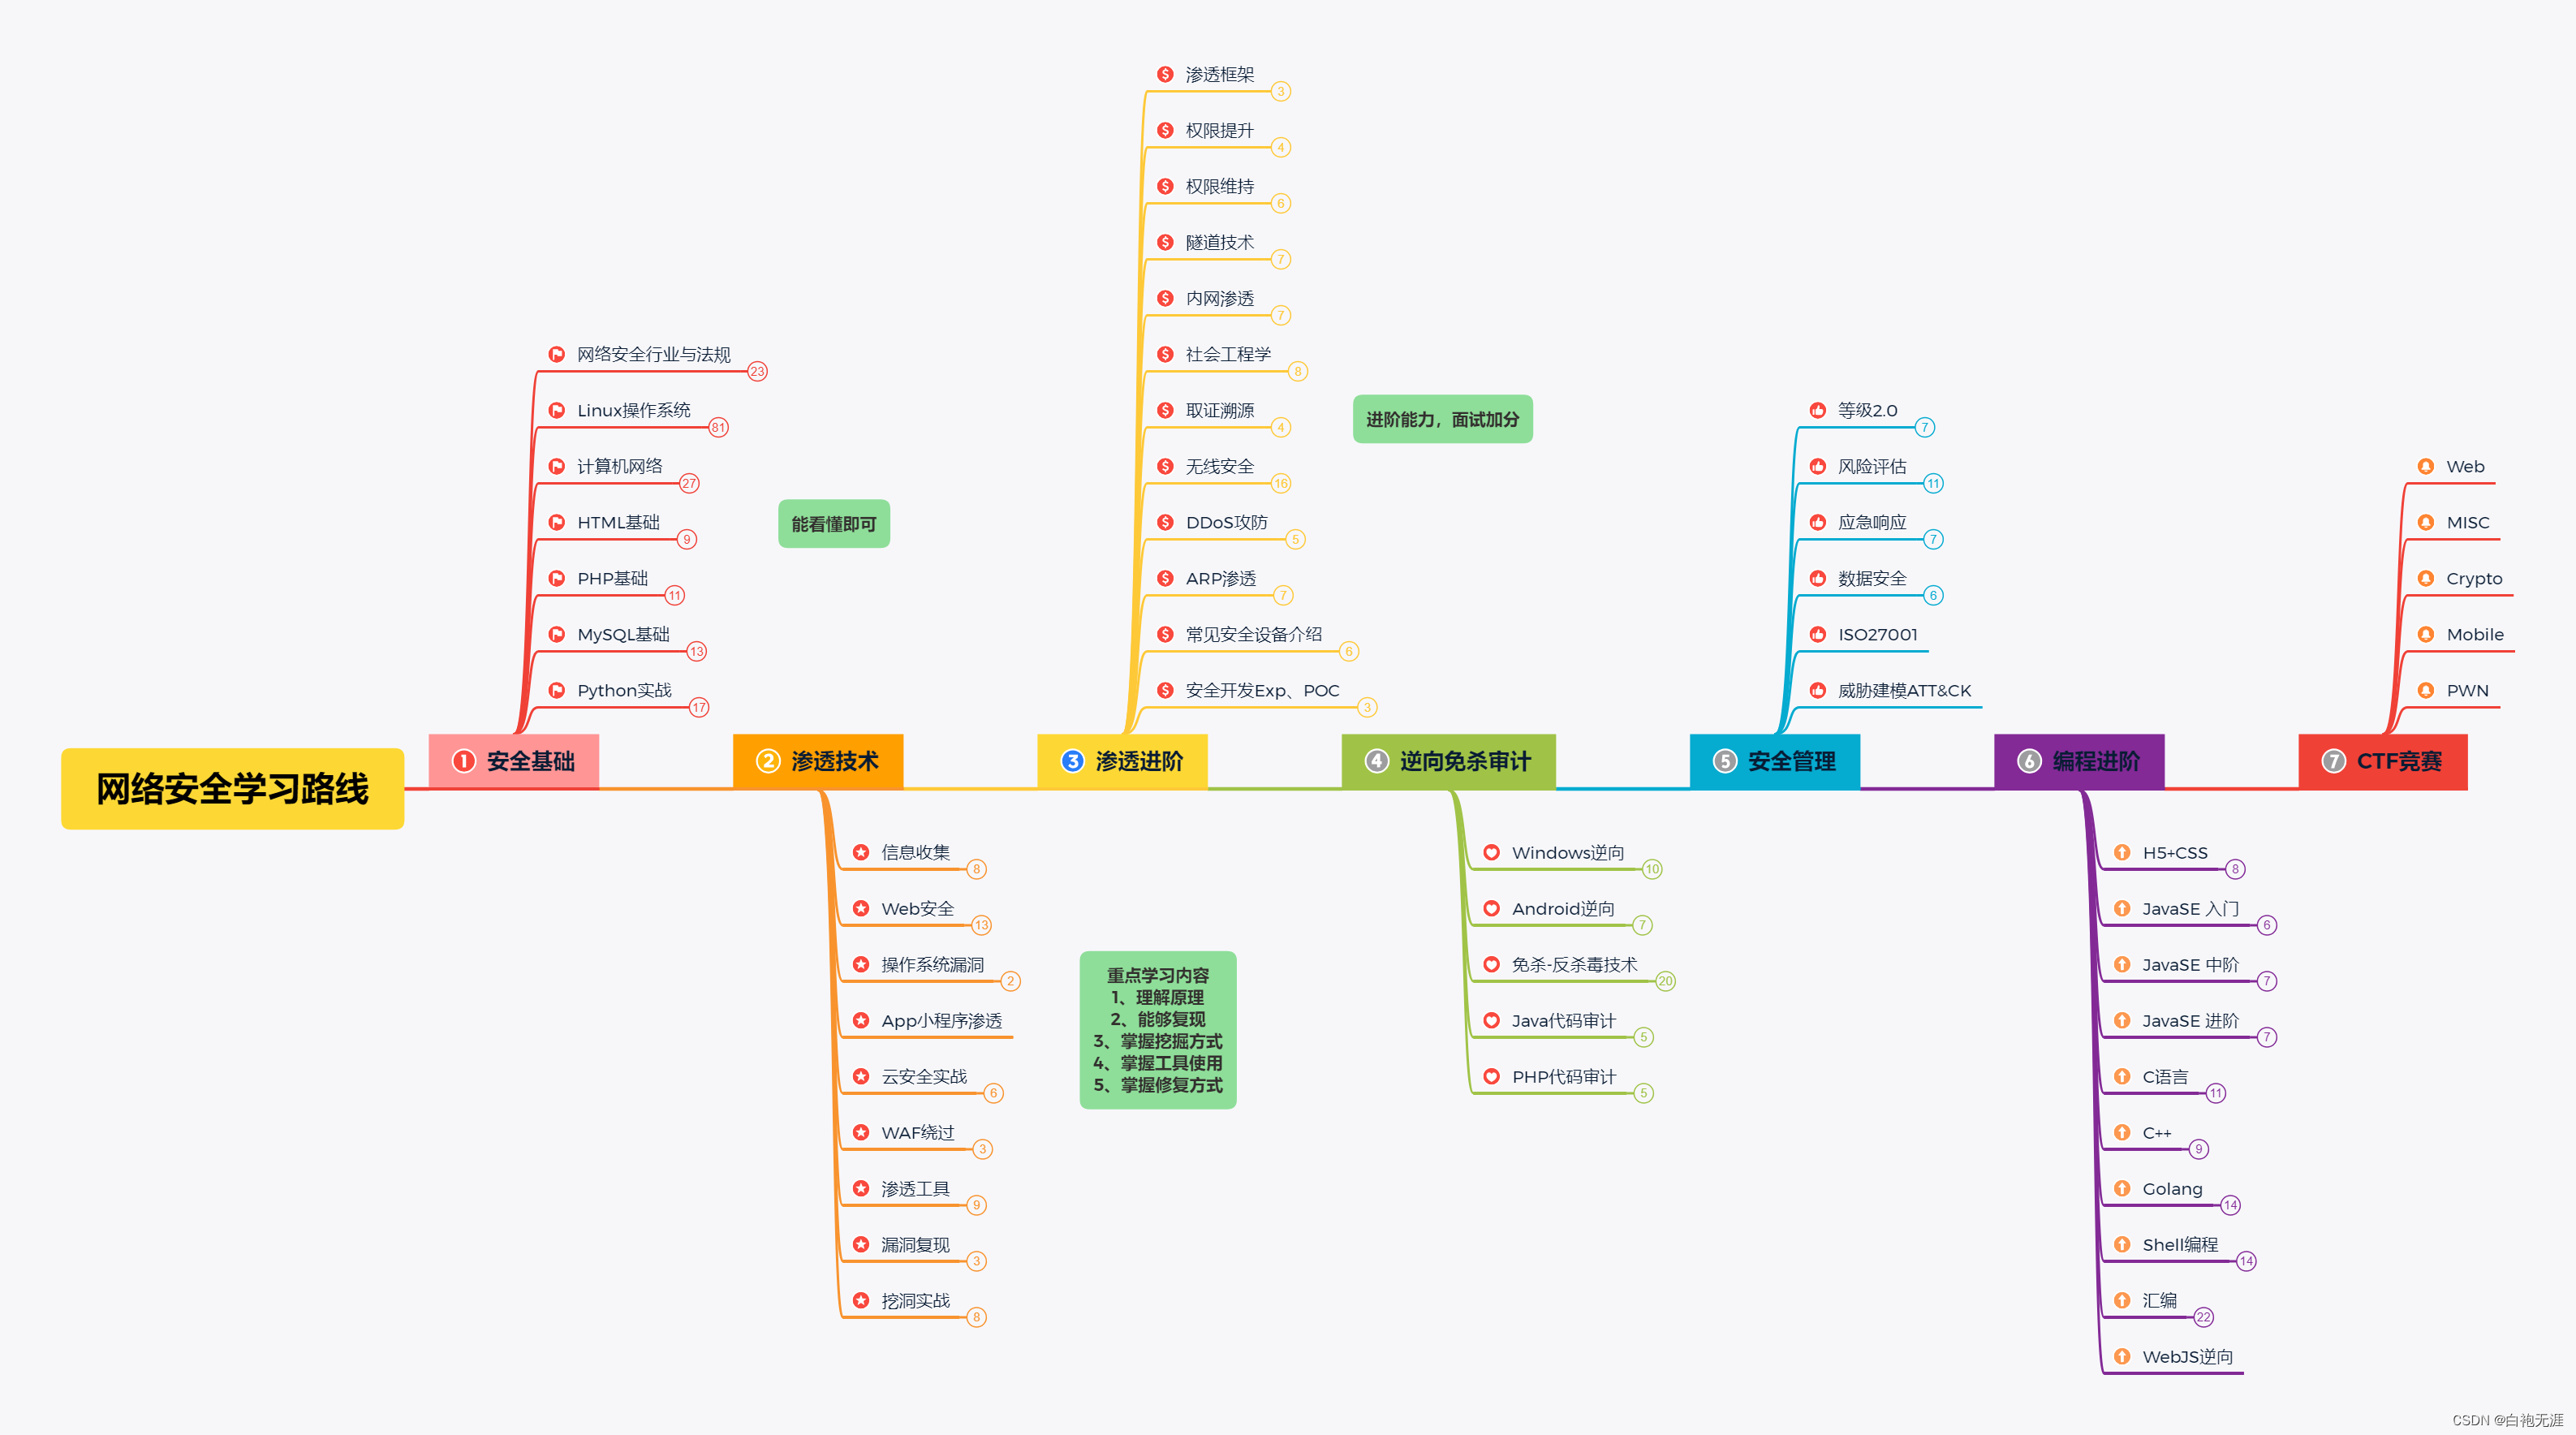
图片过大!上传一直不清晰需要高清PDF版的可以留言告诉我或者厚台踢我!由于陌生人每天私信有限!大家也可以关注我,关注后后台会自动发送分享链接,大家自取就行啦!
第一阶段(打好基础)
-
网络安全行业与法规
-
Linux操作系统
-
计算机网络基础课程
-
HTML基础课程
-
PHP零基础课程
-
MySQL基础课程
-
图解Python语法
第二阶段(初级渗透)
-
信息收集
-
WEB安全
-
漏洞扫描
-
APP渗透
-
渗透工具
-
漏洞复现
-
实战挖洞
第三阶段(高级渗透)
-
渗透框架
-
权限提升
-
权限维持
-
隧道技术
-
内网渗透
-
溯源取证
-
无线安全
-
DDOs攻防
第四阶段(安全管理)
-
等级保护
-
风险评估
-
应急响应
-
数据安全
-
面试就业指导
第五阶段 (二进制逆向)
-
c语言
-
c++
-
汇编语言
-
安卓逆向
-
Windows逆向
-
免杀-反杀毒技术
注:前面三个阶段是重点学习的
学习资料的推荐
学习框架已经整理完毕,现在就差资料资源了,我这里整理了所有知识点对应的资料资源文档,大家不想一个一个去找的话,可以参考一下这些资料!
点赞收藏评论区留言“已关注 求 ”!都可以免费分享给大家!等不及的小伙伴也可以直接厚台踢我!或者关注我之后后台会自动发送给大家!关注后大家注意看后台消息就行!
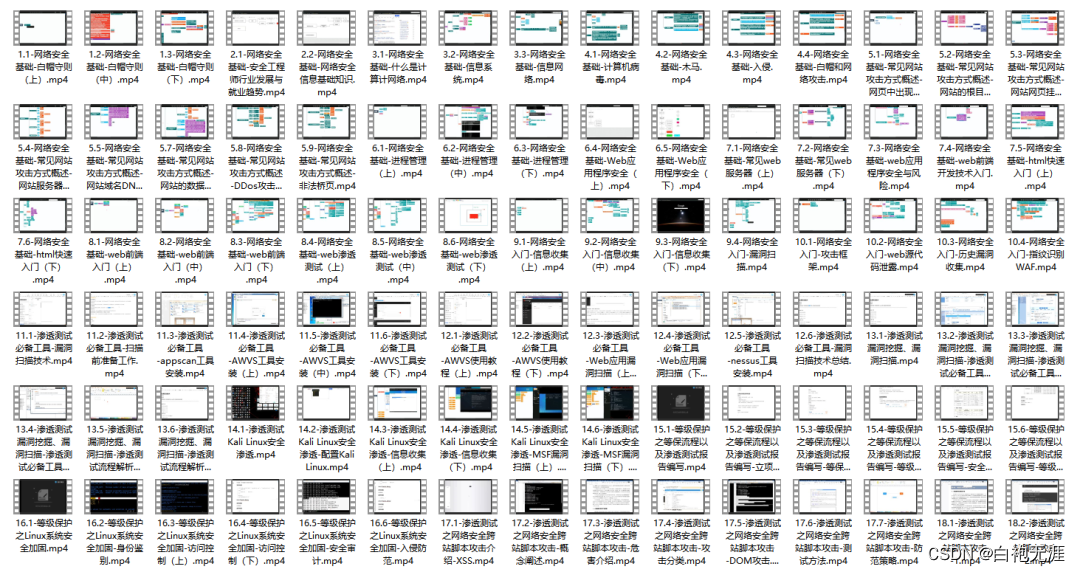
1、网络安全视频教程
很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。
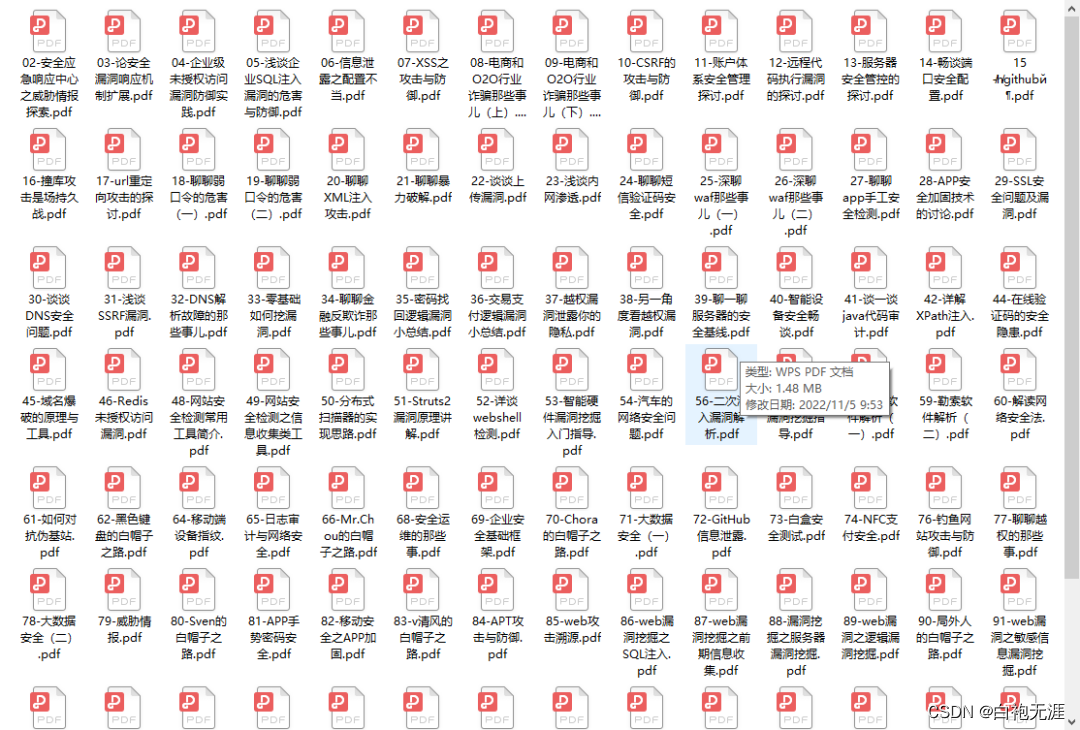
2、SRC文档&黑客技术书籍
大家最喜欢也是最关心的SRC文档&黑客技术书籍也有收录
3、护网行动资料
其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!
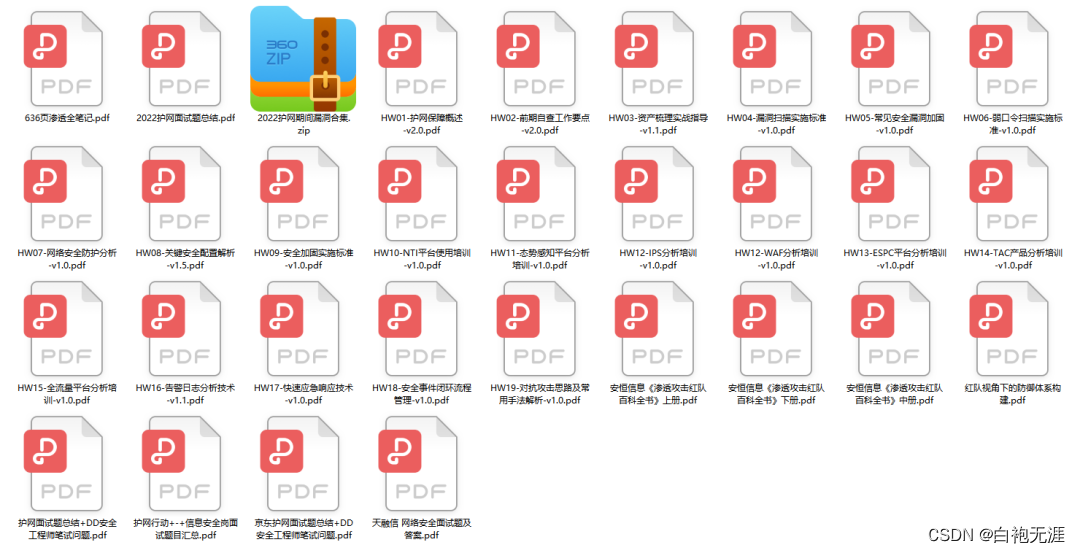
所有的资料都已经整理好了!!!
结语
网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。
特别声明:
此教程为纯技术分享!本教程的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!本教程的目的在于最大限度地唤醒大家对网络安全的重视,并采取相应的安全措施,从而减少由网络安全而带来的经济损失!!!!

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 20
 0
- 0


 已为社区贡献3条内容

所有评论(0)