Nginx反向代理负载均衡配置指南
使用反向代理和负载均衡来发布网站,能有效提升站点的可用性、扩展性和安全性。下面我将为你梳理核心概念、配置步骤以及关键的优化建议。
在深入了解配置细节前,我们先通过下图来直观地认识一下一个典型的网站是如何通过 Nginx 实现反向代理和负载均衡的: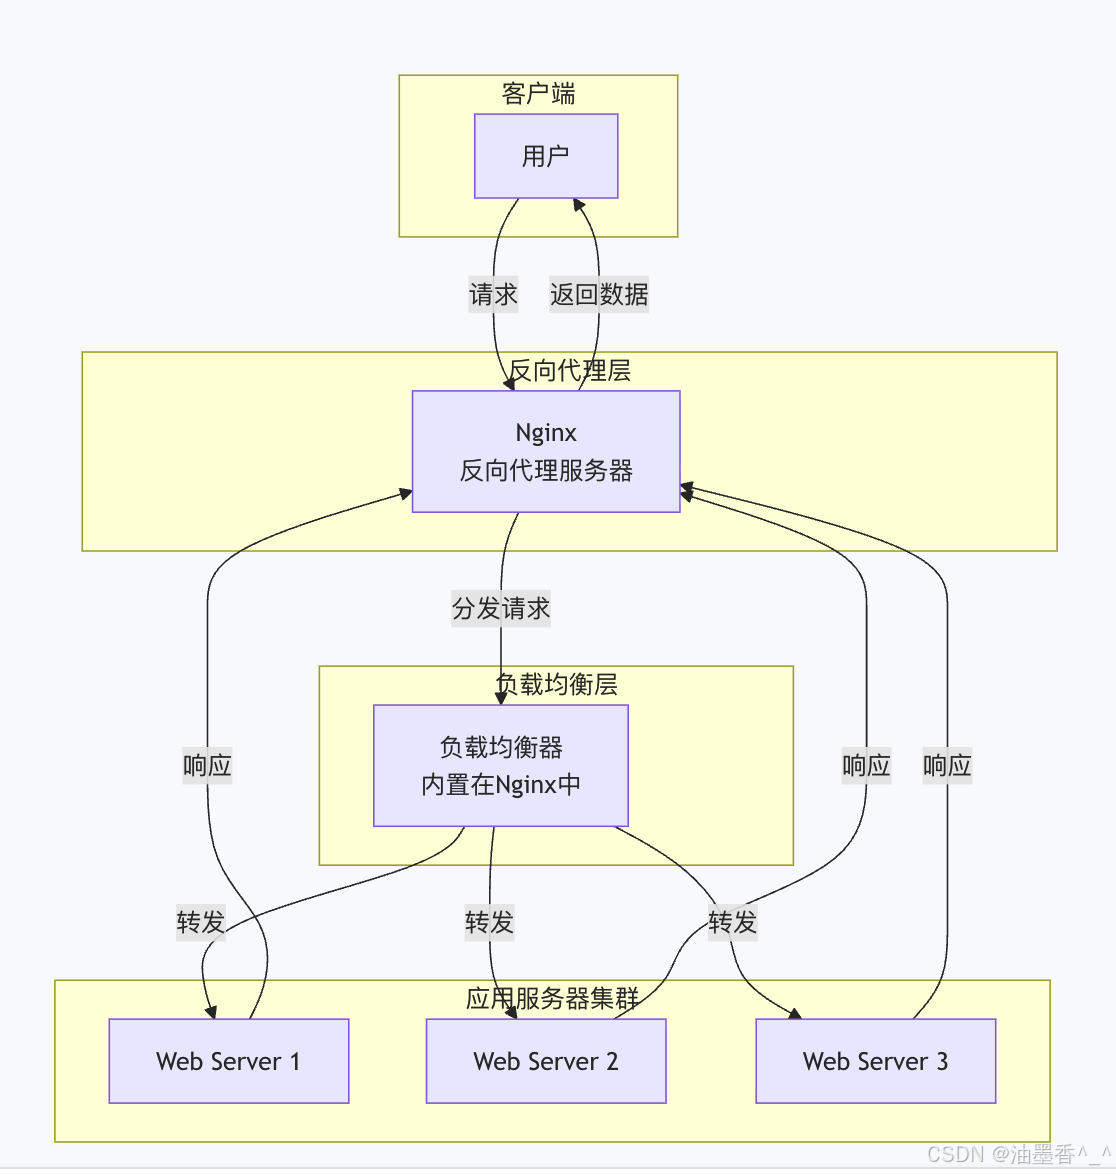
🔄 理解核心概念
简单来说:
-
反向代理:代理服务器代表后端服务器为客户端服务。用户不直接访问后端应用服务器,从而隐藏了真实服务器信息,提升了安全性。
-
负载均衡:当一台服务器无法满足访问量时,通过部署多台服务器并将请求按照一定的规则分发到这些服务器上,以此解决高并发问题。
Nginx 是一款高性能的 HTTP 和反向代理服务器,能轻松实现反向代理和负载均衡。
⚙️ 配置反向代理与负载均衡
以下是使用 Nginx 配置反向代理和负载均衡的关键步骤和示例。
安装 Nginx
根据不同操作系统选择安装方式:
-
Ubuntu/Debian:
sudo apt-get install nginx -
CentOS/RHEL:
yum install nginx(需配置EPEL源) -
macOS:
brew install nginx -
Windows: 从Nginx官网下载预编译版本并解压,双击
nginx.exe运行。
安装后,通过 http://localhost 测试访问。
配置反向代理
假设你的应用服务器运行在 http://localhost:8080。
-
找到 Nginx 主配置文件(通常位于
/etc/nginx/nginx.conf或/usr/local/nginx/conf/nginx.conf),编辑它。 -
在
http块内,添加一个server块来定义反向代理:
nginx
server {
    listen 80; # 监听80端口
    server_name your-domain.com www.your-domain.com; # 替换为你的域名

    location / {
        proxy_pass http://localhost:8080; # 将请求转发给后端应用服务器
        proxy_set_header Host $host; # 将原始请求的Host头传递给后端
        proxy_set_header X-Real-IP $remote_addr; # 传递客户端真实IP
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for; # 记录经过的代理IP
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
核心的 proxy_set_header 指令确保后端服务器能获取到客户端的真实信息。
配置负载均衡
-
在 Nginx 配置文件的
http块内,使用upstream块定义一组后端服务器:
nginx
http {
    upstream backend_servers {
        # 定义后端服务器列表和负载均衡策略
        server 192.168.1.101:8080 weight=3 max_fails=2 fail_timeout=30s;
        server 192.168.1.102:8080 weight=2 max_fails=2 fail_timeout=30s;
        server 192.168.1.103:8080 backup; # 备份服务器,当其他服务器都不可用时启用
    }

    server {
        listen 80;
        server_name your-domain.com;

        location / {
            proxy_pass http://backend_servers; # 将请求代理到 upstream 定义的服务器组
            # 此处同样建议配置 proxy_set_header 相关指令,确保后端能正确获取客户端信息
            proxy_set_header Host $host;
            proxy_set_header X-Real-IP $remote_addr;
            proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
            proxy_set_header X-Forwarded-Proto $scheme;
        }
    }
}
-
选择负载均衡策略:
-
轮询 (Round Robin): 默认策略,请求按顺序逐一分配到不同的后端服务器。
-
加权轮询 (Weighted Round Robin): 通过
weight参数指定权重,权重越高的服务器被分配越多请求。 -
IP 哈希 (ip_hash): 根据客户端 IP 地址的哈希值分配请求,能确保同一客户端的请求总是发给同一台后端服务器,常用于解决 Session 共享问题。在
upstream块中添加ip_hash;即可启用。 -
最少连接 (least_conn): 将请求发送到当前活跃连接数最少的服务器。
-
检查配置并重启 Nginx
配置完成后,务必执行以下操作:
-
检查配置文件语法:
bash
nginx -t
-
重启 Nginx 以使配置生效:
bash
nginx -s reload
🛠️ 关键优化与安全建议
-
安全考虑:
-
使用 HTTPS 加密通信。你可以在 Nginx 上终止 SSL 连接。
-
利用
X-Forwarded-For头获取真实客户端 IP,以进行访问控制或日志分析。 -
谨慎配置防火墙,只允许必要的端口(如 80、443)对外访问。
-
确保反向代理服务器支持 gzip 编码以压缩响应,提升传输效率。
-
-
性能与可靠性:
-
调整 超时时间(如
proxy_connect_timeout,proxy_read_timeout,proxy_send_timeout)以避免长时间挂起的请求。 -
使用
max_fails和fail_timeout参数来处理故障后端服务器,提高系统弹性。 -
对于静态资源(如图片、CSS、JS),可配置 Nginx 直接处理,减轻后端服务器压力。
-
⚠️ 常见问题与解决方法
-
配置错误:修改配置后,务必使用
nginx -t验证配置文件语法。 -
后端服务器无法访问:检查后端服务是否正常运行,防火墙规则是否允许 Nginx 访问后端端口。
-
Session 丢失:如果应用依赖于 Session 状态,考虑使用
ip_hash负载均衡策略,或者将 Session 存储到集中式缓存(如 Redis) 中。 -
静态资源加载问题:确保 Nginx 正确配置了静态资源路径。
💎 总结
通过 Nginx 配置反向代理和负载均衡,主要包括定义 upstream 服务器组、在 server 块的 location 中使用 proxy_pass 指令,并根据需要设置负载均衡策略和转发头信息。完成配置后,务必检查语法并重载配置。同时,注意安全设置和性能调优,以构建一个高效、稳定、安全的网站架构。

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 1
 0
- 0


 已为社区贡献13条内容

所有评论(0)