harbor与openldap集成(memberof)
·
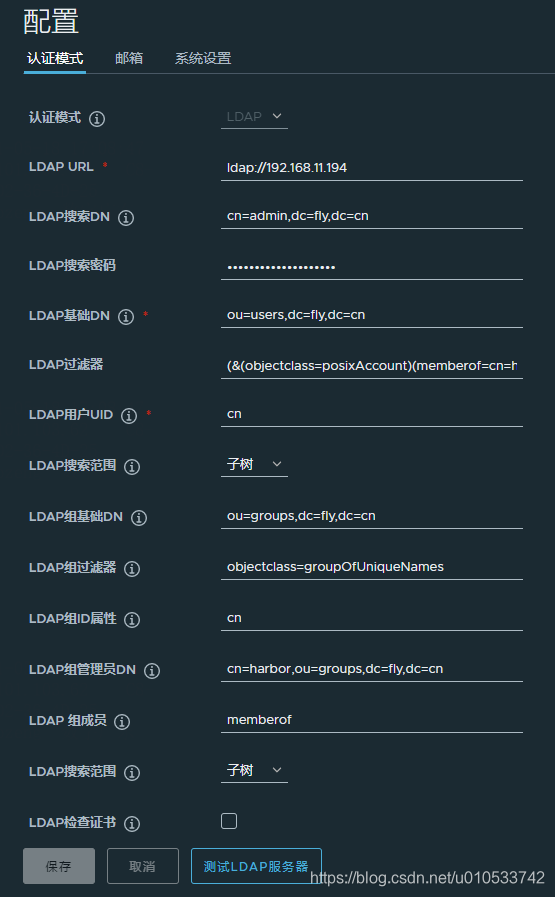
ldapURL:ldap://192.168.11.194
LDAP搜索DN:cn=admin,dc=fly,dc=cn        #咨询ldap管理员,如果ldap支持匿名搜索这个不用配置
LDAP搜索密码:xxxxxx                             #咨询ldap管理员,如果ldap支持匿名搜索这个不用配置
LDAP基础DN:ou=users,dc=fly,dc=cn
#LDAP过滤器:objectclass=posixAccount  #如果开启了memberof属性参考下面的组管理
LDAP过滤器:(&(objectclass=posixAccount)(memberof=cn=harbor,ou=groups,dc=fly,dc=cn))
LDAP用户UID: cn   #根据实际情况配置,咨询ldap管理员,可能是cn,uid或者其他
LDAP搜索范围:子树

# 如果配置了memberof属性可以设置组相关配置,上面的LDAP过滤器可以修改为:(&(objectclass=posixAccount)(memberof=cn=harbor,ou=Group,dc=example,dc=com))
LDAP组基础DN:ou=groups,dc=fly,dc=cn
LDAP组过滤器:objectclass=groupOfUniqueNames
LDAP组ID属性:cn
LDAP组管理员DN: cn=harbor,ou=groups,dc=fly,dc=cn # 这个可以不用配置,这里说明改组内的成员都是管理员
LDAP 组成员: memberof
LDAP搜索范围:子树
9、memberof模块
cat > "/data/openldap/init/memberof_conf.ldif" << EOF
#开启memberof支持
dn: cn=module{2},cn=config
cn: modulle{2}
objectClass: olcModuleList
objectclass: top
olcModuleload: memberof.la
olcModulePath: /usr/lib/ldap

#新增用户支持memberof配置
dn: olcOverlay={0}memberof,olcDatabase={1}mdb,cn=config
objectClass: olcConfig
objectClass: olcMemberOf
objectClass: olcOverlayConfig
objectClass: top
olcOverlay: memberof
olcMemberOfDangling: ignore
olcMemberOfRefInt: TRUE
olcMemberOfGroupOC: groupOfUniqueNames
olcMemberOfMemberAD: uniqueMember
olcMemberOfMemberOfAD: memberOf
EOF


cat > "/data/openldap/init/refint1.ldif" << EOF
dn: cn=module{2},cn=config
changetype: modify
add: olcmoduleload
olcmoduleload: refint.la
EOF

cat > "/data/openldap/init/refint2.ldif" << EOF
dn: olcOverlay=refint,olcDatabase={1}mdb,cn=config
objectClass: olcConfig
objectClass: olcOverlayConfig
objectClass: olcRefintConfig
objectClass: top
olcOverlay: refint
olcRefintAttribute: memberof uniqueMember  manager owner
EOF

docker exec -i ldap ldapadd -Y EXTERNAL -H ldapi:/// -f  /init/memberof_conf.ldif
docker exec -i ldap ldapadd -Y EXTERNAL -H ldapi:/// -f  /init/refint1.ldif
docker exec -i ldap ldapadd -Y EXTERNAL -H ldapi:/// -f  /init/refint2.ldif
2、创建memberof的组
cat  >  "/data/openldap/init/memberof_groups.ldif" << EOF
dn: cn=harbor,ou=groups,dc=fly,dc=cn
objectClass: groupOfUniqueNames
cn: harbor
uniqueMember: cn=test,ou=users,dc=fly,dc=cn    #用户test为harbor的memberof
EOF

docker exec -i ldap ldapadd -x -D cn=admin,dc=fly,dc=cn -w Openldap123456  -f  /init/memberof_groups.ldif

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 0
 0
- 0


 已为社区贡献15条内容

所有评论(0)