【2026最新】零基础入门学网络安全(详细),看这篇就够了
目录
- 1.什么是网络安全
-
- 1.1 网络安全的定义:
- 1.2 信息系统(Information System)
- 1.3 信息系统安全三要素(CIA)
- 1.4 网络空间安全
- 1.5 国家网络空间安全战略
- 1.6 网络空间关注点
- 1.7 网络空间安全管理流程
- 2.网络安全术语
- 3.网络安全行业现状
-
- 3.1 市场规模持续增长
- 3.2 应用场景不断拓展
- 3.3 人才短缺问题突出
- 4.学习方法
-
-
- 一、2026最新网络安全学习路线
-
-
- **L1级别:网络安全的基础入门**
- **L2级别:网络安全的技术进阶**
- **L3级别:网络安全的高阶提升**
- **L4级别:网络安全的项目实战**
-
- **二、技术文档和经典PDF书籍**
- **三、网络安全视频教程**
- **四、网络安全护网行动/CTF比赛**
- **五、网络安全工具包、面试题和源码**
-
- 6.结语
- 特别声明
1.什么是网络安全
1.1 网络安全的定义:
网络安全指网络系统中的硬件、软件以及系统中的数据受到保护,不因偶然或恶意的原因而遭到破坏、更改、泄露,系统连续可靠正常地运行,网络服务不中断。
1.2 信息系统(Information System)
是由计算机硬件,网络和通信设备,计算机软件,信息资源,信息用户和规章制度组成的以处理信息流为目的的人机一体化系统
1.3 信息系统安全三要素(CIA)
- 保密性(Confidentiality): 不允许泄露出去
- 完整性(Integrity): 不允许被篡改或被丢失,删库跑路也是不确保数据的完整性
- 可用性(Availability): 服务器宕机等一些因素导致无法使用,就是无法确保其可用性
- 抗抵赖性: 一个用户不能否认他的行为,比如我微信给你转账,然后你把转账记录删了,否认转账这个事实
- 可控性: 对信息的行为和使用可以掌控,谁有权限使用,谁没有权限使用等等之类
真实性,时效性,合规性,公平性,可靠性,隐私性
1.4 网络空间安全
包括了国家安全,城市安全,经济安全,社会安全,生产安全,人身安全等在内的“大安全”
1.5 国家网络空间安全战略
网络空间和海、陆、空、天,并称为五大空间或者五大疆域
1.6 网络空间关注点
(1)信息系统——网络空间域、物理空间域、社会空间域
(2)技术——法律、政策、技术、管理、产业、教育
(3)信息系统生命周期——时时刻刻
1.7 网络空间安全管理流程
(1)确定网络信息安全管理对象;
(2)评估网络信息安全管理对象的价值;
(3)识别网络信息安全管理对象的威胁;
(4)识别网络信息安全管理对象的脆弱性;
(5)确定网络信息安全管理对象的风险级别;
(6)制定网络信息安全防范体系及防范措施;
(7)实施和落实网络信息安全防范措施;
(8)运行/维护网络信息安全设备、配置。
2.网络安全术语
- 黑客(hacker): 对计算机技术非常擅长的人,窃取数据,破坏计算机系统
- 脚本小子: 刚刚入门安全行业,学习了一些技术,只会只用现成的工具或者从网上复制代码
- 白帽子: 白帽子的目的是发现企业的漏洞并且上报给企业,帮助其解决风险问题
- 红帽黑客: 有正义感,爱国的黑客。利用技术维护国家网络安全,并且对外来的攻击进行反击
- 漏洞: 指的是硬件,软件,协议等等存在的安全缺陷
- POC:能证明漏洞存在的代码
- exp:执行了这一段利用代码,就能够达到攻击的目的
- payload:攻击载荷
- 0day: 使用量非常大的通用产品漏洞已经被发现了(还没有公开),官方还没有发布补丁或者修复方法的漏洞
- 1day: 漏洞的POC和EXP已经被公开,但是很多人还来不及修复,这个叫做1day漏洞
- Nday漏洞:指已经发布官方补丁的漏洞,并且时间已经过去很久的漏洞
- 漏扫:基于数据库对漏洞进行自动化扫描
- 补丁:漏洞的修复程序
- 渗透: 黑客入侵网站或者计算机系统,获取到控制计算机权限的过程
- 渗透测试: 用黑客入侵的方式对系统进行安全测试,目的是找出和修复安全漏洞,在这个过程中不会影响系统的正常运行,不会破坏数据
- 木马:恶意代码或程序
- 杀毒软件:略
- 免杀:绕过杀毒软件
- 肉鸡:已经被黑客获得权限的机器,可能是个人电脑也可能是企业或者政府单位的服务器,通常情况下因为使用者并不知道已经被入侵,所以黑客可以长期获得权限和控制。
- 抓鸡:利用出现概率非常高漏洞(比如log4j),使用自动化方式获取肉鸡的行为
- 跳板机:黑客为了防止被追溯和识别身份,一般不会用自己的电脑发起攻击,而是利用获取肉鸡来攻击其他目标,这个肉鸡就充当一个跳板的角色。
- DDos:发起大量恶意请求,导致正常用户无法访问
- 后门:黑客为了对主机进行长期的控制,在机器上种植的一段程序或留下的一个“入口”
- 中间人攻击:运行中间服务器,拦截并篡改数据
- 网络钓鱼:钓鱼网站指的是冒充的网站,用来窃取用户的账户密码
- webshell:就是asp,php,jsp之外的web代码文件,通过这些代码,通过这些代码文件可以执行任意的命令,对计算机做任意的操作。
- Getshell:获得命令执行环境的操作
- 提权:提权就是通过各种办法和漏洞,提高自己在服务器中的权限,以便控制全局。
- 拿站:指得到一个网站的最高权限,即得到后台和管理名字和密码
- 拖库(脱裤):拖库指的是网站被入侵以后,黑客把全部的数据都到处,窃取到了数据文件
- 撞库:用获得的裤子去批量登录其他的网站
- 旁站入侵:入侵同服务器的其他网站
- 横向移动:攻击者入侵一台服务器成功以后,基于内部网络,继续入侵同网段的其他机器
- 代理(proxy):帮我们发起网络请求的一台服务器
- VPN:虚拟专用网络(VPN)的功能是:在公用网络上建立专用网络,进行加密通讯。
- 蜜罐:吸引攻击者攻击的伪装系统,用来实现溯源和反制
- 沙箱:是一种按照安全策略限制程序行为的执行环境,就算有恶意代码,也只能影响沙箱环境而不会影响到操作系统
- 靶场:模拟有漏洞的环境
3.网络安全行业现状
3.1 市场规模持续增长
随着数字化进程的加速,网络安全市场规模呈现出稳步上升的态势。全球范围内,各行业对网络安全的重视程度不断提高,纷纷加大在安全防护方面的投入。以中国市场为例,近年来网络安全产业规模增速明显高于全球平均水平。根据相关机构的统计数据,仅在过去几年间,中国网络安全市场规模就实现了翻倍增长,预计在未来几年仍将保持较高的增长率。这主要得益于ZF对网络安全的高度重视,以及企业数字化转型过程中对数据安全和网络防护的迫切需求。
3.2 应用场景不断拓展
网络安全的应用场景已经从传统的互联网领域,广泛渗透到金融、医疗、能源、交通等各个关键行业。
在金融领域,网络安全保障着线上支付、交易系统的稳定运行,防止用户资金被盗取和金融数据泄露。
医疗行业中,大量患者的电子病历存储在网络系统中,网络安全对于保护患者隐私和医疗系统的正常运转至关重要。
能源领域的电力、石油等关键基础设施也高度依赖网络系统,一旦遭受网络攻击,可能引发大面积停电、能源供应中断等严重后果。
交通行业的智能交通系统、自动驾驶技术同样面临网络安全威胁,确保交通安全离不开可靠的网络安全防护。
3.3 人才短缺问题突出
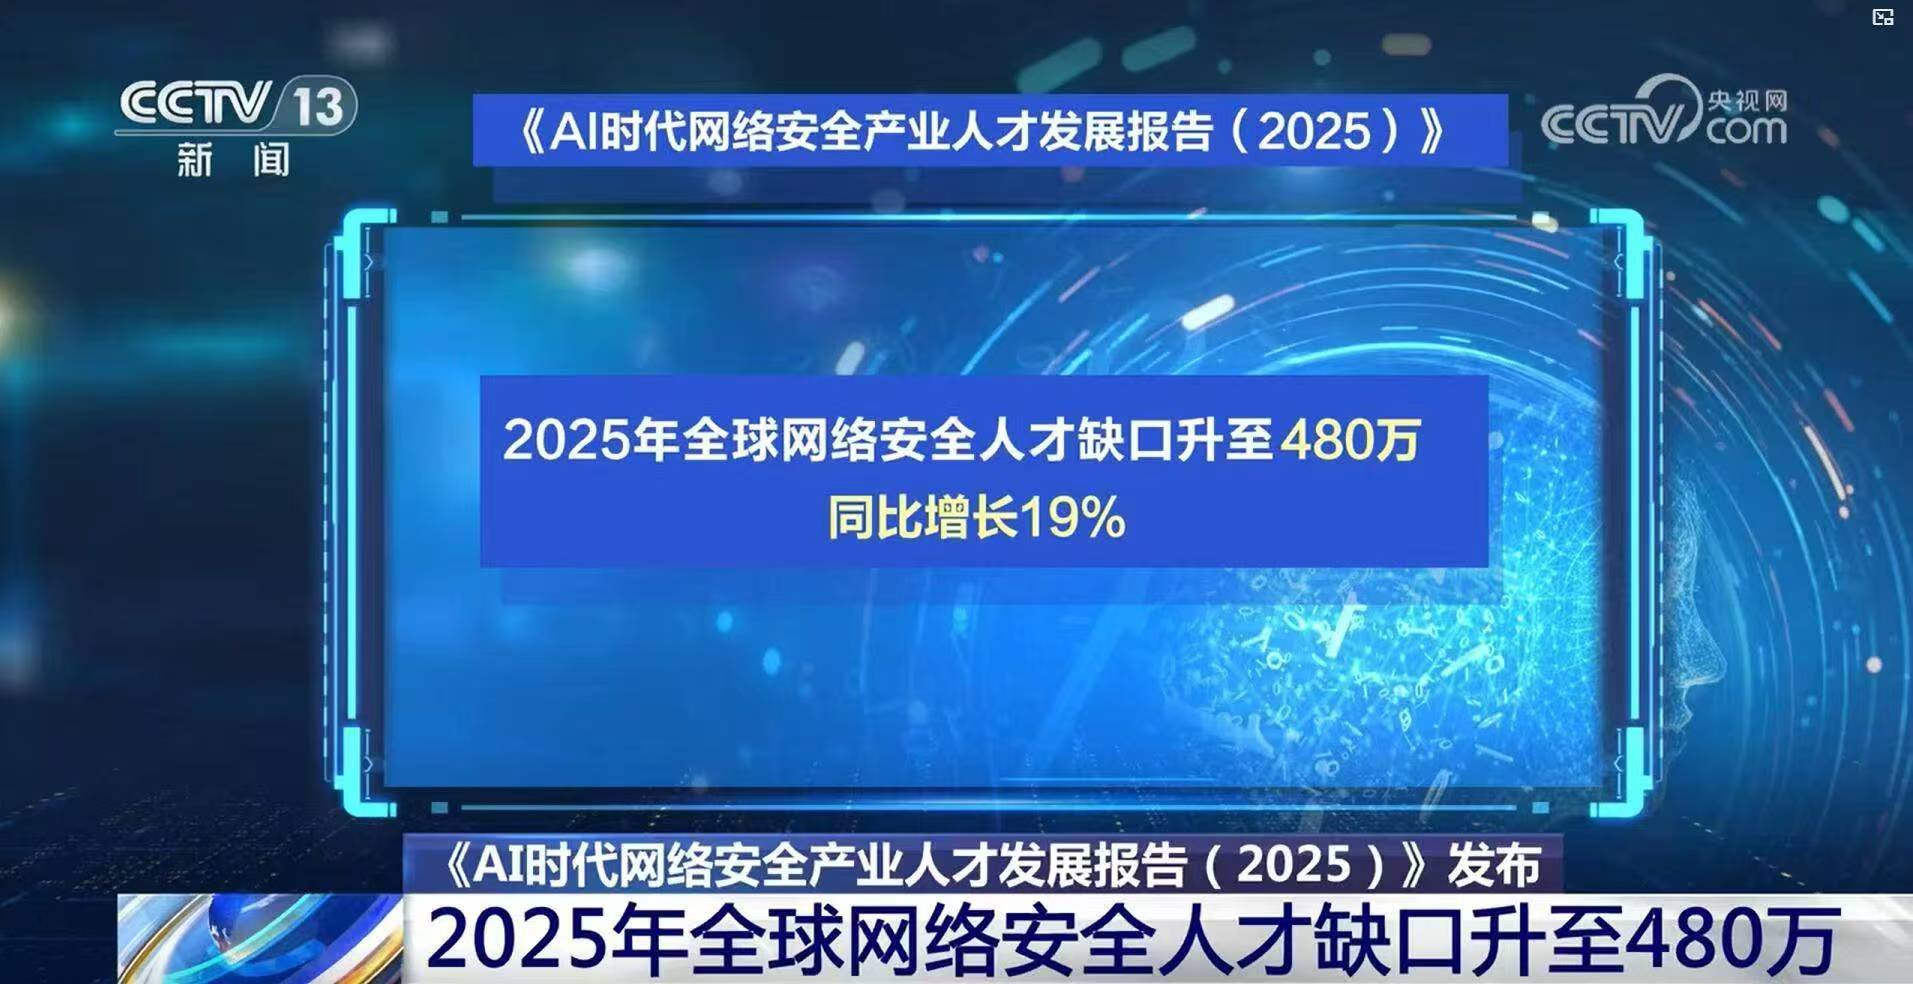
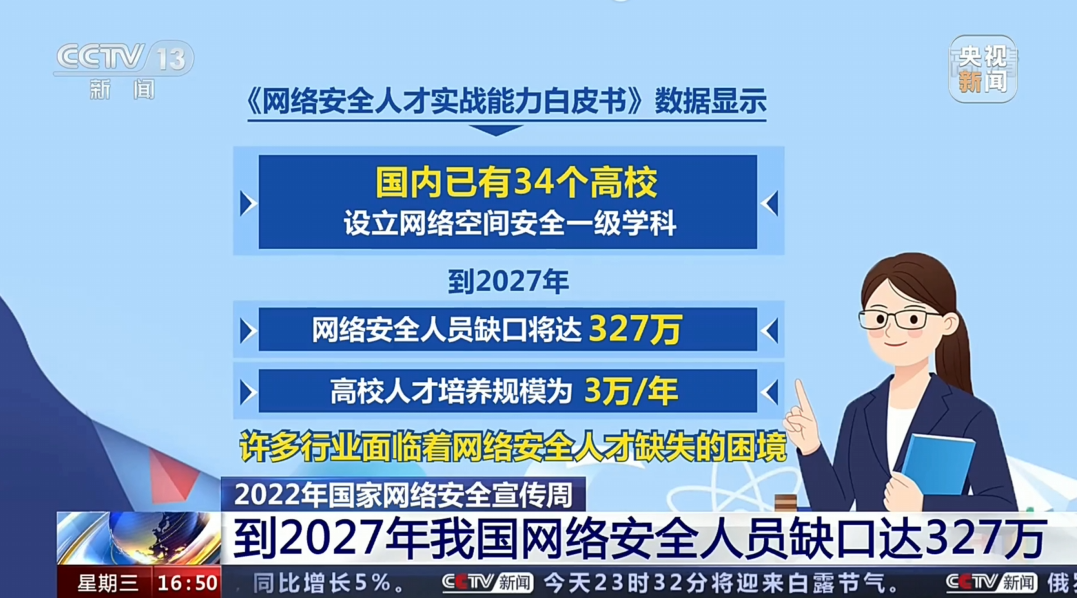
尽管网络安全行业发展迅速,但人才短缺的矛盾日益凸显。
一方面,网络安全技术不断更新换代,对专业人才的知识和技能要求越来越高。不仅需要掌握传统的网络攻防、系统安全等知识,还需紧跟人工智能、大数据等新兴技术在安全领域的应用。
另一方面,网络安全人才的培养体系相对滞后,高校相关专业的课程设置与实际需求存在一定差距, 导致科班出身的人才进入行业后还需进行大量的实践培训。 据权威机构预测,未来几年全球网络安全人才缺口将持续扩大。
互动话题:如果你想学习更多
**网络安全方面**的知识和工具,可以看看以下面!
网络安全的知识多而杂,怎么科学合理安排?
下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!
初级黑客
1、网络安全理论知识(2天)
①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)
2、渗透测试基础(一周)
①渗透测试的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等
3、操作系统基础(一周)
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)
4、计算机网络基础(一周)
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现
5、数据库基础操作(2天)
①数据库基础
②SQL语言基础
③数据库安全加固
6、Web渗透(1周)
①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)
恭喜你,如果学到这里,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web 渗透、安全服务、安全分析等岗位;如果等保模块学的好,还可以从事等保工程师。薪资区间6k-15k
7、脚本编程(初级/中级/高级)
在网络安全领域。是否具备编程能力是“脚本小子”和真正黑客的本质区别。在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。在分秒必争的CTF竞赛中,想要高效地使用自制的脚本工具来实现各种目的,更是需要拥有编程能力.
零基础入门,建议选择脚本语言Python/PHP/Go/Java中的一种,对常用库进行编程学习;搭建开发环境和选择IDE,PHP环境推荐Wamp和XAMPP, IDE强烈推荐Sublime;·Python编程学习,学习内容包含:语法、正则、文件、 网络、多线程等常用库,推荐《Python核心编程》,不要看完;·用Python编写漏洞的exp,然后写一个简单的网络爬虫;·PHP基本语法学习并书写一个简单的博客系统;熟悉MVC架构,并试着学习一个PHP框架或者Python框架 (可选);·了解Bootstrap的布局或者CSS。
网络安全工程师企业级学习路线
关于网络安全技术储备
学好网络安全不论是就业还是做副业赚钱都不错,但要学会网络安全还是要有一个学习规划。最后大家分享一份全套的网络安全学习资料,给那些想学习网络安全的小伙伴们一点帮助!
对于0基础小白入门:
如果你是零基础小白,想快速入门网络安全是可以考虑的。
一方面是学习时间相对较短,学习内容更全面更集中。
二方面是可以找到适合自己的学习方案
包括:网安成长学习路线图、SRC&黑客文档、护网行动、黑客必读书单、面试题、学习视频等教程。带你从零基础系统性的学好网络安全!
需要的可以微信扫描下方CSDN官方认证二维码免费领取【保证100%免费】
👉1.成长路线图&学习规划👈
要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

👉2.网安入门到进阶视频教程👈
很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。(全套教程文末领取哈)

👉3.SRC&黑客文档👈
大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录
SRC技术文籍:

黑客资料由于是敏感资源,这里不能直接展示哦!(全套教程文末领取哈)
👉4.护网行动资料👈
其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

👉5.黑客必读书单👈
随着互联网技术的飞速发展,网络安全已经成为了当今科技领域的一大热点。这些SQL注入、CCNA、Web渗透、Linux服务器等,以其强大的语言理解和防御能力,正在守护着我们网络世界。 那以下这些PDF籍就是非常不错的学习资源。
👉6.网络安全岗面试题合集👈
当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。

这份完整版的网络安全学习资料已经上传CSDN,朋友们如果需要可以微信扫描下方CSDN官方认证二维码免费领取【保证100%免费】

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 5
 0
- 0


 已为社区贡献34条内容

所有评论(0)