收藏!小白程序员轻松入门AI渗透测试:Pentagi实战教程
收藏!小白程序员轻松入门AI渗透测试:Pentagi实战教程
Pentagi是一款基于Go语言的AI渗透测试Agent系统,通过多Agent协作,实现从信息收集到漏洞利用的全自动渗透测试流程。它支持Docker隔离,保障测试环境安全,并接入大模型提供智能分析能力。适合中小公司、DevSecOps及安全学习使用,帮助用户以低成本快速进行安全评估。
点击上方蓝色“Go语言中文网”关注,每天一起学 Go
摘要:渗透测试耗时耗力,依赖人工经验,一个漏洞可能漏掉就出大事。Pentagi 的思路是:让 AI Agent 自己搞渗透测试,从信息收集到漏洞利用,全自动。21.8K Star,Go 写的,MIT 协议。今天拆开看看。
为什么需要 Pentagi
渗透测试这活儿,说白了就是"模拟黑客攻击"。但问题是:
贵。请个专业渗透测试团队,动辄几万到几十万。小公司根本玩不起。
慢。一个中等规模的系统,人工渗透测试要好几周。等业务上线,黄花菜都凉了。
看人。测试质量完全取决于测试人员的水平和状态。今天状态不好,漏掉一个 SQL 注入,明天就可能被脱库。
有没有办法让渗透测试变得自动化、标准化、便宜?
Pentagi 来了。
Pentagi 是什么
| 项目 | 信息 |
|---|---|
| GitHub | github.com/vxcontrol/pentagi |
| Star | 21.8K+ |
| 语言 | Go + React |
| 协议 | MIT |
| 定位 | AI 渗透测试 Agent 系统 |
| 特色 | 多 Agent 协作、完全自主、Docker 隔离 |
Pentagi 不是一个简单的漏洞扫描器。它是一整套 AI Agent 系统,能自主完成渗透测试的全流程。
你可以把它理解成"AI 渗透测试工程师"。你告诉它目标,它自己想办法进去。
核心设计:多 Agent 协作
Pentagi 最有意思的设计是它的多 Agent 架构。不是一个 AI 干所有事,而是一群 AI 各司其职。
主 Agent:指挥官
主 Agent 负责整体协调。它接收任务,分解成子任务,分配给子 Agent,汇总结果。
你可以把它想象成渗透测试项目的"项目经理"。它不直接干活,但决定谁干什么、什么顺序干。
子 Agent:专业工人
Pentagi 有多个子 Agent,每个负责一个专业领域:
Searcher Agent:信息收集。搜 Google、搜 GitHub、搜 Shodan,把目标的底细摸清楚。
Coder Agent:写代码。需要 exploit?需要 PoC?Coder Agent 现场写。
Browser Agent:操作浏览器。需要测试 Web 应用?Browser Agent 能自动点击、填表、抓包。
Terminal Agent:执行命令。需要跑 nmap?需要执行 payload?Terminal Agent 在 Docker 容器里执行。
这种设计的好处是:每个 Agent 专注自己的领域,效率更高。就像一个真正的渗透测试团队,有人负责侦察,有人负责漏洞利用,有人负责报告。
工作流程:全自动渗透
一个典型的 Pentagi 渗透测试流程:
1. 任务定义
你告诉 Pentagi:测试目标是 https://example.com,范围是 Web 应用。
2. 信息收集
Searcher Agent 开始工作:
- 搜索目标的公开信息
- 查找子域名
- 发现开放的端口和服务
- 收集技术栈信息
3. 漏洞分析
根据收集到的信息,Pentagi 分析可能的漏洞点:
- 用了旧版本的 Apache?可能有已知漏洞
- 登录页面没有验证码?可能可以爆破
- API 没有认证?可能有未授权访问
4. 漏洞利用
Coder Agent 和 Terminal Agent 配合:
- 编写或下载 exploit
- 在 Docker 容器中执行
- 验证是否成功利用
5. 结果汇总
主 Agent 汇总所有发现,生成报告:
- 发现了哪些漏洞
- 每个漏洞的严重程度
- 修复建议
整个过程,你只需要定义目标,剩下的 Pentagi 自己搞定。
Docker 隔离:安全测试不翻车
渗透测试有个风险:测试过程可能影响目标系统。一不小心,把生产环境搞挂了。
Pentagi 的解决方案是:所有操作都在 Docker 容器中执行。
# 启动 Pentagi
docker run -d /
  --name pentagi /
  -p 8080:8080 /
  -v /var/run/docker.sock:/var/run/docker.sock /
  vxcontrol/pentagi:latest
每个子 Agent 运行在独立的容器里。测试工具和 payload 都在容器内执行,不会污染宿主机。
测试完成后,容器可以销毁,环境干净。
接入大模型:智力来源
Pentagi 的 AI 能力来自大语言模型。支持:
- OpenAI:GPT-4、GPT-3.5
- Anthropic:Claude 3.5、Claude 3
- 其他:兼容 OpenAI API 的模型
# 配置 OpenAI
export OPENAI_API_KEY=sk-xxx

# 配置 Anthropic
export ANTHROPIC_API_KEY=sk-ant-xxx
大模型负责"思考":分析信息、决定下一步、生成代码。子 Agent 负责"执行":搜索、编码、操作浏览器。
这种"思考+执行"的分离,让 Pentagi 既有智力,又有行动力。
实际使用场景
场景 1:Web 应用安全测试
你有个 Web 应用要上线,想快速检查安全问题。
# 启动 Pentagi
docker run -d -p 8080:8080 vxcontrol/pentagi:latest

# 打开 Web UI
open http://localhost:8080

# 在 UI 中输入目标
Target: https://myapp.example.com
Scope: Web Application
Pentagi 自动开始测试:
- 发现 SQL 注入点
- 发现 XSS 漏洞
- 发现未授权访问
场景 2:API 安全测试
你有套 REST API,要检查认证和授权。
{
  "target": "https://api.example.com",
  "scope": "API",
  "focus": ["authentication", "authorization", "injection"]
}
Pentagi 会:
- 测试 JWT 认证是否安全
- 检查是否有越权访问
- 尝试注入攻击
场景 3:持续安全测试
你把 Pentagi 集成到 CI/CD 流水线:
# .github/workflows/security.yml
name: Security Test
on: [push]
jobs:
  pentest:
    runs-on: ubuntu-latest
    steps:
      - name: Run Pentagi
        run: |
          docker run vxcontrol/pentagi /
            --target https://staging.example.com /
            --report json > report.json
      - name: Check Results
        run: |
          if jq -e '.vulnerabilities | length > 0' report.json; then
            echo "Found vulnerabilities!"
            exit 1
          fi
每次代码提交,自动跑一次渗透测试。安全问题早发现早修复。
跟其他方案对比
| 维度 | Pentagi | Burp Suite | OWASP ZAP | 人工测试 |
|---|---|---|---|---|
| 自动化 | 全自动 | 半自动 | 半自动 | 手动 |
| AI 能力 | 强 | 弱 | 无 | 取决于人 |
| 价格 | 开源免费 | $447/年 | 开源免费 | 贵 |
| 学习成本 | 低 | 中 | 中 | 高 |
| 测试深度 | 中 | 深 | 中 | 最深 |
| 误报率 | 中 | 低 | 中 | 最低 |
Burp Suite 是老牌工具,功能强大但贵,且需要人工操作。OWASP ZAP 开源免费,但自动化能力有限。人工测试最深,但最贵最慢。
Pentagi 的优势在 AI 自动化。它不是要替代人工测试,而是让基础测试变得自动化、便宜。
不足
说几个用起来不太顺的地方:
大模型依赖。没有大模型 API,Pentagi 就是个空壳。而且大模型要花钱,测试目标多的话,API 费用不低。
测试深度有限。AI 再聪明,也比不上资深安全专家。复杂的业务逻辑漏洞、链式漏洞,Pentagi 可能发现不了。
误报问题。AI 生成的测试用例,有时会误报。需要人工复核,不能完全信任。
Docker 资源消耗。每个子 Agent 一个容器,内存和 CPU 消耗不小。低配机器跑起来吃力。
文档不够完善。有些高级配置,文档里找不到,得看源码。
适用场景
Pentagi 适合什么情况?
中小公司。请不起专业渗透测试团队,但又需要定期安全检测。Pentagi 开源免费,自己跑就行。
DevSecOps。要把安全测试集成到 CI/CD,每次提交自动检测。Pentagi 提供 CLI 和 API,容易集成。
安全学习。想学渗透测试,但没环境练手。Pentagi 的测试过程可以当教程看,学习它怎么思考、怎么执行。
快速评估。新接手一个项目,要快速了解安全状况。Pentagi 跑一遍,几分钟出结果。
结语
渗透测试贵、慢、依赖人。Pentagi 换了个思路:让 AI Agent 来干。多 Agent 协作,全自动执行,Docker 隔离,开源免费。
- 8K Star,Go 写的。AI 渗透测试这个领域,Pentagi 走在了前面。
当然,AI 不是万能的。复杂的渗透测试,还是需要人工。但对于基础的安全检测,Pentagi 已经够用了。
如果你的项目还没做过渗透测试,花一个小时试试 Pentagi。可能会让你对安全测试有新的认识。
参考链接:
- Pentagi GitHub: github.com/vxcontrol/pentagi
- Pentagi 官网: pentagi.com
- Burp Suite(老牌渗透测试工具): portswigger.net/burp
- OWASP ZAP(开源 Web 扫描器): zap.org
互动话题:如果你对网络攻防技术感兴趣,想学习更多网安方面的知识和工具,可以看看以下题外话!
题外话
黑客/网络安全学习路线
今天只要你给我的文章点赞,我私藏的网安学习资料一样免费共享给你们,来看看有哪些东西。
网络安全学习资源分享:
下面给大家分享一份2026最新版的网络安全学习路线资料,帮助新人小白更系统、更快速的学习黑客技术!
一、2026最新网络安全学习路线
一个明确的学习路线可以帮助新人了解从哪里开始,按照什么顺序学习,以及需要掌握哪些知识点。
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
**读者福利 |** *CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 * (安全链接,放心点击)
我们把学习路线分成L1到L4四个阶段,一步步带你从入门到进阶,从理论到实战。
L1级别:网络安全的基础入门
L1阶段:我们会去了解计算机网络的基础知识,以及网络安全在行业的应用和分析;学习理解安全基础的核心原理,关键技术,以及PHP编程基础;通过证书考试,可以获得NISP/CISP。可就业安全运维工程师、等保测评工程师。

L2级别:网络安全的技术进阶
L2阶段我们会去学习渗透测试:包括情报收集、弱口令与口令爆破以及各大类型漏洞,还有漏洞挖掘和安全检查项目,可参加CISP-PTE证书考试。

L3级别:网络安全的高阶提升
L3阶段:我们会去学习反序列漏洞、RCE漏洞,也会学习到内网渗透实战、靶场实战和技术提取技术,系统学习Python编程和实战。参加CISP-PTE考试。

L4级别:网络安全的项目实战
L4阶段:我们会更加深入进行实战训练,包括代码审计、应急响应、红蓝对抗以及SRC的挖掘技术。并学习CTF夺旗赛的要点和刷题

整个网络安全学习路线L1主要是对计算机网络安全的理论基础的一个学习掌握;而L3 L4更多的是通过项目实战来掌握核心技术,针对以上网安的学习路线我们也整理了对应的学习视频教程,和配套的学习资料。
二、技术文档和经典PDF书籍
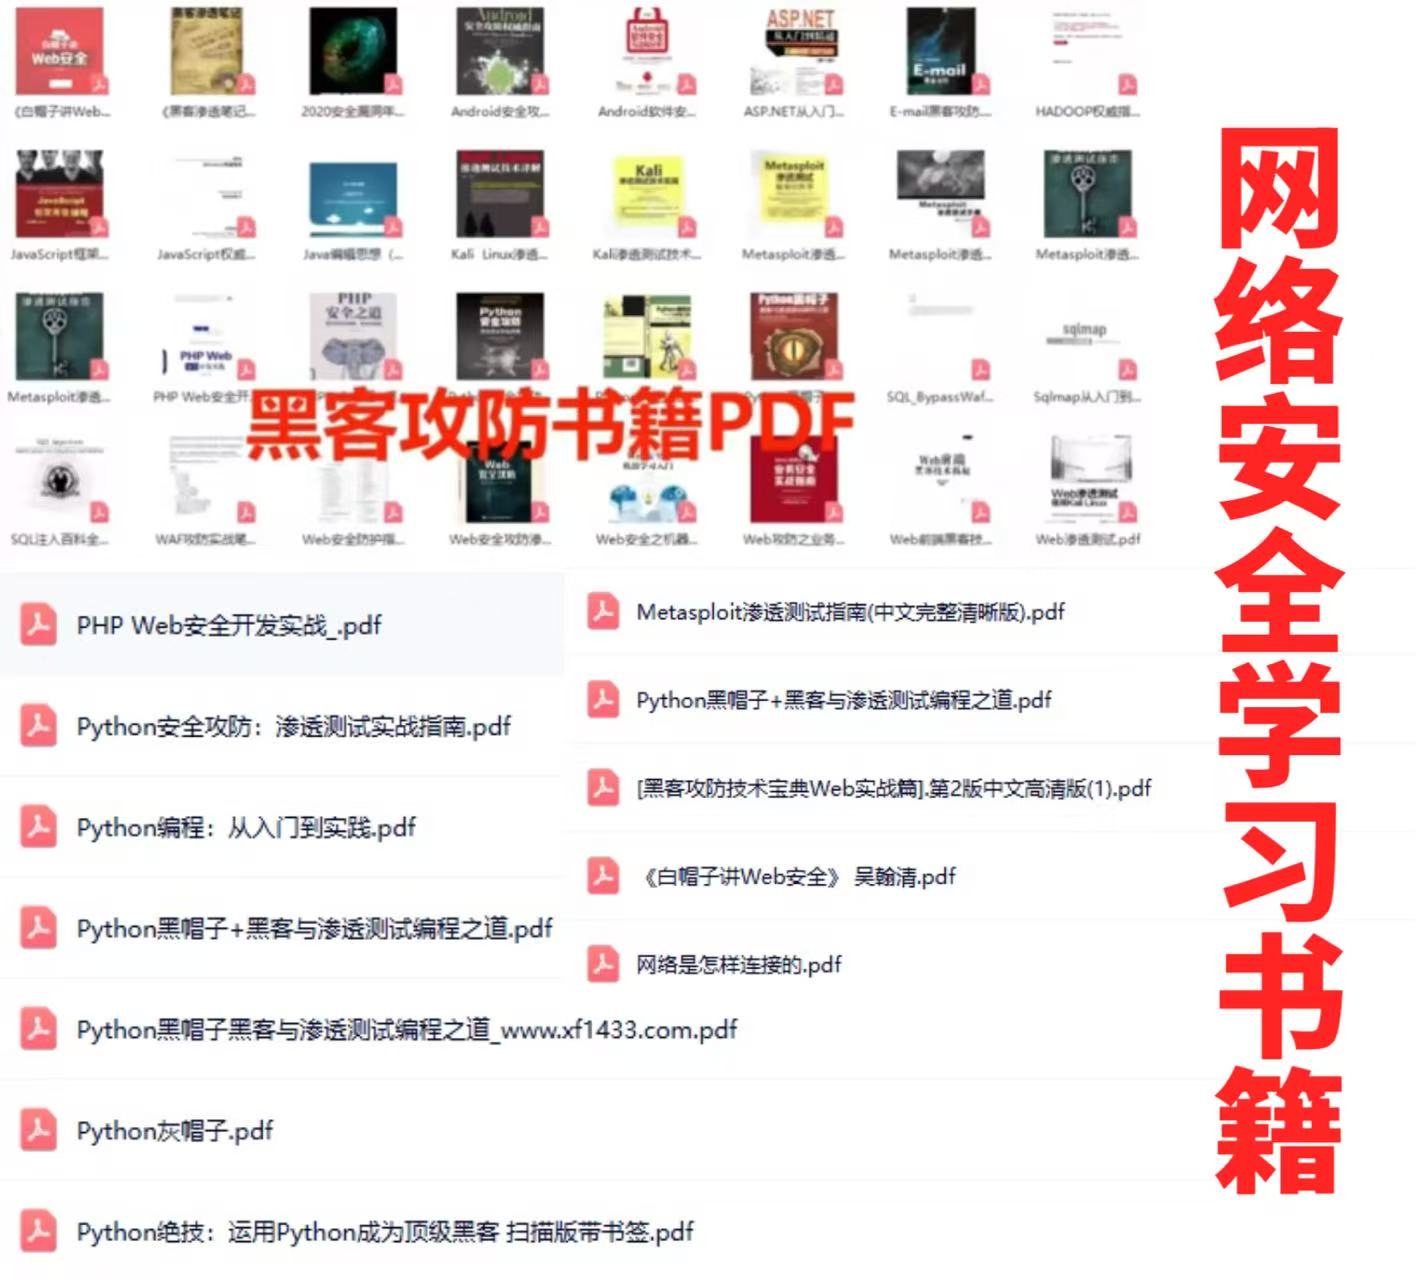
书籍和学习文档资料是学习网络安全过程中必不可少的,我自己整理技术文档,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,(书籍含电子版PDF)
三、网络安全视频教程
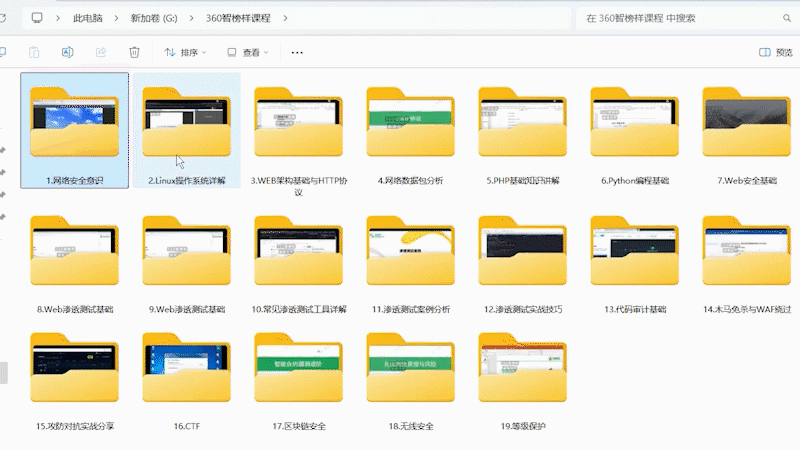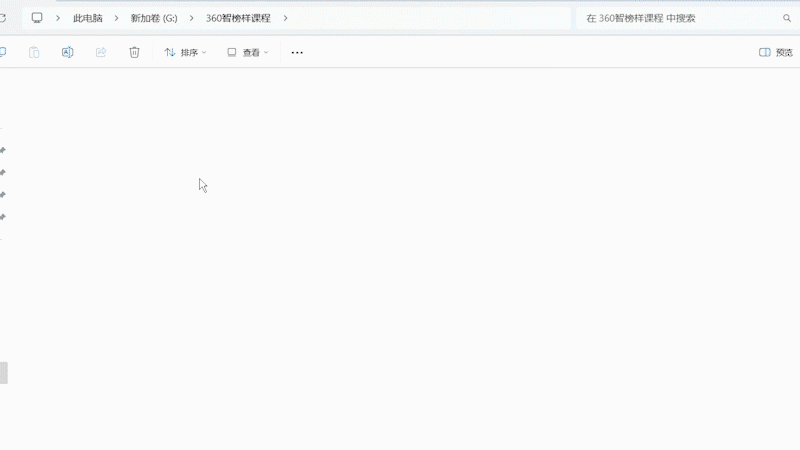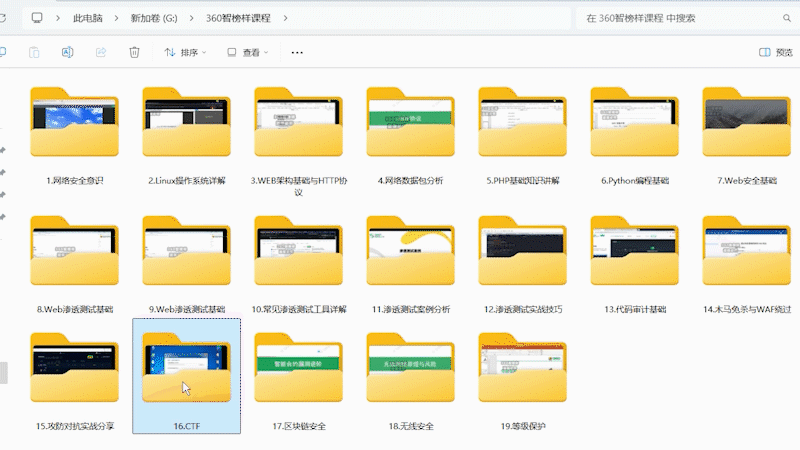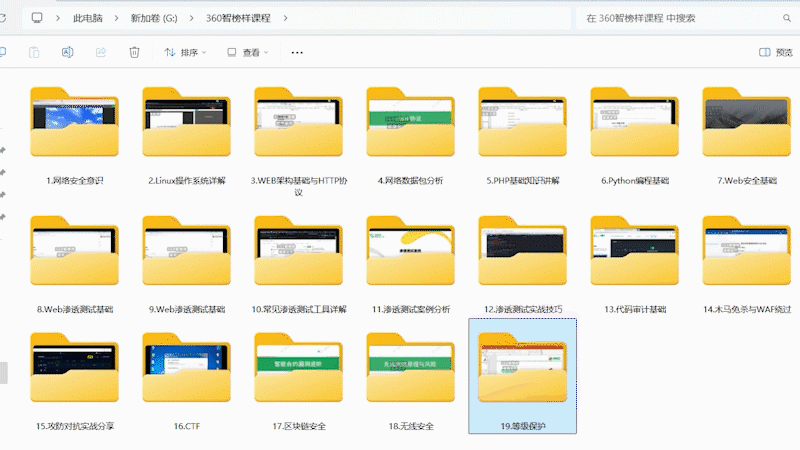
对于很多自学或者没有基础的同学来说,书籍这些纯文字类的学习教材会觉得比较晦涩难以理解,因此,我们提供了丰富的网安视频教程,以动态、形象的方式展示技术概念,帮助你更快、更轻松地掌握核心知识。
网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。
四、网络安全护网行动/CTF比赛
学以致用 ,当你的理论知识积累到一定程度,就需要通过项目实战,在实际操作中检验和巩固你所学到的知识,同时为你找工作和职业发展打下坚实的基础。
五、网络安全工具包、面试题和源码
“工欲善其事必先利其器”我为大家总结出了最受欢迎的几十款款黑客工具。涉及范围主要集中在 信息收集、Android黑客工具、自动化工具、网络钓鱼等,感兴趣的同学不容错过。
面试不仅是技术的较量,更需要充分的准备。
在你已经掌握了技术之后,就需要开始准备面试,我们将提供精心整理的网安面试题库,涵盖当前面试中可能遇到的各种技术问题,让你在面试中游刃有余。
如果你是要找网安方面的工作,它们绝对能帮你大忙。
这些题目都是大家在面试深信服、奇安信、腾讯或者其它大厂面试时经常遇到的,如果大家有好的题目或者好的见解欢迎分享。
参考解析:深信服官网、奇安信官网、Freebuf、csdn等
内容特点:条理清晰,含图像化表示更加易懂。
内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…

**读者福利 |** *CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 * (安全链接,放心点击)

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 3
 0
- 0


 已为社区贡献54条内容

所有评论(0)