零基础想入门学网络安全(详解),看这篇就够了!!
🔥 全网超适配小白的网络安全零基础保姆级教程,拒绝碎片化学习、拒绝无效啃书!
很多新手入门网络安全都会踩坑:刷了几十篇碎片化教程、囤了几百G资源,学了半个月还是只会敲简单命令,看不懂攻防原理、不会实操落地,越学越迷茫。
其实网安入门根本不用死磕晦涩理论、不用盲目学复杂工具!网络安全是重逻辑、重实操、循序渐进的技术领域,只要找对学习路径、搭建好学习体系,零基础小白也能快速入门、上手实战。
本文结合主流网安学习体系、新手学习痛点,整理出从零到入门完整学习路线+实操教程+图文解析+避坑指南,全程无废话、纯干货,新手看完直接告别瞎学,轻松入门网络安全!
💡 适合人群:计算机零基础、转行网安、在校学生、网安入门踩坑党、想自学攻防技术的小白
💡 阅读收获:建立完整网安知识体系、掌握入门核心技术、搭建实战环境、避开90%新手误区、明确后续进阶方向
📑 目录导航(一键定位学习)
1. 网络安全入门认知(告别认知误区)
2. 零基础必学核心基础(图文详解)
3. 新手专属实战环境搭建(零成本)
4. 入门必备工具清单(附使用场景)
5. 分阶段零基础学习路线(精准到周期)
6. 新手高频避坑指南(干货必看)
7. 入门实战练手渠道(免费合法)
8. 总结+进阶规划
一、网络安全入门认知:先纠偏,再学习
很多新手学不好网安,第一步就错在了认知偏差。先理清核心认知,后续学习效率翻倍!
1.1 什么是网络安全?(通俗解读)
网络安全核心不是大家误解的“黑客入侵、破解网站”,而是保护网络设备、服务器、网站、用户数据,避免被窃取、篡改、攻击、破坏的技术体系。
我们入门学习的渗透测试、漏洞挖掘,本质是合法的安全检测:通过模拟黑客攻击手段,提前发现系统漏洞并修复,从而加固网络安全,全程必须遵守网络安全法规,仅限个人合法练手。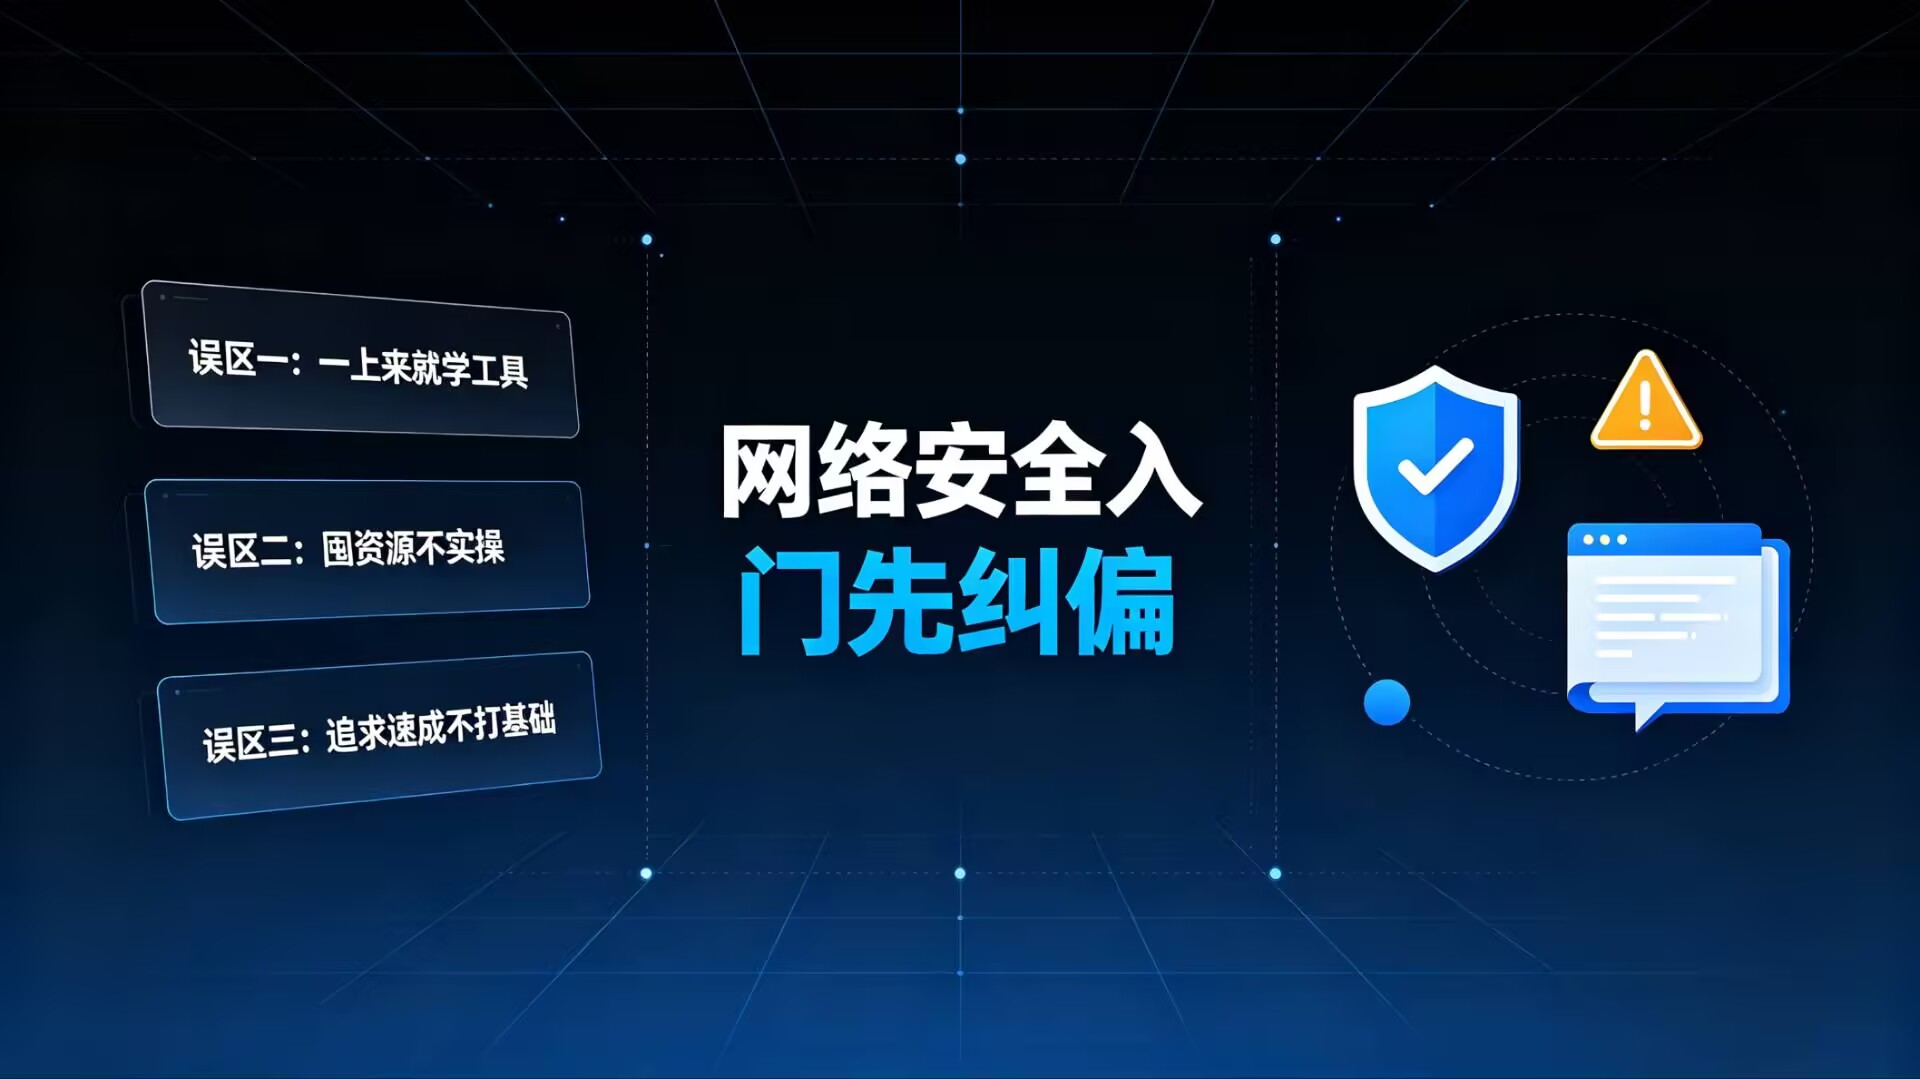
1.2 新手3大致命学习误区(90%人都踩过)
-
误区1:一上来就学工具、刷漏洞
-
❌ 错误:跳过计算机、网络基础,直接上手爆破、扫描工具,只会机械操作,遇到问题完全不会排查,永远停留在入门表层。
-
误区2:囤资源不学习,盲目贪多
-
❌ 错误:收藏无数教程、工具、视频,从不实操落地,资源再多也只是摆设,无法形成技术能力。
-
误区3:追求速成,急于求成
-
❌ 错误:妄想一周精通网安,网安是循序渐进的技术,基础不牢,后续内网渗透、代码审计全部学不懂。
二、零基础核心基础:必学3大模块(图文解析)
网安所有高阶技术,都建立在计算机基础、网络基础、系统基础之上。零基础不用精通,只需掌握核心考点,足够支撑入门实战。
2.1 计算机基础(入门地基)
无需深度学习编程、底层原理,新手只需掌握核心内容:
-
进制转换:二进制、十进制、十六进制基础转换(漏洞编码、数据解析必备)
-
文件基础:常见文件格式、文件权限、系统目录逻辑
-
简单编码:URL编码、Base64编码(日常漏洞测试高频用到)
2.2 网络基础(重中之重,网安核心)
网络基础是网安入门的核心命脉,所有网站攻防、端口扫描、流量分析都依赖于此,以下知识点必须吃透!
核心知识点1:IP、端口、网关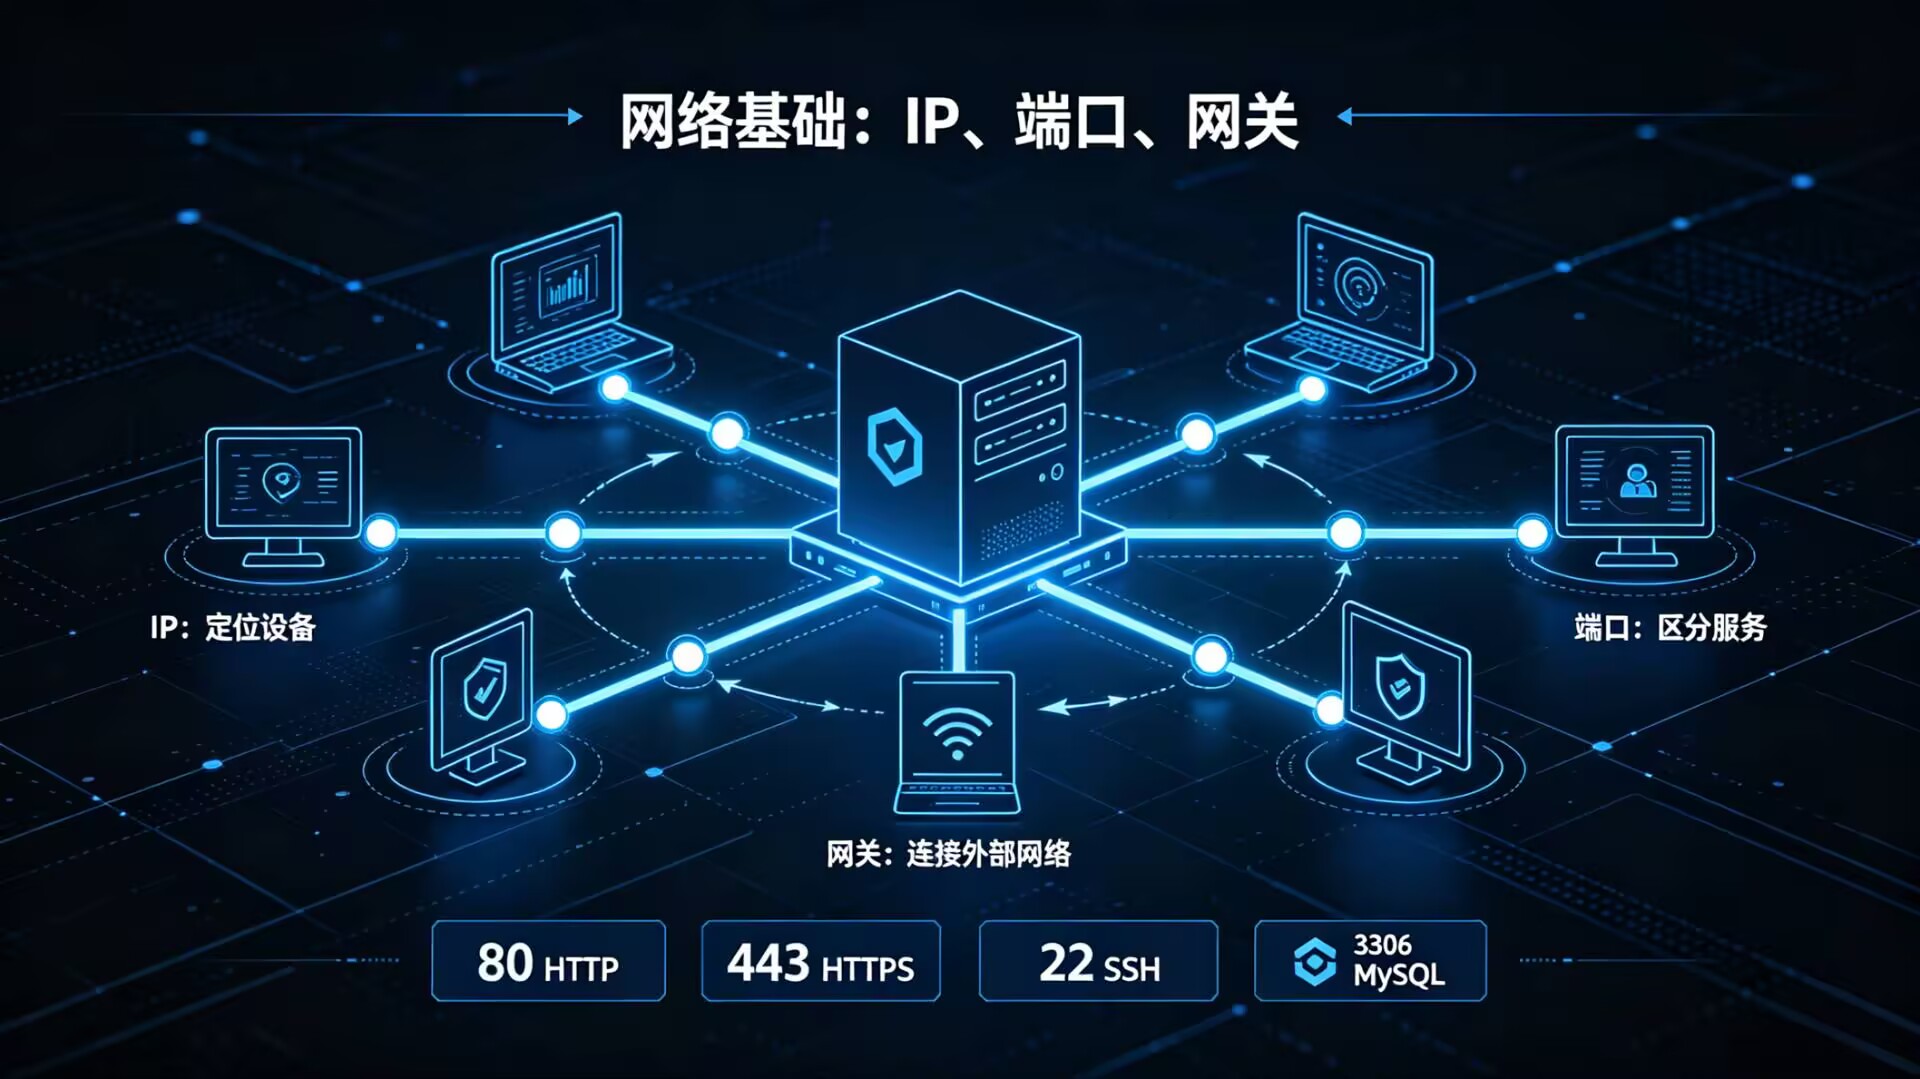
图文解析逻辑:IP地址相当于网络设备的“门牌号”,用来定位网络中的电脑/服务器;端口相当于“房间号”,一台设备多个服务通过端口区分。
常见默认端口(新手必记):
-
80端口:HTTP网站服务
-
443端口:HTTPS加密网站服务
-
22端口:SSH远程连接服务
-
3306端口:MySQL数据库服务
核心知识点2:TCP三次握手(面试+实操必考)
通俗图文解读:客户端与服务器建立连接的全过程,相当于“打电话确认沟通”:
-
第一次握手:客户端发送请求(我要连接你)
-
第二次握手:服务器回应确认(我收到了,同意连接)
-
第三次握手:客户端最终确认(我确认收到,连接建立)
💡 作用:理解三次握手,就能看懂端口开放、网络连接、流量拦截原理,是防火墙、渗透测试的基础。
核心知识点3:HTTP/HTTPS协议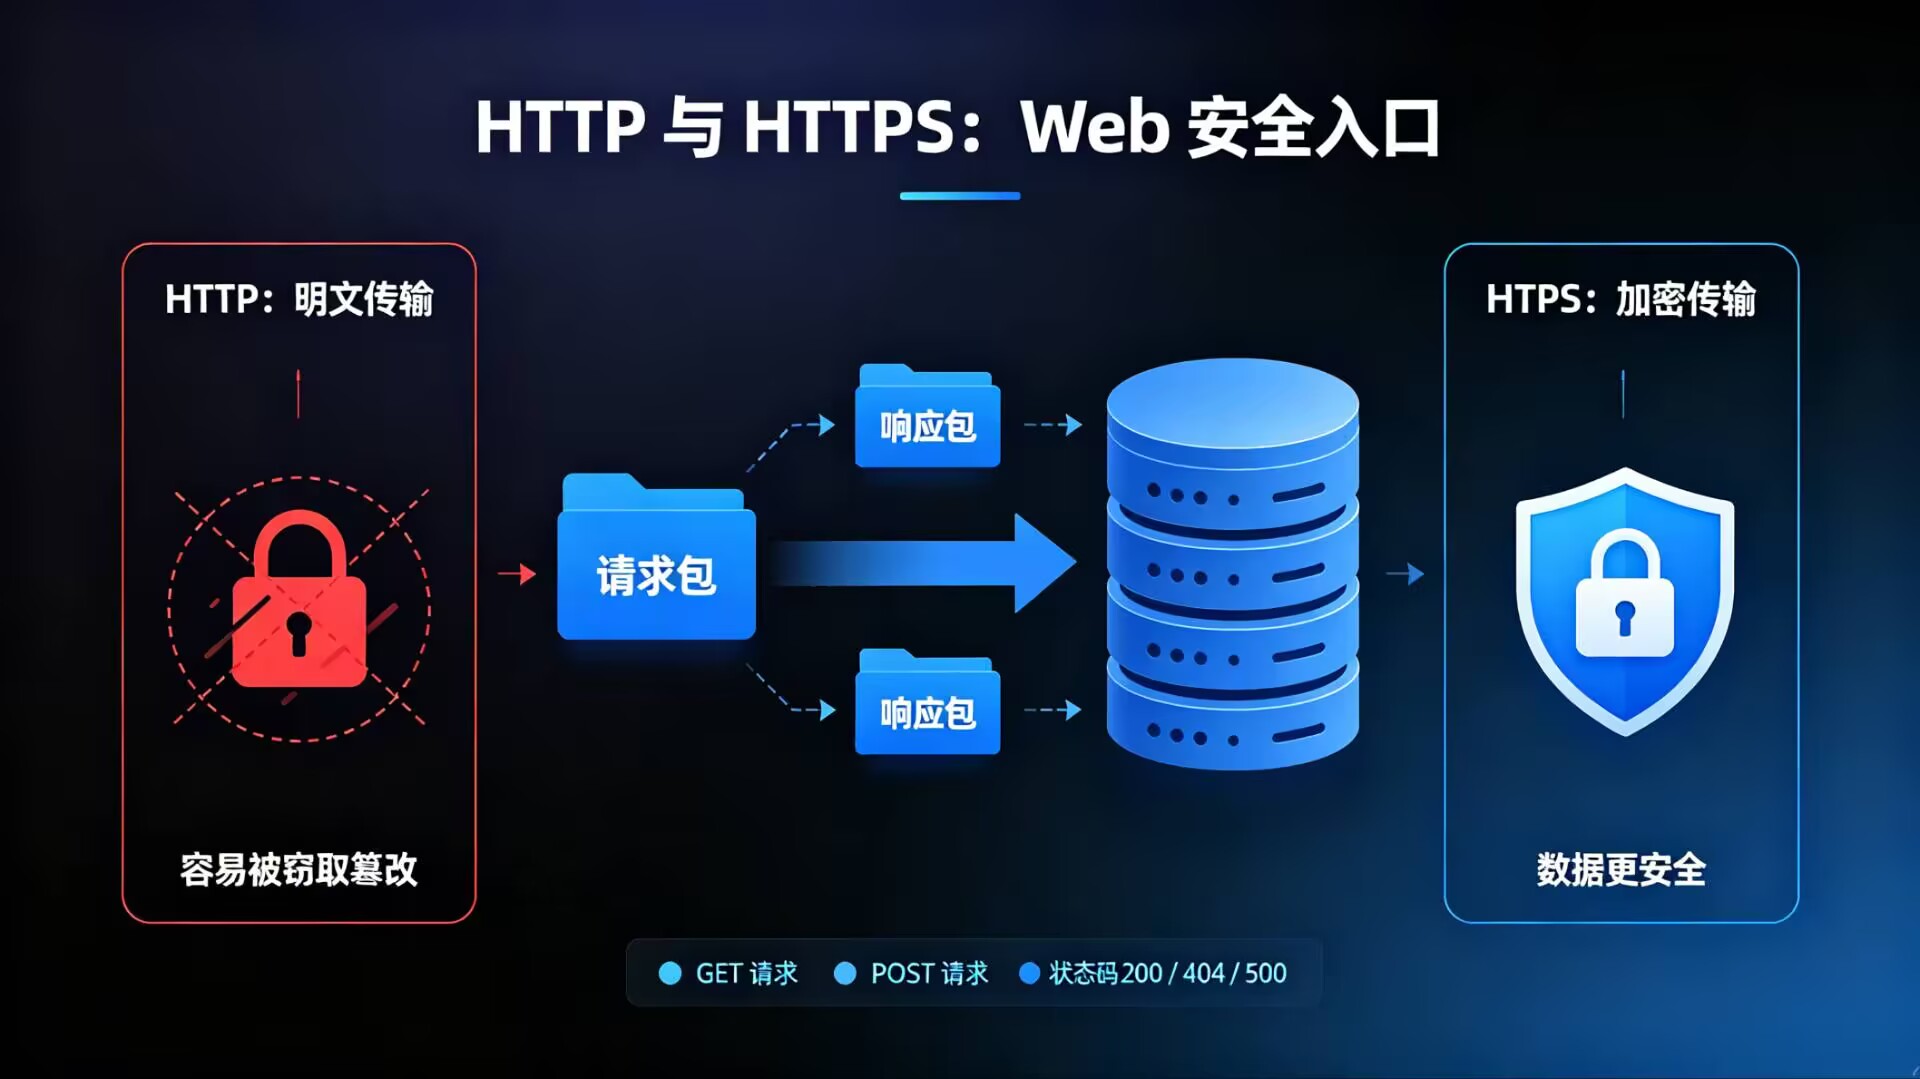
Web安全90%的漏洞(SQL注入、XSS跨站、文件上传)都基于这两个协议,新手必须分清区别:
-
HTTP:明文传输,端口80,数据无加密,容易被窃取篡改
-
HTTPS:SSL加密传输,端口443,安全性更高,主流网站均采用
同时需掌握GET/POST请求区别、请求头、响应状态码(200成功、404不存在、500服务器错误)。
2.3 操作系统基础(Windows+Linux)
网安实战离不开系统操作,新手无需深入精通,掌握基础操作即可:
-
Windows:用户权限、注册表、进程管理、端口查看、系统日志
-
Linux(重点):常用基础命令、目录结构、权限配置、文件操作、服务启动关闭(渗透测试核心系统)
三、零基础零成本实战环境搭建(图文适配)
网安是实操技术,只学理论=纸上谈兵!新手不用花钱买服务器,本地即可搭建全套实战环境,安全合规、免费可用。
3.1 必备软件环境
-
虚拟机:VMware / VirtualBox(免费开源,搭建虚拟靶机,不会影响本地电脑系统)
-
攻击机:Kali Linux(预装90%网安工具,新手首选)
-
靶机:DVWA、PHPStudy、Upload-Labs(开源漏洞靶场,专门供新手练手)
3.2 搭建核心逻辑(图文步骤梳理)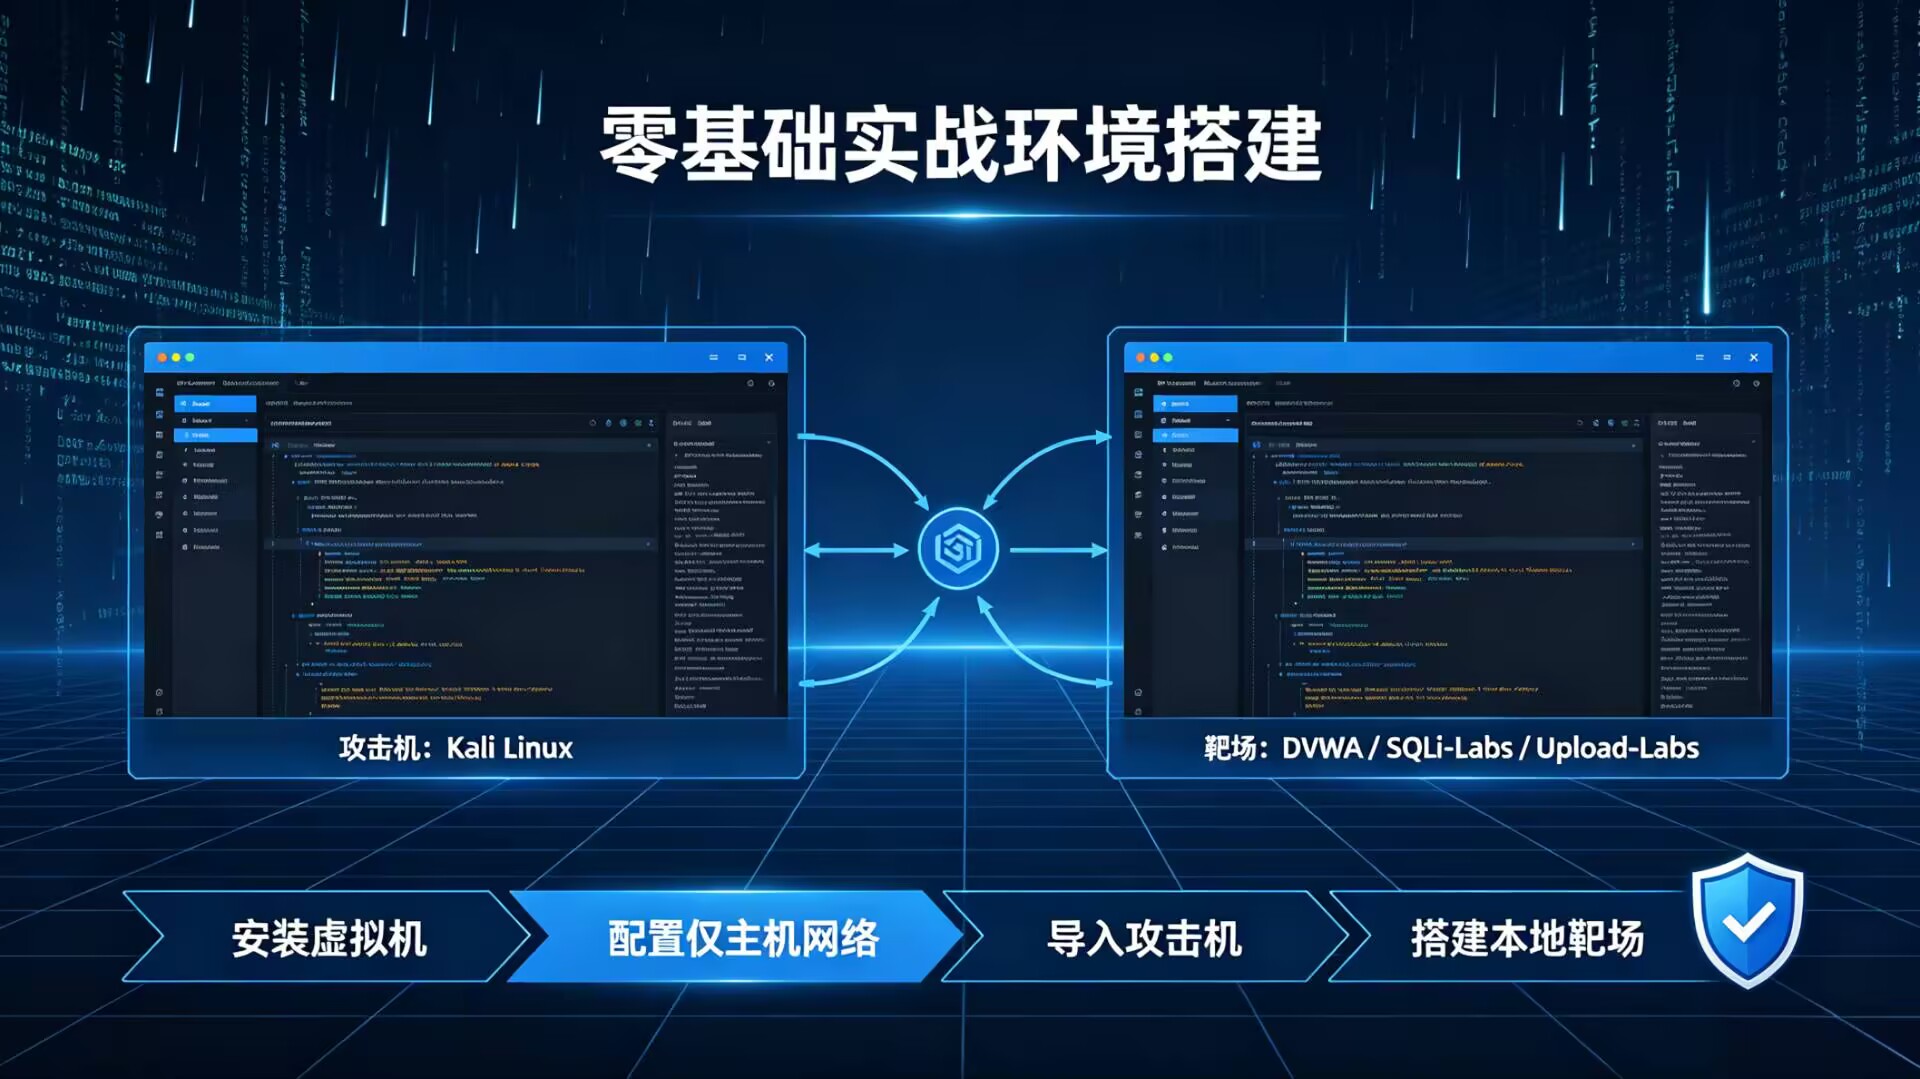
1. 安装虚拟机软件,创建虚拟主机,配置网卡为仅主机模式(隔离网络,避免外网风险) 2. 导入Kali攻击机镜像,配置网络适配,确保本地与靶机互通 3. 搭建本地漏洞靶场,开启漏洞环境,用于SQL注入、文件上传等基础漏洞练手 4. 全程本地局域网操作,合规合法,无任何网络风险
四、新手入门必备工具清单(附使用场景)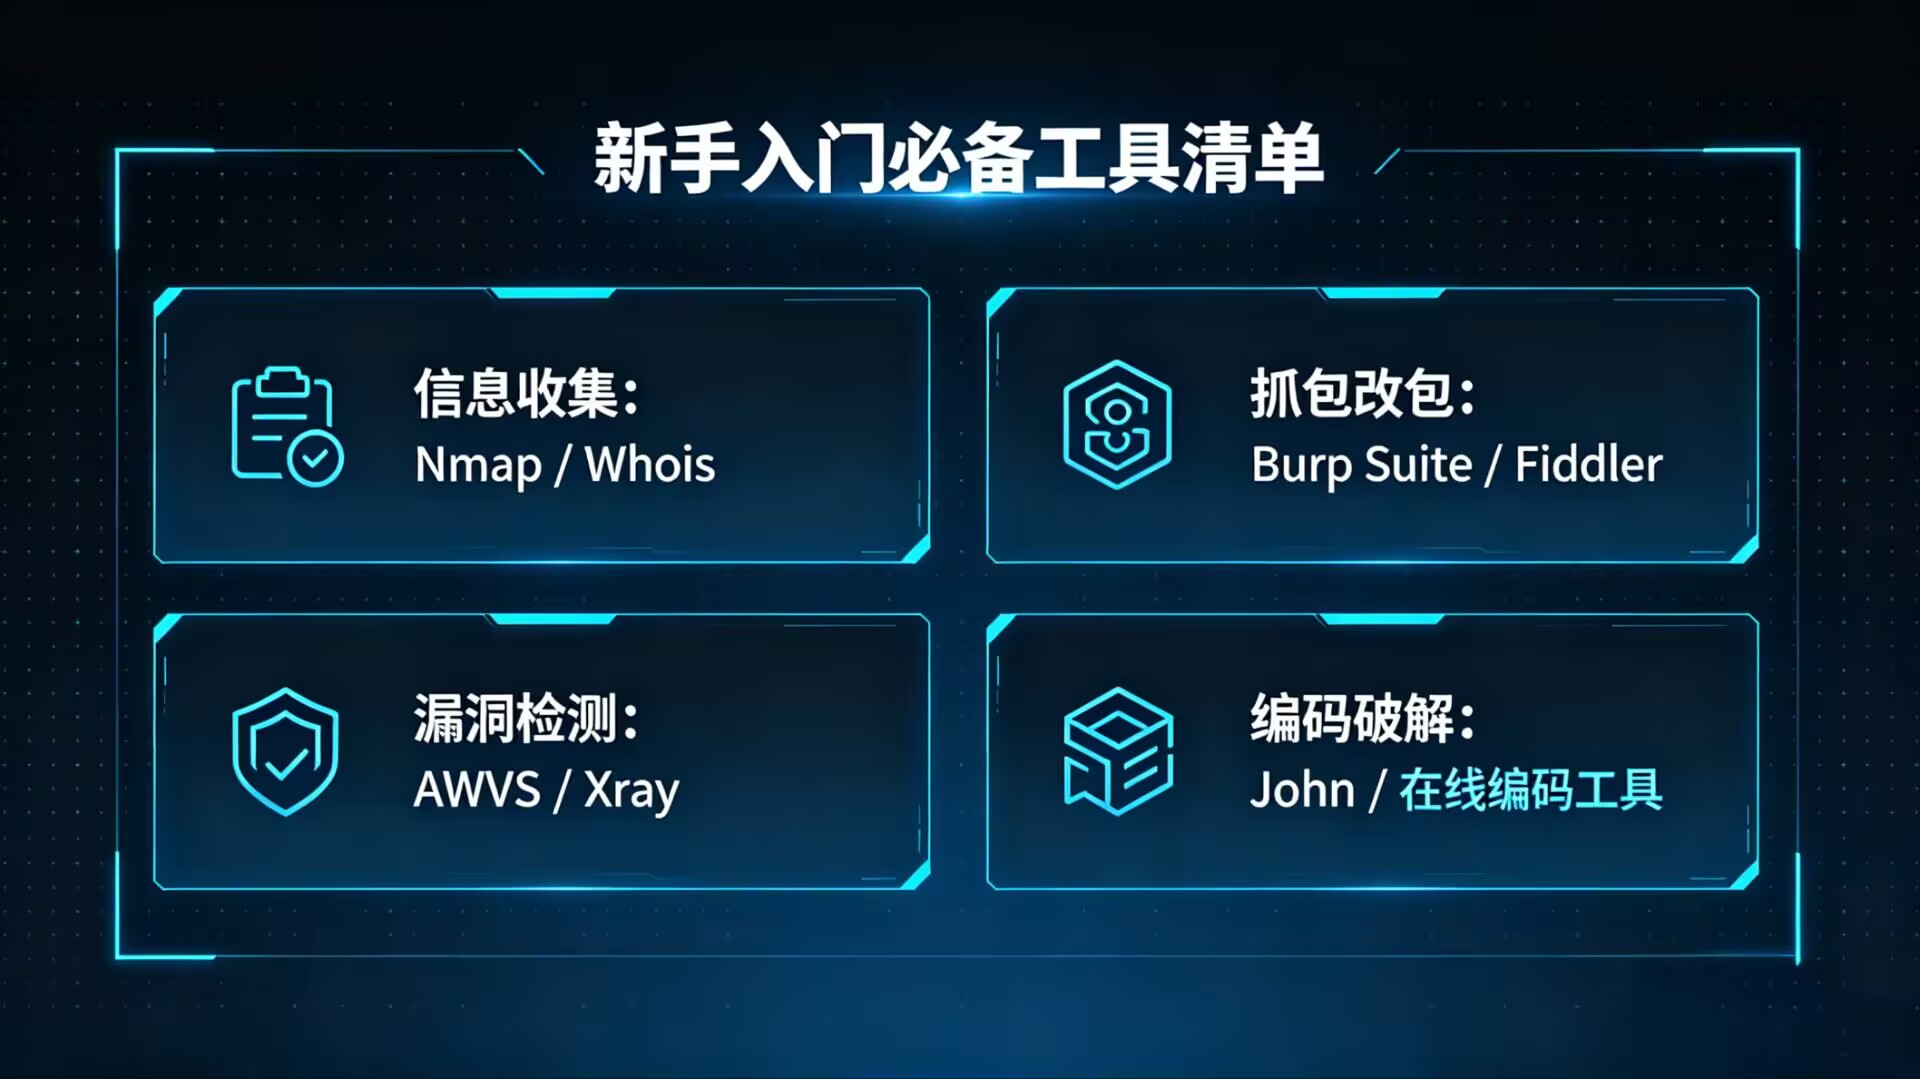
拒绝盲目下载工具!整理新手入门高频刚需工具,精准适配零基础学习场景,够用不冗余:
4.1 信息收集类(入门首选)
-
Nmap:端口扫描、主机探测,快速识别目标开放端口、运行服务
-
Whois:域名信息查询,获取网站备案、服务器、注册信息
4.2 流量抓包类(Web安全核心)
-
Burp Suite:网安神器,抓包改包、漏洞测试、请求拦截,Web渗透必备
-
Fiddler:轻量抓包工具,操作简单,适合新手入门练手
4.3 漏洞检测类
-
AWVS:网站漏洞扫描,自动检测SQL注入、XSS等常见漏洞
-
Xray:国产开源扫描器,轻量高效,新手友好
4.4 密码破解/编码工具
-
John the Ripper:密码爆破工具
-
在线编码工具:快速实现Base64、URL、MD5加解密
五、零基础分阶段学习路线(精准周期,少走3年弯路)
结合新手学习节奏,整理3个月零基础入门完整规划,循序渐进、稳步落地,适配所有小白: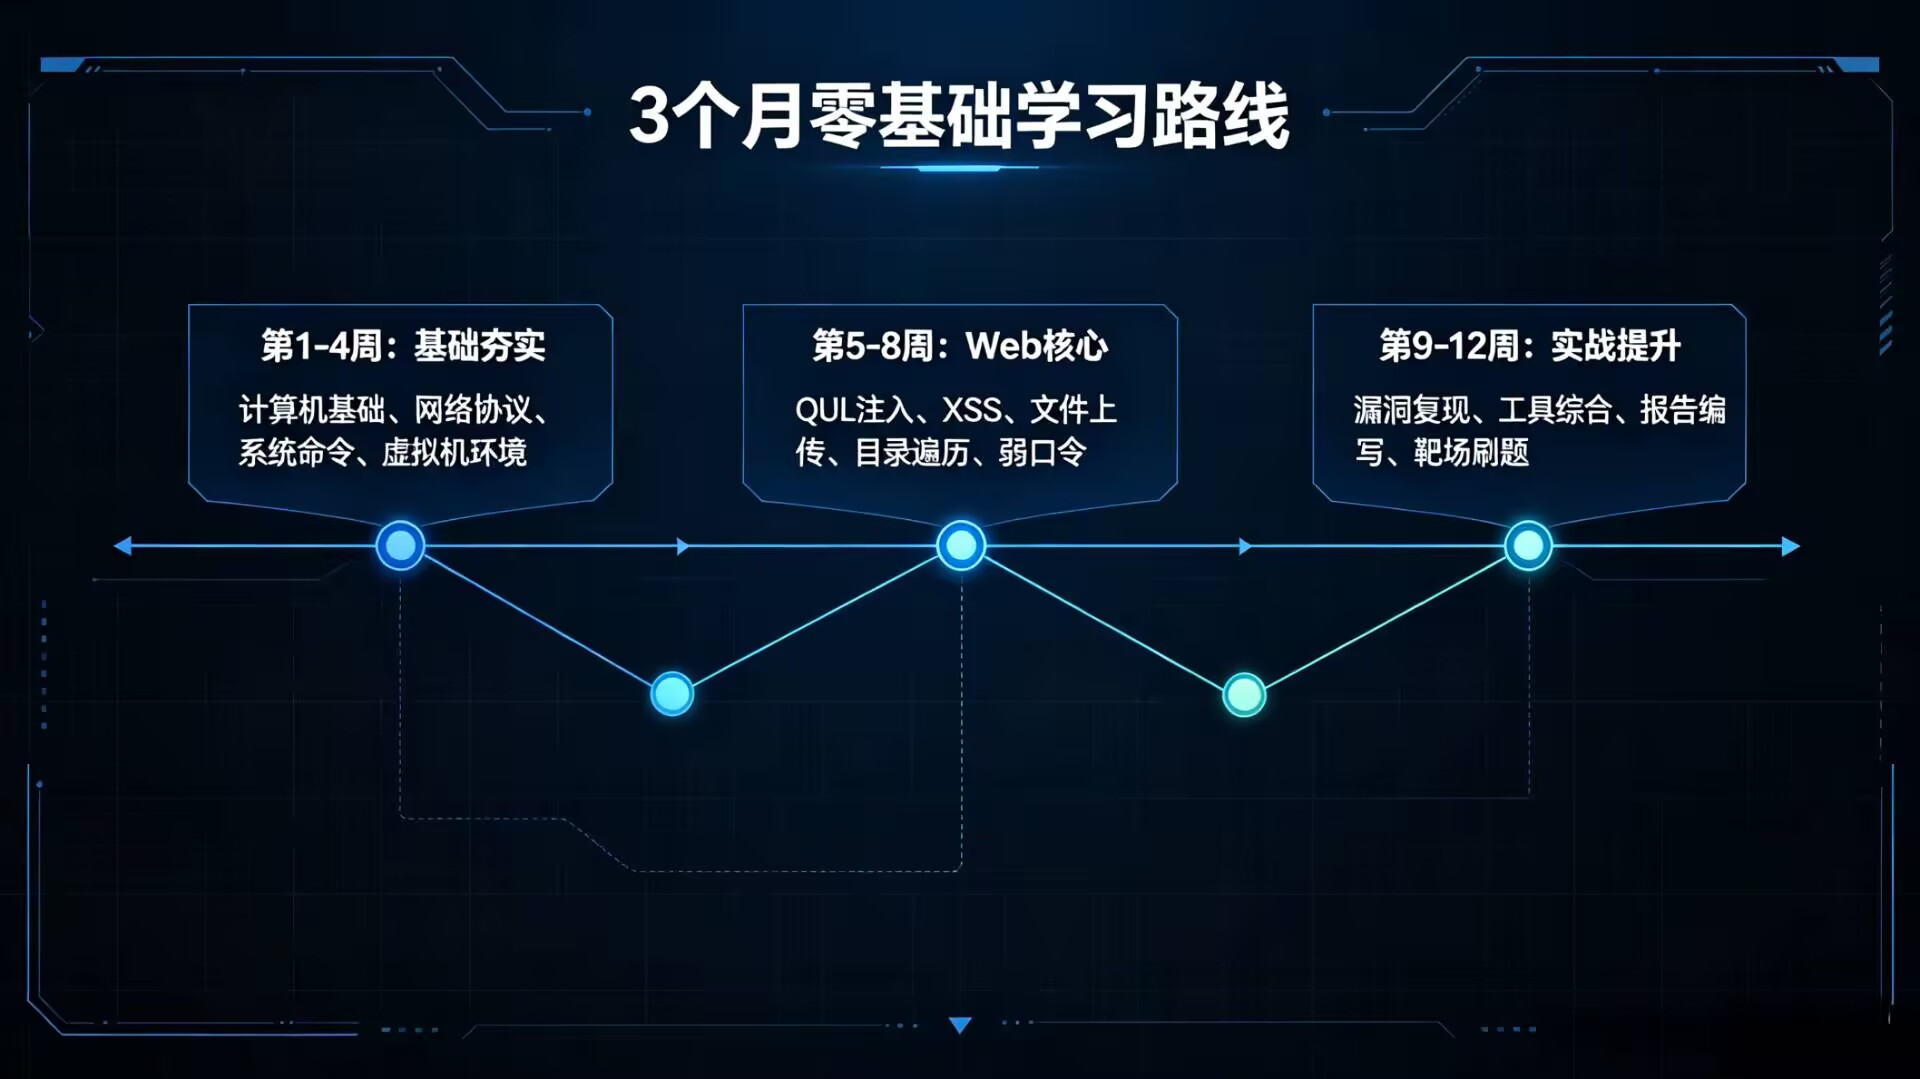
第一阶段:基础夯实期(1-4周)
核心目标:搭建知识地基,看懂网络逻辑,熟练系统操作 学习内容:计算机基础、网络协议、Windows/Linux基础命令、虚拟机环境搭建 核心要求:不追求精通,能看懂IP/端口/协议,熟练使用虚拟机,掌握基础命令操作
第二阶段:Web安全核心期(5-8周)
核心目标:掌握入门90%核心漏洞,具备基础实战能力 学习内容:SQL注入、XSS跨站脚本、文件上传、目录遍历、弱口令漏洞 实操重点:利用DVWA靶场逐漏洞复现,熟练抓包、改包、漏洞利用流程
第三阶段:实战提升期(9-12周)
核心目标:形成实战思维,独立完成简单漏洞复现与检测 学习内容:工具综合使用、漏洞原理深挖、简单代码审计、靶场综合刷题 进阶方向:了解内网渗透基础、应急响应基础、漏洞报告编写
六、新手必看:网安入门7大避坑铁律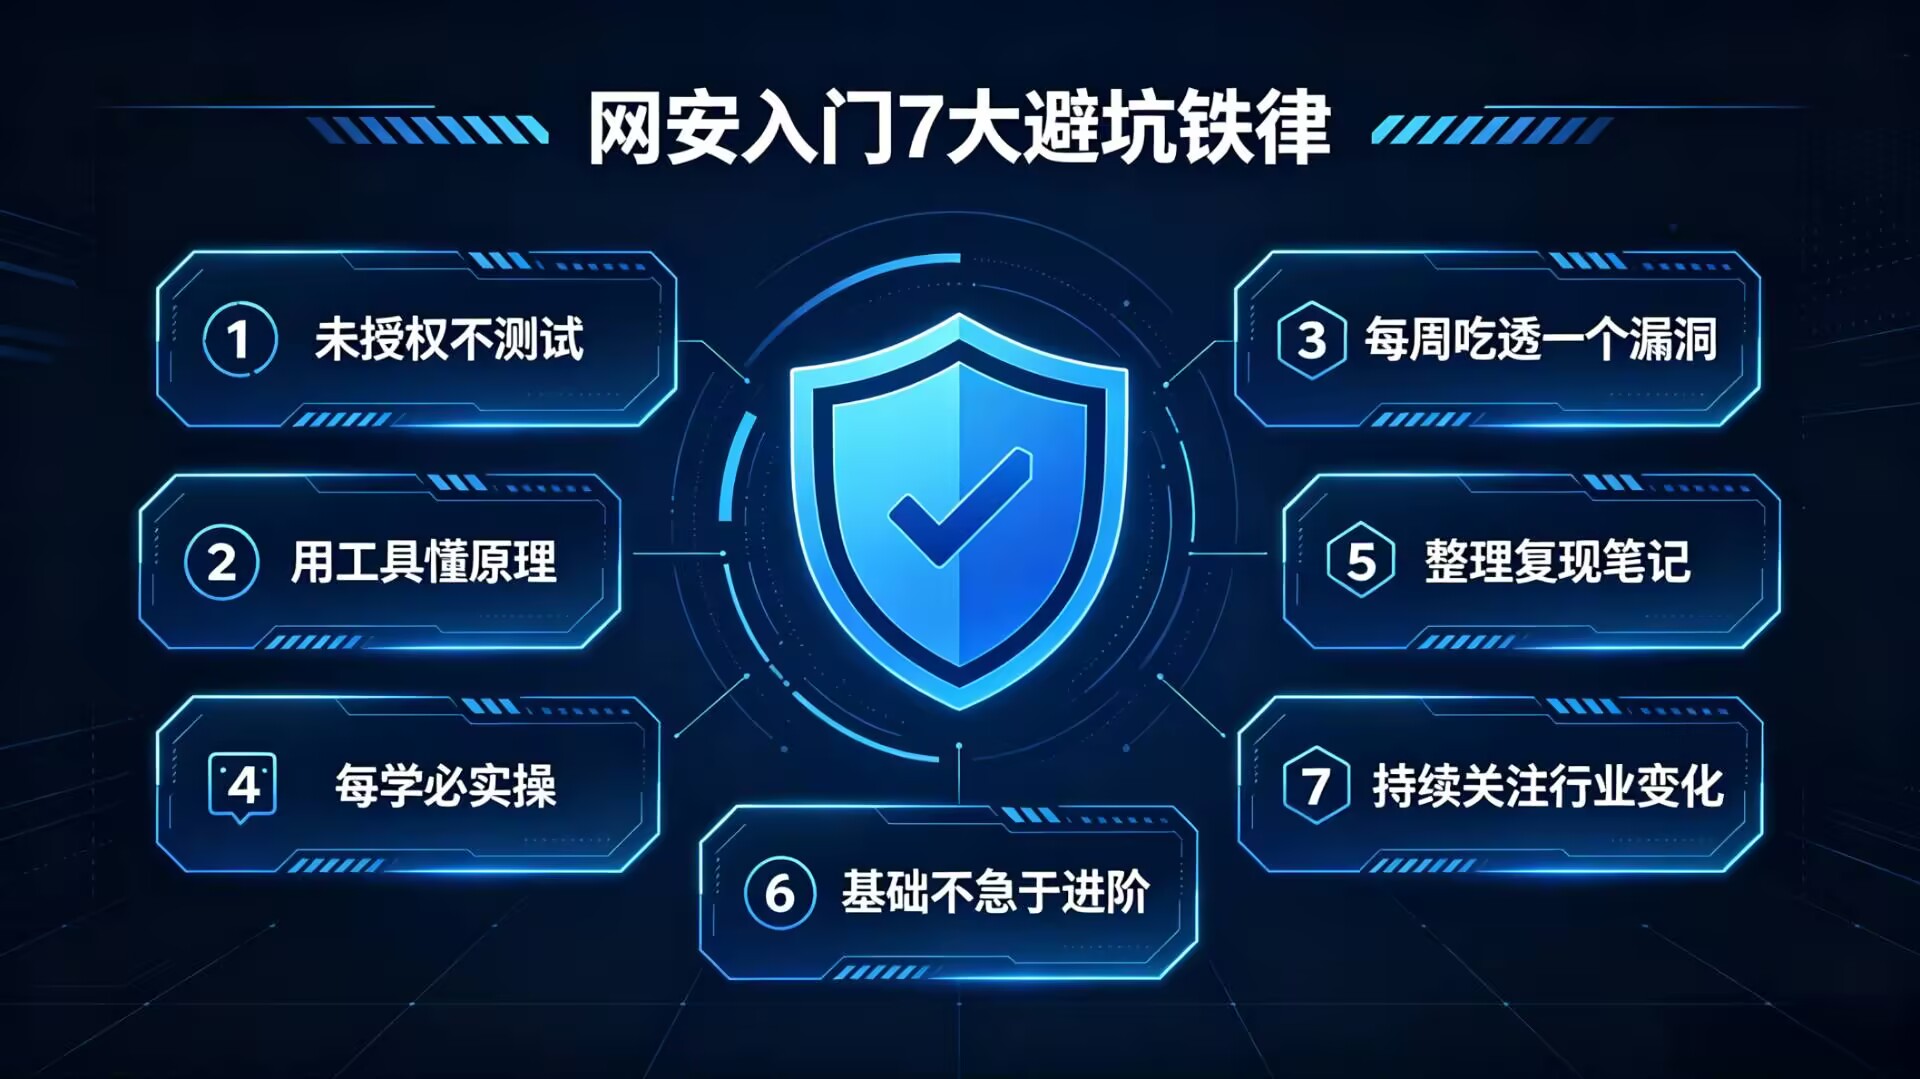
技术学习拼的不是速度,是节奏!这7条规则,帮你避开99%的新手坑:
-
严禁非法测试:任何外网网站、服务器,未授权绝对不能测试、扫描、渗透,遵守《网络安全法》,仅本地靶场练手!
-
拒绝工具傻瓜化操作:用工具必须懂原理,只点按钮不懂逻辑,永远无法进阶
-
不贪多求快:每周吃透1个漏洞,比一天刷10个无效教程更有用
-
坚持实操落地:每学一个知识点,必须动手复现,眼会手不会=没学会
-
整理学习笔记:记录漏洞原理、复现步骤、报错解决方案,形成自己的知识库
-
不盲目跟风进阶:基础没吃透,不要急于学内网、红蓝对抗、代码审计
-
持续积累沉淀:网安技术更新快,保持学习习惯,关注行业动态
七、新手免费合法练手渠道
不用花钱、无需服务器,这些平台专为新手打造,安全合规、免费练手:
-
靶场平台:DVWA、Upload-Labs、SQLi-Labs(本地开源靶场,零基础首选)
-
在线刷题:CTFtime、攻防世界、Bugku(入门题库丰富,难度梯度适配小白)
-
公益漏洞平台:CNVD公益漏洞提交、各厂商SRC新手专区(适合后期实战练手)
八、全文总结+后续进阶规划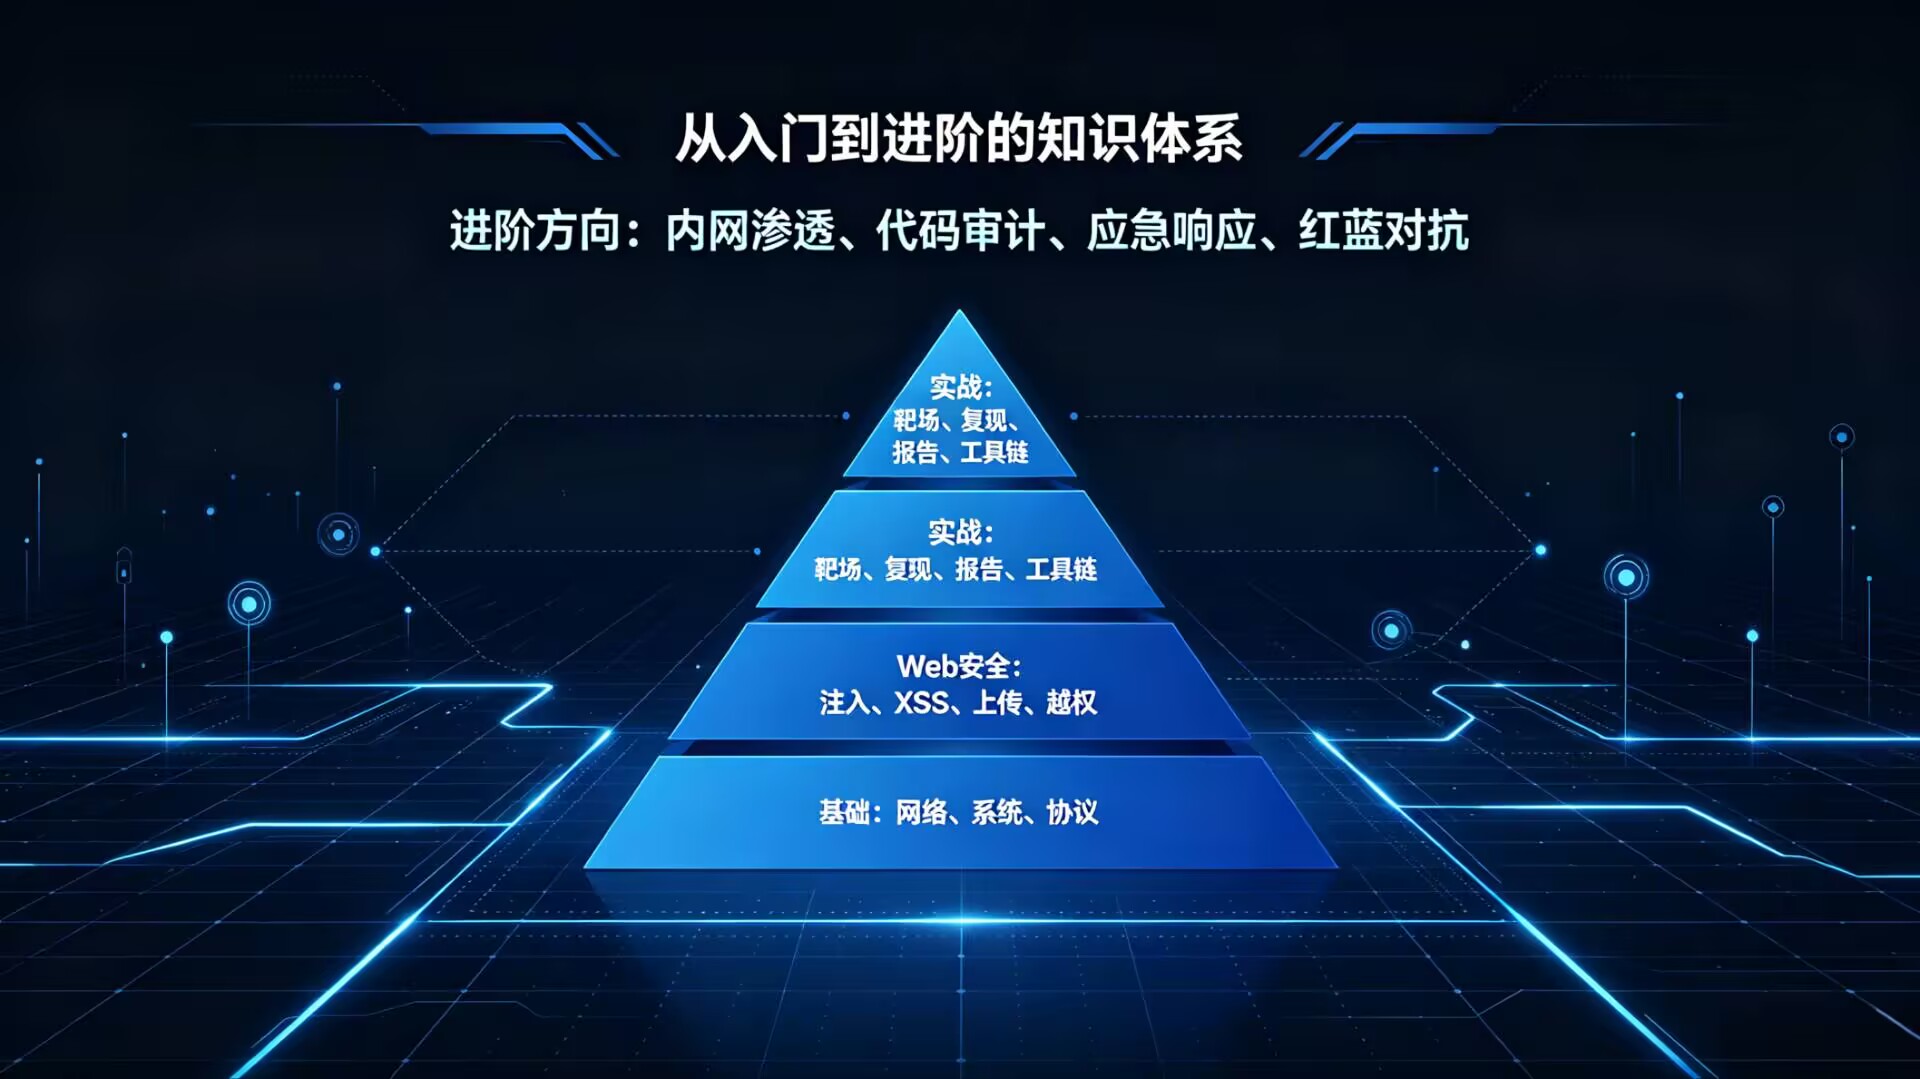
看完这篇教程,你已经完整掌握了零基础网络安全入门的全部核心内容,包含认知纠偏、核心基础、环境搭建、工具使用、阶段学习路线、避坑指南和实战渠道,完全告别碎片化瞎学。
对于零基础小白来说,网安入门的核心逻辑就是:夯实基础 + 侧重实操 + 循序渐进 + 合规学习。不用羡慕别人快速上手,找对路径、坚持落地,3个月即可完成从0到1的突破,具备基础渗透测试、漏洞检测能力。
后续进阶方向:Web渗透深入 → 内网渗透攻防 → 代码审计 → 应急响应/安全运维 → 红蓝对抗/安全研发,可根据自身兴趣和职业规划选择深耕方向。
💥 文末福利
整理了零基础网安入门工具包、全套靶场安装包、学习笔记、漏洞复现手册,需要的小伙伴可以留言自取!
❤️ 码字不易,干货满满!点赞+收藏+关注,持续更新网安零基础进阶干货、实战教程、避坑技巧!

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 16
 0
- 0


 已为社区贡献2条内容

所有评论(0)