现代智能汽车系统——智驾SoC之功能安全趋势
高阶自动驾驶SoC正经历功能安全革命,从传统外置MCU转向晶圆级片内安全岛设计。2026年趋势包括:1)集成ASILD安全岛核心实现硬件级隔离;2)采用微秒级Hypervisor熔断机制替代冗余接管;3)通过前级ISP净化感知数据降低SOTIF风险。未来安全标准将严控100ms故障容忍窗口,并强制硬件级容错机制。企业实施路径分为三阶段:云端比特流仿真验证、通讯网络分层隔离、纳秒级硬件熔断接管。这一变革将自动驾驶安全从概率防御升级为确定性控险,通过芯片物理层与系统层的深度协同实现安全与性能的平衡。
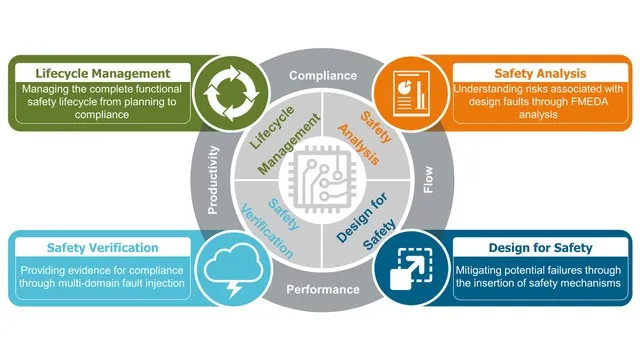
在高阶自动驾驶 SoC(如 NVIDIA THOR、Tesla AI 5、华为昇腾、高通 Ride V2)的晶圆级设计与全栈集成中,功能安全(Functional Safety, ISO 26262 / ISO 21448 SOTIF)正在经历一场向“芯片底层物理熔断与大模型确定性控险”的铁血变阵。
传统的分布式安全单片机(外置 MCU)保底策略在面对端到端(E2E)与百亿参数 VLA 世界模型时已彻底破产。2026年,高阶智驾 SoC 在功能安全方面的主流趋势、未来演进红线以及企业的策略路线图已收拢为以下最严密的硬件与系统大账本:
一、 功能安全(FuSa)的三大主流趋势:芯片内部的权力重组
趋势 1:从“片外独立守护”演进为“晶圆级片内 ASIL D 刚性安全岛”
传统方案依赖板级外置一颗英飞凌 TC397/TC4x 单片机作为“安全看门狗”。但在 2026 年,高通 Ride V2 和自研芯片阵营彻底打破了这种外部隔阂。
-
物理融合:在 SoC 硅片(Die)版图内部,直接划出 5%~8% 的晶圆面积,部署独立的电源轨与时钟源,重度集成多核锁步(Lock-Step)的 ARM Cortex-R52 或 Cortex-M7 安全岛核心(Safety Island)。
-
设计差异化:利用片上网络(NoC)门前的硬件内存保护单元(MPU)防火墙,安全岛在晶圆物理层面对全车总线请求进行“QoS 染色”。即使跑 AI 大模型的 NPU 计算仓因为热斑失效或换页死锁彻底宣告“脑死亡”,安全岛的电荷流水线依然能毫无受损地存活,原地闭闸卡死时窗。
趋势 2:从“依靠冗余完全接管(Fail-Operational)”转向“微秒级一拍闭闸主权交割”
乘用车端到端算法常用的 Fail-Operational 往往依赖双板或多芯片同源并联(如Orin双片并联)。但这种“影子模式的投票机制”存在严重的片间通信时延死账(All-Reduce Latency Barrier)。
-
最新演进:企业在系统层全量开闸 Type-1 Hypervisor 的两阶段页表(Stage 2 Page Translation)物理硬隔离。软件量化编译阶段即在显存内部焊死两间物理密室,将跑大模型的开放 Linux 仓与规控的高刚性 QNX 安全仓断绝一切数据踩踏。
-
熔断机制:一旦大模型发生长尾换页死锁(Cache Miss),Hypervisor 支持在 100 微秒内一拍闭闸强制挂起 Linux 的所有 vCPU,断绝脏数据向外推流。
趋势 3:预期功能安全(SOTIF)的“前级像素洗刷”过滤机制
大模型端到端(E2E)最致命的安全原罪是其高维概率流引起的非线性幻觉(Hallucination),这属于典型的 SOTIF 风险。
-
物理防守:以蔚来神玑 NX9031 为代表的高阶自研片,在晶圆内部焊死了超大面积的硬核 ISP(图像信号处理器)。感知原始 Raw 图砸进引脚后,ISP 在微秒级门口直接执行非线性光子校正,在最前端擦除夜间强光眩光、环境雾气与多径多回波鬼影。通过净化进场特征,直接从源头上斩断了算法隐空间(Latent Space)吞吐时的概率散色,完成了对 SOTIF 风险的晶圆级降载。
二、 未来几年(2026-2030)安全要求的演进红线
未来几年,随着彻底剥离安全员的 L4 级场景(尤其是满载 49 吨、质心极高的商用车无人重卡)进入深水区,安全标准的演进将死卡以下三条物理天条:
【 2026-2030 全栈 FuSa 安全红线卡闸演进 】

 2026 年 (ASIL B 模型仓 + ASIL D 安全岛分立)
      │ ➔ 两阶段页表(Stage 2)内存硬隔离,100微秒一拍闭闸。
      ▼
 2028 年 (云车端比特流全生命周期对账, SOTIF S-FIT 自动化卡闸)
      │ ➔ 编译器底层注入硬件随机失效(FIT值)动态容错与指令重定向。
      ▼
 2030 年 (端到端全白盒力学小模型因果律最终审判)
        ➔ FTTI(故障容忍时窗)硬锁在 ≤ 100ms,22个车轮滑移率物理焊死。
-
FTTI(故障容忍时间间隔)硬锁死在 ≤ 100ms 刚性红线:在大模型百亿参数自回归序列生成 Tokens 时,编译器工具链必须能够量化并锁死每一次逻辑跳转的时间延迟。万一算法发生假死,从“芯片核心报错”到“底层末端力学执行器接管”的全链路时滞,没有丝毫挥霍空间。
-
硬件随机失效率(FIT 值)的工艺挑战:随着智驾 SoC 疯狂卷向 3nm / 2nm 先进制程(如 Tesla AI 5),晶圆内部的晶体管密度冲破数百亿颗。先进制程带来的漏电流、高频电磁干扰(EMI)以及宇宙射线引起的比特翻转(Bit Flip)风险激增。未来安全标准将强制要求片内 NoC 和静态缓存(SRAM)全量开闸硬件级纠错码(ECC)与多级物理看门狗时窗仲裁。
-
算法部署从“概率黑盒”向“白盒因果律安全闭环”演进:未来的安全评估禁绝纯数据驱动的盲目信任。系统必须配备一套常驻在安全微内核(如经典 CP AUTOSAR)内部的白盒运动控制(VMC)物理小模型作为最高统帅,对端到端的输出结果进行物理世界的因果律终审裁判。
三、 企业实施策略与高阶量产落地路线图
为了在财务红线与安全天条之间平账,领先的主机厂与 Tier 1 正在通过“非对称大异构防御”的精益变阵,推行三步走落地路线图:
阶段一:建立云车端比特流精确仿真对账(全生命周期工具链闭环)
企业彻底砸碎传统供应链的串行断档。在云端构建一模一样的 SoC 晶圆级比特流精确仿真模型(Bit-accurate Simulator)。
-
实施策略:算法团队在改写任何一层 Transformer 注意力算子或调整量化精度(如 FP4 到 INT8)时,当天晚上就能在云端仿真出它在硅片片上网络(NoC)内部产生的硬件气泡频率与 Jitter 摆动,在开发前期洗净 FuSa 随机失效。
阶段二:推进骨干通讯与执行器的“时空彻底剥离”(EEA 拓扑剪裁)
在主板布线和线束架构上,彻底斩断高维概率流对底层力学的主权践踏。
-
实施策略:
-
环网 A(高维概率吞吐网):走千兆光纤跑纯 DDS 大包,允许概率色散,由主从双片 SoC 跨芯片张量并行全力吞吐世界模型,榨干大模型算力。
-
环网 B(刚性控制力学网):走 100M 全双工跑纯 Raw EtherCAT 裸帧火车报文循环。末端执行器推行激进的 MCULess 化,利用从站控制器芯片直接执行 Processing on the fly 硬件级寄存器镜像强刷。
-
阶段三:1纳秒越权兵变熔断(终极 FuSa 落地路线)
当车端 Runtime 部署的开放 Linux 仓突发长尾场景死锁的绝对瞬间,片内安全岛拉响区域控制器(Zonal)内部经典 CP AUTOSAR 的一类硬中断(ISR Category 1)。
-
实施策略:底软绕过任何复杂的软件分支判断,直接调用晶圆级硬件原语
Atomic_CAS(比较并交换指令),在 1 纳秒内无锁化篡改控制指针执行越权拦截(Override)。全面剥离大模型的所有控制通道,本地 1ms 级白盒规控小模型瞬间升格为最高统帅,把轮胎滑移率死死按在牛顿力学15% ~ 20% 的黄金山顶安全靠边刹停。

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 13
 0
- 0


 已为社区贡献28条内容

所有评论(0)