【渗透测试】漏洞扫描AWVS安装使用教程,三分钟手把手教会,非常简单
一、AWS简介
Acunetix Web Vulnerability Scanner(简称AWVS)是一个自动化的Web漏洞扫描工具,它可以扫描任何通过Web浏览器访问和遵循HITP/HTTPS规则的Web站点。
AWVS原理是基于漏洞匹配方法,通过网络爬虫测试你的网站安全,检测流行安全
AWVS可以检测什么漏洞,它有什么优势?
AWVS可以通过SQL注入攻击、XSS(跨站脚本攻击)、目录遍历、代码执行等漏洞来审核web应用程序的安全性并输出扫描报告。相对于手动测试的复杂和耗时,它能快速的发现漏洞来提高效率和漏洞覆盖面。
AWVS操作简单,很适合初学者来学习和掌握。
二、安装AWVS
kali 安装awvs
一、直接将下好的awvs文件拖进kali的目录下并右键提取解压
二、给AWVS和破解程序分配权限
在home目录右键打开终端输入:sudo su
kali终端运行命令: chmod 777 filename(文件名)
说明:运用 chmod命令可以修改文件的权限。
kali里面每个用户的角色和权限划分的很细致也很严格,而操作文件或目录的用户,有3种不同类型:文件所有者、群组用户、其他用户。777分别对应三种用户,7表示可读4可写2可执
行1的权限值之和
chmod 755 acunetix_trial.sh:赋予awvs文件权限
chmod 777 patch_awvs:赋予激活文件权限
查看权限:绿色为有权限

三、进入到文件所在的目录
输入./acunetix_trial.sh直接运行安装(/表示当前目录)查看权限

查ip
访问https://192.168.239.132:13443/,当访问192.168.239.132访问出错,加上https://
点击高级继续访问
进入后点击 Administrator里面有个Profile
查看许可证
四、激活配置
一、把激活文件 patch_awvs复制到/home/ acunetix/.acunetix _trial/v_190325161/ scanner/下命令
命令:cp patch_awvs /home/acunetix/.acunetix_trial/v_190325161/scanner/
说明:cp为复制文件

进入目录:cd /home/acunetix/.acunetix_trial/v_190325161/scanner/
查目录:
二、到复制的目录下面直接运行激活文件
命令:./patch_awvs

刷新下:
设置更新:建议不要更新save下
三、AWVS页面介绍
AWVS的左侧功能模块主要为六个:
1、Dashboard:仪表盘模块,你扫描过的网站的一些漏洞信息这里会显示
2、Targets:目标模块,就是你要扫描的目标网站
3、Vulnerabilities:漏洞模块,显示扫描的漏洞详情
4、Scans:扫描模块,从 Target里面选择目标站点进行扫描
5、Reports:报告模块,漏洞扫描完之后的报告
6、Settings:设置模块,就是软件的一些设置,包括软件更新,代理设置等等
四、AWVS的案例扫描
开启AWVS
1、打开kali,开启AWVS服务
开启服务: service acunetix_trial start
查看服务状态:
状态为 active( running)表示开启
2、用浏览器打开Awvs的客户端
https://127.0.0.1:13443
(13443为 linux下awvs的默认端口,3443是 windows下awvs的默认端口)
3、输入安装时的邮箱账号和密码登陆
扫描测试
1、添加 Target:填写目标的域名或者IP(http://59.63.200.79:8804/)

2、设置扫描选项
扫描速度 Scan Speed(越慢则越仔细)、站点是否需要登陆 Site Login、针对不同Web站点的扫描插件 AcuSensor(能帮助搜集到更多信息)
3、设置扫描类型和扫描时间

4、保存设置,点击 Create Scan开始扫描
找到扫描功能模块,可以看到扫描出的基本信息,如Web服务器版本,操作系统,脚本语言等
找到漏泂模块,可以看到扫描的结果,找到的漏洞可能存在误报,因此需要进一步的验证。
五、分析AWVS扫描报告
漏洞扫描报告能方便渗透測试人员报告给上级,展示扫描结果。同时也方便整理扫描信息,验证漏洞

六、AWVS常见问题
一、windows下支持安装AWVS吗?
支持,可以参考以下教程,比较简单
www.cnblogs.com/chun-xiaoli…
二、AWVS忘记了密码怎么办,需要重新安装吗?
不需要,可以进入kali的
home/acunetix/.acunetix_trial目录下,
运行 change_credentials.sh,可以直接重置密码
互动话题:如果你对网络攻防技术感兴趣,想学习更多网安方面的知识和工具,可以看看以下题外话!
题外话
黑客/网络安全学习路线
今天只要你给我的文章点赞,我私藏的网安学习资料一样免费共享给你们,来看看有哪些东西。
网络安全学习资源分享:
下面给大家分享一份2026最新版的网络安全学习路线资料,帮助新人小白更系统、更快速的学习黑客技术!
一、2026最新网络安全学习路线
一个明确的学习路线可以帮助新人了解从哪里开始,按照什么顺序学习,以及需要掌握哪些知识点。
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
**读者福利 |** *CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 * (安全链接,放心点击)
我们把学习路线分成L1到L4四个阶段,一步步带你从入门到进阶,从理论到实战。
L1级别:网络安全的基础入门
L1阶段:我们会去了解计算机网络的基础知识,以及网络安全在行业的应用和分析;学习理解安全基础的核心原理,关键技术,以及PHP编程基础;通过证书考试,可以获得NISP/CISP。可就业安全运维工程师、等保测评工程师。

L2级别:网络安全的技术进阶
L2阶段我们会去学习渗透测试:包括情报收集、弱口令与口令爆破以及各大类型漏洞,还有漏洞挖掘和安全检查项目,可参加CISP-PTE证书考试。

L3级别:网络安全的高阶提升
L3阶段:我们会去学习反序列漏洞、RCE漏洞,也会学习到内网渗透实战、靶场实战和技术提取技术,系统学习Python编程和实战。参加CISP-PTE考试。

L4级别:网络安全的项目实战
L4阶段:我们会更加深入进行实战训练,包括代码审计、应急响应、红蓝对抗以及SRC的挖掘技术。并学习CTF夺旗赛的要点和刷题

整个网络安全学习路线L1主要是对计算机网络安全的理论基础的一个学习掌握;而L3 L4更多的是通过项目实战来掌握核心技术,针对以上网安的学习路线我们也整理了对应的学习视频教程,和配套的学习资料。
二、技术文档和经典PDF书籍
书籍和学习文档资料是学习网络安全过程中必不可少的,我自己整理技术文档,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,(书籍含电子版PDF)
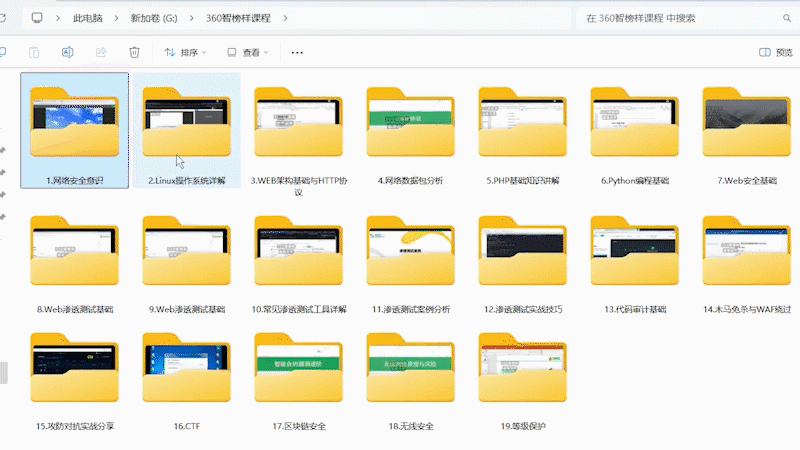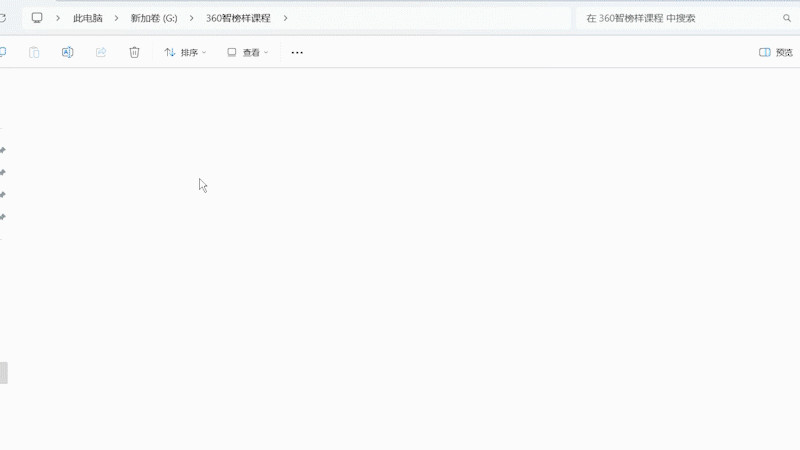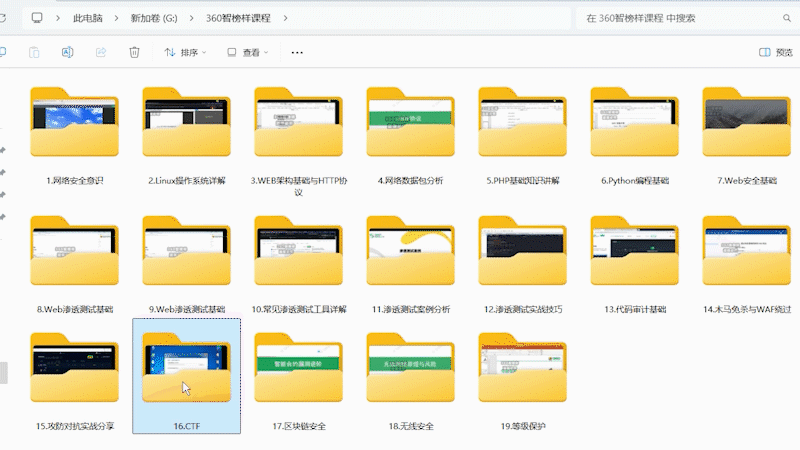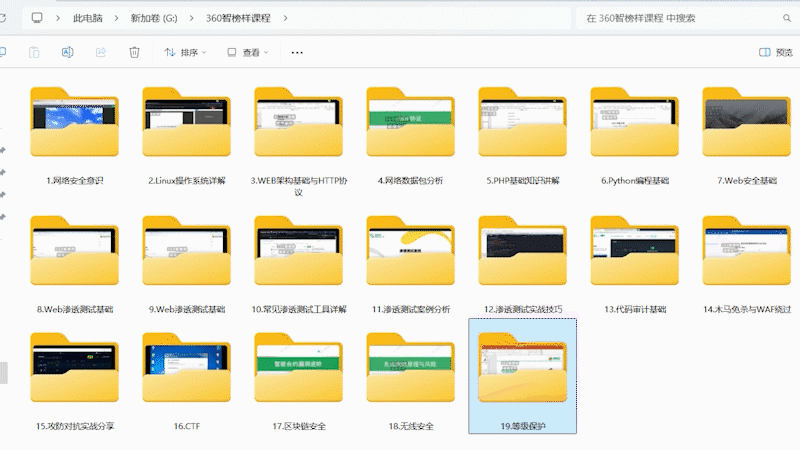
三、网络安全视频教程
对于很多自学或者没有基础的同学来说,书籍这些纯文字类的学习教材会觉得比较晦涩难以理解,因此,我们提供了丰富的网安视频教程,以动态、形象的方式展示技术概念,帮助你更快、更轻松地掌握核心知识。
网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。
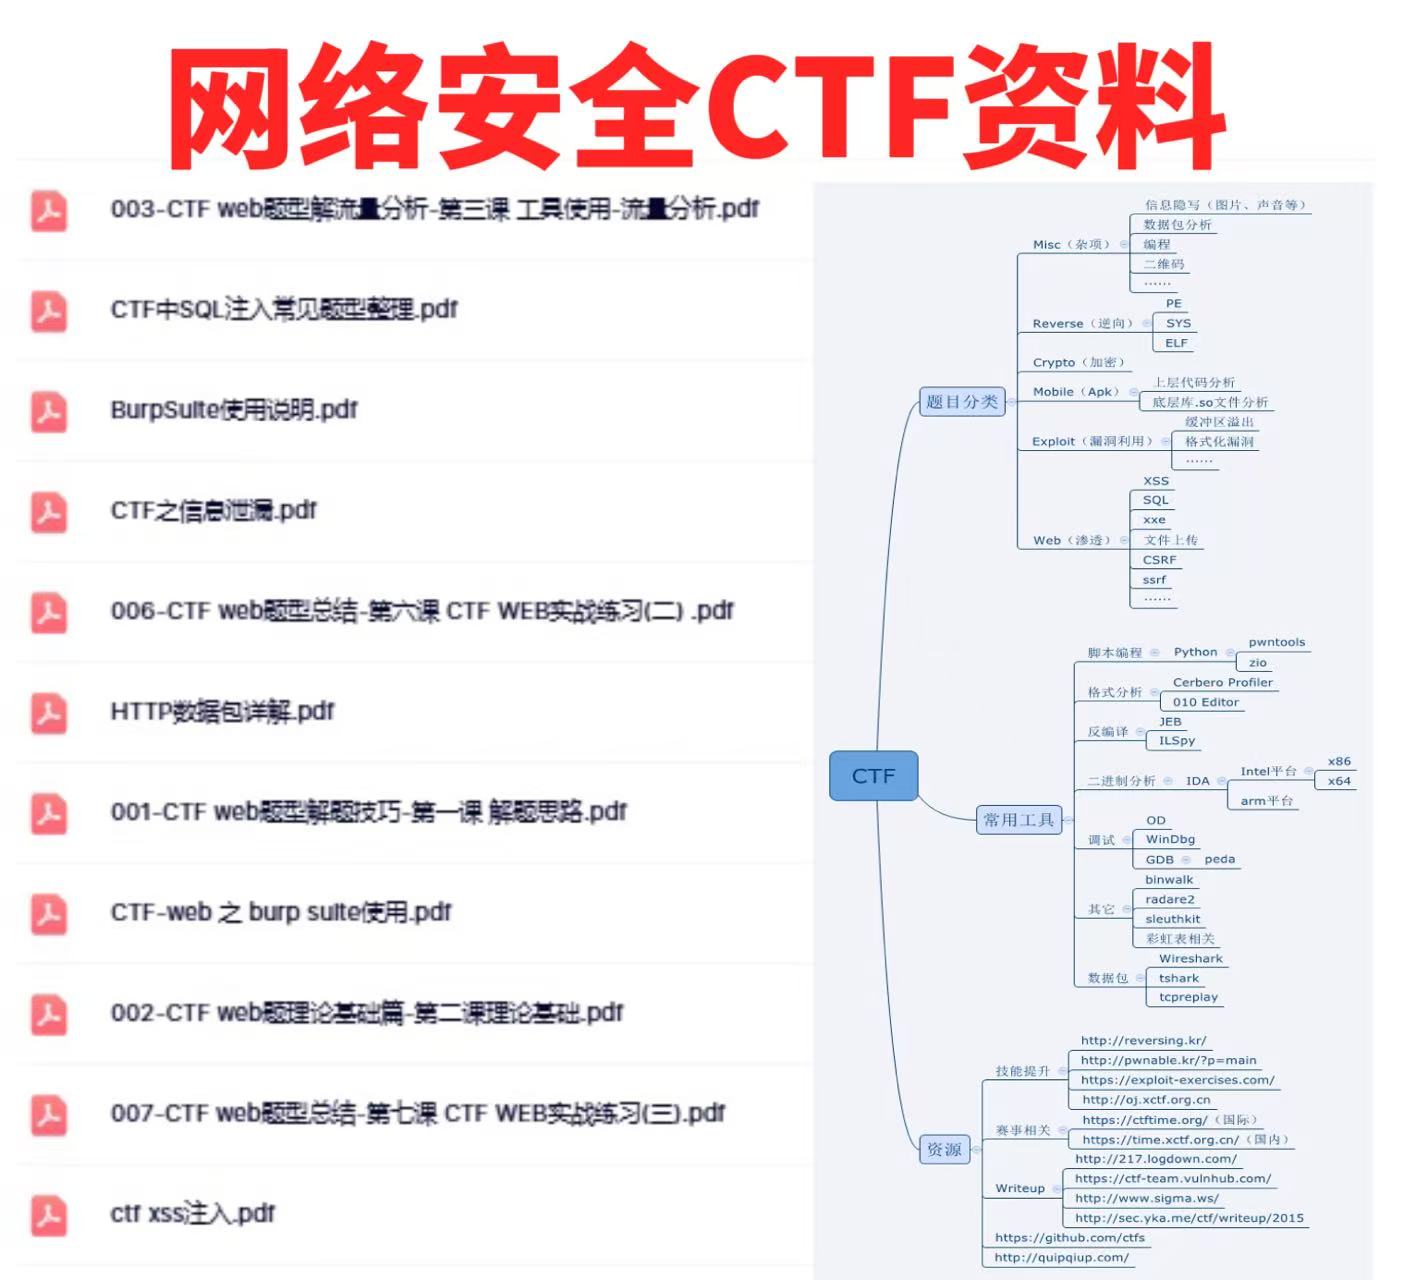
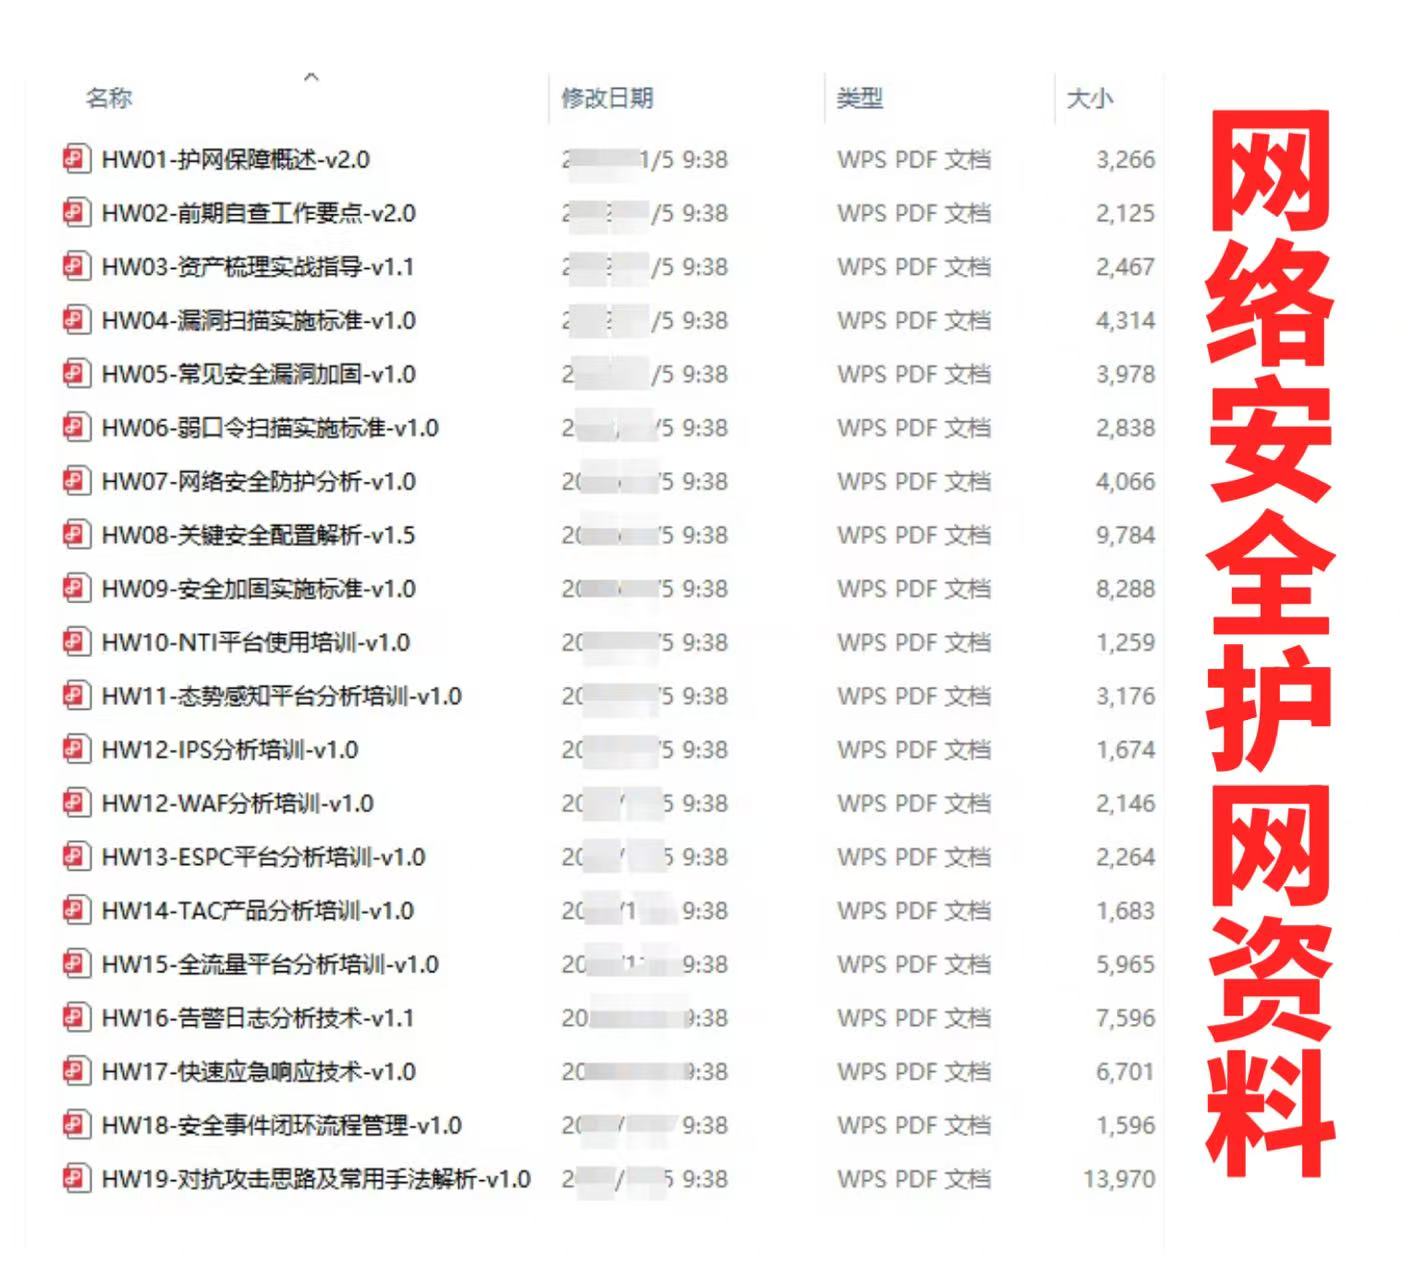
四、网络安全护网行动/CTF比赛
学以致用 ,当你的理论知识积累到一定程度,就需要通过项目实战,在实际操作中检验和巩固你所学到的知识,同时为你找工作和职业发展打下坚实的基础。
五、网络安全工具包、面试题和源码
“工欲善其事必先利其器”我为大家总结出了最受欢迎的几十款款黑客工具。涉及范围主要集中在 信息收集、Android黑客工具、自动化工具、网络钓鱼等,感兴趣的同学不容错过。
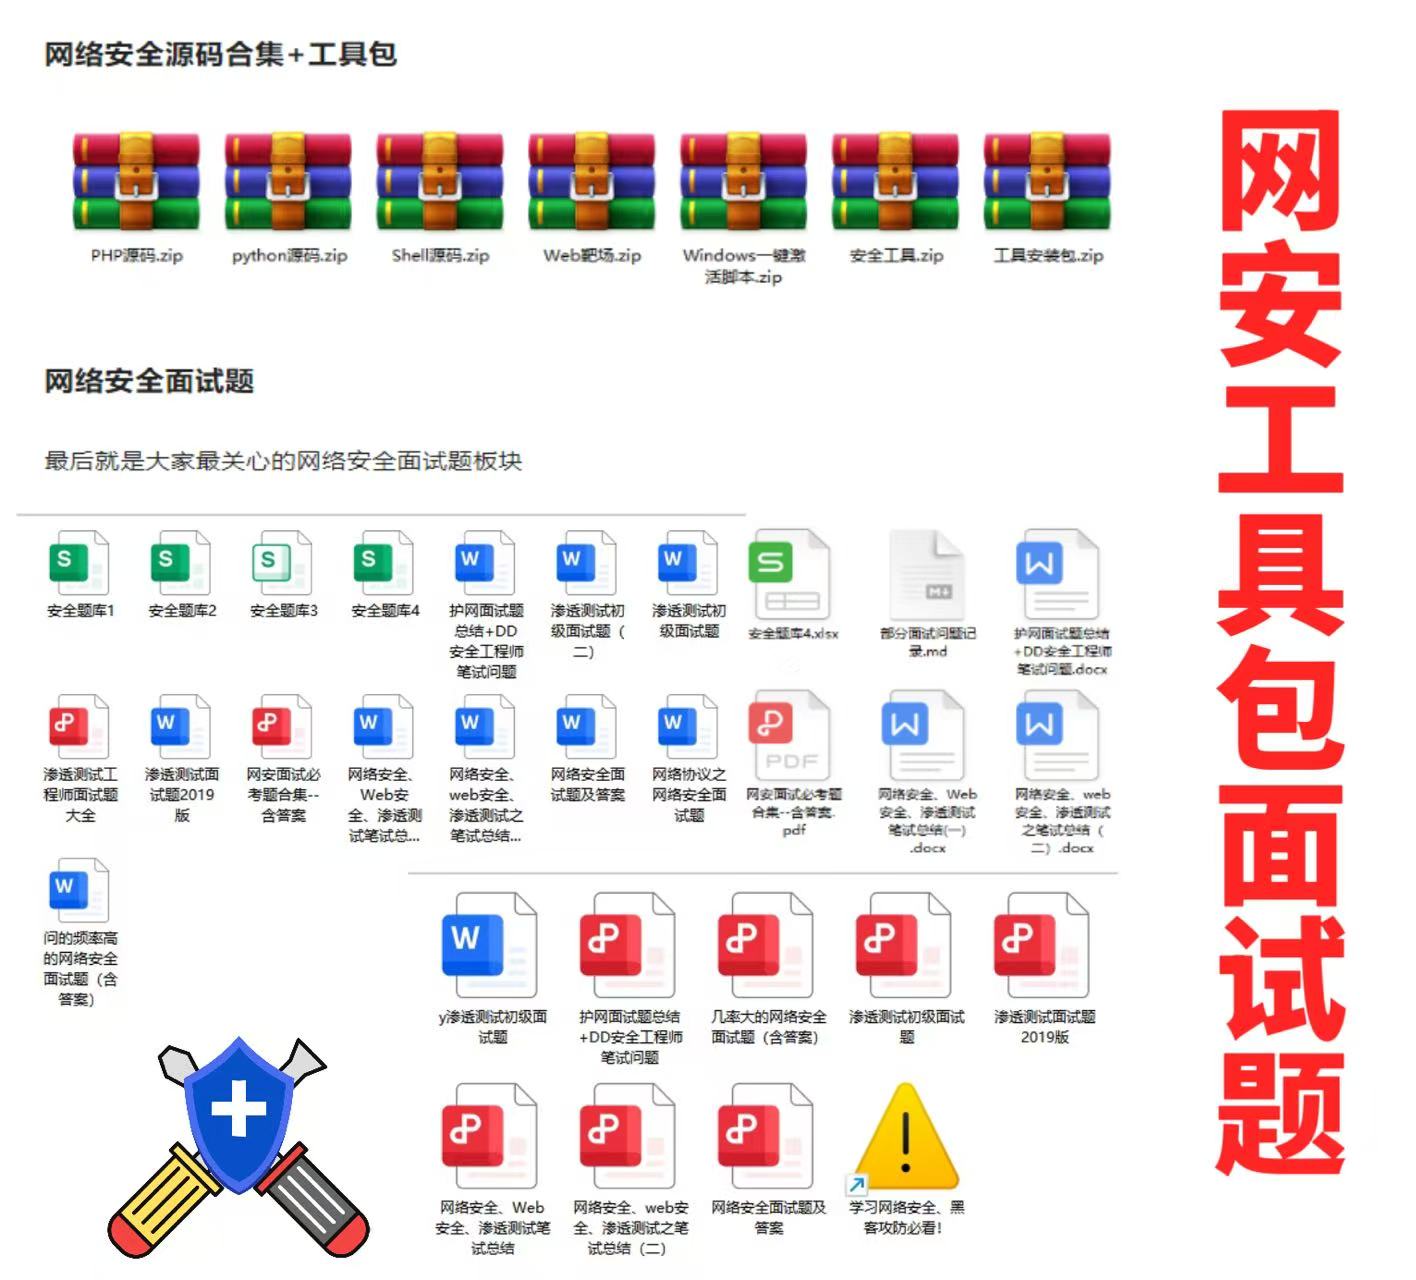
面试不仅是技术的较量,更需要充分的准备。
在你已经掌握了技术之后,就需要开始准备面试,我们将提供精心整理的网安面试题库,涵盖当前面试中可能遇到的各种技术问题,让你在面试中游刃有余。
如果你是要找网安方面的工作,它们绝对能帮你大忙。
这些题目都是大家在面试深信服、奇安信、腾讯或者其它大厂面试时经常遇到的,如果大家有好的题目或者好的见解欢迎分享。
参考解析:深信服官网、奇安信官网、Freebuf、csdn等
内容特点:条理清晰,含图像化表示更加易懂。
内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…

**读者福利 |** *CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 * (安全链接,放心点击)
文章来自网上,侵权请联系博主

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 8
 0
- 0


 已为社区贡献54条内容

所有评论(0)