37-加速乐cookie反爬
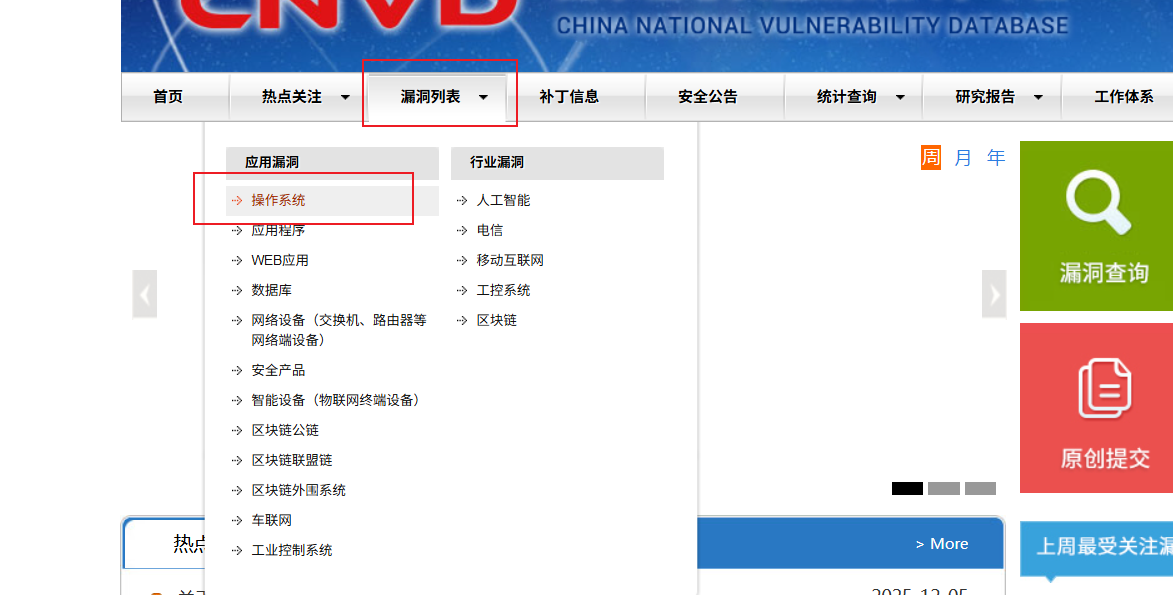
x本文来讲解一种不一样的cookie返回方式,可以归类为js前端加密生成,因为请求会返回网站自动执行的js代码来加密cookie,我们还是需要逆向的,网址:gov漏洞提交平台(前面不行点这个,然后按图操作)
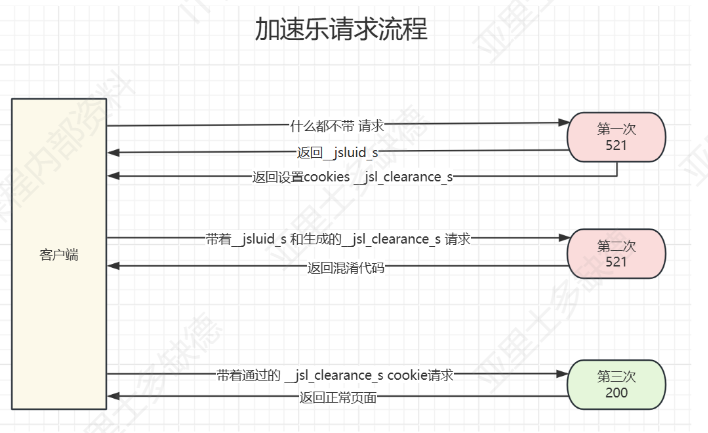
加速乐特点
发送两次失败请求(错误码521)并且第一次请求能拿到第二次请求以及第三次请求所需要的cookie参数之一(__jsluid_s)和js代码,此js代码生成第二次请求cookie第二个参数(__jsl_clearance_s),带着这个cookie发送第二次请求,然后返回第二个(较为复杂的)js代码,此js代码生成第三次请求所需要的cookie
py验证
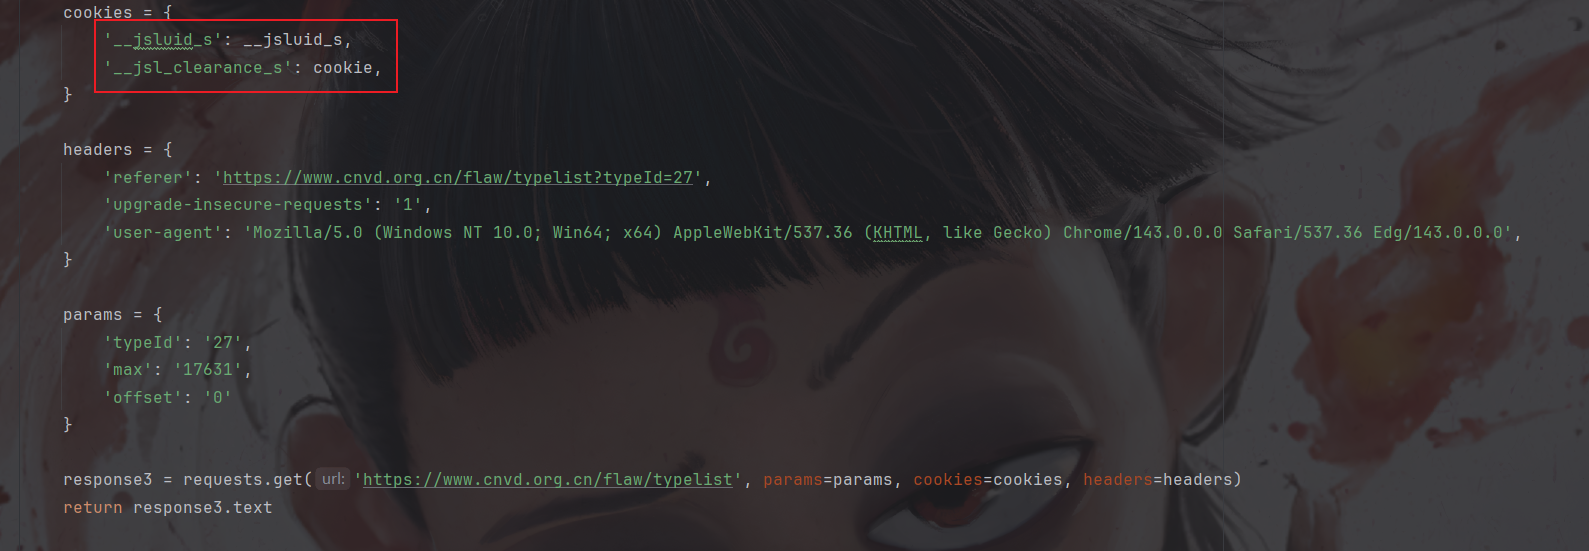
通过注释发现需要带这两个参数:
第一次请求
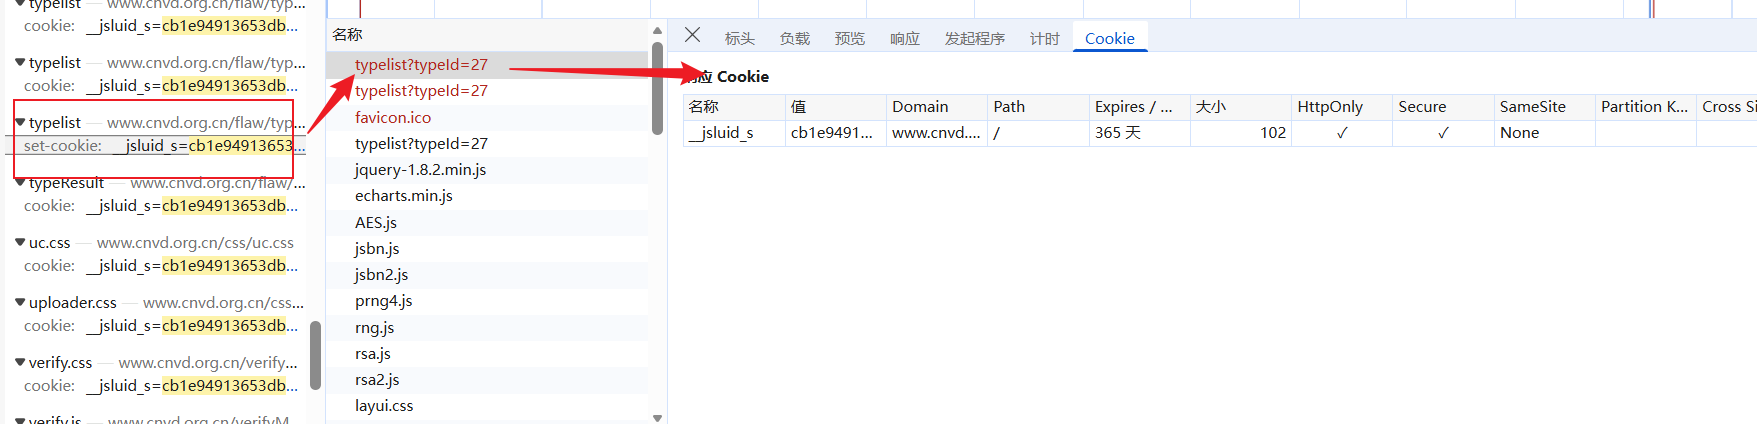
__jsluid_s
通过搜索发现,通过此接口可得到此参数:
直接bash生成爬虫代码,获取到cookie参数(__jsluid_s)和响应值:
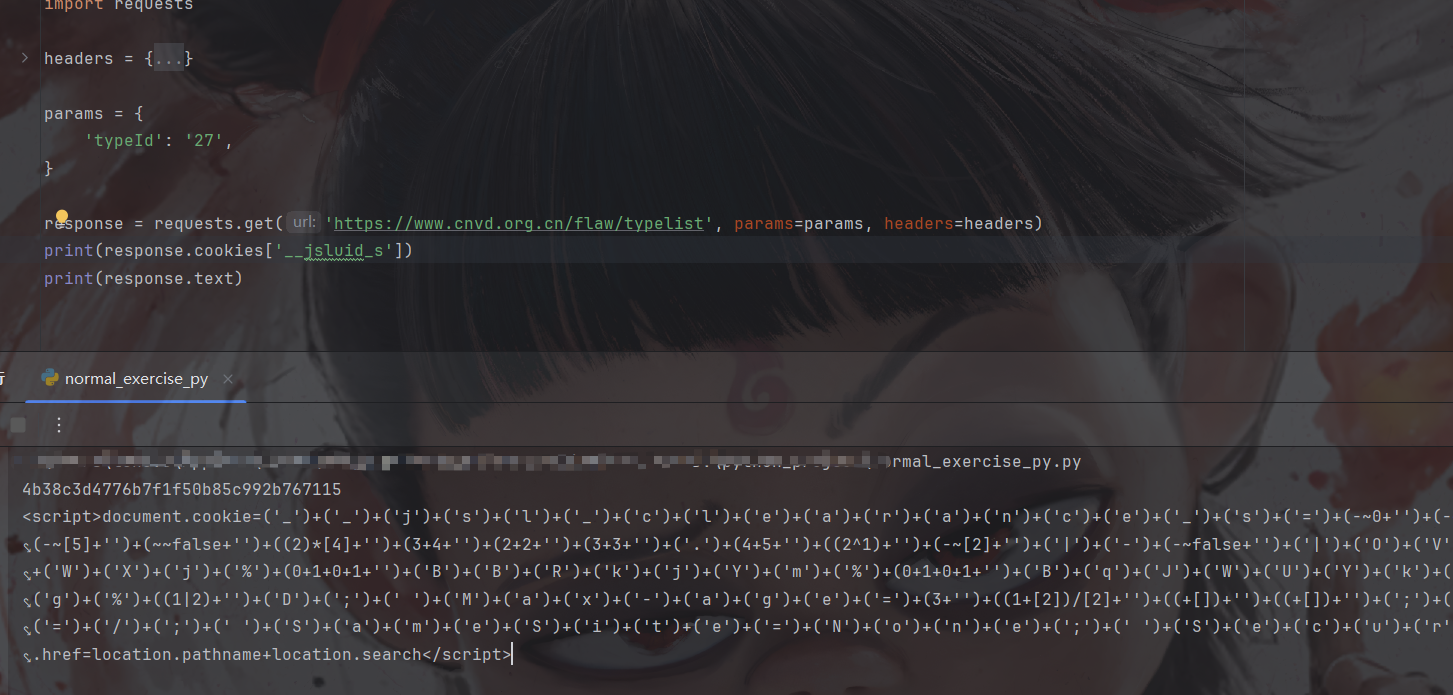
这里的响应值是获取第二次请求响应值所需要的cookie参数(__jsl_clearance_s)
__jsl_clearance_s
根据响应值获取cookie参数,代码如下:
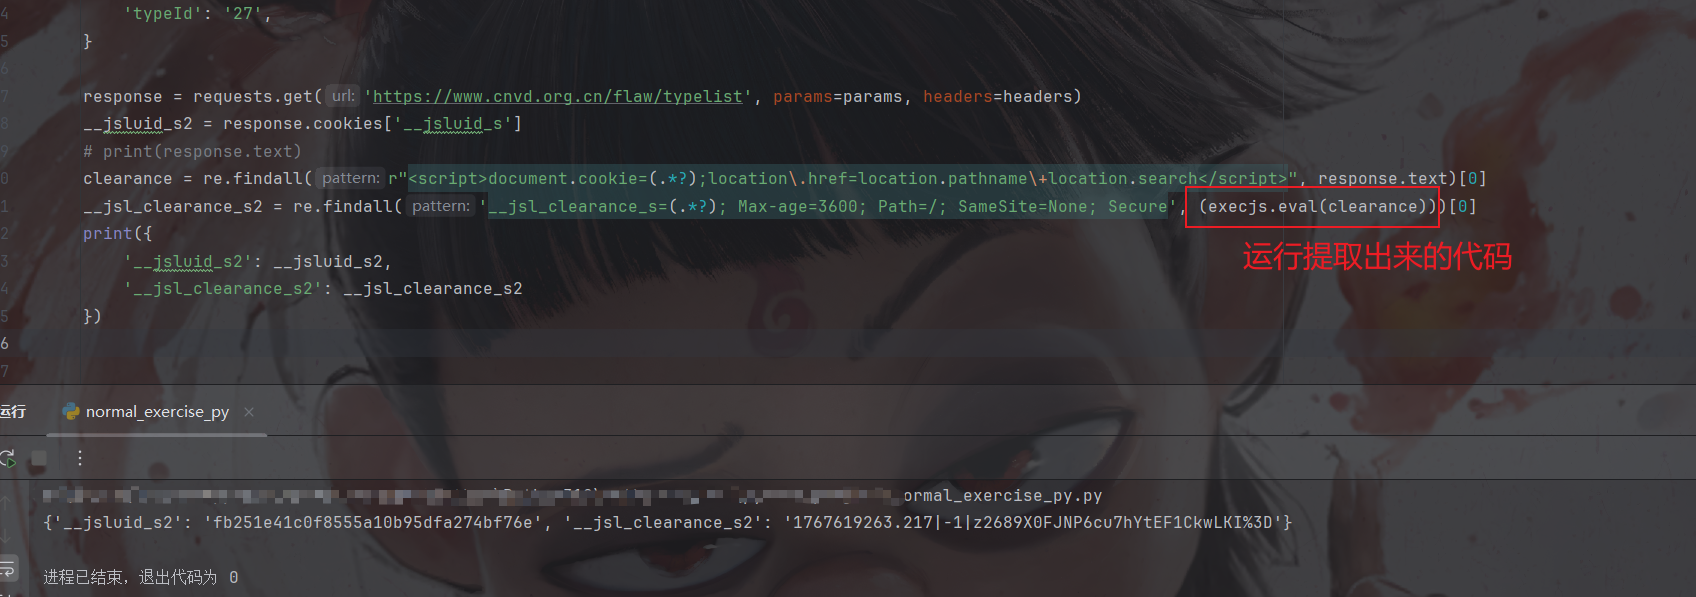
第二次请求
复制第二个请求失败接口bash转化为爬虫代码,替换掉cookie俩参数,然后看结果:
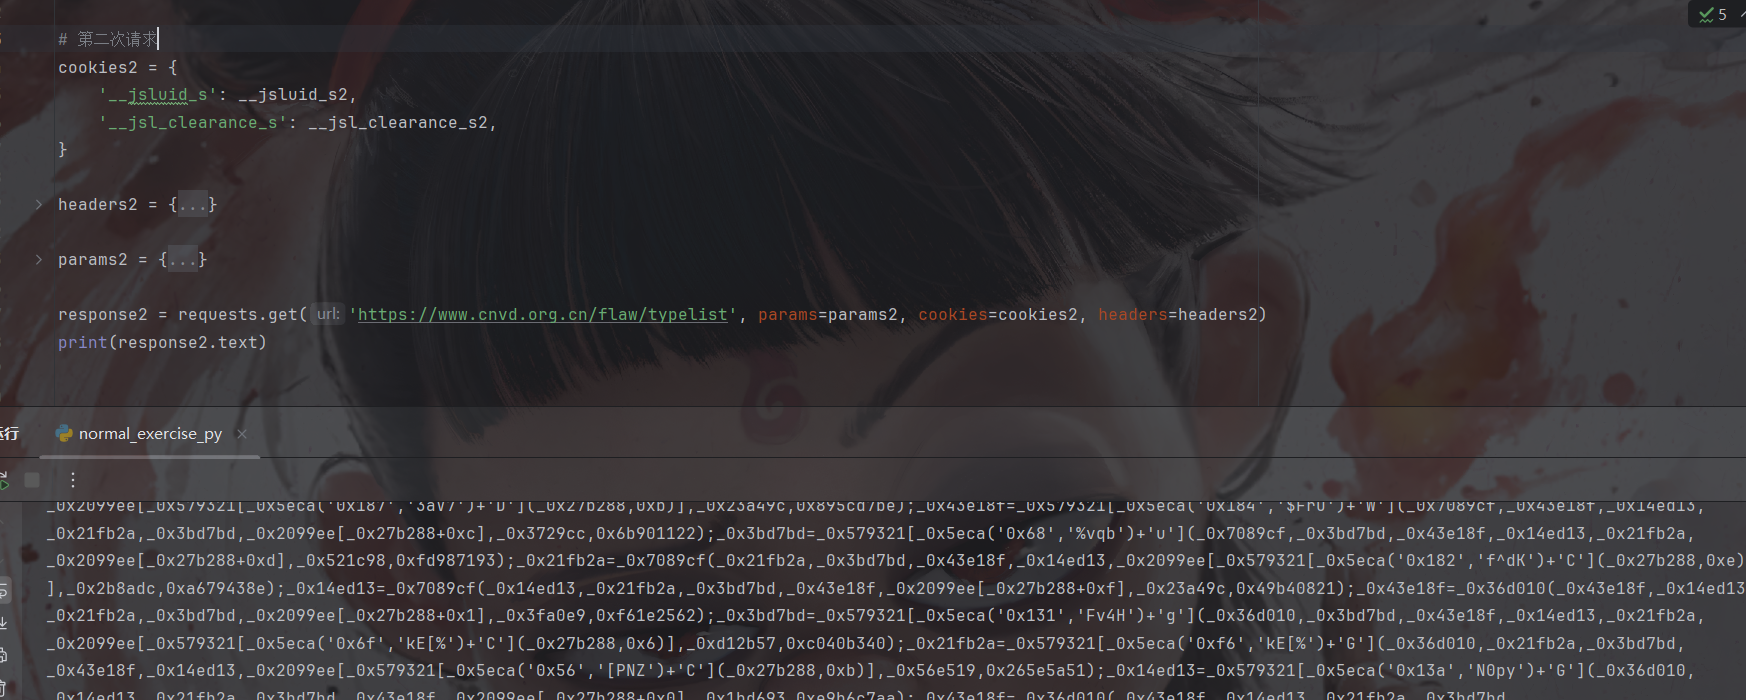
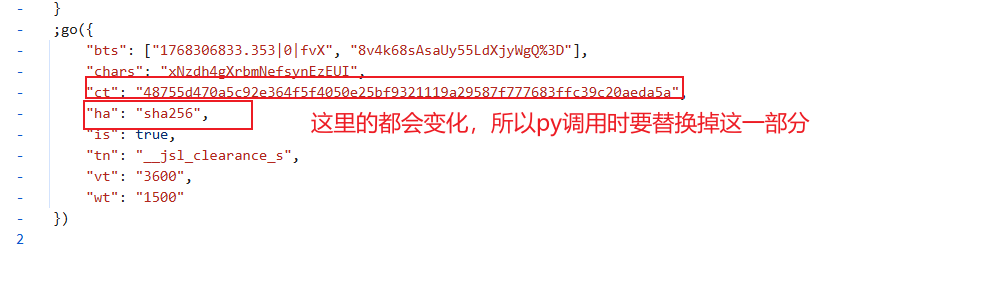
这里是生成第三次请求的js代码,但是次次会变化,而且也不像第一次请求返回的js代码那么简单,这时我们需要去浏览器看看生成逻辑
js代码分析
来到浏览器,清除cookie信息然后打开脚本断点,刷新网页断下来:
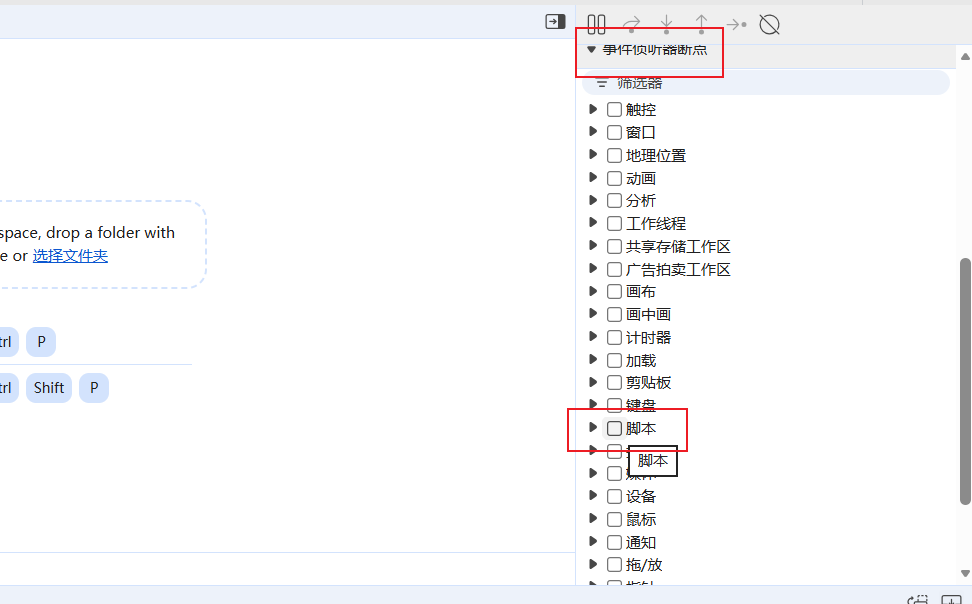
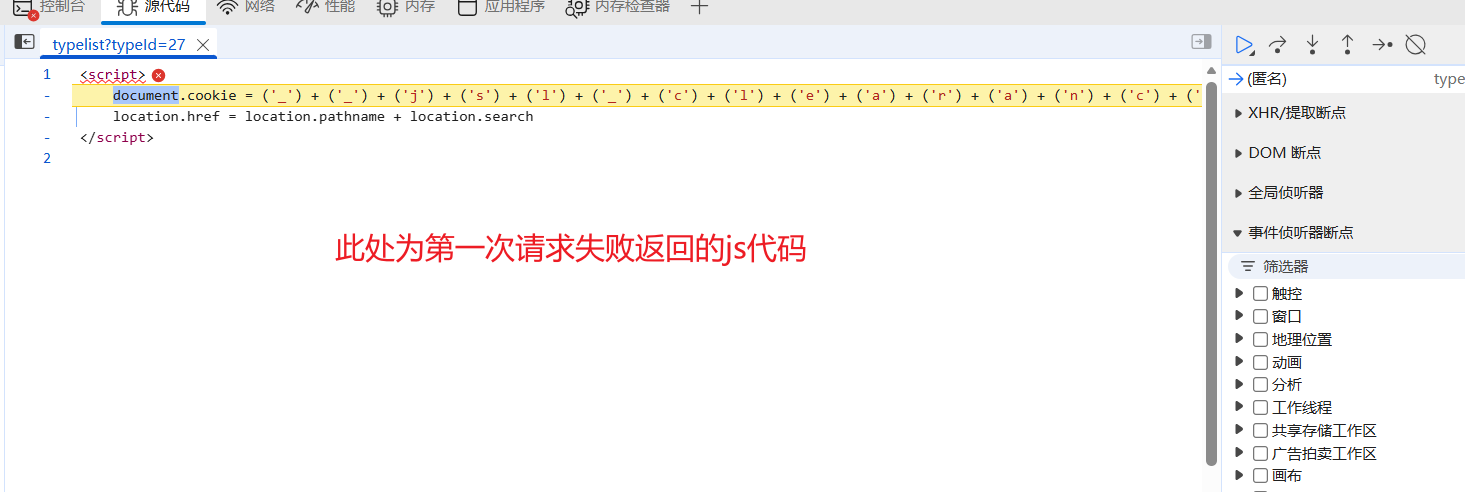
继续运行:
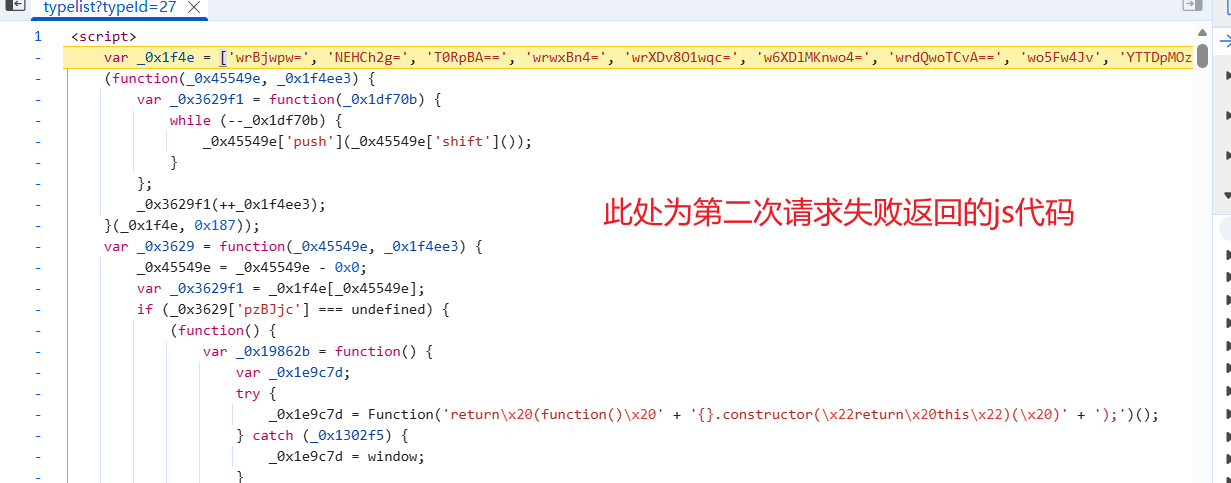
此时打开hook-cookie:
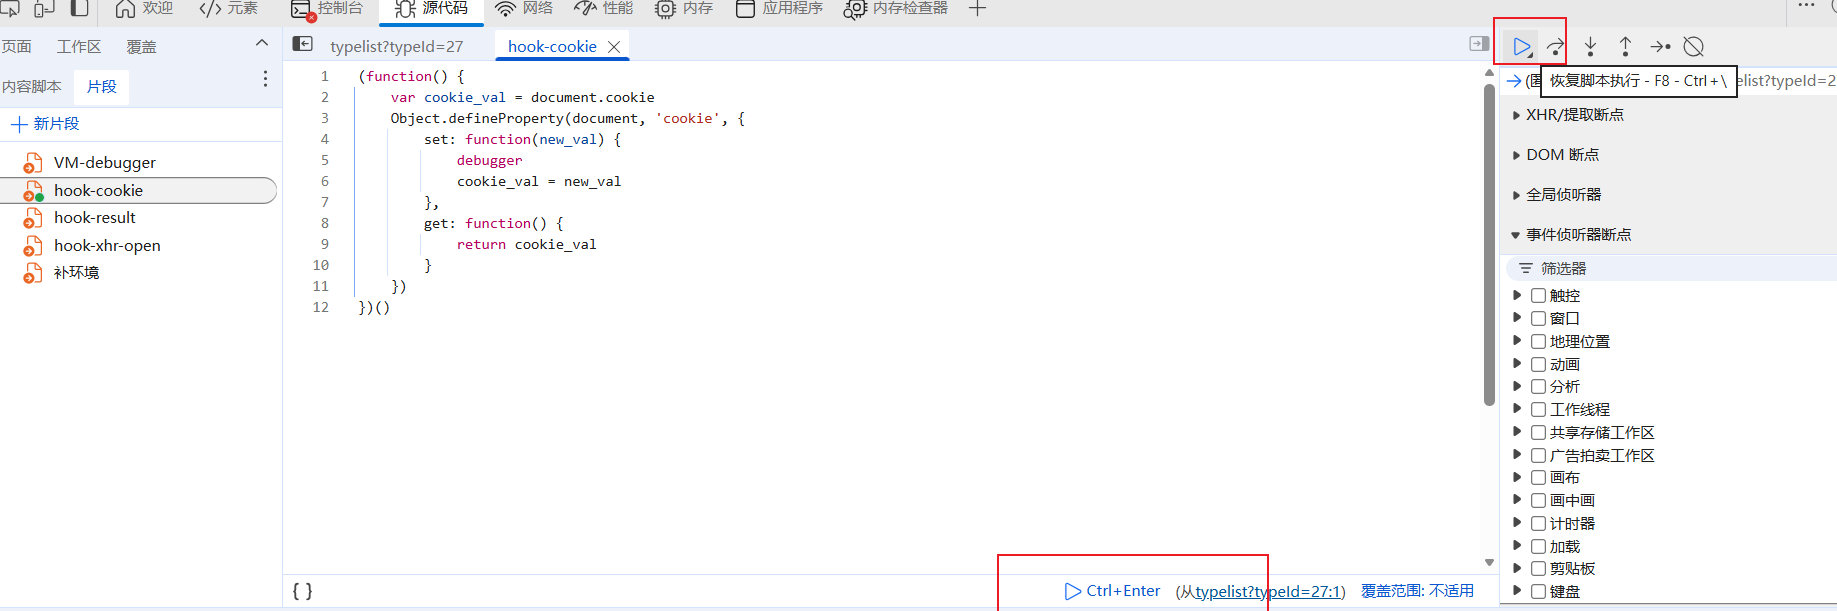
断在此处:
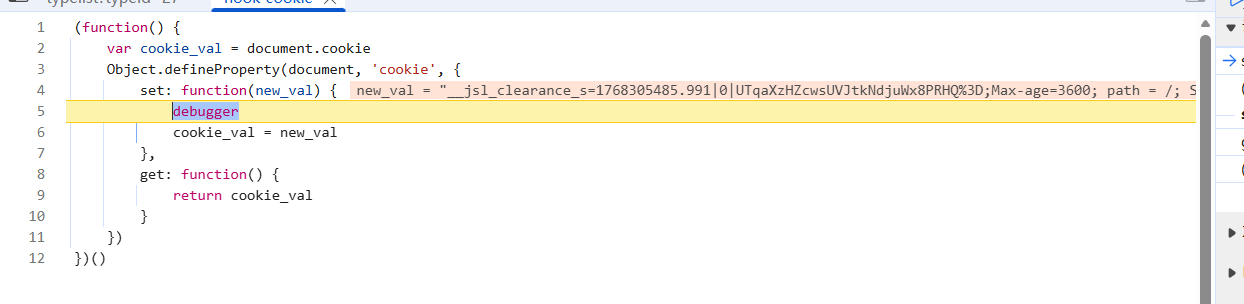
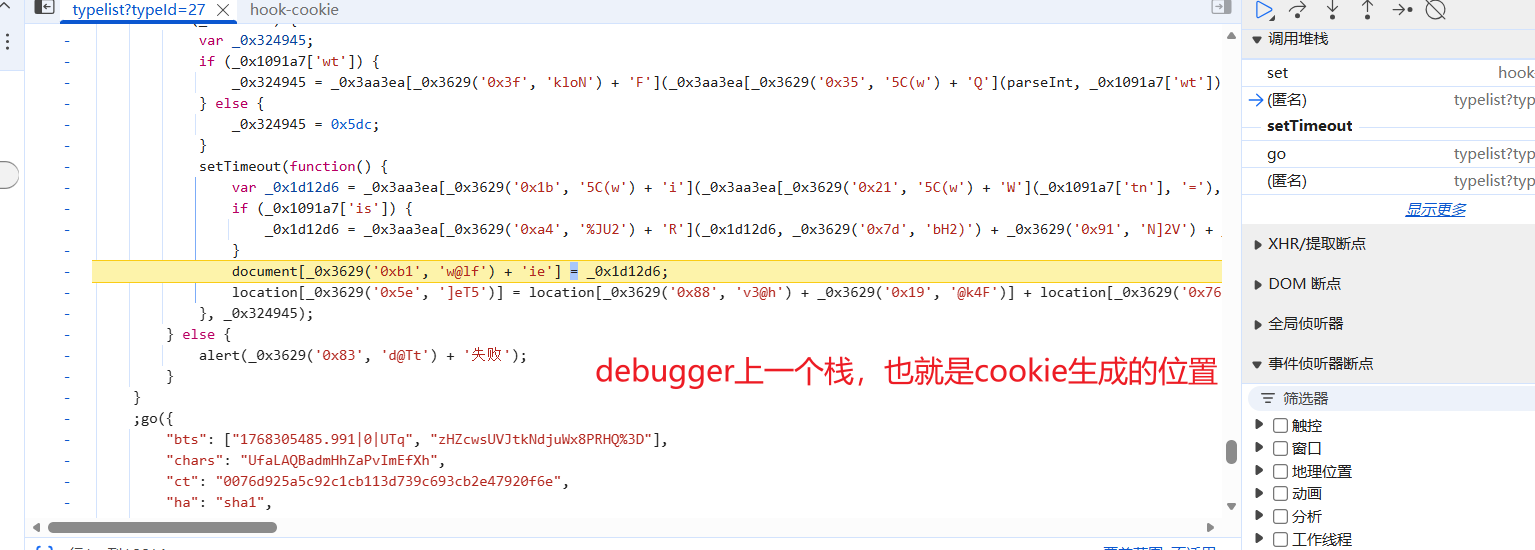
但是要想分析此代码需要替换内容到本地,之前说了cookie是会一直变的,原因就是js代码一直变化,所以我们要把它固定下来:
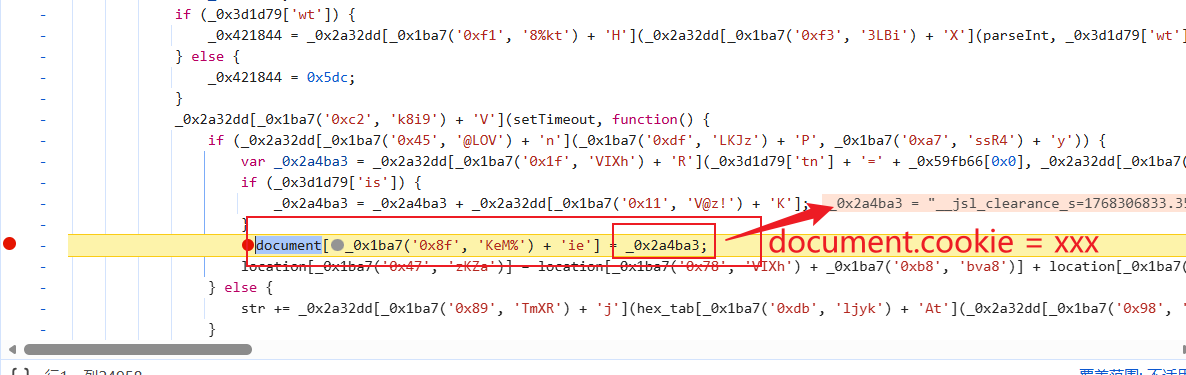
这里就是cookie赋值的位置,现在找生成的位置:
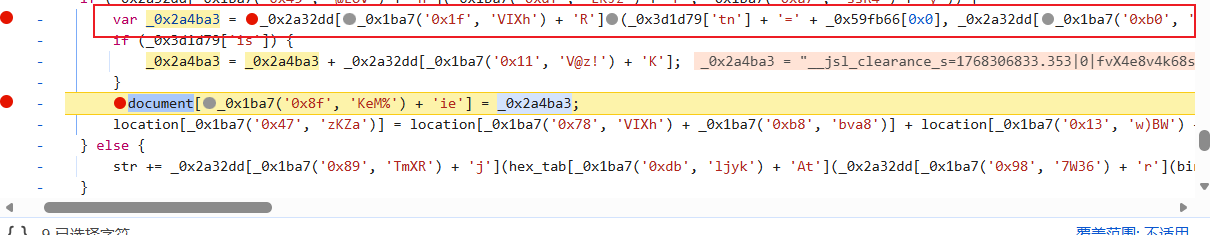
打断点分析一下:
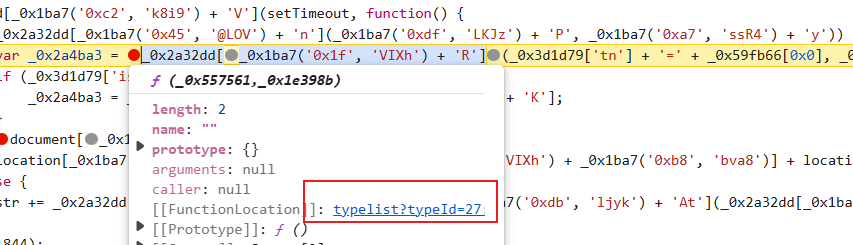
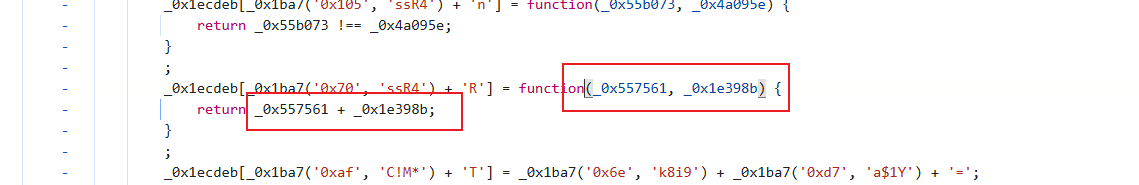
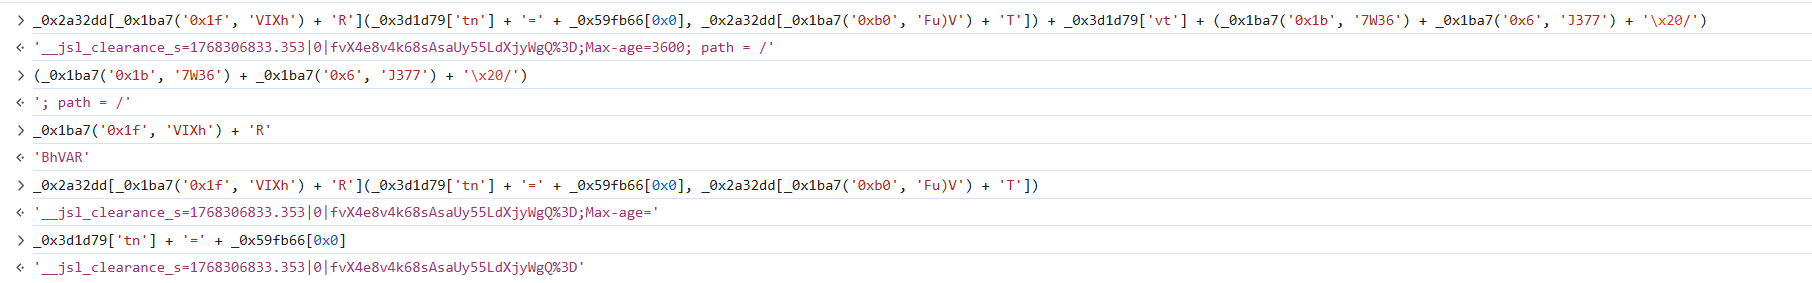
也就是说这里就是一个拼接函数和字符串拼接操作,主要生成是这里:
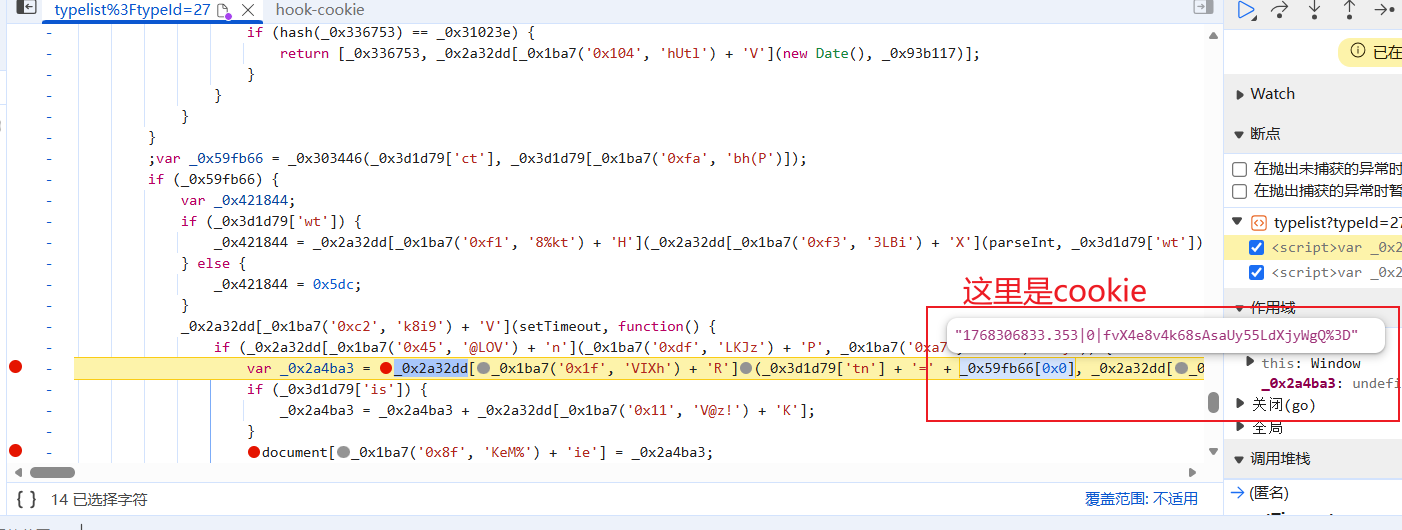
继续跟这个变量生成位置:
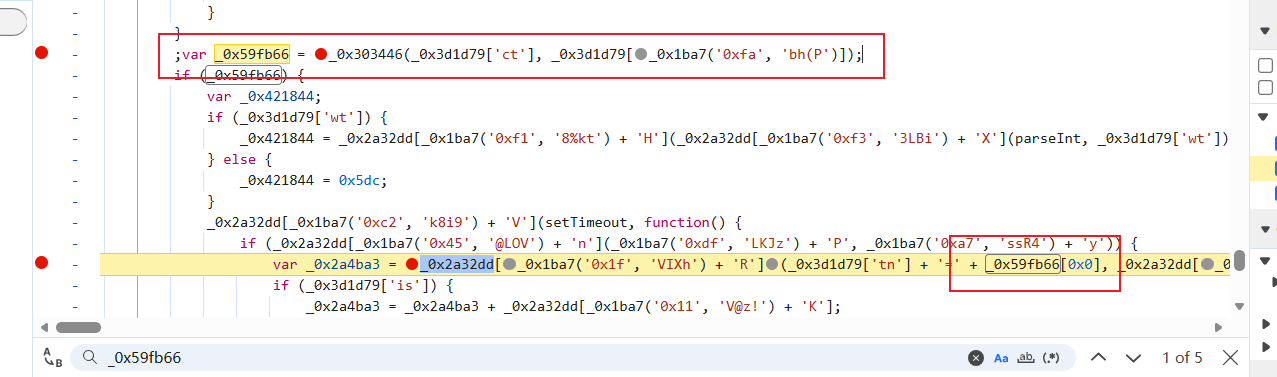
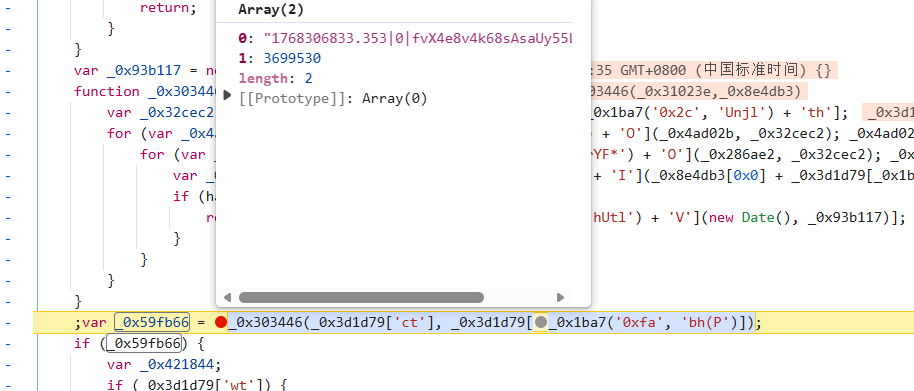
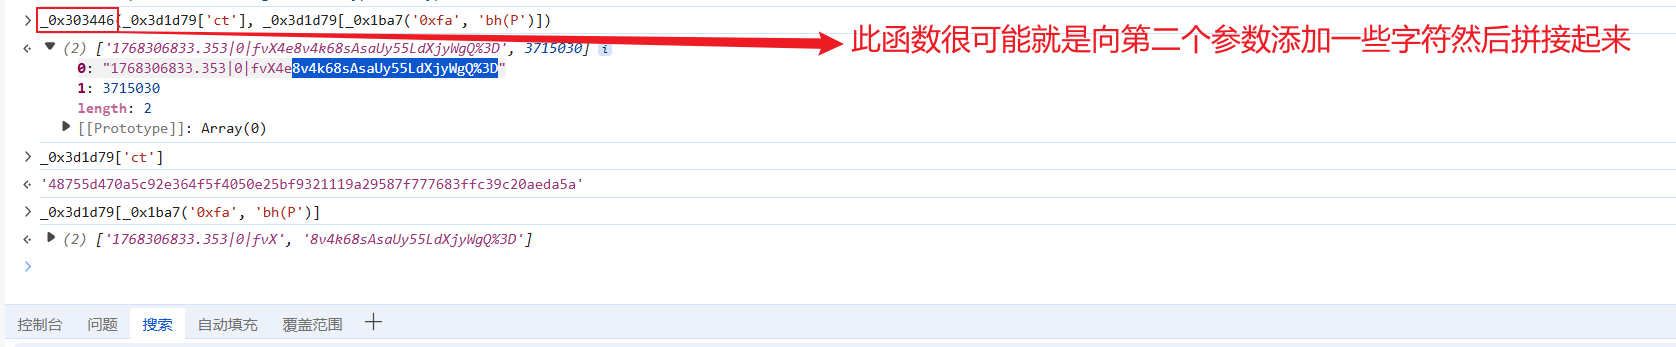
我们进函数分析:
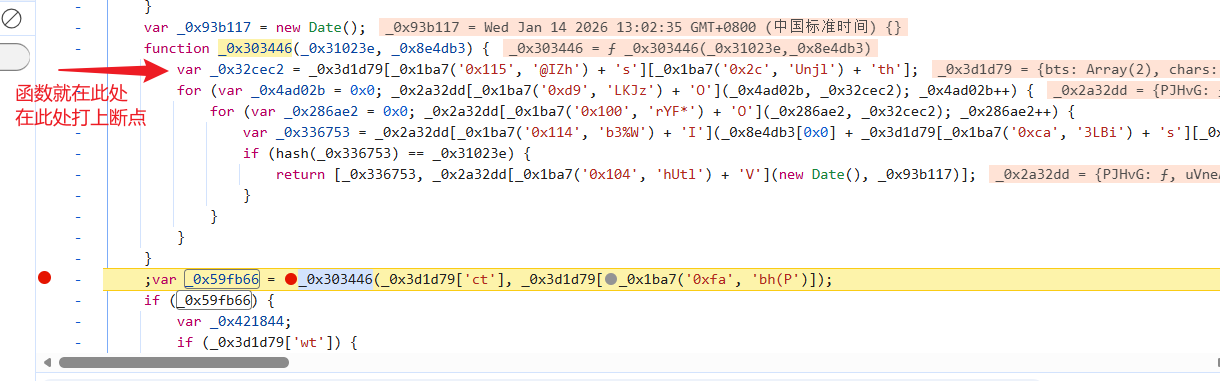
这里我直接讲结论:
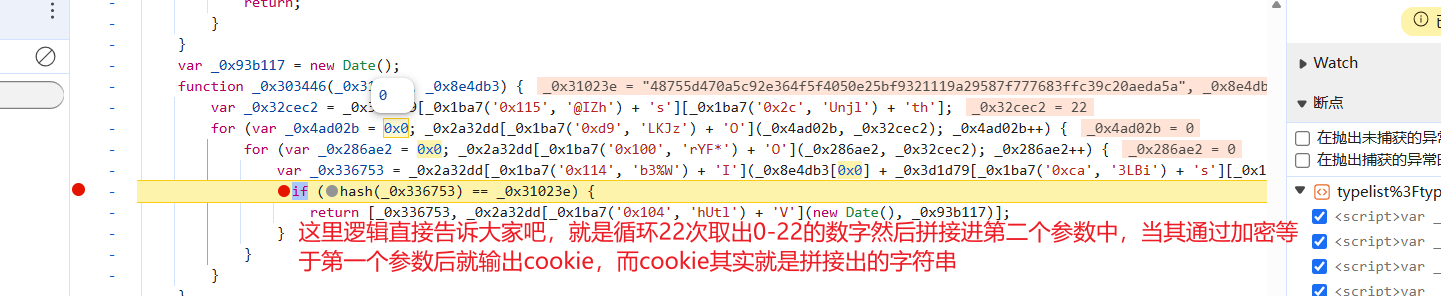
这里我们可以根据此代码逻辑搞纯算也可以扣关键代码或者直接全扣补环境,这里我选择全扣补环境,全扣需要取消格式化:
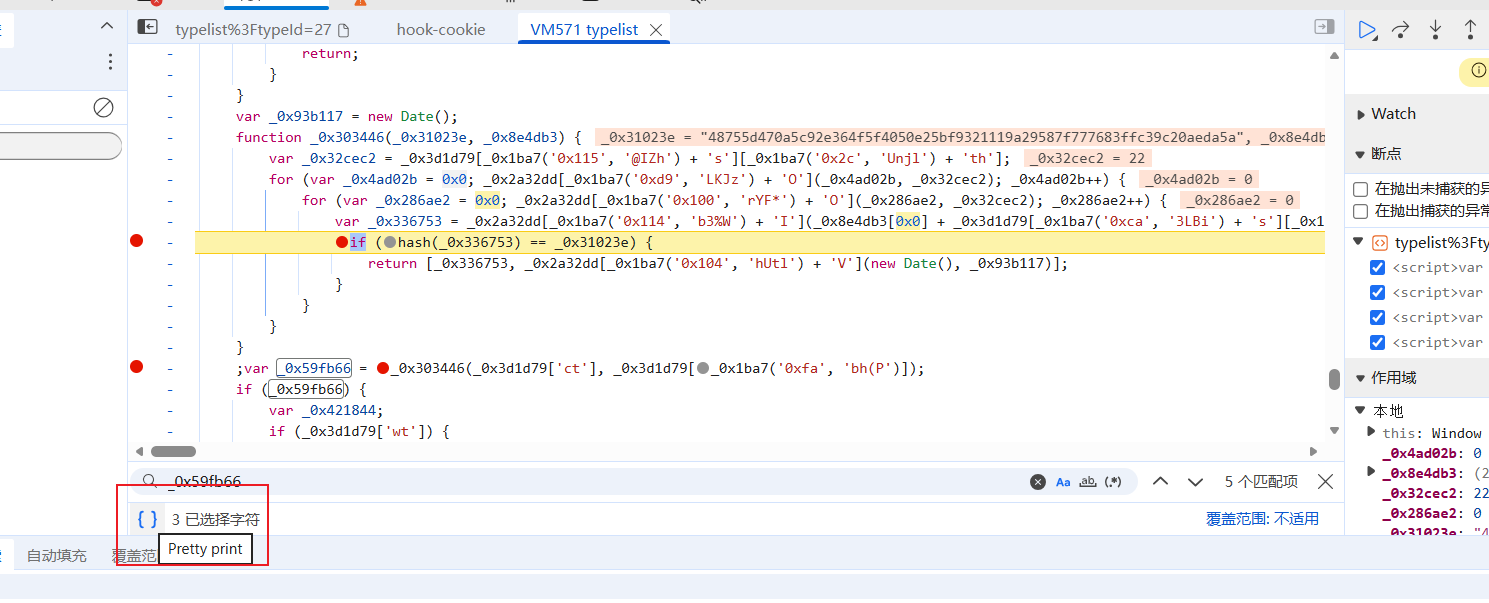
取消后复制然后补环境,环境如下:
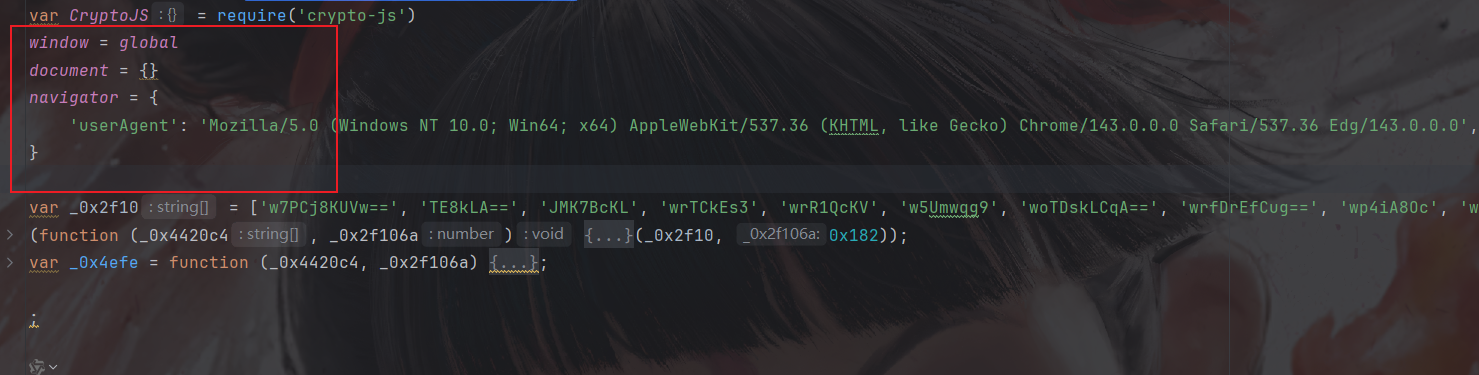
还有需要注意:
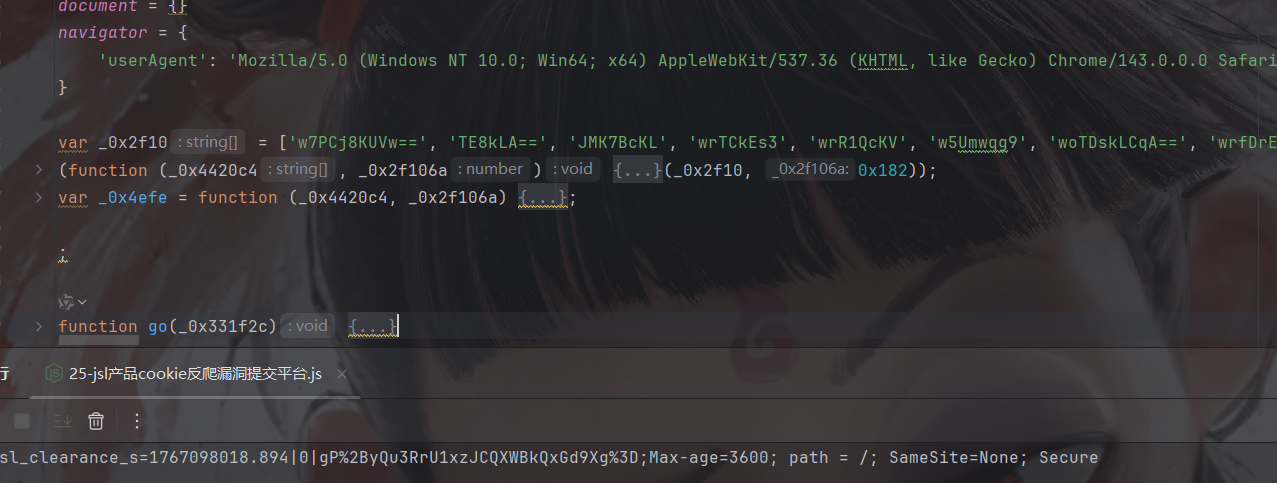
其次是go函数加密需要crypto-js库实现哈希加密,代码运行结果:
第三次请求
读取js代码,替换内容后调用js代码,再re提取cookie参数(__jsl_clearance_s)获取首页内容:
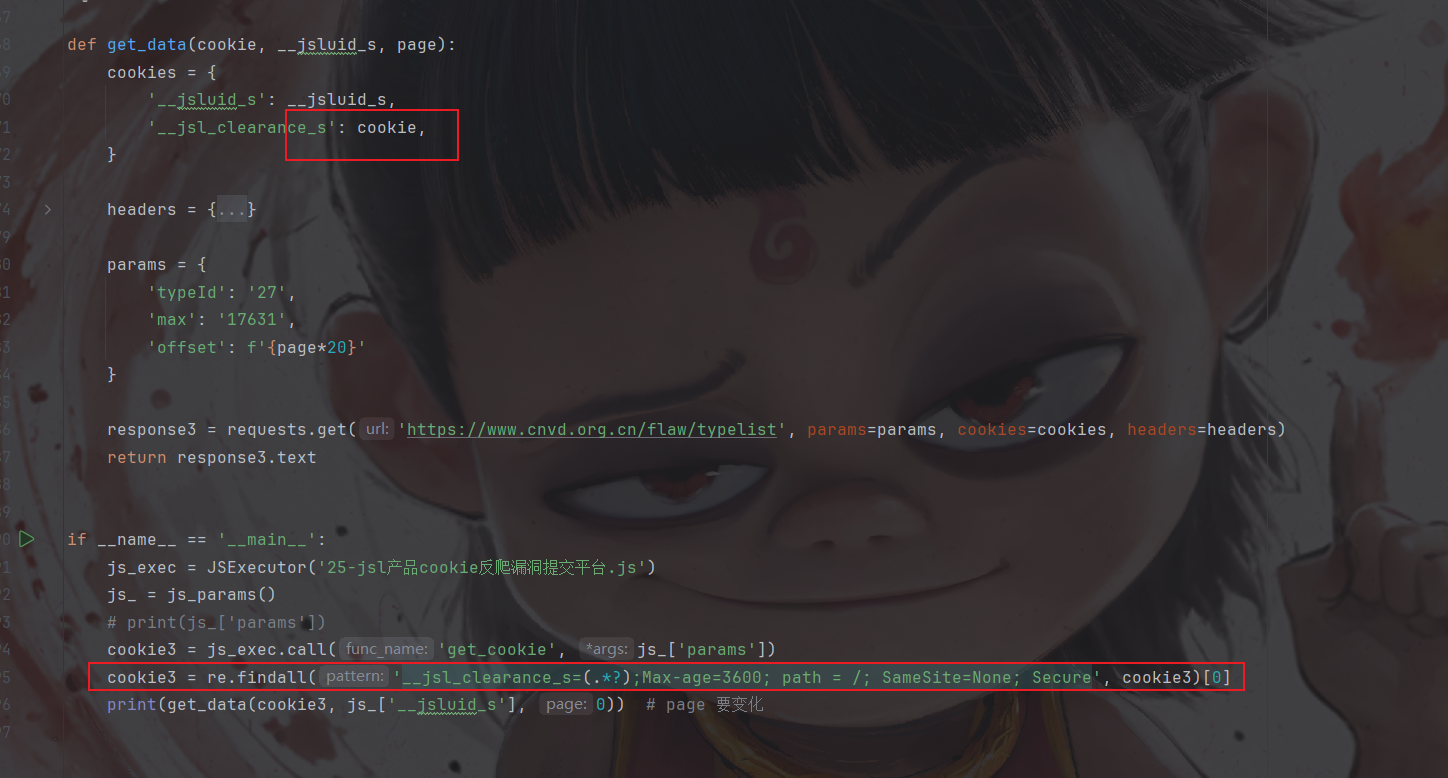
现在有验证码保护了,拿不到首页内容,验证码后续搞吧
小结
本文到此就结束了,等验证码做出来再分享给大家结果,加油加油

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 10
 0
- 0


 已为社区贡献2条内容

所有评论(0)