Proxifier+BurpSuite 微信小程序抓包教程
文章目录
⚠️本博文所涉安全渗透测试技术、方法及案例,仅用于网络安全技术研究与合规性交流,旨在提升读者的安全防护意识与技术能力。任何个人或组织在使用相关内容前,必须获得目标网络 / 系统所有者的明确且书面授权,严禁用于未经授权的网络探测、漏洞利用、数据获取等非法行为。
前言
在网络安全测试与小程序开发调试过程中,抓包是核心操作之一。微信小程序的网络请求通常难以直接抓取,而通过 Proxifier 配合 BurpSuite 的组合方式,可高效实现小程序流量拦截与分析。
本文将详细讲解完整配置流程、抓包验证步骤。
1. 配置流程
配置的核心逻辑是:通过 Proxifier 将微信小程序的网络流量转发至 BurpSuite,由 BurpSuite 完成流量的捕获与分析。整个流程需按顺序操作,确保每一步配置无误,避免出现抓包失败的情况。
1.1 准备工作:获取微信扩展文件目录
首先需登录 PC 端微信,并打开小程序面板,确保小程序进程正常运行,具体操作如下:
- 打开 PC 端微信,输入账号密码完成登录;
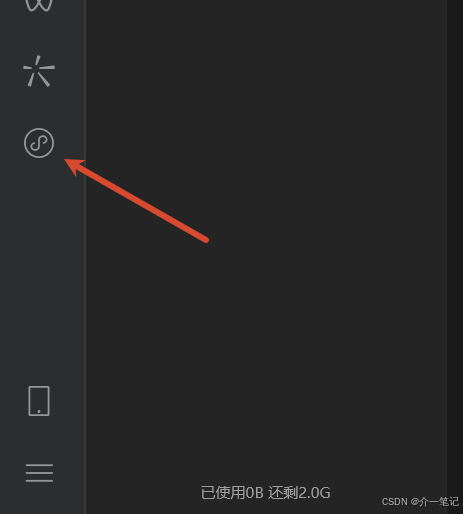
- 点击微信左侧导航栏的「小程序」图标,打开小程序面板,任意打开一个小程序(确保小程序进程启动);
- 找到并记录微信扩展文件目录(该路径后续配置代理规则时需用到),示例路径如下:
C:\Users\xxx\AppData\Roaming\Tencent\xwechat\XPlugin\Plugins\RadiumWMPF\19027\extracted\runtime;
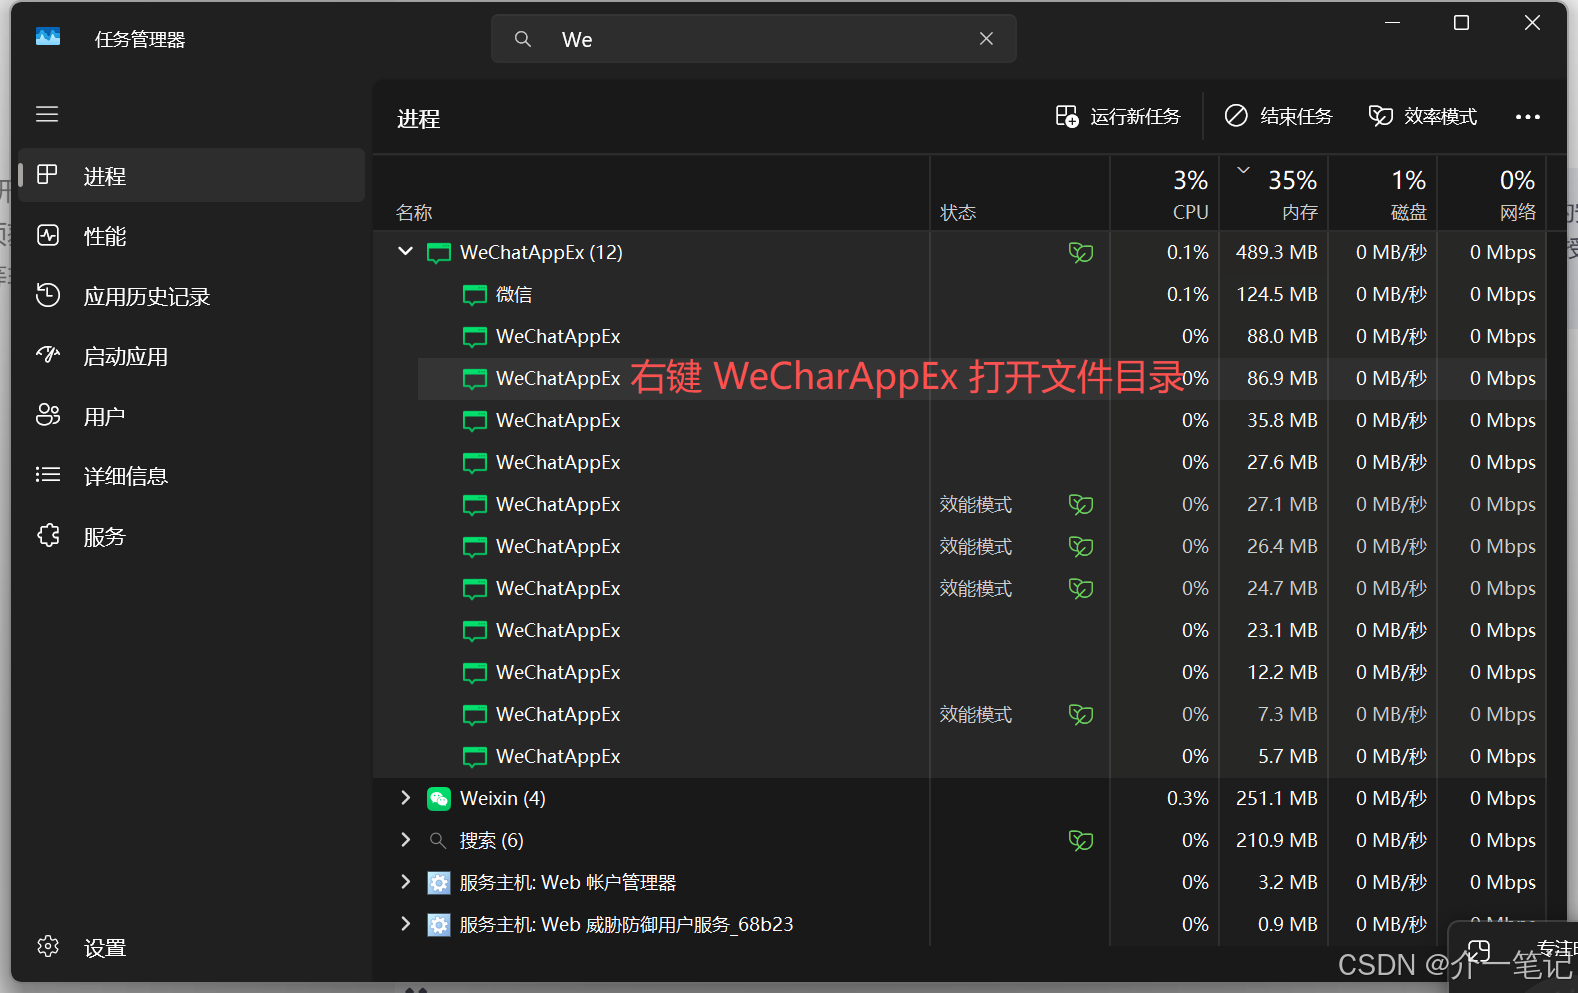
提示:该配置流程的核心原理是“指定程序流量转发”,不仅适用于微信小程序,对浏览器、各类客户端工具的抓包场景也完全适用,后续会详细说明。
1.2 启动并配置 BurpSuite
BurpSuite 作为核心抓包工具,需先启动并配置好代理地址与端口,为后续流量接收做准备:
- 双击启动 BurpSuite,等待软件完全加载(无需进行额外拦截配置,默认设置即可);
- 确认 BurpSuite 的代理地址和端口为
127.0.0.1:8080(若端口被占用,可在 BurpSuite 代理设置中修改,后续 Proxifier 配置需保持一致);
1.3 启动并配置 Proxifier
Proxifier 的作用是将微信小程序的流量定向转发至 BurpSuite,需严格按照以下步骤配置,确保与 BurpSuite 代理参数一致.
该工具免费下载后是试用版本,如果想PJ,请查看最后章节。
- 启动 Proxifier 软件,进入主界面;
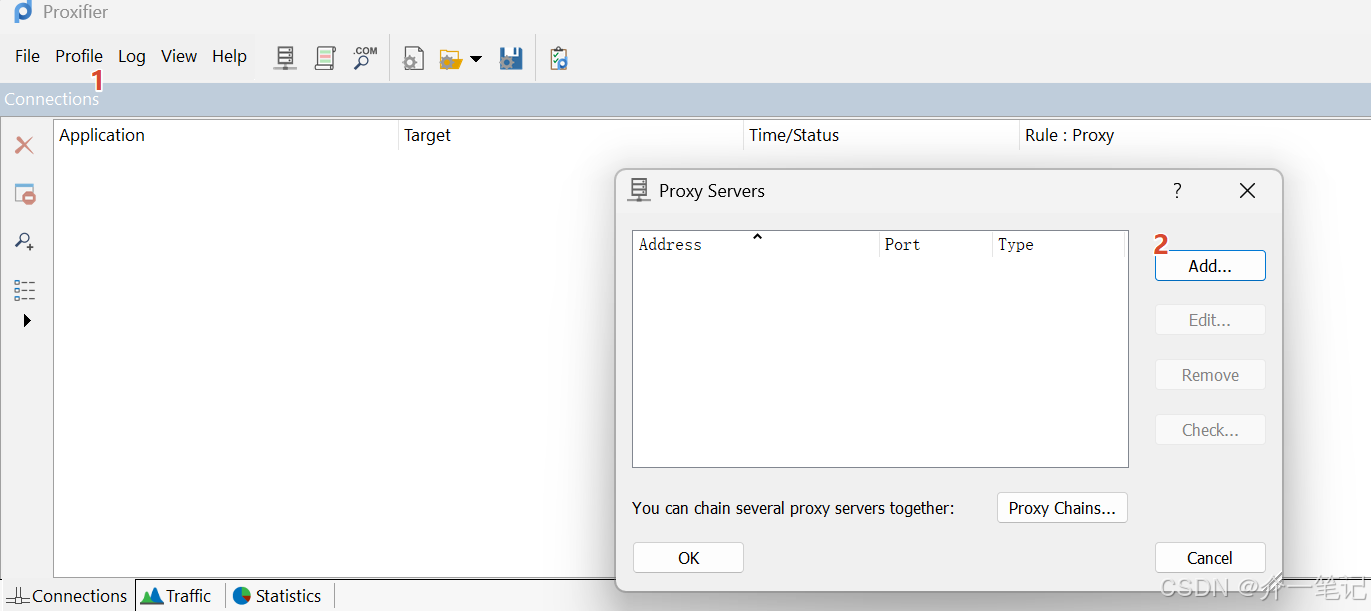
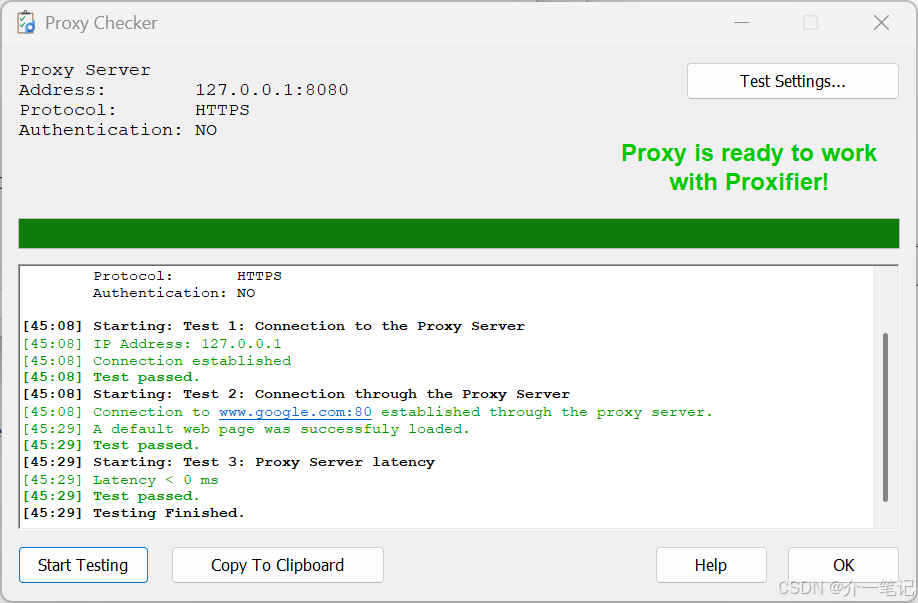
- 配置代理服务器:点击软件顶部菜单栏的「配置文件」→「代理服务器」,点击「添加」,在弹出的窗口中填写参数,需与 BurpSuite 的代理地址和端口完全一致,具体填写规则参考下图;
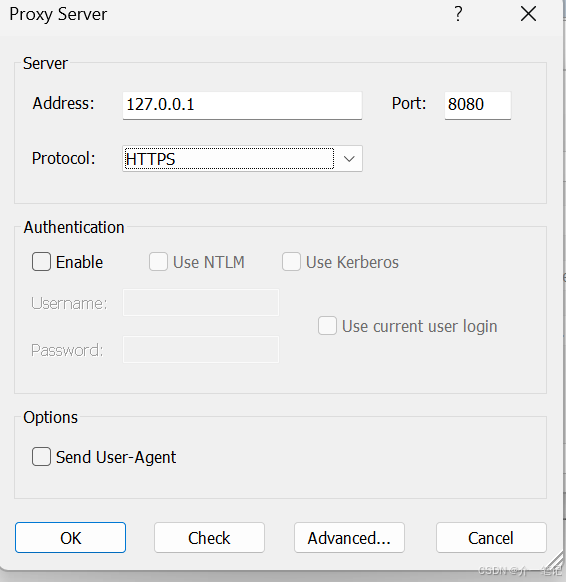
- 验证代理连通性:填写完成后,点击窗口中的「Check」按钮,若出现“Proxy is reachable”提示,则说明代理配置正常;后续弹出的几次弹框,暂时选择「否」,无需额外配置;
1.4 配置代理规则(关键步骤)
代理规则用于指定“仅将微信小程序的流量转发至 BurpSuite”,避免其他程序流量干扰抓包结果,具体操作如下:
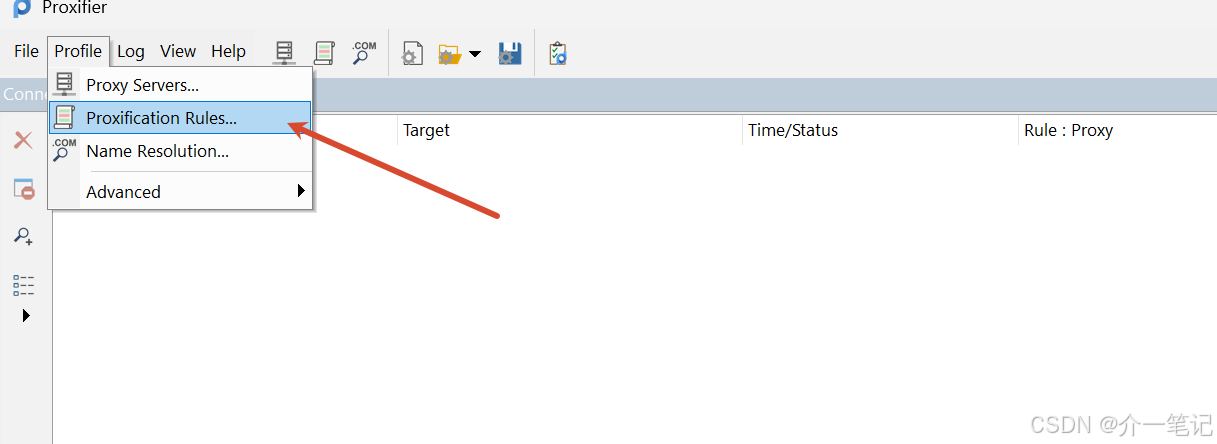
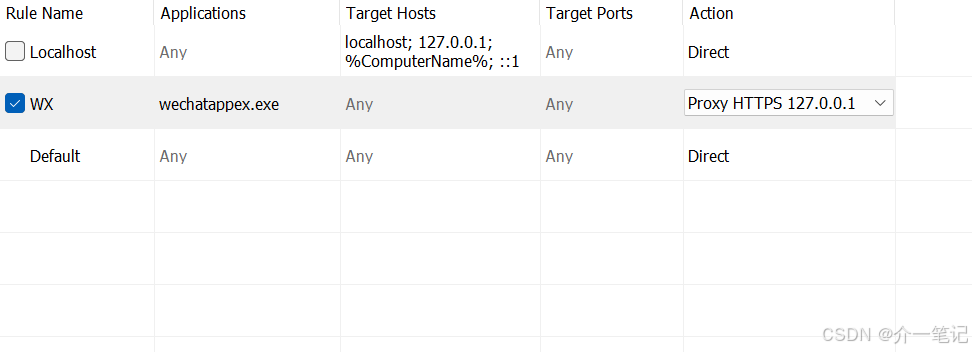
- 进入代理规则配置:点击 Proxifier 顶部菜单栏的「配置文件」→「代理规则」,进入规则设置界面;
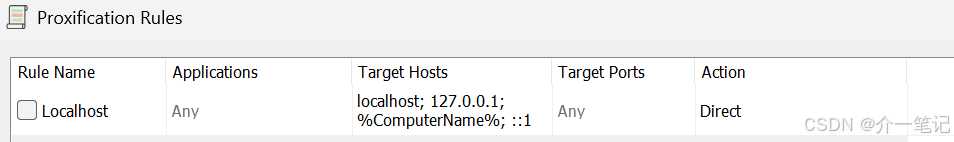
- 取消默认规则:找到默认的「Localhost」策略,取消勾选(若勾选,会导致本地流量无法正常转发,影响抓包);
- 添加小程序专属规则:点击「添加」按钮,在弹出的窗口中,点击「应用程序」后的「浏览」,找到之前记录的微信扩展文件目录,选择目录下的「wechatappex.exe」文件(该文件是微信小程序的核心运行程序,指定该程序即可定向捕获小程序流量);
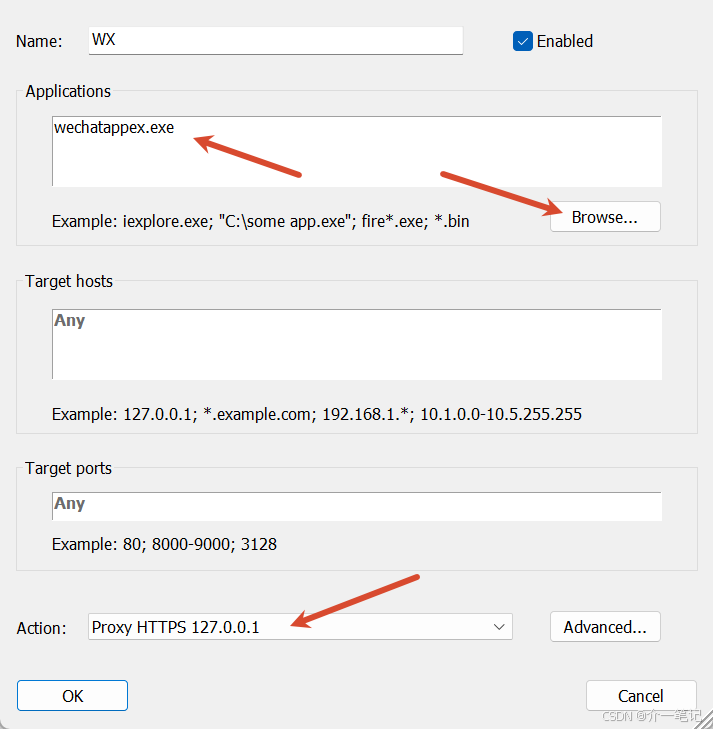
- 启用新增规则:添加完成后,确保新增的规则处于勾选状态,此时小程序的流量将被定向转发至 BurpSuite;
2. 抓包验证
完成上述所有配置后,即可启动抓包验证,确认流量是否能正常被 BurpSuite 捕获,步骤如下:
- 回到 PC 端微信,打开任意一个小程序(若已打开,可刷新小程序或切换页面,触发网络请求);
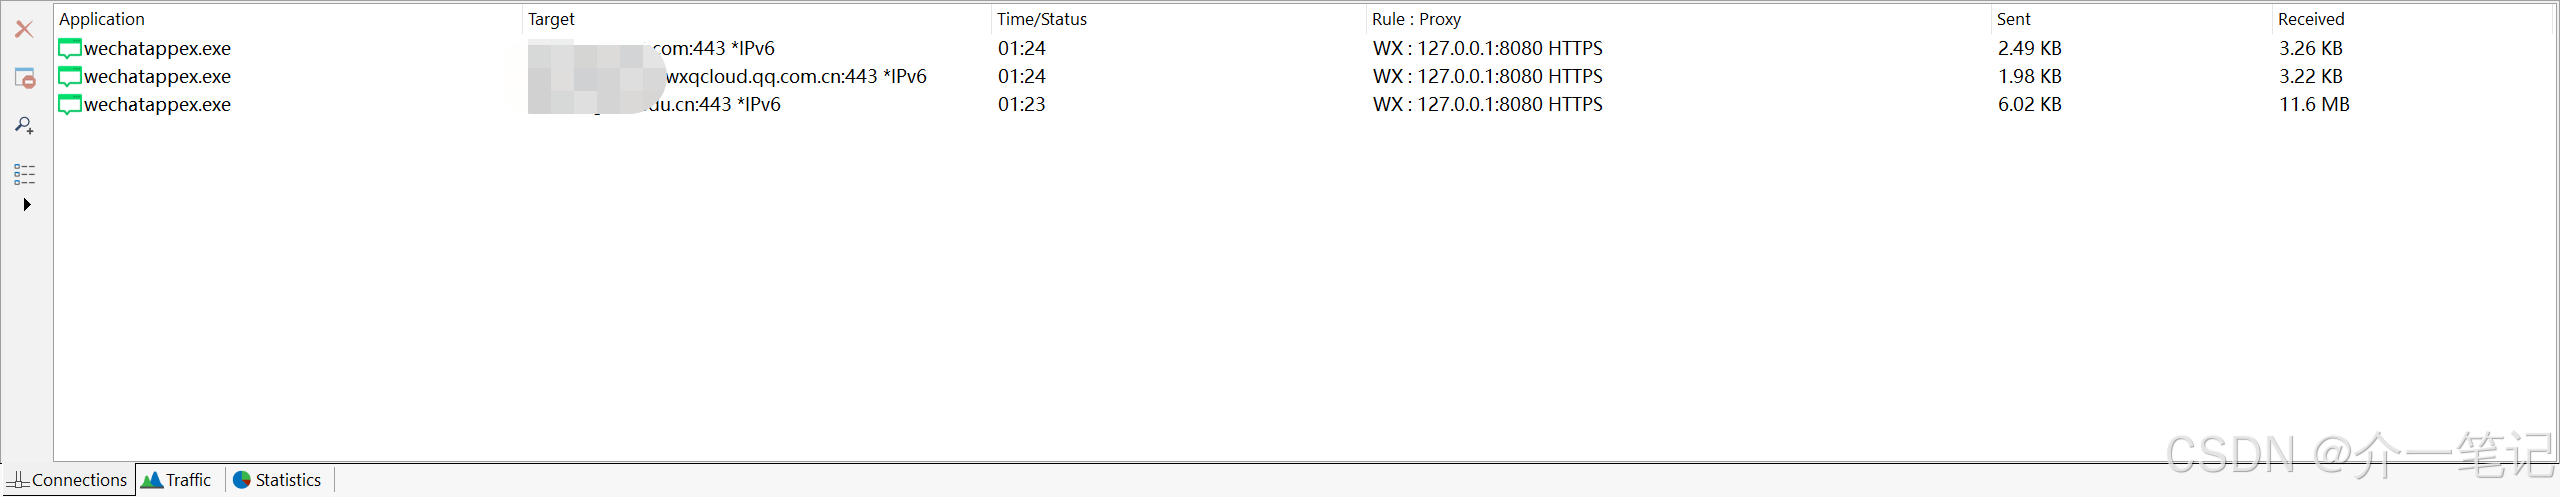
- 查看 Proxifier 流量:此时 Proxifier 主界面会显示小程序的网络流量,说明流量转发成功;
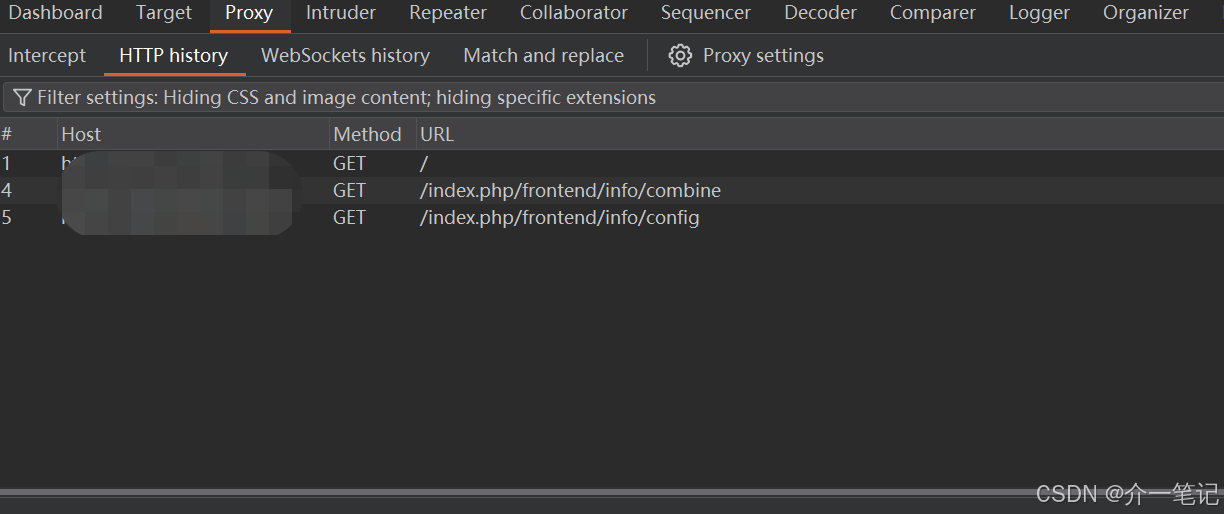
- 查看 BurpSuite 抓包结果:打开 BurpSuite 的「Proxy」→「Intercept」界面,即可看到与 Proxifier 对应的小程序网络请求,后续的流量分析、修改请求等操作,与单独使用 BurpSuite 完全一致;
注意:抓包完成后,关闭 Proxifier 软件时,需在电脑托盘找到 Proxifier 图标,右键选择「退出」,若直接关闭窗口,软件会后台运行,可能影响微信小程序的正常使用。
3. 使用总结与扩展
本次采用「Proxifier+BurpSuite」的组合方式,核心优势是无需配置全局代理,可定向捕获指定程序的网络流量,避免其他程序流量干扰,抓包效率更高、更精准。
重点说明:该抓包方法并非仅适用于微信小程序,其核心原理是「指定应用程序流量转发至抓包工具」,因此对各类 PC 端程序均适用,包括但不限于:
- 浏览器类:Chrome、Firefox 等,可定向捕获某一浏览器的流量,不影响其他浏览器使用;
- 客户端类:各类 PC 端应用(如办公软件、社交软件、游戏客户端等),只需在 Proxifier 代理规则中指定对应客户端的可执行文件(.exe),即可按本文流程完成抓包;
- 开发调试类:本地开发的客户端程序,可通过该方法捕获程序与服务器之间的交互流量,快速排查接口问题。
无论是安全渗透测试中的流量分析,还是开发过程中的接口调试,该方法都能满足需求,是 PC 端程序抓包的通用解决方案。
4. Proxifier 说明
这个代码仓https://github.com/y9nhjy/Proxifier-Keygen提供了生成XX码的脚本,默认使用如下命令生成:
python Proxifier_Keygen.py -v setup

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 16
 0
- 0


 已为社区贡献2条内容

所有评论(0)