金三银四网络安全求职/跳槽全攻略(2026版)
金三银四网络安全求职/跳槽全攻略(2026版)
摘要:每年3-4月的“金三银四”,是职场人求职、跳槽的黄金窗口期,而网络安全行业凭借“人才缺口大、薪资涨幅高、越老越吃香”的核心优势,成为2026年春招最热门的赛道之一。
核心说明:本文基于2026年金三银四春招最新数据,结合网络安全行业招聘现状,内容兼顾实用性与实操性,既适合零基础应届生、转行小白,也适合有1-5年经验的网络安全从业者,所有技巧均经过实战验证,可直接套用,助力大家少走弯路、高效上岸。
一、金三银四,为何必冲网络安全赛道?
“金三银四”的求职热度,源于春节后企业年终奖发放完毕、人员流动加剧,岗位空缺量达到全年峰值,而网络安全行业的独特优势,让其在春招中脱颖而出,成为“闭眼冲”的优质赛道,尤其适合想快速实现职业跃升的从业者。
1.1 人才缺口悬殊,求职竞争压力小
根据2026年春招最新数据显示,全球网络安全人才缺口已达480万,国内缺口突破327万,而高校每年相关专业毕业生不足10万人,供需失衡的现状让网络安全岗位呈现“供不应求”的态势——很多企业的安全岗位挂出后,合格简历不足20%,甚至出现“3年经验渗透测试工程师拿5个offer”的盛况。
相较于其他IT岗位“千人抢一岗”的激烈竞争,网络安全从业者的求职成功率显著更高,尤其有基础、有实战经验的人员,几乎能实现挑offer。更关键的是,网络安全行业的岗位需求还在持续增长,2026年全国网络安全相关招聘职位达227万个,较2025年增长37%,金三银四期间,企业招聘需求更是集中释放,是全年求职最容易的时间段。
1.2 薪资涨幅突出,职业发展天花板高
网络安全行业的薪资水平远超普通IT岗位,且涨幅稳定,金三银四期间跳槽,薪资涨幅普遍能达到20%-50%,部分资深从业者甚至能实现薪资翻倍。结合2026年春招最新薪资数据,不同岗位、不同经验的薪资水平清晰可查,供大家参考对比:
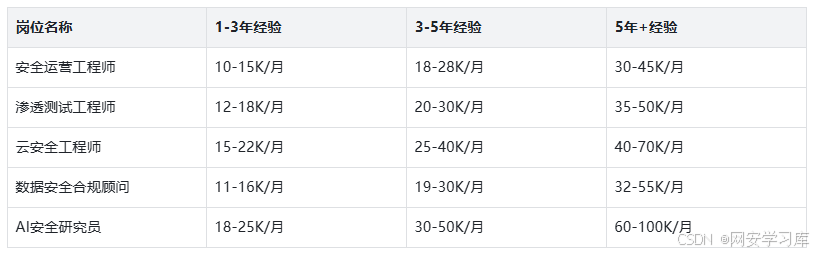
补充重点:甲方(企业自建安全团队)比乙方(安全厂商)薪资高20%-30%,有CISP、OSCP等相关证书,面试通过率可提升约40%,会Python+懂业务,薪资比纯技术从业者高15%-20%。
1.3 岗位多元化,适配不同基础人群
不同于很多人认知中“网络安全门槛高、只适合技术大神”,当前网络安全岗位呈现“多元化、专业化”趋势,不再局限于传统的渗透测试、安全运维,新兴赛道岗位薪资更高、竞争更小,无论是零基础应届生、转行从业者,还是资深工程师,都能找到适配自己的岗位,无需担心“无门可入”。
二、2026年金三银四网络安全热门岗位TOP5(附招聘要求)
金三银四期间,网络安全岗位需求集中释放,其中5类岗位缺口最大、薪资最优,是春招重点关注对象,附上2026年春招通用招聘要求,大家可直接对照匹配自身能力,精准投递,提高拿offer效率。
2.1 安全运营工程师(缺口最大,入门首选)
核心定位:企业安全的日常守护者,负责SOC平台监控、告警分析、漏洞排查、应急响应,是入门网络安全的最佳岗位,也是金三银四期间缺口最大的岗位,适合应届生、转行从业者(尤其运维转安全)。
2026春招通用招聘要求:
-
熟悉Linux系统操作,掌握Nmap、Burp Suite等基础安全工具的使用;
-
了解OWASP Top 10基础漏洞(SQL注入、XSS、文件上传等),能看懂安全告警并初步排查;
-
具备基础的日志分析能力,能使用ELK等工具分析系统日志,完成简单的攻击溯源;
-
加分项:持有NISP、CISP-PTE等基础证书,有靶场练习、CTF参赛经历。
2.2 渗透测试工程师(薪资涨幅最高,实战导向)
核心定位:网络安全的“攻防先锋”,模拟黑客攻击,挖掘企业系统漏洞并提供修复建议,是网络安全行业的核心岗位,金三银四期间跳槽薪资涨幅最高,适合有1-3年基础、擅长实战的从业者。
2026春招通用招聘要求:
-
熟练掌握SQL注入、XSS、文件包含、CSRF等漏洞的挖掘与利用方法,能独立完成Web应用渗透测试;
-
熟悉Burp Suite、SQLMap、Metasploit等工具的高级用法,能编写简单的渗透脚本(Python优先);
-
了解内网渗透、权限提升技巧,能输出完整的渗透测试报告;
-
加分项:有漏洞挖掘、SRC提交经历,持有OSCP、CISP-PTE证书。
2.3 云安全工程师(溢价最高,新兴热门)
核心定位:云时代的安全守护者,负责云平台(阿里云、AWS、腾讯云)的安全配置、漏洞防护、容器安全,随着企业上云趋势加速,成为2026年金三银四最热门的新兴岗位,竞争小、薪资高。
2026春招通用招聘要求:
-
熟悉主流云平台(阿里云、腾讯云)的安全产品(WAF、OSS、安全组),能完成云资源安全配置;
-
了解容器安全、K8s安全,能排查云环境下的安全漏洞;
-
掌握云安全基线配置、漏洞修复方法,具备云环境应急响应能力;
-
加分项:持有AWS、阿里云安全相关认证,有云安全项目实战经历。
2.4 数据安全合规顾问(最稳定,越老越香)
核心定位:企业合规的“把关人”,负责落实《数据安全法》《个人信息保护法》,制定数据安全合规策略、开展风险评估,适合不想做纯技术、追求稳定的从业者,金融、政务行业需求最大。
2026春招通用招聘要求:
-
熟悉《数据安全法》《个人信息保护法》等相关法规,了解数据分类分级、合规评估流程;
-
能协助企业完成数据安全合规改造、风险排查,输出合规报告;
-
具备基础的安全知识,能配合技术团队完成漏洞修复与合规落地;
-
加分项:持有CISP、数据安全相关认证,有金融、政务行业合规经验。
2.5 AI安全研究员(薪资无上限,前沿赛道)
核心定位:AI时代的“安全防线”,负责大模型、生成式AI的安全防护,挖掘AI相关漏洞,制定对抗策略,是2026年薪资涨幅最快的岗位,字节、阿里、百度等大厂疯狂抢人。
2026春招通用招聘要求:
-
既懂传统网络安全,又了解AI原理、大模型相关技术;
-
能挖掘AI模型的安全漏洞(如对抗样本、数据泄露),制定防护策略;
-
具备一定的编程能力(Python、Java),能开发AI安全检测工具;
-
加分项:有AI安全相关项目经验、CTF AI安全赛道参赛经历。
三、分人群精准突破:金三银四求职策略(应届生/转行/老鸟)
不同人群的基础、优势不同,求职策略也需差异化,结合2026年金三银四招聘趋势,针对应届生、转行从业者、资深工程师三大核心人群,制定精准求职方案,助力高效拿offer、实现薪资跃升。
3.1 应届生(0经验):快速入门,打造差异化竞争力
应届生无实战经验,核心是“弥补经验缺口”,突出学习能力和潜力,避免盲目投递,重点做好3点,就能大幅提高简历通过率和面试通过率:
-
夯实基础+实战练手:优先掌握OWASP Top 10基础漏洞,在DVWA、Pikachu等靶场完成实操练习,积累靶场练习记录,甚至参与CTF竞赛,用实战经历弥补经验不足,这是应届生脱颖而出的关键;
-
精准投递岗位:优先投递安全运营、渗透测试助理等入门岗位,避开要求3年以上经验的资深岗位,重点关注大厂春招专场、校园招聘,竞争更小、门槛更低,同时可关注央企、国企的校招岗位,稳定性更强;
-
优化简历:突出学习能力(如快速掌握安全工具、完成靶场练习)、校园项目(如有安全相关课程设计),附上CTF竞赛、靶场练习成果,避免空泛描述,用“学习成果”替代“工作经验”,拒绝堆砌无关技能。
3.2 转行从业者(开发/运维/其他):发挥优势,实现无缝衔接
转行从业者的核心是“挖掘原有经验与网络安全的关联点”,实现能力迁移,避免从零开始,重点做好2点,就能快速实现转型、高效拿offer:
-
找准转行切入点:运维转安全运营最顺畅,可将“服务器部署、日志排查”经验迁移为“服务器安全加固、SOC日志分析”能力;开发转代码审计、安全开发有优势,可将“代码能力”转化为“代码审计、安全工具开发”竞争力;完全零基础者,可先考CISP-PTE或NISP证书,证明自身能力,再投递入门岗位;
-
简历“安全化重构”:避免罗列原岗位无关技能,用“工具+安全场景”绑定描述,比如运维可写“用Lynis做安全基线检查,修复8个高危漏洞,配置fail2ban拦截SSH暴力破解,攻击量下降90%”;开发可写“用Java开发接口时,通过参数化查询避免SQL注入,后续审计发现并修复2处漏洞”,突出安全关联价值。
3.3 资深工程师(3年+):聚焦赛道,实现薪资跃升
资深工程师有实战经验,核心是“聚焦垂直赛道,突出核心竞争力”,避免“全而不精”,重点做好3点,就能在金三银四实现薪资翻倍、岗位升级:
-
明确赛道定位:优先聚焦云安全、AI安全、数据安全等热门垂直赛道,这些赛道薪资溢价高、需求大,避免在传统赛道同质化竞争;
-
突出核心成果:简历中重点体现项目实战成果,用数据说话,比如“主导企业Web渗透测试项目,挖掘12个高危漏洞,修复后降低80%的安全风险”“搭建企业SOC平台,实现安全告警自动化处置,提升工作效率60%”;
-
精准选择平台:优先选择甲方企业(互联网大厂、金融机构、国企),甲方薪资比乙方高20%-30%,且更注重长期发展;同时可积累垂直行业经验(如金融、医疗、制造业),越专越值钱。
四、金三银四面试干货:高频题+应答技巧(必看)
网络安全面试注重“实战能力+基础理论”,结合2026年金三银四春招面试现状,整理了3类高频面试题(基础理论、实战技能、应急逻辑),附上标准应答思路,帮大家快速备战,面试通过率直接翻倍。
4.1 基础理论高频题(必背)
- 问题1:OSI七层模型中,网络层和应用层分别有哪些常见攻击?
应答思路:网络层常见攻击有IP欺骗、ICMP泛洪、路由欺骗;应用层常见攻击有SQL注入、XSS、CSRF、文件上传漏洞,可补充1个简单案例,比如“应用层的SQL注入的核心是通过构造恶意SQL语句,获取数据库敏感信息”。
- 问题2:对称加密和非对称加密的区别是什么?
应答思路:核心区别在于“密钥是否相同”——对称加密(如AES)密钥相同,加密解密效率高,适合大量数据传输,但密钥传输不安全;非对称加密(如RSA)有公钥和私钥,公钥公开、私钥保密,安全性高,但效率低,适合密钥交换,可补充“HTTPS就是用非对称加密交换密钥,再用对称加密传输数据”。
- 问题3:什么是DNS劫持?其核心危害是什么?(结合前文系列内容,贴合CSDN用户认知)
应答思路:DNS劫持是攻击者通过篡改DNS解析流程(如篡改本地缓存、攻击DNS服务器),将域名解析到恶意IP的攻击手段;核心危害是引导用户访问钓鱼网站、窃取敏感信息、植入恶意软件,影响个人和企业安全。
4.2 实战技能高频题(重点准备)
- 问题1:你用过哪些安全工具?具体怎么用?
应答思路:优先列举高频工具(Nmap、Burp Suite、SQLMap、Wireshark),结合具体场景说明,比如“用Nmap进行端口扫描,查看目标服务器开放端口及服务版本;用Burp Suite拦截修改HTTP请求,挖掘XSS、CSRF漏洞;用Wireshark抓取网络流量,分析攻击行为”。
- 问题2:描述一次你参与的渗透测试流程?
应答思路:按“信息收集→漏洞扫描→漏洞利用→权限提升→维持访问→清理痕迹→输出报告”的流程回答,重点突出自己的操作的,比如“信息收集阶段用whois查询域名信息、Nmap扫描端口;漏洞利用阶段用SQLMap挖掘SQL注入漏洞,获取数据库权限;最后输出完整的渗透测试报告,给出漏洞修复建议”。
- 问题3:如何排查服务器被入侵的痕迹?
应答思路:从日志、进程、文件、网络连接四个维度排查,比如“查看系统日志(/var/log/secure),排查异常登录记录;查看进程列表,排查恶意进程;检查系统关键文件(如/etc/passwd),查看是否有异常用户;用netstat查看异常网络连接,定位攻击源”。
4.3 应急与逻辑高频题(加分项)
- 问题1:发现企业遭遇DDoS攻击,应该怎么处置?
应答思路:按“隔离→清洗→溯源→加固”的步骤回答,落地性强,比如“首先隔离受影响的服务器,避免攻击扩散;联系云厂商进行流量清洗,阻断恶意攻击流量;分析攻击源和攻击类型,做好溯源;最后优化防火墙配置、部署抗DDoS设备,避免再次被攻击”。
- 问题2:未来3年网络安全行业的发展趋势是什么?
应答思路:重点围绕零信任架构、AI攻防、数据隐私合规三个方向,比如“零信任架构将成为企业安全建设的主流,实现‘永不信任、始终验证’;AI技术将广泛应用于攻防领域,既会出现AI辅助攻击,也会有AI安全防护工具;数据合规将持续收紧,企业对数据安全合规人才的需求会持续增加”。
五、金三银四求职避坑指南(必看,少走弯路)
金三银四机会多,但也有很多求职陷阱,尤其网络安全行业,很多黑中介、虚假岗位混杂,结合实战经验,总结5个高频坑点,帮大家规避风险,高效求职。
5.1 坑点1:虚假高薪岗位,诱导付费培训
表现:招聘信息标注“零基础、无经验,月薪20K+”,面试时却以“能力不足”为由,诱导你参加付费培训,承诺“培训后包就业”。
避坑技巧:正规企业不会以任何名义收取培训费用,遇到“高薪低要求”“付费培训”的岗位,直接拒绝;优先选择企业官网、正规招聘平台(BOSS直聘、猎聘)投递,核实企业资质。
5.2 坑点2:岗位与描述不符,挂羊头卖狗肉
表现:招聘信息写“渗透测试工程师”,面试后却让你做销售、运维等无关工作,或让你长期驻场,与岗位描述严重不符。
避坑技巧:面试前,通过招聘平台、企业官网,详细了解岗位职责;面试时,主动询问工作内容、工作地点、岗位职责,确认与招聘信息一致后,再继续推进。
5.3 坑点3:忽视薪资构成,盲目谈薪
表现:只关注月薪数额,不了解薪资构成,入职后发现“高薪”包含大量绩效、补贴,实际到手薪资远低于预期。
避坑技巧:面试谈薪时,主动询问薪资构成(基本工资、绩效、补贴、年终奖),确认是否缴纳五险一金、缴纳基数多少,避免被“虚高薪资”误导。
5.4 坑点4:证书“过度消费”,盲目考证
表现:轻信“有证书就能拿高薪”,花费大量时间、金钱考取无关证书,却忽视实战能力,导致面试时无法应对实战问题,无法拿到offer。
避坑技巧:证书是“敲门砖”,但实战能力才是核心,优先考取与目标岗位匹配的证书(如渗透测试考OSCP、安全运营考CISP-PTE),同时重点提升实战能力,避免“有证不会干活”。
5.5 坑点5:泄露敏感信息,遭遇诈骗
表现:面试时,被要求提供银行卡密码、验证码、身份证原件等敏感信息,或被要求缴纳“押金、服装费”等费用。
避坑技巧:正规企业不会要求提供银行卡密码、验证码等敏感信息,也不会收取任何形式的押金、服装费;证件复印件需注明“仅用于求职”,避免被滥用;遭遇侵权可拨打12333投诉或向公安机关报案。
六、总结:抓住金三银四,解锁网络安全职业新可能
2026年金三银四,网络安全行业的机遇远大于挑战,人才缺口悬殊、薪资涨幅突出、岗位多元化,无论是零基础应届生、转行小白,还是资深从业者,都能找到属于自己的机会。核心是:找准自身定位,聚焦目标岗位,夯实实战能力,避开求职陷阱,精准发力。
最后提醒:网络安全行业的核心竞争力是“实战能力”,证书、简历只是辅助,金三银四期间,与其盲目投递,不如静下心来打磨技能、优化简历、准备面试,只要找对方法、精准发力,就能高效拿offer、实现薪资跃升。
网安学习资源
网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我们和网安大厂360共同研发的的网安视频教程,内容涵盖了入门必备的操作系统、计算机网络和编程语言等初级知识,而且包含了中级的各种渗透技术,并且还有后期的CTF对抗、区块链安全等高阶技术。总共200多节视频,100多本网安电子书,最新学习路线图和工具安装包都有,不用担心学不全。
🐵这些东西我都可以免费分享给大家,需要的可以点这里自取👉:网安入门到进阶资源

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 12
 0
- 0


 已为社区贡献32条内容

所有评论(0)