网络安全纵深防御体系:从“护城河”到“核心堡垒”的全面解析
1. 引言:为什么单点防御已经失效?
在传统的网络安全观念中,我们常常依赖于“边界防御”——在网络的出入口筑起一道高墙(如防火墙),认为只要墙不倒,内部就是安全的。然而,随着云计算、远程办公和移动设备的普及,网络边界正在变得模糊甚至消失。攻击者不再需要强攻大门,他们可能通过一封钓鱼邮件、一个被感染的U盘,或者一个供应链漏洞,直接出现在“城堡”内部。
在这种背景下,纵深防御(Defense in Depth) 策略应运而生。它不再寄希望于单一防线,而是通过构建多层次、多维度的防护体系,让攻击者即使突破了一层,也会在下一层被拦截、检测或记录。
2. 什么是纵深防御?
纵深防御是一种多层次、多技术协同的安全策略。其核心思想是:不依赖单一防线,通过组合技术、管理和物理手段形成互补的防御体系。
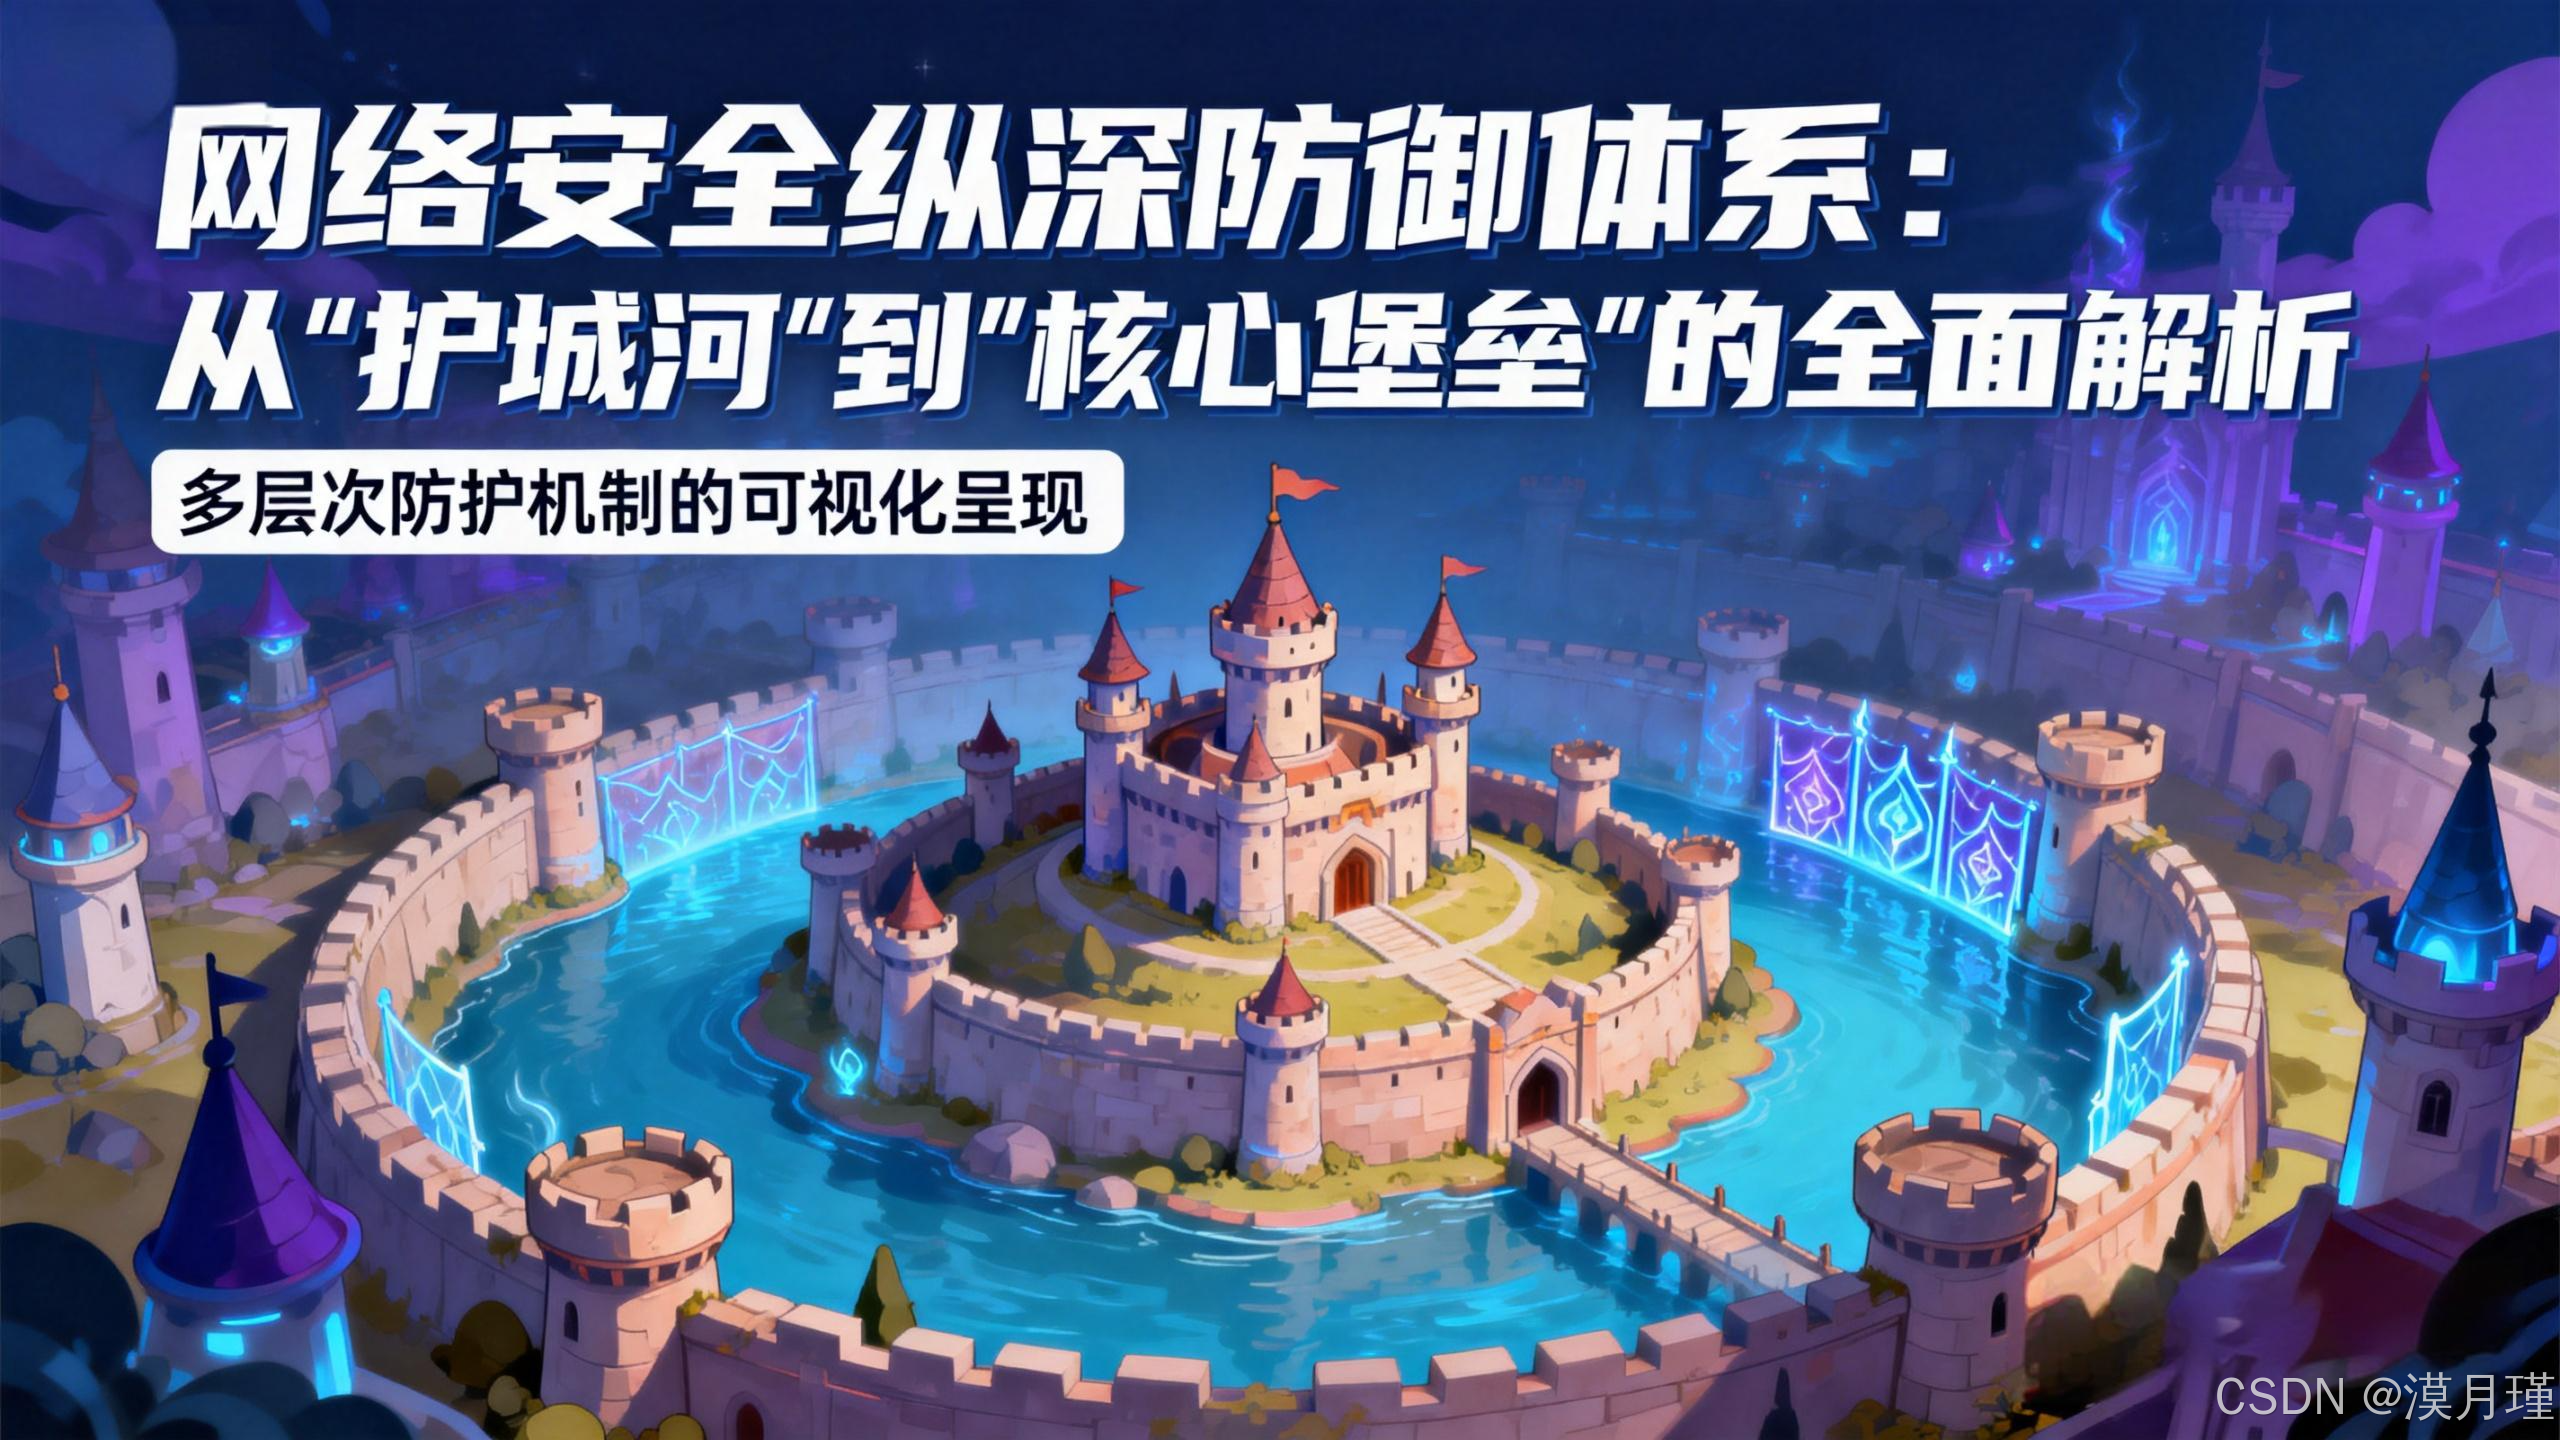
通俗地讲,它就像一座中世纪的城堡:
- 护城河:过滤掉低阶攻击。
- 高墙与城门:阻挡大规模入侵。
- 内城巡逻:防止敌人潜入后四处流窜。
- 核心堡垒:保护最重要的国王(数据)。
即使敌人攻破了城门,他们也无法轻易到达核心区域,并且会在内城被巡逻队发现并消灭。
3. 纵深防御的经典四层模型
根据业界最佳实践,纵深防御通常划分为以下四个核心层次:
3.1 第一层:网络边界层(护城河与城墙)
- 防护目标:控制外部流量准入,抵御来自互联网的直接攻击。
- 关键技术:
- 下一代防火墙(NGFW):不仅检查IP和端口,还能识别应用类型(如微信、抖音),执行精细的访问控制。
- 入侵防御系统(IPS):主动识别并阻断利用系统漏洞的攻击流量。
- DDoS防护:专门抵御海量垃圾流量攻击,保障业务可用性。
- 失效补救:自动切换备用出口链路,或启用流量清洗服务。
3.2 第二层:网络内部层(城内巡逻与关卡)
- 防护目标:阻止攻击者在内部网络横向移动(Lateral Movement)。
- 关键技术:
- 网络微隔离:将大内网划分为多个小区域(如办公区、研发区、服务器区),限制不同区域间的通信。
- 内部流量审计(NTA):监控内部网络流量,发现异常行为(如内网扫描、异常数据外传)。
- 漏洞扫描系统:定期扫描内部资产,发现并修复漏洞。
- 失效补救:异常流量自动引流至蜜罐(Honeypot),诱捕攻击者。
3.3 第三层:主机系统层(房屋与门窗)
- 防护目标:保护服务器和终端设备本身的安全。
- 关键技术:
- 主机入侵检测(HIDS):监控系统关键文件、进程和日志,发现入侵痕迹。
- 终端检测与响应(EDR):实时监控终端行为,检测恶意软件并自动响应。
- 文件完整性监控(FIM):监控系统文件是否被篡改。
- 失效补救:利用镜像备份快速还原系统,或启用杀毒软件的隔离/清除功能。
3.4 第四层:应用数据层(保险箱与金库)
- 防护目标:保障业务应用与核心数据的安全。
- 关键技术:
- Web应用防火墙(WAF):专门防护网站和Web应用,防御SQL注入、XSS等攻击。
- 数据库审计:记录所有对数据库的访问操作,便于事后溯源。
- 数据加密:对敏感数据进行加密存储(如TDE),即使数据被窃取也无法读取。
- 失效补救:启用异地容灾集群,实现业务秒级切换。
4. 纵深防御的协同逻辑
纵深防御不是简单的设备堆砌,而是动态协同的有机体。一个典型的协同示例如下:
- 检测:网络层的IPS检测到SQL注入攻击。
- 联动:联动应用层的WAF,自动添加过滤规则,阻止该攻击。
- 保护:数据层通过加密确保即使有数据泄露,信息也不可读。
- 恢复:主机层通过备份机制提供最终的数据恢复保障。
这种“层层设防、环环相扣”的机制,使得攻击者的成本呈指数级增加。
5. 纵深防御的演进:与零信任的融合
传统的纵深防御模型有时过于依赖“内网可信”的假设。现代安全架构正在将纵深防御与零信任(Zero Trust) 理念深度融合。
- 零信任核心:永不信任,始终验证。不再区分内网和外网,默认拒绝所有访问请求。
- 融合实践:在纵深防御的每一层,都加入身份验证和权限控制。例如,在访问内部应用时,不仅要验证网络权限,还要验证设备是否合规、用户身份是否可信。
6. 总结
纵深防御是一种系统性的安全思维。它告诉我们,网络安全没有“银弹”,必须通过构建物理安全、网络安全、主机安全、应用安全、数据安全等多维度的防线,才能有效应对日益复杂的网络威胁。
记住:安全不是一堵墙,而是一个立体的、动态的防御体系。唯有纵深,方能持久。
📌 推荐阅读
2026年2月网络安全观察:微软零日漏洞与AI智能体治理新挑战
全链路安全分析:从“单点防御”到“体系对抗”的破局之道
网络安全从应急响应预案到云服务账单攻击防御
AI深度伪造攻击激增:2025年网络安全“新常态”下的攻防博弈
【重磅新规】国家网信办出手!禁止APP偷听偷拍,个人隐私保护再升级
多因素认证(MFA)完全指南:从原理到生活应用
AI聊天机器人的隐私雷区:保险不赔的法律风险与应对策略
攻击面管理的范式转移:从边界防御到智能免疫的进化之路
从MongoDB漏洞看基础软件安全:被“效率”掩盖的长期风险

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 35
 0
- 0


 已为社区贡献11条内容

所有评论(0)