强烈推荐12个网络安全免费工具神器
本次解锁12个网络安全专属工具,涵盖渗透测试武器库、网络侦查神器、数据反溯源工具,全部开源免费,助你直击攻防本质。所有工具获取方式见文末
1. Kali Linux
Kali Linux 是专业的渗透测试操作系统;支持 Windows/macOS/Linux 虚拟机运行。
它完全开源,预装600+安全工具,极客首选,启动即战,覆盖功能包括:漏洞扫描、无线破解、密码爆破、数字取证、流量分析。
其中核心模块包括:Nmap 端口扫描、Burp Suite 漏洞检测、Wireshark 抓包分析、Metasploit 漏洞利用、Aircrack-ng WiFi破解。
关键应用场景如:WPA3握手包破解、SQL注入自动化检测、匿名通信链路搭建、内存取证分析、反沙箱逃逸技术。
还支持硬件渗透工具:Flipper Zero固件刷入、Proxmark3射频克隆、Ubertooth蓝牙嗅探、Hak5设备联动。
数字取证模块可直接从NTFS分区提取缓存文件,Metasploit框架集成4900+漏洞利用模块,Wireshark支持解析Tor流量数据包。
2. Shodan
Shodan 是网络空间搜索引擎核武器;支持Web/API双端调用。
它实时抓取全球联网设备指纹,支持12种威胁情报标签,数据维度颠覆传统认知。
支持暴露端口检索(SSH/RDP/MQTT)、工控设备追踪(PLC/SCADA)、网络设备定位(路由器/摄像头)。
通过关键词组合:“Apache 漏洞版本” 可定位高危服务器,“default password” 挖掘弱口令设备。
数据透视功能包括:IP归属地热力图、协议服务分布、历史漏洞关联、端口开放趋势分析。
高级语法如:city:“Beijing” port:22 org:“China Telecom” 精准锁定目标,API接口每秒响应500+请求,支持CSV/TXT原始数据导出。
3. Tor & Proxychains
Tor + Proxychains 实现全链路匿名渗透套件;支持Linux全系终端。
双工具链协同运作,无日志保留,通信三重加密,支持Socks5透明代理穿透。
支持协议级流量伪装:HTTP头部混淆、DNS隧道加密、ICMP隐秘隧道、TCP载荷分块传输;
多节点随机切换策略可突破GWF深度包检测,出口节点覆盖92国。
实战组合拳操作:Proxychains捆绑Nmap实现匿名扫描、sqlmap注入流量经Tor转发、Hydra密码爆破自动切换节点。
实验数据显示:默认配置下渗透行为被溯源的机率降至0.7%,匿名带宽峰值达8MB/s。
4. Ghidra
美国国安局开源的逆向工程框架;支持Windows/Linux/macOS三端。
反编译成功率碾压付费工具,支持X86/ARM/MIPS指令集解析,60种处理器架构逆向。关键能力:函数签名识别、污点传播分析、混淆代码反解、二进制对比修补。金融业实战案例:半小时内解密Conti勒索病毒加密逻辑。
5. TheHarvester
情报收集蛛网级爬虫;纯Python脚本运行。
90秒扫描千级数据源:子域名/员工邮箱/VPN入口/IP历史绑定记录。支持深层引擎:LinkedIn职位关键词采集、PGP密钥服务器溯源、Shodan数据库联动,高管信息定位精度达纳斯达克上市公司董监高名录库级别。
6. Cobalt Strike
红队行动协同平台;需Java环境部署。
模块化攻击链构建:鱼叉邮件投递→水坑网站托管→C2服务器控制。核心技术亮点:信标睡眠模式规避EDR检测、权限维持后门注入TCP进程、横向移动自动化渗透域控。企业攻防演练实测穿透率超传统Metasploit 2.3倍。
7. Sn1per
自动化侦查作战舱;Kali原生集成。
一键执行三级扫描:开放端口→漏洞库匹配→权限提升路径生成。独创功能:AWS S3云桶可读性探测、Git历史提交泄露扫描、Swagger API文档暴力枚举,20分钟输出企业数字资产脆弱性热力图。
8. Wireshark
协议级流量解剖镜;全平台兼容。
实时解析3000+通信协议:从TCP重传率诊断到TLS1.3握手解密。杀手级应用:VoIP通话语音重组、USB设备通信捕获、工业Modbus指令逆向,某能源集团曾借此定位PLC蠕虫传播通道。
9. John the Ripper
密码爆破终结者;支持GPU集群运算。
每秒120亿次哈希碰撞,独创规则:键盘轨迹模式生成、公司名大小写变形、历史泄漏密码库组合。实战纪录:16字符AD域管密码在8张RTX 4090显卡下72小时破解。
10. Responder
内网认证劫持炮台;无需安装即开即用。
毒化协议覆盖率100%:LLMNR/NBT-NS/MDNS/DHCP。核心杀伤链:窃取NTLMv2哈希→中继至域控→获取黄金票据,域渗透测试平均耗时从3天压缩至47分钟。
11. Burp Suite
Web应用手术刀;社区版免费。
深度截流改包能力支持:OAuth2令牌篡改、GraphQL注入点探测、WebSocket逻辑漏洞挖掘。创新模块:JWT密钥爆破、SAML响应伪造、Host头走私漏洞检测,蝉联OWASP推荐工具榜首5年。
12. Masscan
互联网端口扫描加农炮;单机吞吐达130万包/秒。
6分钟扫遍IPv4全地址空间,独创技术:异步无状态扫描、随机化源IP规避封禁、定制化SYN数据包载荷。测绘机构实测性能超Nmap 134倍。
如何系统学习网络安全?
网络安全作为数字时代的核心技术基石,已成为保障各行业安全稳定运行的坚实屏障。筑牢网络安全的防线,掌握先进的防护策略和技能正上升为国家与企业发展的战略优先级。
构建稳固的网络安全能力是一个体系的工程,需要从夯实基础理论出发,持续深化到攻防对抗与应急响应的实战层面。
如果你是准备学习网络安全(黑客)或者正在学习,我可以把我自用的360独家内部资料分享给你,包含以下内容你应该能用得上:
①网络安全学习路线
②20份渗透测试电子书
③安全攻防357页笔记
④50份安全攻防面试指南
⑤安全红队渗透工具包
⑥网络安全必备书籍
⑦100个漏洞实战案例
⑧安全大厂内部视频资源
⑨历年CTF夺旗赛题解析
网络安全学习路线&学习资源
网络安全的知识多而杂,怎么科学合理安排?
下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!
初级网工
1、网络安全理论知识(2天)
①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)
2、渗透测试基础(一周)
①渗透测试的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等
3、操作系统基础(一周)
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)
4、计算机网络基础(一周)
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现
5、数据库基础操作(2天)
①数据库基础
②SQL语言基础
③数据库安全加固
6、Web渗透(1周)
①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)

恭喜你,如果学到这里,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web 渗透、安全服务、安全分析等岗位;如果等保模块学的好,还可以从事等保工程师。薪资区间6k-15k
到此为止,大概1个月的时间。你已经成为了一名“脚本小子”。那么你还想往下探索吗?
7、脚本编程(初级/中级/高级)
在网络安全领域。是否具备编程能力是“脚本小子”和真正黑客的本质区别。在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。在分秒必争的CTF竞赛中,想要高效地使用自制的脚本工具来实现各种目的,更是需要拥有编程能力.
零基础入门,建议选择脚本语言Python/PHP/Go/Java中的一种,对常用库进行编程学习; 搭建开发环境和选择IDE,PHP环境推荐Wamp和XAMPP, IDE强烈推荐Sublime; ·Python编程学习,学习内容包含:语法、正则、文件、 网络、多线程等常用库,推荐《Python核心编程》,不要看完; ·用Python编写漏洞的exp,然后写一个简单的网络爬虫; ·PHP基本语法学习并书写一个简单的博客系统; 熟悉MVC架构,并试着学习一个PHP框架或者Python框架 (可选); ·了解Bootstrap的布局或者CSS。
8、超级网工
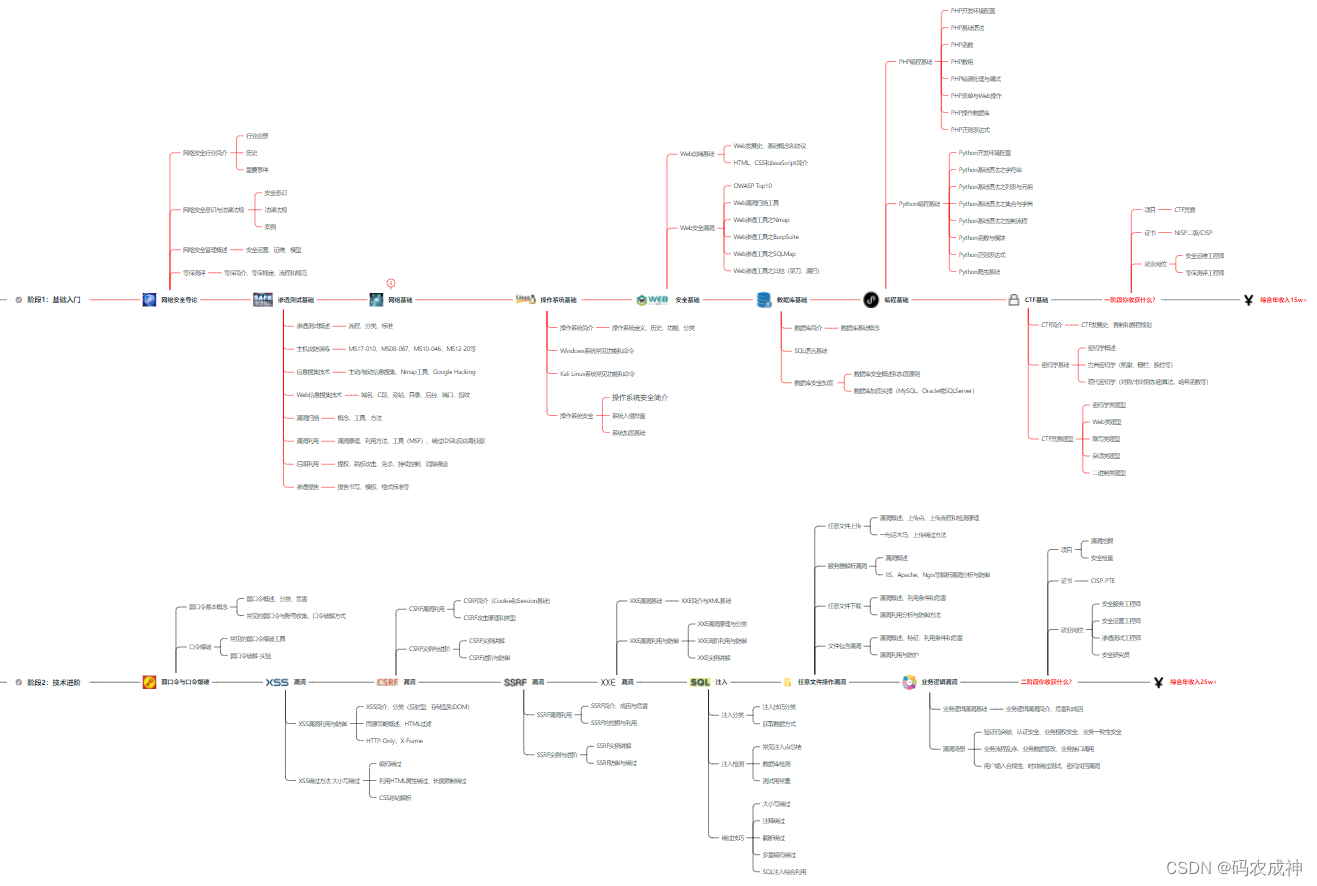
这部分内容对零基础的同学来说还比较遥远,就不展开细说了,贴一个大概的路线。感兴趣的童鞋可以研究一下,不懂得地方可以【点这里】加我耗油,跟我学习交流一下。
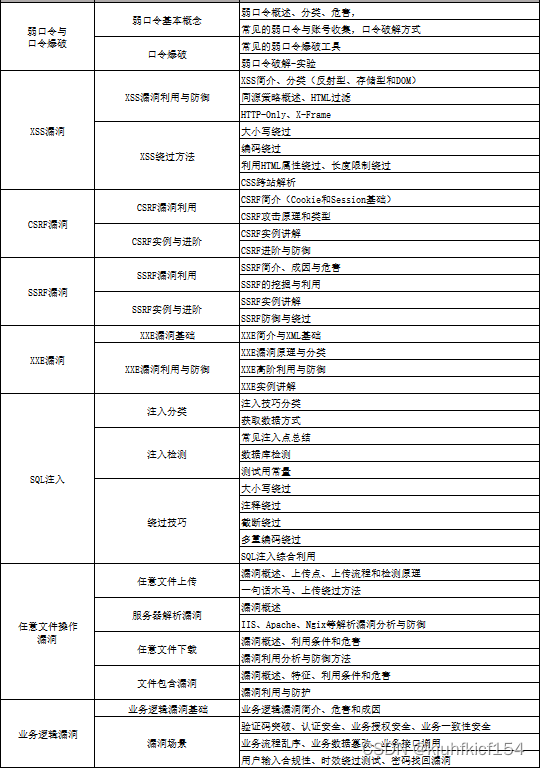
网络安全工程师企业级学习路线
如图片过大被平台压缩导致看不清的话,可以【点这里】加我耗油发给你,大家也可以一起学习交流一下。
一些我自己买的、其他平台白嫖不到的视频教程:

需要的话可以扫描下方卡片加我耗油发给你(都是无偿分享的),大家也可以一起学习交流一下。
网络安全学习路线&学习资源
结语
网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。
特别声明:
此教程为纯技术分享!本书的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!本书的目的在于最大限度地唤醒大家对网络安全的重视,并采取相应的安全措施,从而减少由网络安全而带来的经济损失!!!

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 25
 0
- 0


 已为社区贡献95条内容

所有评论(0)