【吃透网络安全】2025软考网络管理员考点网络安全(一)安全基础篇
涉及知识点
软考网络管理员,软考网络管理员常考知识点,软考网络管理员网络安全,网络管理员考点汇总。
后面还有更多续篇希望大家能给个赞哈,这边提供个快捷入口!
第一节 网络管理员考点网络安全(1)网络安全之安全基础篇
第二节 网络管理员考点网络安全(2)网络安全之网络攻击篇
第三节 网络管理员考点网络安全(3)网络安全之系统评估篇
第四节 网络管理员考点网络安全(4)网络安全之防火墙篇
第五节 网络管理员考点网络安全(5)网络安全之包过滤篇
文章目录
- 涉及知识点
- 前言
- 一、网络安全基本要素
- 二、网络安全威胁
-
* (1)非授权访问- (2)信息泄漏或丢失
- (3)破坏数据完整性
- (4)拒绝服务攻击
- (5)利用网络传播病毒
- 三、网络安全控制技术
-
* (1)防火墙技术。- (2)加密技术。
- (3)用户识别技术。
- (4)访问控制技术。
- (5)网络反病毒技术。
- (6)漏洞扫描技术。
- (7)入侵检测技术。
- 四、涨薪支持区
- 总结
前言
更多备考干货可关注CSDN博主-《拄杖盲学轻声码》
网络管理员是软考中一门初级资格的考试科目。考试一共分为两门,上午基础知识,下午应用技术。为了让大家能顺利的备考,博主(csdn-
拄杖盲学轻声码)就一些网络管理员的一些学习知识点做了一个汇总,希望对大家备考网络管理员能有所帮助。。
一、网络安全基本要素
网络安全包括五个基本要素:机密性、完整性、可用性、可控性与可审查性。
A、机密性:确保信息不暴露给未授权的实体或进程。
B、完整性:只有得到允许的人才能修改数据,并且能够判别出数据是否已被篡改。
C、可用性:得到授权的实体在需要时可访问数据,即攻击者不能占用所有的资源而阻碍授权者的工作。
D、可控性:可以控制授权范围内的信息流向及行为方式。
E、可审查性:对出现的网络安全问题提供调查的依据和手段。
二、网络安全威胁
一般认为,目前网络存在的威胁主要表现在以下五个方面:
(1)非授权访问
没有预先经过同意,就使用网络或计算机资源则被看作非授权访问,如有意避开系统访问控制机制,对网络设备及资源进行非正常使用,或擅自扩大权限,越权访问信息。它主要有以下几种形式:假冒、身份攻击、非法用户进入网络系统进行违法操作、合法用户以未授权方式进行操作等。
(2)信息泄漏或丢失
指敏感数据在有意或无意中被泄漏出去或丢失,它通常包括:信息在传输中丢失或泄漏、信息在存储介质中丢失或泄漏以及通过建立隐蔽隧道等窃取敏感信息等。如黑客利用电磁泄漏或搭线窃听等方式可截获机密信息,或通过对信息流向、流量、通信频度和长度等参数的分析,推测出有用信息,如用户口令、帐号等重要信息
(3)破坏数据完整性
以非法手段窃得对数据的使用权,删除、修改、插入或重发某些重要信息,以取得有益于攻击者的响应;恶意添加,修改数据,以干扰用户的正常使用。
(4)拒绝服务攻击
它不断对网络服务系统进行干扰,改变其正常的作业流程,执行无关程序使系统响应减慢甚至瘫痪,影响正常用户的使用,甚至使合法用户被排斥而不能进入计算机网络系统或不能得到相应的服务。
(5)利用网络传播病毒
通过网络传播计算机病毒,其破坏性大大高于单机系统,而且用户很难防范。网络安全控制技术为了保护网络信息的安全可靠,除了运用法律和管理手段外,还需依靠技术方法来实现。
三、网络安全控制技术
目前有:防火墙技术、加密技术、用户识别技术、访问控制技术、网络反病毒技术、网络安全漏洞扫描技术、入侵检测技术等。
(1)防火墙技术。
防火墙技术是近年来维护网络安全最重要的手段。根据网络信息保密程度,实施不同的安全策略和多级保护模式。加强防火墙的使用,可以经济、有效地保证网络安全。目前已有不同功能的多种防火墙。但防火墙也不是万能的,需要配合其它安全措施来协同防范。
(2)加密技术。
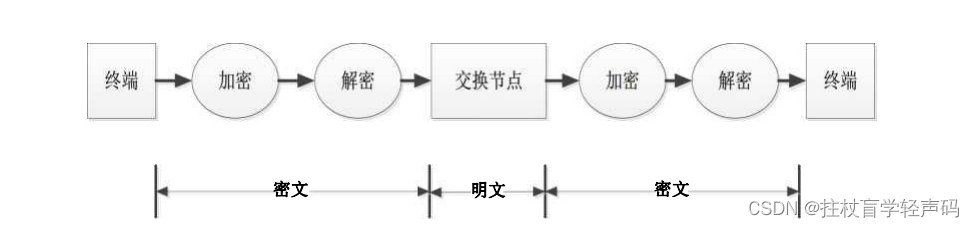
加密技术是网络信息安全主动的、开放型的防范手段,对于敏感数据应采用加密处理,并且在数据传输时采用加密传输,目前加密技术主要有两大类:一类是基于对称密钥的加密算法,也称私钥算法;另一类是基于非对称密钥的加密算法,也称公钥算法。加密手段,一般分软件加密和硬件加密两种。软件加密成本低而且实用灵活,更换也方便,硬件加密效率高,本身安全性高。密钥管理包括密钥产生、分发、更换等,是数据保密的重要一环。
(3)用户识别技术。
用户识别和验证也是一种基本的安全技术。其核心是识别访问者是否属于系统的合法用户,目的是防止非法用户进入系统。目前一般采用基于对称密钥加密或公开密钥加密的方法,采用高强度的密码技术来进行身份认证。比较着名的有Kerberos、PGP等方法。
(4)访问控制技术。
访问控制是控制不同用户对信息资源的访问权限。根据安全策略,对信息资源进行集中管理,对资源的控制粒度有粗粒度和细粒度两种,可控制到文件、Web的HTML页面、图形、CCT、Java应用。
(5)网络反病毒技术。
计算机病毒从1981年首次被发现以来,在近20年的发展过程中,在数目和危害性上都在飞速发展。因此,计算机病毒问题越来越受到计算机用户和计算机反病毒专家的重视,并且开发出了许多防病毒的产品。
(6)漏洞扫描技术。
漏洞检测和安全风险评估技术,可预知主体受攻击的可能性和具体地指证将要发生的行为和产生的后果。该技术的应用可以帮助分析资源被攻击的可能指数,了解支撑系统本身的脆弱性,评估所有存在的安全风险。网络漏洞扫描技术,主要包括网络摸拟攻击、漏洞检测、报告服务进程、提取对象信息以及评测风险、提供安全建议和改进措施等功能,帮助用户控制可能发生的安全事件,最大可能地消除安全隐患。
(7)入侵检测技术。
入侵行为主要是指对系统资源的非授权使用。它可以造成系统数据的丢失和破坏,可以造成系统拒绝合法用户的服务等危害。入侵者可以是一个手工发出命令的人,也可以是一个基于入侵脚本或程序的自动发布命令的计算机。入侵者分为两类:外部入侵者和允许访问系统资源但又有所限制的内部入侵者。内部入侵者又可分成:假扮成其他有权访问敏感数据用户的入侵者和能够关闭系统审计控制的入侵者。入侵检测是一种增强系统安全的有效技术。其目的就是检测出系统中违背系统安全性规则或者威胁到系统安全的活动。检测时,通过对系统中用户行为或系统行为的可疑程度进行评估,并根据评估结果来鉴别系统中行为的正常性,从而帮助系统管理员进行安全管理或对系统所受到的攻击采取相应的对策。
四、涨薪支持区
期待大家能通过这篇文章学到更多,而且薪资一年更比一年猛!
喜欢博主的话可以上榜一探究竟,博主专设涨薪皇榜给大家查阅,喜欢的可以点击此处查看哟。
总结
文章来自网上,侵权请联系博主
互动话题:如果你想学习更多网安方面的知识和工具,可以看看以下题外话!
题外话
今天只要你给我的文章点赞,我私藏的网安学习资料一样免费共享给你们,来看看有哪些东西。
网络安全学习资源分享:
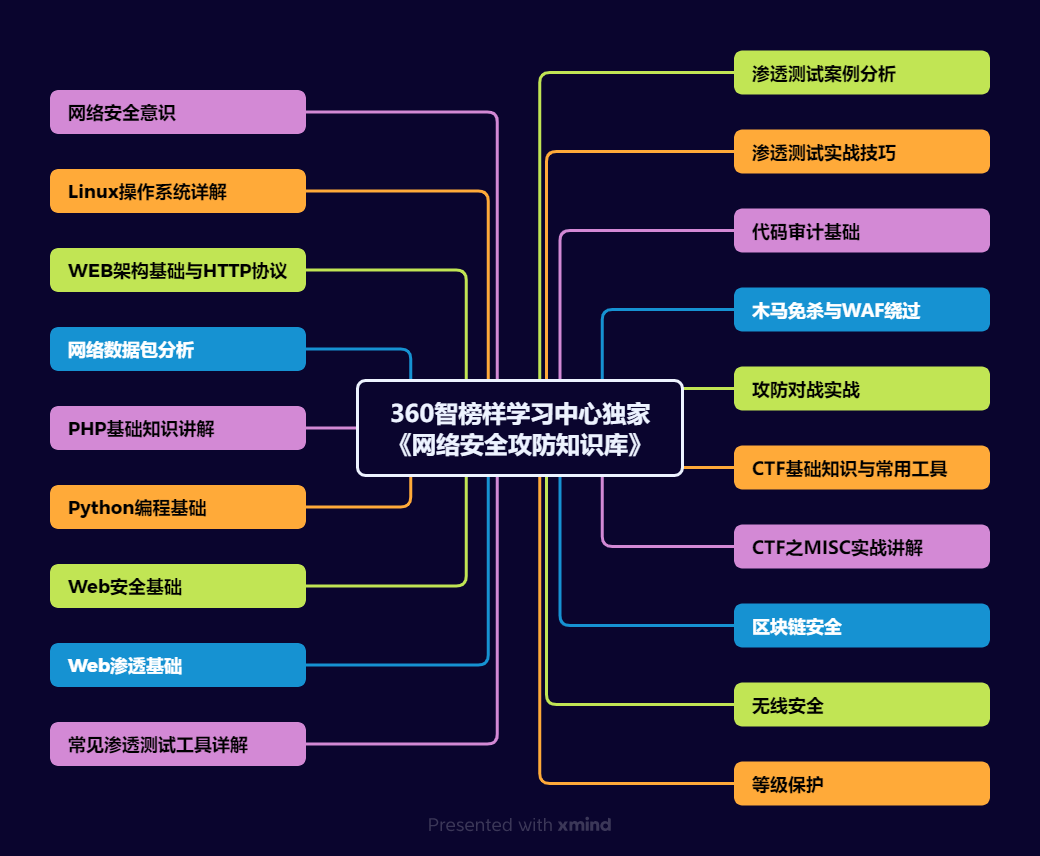
下面给大家分享一份2025最新版的网络安全学习路线资料,帮助新人小白更系统、更快速的学习黑客技术!
一、2025最新网络安全学习路线
一个明确的学习路线可以帮助新人了解从哪里开始,按照什么顺序学习,以及需要掌握哪些知识点。
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
读者福利 | CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)
我们把学习路线分成L1到L4四个阶段,一步步带你从入门到进阶,从理论到实战。
L1级别:网络安全的基础入门
L1阶段:我们会去了解计算机网络的基础知识,以及网络安全在行业的应用和分析;学习理解安全基础的核心原理,关键技术,以及PHP编程基础;通过证书考试,可以获得NISP/CISP。可就业安全运维工程师、等保测评工程师。

L2级别:网络安全的技术进阶
L2阶段我们会去学习渗透测试:包括情报收集、弱口令与口令爆破以及各大类型漏洞,还有漏洞挖掘和安全检查项目,可参加CISP-PTE证书考试。

L3级别:网络安全的高阶提升
L3阶段:我们会去学习反序列漏洞、RCE漏洞,也会学习到内网渗透实战、靶场实战和技术提取技术,系统学习Python编程和实战。参加CISP-PTE考试。

L4级别:网络安全的项目实战
L4阶段:我们会更加深入进行实战训练,包括代码审计、应急响应、红蓝对抗以及SRC的挖掘技术。并学习CTF夺旗赛的要点和刷题

整个网络安全学习路线L1主要是对计算机网络安全的理论基础的一个学习掌握;而L3 L4更多的是通过项目实战来掌握核心技术,针对以上网安的学习路线我们也整理了对应的学习视频教程,和配套的学习资料。
二、技术文档和经典PDF书籍
书籍和学习文档资料是学习网络安全过程中必不可少的,我自己整理技术文档,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,(书籍含电子版PDF)


三、网络安全视频教程
对于很多自学或者没有基础的同学来说,书籍这些纯文字类的学习教材会觉得比较晦涩难以理解,因此,我们提供了丰富的网安视频教程,以动态、形象的方式展示技术概念,帮助你更快、更轻松地掌握核心知识。
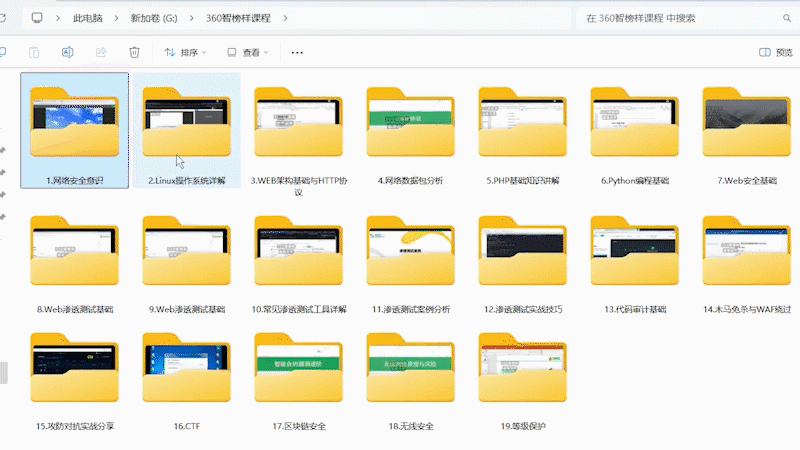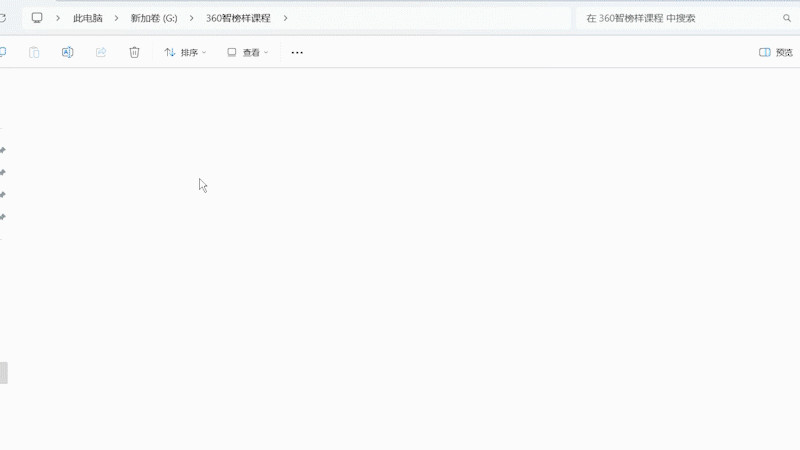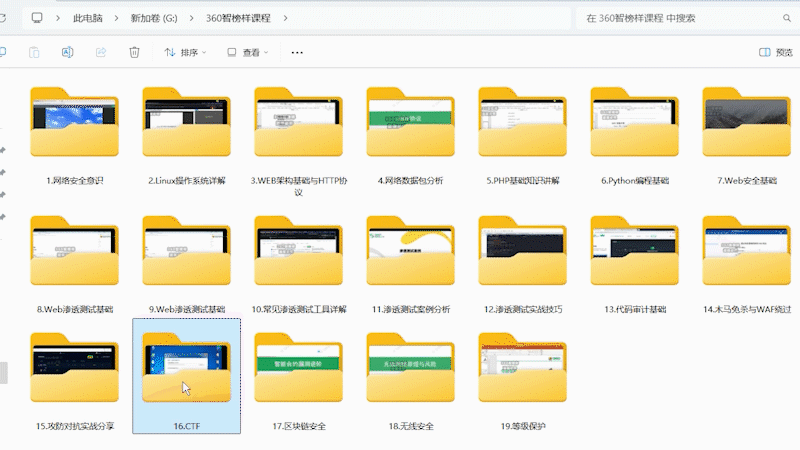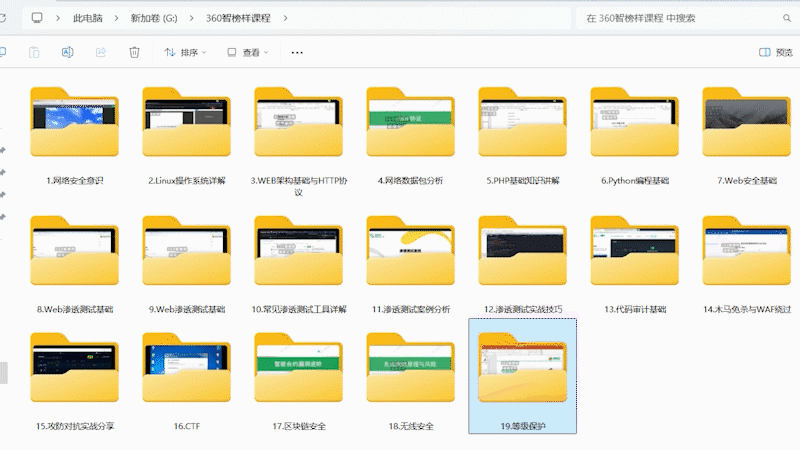
网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。
四、网络安全护网行动/CTF比赛
学以致用 ,当你的理论知识积累到一定程度,就需要通过项目实战,在实际操作中检验和巩固你所学到的知识,同时为你找工作和职业发展打下坚实的基础。


五、网络安全工具包、面试题和源码
“工欲善其事必先利其器”我为大家总结出了最受欢迎的几十款款黑客工具。涉及范围主要集中在 信息收集、Android黑客工具、自动化工具、网络钓鱼等,感兴趣的同学不容错过。


面试不仅是技术的较量,更需要充分的准备。
在你已经掌握了技术之后,就需要开始准备面试,我们将提供精心整理的网安面试题库,涵盖当前面试中可能遇到的各种技术问题,让你在面试中游刃有余。
如果你是要找网安方面的工作,它们绝对能帮你大忙。
这些题目都是大家在面试深信服、奇安信、腾讯或者其它大厂面试时经常遇到的,如果大家有好的题目或者好的见解欢迎分享。
参考解析:深信服官网、奇安信官网、Freebuf、csdn等
内容特点:条理清晰,含图像化表示更加易懂。
内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…

**读者福利 |** CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 3
 0
- 0


 已为社区贡献54条内容

所有评论(0)