负载均衡的园区网络综合实训
任务描述
某公司的网络为单核心网络,具有“单点故障的风险”,已经无法满足公司的需求,为保障公司网络的稳定性、可用性,现对公司的原网络进行升级改造,将原有网络优化为“双核心”冗余网络。双核心冗余网络:由两台核心设备组成,通过MSTP/VRRP实现主备或负载均衡,故障时单设备失效会切换到另一台
利用MSTP(多生成树协议)和VRRP(虚拟路由冗余协议)提高可靠性,实现冗余备份的同时,可实现负载均衡,MSTP协议中创建多个生成树实例,实现VLAN间负载均衡,不同VLAN的流量按照不同的路径转发。VRRP协议中创建多个备份组,各备份组指定不同的Master与Backup,实现虚拟路由的负载均衡。你作为公司的网络工程师,现要求根据拓扑图对网络设备进行调试。
任务要求
(1)园区网综合实训网络拓扑图
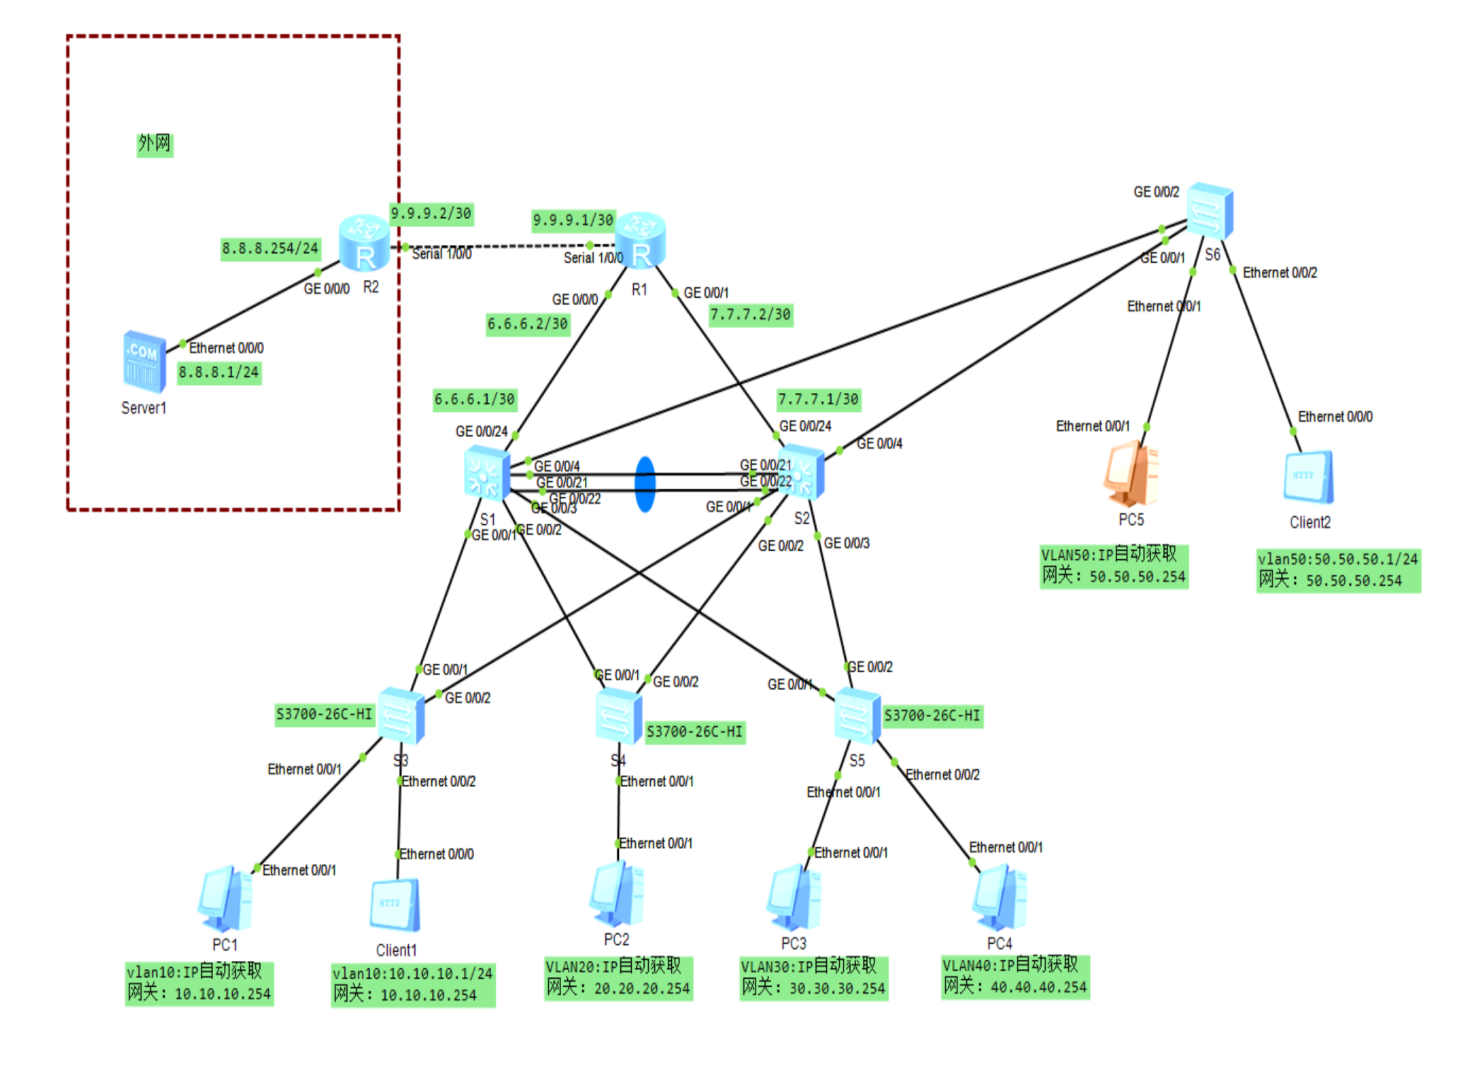
(2)该企业内网S1和S2核心交换机互为备份,实现链路聚合,设备冗余设计,核心交换机通过路由器R1与互联网连通。
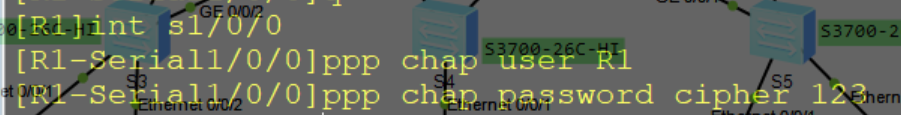
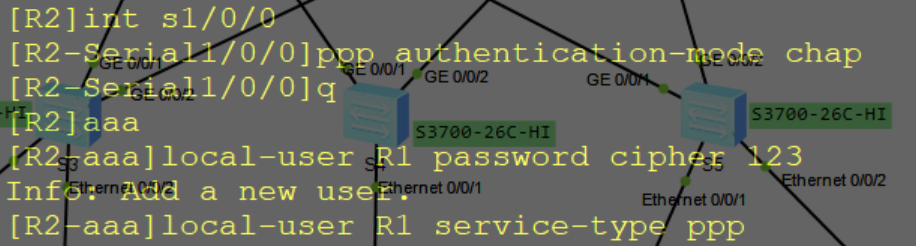
(3)路由器R1与路由器R2通过PPP链路连接,启用PPP协议的CHAP认证功能,路由器R2为认证方,路由器R1被认证方,用户名使用路由器名称,认证加密类型密钥为:123
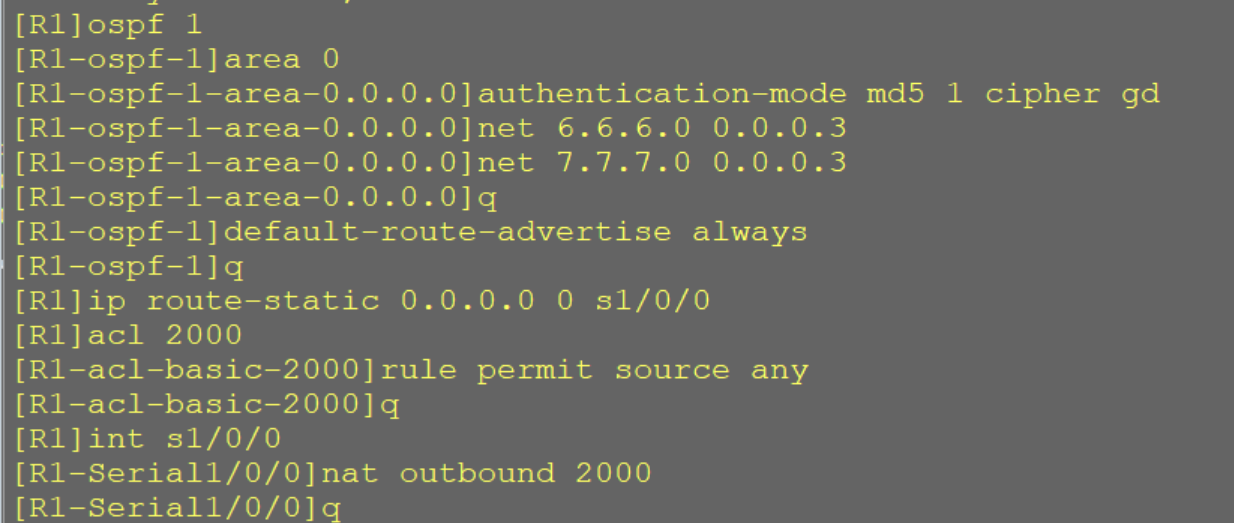
(4)路由器R1与路由器R2之间不配置路由协议,可通过默认路由配置实现网络通信。
(5)路由器R1上配置NAT地址转换,使内部计算机能访问互联网服务器Server1。
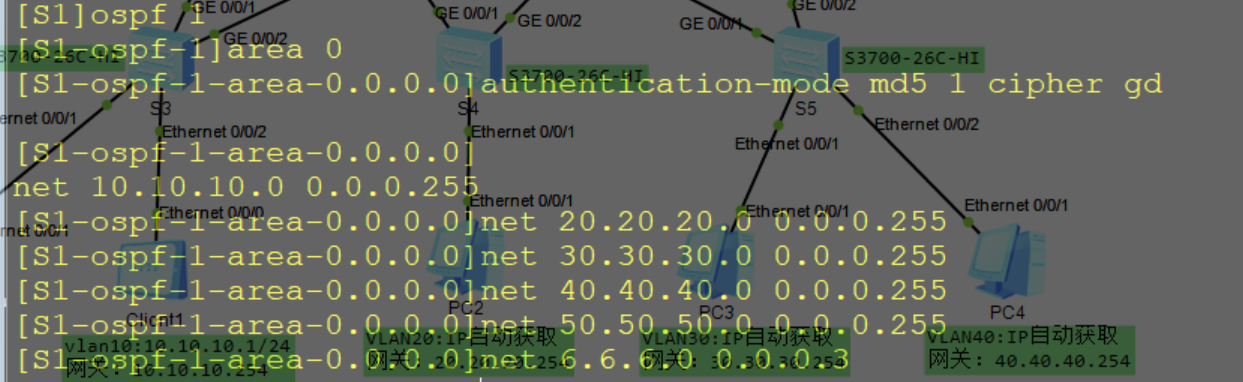
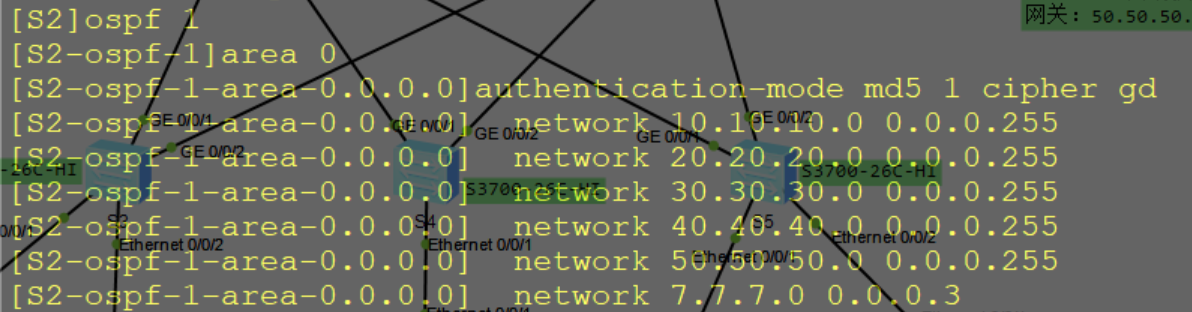
(6)所有VLAN的网关在核心交换机上实现,S1和S2核心交换机与路由器R1通过OSPF实现路由互通,认证模式和秘钥采用md5 1 ciper gd.
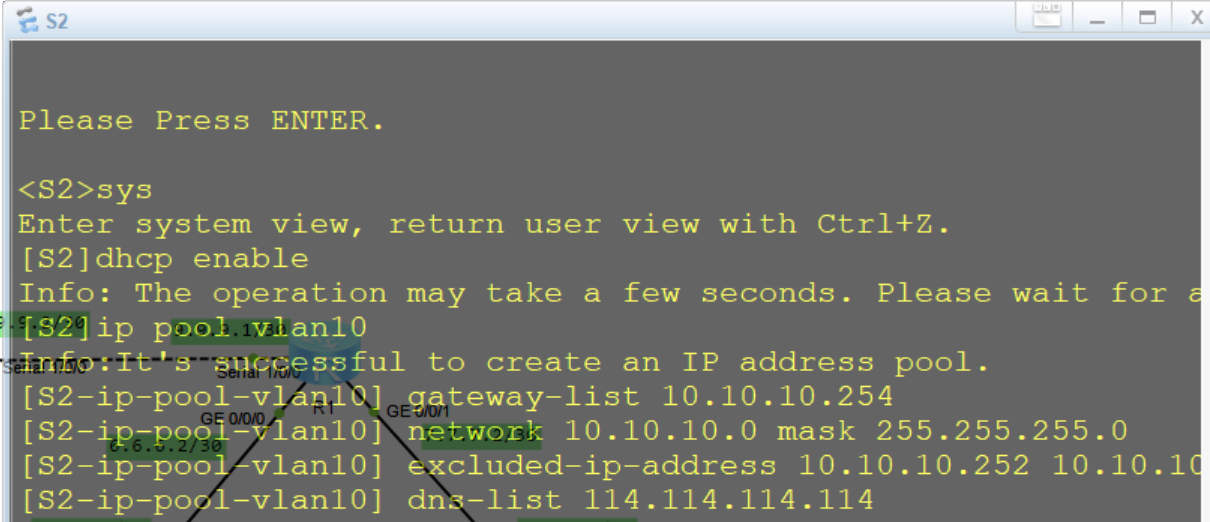
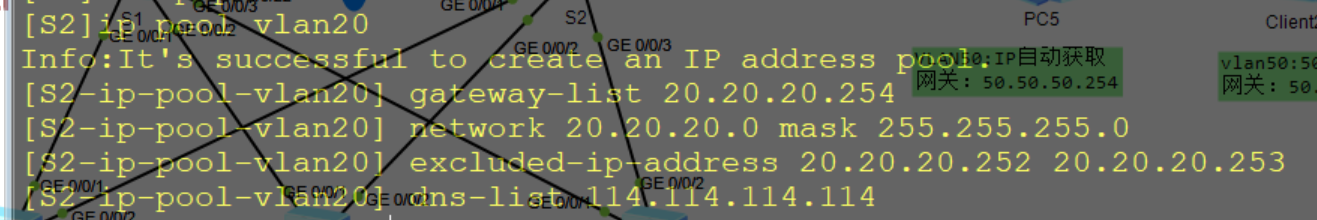
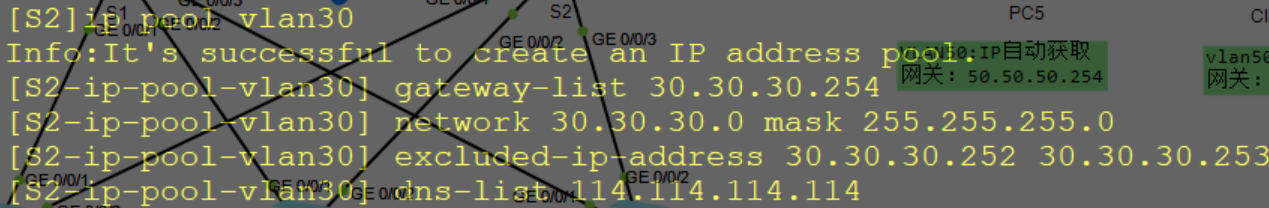
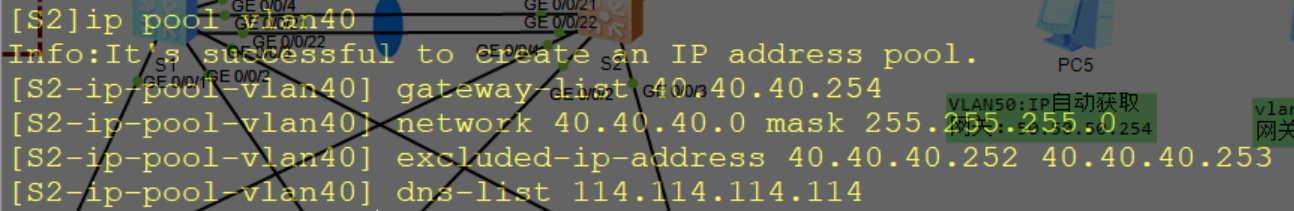
(7)在S1和S2核心交换机上分别配置DHCP服务,实现高可用的DHCP服务器双机热备,使得客户端都可以动态获取正确的IP地址。
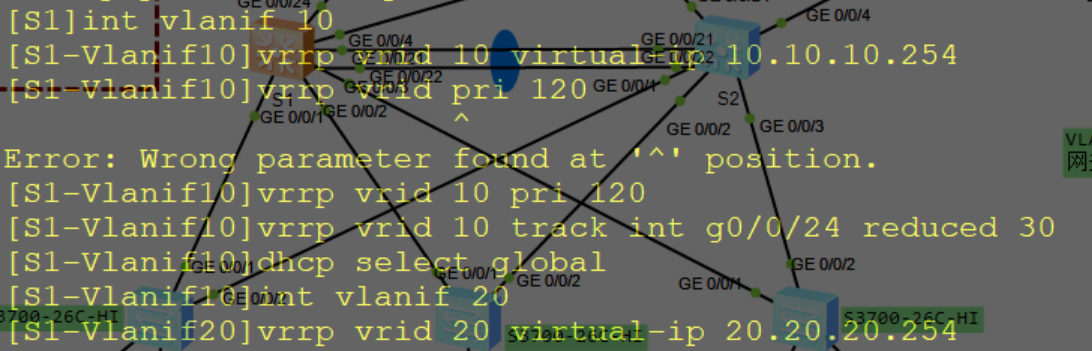
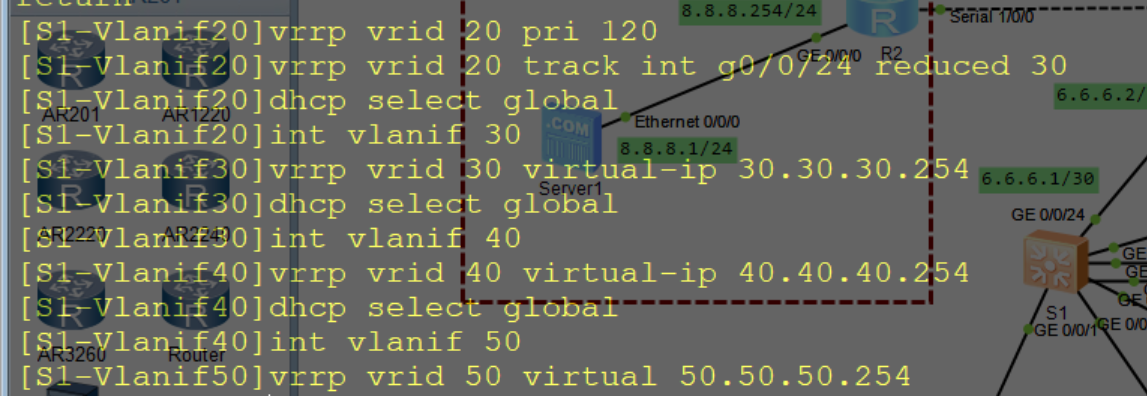
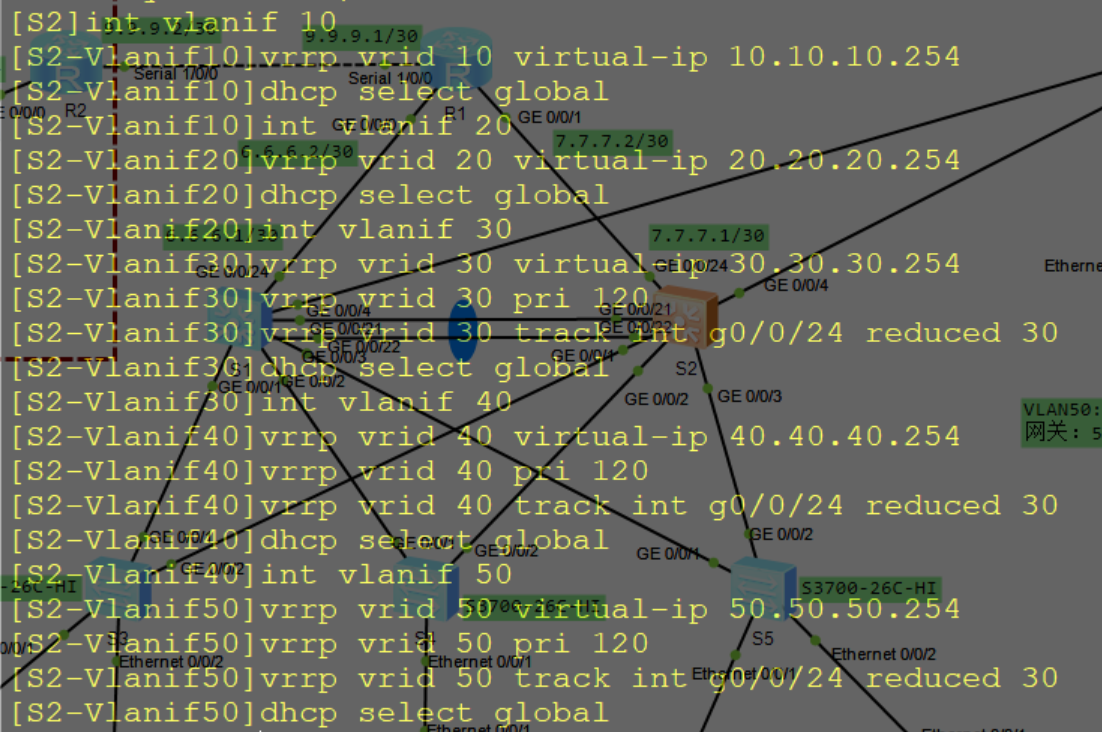
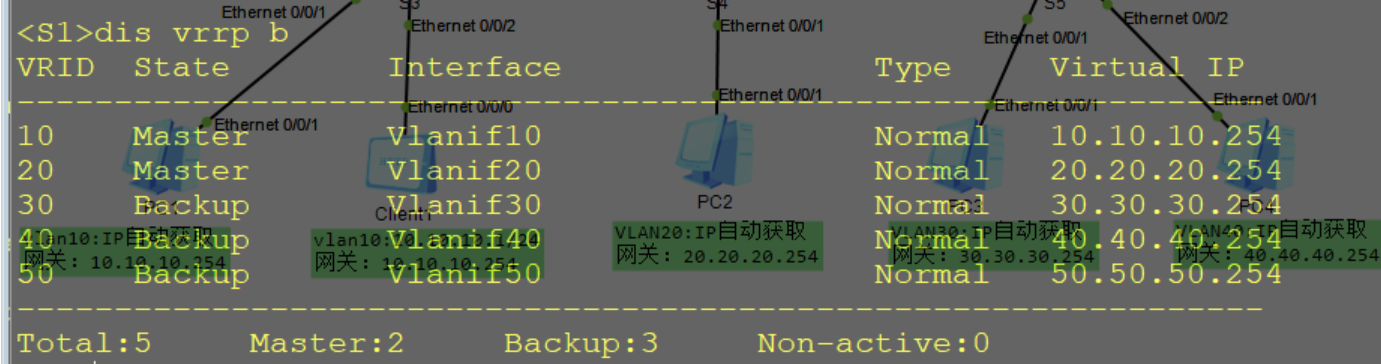
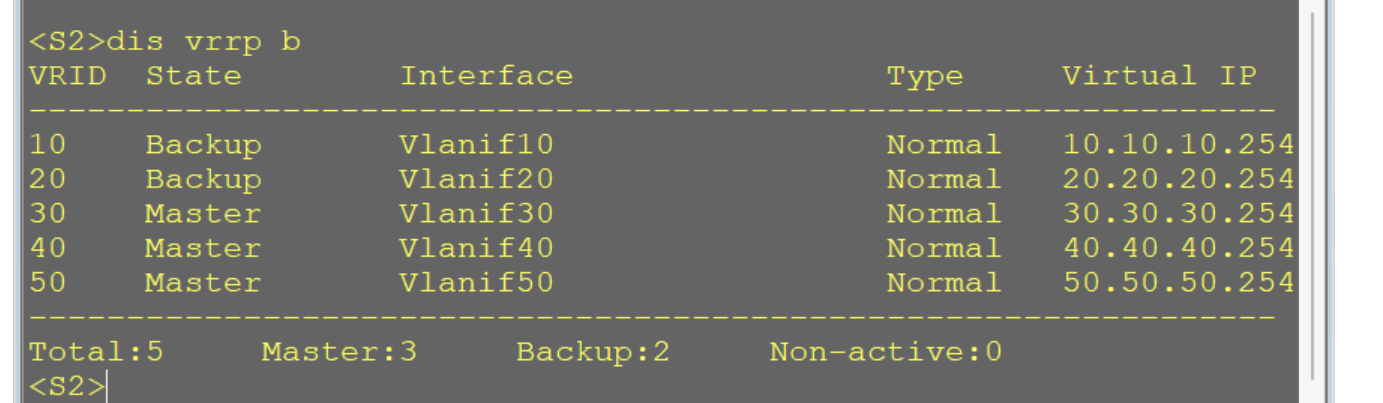
(8)在S1和S2核心交换机启用VRRP协议,并且配置使VLAN 10、VLAN 20数据流默认通过S1转发,VLAN 30、VLAN 40、VLAN50数据流默认通过S2转发。
(9)整个网络启用MSTP多生成树,设置S1作为生成树实例1的根,配置VLAN 10、VLAN 20参与生成树实例1,配置S2作为生成树实例2的根,配置VLAN 30、VLAN 40、VLAN50参与生成树实例2。
(10)S3、S4、S5和S6交换机作为接入层交换机,分别连接VLAN 10、VLAN 20、VLAN 30、VLAN 40、VLAN50虚拟局域网
任务实施
- 交换机的基础配置
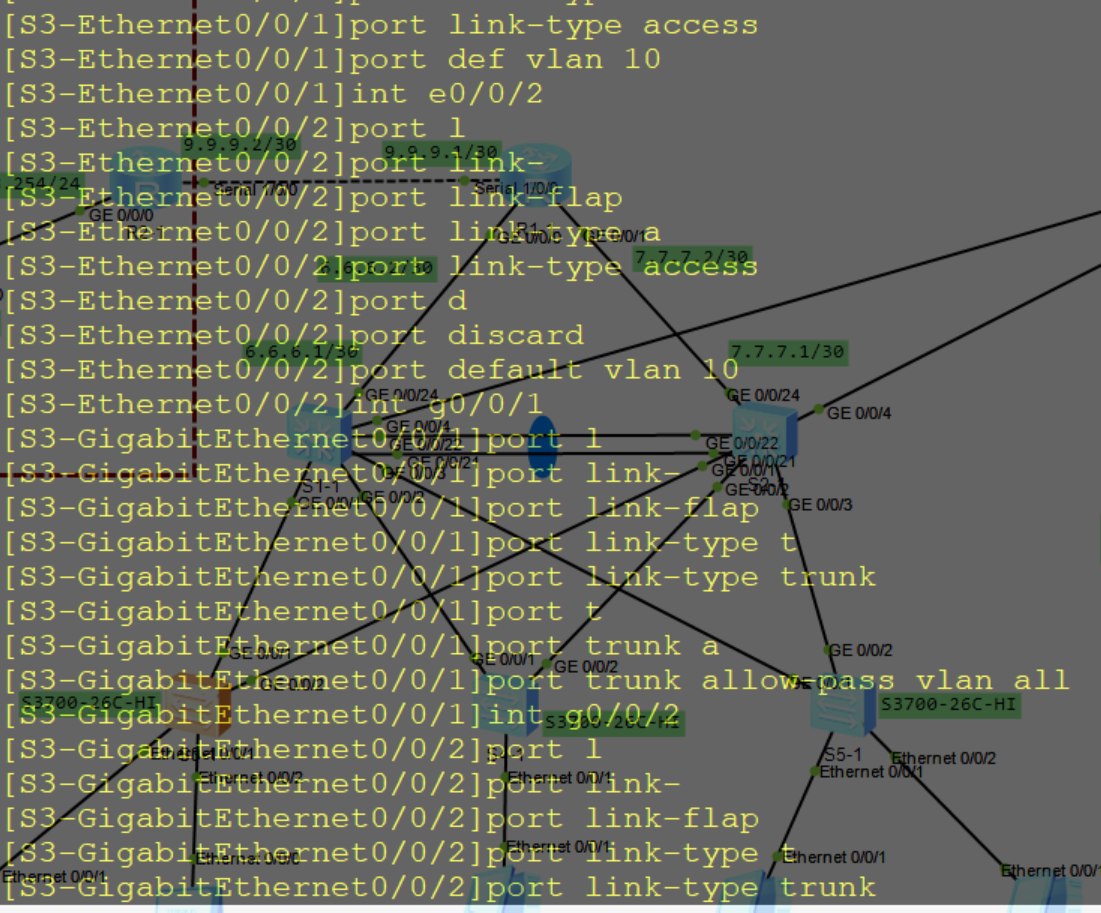
(1)接入层交换机S3的基本配置
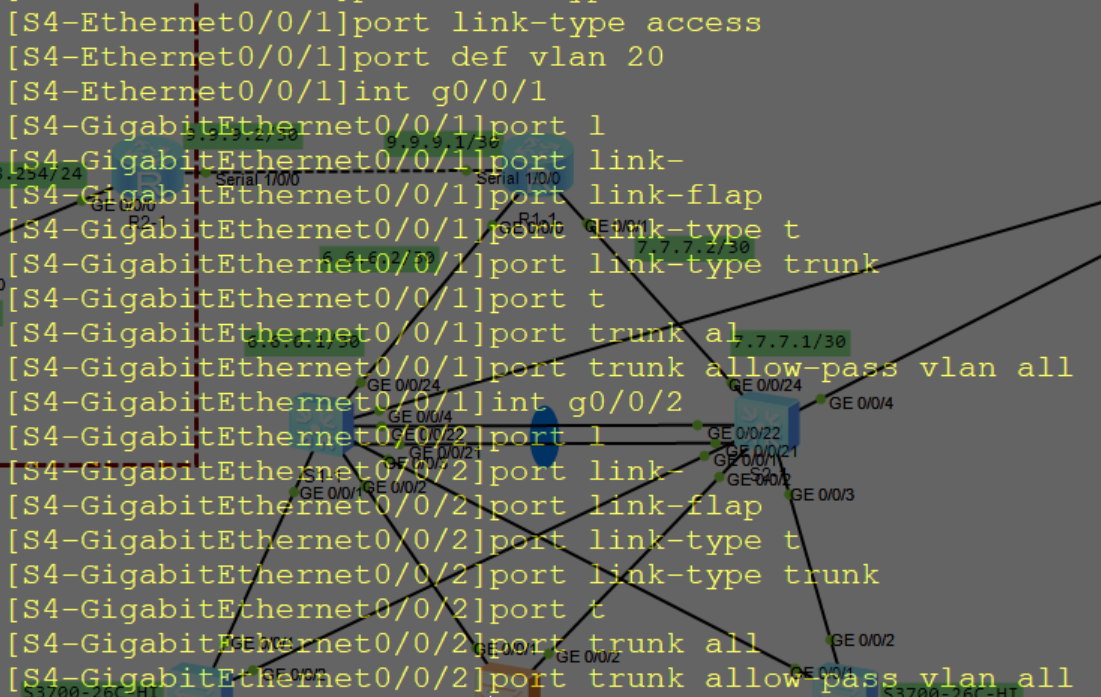
(2)接入层交换机S4的基本配置
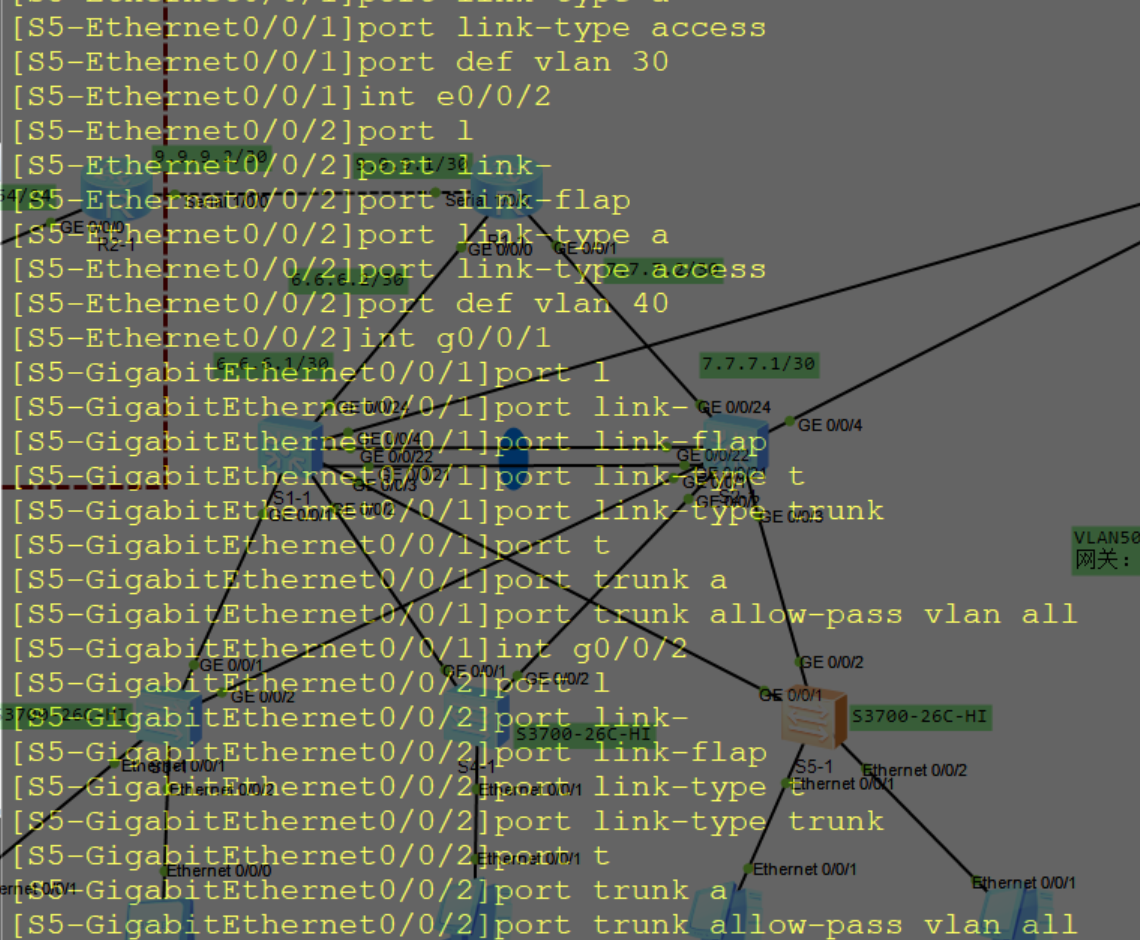
(3)接入层交换机S5的基本配置
(4)接入层交换机S6的基本配置
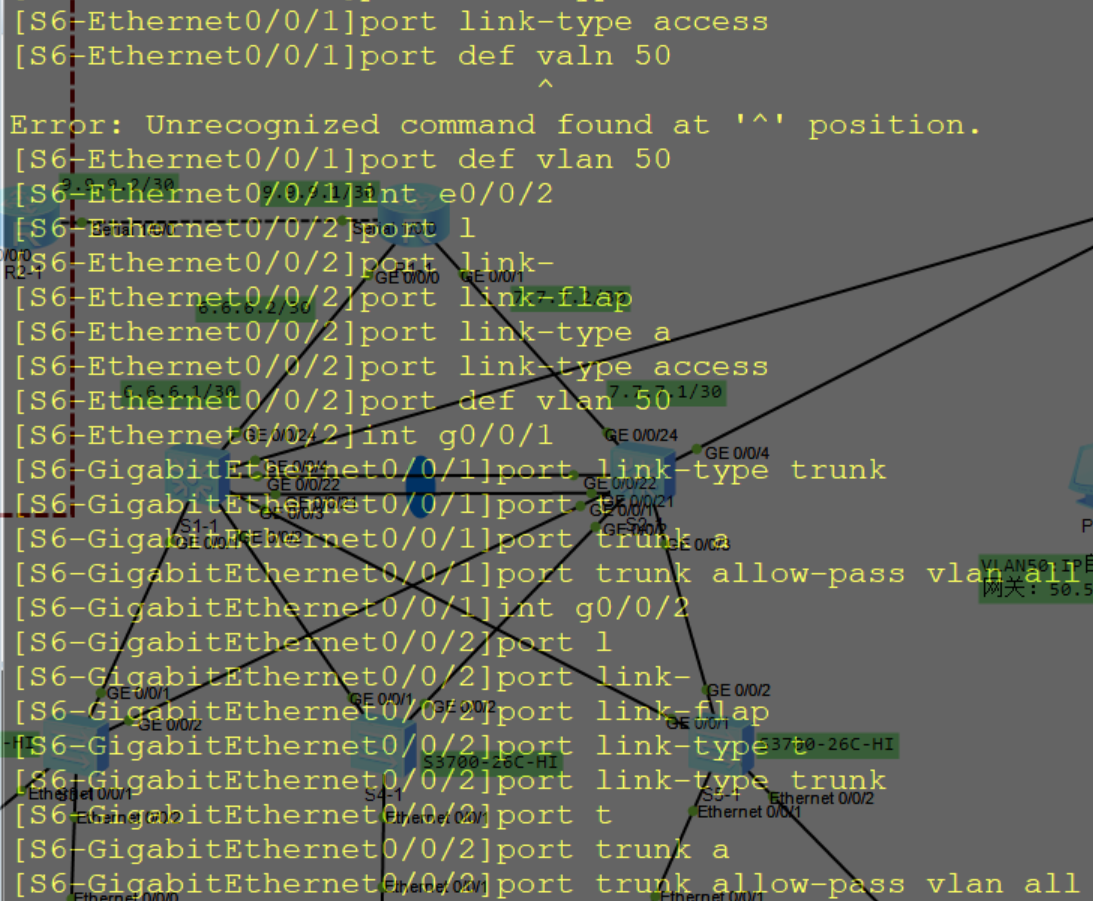
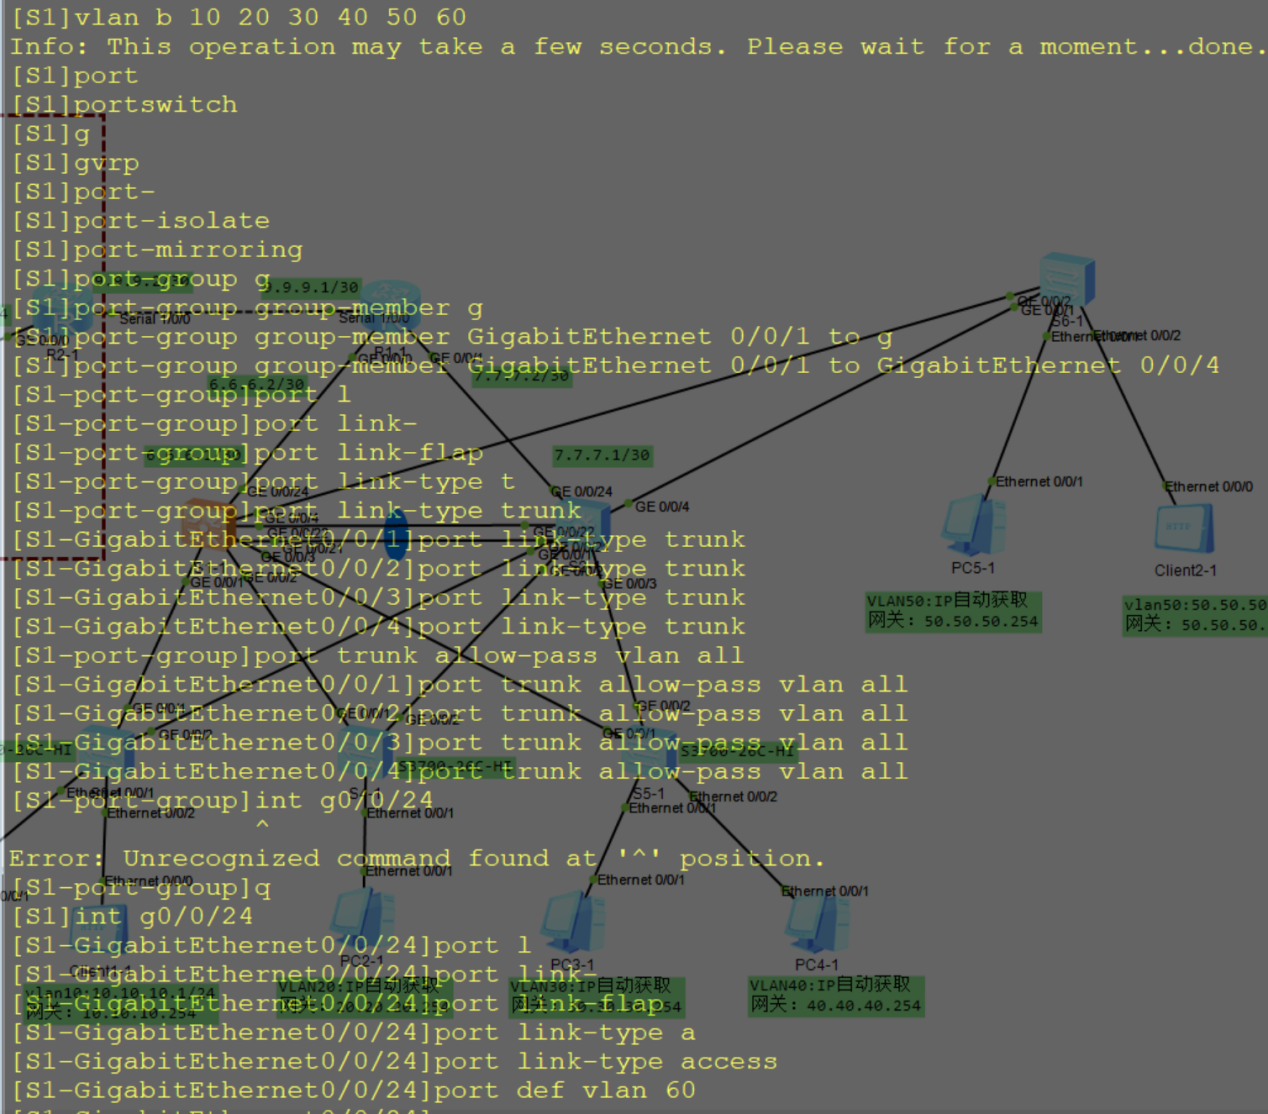
(5)核心层交换机S1的基本配置
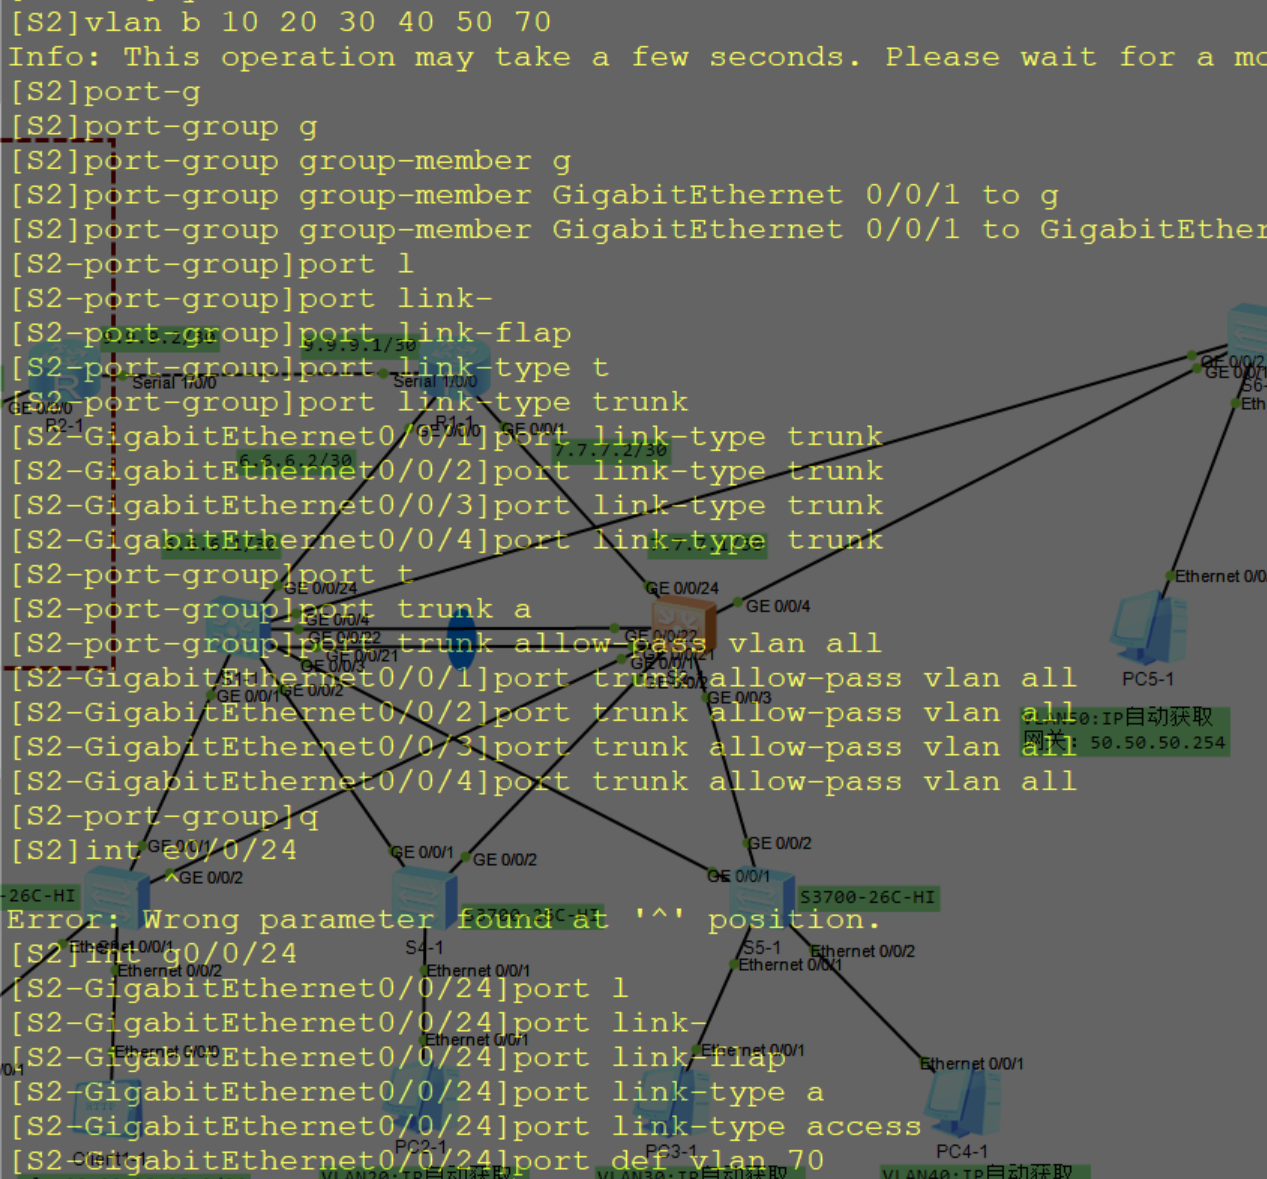
(6)核心层交换机S2的基本配置
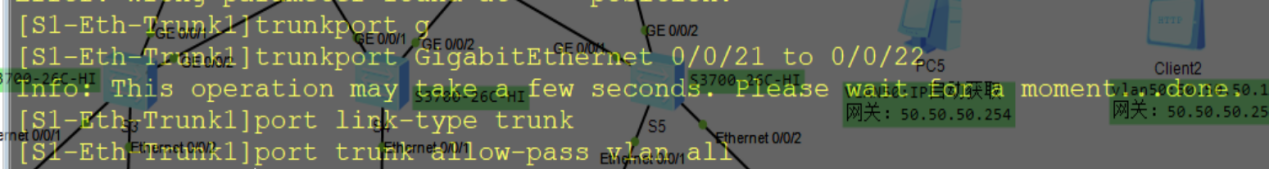
2.交换机的Eth-Trunk配置
(1)核心交换机S1的Eth-Trunk配置
(2)核心交换机S2的Eth-Trunk配置
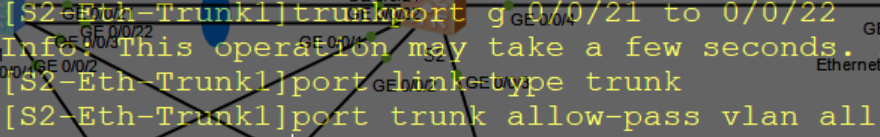
3.交换机的MSTP配置
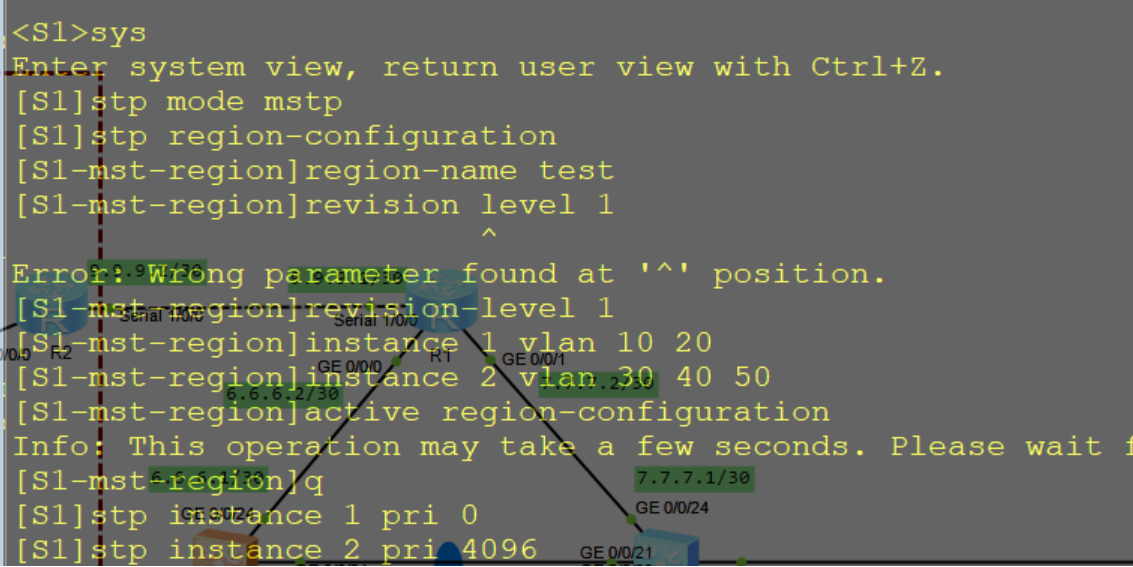
(1)核心交换机S1的MSTP配置
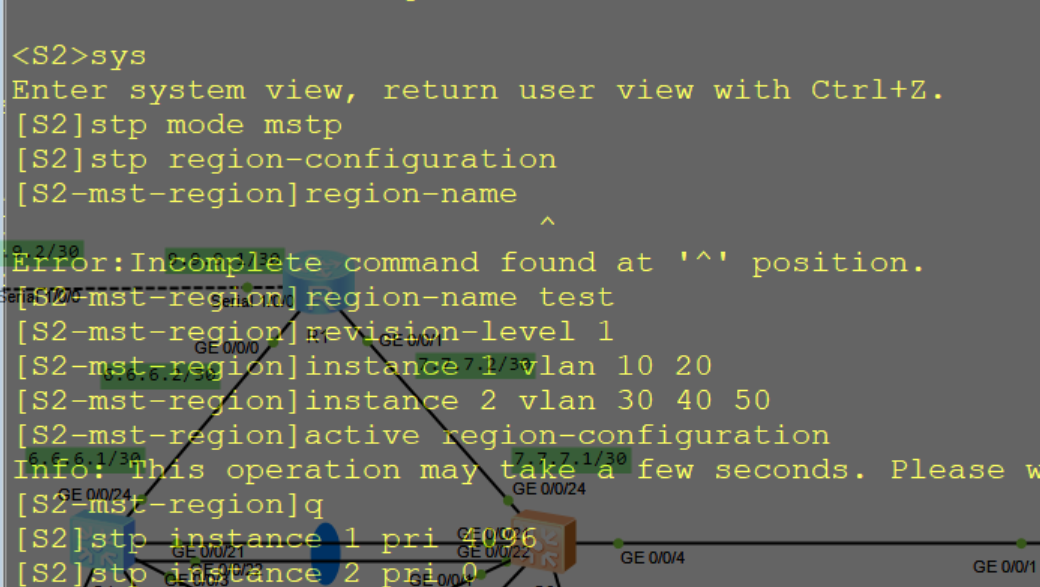
(2)核心交换机S2的MSTP配置
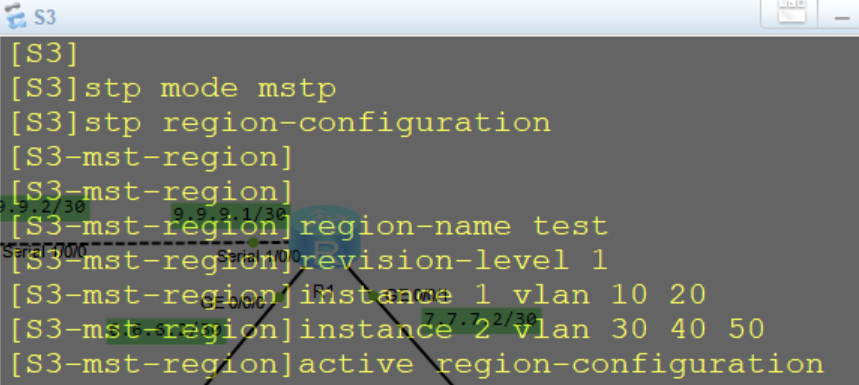
(3)接入交换机S3的MSTP配置
(4)接入交换机S4的MSTP配置
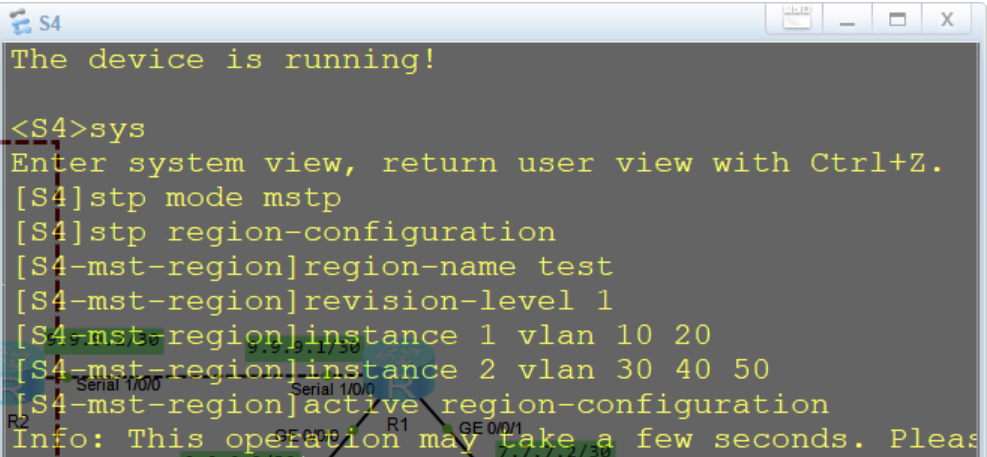
(5)接入交换机S5的MSTP配置
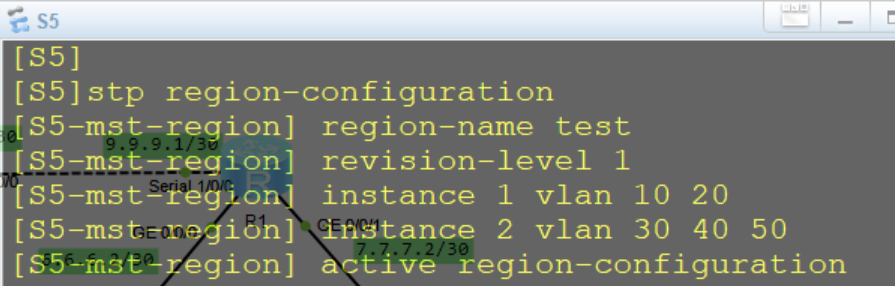
(6)接入交换机S6的MSTP配置
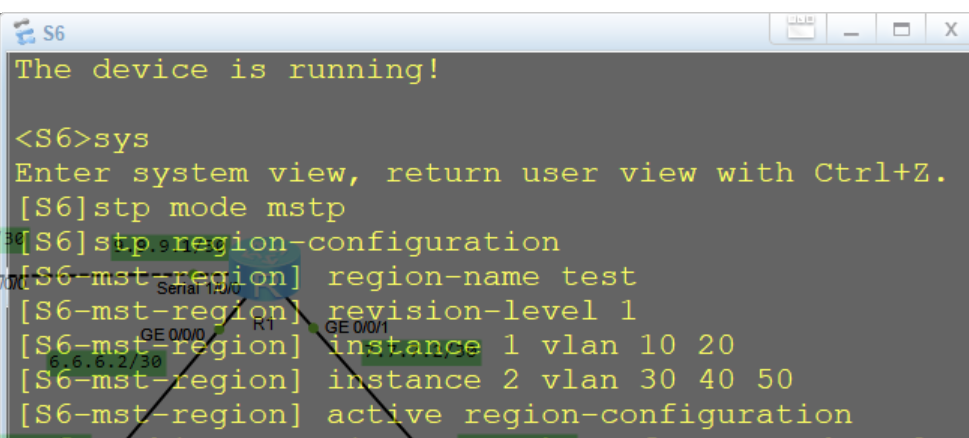
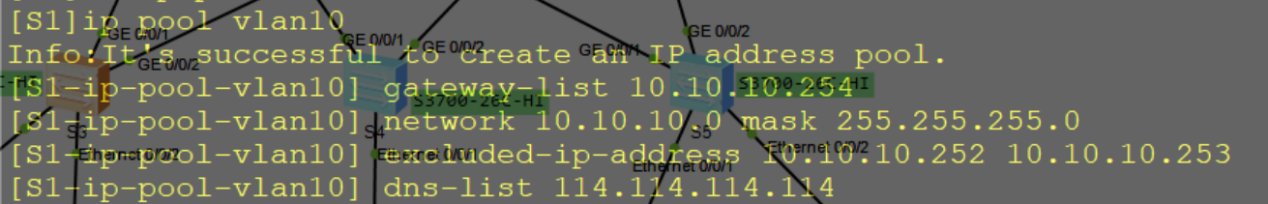
4.在交换机上配置DHCP给客户端使用
(1)在核心交换机S1上的配置
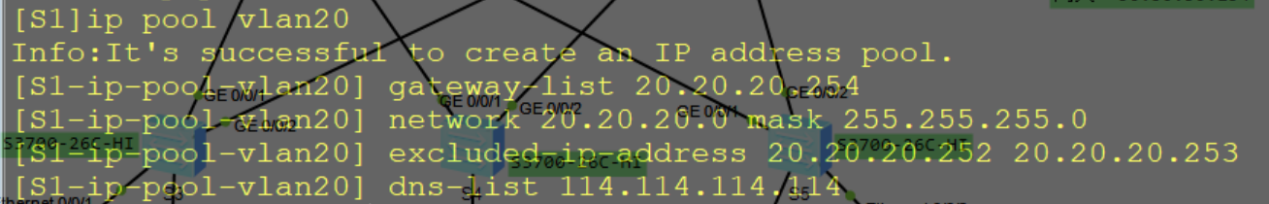
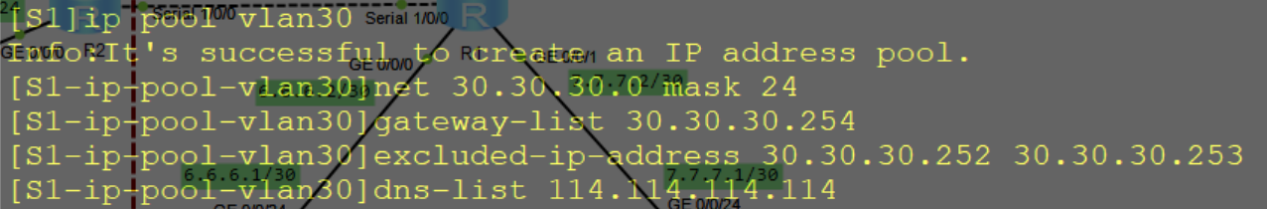
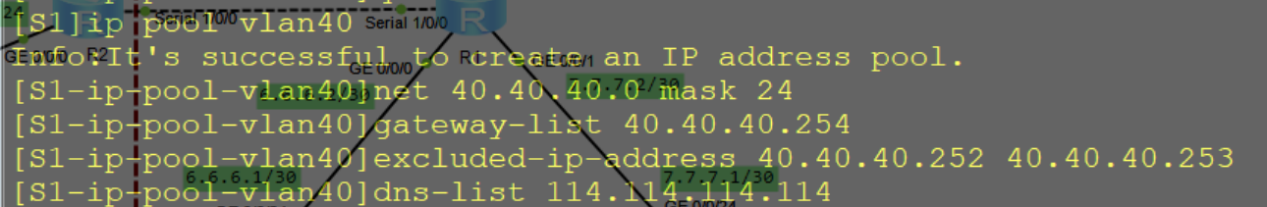
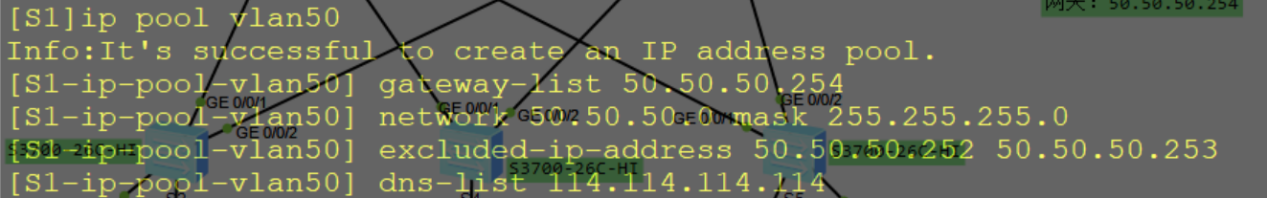
(2)在核心交换机S2上的配置
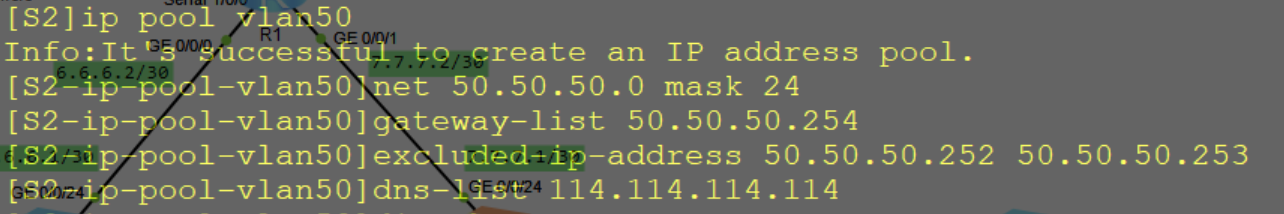
5.交换机的VRRP配置
(1)核心交换机S1的VRRP配置
(2)核心交换机S2的VRRP配置
6.交换机的路由配置
(1)核心交换机S1的路由配置
(2)核心交换机S2的路由配置
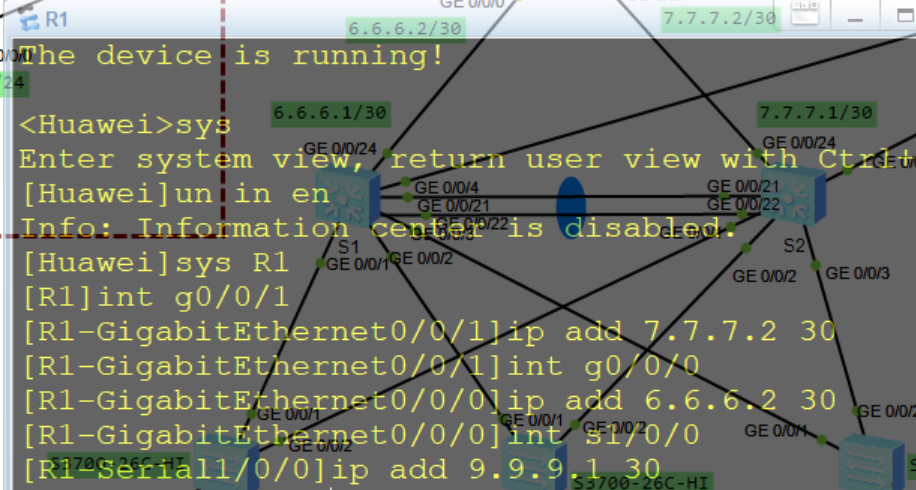
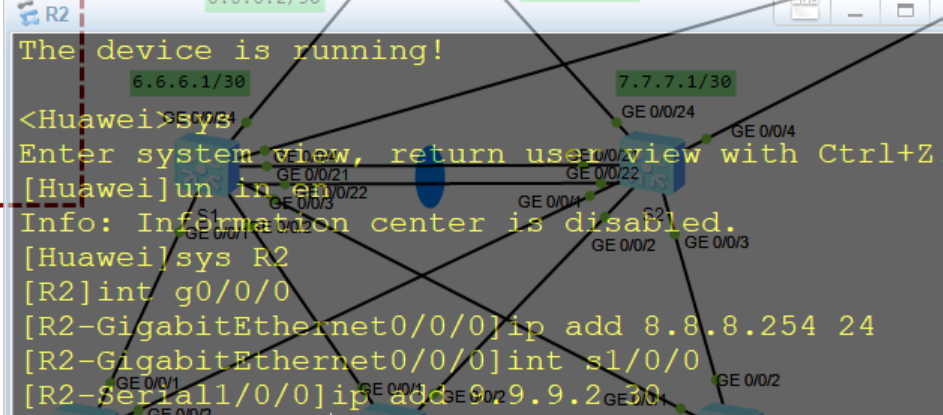
7.路由器的基本配置
(1)路由器R1的配置
(2)路由器R2的配置
8.路由器的PPP配置
(1)路由器R1的PPP配置(PPP被认证方)
(2)路由器R2的配置(PPP认证方)
9.路由器的路由和NAT配置
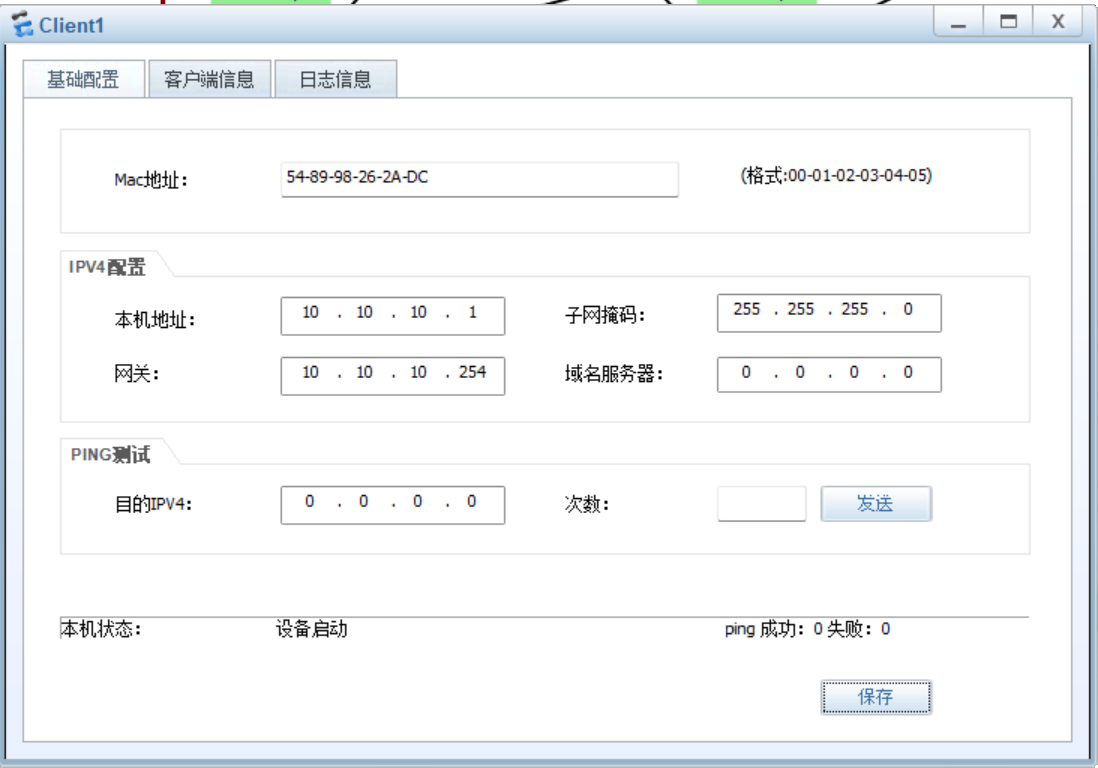
10.Client1 Client2 server1的基本配置
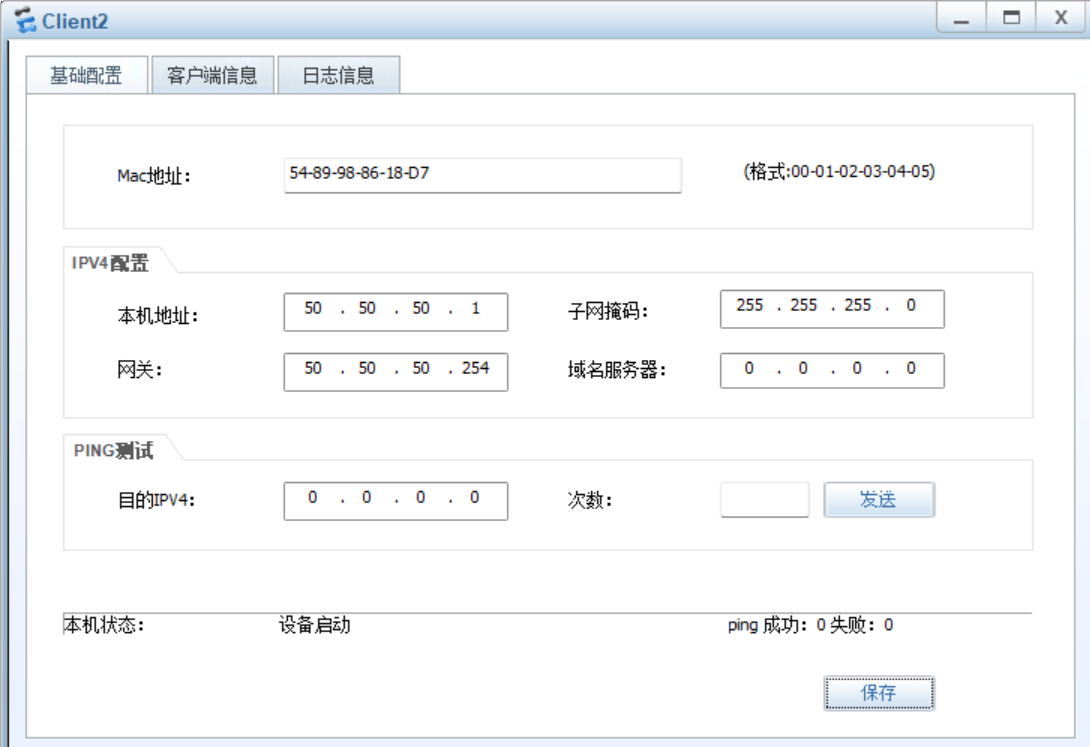
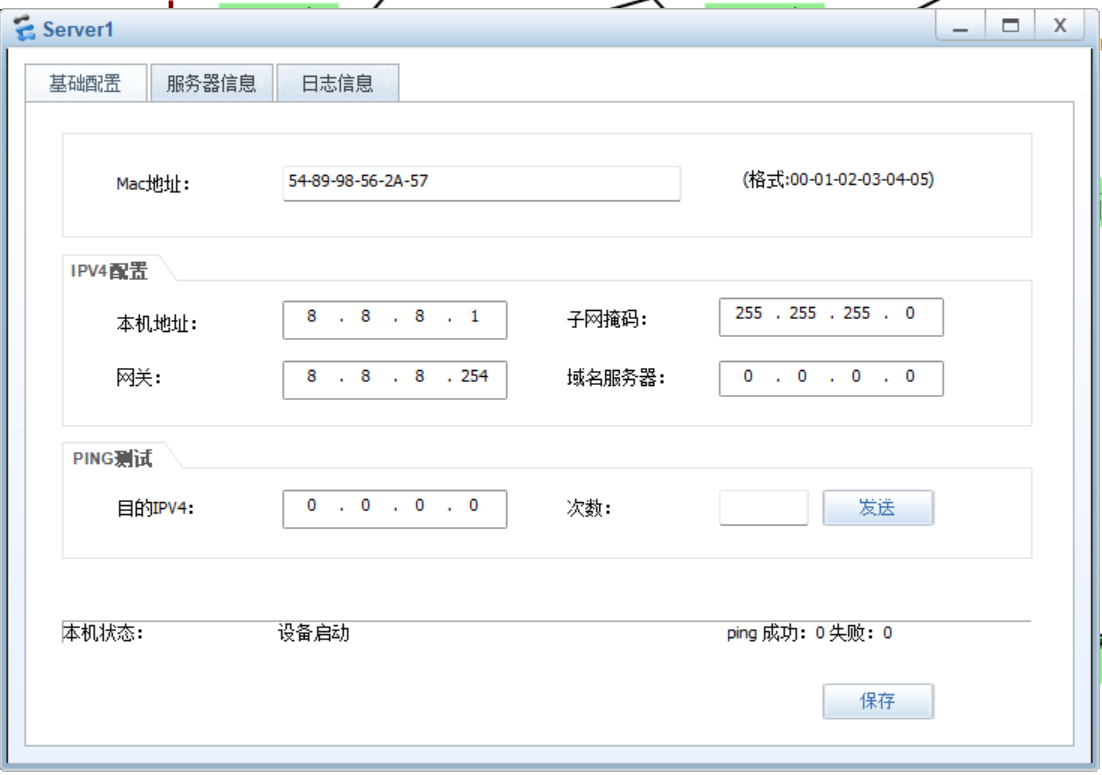
任务验证
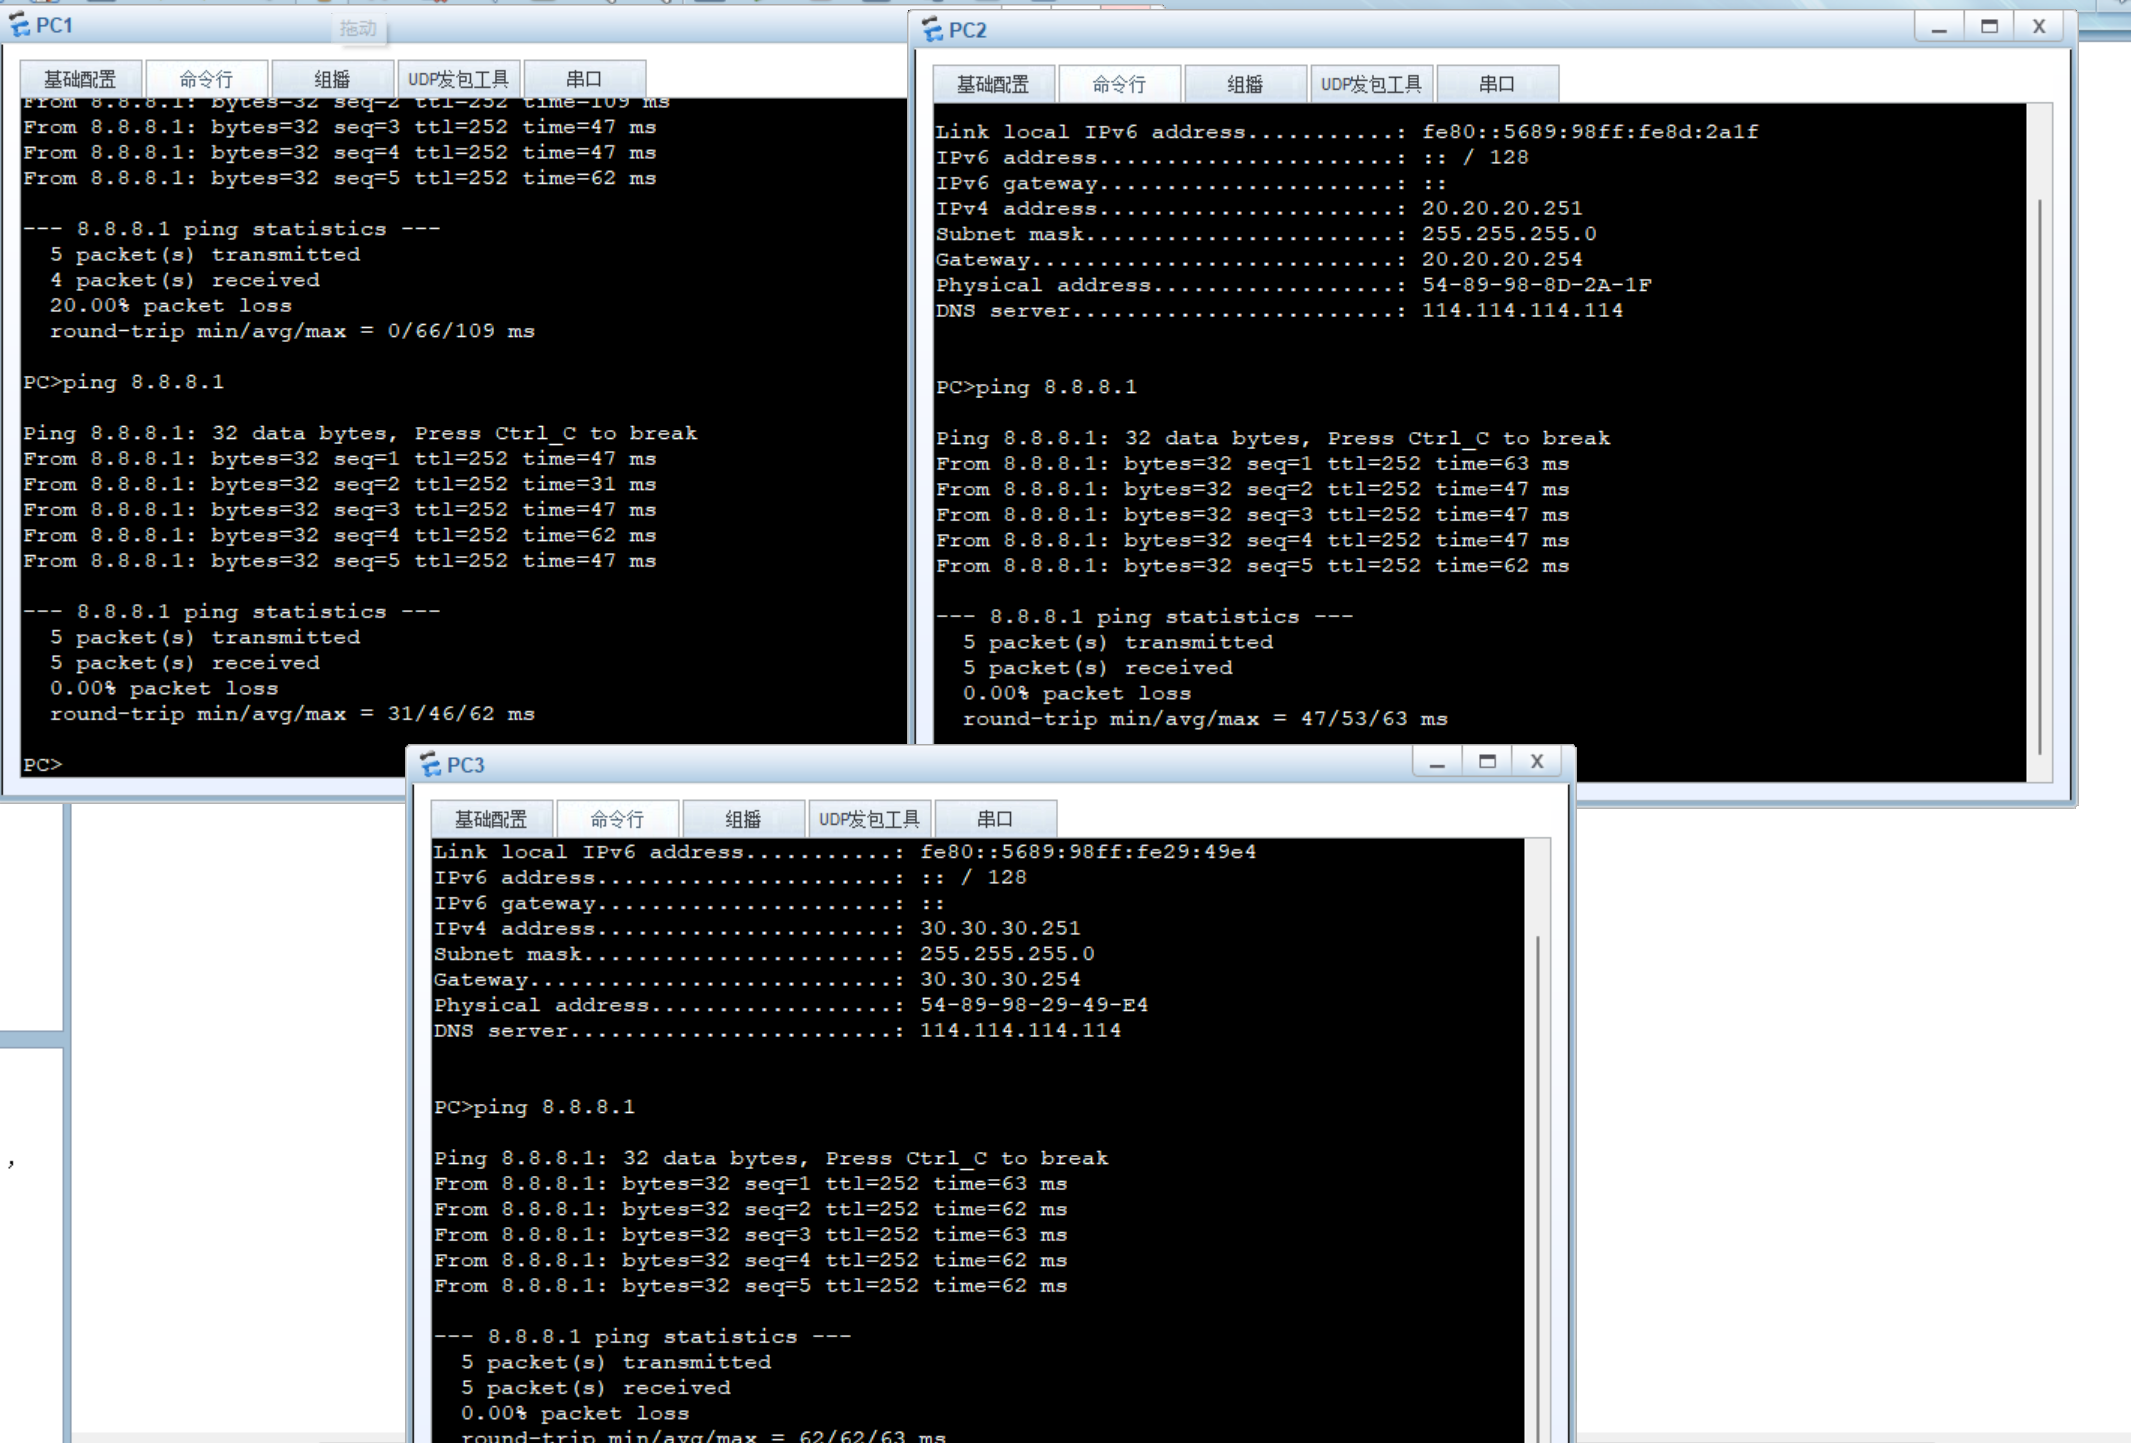
(1)所有PC都可通过DHCP获得ip地址及基本配置
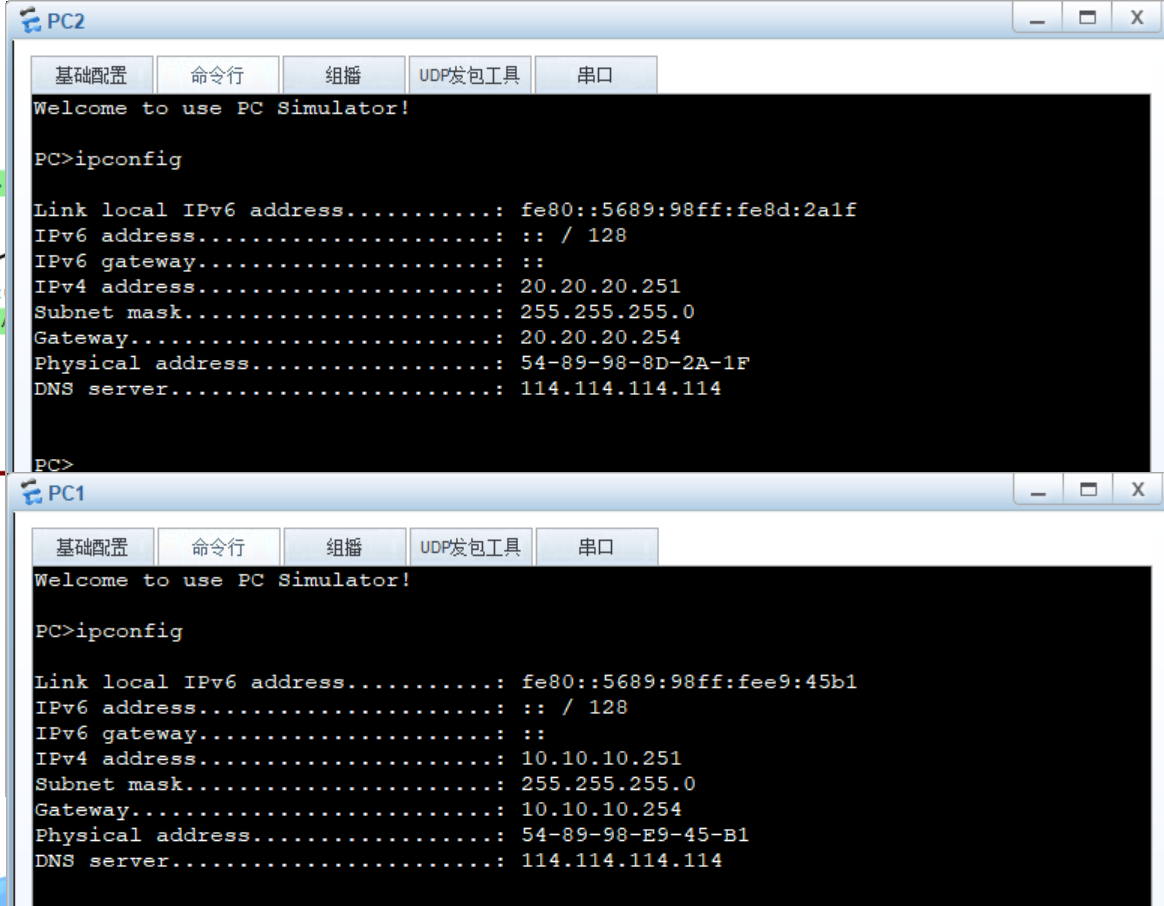
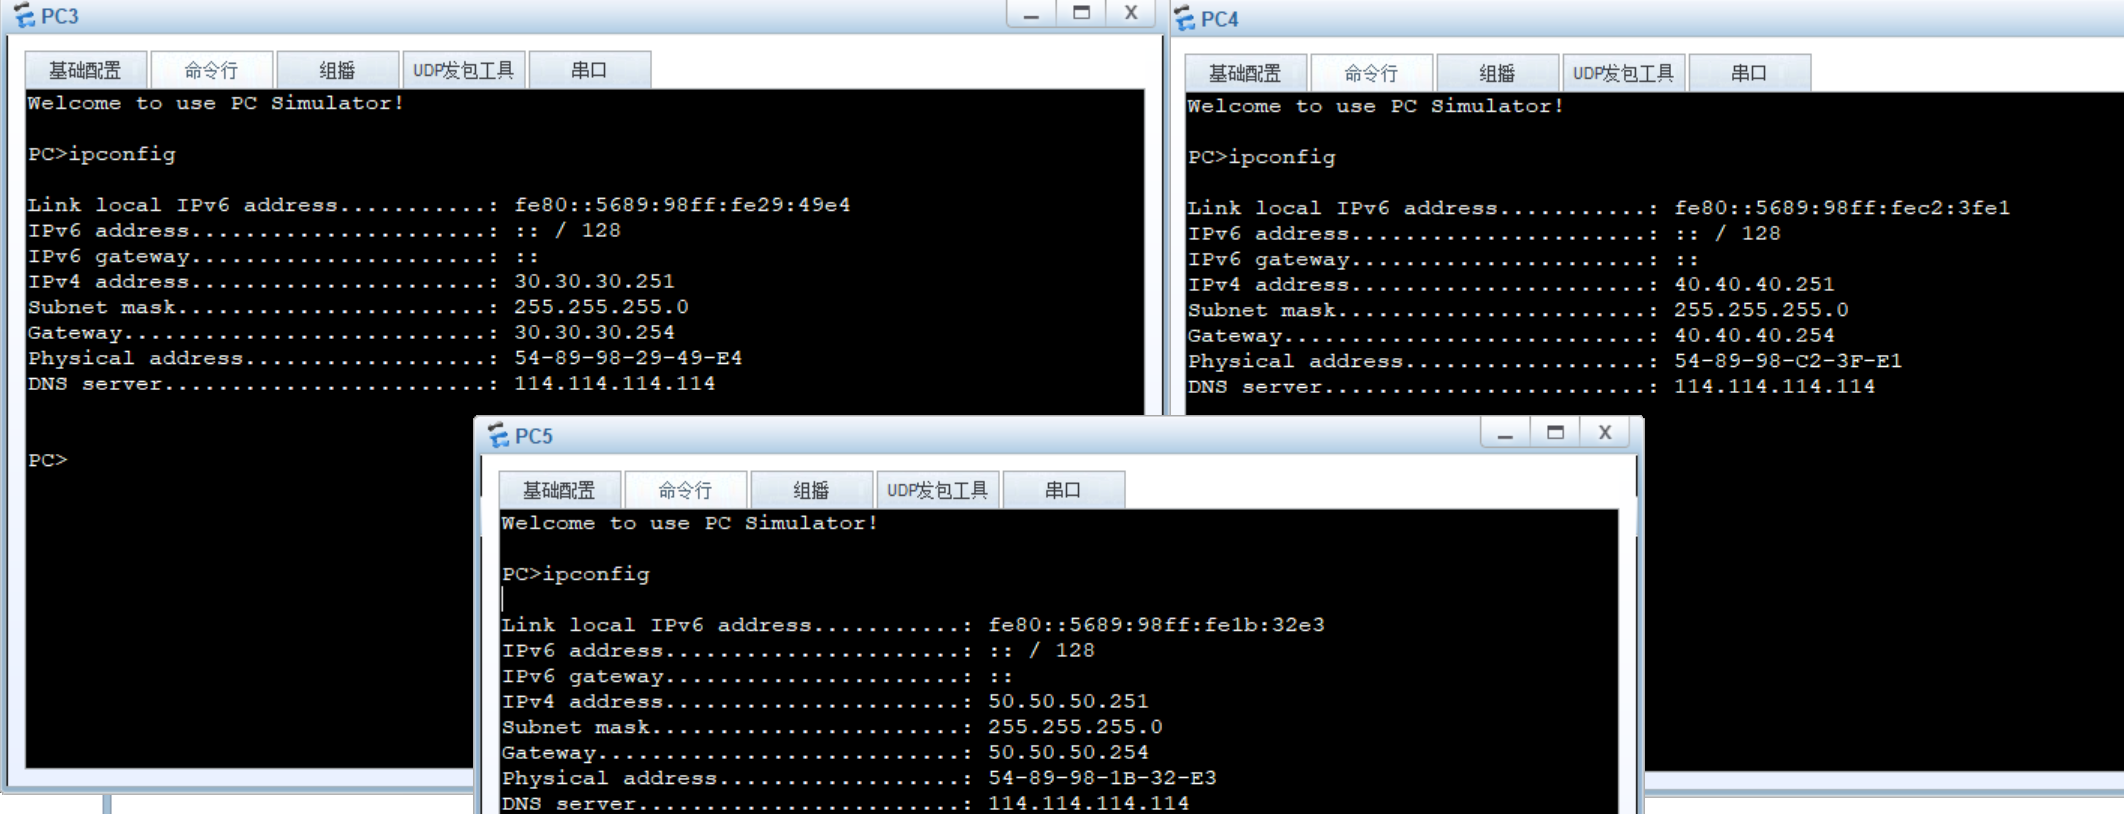
(2)vrrp配置无误
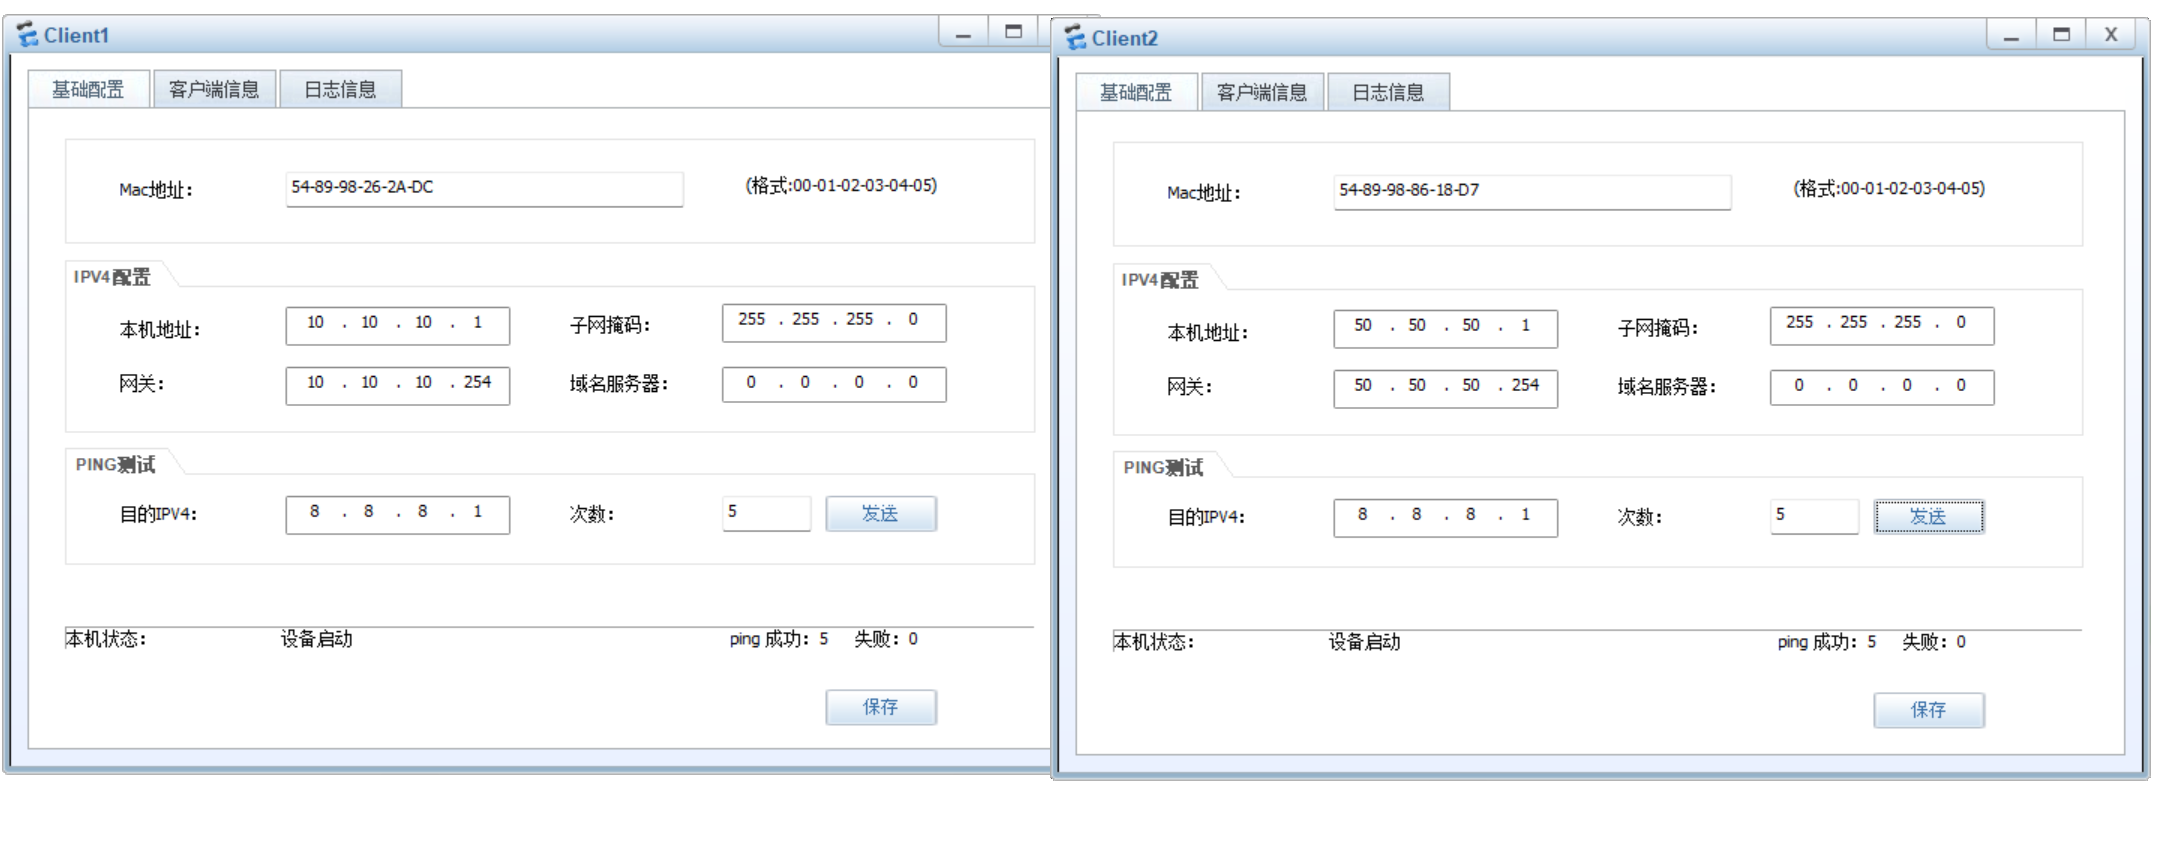
(3)所有PC都能与server1正常通信,Client1 Client2能正常访问server的FTP和HTTP
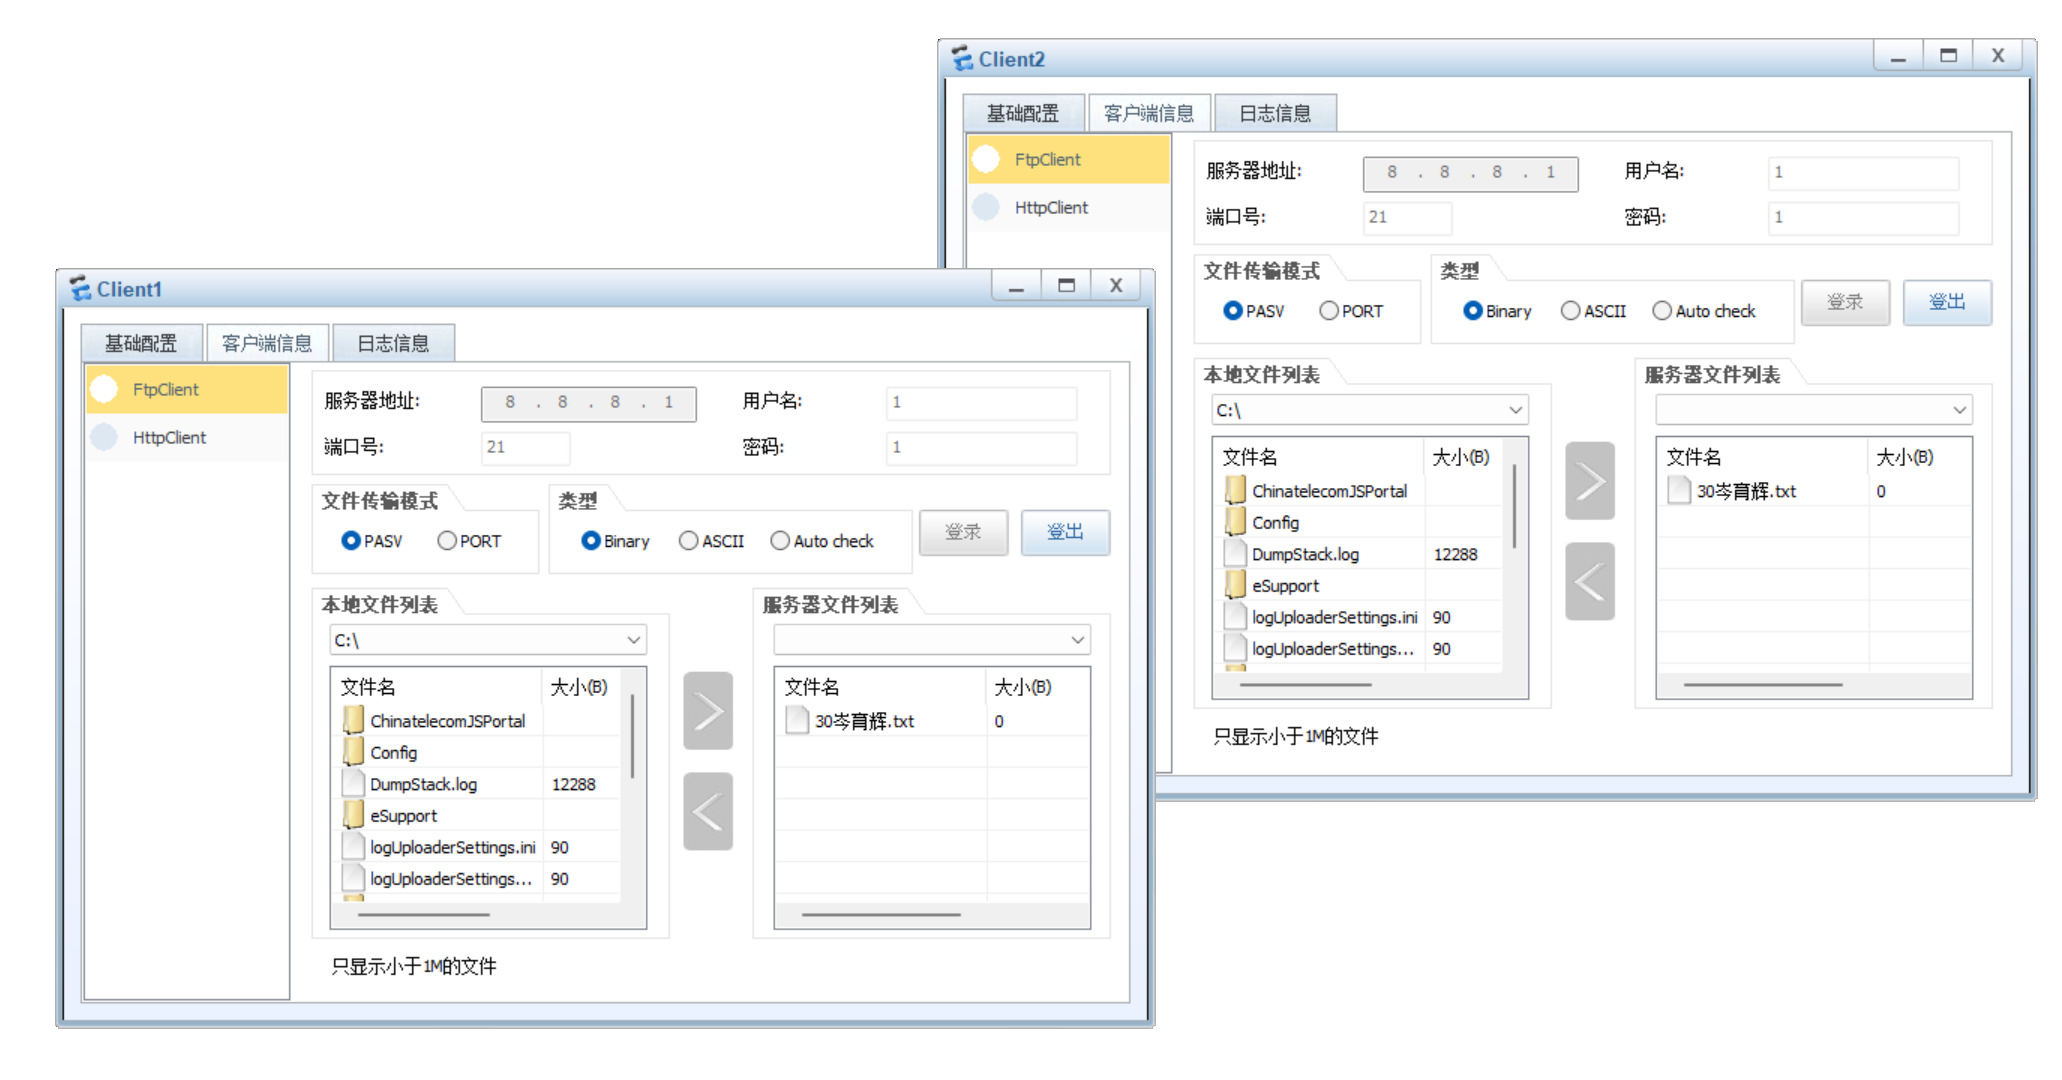
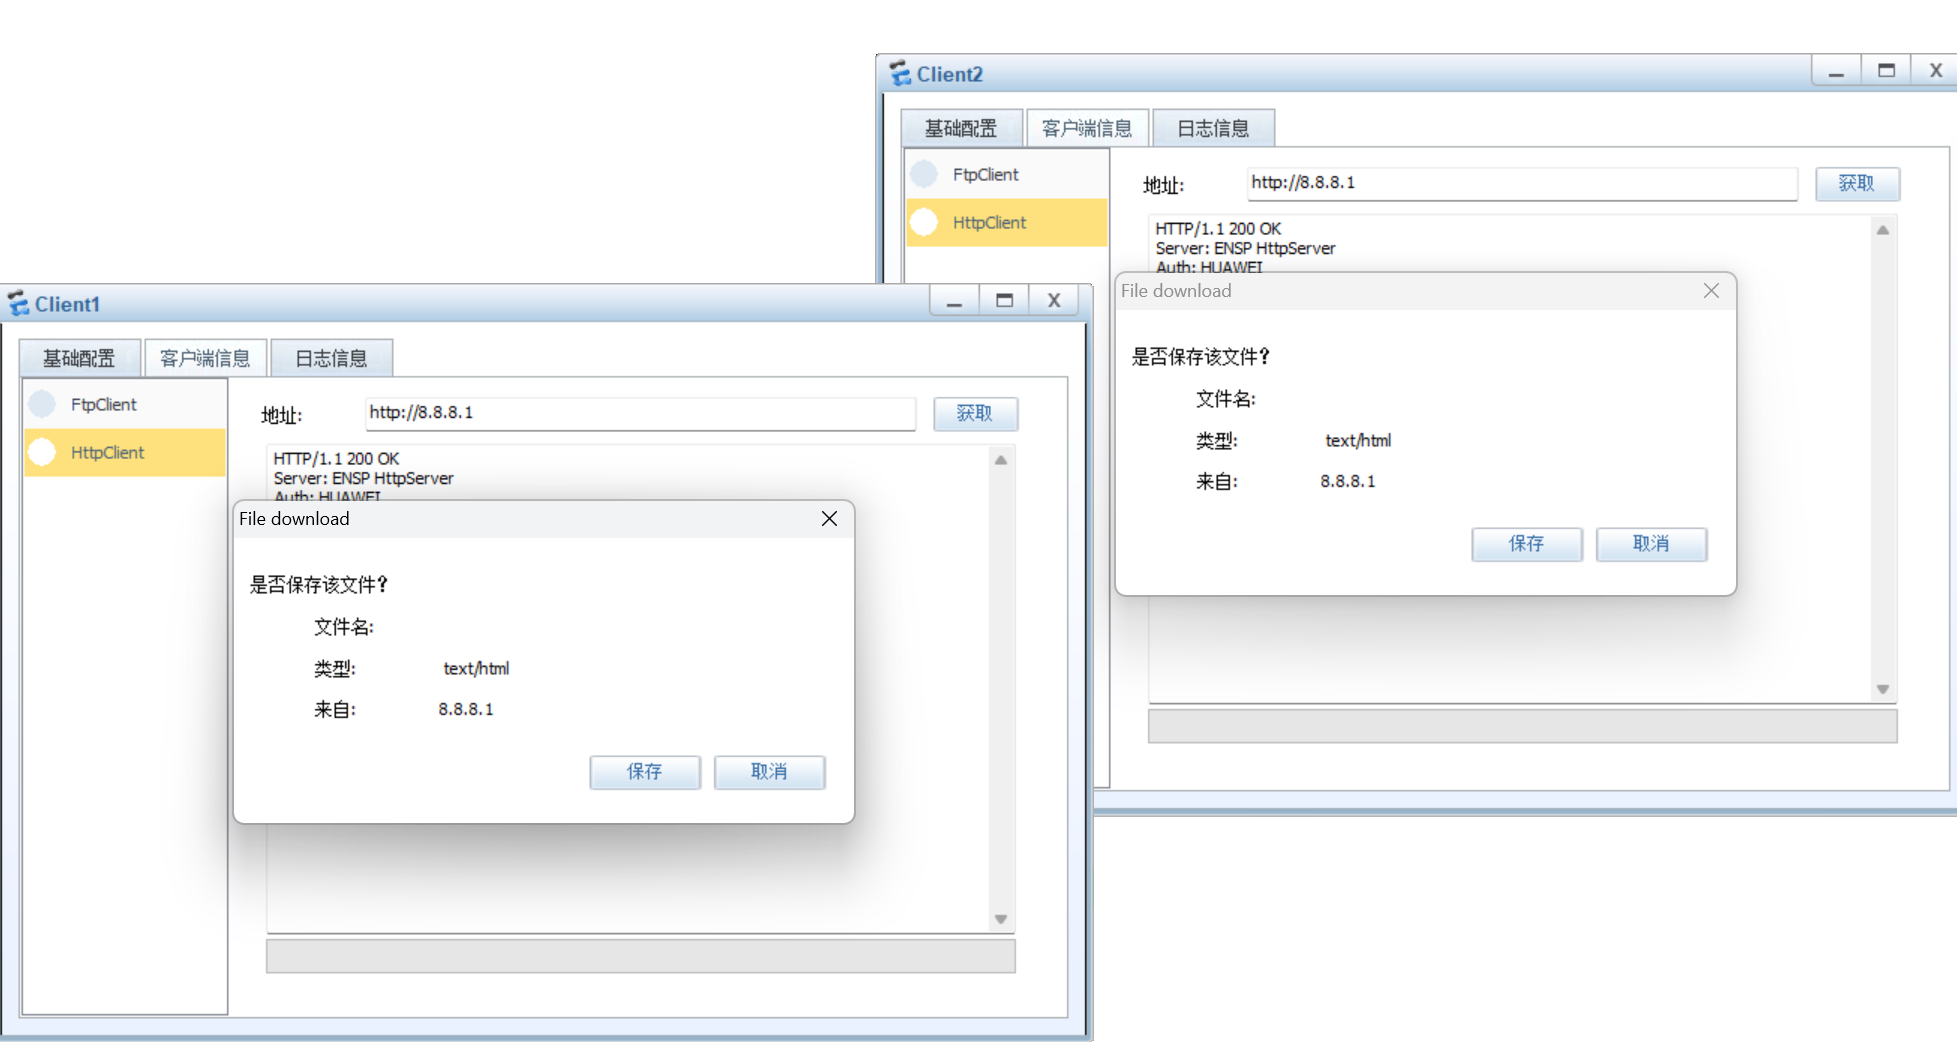
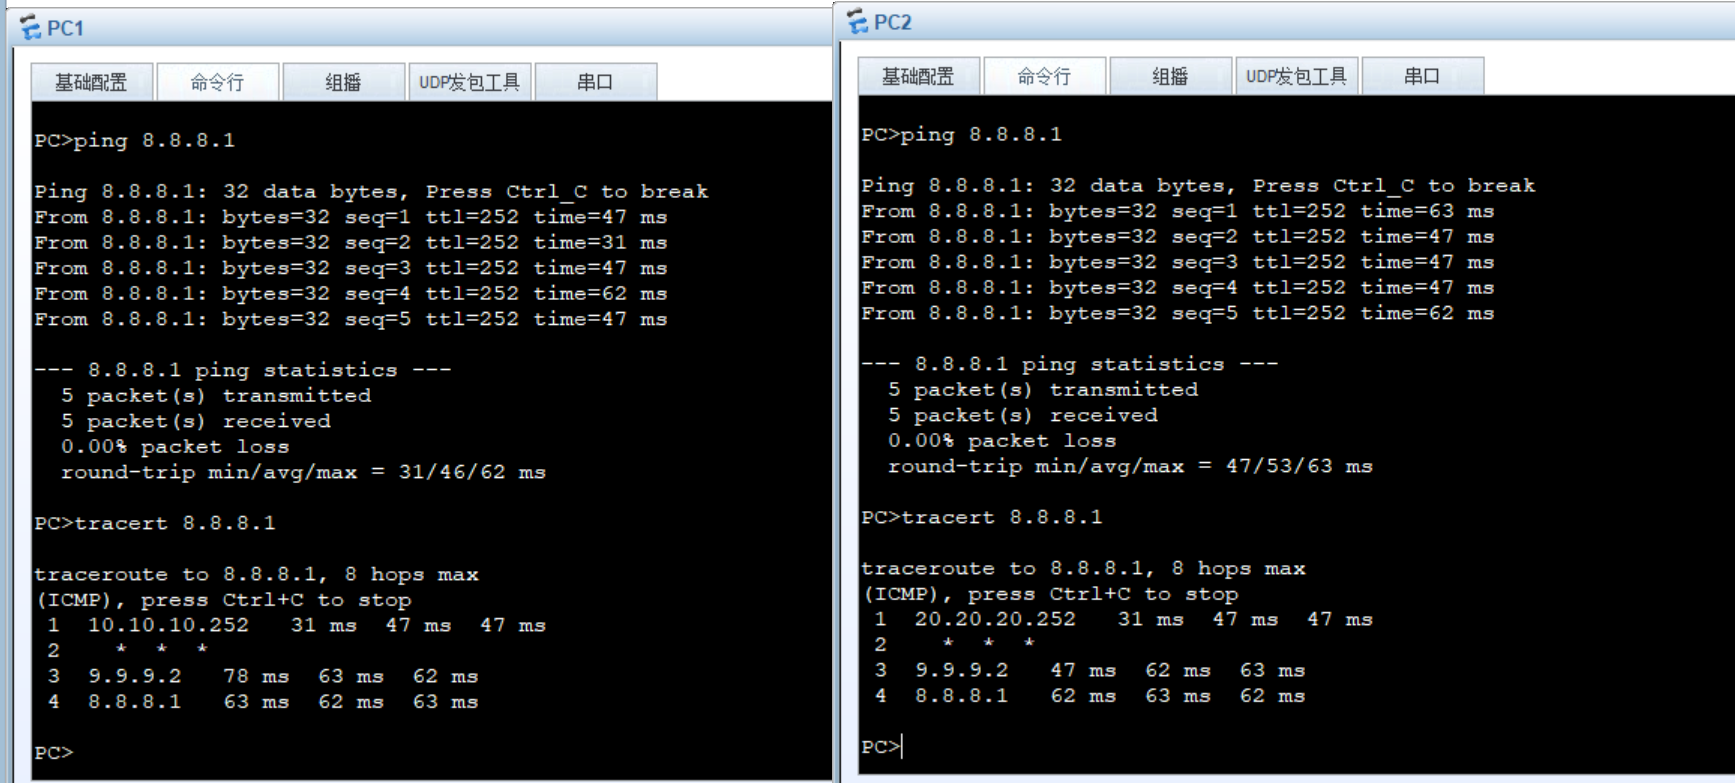
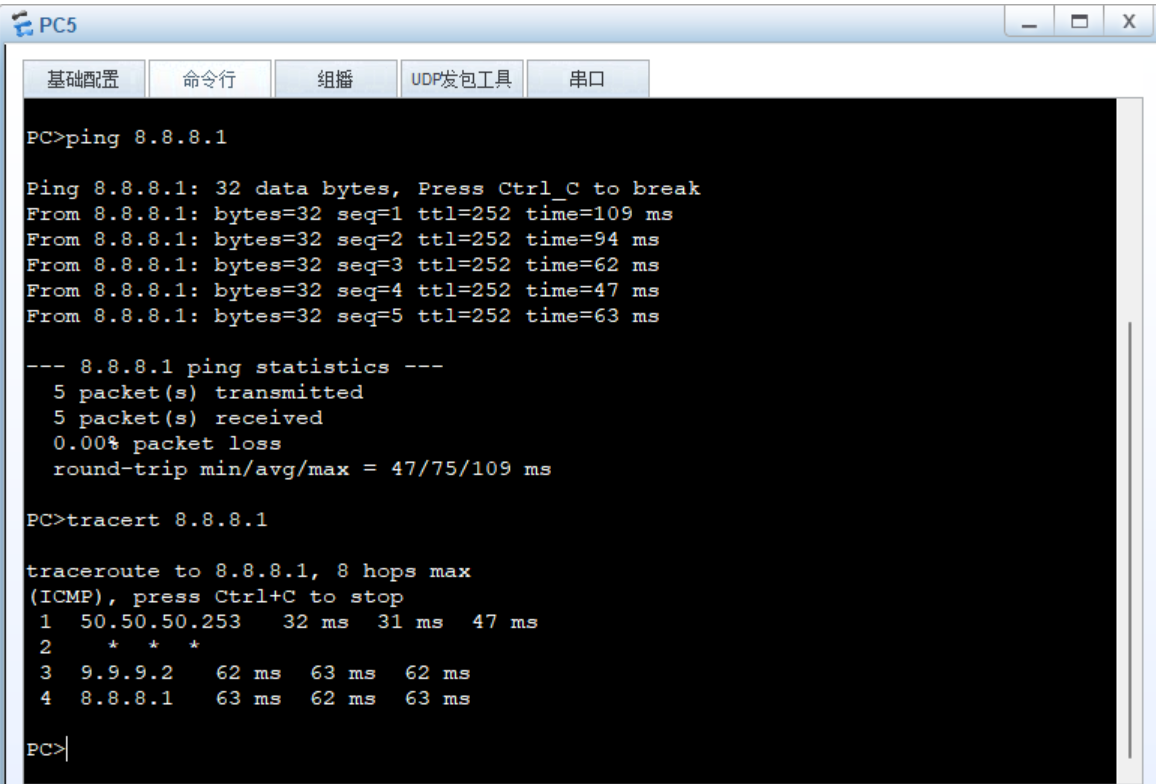
(4)所有PC的路径追踪验证
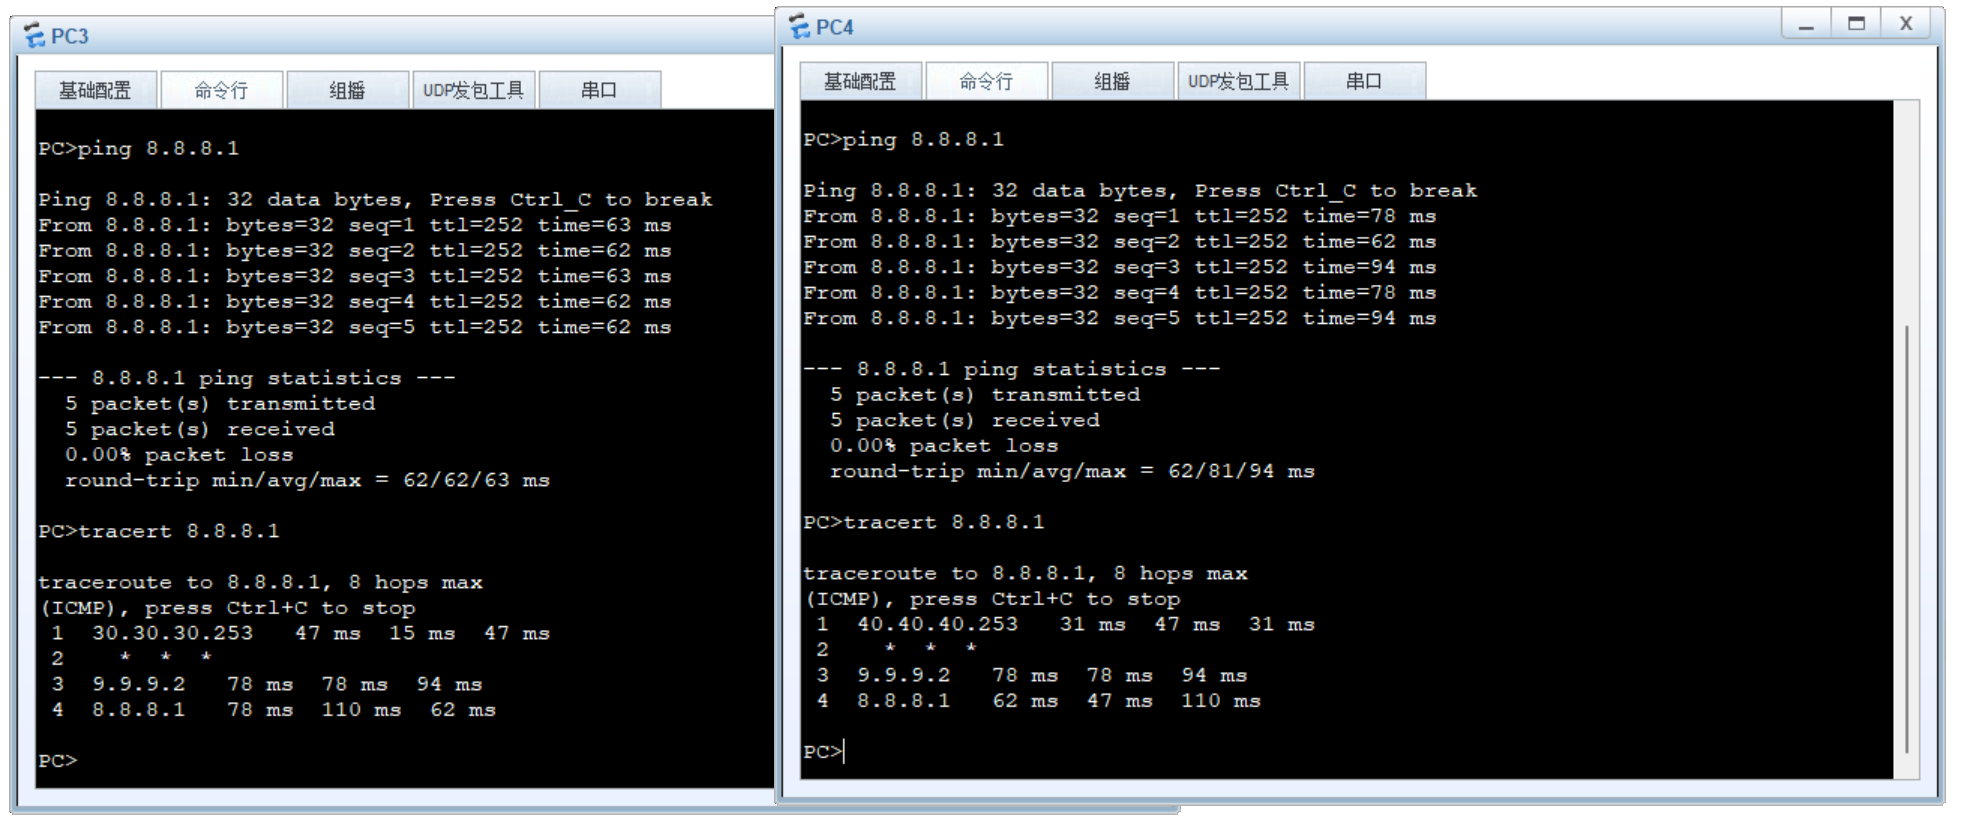
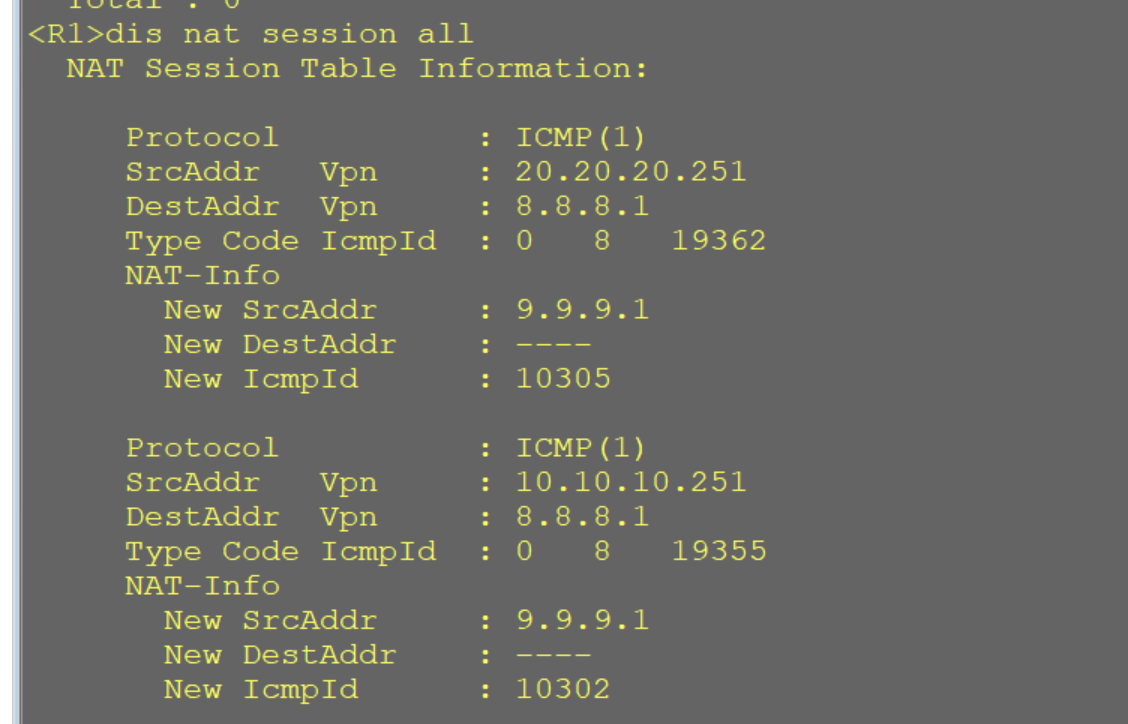
(5)使用命令display nat session all查看NAT的链路情况
任务小结
本任务采用经典的三层网络结构模型构建了园区局域网络,运用VLAN、TRUNK、VLANIF、链路聚合、交换机DHCP服务配置、静态路由、动态路由、NAT、PPP CHAP、MSTP、VRRP等知识对网络设备进行配置,成功实现整个网络互通。

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 21
 0
- 0


 已为社区贡献1条内容

所有评论(0)