网络安全常用的取证分析工具
网络安全常用的取证分析工具
一、综合取证分析平台
1.X-Ways Forensics
功能特性:
🏖️1.支持磁盘镜像解析(RAW/DD/E01格式)2.自动识别300+文件签名类型(含碎片文件重组)3.内存取证与注册表分析(含UserAssist、USB设备痕迹提取)4.支持NTFS/EXT4/APFS等文件系统深度解析
护网应用场景:
🎉1.服务器入侵事件的全盘镜像分析 2.勒索病毒攻击后的文件恢复
典型案例:2023年某能源集团遭勒索攻击,通过X-Ways恢复被加密的SCADA系统配置文件
2.Autopsy
功能特性:
🎹1.基于Sleuth Kit开发的可视化界面 2.支持时间线分析(Timeline Analysis) 3.关键词搜索与正则表达式匹配 4.集成EXIF元数据提取模块
护网应用场景:
⛱️1.大规模日志文件快速检索 2.违规外联事件中的文件外发取证
扩展组件:与Volatility联动实现内存取证
二、网络流量分析工具
1.BruteShark
核心能力:
👍1.实时解析PCAP文件提取HTTP/FTP/SMTP等协议凭证 2.自动识别Kerberos/NTLM认证哈希(支持导出Hashcat格式) 3.VoIP通话数据还原(SIP/RTP协议解析)
护网价值:
🎁1.快速定位横向移动攻击路径 2.检测钓鱼邮件中的恶意链接
实战案例:2024年某银行内网渗透事件中,通过BruteShark发现攻击者使用的SMB中继攻击特征
2.Wireshark
高级功能:
🥖1.协议分层统计(Statistics > Protocol Hierarchy) 2.专家系统告警(TCP重传、零窗口检测) 3.着色规则定制(如标记SQL注入特征)
特殊技巧:
使用tshark命令行实现TB级流量批处理:
✏️tshark -r attack.pcap -Y “http.request.method==POST” -T fields -e http.host -e http.request.uri
三、恶意文档分析工具
1.Peepdf
技术亮点:
🎹1.检测PDF中的JavaScript代码注入(如利用CVE-2013-2729) 2.识别隐藏流(/ObjStm对象流)与加密层结构 3.交互式控制台动态调试PDF对象
典型应用:
⚽1.分析钓鱼邮件中的恶意附件 2.定位水坑攻击的漏洞利用链
2.OfficeMalScanner
检测能力:
👍1.识别Office文档中的Shellcode注入 2.提取VBA宏代码(含混淆代码还原) 3.支持OLE结构化存储分析
四、内存取证工具
1.Volatility
核心插件:
🍰1.windows.pslist(进程列表重建) 2.windows.malfind(隐藏进程检测) 3.windows.dumpfiles(提取内存中的可执行文件)
护网实战:
🎹1.检测无文件攻击(如PowerShell内存驻留) 2.提取Mimikatz等凭证窃取工具的运行痕迹
2.Redline
可视化优势:
🏝️1.内存快照时间线对比 2.自动生成IOC检测报告 3.用户行为分析(重点进程启动链)
五、移动终端取证工具
1.Cellebrite UFED
核心功能:
🌟1.突破iOS/Android系统锁屏(需物理接触设备) 2.提取删除的短信/通话记录(SQLite数据库恢复) 3.社交媒体数据提取(微信/Telegram缓存解析)
2.Magnet AXIOM
特色模块:
🎹1.云取证(iCloud/Google Drive数据关联分析) 2.应用画像(生成用户行为热力图)
六、逆向分析工具
1.Ghidra
护网应用:
📚1.分析APT组织武器库(如Conti勒索病毒样本) 2.逆向工程物联网设备固件
NSA增强特性:
📚1.反编译优化算法(提升伪代码可读性) 2.处理器扩展框架(支持MIPS/ARM架构)
2.IDA Pro
高阶功能:
❤️1.二进制差异比对(BinDiff插件) 2.反混淆引擎(Flirt特征库匹配) 3.漏洞模式识别(如栈溢出特征检测)
文章来自网上,侵权请联系博主
互动话题:如果你想学习更多网安方面的知识和工具,可以看看以下题外话!
题外话
今天只要你给我的文章点赞,我私藏的网安学习资料一样免费共享给你们,来看看有哪些东西。
网络安全学习资源分享:
下面给大家分享一份2025最新版的网络安全学习路线资料,帮助新人小白更系统、更快速的学习黑客技术!
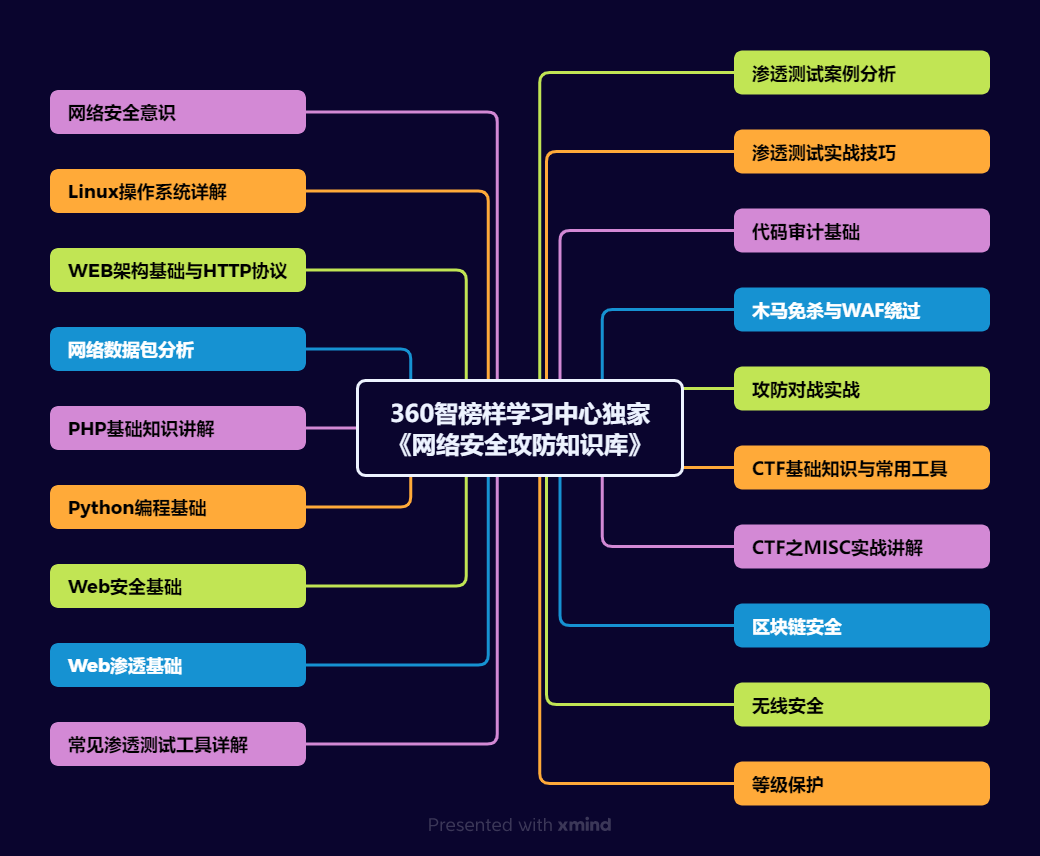
一、2025最新网络安全学习路线
一个明确的学习路线可以帮助新人了解从哪里开始,按照什么顺序学习,以及需要掌握哪些知识点。
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
读者福利 | CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)
我们把学习路线分成L1到L4四个阶段,一步步带你从入门到进阶,从理论到实战。
L1级别:网络安全的基础入门
L1阶段:我们会去了解计算机网络的基础知识,以及网络安全在行业的应用和分析;学习理解安全基础的核心原理,关键技术,以及PHP编程基础;通过证书考试,可以获得NISP/CISP。可就业安全运维工程师、等保测评工程师。

L2级别:网络安全的技术进阶
L2阶段我们会去学习渗透测试:包括情报收集、弱口令与口令爆破以及各大类型漏洞,还有漏洞挖掘和安全检查项目,可参加CISP-PTE证书考试。

L3级别:网络安全的高阶提升
L3阶段:我们会去学习反序列漏洞、RCE漏洞,也会学习到内网渗透实战、靶场实战和技术提取技术,系统学习Python编程和实战。参加CISP-PTE考试。

L4级别:网络安全的项目实战
L4阶段:我们会更加深入进行实战训练,包括代码审计、应急响应、红蓝对抗以及SRC的挖掘技术。并学习CTF夺旗赛的要点和刷题

整个网络安全学习路线L1主要是对计算机网络安全的理论基础的一个学习掌握;而L3 L4更多的是通过项目实战来掌握核心技术,针对以上网安的学习路线我们也整理了对应的学习视频教程,和配套的学习资料。
二、技术文档和经典PDF书籍
书籍和学习文档资料是学习网络安全过程中必不可少的,我自己整理技术文档,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,(书籍含电子版PDF)


三、网络安全视频教程
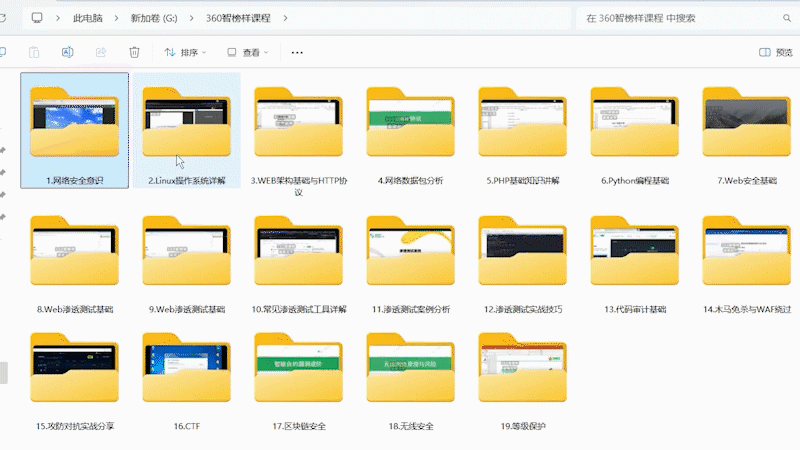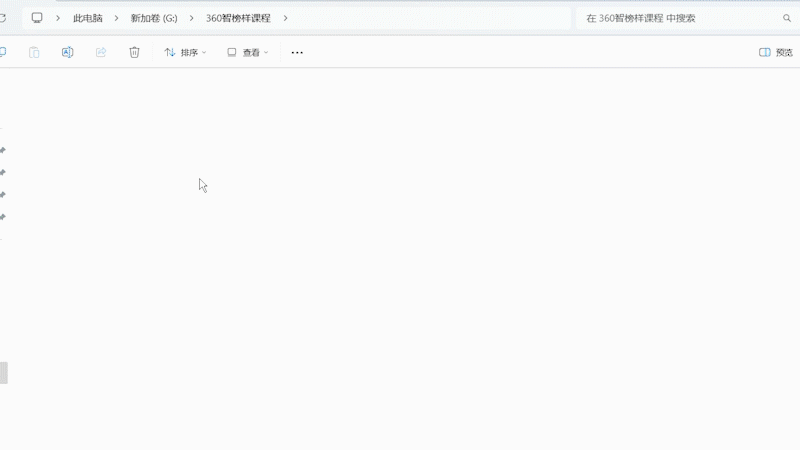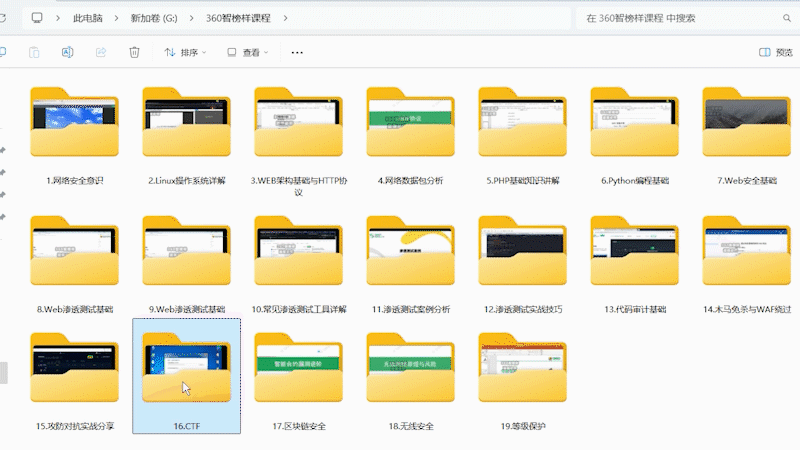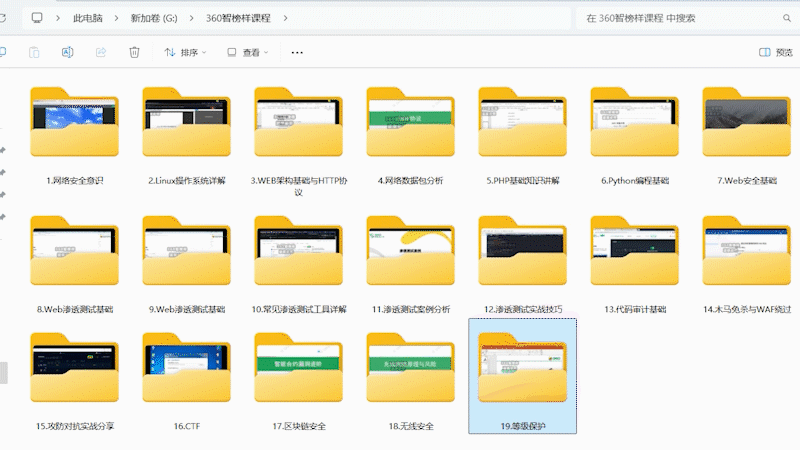
对于很多自学或者没有基础的同学来说,书籍这些纯文字类的学习教材会觉得比较晦涩难以理解,因此,我们提供了丰富的网安视频教程,以动态、形象的方式展示技术概念,帮助你更快、更轻松地掌握核心知识。
网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。
四、网络安全护网行动/CTF比赛
学以致用 ,当你的理论知识积累到一定程度,就需要通过项目实战,在实际操作中检验和巩固你所学到的知识,同时为你找工作和职业发展打下坚实的基础。


五、网络安全工具包、面试题和源码
“工欲善其事必先利其器”我为大家总结出了最受欢迎的几十款款黑客工具。涉及范围主要集中在 信息收集、Android黑客工具、自动化工具、网络钓鱼等,感兴趣的同学不容错过。


面试不仅是技术的较量,更需要充分的准备。
在你已经掌握了技术之后,就需要开始准备面试,我们将提供精心整理的网安面试题库,涵盖当前面试中可能遇到的各种技术问题,让你在面试中游刃有余。
如果你是要找网安方面的工作,它们绝对能帮你大忙。
这些题目都是大家在面试深信服、奇安信、腾讯或者其它大厂面试时经常遇到的,如果大家有好的题目或者好的见解欢迎分享。
参考解析:深信服官网、奇安信官网、Freebuf、csdn等
内容特点:条理清晰,含图像化表示更加易懂。
内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…

**读者福利 |** CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 26
 0
- 0


 已为社区贡献54条内容

所有评论(0)