零基础学网络安全:别先学编程!3 个月入门计划(附免费资源)
零基础学网络安全:别先学编程!3 个月入门计划(附免费资源)
很多零基础想入门网络安全的朋友,一搜 “学习路线” 就被吓退 ——“先学 Python,再学 C++,还要懂汇编”“必须会逆向,否则没前途”。但其实,网络安全入门根本不用先啃编程!
我见过太多新手,抱着《Python 编程从入门到实践》啃了 1 个月,连 “怎么用 Nmap 扫个端口” 都不会,最后彻底放弃。网络安全的核心是 “解决安全问题”,不是 “写代码”—— 零基础先学 “实用工具 + 基础原理”,能快速上手实操,建立信心,这才是正确的入门路径。
这篇 3 个月入门计划,每天只需 1-2 小时,全程避开复杂编程,用免费资源和靶场练手,帮你从 “啥也不会” 到 “能独立找低危漏洞”,真正走对入门第一步。
一、先打破 3 个误区:零基础入门的 “拦路虎”
在开始计划前,必须先纠正 3 个新手最容易踩的坑,避免走弯路:
误区 1:“不学编程就做不了网络安全”
—— 错!入门阶段 80% 的工作用 “现成工具” 就能完成(比如 Nmap 扫资产、Burp 抓包、Sqlmap 测注入),根本不用写代码。
举例:用 Nmap 扫 “家里的联网设备”,只需复制命令nmap 192.168.1.1/24,不用懂 Python;用 DVWA 复现 SQL 注入,跟着改参数就行,不用写一行代码。
正确逻辑:先会 “用工具解决问题”,等需要自动化(比如批量扫 100 台服务器)时,再学 Python 不迟。
误区 2:“要背完所有协议 / 漏洞原理才能入门”
—— 错!新手不用死记 “TCP 三次握手”“OSI 七层模型”,先懂 “用得上的核心概念” 就行。
举例:不用背 HTTP 协议的所有字段,只需知道 “HTTPS 比 HTTP 安全(有小锁)”“404 是页面找不到”“500 是网站崩了”,这些足够应对入门场景。
正确逻辑:用 “场景驱动学习”—— 遇到 “扫不出端口”,再去查 “防火墙挡住了哪些端口”;遇到 “登录报错”,再去了解 “SQL 注入的基本逻辑”。
误区 3:“必须报几千块的培训班才能学会”
—— 错!现在免费资源足够零基础入门,培训班的 “速成课” 反而容易让你 “只会抄步骤,不懂原理”。
举例:TryHackMe、DVWA 等靶场免费开放,B 站、YouTube 上有大量新手教程,甚至厂商 SRC 还有免费的漏洞提交指南。
正确逻辑:先靠免费资源练 3 个月,能独立找低危漏洞后,再根据需求报进阶班(如果需要)。
二、3 个月入门计划:每天 1-2 小时,从 “0 到能实操”
第 1 个月:打基础 —— 学 “能用得上的核心知识”(不用背,靠实操记)
目标:掌握 “操作系统 + 网络基础 + 工具入门”,能独立完成 “扫资产 + 看日志 + 抓包”。
每周任务拆解(每天 1.5 小时)
| 周次 | 核心内容 | 每天具体操作(1.5 小时) | 目标成果 |
|---|---|---|---|
| 第 1 周 | Linux 基础命令(入门必学,服务器常用) | 1. 安装 VMware+Ubuntu(附免费镜像链接,跟着教程点鼠标);2. 学 3 个命令: - ls(看文件)、cd(切目录)、pwd(看当前路径);3. 每天练 10 分钟:用命令找 “/home” 目录下的文件。 | 能在 Linux 里 “导航”,知道怎么找文件 |
| 第 2 周 | Linux 安全相关命令(实用!) | 1. 学 3 个命令: - netstat -tuln(看开放端口,比如 80/443); - grep(搜日志,比如grep “error” /var/log/auth.log); - sudo(提权,比如sudo apt update);2. 每天练 15 分钟:用netstat看自己电脑开了哪些端口。 | 能查 “电脑开了哪些端口”“日志里有没有错误” |
| 第 3 周 | HTTP 基础(看懂网页通信) | 1. 用 Chrome 浏览器 “F12” 看请求: - 打开百度,F12→Network→刷新,找 “www.baidu.com” 的请求; - 看 “Status Code”(状态码,比如 200 是成功)、“Request Method”(GET/POST);2. 记 3 个核心概念: - HTTPS 有 “小锁”(加密),HTTP 没有; - GET 请求参数在 URL 里(比如?id=1),POST 在 body 里; - 403 是 “没权限”,404 是 “找不到页面”。 | 能看懂 “网页请求有没有问题”,知道 HTTPS 和 HTTP 的区别 |
| 第 4 周 | 工具入门(Nmap+Chrome F12) | 1. 学 Nmap(扫资产工具): - 下载 Nmap(Windows/macOS 都有免费版); - 练 2 个命令: - nmap 127.0.0.1(扫自己电脑); - nmap -p 80,443 192.168.1.1(扫路由器的 80/443 端口);2. 用 Chrome F12 抓百度搜索请求,看 “Form Data” 里的 “wd” 参数(就是你搜的关键词)。 | 能用 Nmap 扫 “家里的设备”,能抓网页请求看参数 |
第 1 个月免费资源包
-
Ubuntu 镜像:阿里云开源镜像站(选 22.04 LTS 版,稳定);
-
Nmap 下载:Nmap 官网(Windows 直接下.exe,macOS 用brew install nmap);
-
学习视频:B 站 “Linux 就该这么学” 第 1-5 集(只看命令实操部分,不用看理论)。
第 2 个月:练靶场 —— 从 “看教程” 到 “自己动手复现漏洞”
目标:在免费靶场练手,复现 3 个核心漏洞(SQL 注入、XSS、弱口令),知道 “漏洞怎么利用,怎么防护”。
每周任务拆解(每天 2 小时)
| 周次 | 核心内容 | 每天具体操作(2 小时) | 目标成果 |
|---|---|---|---|
| 第 5 周 | 搭建 DVWA 靶场(最适合新手的 Web 靶场) | 1. 用 Docker 搭建 DVWA(简单!不用装环境): - 安装 Docker Desktop(免费版); - 执行命令docker pull vulnerables/web-dvwa; - 启动命令docker run -d -p 80:80 vulnerables/web-dvwa;2. 访问http://localhost,登录(默认账号 admin/password),切换到 “Low” 等级。 | 成功搭建 DVWA,能登录并切换等级 |
| 第 6 周 | 复现 SQL 注入(最基础的漏洞) | 1. 进入 DVWA “SQL Injection” 模块: - 输入1,点 Submit,看返回结果; - 输入1’ or 1=1-- (注意空格),看是否返回所有用户; - 查教程理解 “为什么这样能绕过”(不用懂代码,知道 “’ 闭合引号,or 1=1 让条件恒真” 就行);2. 每天练 20 分钟:尝试不同的注入语句(比如1’ union select 1,2-- )。 | 能在 DVWA Low 等级复现 SQL 注入,知道基本原理 |
| 第 7 周 | 复现 XSS(跨站脚本,常见漏洞) | 1. 进入 DVWA“XSS (Stored)” 模块(存储型 XSS): - Name 输 “test”,Message 输; - 点 Submit,看是否弹出 “xss” 弹窗;2. 理解 “为什么危险”: - 弹窗代表 “脚本被执行”,真实场景中可能偷 Cookie、跳钓鱼页;3. 练防护:切换到 “High” 等级,看 XSS 是否被拦截(理解 “输入过滤” 的作用)。 | 能复现存储型 XSS,知道漏洞危害和基础防护 |
| 第 8 周 | 复现弱口令 + TryHackMe 入门 | 1. DVWA “Brute Force” 模块(暴力破解): - 用 Burp Suite 社区版抓包,尝试用 “admin/password” 登录(弱口令);2. 注册 TryHackMe 账号(免费): - 完成 “Pre Security” 路径的 “Introduction to Networking” 房间(全中文引导,学基础网络知识)。 | 能识别弱口令,入门 TryHackMe 靶场 |
第 2 个月免费资源包
-
DVWA 搭建教程:Vulhub 官网(Docker 版最适合新手);
-
Burp Suite 社区版:PortSwigger 官网(免费,够用);
-
TryHackMe:TryHackMe 官网(注册免费,“Pre Security” 路径全免费);
-
漏洞复现视频:B 站 “DVWA 漏洞复现”(找 “Low 等级” 的教程,跟着操作)。
第 3 个月:做任务 —— 从 “练靶场” 到 “实战小任务”
目标:完成 2 个 “实战级小任务”(提交 SRC 低危漏洞、写漏洞报告),积累真实经验,为后续进阶打基础。
每周任务拆解(每天 2 小时)
| 周次 | 核心内容 | 每天具体操作(2 小时) | 目标成果 |
|---|---|---|---|
| 第 9 周 | 了解厂商 SRC(漏洞提交平台) | 1. 注册 1 个大厂 SRC(推荐 “阿里 SRC” 或 “腾讯 TSRC”): - 阿里 SRC:https://security.alibaba.com/; - 看 “漏洞提交指南”,重点看 “低危漏洞范围”(比如弱口令、信息泄露);2. 找 “新手友好的漏洞类型”: - 信息泄露(比如/robots.txt泄露后台地址、/backup.zip泄露备份文件); - 弱口令(比如管理后台用 “admin/123456” 登录)。 | 理解 SRC 是什么,知道低危漏洞有哪些 |
| 第 10 周 | 找低危漏洞(从 “自己的小网站” 开始) | 1. 如果你有自己的博客 / 小网站: - 用 Nmap 扫端口,看是否开放不必要的端口(比如 3306 数据库端口); - 检查/robots.txt,看是否泄露敏感路径; - 尝试用 “admin/123456” 登录后台(测试弱口令);2. 没有网站?用 “本地搭建的 DVWA” 模拟: - 找 DVWA 的 “信息泄露” 漏洞(比如/phpinfo.php泄露 PHP 配置)。 | 能在自己的环境中找低危漏洞 |
| 第 11 周 | 写漏洞报告(新手版) | 1. 参考 SRC 的 “报告模板”,写 1 份简单报告: - 标题:【信息泄露】某网站/robots.txt泄露后台地址; - 漏洞位置:http://xxx.com/robots.txt; - 复现步骤:1. 访问该 URL;2. 看到 “Disallow: /admin”(后台地址); - 危害:攻击者可能利用后台地址尝试暴力破解; - 修复建议:删除robots.txt中的敏感路径;2. 用 Word 或 Markdown 写,附 1-2 张截图(URL 截图、漏洞效果截图)。 | 能写出 “逻辑清晰、有截图” 的漏洞报告 |
| 第 12 周 | 提交漏洞 / 总结复盘 | 1. 尝试提交漏洞: - 如果你在自己的网站 / 本地环境找到漏洞,可模拟提交到 SRC(熟悉流程); - 也可以找 “公益 SRC”(比如 “CNVD 公益漏洞平台”)提交低危漏洞;2. 复盘 3 个月学习: - 整理 “学会的工具”(Nmap、Burp、DVWA); - 整理 “学会的漏洞”(SQL 注入、XSS、弱口令、信息泄露); - 确定下一步方向(比如 “学云安全” 或 “学内网渗透”)。 | 熟悉漏洞提交流程,明确后续学习方向 |
第 3 个月免费资源包
-
厂商 SRC 列表:安全客 SRC 平台汇总(选 “新手友好” 的平台);
-
漏洞报告模板:阿里 SRC “漏洞提交指南” 中的模板(直接参考格式);
-
公益漏洞平台:CNVD 公益漏洞提交(适合新手练手)。
三、新手避坑 4 条铁律(比学技术更重要)
-
别贪多:3 个月只学计划里的内容,别同时学 “逆向”“工控安全”—— 贪多会导致 “什么都学不会”;
-
别只看视频不动手:看 10 遍教程,不如自己动手练 1 遍 —— 比如学 Nmap,一定要自己输命令、看结果;
-
别害怕报错:遇到 “命令执行失败”“靶场打不开”,先百度报错信息(比如 “nmap command not found” 就是没装 Nmap),新手 90% 的问题都能在百度找到答案;
-
别触碰法律红线:只在 “自己的环境”“公开靶场”“授权 SRC” 操作,绝对别扫陌生网站、查别人数据(参考上一篇《网络安全≠黑客!3 分钟分清合法与违法》)。
四、3 个月后:下一步怎么进阶?
3 个月后,你已经掌握了 “基础工具 + 漏洞复现 + 报告撰写”,算是真正入门了。接下来可以根据兴趣选方向:
-
想做 “Web 渗透”:再学 Burp 进阶(比如爆破、WAF 绕过)、Sqlmap 高级用法;
-
想做 “安全运维”:学防火墙配置(如 iptables)、日志分析(如 ELK);
-
想学编程:此时再学 Python(重点学 “自动化脚本”,比如批量扫漏洞的脚本),会比一开始学容易很多。
总结:零基础入门的核心是 “先动手,再深化”
很多人学不会网络安全,不是因为 “没天赋”,而是因为 “一开始就走偏了”—— 把时间浪费在 “学不会的编程”“背不熟的协议” 上,反而失去了信心。
这个 3 个月计划,核心是 “用最小的成本建立信心”:每天 1-2 小时,做 “能看到结果” 的事(比如扫出端口、复现漏洞、写出报告),让你在实操中慢慢理解原理,而不是死记硬背。
网络安全是 “越练越会” 的领域,只要你能坚持完成这 3 个月的计划,就已经超过了 80% 的零基础新手。接下来,再一步步深化,你会发现 “入门之后,路其实很宽”。
网络安全的知识多而杂,怎么科学合理安排?
下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!
初级网工
1、网络安全理论知识(2天)
①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)
2、渗透测试基础(一周)
①渗透测试的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等
3、操作系统基础(一周)
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)
4、计算机网络基础(一周)
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现
5、数据库基础操作(2天)
①数据库基础
②SQL语言基础
③数据库安全加固
6、Web渗透(1周)
①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)


为了帮助大家更好的塑造自己,成功转型,我给大家准备了一份网络安全入门/进阶学习资料,里面的内容都是适合零基础小白的笔记和资料,不懂编程也能听懂、看懂这些资料!
网络安全/黑客零基础入门
【----帮助网安学习,以下所有学习资料文末免费领取!----】
> ① 网安学习成长路径思维导图
> ② 60+网安经典常用工具包
> ③ 100+SRC漏洞分析报告
> ④ 150+网安攻防实战技术电子书
> ⑤ 最权威CISSP 认证考试指南+题库
> ⑥ 超1800页CTF实战技巧手册
> ⑦ 最新网安大厂面试题合集(含答案)
> ⑧ APP客户端安全检测指南(安卓+IOS)
大纲
首先要找一份详细的大纲。
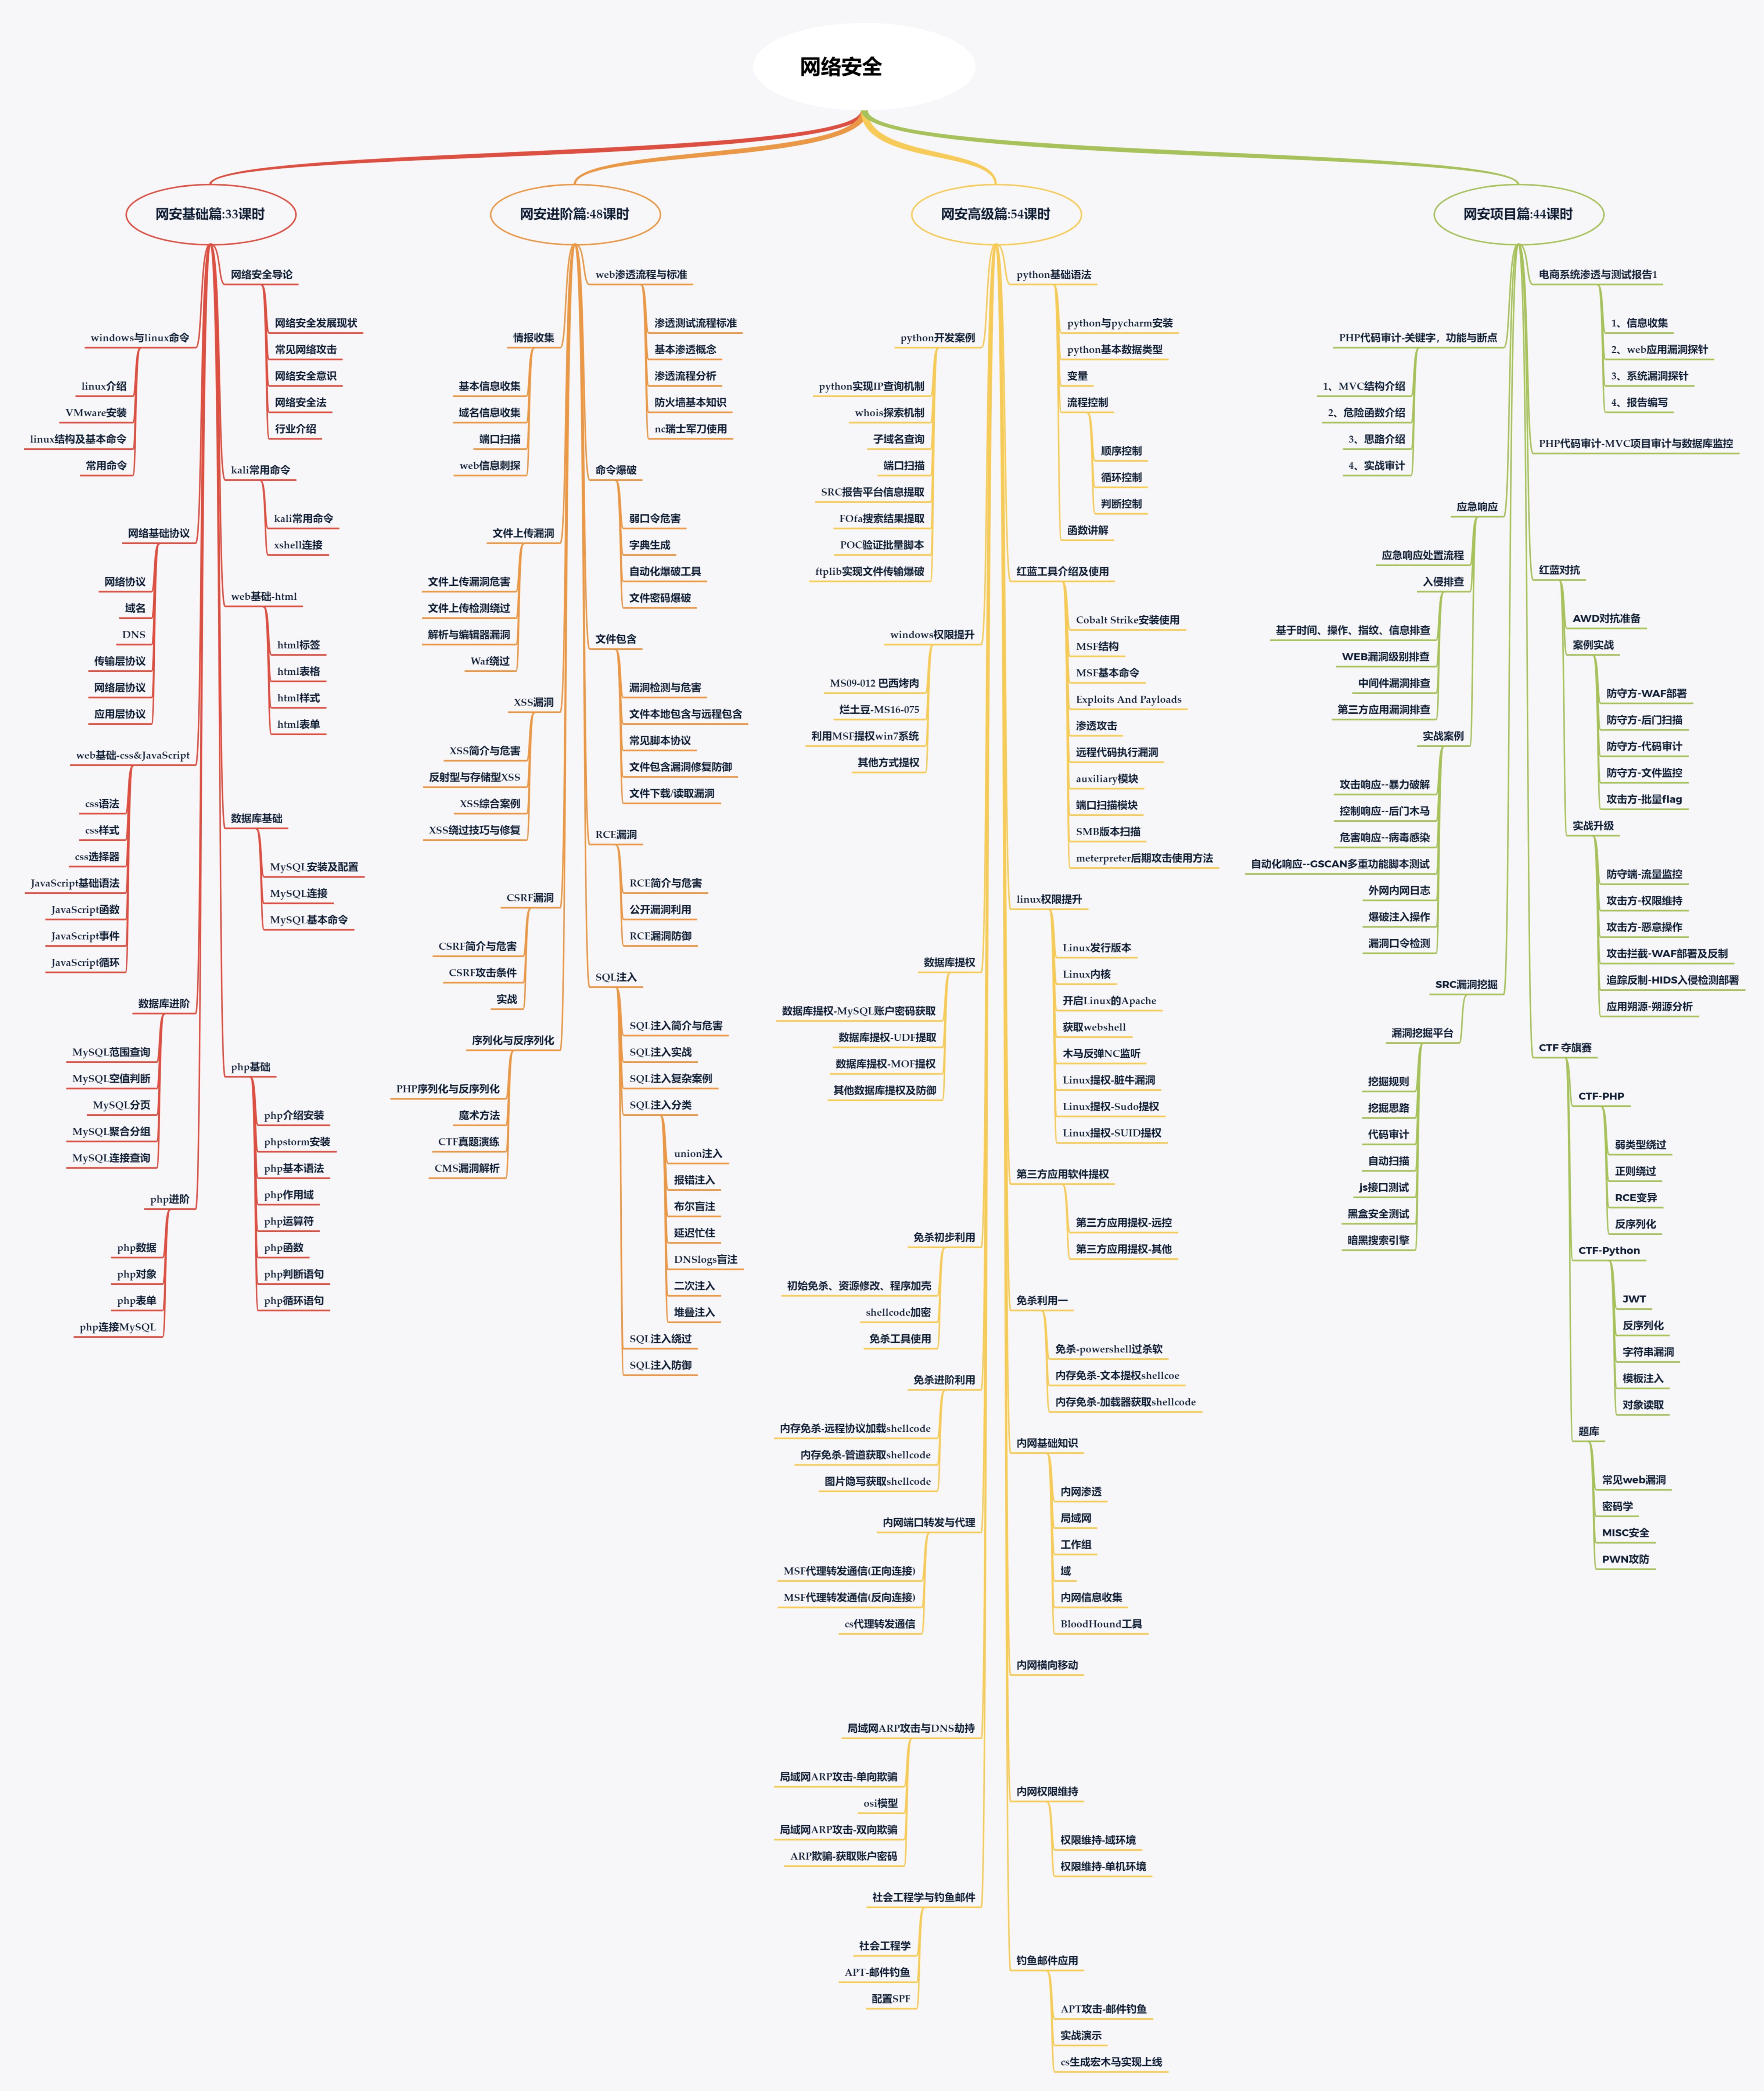
学习教程
第一阶段:零基础入门系列教程
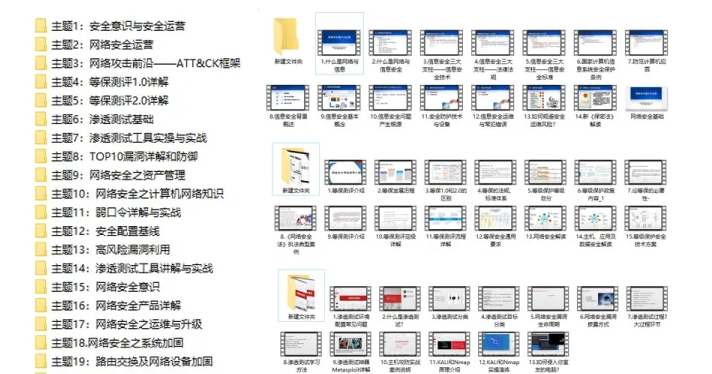
该阶段学完即可年薪15w+
第二阶段:技术入门
弱口令与口令爆破
XSS漏洞
CSRF漏洞
SSRF漏洞
XXE漏洞
SQL注入
任意文件操作漏洞
业务逻辑漏洞
该阶段学完年薪25w+
阶段三:高阶提升
反序列化漏洞
RCE
综合靶场实操项目
内网渗透
流量分析
日志分析
恶意代码分析
应急响应
实战训练
该阶段学完即可年薪30w+
面试刷题
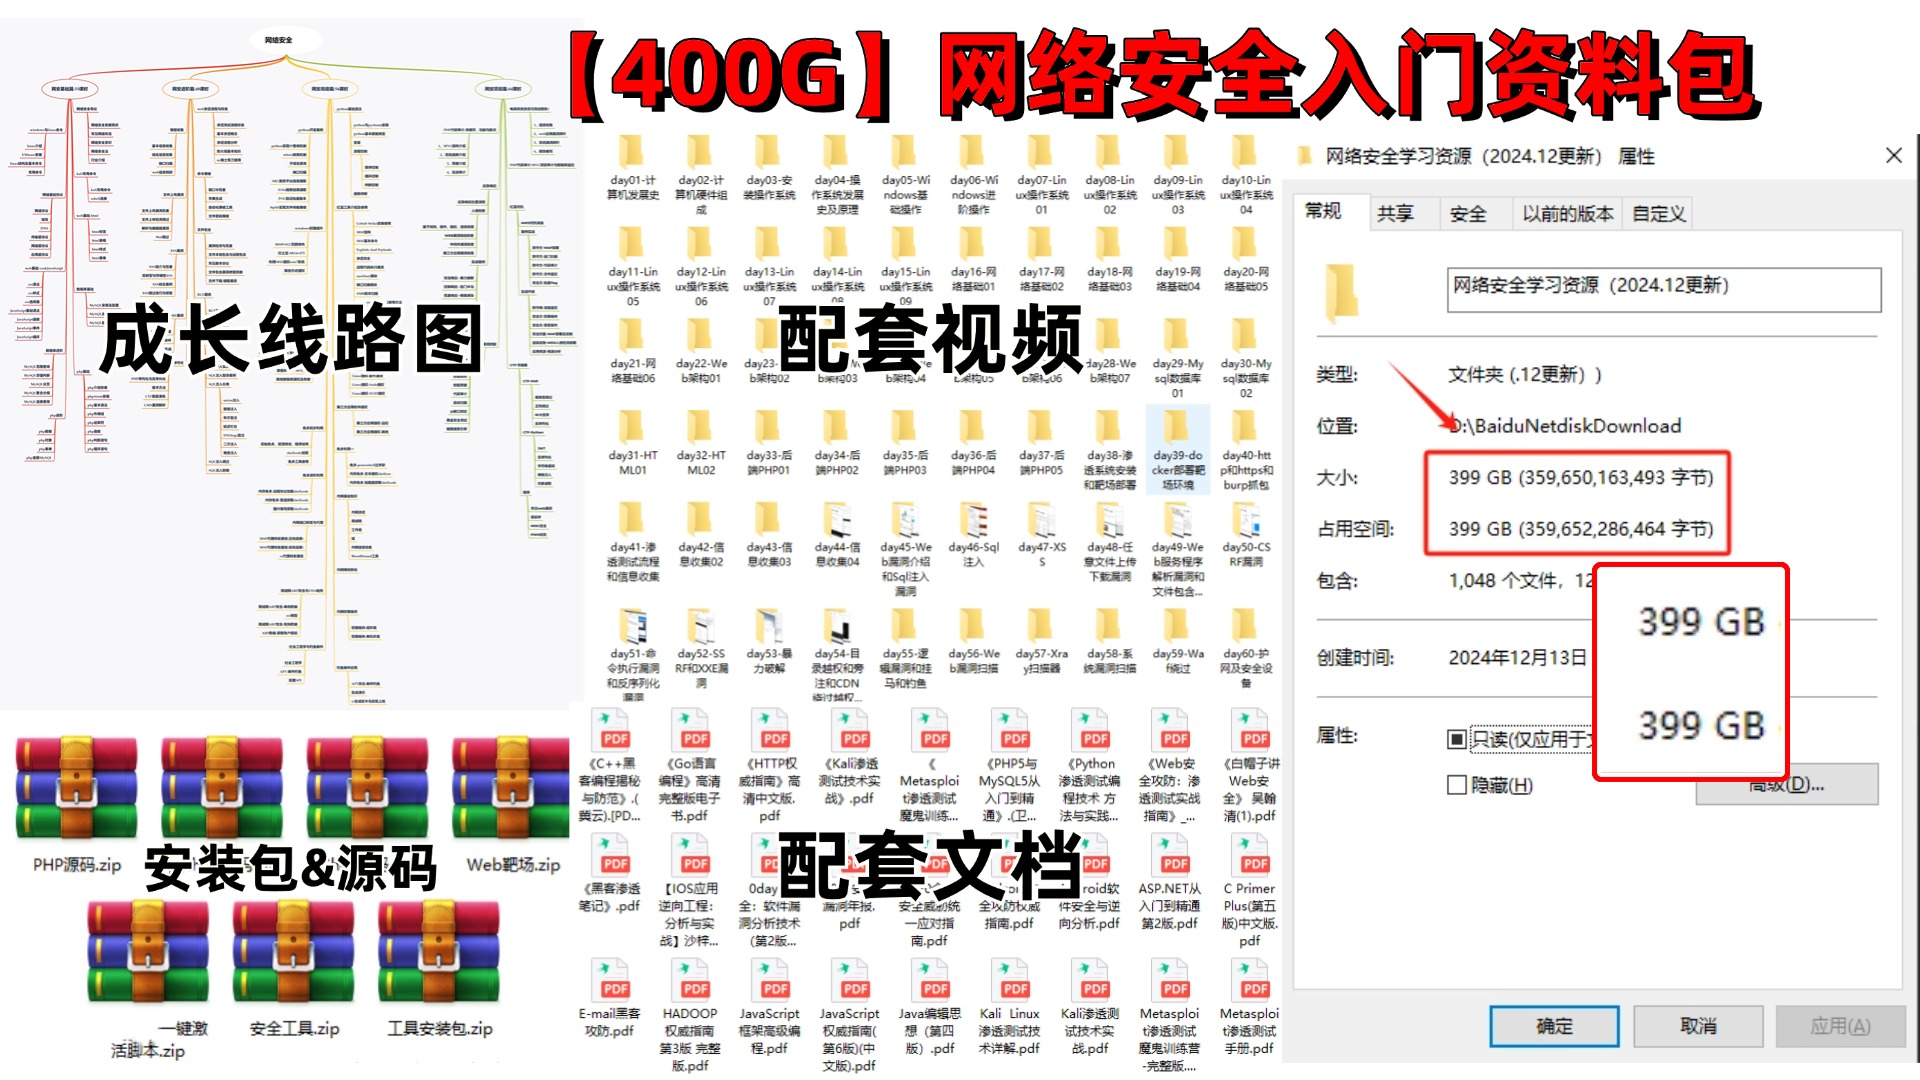
最后,我其实要给部分人泼冷水,因为说实话,上面讲到的资料包获取没有任何的门槛。
但是,我觉得很多人拿到了却并不会去学习。
大部分人的问题看似是“如何行动”,其实是“无法开始”。
几乎任何一个领域都是这样,所谓“万事开头难”,绝大多数人都卡在第一步,还没开始就自己把自己淘汰出局了。
如果你真的确信自己喜欢网络安全/黑客技术,马上行动起来,比一切都重要。
资料领取
上述这份完整版的网络安全学习资料已经上传网盘,朋友们如果需要可以微信扫描下方二维码 ↓↓↓ 或者 点击以下链接都可以领取
本文转自 https://blog.csdn.net/m0_71745484/article/details/154073664?spm=1001.2014.3001.5502,如有侵权,请联系删除。

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 26
 0
- 0


 已为社区贡献42条内容

所有评论(0)