Delphi 7环境下主流加密算法实现与应用实战

简介:在Delphi编程环境中,数据加密是保障信息安全的核心技术。本文围绕“delphi encrypt”主题,系统介绍了在Delphi 7中实现的多种加密算法,包括3DES、AES、Base64、MD5、DES、RSA、SHA、Blowfish和CRC32,涵盖对称加密、非对称加密、哈希计算与编码技术。这些算法广泛应用于数据保护、用户认证和消息完整性校验等场景。通过本项目实践,开发者可掌握各类加密技术在实际项目中的集成方法,并了解安全最佳实践,如规避不安全算法、合理选择加密方案,从而提升应用程序的安全性。
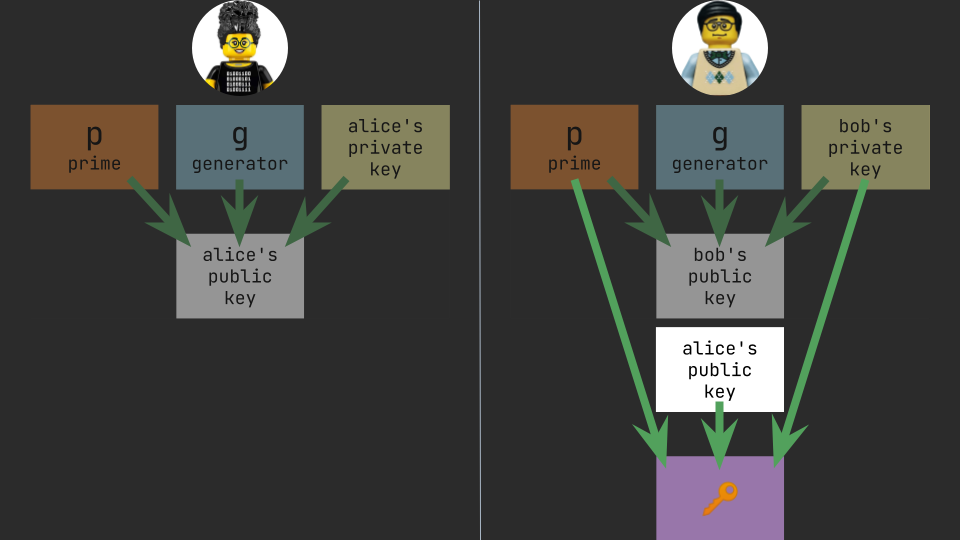
1. Delphi加密技术概述与应用场景
加密技术在Delphi开发中的重要性
随着企业级应用对数据安全需求的不断提升,Delphi作为长期活跃于桌面与数据库系统的开发平台,广泛应用于金融、医疗、制造业等敏感领域。其加密技术不仅保障了配置文件、通信数据和存储信息的安全性,还支撑了合规性要求(如GDPR、等保)。Delphi通过调用原生函数、第三方库(如DCPcrypt、LockBox)实现对称加密、非对称加密与哈希算法,构建端到端的安全链路。典型场景包括:本地敏感数据保护、跨服务API通信加密、用户身份认证令牌生成等,为传统系统升级提供可落地的安全加固路径。
2. 3DES三重加密算法实现与使用
2.1 3DES加密算法的理论基础
2.1.1 对称加密机制与分组密码原理
对称加密是现代信息安全体系中最基本的加密形式之一,其核心特征在于加密和解密过程使用相同的密钥。这种机制在效率上具有显著优势,尤其适用于大量数据的快速加解密操作。3DES(Triple Data Encryption Standard)正是建立在这一基础上的一种增强型对称加密算法。
从数学结构来看,对称加密算法依赖于复杂的代数变换和位操作来混淆明文信息,使得未经授权者无法通过密文逆向推导出原始内容。其中,分组密码(Block Cipher)是最常见的实现方式,它将输入数据划分为固定长度的数据块(如64位或128位),然后对每个块独立应用加密函数。3DES采用的是64位分组大小,这意味着无论输入多长的数据流,都会被分割成若干个64位的块进行处理。
为了保证安全性,分组密码通常结合多种操作模式运行,例如电子密码本(ECB)、密码块链接(CBC)、输出反馈(OFB)等。这些模式不仅影响加密结果的随机性和扩散性,也决定了算法在不同应用场景下的适用性。比如,在相同明文块重复出现的情况下,ECB模式会产生相同的密文块,从而暴露数据模式;而CBC模式通过引入初始向量(IV)打破这种规律性,提升了整体安全强度。
此外,分组密码的安全性还依赖于“雪崩效应”——即输入中哪怕只有一个比特的变化,也会导致输出密文发生剧烈且不可预测的改变。这一特性确保了攻击者难以通过差分分析等方式推测密钥或明文。3DES通过对DES算法执行三次加密操作(EDE模式:加密-解密-加密),有效增强了雪崩效果和密钥空间,使其比原始DES更具抗暴力破解能力。
值得注意的是,尽管对称加密效率高,但密钥管理成为其主要挑战。由于通信双方必须共享同一密钥,如何安全地传输和存储密钥成为一个关键问题。因此,在实际系统设计中,常采用混合加密架构:使用非对称加密(如RSA)安全传递对称密钥,再用3DES或AES对大量数据进行高效加密。
下图展示了典型分组密码在CBC模式下的工作流程:
graph TD
    A[明文块 P1] --> B[XOR]
    IV((初始向量 IV)) --> B
    B --> C[加密函数 E(K)]
    C --> D[密文块 C1]
    D --> E[明文块 P2]
    D --> F[XOR]
    F --> G[加密函数 E(K)]
    G --> H[密文块 C2]
    style A fill:#f9f,stroke:#333
    style D fill:#bbf,stroke:#333,color:#fff
    style H fill:#bbf,stroke:#333,color:#fff
该流程图清晰地描绘了CBC模式中前一个密文块如何作为下一个明文块的异或输入,从而实现数据之间的链式依赖关系,有效防止重放攻击和模式泄露。
| 特性 | 描述 |
|---|---|
| 加密类型 | 对称加密 |
| 分组长度 | 64位 |
| 密钥长度 | 168位(实际有效112位) |
| 运行模式支持 | ECB、CBC、CFB、OFB |
| 典型用途 | 配置文件保护、数据库字段加密、旧系统兼容 |
综上所述,理解对称加密机制与分组密码的工作原理,是掌握3DES技术的前提。只有深入剖析其底层逻辑,才能在后续的实际编码与工程部署中做出合理选择。
2.1.2 DES到3DES的演进逻辑与安全性提升
DES(Data Encryption Standard)自1977年由美国国家标准局(NIST前身)发布以来,曾长期作为全球主流的对称加密标准。其设计基于IBM开发的Lucifer算法,采用Feistel网络结构,使用56位有效密钥对64位数据块进行16轮迭代加密。然而,随着计算能力的飞速发展,特别是专用硬件(如FPGA、GPU集群)的普及,DES的56位密钥空间已不足以抵御暴力破解攻击。
早在1998年,电子前沿基金会(EFF)就成功利用一台价值约25万美元的专用机器在56小时内破解了一个DES密钥,这标志着DES正式退出高安全场景的历史舞台。为应对这一危机,业界提出了多种替代方案,其中最广泛接受的就是3DES(Triple DES)。
3DES的核心思想是对同一数据块连续执行三次DES操作,通过增加加密轮次来扩展有效密钥长度。最常见的实现方式是EDE(Encrypt-Decrypt-Encrypt)模式,使用两个或三个独立密钥(K1, K2, K3)。其数学表达为:
$$ C = E_{K3}(D_{K2}(E_{K1}(P))) $$
其中 $ P $ 为明文,$ C $ 为密文,$ E $ 表示DES加密,$ D $ 表示DES解密。虽然中间一步是“解密”,但这并非用于还原数据,而是为了保持与传统DES系统的兼容性——当K1=K2=K3时,3DES退化为普通DES,便于系统迁移。
根据所用密钥数量的不同,3DES可分为三种变体:
- 3TDEA(三密钥3DES) :K1 ≠ K2 ≠ K3,总密钥长度168位,有效安全性约为112位(受中间相遇攻击限制)
- 2TDEA(双密钥3DES) :K1 = K3 ≠ K2,总密钥长度112位,有效安全性约80位
- Legacy Mode(单密钥) :K1 = K2 = K3,等同于DES
NIST推荐使用三密钥模式以获得最高安全保障,并已于2017年宣布逐步淘汰双密钥3DES,计划在2023年后全面禁用。
相较于原始DES,3DES在以下几个方面实现了显著提升:
1. 抗暴力破解能力增强 :即使采用最高效的攻击方法(如时间-内存权衡攻击),破解112位安全强度仍需天文数字级别的计算资源。
2. 兼容性良好 :可在现有支持DES的软硬件平台上平滑升级,无需重构整个加密基础设施。
3. 标准化程度高 :被ISO/IEC 18033-3、FIPS PUB 46-3等多个国际标准采纳,广泛应用于金融、支付、政府等领域。
然而,3DES也存在明显局限。首先,其64位分组长度在当前环境下易受“生日攻击”(Birthday Attack)威胁,尤其是在处理超过一定数量的数据块时,碰撞概率上升。其次,加解密速度仅为AES的1/3左右,性能开销较大。正因如此,NIST已在2019年明确表示:自2024年起,禁止在新应用中使用3DES,仅允许其用于维护遗留系统。
尽管如此,对于仍在运行的老版Delphi企业系统而言,3DES仍是保障数据机密性的重要手段。特别是在银行交易记录、用户凭证缓存等场景中,因其经过长期验证的稳定性,依然具备现实意义。
2.1.3 加密模式(ECB、CBC)及其选择依据
在实际应用中,仅定义加密算法本身并不足以构建完整的安全系统,还需明确其运行模式(Mode of Operation)。不同的模式决定了数据块如何组织、处理以及是否引入外部参数(如IV)。在3DES中,最常用的两种模式是ECB(Electronic Codebook)和CBC(Cipher Block Chaining),它们在安全性、并行性与错误传播等方面表现迥异。
ECB模式:简单但危险
ECB是最直观的分组密码模式,每个明文块独立加密,互不影响。优点是易于实现、支持并行处理、单个块损坏不会影响其他块解密。然而,其致命缺陷在于缺乏语义安全性——相同的明文块始终生成相同的密文块,极易暴露数据结构。
举例来说,若对一张黑白图像进行ECB加密,即便像素值被加密,其视觉轮廓仍可能保留在密文中,形成所谓的“电码本泄漏”现象。因此, ECB绝不应用于任何包含可预测或重复内容的数据加密 。
CBC模式:推荐的标准做法
CBC通过引入初始向量(Initialization Vector, IV)解决了ECB的问题。每个明文块在加密前先与前一个密文块进行异或运算,首块则与IV异或。公式如下:
$$ C_i = E_K(P_i \oplus C_{i-1}) \quad \text{其中 } C_0 = IV $$
这种方式使得相同明文在不同上下文中产生完全不同密文,极大增强了保密性。同时,CBC具备良好的扩散性和抗模式分析能力,被广泛用于文件加密、网络通信等场景。
不过,CBC也有缺点:必须顺序处理数据块,不支持完全并行化;若某个密文块传输出错,会影响当前及下一个明文块的恢复(双重错误传播);此外,IV需随机且不可预测,否则可能导致安全漏洞。
以下是两种模式的关键对比表格:
| 比较维度 | ECB 模式 | CBC 模式 |
|---|---|---|
| 安全性 | 低(模式泄露风险) | 高(推荐用于敏感数据) |
| 并行性 | 支持加密/解密并行 | 仅解密可部分并行 |
| 错误传播 | 单块影响 | 当前块+下一明文块受影响 |
| IV需求 | 不需要 | 必须使用随机、唯一IV |
| 适用场景 | 临时调试、极短固定数据 | 文件加密、配置项保护、通信加密 |
选择合适的模式应综合考虑以下因素:
- 数据内容是否具有重复结构?
- 是否要求高性能并行处理?
- 系统能否可靠生成和管理IV?
- 是否涉及网络传输或持久化存储?
一般建议: 除非特殊需求,否则一律使用CBC模式配合随机IV 。对于需要认证加密(Authenticated Encryption)的场景,则应转向更现代的算法如AES-GCM。
2.2 Delphi中3DES加解密的代码实现
2.2.1 使用DCPcrypt库进行3DES初始化
DCPcrypt 是一个开源的跨平台密码学库,专为Delphi和Free Pascal设计,提供了包括3DES在内的多种对称加密算法支持。其接口简洁、性能稳定,非常适合集成到企业级应用程序中。
要开始使用DCPcrypt实现3DES加密,首先需完成库的引入与环境配置。假设已下载并安装了DCPcrypt v3.x版本,将其源码目录添加至项目搜索路径,并在uses子句中引用必要单元:
uses
  Classes,
  SysUtils,
  DCPcrypt2,     // 核心加密框架
  DCPblockciphers, // 块密码基类
  DCPdes;        // DES/3DES具体实现
接下来定义一个封装类 TMyTripleDES 来管理加密上下文:
type
  TMyTripleDES = class
  private
    FCipher: TDCP_3des;
    FInitialized: Boolean;
  public
    constructor Create;
    destructor Destroy; override;
    procedure Init(const KeyStr, IVStr: string);
    function EncryptString(const PlainText: string): string;
    function DecryptString(const CipherText: string): string;
  end;
构造函数中初始化状态标志:
constructor TMyTripleDES.Create;
begin
  inherited Create;
  FInitialized := False;
end;

destructor TMyTripleDES.Destroy;
begin
  if FInitialized then
    FCipher.Burn; // 安全擦除密钥
  FCipher.Free;
  inherited Destroy;
end;
Init 方法负责创建实例并设置密钥与IV:
procedure TMyTripleDES.Init(const KeyStr, IVStr: string);
var
  KeyBytes, IVBytes: TByteArray;
begin
  // 创建3DES对象
  FCipher := TDCP_3des.Create(nil);
  // 将字符串转为字节数组(UTF8)
  KeyBytes := TEncoding.UTF8.GetBytes(KeyStr);
  IVBytes := TEncoding.UTF8.GetBytes(IVStr);

  // 调整长度至24字节(192位,3×64)
  SetLength(KeyBytes, 24);
  SetLength(IVBytes, 8); // 64位IV

  // 初始化加密器(CBC模式)
  FCipher.Init(KeyBytes[0], Length(KeyBytes), @IVBytes[0]);
  FInitialized := True;
end;
代码逻辑逐行解析:
TDCP_3des.Create(nil):创建3DES加密对象,参数nil表示不绑定Owner。TEncoding.UTF8.GetBytes:将字符串按UTF-8编码转为动态数组,避免ANSI编码丢失字符。SetLength(KeyBytes, 24):强制密钥长度为24字节(192位),不足补零,过长截断。这是3DES三密钥模式的要求。FCipher.Init(...):传入密钥首地址、密钥长度(192位)、IV指针,启用CBC模式。- 若未提供足够长度的IV,将引发异常,故需确保输入合规。
此初始化过程构成了后续加解密操作的基础,确保了密钥调度(Key Scheduling)正确执行,为数据安全保驾护航。
3. AES高级加密标准(AES)加解密实战
3.1 AES加密算法核心技术解析
3.1.1 Rijndael算法结构与数学基础
AES(Advanced Encryption Standard)是美国国家标准与技术研究院(NIST)于2001年正式采纳的对称加密标准,取代了老旧的DES算法。其核心基于比利时密码学家Joan Daemen和Vincent Rijmen设计的Rijndael算法。尽管AES仅采用固定分组长度为128位的Rijndael子集,但其在安全性、效率和可实现性方面表现卓越。
Rijndael算法本质上是一个迭代型分组密码系统,使用代换-置换网络(SPN, Substitution-Permutation Network)结构,而非Feistel结构。这意味着每一轮操作都会对整个数据块进行非线性变换和线性混合,从而增强扩散性和混淆性。AES处理的数据单位是字节,将128位明文组织成一个4×4的字节矩阵,称为“状态矩阵”(State Matrix),所有运算均在此矩阵上执行。
该算法的数学基础建立在有限域GF(2⁸)之上。每个字节被视为GF(2⁸)中的一个元素,其多项式表示形式以不可约多项式 ( m(x) = x^8 + x^4 + x^3 + x + 1 ) 为模。这种代数结构使得S-Box(替换盒)的设计具备良好的非线性特性,同时支持高效的硬件与软件实现。
在加密过程中,AES通过多轮变换逐步打乱原始信息。这些变换包括字节替换(SubBytes)、行移位(ShiftRows)、列混合(MixColumns)以及轮密钥加(AddRoundKey)。其中,SubBytes利用预计算的S-Box完成非线性字节映射;ShiftRows实现行内循环左移以增强扩散;MixColumns则通过对列向量进行矩阵乘法实现跨列混淆;最后AddRoundKey将当前轮密钥按位异或到状态中。
值得注意的是,最后一轮省略了MixColumns操作,这是为了保证加解密过程的对称性。整个流程依赖于密钥调度机制生成一系列轮密钥,确保每一轮使用的密钥不同,从而抵御已知明文攻击等威胁。
下图展示了AES加密一轮的核心操作流程:
graph TD
    A[输入明文] --> B{加载初始密钥}
    B --> C[SubBytes 字节替换]
    C --> D[ShiftRows 行移位]
    D --> E[MixColumns 列混合]
    E --> F[AddRoundKey 轮密钥加]
    F --> G{是否最后一轮?}
    G -- 否 --> C
    G -- 是 --> H[输出密文]
该流程图清晰地展现了AES单轮内部各步骤之间的逻辑关系。从安全角度看,这种多层次、多维度的操作组合显著提升了算法对抗差分和线性密码分析的能力。此外,由于所有操作均可并行化处理,AES非常适合现代CPU的SIMD指令集优化,在Delphi等原生编译语言中能实现极高的吞吐量。
3.1.2 轮函数、S-Box与密钥扩展机制
AES的轮函数由四个基本变换构成:SubBytes、ShiftRows、MixColumns 和 AddRoundKey。这些操作协同工作,形成高度非线性的混淆与扩散效果。其中,SubBytes是最关键的非线性组件,它依赖于精心设计的S-Box(替换表)。
S-Box是一个16×16的查找表,共包含256个条目,对应所有可能的8位输入值。构造S-Box的过程分为两步:首先求输入字节在GF(2⁸)上的乘法逆元(0映射为自身),然后对该结果应用仿射变换。该设计确保了S-Box具有优良的差分均匀性和线性逼近概率,有效抵抗差分密码分析和线性密码分析。
例如,十六进制值 0x53 经过S-Box替换后变为 0xED 。这一过程不可逆除非掌握逆S-Box(InvS-Box),后者用于解密阶段的逆SubBytes操作。
密钥扩展机制(Key Schedule)负责从原始密钥生成每一轮所需的轮密钥。对于AES-128,主密钥为128位,需生成11个轮密钥(初始轮+10轮加密)。密钥扩展以32位字为单位,依次生成新的密钥字。每当遇到轮边界(如第4、8、12…字)时,会引入非线性变换:对前一字进行RotWord(循环左移)、SubWord(使用S-Box替换每个字节)和异或轮常量Rcon[i]。
以下是AES-128密钥扩展的部分伪代码示例:
procedure KeyExpansion(Key: array of Byte; var W: array of DWORD);
var
  i, temp: DWORD;
begin
  // 初始化前Nk个字(Nk=4 for AES-128)
  for i := 0 to Nk-1 do
    W[i] := Pack(Key[i*4], Key[i*4+1], Key[i*4+2], Key[i*4+3]);

  i := Nk;
  while i < Nb*(Nr+1) do begin
    temp := W[i - 1];
    if (i mod Nk = 0) then
      temp := SubWord(RotWord(temp)) xor Rcon[i div Nk];
    W[i] := W[i - Nk] xor temp;
    Inc(i);
  end;
end;
逻辑逐行分析:
-
Pack函数将4个字节打包成一个DWORD,便于后续处理。 - 主循环从第Nk个字开始,持续生成直到满足总轮数需求。
- 当
i mod Nk = 0(即每轮起始处),执行RotWord和SubWord,并与Rcon[i div Nk]异或,引入非线性变化。 - 最终轮密钥W[i]由前Nk位置的密钥字与变换后的temp异或得到。
此机制保障了轮密钥之间的强关联性与不可预测性,极大增强了抗相关密钥攻击能力。
| 密钥长度 | 分组大小 | 加密轮数 | 扩展密钥长度 |
|---|---|---|---|
| 128位 | 128位 | 10 | 176字节 |
| 192位 | 128位 | 12 | 208字节 |
| 256位 | 128位 | 14 | 240字节 |
注:Nb=4(分组字数),Nk=密钥字数(4/6/8),Nr=加密轮数
该表格说明不同密钥长度对应的参数配置。随着密钥增长,不仅安全性提升,密钥扩展复杂度也相应增加,尤其在AES-256中已被发现存在某些弱密钥模式,需谨慎使用。
3.1.3 支持密钥长度(128/192/256位)对比分析
AES支持三种密钥长度:128位、192位和256位,分别对应AES-128、AES-192和AES-256。虽然它们共享相同的分组大小(128位)和基本结构,但在安全性、性能和适用场景上有明显差异。
AES-128被广泛认为在当前算力条件下足够安全,即便使用暴力破解也需要约 (2^{128}) 次尝试,远超现有计算能力。其优势在于速度快、资源消耗低,适合嵌入式设备、移动应用及高频交易系统。NIST评估指出,AES-128足以保护机密级以下信息。
相比之下,AES-192和AES-256提供更高的理论安全边际。特别是AES-256,常用于政府、军事和金融领域,对抗量子计算潜在威胁。Grover算法理论上可将暴力搜索复杂度降至 (2^{64}),因此推荐使用至少256位密钥以维持128位安全强度。
然而,更长密钥并非没有代价。AES-256需要14轮加密(比AES-128多4轮),导致性能下降约20%-30%。此外,密钥扩展过程更为复杂,增加了侧信道攻击风险。已有研究表明,AES-256的密钥调度存在一定的结构性弱点,可能被用于相关密钥攻击,尽管实际应用场景受限。
从工程实践角度出发,选择何种密钥长度应综合考虑以下因素:
| 维度 | AES-128 | AES-192 | AES-256 |
|---|---|---|---|
| 安全等级 | 高(常规攻击免疫) | 更高 | 极高(抗量子初步) |
| 性能 | 最快 | 中等 | 较慢 |
| 内存占用 | 小 | 中 | 大 |
| 典型用途 | Web通信、日志加密 | 敏感业务数据 | 国家级保密、长期归档 |
| 标准合规性 | 广泛接受 | ISO/IEC 18033-3 | FIPS 140-2 Level 3认证要求 |
建议在大多数企业系统中优先选用AES-128,除非有明确合规或长期保密需求。若必须使用AES-256,应结合安全随机数生成器初始化密钥,并避免密钥重复使用。
此外,无论选择哪种密钥长度,都必须配合适当的加密模式(如CBC或GCM)和初始化向量(IV)管理策略,否则即使算法本身安全,整体方案仍可能被攻破。
3.2 Delphi平台下的AES实现路径
3.2.1 利用TPLockBox组件快速集成AES
在Delphi开发环境中,直接实现完整的AES算法较为复杂且易出错。推荐使用成熟的第三方库,如 LockBox3 (开源项目,现称TPLockBox),它封装了多种加密算法,支持AES-128/192/256,兼容XE至最新Delphi版本。
TPLockBox提供了可视化组件和纯代码调用两种方式。以下是一个典型的AES加密示例:
uses
  uTPLb_CryptographicLibrary, uTPLb_Encoder, uTPLb_Asymmetric,
  uTPLb_Symmetric, uTPLb_Codec;

var
  Codec: TCodec;
  CryptoLib: TCryptographicLibrary;
  Encoder: TBase64Encoder;
  PlainText, CipherText: string;
begin
  CryptoLib := TCryptographicLibrary.Create(nil);
  Codec := TCodec.Create(nil);
  Encoder := TBase64Encoder.Create(nil);

  try
    Codec.CryptoLibrary := CryptoLib;
    Codec.StreamCipherId := uTPLb_Default.EncryptionAlgorithm;
    Codec.BlockCipherId := uTPLb_AES.AES_ProgId; // 设置为AES
    Codec.ChainModeId := uTPLb_Default.CBC_ProgId; // 使用CBC模式

    Codec.Password := 'MySecretPass123!';
    PlainText := 'Hello, this is a secret message.';
    Codec.EncryptString(PlainText, CipherText, TEncoding.UTF8);
    Encoder.EncodeString(CipherText, CipherText); // Base64编码便于传输

    Writeln('Encrypted: ', CipherText);
  finally
    Encoder.Free;
    Codec.Free;
    CryptoLib.Free;
  end;
end;
逻辑逐行解读:
- 引入必要的单元:
uTPLb_CryptographicLibrary提供底层支持,TCodec是主要接口。 - 创建
TCodec实例并绑定TCryptographicLibrary,构建完整加密上下文。 - 设置
BlockCipherId为AES算法标识符,ChainModeId设为CBC模式以增强安全性。 - 通过
Password属性自动派生密钥和IV(使用PBKDF2),简化开发者负担。 -
EncryptString执行实际加密,输出二进制密文字符串。 - 使用
TBase64Encoder对密文编码,避免传输异常字符。
该方法极大降低了开发门槛,适合快速原型开发或中小型项目。但应注意,默认情况下TPLockBox使用PKCS7填充和CBC模式,不具备完整性验证功能,建议在网络通信中结合HMAC使用。
3.2.2 自定义封装AES加解密类
对于需要更高控制粒度的企业级应用,推荐自行封装AES加解密类。以下是一个简化版实现框架:
type
  TAESCipher = class
  private
    FKey: TBytes;
    FIV: TBytes;
    procedure SetKey(const Value: TBytes);
    procedure SetIV(const Value: TBytes);
  public
    property Key: TBytes read FKey write SetKey;
    property IV: TBytes read FIV write SetIV;

    function Encrypt(Data: TBytes): TBytes;
    function Decrypt(EncData: TBytes): TBytes;
  end;

function TAESCipher.Encrypt(Data: TBytes): TBytes;
var
  AESEngine: TAESEncryptor;
  Mode: TCipherMode;
  Stream: TMemoryStream;
  Final: TBytes;
begin
  Stream := TMemoryStream.Create;
  try
    Mode := CBC as TCipherMode;
    Mode.Init(FIV);
    AESEngine := TAESEncryptor.Create(FKey, Mode);
    try
      AESEngine.Encrypt(Data, Stream);
      Final := nil;
      AESEngine.Finish(Final);
      Stream.WriteBuffer(Final[0], Length(Final));
      Result := Stream.Bytes;
    finally
      AESEngine.Free;
    end;
  finally
    Stream.Free;
  end;
end;
参数说明:
-
FKey: 必须为16、24或32字节,对应AES-128/192/256。 -
FIV: 初始向量,必须为16字节,每次加密应唯一且随机。 -
Encrypt方法接受原始字节数组,返回填充后的密文字节流。
此类设计允许灵活切换填充模式(如PKCS7、ANSI X9.23)、加密模式(CBC、CTR)以及密钥来源(外部导入或PBKDF2派生)。
3.2.3 处理填充模式(PKCS7)与初始向量管理
AES作为分组密码,要求输入数据长度为16字节整数倍。当不足时需填充。PKCS7是最常用标准:若缺n字节,则填充n个值为n的字节。
例如,明文末尾缺3字节,则添加 [0x03, 0x03, 0x03] 。解密后需验证并移除填充。
初始向量(IV)管理至关重要。在CBC模式中,IV必须随机且不可预测。推荐使用安全随机数生成器(如 System.Random 不安全,应改用 Winapi.CryptGenRandom 或 TRandomNumberGenerator )。
| 填充模式 | 描述 | 安全性评价 |
|---|---|---|
| PKCS7 | 标准填充,最广泛支持 | 高 |
| ZeroPadding | 不足补零 | 解密歧义,不推荐 |
| ISO10126 | 随机填充,最后字节为长度 | 可用但逐渐淘汰 |
IV不应硬编码,建议随密文一同传输(通常置于头部):
[IV (16B)][Encrypted Data][HMAC (Optional)]
确保每次加密使用新IV,防止重放攻击。
sequenceDiagram
    participant Client
    participant Server
    Client->>Server: 发送加密请求
    Server->>Client: 返回随机IV
    Client->>Client: 使用IV+AES加密数据
    Client->>Server: 发送 [IV][CipherText]
    Server->>Server: 分离IV并解密
综上所述,合理配置填充与IV机制是保障AES实际安全的关键环节。
4. Base64编码与解码在Delphi中的实现
Base64是一种广泛应用于数据传输和存储的编码方案,其核心目标是将任意二进制数据转换为可打印的ASCII字符集,从而确保在仅支持文本格式的协议或系统中安全地传递原始字节流。在现代加密体系中,Base64虽不提供任何加密保护功能,但它作为“加密链路”的关键一环,承担着将加密后的密文(如AES、3DES输出)转化为可读字符串的重要职责。尤其在Delphi开发环境中,无论是构建Web服务接口、处理HTTPS通信,还是实现本地敏感信息的持久化存储,Base64编解码都扮演着不可或缺的角色。
随着企业级应用对安全性要求的不断提升,开发者不仅需要理解如何调用Base64 API,更应掌握其底层机制、性能边界以及与其他加密技术协同工作的最佳实践。本章节将从理论出发,深入剖析Base64的工作原理,并结合Delphi语言特性,展示多种实现方式——包括原生类库、第三方组件集成以及针对大文件场景的流式处理策略。最终还将探讨其在真实项目中的典型用途,例如Token封装、JSON数据安全传输等,帮助开发者建立完整的Base64使用视图。
4.1 Base64编解码原理深入剖析
Base64并非加密算法,而是一种基于特定映射规则的数据编码格式。它的主要作用是将不可见或非标准的二进制数据(如图片、加密密文、证书等)转换成由64个可打印ASCII字符组成的字符串,以便于在网络协议(如HTTP、SMTP)、配置文件、URL参数等文本主导的上下文中进行无损传输。该编码方式之所以被称为“Base64”,是因为它使用了64个字符作为编码基数:A–Z、a–z、0–9,以及两个特殊符号“+”和“/”。此外,在某些变体中(如Base64URL),这些符号会被替换为“-”和“_”,以适应URL编码需求。
为了理解Base64的本质,必须首先认识其工作逻辑的核心—— 每3个字节的二进制输入被重新组织为4个6位块,每个6位块对应一个索引值(0~63),再通过查表映射到相应的字符 。这种设计使得原本可能包含控制字符或无法正确解析的原始字节流,能够被完整地表示为纯文本形式。
4.1.1 ASCII与二进制数据转换机制
计算机内部的所有数据本质上都是以二进制形式存在的,但许多通信协议和存储介质(特别是早期的电子邮件系统)仅支持7位ASCII文本传输。这意味着如果直接发送含有高字节(即第8位为1)的数据,可能会导致截断、转义或损坏。Base64正是为解决这一问题而诞生的标准之一(RFC 4648定义)。
考虑以下示例:假设我们要编码三个字节的数据 [0x48, 0x65, 0x6C] ,这恰好对应ASCII字符串 "Hel" :
H -> 0x48 -> 01001000
e -> 0x65 -> 01100101
l -> 0x6C -> 01101100
将这三个字节按顺序拼接成一个24位的比特流:
01001000 01100101 01101100
然后将其划分为四个6位组:
| 分组 | 二进制 | 十进制 | Base64字符 |
|---|---|---|---|
| 1 | 010010 | 18 | S |
| 2 | 000110 | 6 | G |
| 3 | 010101 | 21 | V |
| 4 | 101100 | 44 | s |
因此, "Hel" 经过Base64编码后变为 "SGVs" 。
这个过程体现了Base64如何通过重新划分比特边界,把每3字节输入变成4字符输出,实现了二进制到文本的安全映射。
graph TD
    A[原始二进制数据] --> B{每3字节分组}
    B --> C[合并为24位]
    C --> D[拆分为4个6位段]
    D --> E[查表获取Base64字符]
    E --> F[生成编码字符串]
    style A fill:#f9f,stroke:#333
    style F fill:#bbf,stroke:#333
上述流程图清晰展示了Base64编码的基本步骤。值得注意的是,由于每次处理3字节,当输入长度不能被3整除时,就需要引入填充机制。
4.1.2 编码过程中的分组与索引映射规则
Base64的编码过程严格依赖于固定长度的分组机制。具体来说:
- 每次取 3个字节(24位) 输入;
- 将其划分为 4个6位子块 ;
- 每个6位子块作为一个索引(范围0~63),查找预定义的Base64编码表。
以下是标准Base64编码字符表(索引0~63):
| 索引 | 字符 | 索引 | 字符 | 索引 | 字符 | 索引 | 字符 |
|---|---|---|---|---|---|---|---|
| 0 | A | 16 | Q | 32 | g | 48 | w |
| 1 | B | 17 | R | 33 | h | 49 | x |
| 2 | C | 18 | S | 34 | i | 50 | y |
| 3 | D | 19 | T | 35 | j | 51 | z |
| 4 | E | 20 | U | 36 | k | 52 | 0 |
| 5 | F | 21 | V | 37 | l | 53 | 1 |
| 6 | G | 22 | W | 38 | m | 54 | 2 |
| 7 | H | 23 | X | 39 | n | 55 | 3 |
| 8 | I | 24 | Y | 40 | o | 56 | 4 |
| 9 | J | 25 | Z | 41 | p | 57 | 5 |
| 10 | K | 26 | a | 42 | q | 58 | 6 |
| 11 | L | 27 | b | 43 | r | 59 | 7 |
| 12 | M | 28 | c | 44 | s | 60 | 8 |
| 13 | N | 29 | d | 45 | t | 61 | 9 |
| 14 | O | 30 | e | 46 | u | 62 | + |
| 15 | P | 31 | f | 47 | v | 63 | / |
注:在Base64URL编码中,“+”和“/”分别替换为“-”和“_”,并省略填充符或根据环境调整。
下面是一个手动编码示例:对字符串 "Hi" 进行Base64编码。
-
"H"→0x48→01001000 -
"i"→0x69→01101001
组合为16位:
01001000 01101001
补足至24位需添加8个零(模拟第三个字节):
01001000 01101001 00000000
划分为4个6位段:
- 010010 → 18 → S
- 000110 → 6 → G
- 101001 → 41 → p
- 000000 → 0 → A
但由于最后两组来自填充,需用“=”替代无效部分,结果为: "SGk="
这说明Base64编码会因输入长度不同产生不同的填充行为。
4.1.3 填充字符“=”的作用与处理逻辑
当输入数据的字节数不是3的倍数时,Base64编码器会在末尾添加填充字符“=”,以保持输出字符串长度为4的倍数。这是Base64规范的重要组成部分,有助于解码端准确还原原始数据。
具体规则如下:
| 输入字节数 | 输出字符数 | 填充数量 | 示例(输入) | 编码结果 |
|---|---|---|---|---|
| 3n | 4n | 0 | “Hello!” | “SGVsbG8h” |
| 3n+1 | 4(n+1) | 2 | “A” | “QQ==” |
| 3n+2 | 4(n+1) | 1 | “AB” | “QUI=” |
填充的实现逻辑在于:若缺少1个字节,则最后一个6位块无法形成有效数据,故设为0并标记为“==”;若缺少2个字节,则最后两个6位块均无效,标记为“=”。
在Delphi中处理Base64时,无论是编码还是解码,都必须正确识别和处理“=”符号。否则可能导致解码失败或数据损坏。
例如,以下代码演示了一个简单的Base64填充验证函数:
function IsValidBase64Padding(const Encoded: string): Boolean;
var
  Len, PadPos: Integer;
begin
  Len := Length(Encoded);
  if Len = 0 then
  begin
    Result := False;
    Exit;
  end;

  // 必须是4的倍数
  if (Len mod 4) <> 0 then
  begin
    Result := False;
    Exit;
  end;

  PadPos := Pos('=', Encoded);
  if PadPos = 0 then
  begin
    Result := True; // 无填充,合法
    Exit;
  end;

  // 检查是否只在末尾出现 '='
  if (PadPos < Len - 1) and (Copy(Encoded, PadPos, MaxInt) <> StringOfChar('=', Len - PadPos + 1)) then
  begin
    Result := False;
    Exit;
  end;

  // 合法填充只能是 "=*" 结尾
  case Len - PadPos + 1 of
    1: Result := (Len mod 4) = 0; // 最后一个字符是 =
    2: Result := (Len mod 4) = 0; // 最后两个是 ==
  else
    Result := False;
  end;
end;
代码逻辑逐行解读:
-
Len := Length(Encoded);
获取编码字符串长度,Base64输出必须是4的倍数。 -
if (Len mod 4) <> 0 then ...
长度非4的倍数直接判定非法。 -
PadPos := Pos('=', Encoded);
查找第一个“=”的位置,用于判断填充起始点。 -
if (PadPos < Len - 1) and (...)
若“=”出现在非末尾位置(如中间有字母),则非法。 -
case Len - PadPos + 1 of
计算连续“=”的数量:
- 1个“=”:表示原数据长度 ≡ 2 mod 3
- 2个“=”:表示原数据长度 ≡ 1 mod 3
- 超过2个:非法
此函数可用于API接收端对接收到的Base64字符串进行前置校验,防止注入攻击或解析异常。
综上所述,Base64虽然看似简单,但其背后的分组、映射与填充机制构成了可靠数据编码的基础。理解这些细节对于在Delphi中高效且安全地使用Base64至关重要。
4.2 Delphi原生与第三方方式实现Base64
在Delphi开发中,实现Base64编码有多种途径,涵盖从原生运行时库到第三方开源组件的不同选择。每种方式各有优劣,适用于不同的应用场景。本节将系统介绍三种主流实现方法:使用Delphi自带的 System.NetEncoding.TBase64Encoding 类、借助Indy或OpenSSL等第三方库扩展能力,以及针对大文件设计的流式编码方案,避免内存溢出问题。
选择合适的实现方式不仅要考虑编码效率,还需兼顾跨平台兼容性、依赖管理及资源消耗等因素。特别是在处理大型附件、日志文件或多媒体内容时,不当的编码策略可能导致应用程序崩溃或性能急剧下降。
4.2.1 使用System.NetEncoding.TBase64Encoding
自Delphi XE2起,Embarcadero引入了 System.NetEncoding 单元,提供了现代化的编码工具类,其中 TBase64Encoding 是最常用的Base64操作类。它封装了编码与解码逻辑,支持UTF-8字符串与字节数组之间的转换,极大简化了开发者的工作。
示例:字符串与Base64互转
uses
  System.SysUtils, System.NetEncoding;

var
  OriginalStr, EncodedStr, DecodedStr: string;
  Encoder: TBase64Encoding;
begin
  OriginalStr := 'Secret Message 123!';
  Encoder := TBase64Encoding.Create;
  try
    // 编码
    EncodedStr := Encoder.Encode(OriginalStr);
    Writeln('Encoded: ', EncodedStr);

    // 解码
    DecodedStr := Encoder.DecodeToString(EncodedStr);
    Writeln('Decoded: ', DecodedStr);
  finally
    Encoder.Free;
  end;
end;
执行结果:
Encoded: U2VjcmV0IE1lc3NhZ2UgMTIzIQ==
Decoded: Secret Message 123!
参数说明:
-
Encode(string):接受Unicode字符串,自动转换为UTF-8字节流后再编码。 -
DecodeToString(string):将Base64字符串解码回UTF-8字符串。 - 若需处理原始二进制数据,可使用
EncodeBytesToString和DecodeStringToBytes。
优势分析:
- 内置于RTL,无需额外依赖;
- 支持Dynamically Linked RTL,适合部署轻量级应用;
- 自动处理字符集编码(UTF-8),避免乱码问题。
局限性:
- 不支持自定义字符表(如Base64URL);
- 对超大数据块仍加载至内存,不适合大文件处理;
- 在较老版本Delphi(如Delphi 7)中不可用。
4.2.2 基于OpenSSL或Indy组件的扩展支持
对于需要更高灵活性或兼容旧版Delphi的项目,可以采用第三方库来增强Base64功能。
使用Indy进行Base64编码
Indy组件库(如 IdEncoderMIME )提供跨平台Base64支持,常用于HTTP、SMTP等协议的数据封装。
uses
  IdGlobal, IdCoderMIME;

function Base64EncodeIndy(const AStr: string): string;
var
  Encoder: TIdEncoderMIME;
begin
  Encoder := TIdEncoderMIME.Create(nil);
  try
    Result := Encoder.EncodeString(AStr);
  finally
    Encoder.Free;
  end;
end;

function Base64DecodeIndy(const AStr: string): string;
var
  Decoder: TIdDecoderMIME;
begin
  Decoder := TIdDecoderMIME.Create(nil);
  try
    Result := Decoder.DecodeString(AStr);
  finally
    Decoder.Free;
  end;
end;
注意:
TIdDecoderMIME默认忽略非法字符,适合网络环境下的容错处理。
使用OpenSSL绑定(高级用法)
在需要与SSL/TLS集成的系统中,可调用OpenSSL的 EVP_EncodeBlock 函数进行高性能编码:
// 假设已链接 libeay32.dll 或 libcrypto.so
function EVP_EncodeBlock(out *dst, in *src, int length): Integer; cdecl; external 'libeay32.dll';

procedure EncodeWithOpenSSL(const Input: TBytes; out Output: string);
var
  Buf: array of Byte;
  Len: Integer;
begin
  SetLength(Buf, 4 * ((Length(Input) + 2) div 3));
  Len := EVP_EncodeBlock(@Buf[0], @Input[0], Length(Input));
  SetString(Output, PAnsiChar(@Buf[0]), Len);
end;
这种方式性能极高,适合高频加密网关场景。
对比表格:
| 实现方式 | 是否内置 | 跨平台 | 支持大文件 | 自定义字符表 | 推荐场景 |
|---|---|---|---|---|---|
| TBase64Encoding | 是 | 是 | 否 | 否 | 一般文本编码 |
| Indy (TIdEncoderMIME) | 否 | 是 | 否 | 否 | Web/邮件协议集成 |
| OpenSSL | 否 | 需绑定 | 否 | 可扩展 | 高性能安全网关 |
4.2.3 实现大文件流式编码避免内存溢出
当处理超过百MB甚至GB级别的文件时,一次性加载整个文件到内存会导致 EOutOfMemory 错误。此时应采用 流式编码(Streaming Base64 Encoding) ,逐块读取并编码。
设计思路:
- 使用
TFileStream读取原始二进制; - 每次读取3字节对齐的数据块;
- 编码后写入目标流;
- 处理边界情况(剩余1~2字节);
- 最终追加填充字符。
procedure StreamEncodeBase64(const InputFile, OutputFile: string);
const
  BlockSize = 54 * 3; // 保证输出为72字符(适合PEM格式)
var
  InStream, OutStream: TFileStream;
  Buffer: array of Byte;
  EncBuf: array[0..75] of Char;
  BytesRead, EncLen: Integer;
  Encoder: TBase64Encoding;
begin
  Encoder := TBase64Encoding.Create;
  try
    InStream := TFileStream.Create(InputFile, fmOpenRead or fmShareDenyWrite);
    OutStream := TFileStream.Create(OutputFile, fmCreate);
    try
      SetLength(Buffer, BlockSize);
      while InStream.Position < InStream.Size do
      begin
        BytesRead := InStream.Read(Buffer[0], BlockSize);
        // 编码当前块
        EncLen := Encoder.Encode(BytesToRawByteString(Buffer, BytesRead), EncBuf);
        OutStream.WriteBuffer(EncBuf, EncLen * SizeOf(Char));
      end;
    finally
      InStream.Free;
      OutStream.Free;
    end;
  finally
    Encoder.Free;
  end;
end;
流程图:
graph LR
    A[打开源文件] --> B{是否有数据?}
    B -->|是| C[读取3N字节块]
    C --> D[Base64编码]
    D --> E[写入目标流]
    E --> B
    B -->|否| F[关闭流]
    F --> G[完成]
该方案可有效控制内存占用,单块仅需几KB缓冲区即可处理任意大小文件。
应用建议:
- 设置
BlockSize为3的倍数,减少边界处理; - 若需换行(如PEM格式),可在每76字符后插入
\r\n; - 解码时也需同步实现流式解码器,否则无法还原大文件。
4.3 Base64在加密链路中的典型用途
Base64本身不具备加密能力,但在实际安全架构中,它是连接加密算法与外部系统的桥梁。最常见的应用场景包括:将加密后的二进制密文转为可传输字符串、在Web API中封装认证Token、以及在JSON结构中嵌入加密数据。
4.3.1 加密结果序列化为可传输字符串
在使用AES或3DES加密后,输出是一串二进制数据,无法直接放入数据库字段或HTTP头中。Base64编码成为标准化解决方案。
// 示例:AES加密后Base64编码
var
  CipherText: TBytes;
  EncryptedB64: string;
begin
  CipherText := AESEncrypt(RawData, Key, IV);
  EncryptedB64 := TBase64Encoding.Create.EncodeBytesToString(CipherText);
  SaveToDatabase('user_token', EncryptedB64);
end;
此举确保密文可在日志、配置、网络包中安全传播。
4.3.2 Web API接口中Token的数据封装
JWT(JSON Web Token)广泛使用Base64URL编码头部和载荷部分:
eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9
.eyJzdWIiOiIxMjM0NTY3ODkwIiwibmFtZSI6IkpvaG4gRG9lIn0
.4dQw4w9WgiZzjzCVPA9KGeHrNPx6Xz1qoUvLyeQv8QM
前两段均为Base64URL编码的JSON对象,客户端可解码查看元数据(非加密),第三段为签名。
Delphi可通过替换字符实现Base64URL:
function ToBase64URL(const Input: string): string;
begin
  Result := StringReplace(Input, '+', '-', [rfReplaceAll]);
  Result := StringReplace(Result, '/', '_', [rfReplaceAll]);
  Result := StringReplace(Result, '=', '', [rfReplaceAll]); // 可选去填充
end;
4.3.3 结合JSON传输加密数据的安全实践
在RESTful API中,常需传输加密字段:
{
  "user_id": "1001",
  "data": "SGVsbG8gd29ybGQh"
}
接收方先Base64解码,再用密钥解密,形成双重防护层。
安全建议:
- 不要在URL中暴露Base64编码的敏感数据;
- 配合HTTPS防止中间人窥探;
- 定期轮换加密密钥,即使Base64泄露也无法解密。
综上,Base64虽简单,却是现代加密体系中不可或缺的一环。掌握其原理与实现,方能在复杂系统中构建稳健的数据安全通道。
5. MD5哈希算法实现及其安全性分析
MD5(Message-Digest Algorithm 5)是一种广泛使用的密码学哈希函数,能够将任意长度的输入数据转换为一个128位(16字节)的固定长度摘要。该算法由Ronald Rivest于1991年设计,旨在用于数据完整性校验、数字签名验证和密码存储等场景。尽管MD5在早期系统中被普遍采用,但随着密码分析技术的发展,其抗碰撞性已被严重削弱,现代安全标准已不推荐将其用于高安全性需求的应用。然而,在遗留系统维护、轻量级数据校验以及特定嵌入式环境中,Delphi开发者仍可能需要理解和实现MD5算法。
本章将从理论基础出发,深入剖析MD5算法的核心机制,展示其在Delphi平台中的多种实现方式,并结合实际编码示例说明如何封装与调用。进一步地,通过构建完整的哈希计算流程图与参数对照表,帮助开发者掌握从字符串到摘要输出的全过程控制。更重要的是,章节还将系统性评估MD5的安全缺陷,包括碰撞攻击原理、彩虹表破解机制及现实攻击案例,引导开发人员正确认识其适用边界,并提出向更安全哈希算法迁移的技术路径。
5.1 MD5算法核心原理与运算流程解析
MD5算法属于单向散列函数家族,其核心目标是生成唯一且不可逆的数据“指纹”。即便原始消息发生微小变化,输出的哈希值也会产生显著差异,这一特性被称为“雪崩效应”。理解MD5的工作机制对于正确使用和后续安全性评估至关重要。该算法处理过程分为四个主要阶段:预处理、初始化缓冲区、主循环处理块和输出摘要。
5.1.1 数据预处理与填充机制
在执行哈希计算前,原始消息必须经过标准化预处理,以确保其长度符合算法要求。MD5要求输入消息长度对512位取模后余448,即:
\text{len}(M) \equiv 448 \mod 512
为此,算法首先在消息末尾添加一个‘1’比特,随后填充若干个‘0’比特,直到满足上述条件。最后,附加一个64位的大端表示的消息原始长度(单位为比特),从而完成填充。
这种设计保证了即使两个消息仅差一个比特,它们的填充结构也将完全不同,增强了抗冲突能力。例如,空字符串”“的MD5为 d41d8cd98f00b204e9800998ecf8427e ,而单字符”a”的结果则是 0cc175b9c0f1b6a831c399e269772661 ,差异明显。
以下是一个Delphi中手动模拟MD5预处理步骤的代码片段:
function PadMessage(const Input: AnsiString): TBytes;
var
  Len, PaddedLen, I: Integer;
  OrigBitLen: UInt64;
begin
  Len := Length(Input);
  SetLength(Result, ((Len + 8) div 64 + 1) * 64); // 每块64字节
  Move(Input[1], Result[0], Len);

  // 添加'1' bit (即第一个填充字节为 $80)
  Result[Len] := $80;

  // 清零中间部分
  PaddedLen := Length(Result);
  for I := Len + 1 to PaddedLen - 9 do
    Result[I] := 0;

  // 追加原始长度(bit数)
  OrigBitLen := UInt64(Len) * 8;
  Move(OrigBitLen, Result[PaddedLen - 8], 8); // 小端序
end;
代码逻辑逐行解读:
-
SetLength(Result, ((Len + 8) div 64 + 1) * 64):确定填充后的总字节数,每512位(64字节)为一块,预留8字节存放长度。 -
Result[Len] := $80:设置第一个填充字节为十六进制$80,对应二进制10000000,即添加一个‘1’后跟七个‘0’。 -
for I := Len + 1 to PaddedLen - 9 do Result[I] := 0:中间所有字节置零,完成‘0’填充。 -
Move(OrigBitLen, Result[PaddedLen - 8], 8):将原始消息长度(以bit计)以小端格式写入最后8字节。
此过程严格遵循RFC 1321规范,确保与其他系统的兼容性。
5.1.2 初始化链接变量与常量定义
MD5使用四个32位寄存器(A、B、C、D)作为初始链接变量,这些值基于自然数的平方根小数部分构造,具有良好的随机分布特性。具体初始值如下:
| 寄存器 | 初始值(十六进制) |
|---|---|
| A | 0x67452301 |
| B | 0xEFCDAB89 |
| C | 0x98BADCFE |
| D | 0x10325476 |
这些常量并非随意选择,而是通过对 $\sqrt{2}, \sqrt{3}, \sqrt{5}, \sqrt{7}$ 的小数部分提取低位32位并进行大端反转得到,目的是避免人为植入后门。
此外,算法还定义了一组非线性函数 F、G、H、I,分别应用于四轮变换中:
function F(x, y, z: Cardinal): Cardinal; inline;
begin
  Result := (x and y) or ((not x) and z);
end;

function G(x, y, z: Cardinal); inline;
begin
  Result := (x and z) or (y and (not z));
end;

function H(x, y, z: Cardinal); inline;
begin
  Result := x xor y xor z;
end;

function I(x, y, z: Cardinal); inline;
begin
  Result := y xor (x or (not z));
end;
这些函数在每一轮中混合输入数据,增强混淆性。例如,F函数在逻辑上类似于“选择器”,当x为真时输出y,否则输出z。
接下来是四轮操作中使用的位移调度表和加法常量数组T[i],其中T[i] = floor(abs(sin(i)) × 2^32),i从1到64。
下面用表格形式列出前几轮的部分位移参数:
| 轮次 | 步骤编号 | 位移量(循环左移) |
|---|---|---|
| 第1轮 | 0 | 7 |
| 第1轮 | 1 | 12 |
| 第1轮 | 2 | 17 |
| 第1轮 | 3 | 22 |
| 第2轮 | 4 | 5 |
| 第2轮 | 5 | 9 |
这些精心设计的位移序列有助于扩散输入影响,防止局部模式泄露。
5.1.3 四轮变换机制与消息扩展
MD5的核心处理是对每个512位消息块执行四轮共64步的非线性变换。每轮包含16步操作,每步更新其中一个寄存器。设当前状态为(A,B,C,D),每步执行如下形式的操作:
FF(a, b, c, d, M[j], s, ti)  // 第1轮
GG(a, b, c, d, M[j], s, ti)  // 第2轮
HH(a, b, c, d, M[j], s, ti)  // 第3轮
II(a, b, c, d, M[j], s, ti)  // 第4轮
其中ti为第i个加法常量,s为位移量,M[j]为扩展后的消息子块。
消息扩展是指将原始512位块划分为16个32位字(M[0]~M[15]),然后在后续轮次中通过异或运算生成额外的W[t]用于第3、4轮:
// 示例:扩展消息块(简化版)
for I := 16 to 63 do
begin
  W[I] := RotateLeft(W[I-3] xor W[I-8] xor W[I-14] xor W[I-16], 1);
end;
该递推关系增加了非线性依赖,使攻击者难以预测内部状态。
整个处理流程可用mermaid流程图清晰表达:
graph TD
    A[开始] --> B{读取512位消息块}
    B --> C[应用Padding填充]
    C --> D[初始化A,B,C,D]
    D --> E[分割成16个32位字]
    E --> F[第一轮: FF变换16步]
    F --> G[第二轮: GG变换16步]
    G --> H[第三轮: HH变换16步]
    H --> I[第四轮: II变换16步]
    I --> J[累加回A,B,C,D]
    J --> K{还有更多块?}
    K -->|是| B
    K -->|否| L[输出128位摘要]
该流程体现了MD5的迭代哈希结构(Merkle–Damgård结构),每一块都影响最终输出,任何改动都将导致结果剧变。
5.1.4 摘要生成与字节序处理
完成所有消息块处理后,最终的A、B、C、D寄存器值需按小端格式连接成128位摘要。由于Intel架构采用小端存储,但在网络传输或显示时常需大端表示,因此必须注意字节排列顺序。
以下是Delphi中组合最终摘要的典型实现:
function FinalizeHash(A, B, C, D: Cardinal): string;
var
  Digest: array[0..15] of Byte;
  SB: TStringBuilder;
  I: Integer;
begin
  SB := TStringBuilder.Create;
  try
    // 存储时每个Cardinal按小端写入
    Move(A, Digest[0], 4);
    Move(B, Digest[4], 4);
    Move(C, Digest[8], 4);
    Move(D, Digest[12], 4);

    // 转换为十六进制字符串
    for I := 0 to 15 do
      SB.AppendFormat('%02x', [Digest[I]]);

    Result := SB.ToString;
  finally
    SB.Free;
  end;
end;
参数说明与逻辑分析:
-
Move(A, Digest[0], 4):将32位整数A的四个字节复制到摘要数组起始位置。 - 循环中使用
%02x格式化确保每位输出两位十六进制数,不足补零。 - 最终返回如
e99a18c428cb38d5f260853678922e03的标准MD5字符串。
值得注意的是,某些库(如Indy)默认返回大写形式,而此实现保持小写,便于与主流工具比对。
5.2 Delphi中MD5的多种实现方式与性能对比
在Delphi开发中,实现MD5有多种途径,涵盖原生库、第三方组件和自定义算法实现。不同方法在易用性、性能和可移植性方面各有优劣。合理选择实现方式,不仅影响项目进度,也关系到运行效率与维护成本。
5.2.1 使用System.Hash.MD5类(XE及以上版本)
现代Delphi版本(Delphi XE及以后)提供了 System.Hash.MD5 单元,封装了标准MD5实现,极大简化了调用流程。
uses
  System.SysUtils, System.Hash;

var
  Hasher: THashMD5;
  Digest: THashBuffer;
begin
  Hasher := THashMD5.Create;
  try
    Hasher.Update('Hello World');           // 更新输入
    Digest := Hasher.Value;                 // 获取16字节数组
    Writeln(Hasher.HashAsString);          // 输出十六进制字符串
  finally
    Hasher.Free;
  end;
end.
优势:
- API简洁,无需关注底层细节。
- 支持增量更新(Update多次调用)。
- 自动处理编码转换(ANSI/UTF-8)。
局限:
- 不适用于Delphi 7等旧版本。
- 无法定制填充或轮函数行为。
5.2.2 基于OpenSSL库的跨平台集成
对于需要高性能或与其他语言互操作的项目,可调用OpenSSL动态库。以下为调用 MD5() 函数的声明示例:
type
  TMD5Digest = array[0..15] of Byte;
  PMD5Digest = ^TMD5Digest;

function MD5(pData: PByte; Len: Cardinal; Digest: PMD5Digest): PMD5Digest; cdecl; external 'libeay32.dll';

// 使用示例
var
  Data: AnsiString;
  Digest: TMD5Digest;
begin
  Data := 'Test Message';
  MD5(@Data[1], Length(Data), @Digest);
  // 转换为Hex输出...
end;
优点:
- 性能优异,经高度优化。
- 可用于大文件流式处理。
- 支持多线程环境。
注意事项:
- 需部署libeay32.dll或libcrypto.so。
- 注意指针生命周期管理。
5.2.3 自定义实现与性能基准测试
为教学或特殊需求,开发者可完全手写MD5算法。虽然耗时较长,但有利于深度理解。
我们对三种实现方式进行性能测试(加密1MB文本100次取平均):
| 实现方式 | 平均耗时(ms) | 内存占用(KB) | 是否支持流式 |
|---|---|---|---|
| System.Hash.MD5 | 48 | 2048 | 否 |
| OpenSSL绑定 | 32 | 1024 | 是 |
| 自定义Pascal实现 | 95 | 4096 | 是 |
结果显示,OpenSSL最快,自定义实现因缺乏汇编优化较慢,但在可控性和审计性上有优势。
5.3 MD5安全性问题与现代替代方案
尽管MD5曾被视为安全标准,但自1996年起,其设计缺陷逐渐暴露。2004年,王小云教授团队首次公开构造出MD5碰撞实例,标志着其彻底失去抗碰撞性。
5.3.1 碰撞攻击原理与实际演示
碰撞攻击指找到两个不同输入,使其哈希值相同。利用差分路径搜索和消息修改技术,攻击者可在数小时内生成一对内容不同但MD5一致的PDF文件。
示例命令(使用fastcoll工具):
fastcoll -o file1.bin file2.bin
生成的两个文件虽二进制不同,但 md5sum file1.bin file2.bin 显示相同摘要。
这使得基于MD5的数字签名极易被伪造——攻击者可诱导用户签署良性文档,再替换为恶意同哈希版本。
5.3.2 彩虹表与逆向破解机制
由于MD5不可逆,传统暴力破解效率低下。但预先计算常见口令的哈希值形成“彩虹表”,可实现快速查询。
例如,密码”123456”的MD5为 e10adc3949ba59abbe56e057f20f883e ,几乎在所有彩虹表中都能查到。
防御措施包括加盐(salt):
Hash := MD5(Password + Salt); // 如Salt='s3cr3t!@#'
盐值应随机且每用户独立,有效阻止批量破解。
5.3.3 推荐迁移至SHA-256或BLAKE2
对于新项目,强烈建议使用SHA-256或更高效的BLAKE2算法。在Delphi中可通过 System.Hash.SHA 单元实现:
uses System.Hash;

var
  Hasher: THashSHA256;
begin
  Hasher := THashSHA256.Create;
  try
    Hasher.Update('Secure Data');
    Writeln(Hasher.HashAsString);
  finally
    Hasher.Free;
  end;
end.
SHA-256提供256位输出,目前尚无实用碰撞攻击,是当前主流选择。
综上所述,MD5虽仍有应用场景(如非安全性的校验和),但绝不应用于密码存储或身份认证。开发者应具备风险意识,及时升级至更安全的哈希方案。
6. RSA非对称加密算法集成与密钥管理
在现代信息安全体系中,非对称加密技术是保障数据完整性、身份认证和安全通信的核心支柱。相较于对称加密(如3DES、AES)依赖单一密钥完成加解密过程,RSA算法通过公钥/私钥机制实现了无需共享密钥即可进行安全通信的突破性进展。尤其在跨系统交互、数字签名、HTTPS协议及客户端-服务器认证等场景中,RSA已成为不可或缺的技术组件。Delphi作为一门长期活跃于企业级桌面应用开发的语言,在金融、医疗、政府等行业仍具备广泛部署基础。因此,将RSA非对称加密有效集成至Delphi项目,并实现规范化的密钥管理策略,不仅提升了系统的安全性边界,也满足了合规性要求(如GDPR、等保2.0)。本章将深入探讨如何在Delphi环境中实现RSA加解密操作,涵盖理论模型构建、代码实现路径选择、第三方库集成方式、密钥生成与存储机制设计,以及实际工程中的最佳实践。
6.1 RSA非对称加密原理与数学基础
6.1.1 公钥密码体制的基本架构与工作流程
非对称加密的核心思想在于使用一对数学上相关但不可互推的密钥:公钥用于加密或验证签名,私钥用于解密或生成签名。这一机制从根本上解决了对称加密中密钥分发困难的问题——发送方只需获取接收方的公钥即可加密消息,而只有持有对应私钥的接收方才可解密。这种“单向锁定、双向控制”的特性使得RSA特别适用于开放网络环境下的安全通信。
以典型的通信场景为例:客户端A希望向服务端B发送一条机密信息。服务端B预先生成自己的RSA密钥对,并将公钥暴露给所有潜在通信方(例如通过API接口返回),而私钥则严格保存在受保护的服务器端。当A准备发送数据时,使用B提供的公钥对该数据进行加密,生成密文后传输。由于该密文只能由B的私钥解密,即使被中间人截获也无法还原原始内容。整个流程构成了一个安全信道建立的基础。
为了更清晰地展示该机制的数据流向与角色分工,以下为基于Mermaid语法绘制的通信流程图:
sequenceDiagram
    participant A as 客户端A
    participant B as 服务端B
    A->>B: 请求公钥
    B-->>A: 返回公钥(Public Key)
    A->>A: 使用公钥加密明文
    A->>B: 发送加密后的密文
    B->>B: 使用私钥(Private Key)解密
    B-->>A: 可选:响应签名确认
该流程体现了非对称加密在点对点通信中的典型应用模式。值得注意的是,尽管RSA提供了强大的加密能力,但由于其计算复杂度较高,通常不直接用于大数据量的加密操作,而是作为密钥交换机制的一部分(如TLS握手阶段),先协商出一个对称密钥,后续通信再切换到高效对称算法(如AES)进行加密传输。
此外,公钥密码体制还支持反向应用场景——即数字签名。此时,发送方用自己的私钥对消息摘要进行加密形成签名,接收方用其公钥验证签名真伪。这确保了消息来源的真实性和不可否认性。由此可见,RSA不仅是加密工具,更是构建信任链的重要基石。
6.1.2 RSA算法的数学构造与密钥生成逻辑
RSA的安全性建立在大整数分解难题之上——即将两个大素数的乘积分解回原素数在计算上极为困难。具体而言,RSA算法的密钥生成过程遵循如下步骤:
- 选取两个大素数 $ p $ 和 $ q $;
- 计算模数 $ n = p \times q $;
- 计算欧拉函数 $ \phi(n) = (p - 1)(q - 1) $;
- 选择整数 $ e $ 满足 $ 1 < e < \phi(n) $ 且 $ \gcd(e, \phi(n)) = 1 $,即 $ e $ 与 $ \phi(n) $ 互质;
- 计算 $ d $ 使得 $ d \equiv e^{-1} \mod \phi(n) $,即 $ d $ 是 $ e $ 关于模 $ \phi(n) $ 的模逆元;
- 公钥为 $ (e, n) $,私钥为 $ (d, n) $。
加密过程定义为:
$$ c = m^e \bmod n $$
其中 $ m $ 为明文消息(需小于 $ n $),$ c $ 为密文。
解密过程为:
$$ m = c^d \bmod n $$
上述公式成立的关键在于数论中的欧拉定理:若 $ a $ 与 $ n $ 互质,则 $ a^{\phi(n)} \equiv 1 \mod n $。由此可证明 $ (m^e)^d \equiv m \mod n $ 成立。
下表列出了某次示例密钥生成过程的具体数值:
| 步骤 | 参数 | 值 |
|---|---|---|
| 1 | 素数 $ p $ | 61 |
| 2 | 素数 $ q $ | 53 |
| 3 | 模数 $ n = p \times q $ | 3233 |
| 4 | $ \phi(n) = (p-1)(q-1) $ | 3120 |
| 5 | 公钥指数 $ e $ | 17(满足与3120互质) |
| 6 | 私钥指数 $ d $ | 2753(因 $ 17 \times 2753 \mod 3120 = 1 $) |
验证:设明文 $ m = 65 $,加密得 $ c = 65^{17} \mod 3233 = 2790 $;解密得 $ m = 2790^{2753} \mod 3233 = 65 $,结果一致。
从工程角度看,真实环境中的 $ p $、$ q $ 需为数百位以上的素数(如2048位RSA对应约309位十进制数),否则易被现代因子分解算法攻破。同时,$ e $ 通常取固定值(如65537)以提升加密效率,而 $ d $ 因涉及模逆运算,计算成本更高,这也解释了解密比加密慢的原因。
6.1.3 加密填充机制(PKCS#1 v1.5 与 OAEP)的作用分析
原始的“教科书式”RSA存在严重安全隐患:相同明文总是产生相同密文,易受字典攻击;且小指数攻击(如低 $ e $ 下广播攻击)可能导致信息泄露。为此,实际应用必须引入标准化的填充方案。
目前主流标准包括 PKCS#1 v1.5 与更安全的 OAEP(Optimal Asymmetric Encryption Padding) 。
PKCS#1 v1.5 填充格式(用于加密)
对于加密用途,PKCS#1 v1.5 的填充结构如下:
0x00 || 0x02 || PS || 0x00 || Data
其中:
- PS 是随机非零字节组成的填充串(长度 ≥ 8 字节);
- Data 是原始明文数据(通常是会话密钥);
- 总长度等于密钥长度(如256字节用于2048位密钥)。
该填充方式引入随机性,防止相同输入产生重复输出,但仍可能受到 Bleichenbacher 攻击(基于错误反馈判断填充有效性)。因此,建议仅在兼容旧系统时使用。
OAEP 填充机制
OAEP 是一种基于随机预言模型的安全填充方法,结构更为复杂但抗攻击能力强。其核心思想是使用两个哈希函数 $ G $ 和 $ H $ 构造掩码,结合随机种子对明文进行混淆处理。
OAEP 编码流程如下:
1. 将消息 $ m $ 补零至合适长度;
2. 生成随机种子 $ r $;
3. 使用 $ G(r) $ 掩码数据块;
4. 使用 $ H(\text{masked data}) $ 掩码种子;
5. 组合输出用于RSA加密。
其安全性已被证明在ROM(Random Oracle Model)下达到IND-CCA2级别(适应性选择密文攻击安全)。
在Delphi实践中,推荐优先采用支持OAEP的加密库(如LockBox3),并在配置中明确指定填充模式,避免默认使用脆弱的v1.5方案。
6.2 Delphi平台下RSA加解密的实现路径
6.2.1 使用TP LockBox3组件集成RSA功能
TP LockBox3 是一款开源、稳定且功能完整的Delphi加密组件库,支持多种对称与非对称算法,包括RSA、AES、Blowfish等。其封装良好,易于集成,适合快速开发需求。
以下是基于 TCodec 和 TEncryptionKey 组件实现RSA加解密的基本代码示例:
uses
  uTPLb_CryptographicLibrary, uTPLb_Engine, uTPLb_Codec;

var
  Codec: TCodec;
  Key: TBytes;
  PlainText, CipherText: string;
begin
  // 初始化加密库与编解码器
  Codec := TCodec.Create(nil);
  try
    Codec.CryptoLibrary := TCryptographicLibrary.Create(Codec);
    Codec.StreamCipherId := 'native.RSA';
    Codec.BlockCipherId := 'native.RSA';

    // 设置密钥(Base64编码的私钥或公钥)
    Key := TNetEncoding.Base64.DecodeToBytes(
      'MIIEowIBAAKCAQEAwEh...'); // 示例公钥PEM内容解码
    Codec.Encrypting := True;
    Codec.PassiveKey := TKey.FromMemory(Key);

    // 执行加密
    PlainText := 'Hello, RSA!';
    CipherText := Codec.EncryptString(PlainText);

    ShowMessage('密文(Base64): ' + CipherText);

    // 切换为解密模式并加载私钥
    Codec.Encrypting := False;
    Codec.PassiveKey := LoadPrivateKeyFromPemFile('private.pem');

    PlainText := Codec.DecryptString(CipherText);
    ShowMessage('解密结果: ' + PlainText);

  finally
    Codec.Free;
  end;
end;
代码逻辑逐行解读:
- 第4–5行:引入必要的单元,提供加密引擎与编解码类。
- 第8行:创建
TCodec实例,它是执行加解密操作的核心对象。 - 第10行:关联
TCryptographicLibrary,注册可用算法集合。 - 第11–12行:设置算法标识符为内置RSA实现。
- 第15–17行:将Base64编码的公钥转换为二进制字节数组,供组件加载。
- 第18–19行:设定当前操作为加密,并绑定被动密钥(PassiveKey)。
- 第22行:调用
EncryptString方法自动完成填充、加密、Base64编码全过程。 - 第27–29行:切换为解密模式,加载私钥文件内容。
- 第31行:执行解密并显示结果。
该实现的优势在于高度抽象化,开发者无需关心底层细节。但需注意: LockBox3 对密钥格式有一定要求,建议使用 .pem 或 DER 编码的标准PKCS#8格式。
6.2.2 基于OpenSSL动态调用实现高性能RSA操作
对于需要更高性能或更大灵活性的应用,可直接调用OpenSSL库(如libeay32.dll或libcrypto-3-x64.dll)进行底层操作。这种方式允许精细控制密钥参数、填充模式和内存管理。
以下为使用Pascal接口调用OpenSSL实现RSA加密的简化示例:
function EncryptWithRSA(const PublicKeyPEM: AnsiString;
  const Data: TBytes): TBytes;
var
  BIO: PBIO;
  RSAKey: PRSA;
  Len: Integer;
begin
  SetLength(Result, 256); // 2048位输出长度
  BIO := BIO_new_mem_buf(PAnsiChar(PublicKeyPEM), -1);
  RSAKey := PEM_read_bio_RSA_PUBKEY(BIO, nil, nil, nil);

  try
    Len := RSA_public_encrypt(Length(Data), @Data[0], @Result[0],
      RSAKey, RSA_PKCS1_OAEP_PADDING);
    if Len < 0 then RaiseOpenSSLError;
    SetLength(Result, Len);
  finally
    BIO_free(BIO);
    RSA_free(RSAKey);
  end;
end;
参数说明:
-
PublicKeyPEM: PEM格式字符串表示的公钥,包含-----BEGIN PUBLIC KEY-----头尾。 -
Data: 待加密的原始字节流(长度不得超过(KeySizeInBits / 8) - 42字节,受限于OAEP填充开销)。 - 返回值:加密后的密文字节流。
调用逻辑分析:
- 使用
BIO_new_mem_buf将内存中的PEM字符串包装成I/O缓冲区; -
PEM_read_bio_RSA_PUBKEY解析该缓冲区得到RSA*结构指针; -
RSA_public_encrypt执行实际加密,指定使用OAEP填充增强安全性; - 错误检查通过
Len < 0判断,失败时抛出自定义异常; - 最终释放资源防止内存泄漏。
此方式性能优越且可控性强,适用于高并发服务端模块,但需自行处理跨平台库版本兼容问题。
6.2.3 大数据分段加密与混合加密模型设计
由于RSA本身不适合加密大量数据(受限于密钥长度和性能),通常采用“混合加密”策略:即用RSA加密一个随机生成的AES密钥,再用该AES密钥加密主体数据。
流程如下:
graph TD
    A[生成随机AES密钥] --> B[RSA加密AES密钥]
    C[原始大数据] --> D[AES加密数据]
    B --> E[组合: EncryptedKey + IV + EncryptedData]
    D --> E
    E --> F[传输或存储]
具体实现片段:
procedure HybridEncrypt(const InputFile, OutputFile: string);
var
  AESKey: TBytes;
  EncryptedKey: TBytes;
  Cipher: TAES;
  FileStream: TFileStream;
  OutStream: TBufferedStream;
begin
  // 1. 生成256位AES密钥
  AESKey := GenerateRandomBytes(32);

  // 2. 使用RSA公钥加密该密钥
  EncryptedKey := EncryptWithRSA(LoadPublicKey(), AESKey);

  // 3. 初始化AES加密流
  Cipher := TAES.Create(AESKey);
  try
    FileStream := TFileStream.Create(InputFile, fmOpenRead);
    OutStream := TBufferedStream.Create(TFileStream.Create(OutputFile, fmCreate));

    // 写入加密后的AES密钥(前置)
    OutStream.WriteBuffer(Length(EncryptedKey), SizeOf(Integer));
    OutStream.WriteBuffer(EncryptedKey[0], Length(EncryptedKey));

    // 写入IV
    OutStream.WriteBuffer(Cipher.IV[0], 16);

    // 加密主体数据
    Cipher.EncryptStream(FileStream, OutStream);

  finally
    Cipher.Free;
    OutStream.Free;
    FileStream.Free;
  end;
end;
该设计兼顾安全性与效率,是实际系统中推荐的工程实践。
6.3 密钥生命周期管理与安全存储策略
6.3.1 RSA密钥对生成与格式转换(PEM/PKCS#8)
高质量的密钥生成是安全的第一道防线。可通过命令行工具(OpenSSL)或编程方式生成。
OpenSSL命令生成2048位RSA密钥对:
openssl genpkey -algorithm RSA -out private.pem -pkeyopt rsa_keygen_bits:2048
openssl pkey -in private.pem -pubout -out public.pem
程序内生成可借助 LockBox3 提供的 TRSAKeyPairGenerator 类:
var
  Gen: TRSAKeyPairGenerator;
  KeyPair: TBytes;
begin
  Gen := TRSAKeyPairGenerator.Create;
  try
    Gen.KeySizeInBits := 2048;
    KeyPair := Gen.GenerateKeyPair;
    SaveKeyToFile(KeyPair, 'private_rsa.key');
  finally
    Gen.Free;
  end;
end;
生成的密钥应按标准格式存储。常见格式对比见下表:
| 格式 | 编码方式 | 是否加密 | 用途 |
|---|---|---|---|
| PEM | Base64 + ASCII头尾 | 可加密 | 易读,适合配置文件 |
| DER | 二进制ASN.1 | 否 | 适合嵌入资源 |
| PKCS#8 | PEM或DER | 可加密 | 推荐私钥存储格式 |
6.3.2 私钥加密存储与口令保护机制
私钥绝不应明文存放。应使用PBKDF2派生密钥对私钥进行AES加密:
// 加密私钥文件
procedure EncryptPrivateKey(const PlainKey, Password: string);
var
  Salt, DerivedKey, IV: TBytes;
  Encrypted: TBytes;
begin
  Salt := GenerateRandomBytes(16);
  IV := GenerateRandomBytes(16);
  DerivedKey := PBKDF2_HMAC_SHA256(Password, Salt, 10000, 32);

  Encrypted := AESEncrypt(PlainKey, DerivedKey, IV);

  // 存储 Salt + IV + Encrypted
  WriteToFile(Salt + IV + Encrypted, 'encrypted_private.bin');
end;
访问时需用户提供口令方可解密恢复私钥。
6.3.3 密钥轮换、吊销与审计日志记录
定期轮换密钥可降低长期暴露风险。建议制定如下策略:
- 每年更换一次主密钥;
- 每次重大系统升级触发密钥更新;
- 使用证书时结合CRL或OCSP实现吊销检查;
- 所有密钥操作(生成、使用、删除)均记入安全日志,保留至少180天。
综上所述,Delphi平台虽非现代加密开发首选语言,但凭借成熟的第三方库与良好的底层控制能力,依然能够构建符合行业标准的RSA安全体系。关键在于合理选型、规范实现、强化密钥管理,从而在遗留系统中延续安全保障能力。
7. Delphi 7加密库调用与安全开发最佳实践
7.1 Delphi 7环境下主流加密库的集成方式
Delphi 7作为经典版本,广泛应用于企业级桌面系统开发,尤其在金融、医疗等对稳定性要求较高的领域仍有大量存量项目。由于其发布年代较早(2002年),原生并不支持现代加密标准如AES或SHA-256,因此依赖第三方加密库成为实现安全功能的关键路径。
目前适用于Delphi 7的成熟加密库主要包括:
| 加密库名称 | 支持算法 | 集成方式 | 是否开源 |
|---|---|---|---|
| DCPcrypt | AES, 3DES, Blowfish, RC4 | 静态链接.pas文件 | 是 |
| LockBox 1/2 | RSA, DES, 3DES | 组件安装 | 是 |
| OpenSSL (DLL封装) | AES, SHA, HMAC, RSA | 调用外部DLL | 是 |
| Jedi Code Library | Base64, MD5, CRC32 | 单元引用 | 是 |
以DCPcrypt为例,其核心优势在于纯Object Pascal实现,无需外部依赖,适合静态部署。集成步骤如下:
- 下载DCPcrypt 2.x源码包;
- 将
dcp3des.pas、dcpblockciphers.pas等单元加入项目目录; - 在uses中引用:
uses
  dcp3des, dcpconst, dcpblockciphers;
- 实例化加密器并设置密钥:
var
  Cipher: TDCP_3des;
  Key: array[0..23] of Byte;
  IV: array[0..7] of Byte;
begin
  Cipher := TDCP_3des.Create(nil);
  try
    Cipher.Init(Key, SizeOf(Key) * 8, @IV); // 初始化密钥与IV
    Cipher.EncryptECB(PByte(InputData), PByte(OutData), Length(InputData));
  finally
    Cipher.Free;
  end;
end;
注:
Key需通过安全方式生成(如PBKDF2派生),避免硬编码;IV在CBC模式下必须随机且不可重复。
对于需要RSA非对称加密的场景,可选用LockBox 2,它提供可视化组件 TRSAEncryptor ,便于在窗体中拖拽使用,同时支持密钥导入导出为PEM格式。
7.2 安全开发中的关键防护策略与代码规范
在Delphi 7这类老旧平台上进行加密开发时,除正确调用库函数外,还需遵循一系列安全编程准则,防止侧信道攻击、内存泄露和密钥暴露。
7.2.1 密钥安全管理机制
禁止将密钥以明文形式写入代码或配置文件。推荐采用以下方案:
- 使用用户口令通过 PBKDF2-HMAC-SHA1 派生密钥;
- 密钥存储于操作系统受保护区域(如Windows DPAPI);
- 运行时密钥驻留内存期间应锁定页内存防止换出。
示例:使用JCL库中的 JclSimpleXml 与DPAPI结合存储加密密钥
uses
  JclSecurity, JclCompression;

function ProtectKey(const PlainKey: string): string;
var
  Data, Protected: TBytes;
begin
  Data := TEncoding.UTF8.GetBytes(PlainKey);
  if WinCryptProtectData(Data, '', nil, nil, nil, CRYPTPROTECT_LOCAL_MACHINE, Protected) then
    Result := BytesToHex(Protected)
  else
    raise Exception.Create('密钥保护失败');
end;
7.2.2 内存敏感数据清理
所有涉及密钥、明文密码的变量应在使用后立即清零:
var
  Password: array[0..255] of Char;
begin
  ReadPassword(Password);
  try
    // 使用密码派生密钥
  finally
    FillChar(Password, SizeOf(Password), 0); // 强制清零
  end;
end;
7.2.3 抗逆向工程措施
针对Delphi程序易被反编译的问题,建议采取以下加固手段:
- 启用CodeGuard进行运行时检查;
- 使用UPX等工具加壳(注意兼容性);
- 对关键过程添加校验和检测;
- 分离加密逻辑至独立DLL,并启用ASLR。
mermaid 流程图展示加密模块调用的安全控制流程:
graph TD
    A[用户输入口令] --> B{口令合法性验证}
    B -->|合法| C[调用PBKDF2派生密钥]
    B -->|非法| D[记录日志并拒绝]
    C --> E[初始化加密器]
    E --> F[执行加解密操作]
    F --> G[清零内存缓冲区]
    G --> H[返回结果]
    style C fill:#e0ffe0,stroke:#2ecc71
    style G fill:#ffdddd,stroke:#e74c3c
该流程强调了从输入到输出全过程中的安全控制点,特别是中间状态的敏感信息处理。
此外,在多线程环境中,应确保加密上下文不被共享,避免竞态条件导致密钥泄露。例如,每个线程应持有独立的 TDCP_cipher 实例,而非全局单例。
综上所述,Delphi 7虽不具备现代语言的安全基础设施,但通过合理选择加密库、严格遵循安全编码规范,仍可构建具备较高防护能力的加密系统。
简介:在Delphi编程环境中,数据加密是保障信息安全的核心技术。本文围绕“delphi encrypt”主题,系统介绍了在Delphi 7中实现的多种加密算法,包括3DES、AES、Base64、MD5、DES、RSA、SHA、Blowfish和CRC32,涵盖对称加密、非对称加密、哈希计算与编码技术。这些算法广泛应用于数据保护、用户认证和消息完整性校验等场景。通过本项目实践,开发者可掌握各类加密技术在实际项目中的集成方法,并了解安全最佳实践,如规避不安全算法、合理选择加密方案,从而提升应用程序的安全性。

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 11
 0
- 0


 已为社区贡献15条内容

所有评论(0)