网络安全中贝叶斯网络的应用综述
网络安全中的贝叶斯网络模型:一项系统性综述
1 引言
缺乏数据,尤其是关于网络安全泄露、事件和威胁的历史数据,阻碍了网络安全领域现实模型的开发[1,2]。然而,标准(或经典)贝叶斯网络(BN)具备应对这一挑战的潜力。特别是,其能够整合不同知识来源的能力,有助于克服网络安全建模中历史数据稀缺的问题。
标准贝叶斯网络属于概率图模型[3]。一个标准贝叶斯网络包含两个组成部分:定性部分和定量部分[4]。定性部分是一个由节点和边组成的有向无环图(DAG)。具体而言,每个节点代表一个随机变量,而节点之间的边表示相应随机变量之间的条件依赖关系。定量部分以条件概率的形式呈现,通过为每个节点指定一个条件概率分布,来量化DAG中相连节点之间的依赖关系。一个表示概率关系的标准贝叶斯网络模型的简单示例
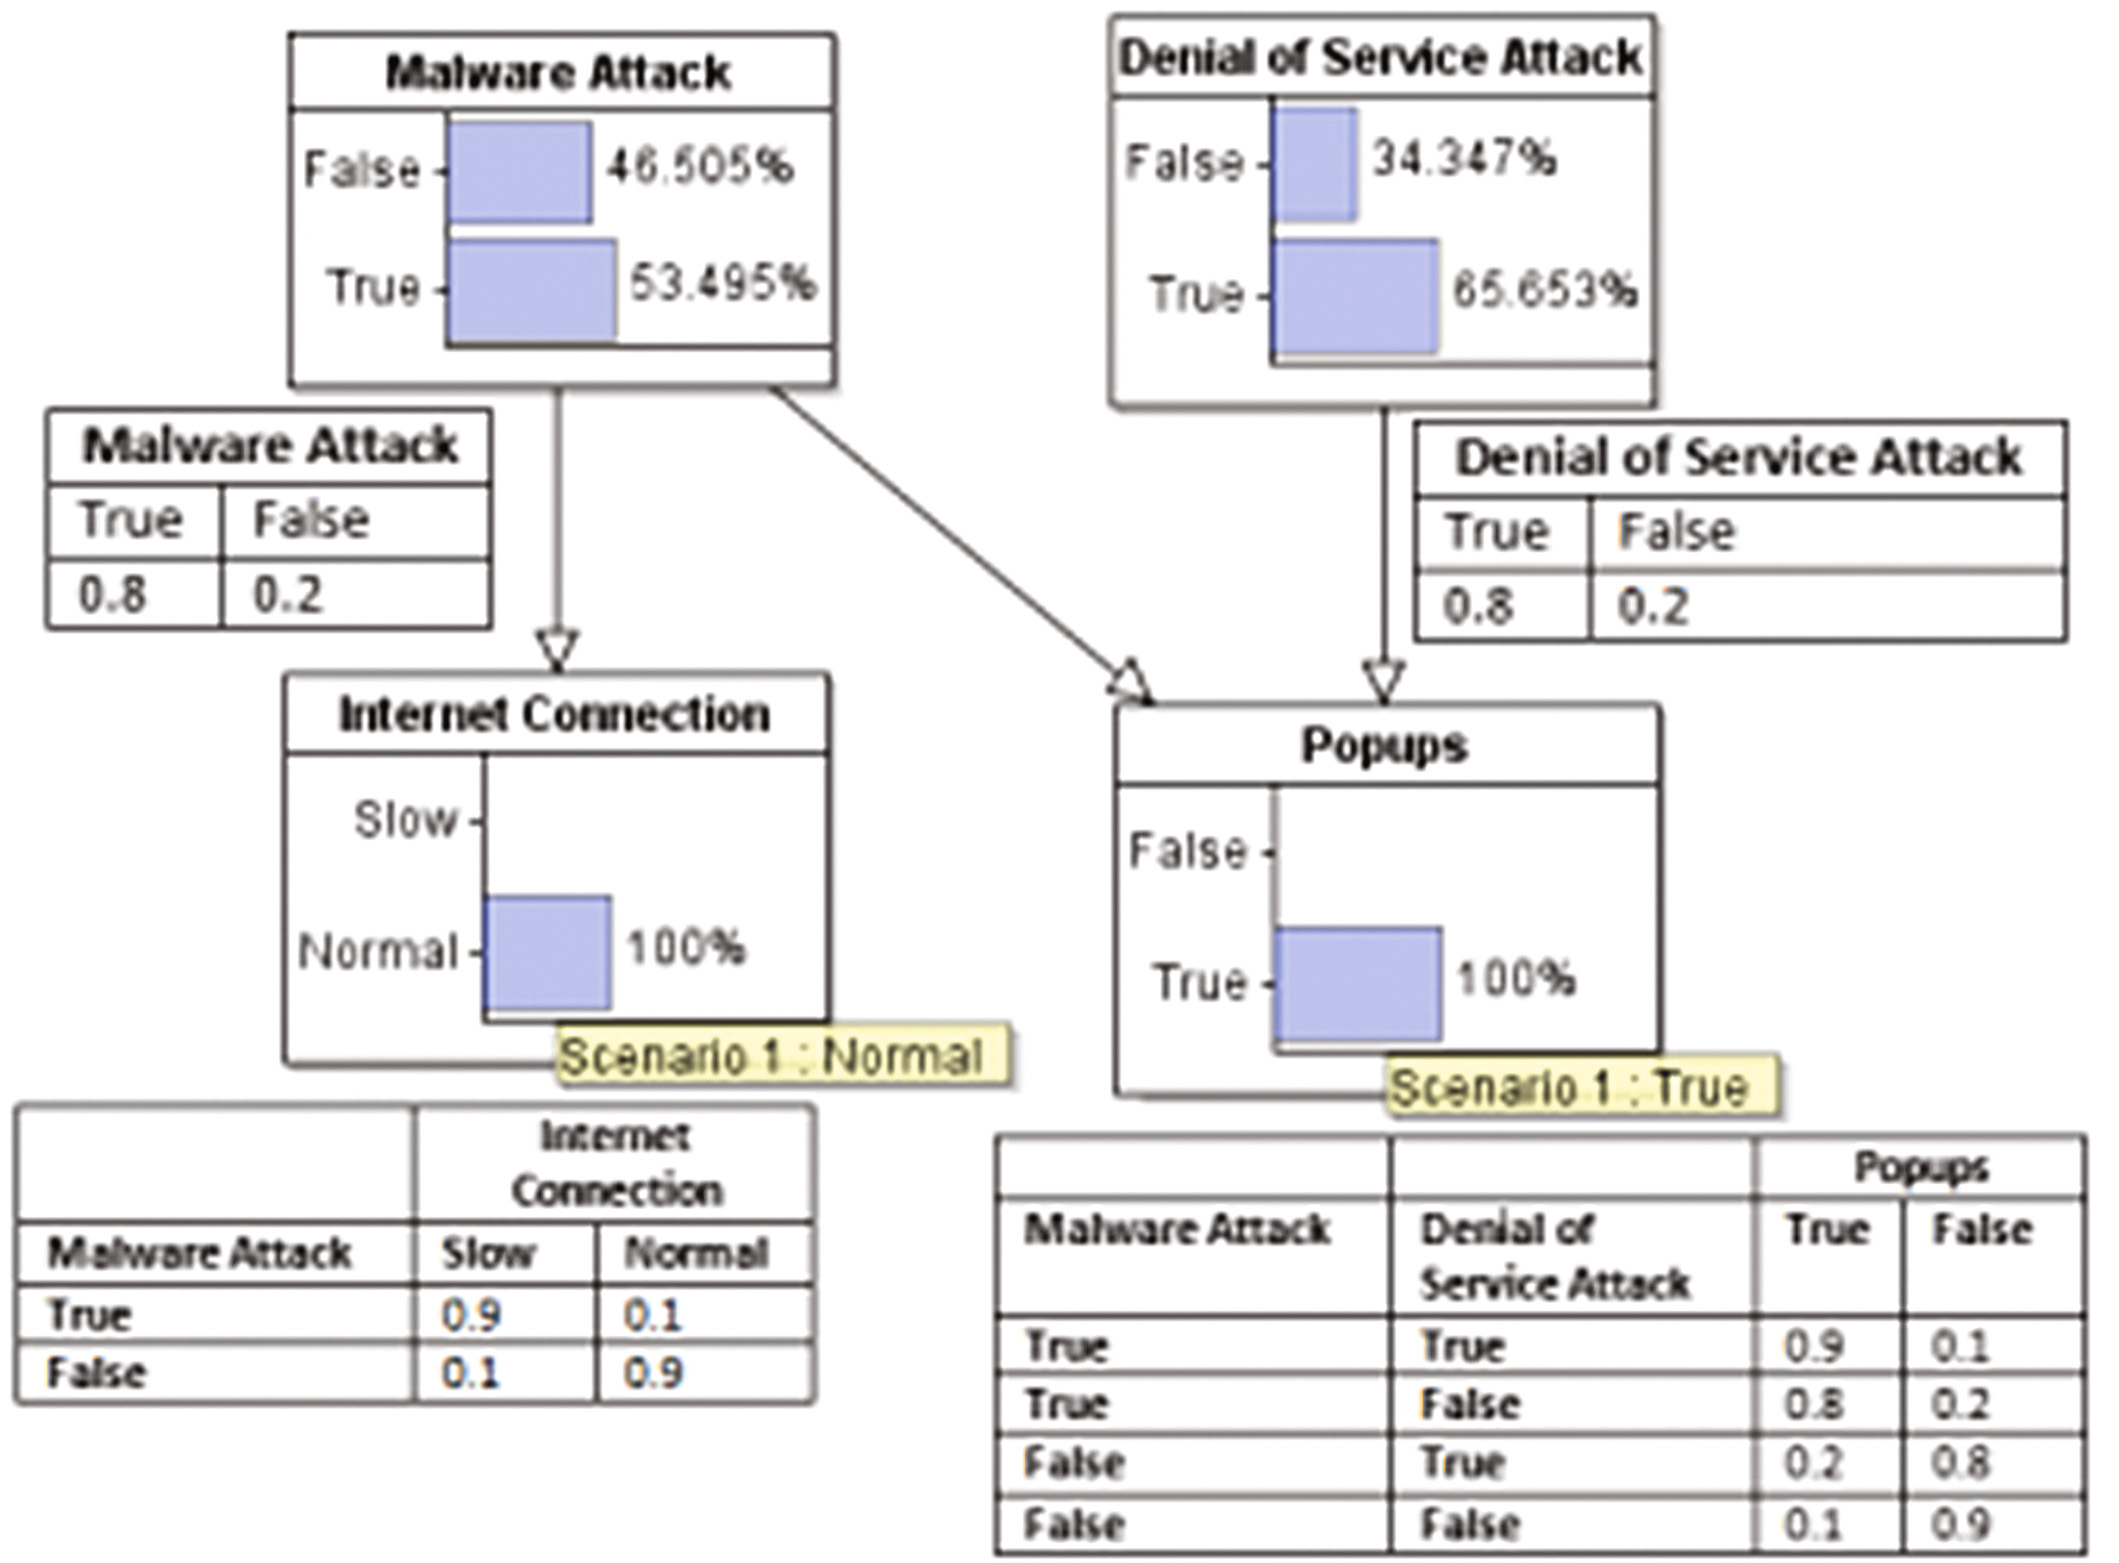
网络攻击(“拒绝服务攻击”和“恶意软件攻击”)与症状(“互联网连接” 和“弹出窗口”)之间的关系如图1所示。根据给定的症状,贝叶斯网络可用于计算各种网络攻击的后验概率,如图1所示。在此情况下,用户根据其观察结果,在贝叶斯网络模型中将“弹出窗口”节点的证据设为“True”,将“互联网连接”节点的证据设为“Normal”。基于这些证据,贝叶斯网络使用贝叶斯规则计算其他节点“拒绝服务攻击”和“恶意软件攻击”的后验概率。如图1所示的贝叶斯网络模型确定,出现弹出窗口且互联网连接正常的情况更可能是由于拒绝服务攻击而非恶意软件攻击所致。
标准贝叶斯网络的主要优势包括:能够结合不同来源的知识,能够处理小规模和不完整的数据集,以及除数据驱动的验证方法外还存在多种可用的验证方法[5,6]。标准贝叶斯网络的一些显著实际应用包括医学诊断[7]和故障诊断[8]。
此外,这些优势使得标准贝叶斯网络在数据获取有限的领域中得到广泛使用,尤其是在生态系统服务(ESS)[5],、水资源管理[9],和安全[10]领域。类似地,近年来我们也看到了标准贝叶斯网络在网络安全(或信息安全)中的应用 [11–29]。然而,目前尚缺乏对网络安全领域中标准贝叶斯网络模型的全面比较与分析,而此类工作有助于识别重要的使用模式。科迪等人提供了基于有向无环图的建模方法的更广泛概述,因此仅简要提及了贝叶斯网络[10]。与科迪等人不同,我们专门聚焦于贝叶斯网络模型,旨在进行比较与分析
这些模型可用于识别重要的使用模式和关键研究空白。本综述通过提供重要的使用模式和关键研究空白,将有助于贝叶斯网络(BN)模型在网络安全中的实际应用。因此,本研究旨在通过解决以下研究问题来填补这一空白:“在网络安全中使用标准贝叶斯网络(BN)模型的重要模式是什么?” 研究目标是:
- 研究目标1. 识别网络安全文献中的标准贝叶斯网络模型。
- 研究目标2. 基于已识别模型的分析,确定标准BN模型在网络安全中应用的重要模式。
本文重点对标准贝叶斯网络模型进行比较与分析[11–29]其中包括贝叶斯攻击图(BAGs)[11–13]因为它们具有更多可比较的特征。这将有助于识别在网络安全中使用标准贝叶斯网络模型的一致模式。然而,网络安全建模中扩展贝叶斯网络的方法,如贝叶斯决策网络(BDN)[30],因果事件图[31],动态贝叶斯网络[32–34],扩展影响图[35,36],和多实体贝叶斯网络[37,38]不在本文的讨论范围之内,因为它们在结构发展方面尤其难以进行比较。例如,决策节点和效用节点是贝叶斯决策网络/影响图所特有的,可用于在不确定性条件下的决策。
相比之下,这些类型的节点不适用于标准贝叶斯网络。
本比较与分析的范围涵盖网络安全中现有标准贝叶斯网络模型的结构化开发、应用和验证。对已识别模型的比较与分析是基于相关文献和领域特定目标所选择的特征进行的,如第2节所述。本工作的主要贡献包括:网络安全中标准贝叶斯网络模型使用的重要模式,以及网络安全中标准贝叶斯网络模型使用的关键研究空白。
本文其余部分结构如下。第2节描述综述方法。在第3节中,我们使用所选定的特征对已识别的贝叶斯网络模型进行比较与分析,接着在第4节讨论关键发现。最后,在第5节中,我们强调了网络安全中标准贝叶斯网络模型使用的若干重要模式,并提出了未来工作方向。
2 综述方法
我们根据Okoli等人提供的指南进行系统性文献综述 [39]。下文描述了我们在网络安全文献中选择标准贝叶斯网络模型以及用于对所选贝叶斯网络模型进行比较与分析的适当特征的方法。
网络安全文献中标准贝叶斯网络模型的选择包括两个阶段:
在ACM数字图书馆、DBLP、谷歌学术、IEEE Xplore数字图书馆、Scopus和 Web of Science – 所有数据库上进行了检索。
检索字符串由关键词“Bayesian”、“Bayesian Belief Network”、 “Bayesian Network”、“BBN”、“BN”、“Cyber*”、“ Information*”和“Security”构建而成。其中,“Cyber”和“Information”使用通配符“*”,以匹配这两个关键词相关的所有词汇。
- 根据以下标准从检索结果中筛选模型:
- 该模型应采用标准BN。
- 该模型应解决与网络安全(或信息安全)相关的问题。
- 文献应包含关于有向无环图(DAGs)和条件概率表(CPTs)的基本信息。考虑到本研究的比较与分析范围是网络安全领域中现有标准贝叶斯网络模型的结构化开发、应用和验证,该标准尤为重要。
- 文献应为英语语言。
一旦选择了网络安全中的标准贝叶斯网络模型,也会追溯引用该模型的科学文献。
用于分析所选贝叶斯网络模型的特征是基于相关文献和领域特定目标而选择的,如第2和3节所述。兰杜特等人展示了2000年至 2012[5]期间在环境建模与软件领域发表的47个贝叶斯网络模型。此外,他们基于9个特征对这些模型进行了分析。类似地,潘等人展示了水资源管理领域的111个贝叶斯网络模型[9]。我们采纳了兰杜特等人和潘等人提出的、适用于我们分析范围的通用特征,如表1所示。同时,我们调整并使用了潘等人提供的引用信息这一特征,以对网络安全中的贝叶斯网络模型进行分析,具体描述见第3节。
| 分析中使用的特征 | 改编自 兰杜特等人 | 改编自 Phan et al. |
|---|---|---|
| I. 引用详情 | ||
|
II. 用于构建有向无环图
和填充条件概率表的数据源 | ||
| III. 模型中使用的节点数量 | ||
| IV. 威胁行为者类型 | ||
| V. 应用及应用领域 | ||
| VI. 变量范围 | ||
| VII. 用于验证 模型 | ||
| VIII. 模型目的及目的类型 |
3 网络安全中标准贝叶斯网络模型的分析
本节旨在解决研究目标1:识别网络安全文献中的标准贝叶斯网络模型,以及研究目标2:基于已识别模型的分析,找出标准贝叶斯网络模型在网络安全中的重要使用模式。根据第2节所述的方法,我们识别出网络安全中的17个标准贝叶斯网络模型。相应的文章标题列于表2中。此外,本节将基于以下特征对已识别的贝叶斯网络模型进行分析。
- 引用信息
- 用于构建有向无环图和填充条件概率表的数据来源
- 模型中使用的节点数量
- 威胁行为者类型
- 应用及应用领域
- 变量范围
- 用于验证模型的方法
- 模型目的和目的类型
3.1 引用信息
我们借鉴并使用了“引用信息”由潘等人提供的特征组成部分。具体而言,我们在“引用信息” 的定义中增加了一个组成部分“引用次数”,因为这将有助于我们评估每个贝叶斯网络模型的研究影响力/质量[40]。在表2中,“引用次数”是指截至2017年9月15日根据谷歌学术引用索引统计的文章被引次数。每年涉及网络安全中标准BN模型的论文数量在0到3篇之间波动,未发现随时间推移论文数量有明显增长。其中被引次数最多(247次)的是普拉萨皮萨特等人于2012年发表的研究。在所分析的论文中,第二高被引论文是Frigault 等人[12]于 2008年发表的,被引136次。有趣的是,基于被引次数可以看出,在网络安全领域,基于BAG的标准贝叶斯网络模型[11—13]相比其他标准贝叶斯网络模型 [14—29]得到了更广泛的应用。
3.2 用于构建有向无环图和填充条件概率表的数据来源
我们使用了“用于构建有向无环图和填充条件概率表的数据来源” 这一特征,以确定所审查的贝叶斯网络模型中所采用的数据来源类型。我们采用了潘等人在表2中提供的编码方案,其中“专家知识(K)”指领域专家和/或文章作者的知识,“实证数据(D)”指观察性或实验性证据或数据,这些数据可由作者直接获取,或从文献中获得[9]。从表2可以看出,在17个贝叶斯网络模型中,有5个仅使用专家知识来构建有向无环图,而另有5个贝叶斯网络模型仅使用实证数据用于构建有向无环图。在17个贝叶斯网络模型中,有7个同时利用专家知识和实证数据来构建有向无环图。特别是,在12个利用实证数据构建有向无环图的贝叶斯网络模型中,有10个依赖于文献。相比之下,在12个利用实证数据构建有向无环图的贝叶斯网络模型中,有2个依赖于漏洞扫描器[11]和事件数据[18]。
从表2中我们可以推断,在17个贝叶斯网络模型中,有11个仅使用专家知识来填充条件概率表,而有3个仅使用实证数据来填充条件概率表。另一方面,有3个贝叶斯网络模型同时使用了专家知识和实证数据来填充条件概率表。具体而言,实证数据的来源包括文献、事件数据、国家漏洞数据库(NVD)、开放源漏洞数据库(OSVDB)以及Exploithub,用于填充条件概率表。值得注意的是,对水资源管理和ESS中的贝叶斯网络模型的综述指出模型模拟是用于构建有向无环图和填充条件概率表的另一类数据来源 [5,9]。 模型模拟 指的是其他实证、确定性或随机模型的输出 [5]。有趣的是,在网络安全领域,没有一个标准贝叶斯网络模型将模型模拟 作为数据来源用于构建有向无环图和填充条件概率表。
3.3 模型中使用的节点数量
节点数量可用于描述模型复杂度 [5]。大量节点通常会导致输入节点层与输出节点层之间存在较多中间层。这可能会削弱输入节点与输出节点之间的关系。Marcot 等人建议将节点层数或顺序关系限制在五层以内,以防止交互关系被弱化 [41]。
兰杜特等人指出,节点数少于 40 的贝叶斯网络模型可以保障贝叶斯网络的功能性[5]。根据我们的分析,可以得出结论:在已识别的网络安全领域的贝叶斯网络模型中,节点数量相对较低,因为 17 个贝叶斯网络模型中有 16 个的节点数均低于 40。另一方面,Shin 等人开发的贝叶斯网络模型超过了该节点数量40[19]。然而,Shin 等人开发的贝叶斯网络模型是由两个网络组合而成。如果无法保持模型结构的简洁性,Marcot 等人建议将模型拆分为两个或多个网络 [41]。Shin 等人利用了这一思路来防止输入节点与输出节点之间交互关系的弱化。
3.4 威胁行为者类型
我们使用了特征“威胁行为者类型”,因为这将使我们能够了解网络安全中的贝叶斯网络模型是否是针对特定类型的威胁行为者而开发的。我们将威胁行为者分为内部人员与外部人员[42]。此外,我们还考虑了他们的意图,可能是恶意/蓄意或意外[42]。图2展示了根据威胁行为者类型及其意图对所评审的贝叶斯网络模型进行的一般分布情况。
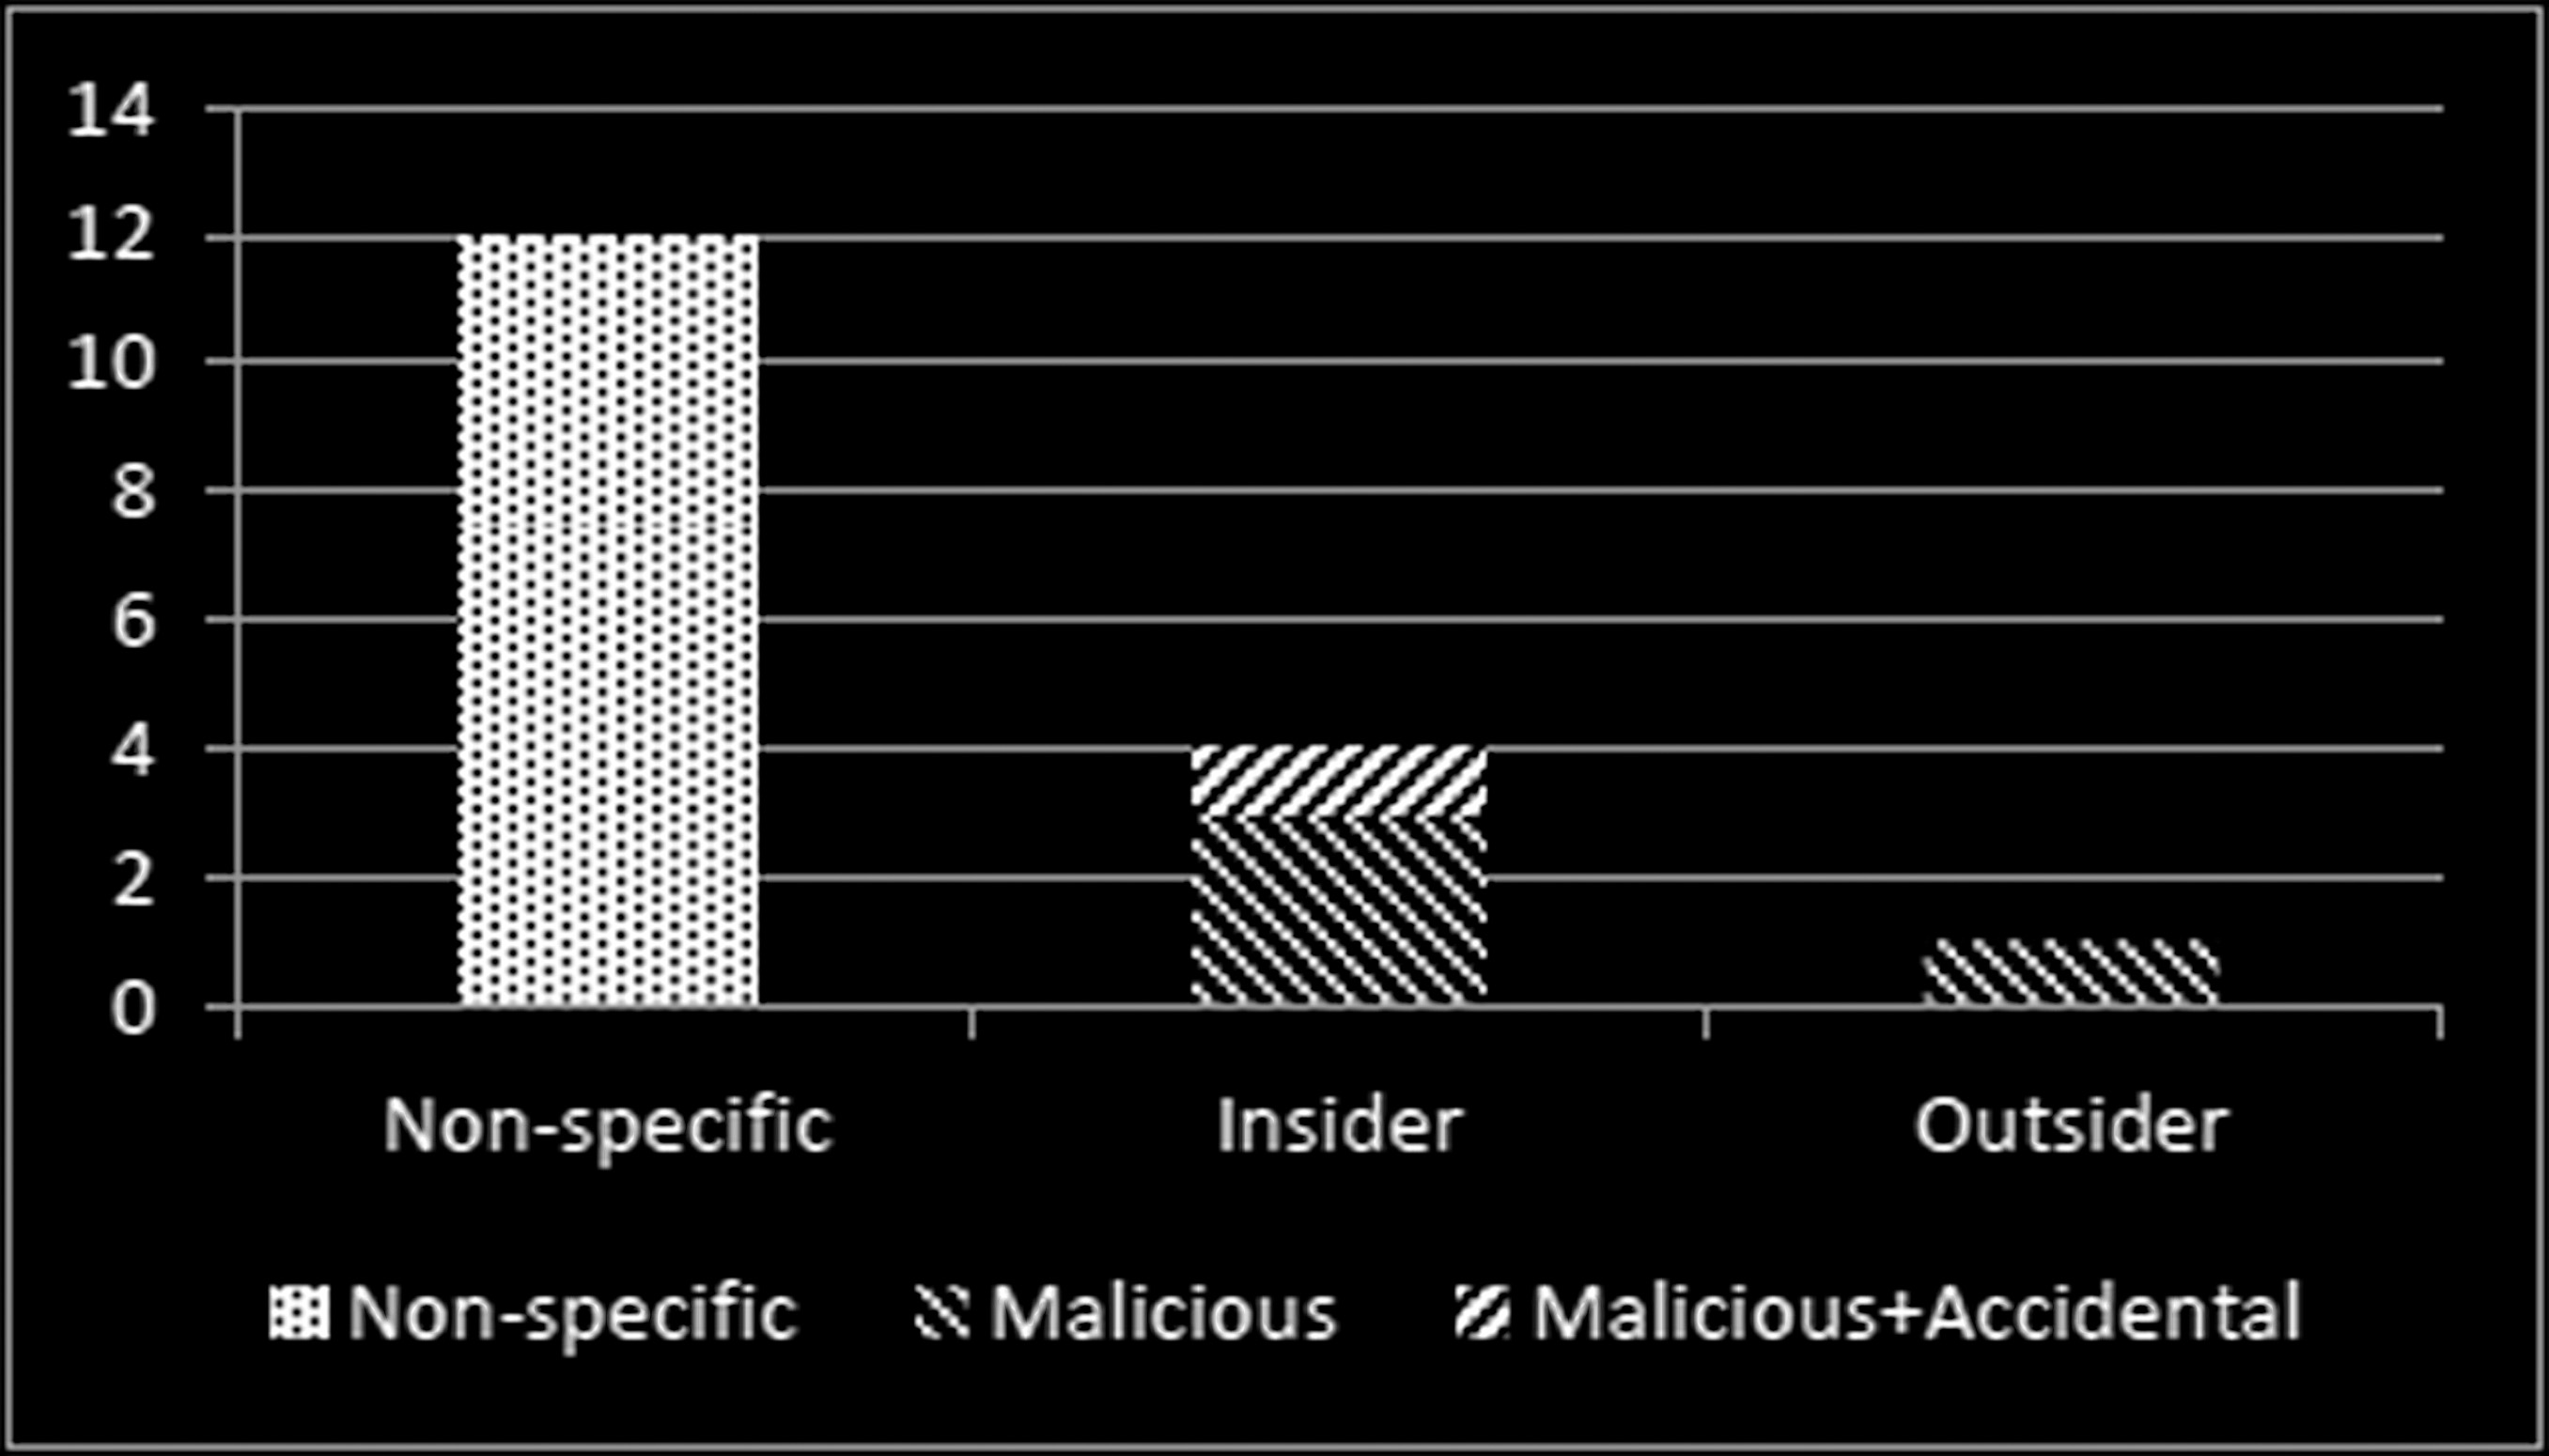
从图2中可以推断,17个贝叶斯网络模型中有4个仅用于与内部人员相关的问题[15,16,26,29]。特别是,这4个贝叶斯网络模型均适用于恶意内部人员 [15,16,26,29], ,且其中仅有1个贝叶斯网络模型除了适用于恶意内部人员外,还与无意内部人员相关[26]。霍尔姆等人开发了一个贝叶斯网络模型,重点关注恶意外部人员(专业渗透测试员)[23]。
重要的是,目前还没有一种集成贝叶斯网络模型能够同时考虑与内部人员和外部人员威胁行为者类型相关的问题及其相互作用。这类贝叶斯网络模型将有助于应对特别是社会工程攻击和外部人员共谋攻击[43]。最后,在17个贝叶斯网络模型中,有12个未专注于任何特定类型的威胁行为者[11–14,18–22,24,25,28]。例如,佩基亚等人开发的贝叶斯网络模型用于基于警报识别共享计算基础设施中的被入侵用户[18]。该模型未聚焦于任何特定类型的威胁行为者,而是关注适用于任何类型威胁行为者的警报。因此,我们将其归类为“非特定”。
3.5 应用与应用领域
我们使用了特征“应用”来了解部分或完全受益于这些贝叶斯网络模型的应用类型。我们以首席信息安全官的思维导图为基础,根据其应用对所审查的贝叶斯网络模型进行分类[44]。此外,我们使用特征“应用领域”来识别这些贝叶斯网络模型所展示的应用领域类型。从表2可以看出,在网络安全领域的17个贝叶斯网络模型中,有10个完全或部分地应用于风险管理。此外,数字取证调查、治理、威胁搜寻和漏洞管理也是这些贝叶斯网络模型部分或完全适用的其他应用。从表2中我们观察到,应用领域相当多样化。然而,17个贝叶斯网络模型中有15个专注于信息技术(IT)环境的网络安全,相比之下,有2个贝叶斯网络模型专注于工业控制系统(ICS)环境的网络安全[19,20]。
3.6 变量的范围
我们使用特征“变量范围”来识别所审查的贝叶斯网络模型中变量所涉及的实体。此外,我们根据网络安全的关键要素对所审查的贝叶斯网络模型中使用的变量进行分类。网络安全是人员、流程和技术[45]这三个关键要素的结合。
从表3中可以看出,专注于工业控制系统环境网络安全的贝叶斯网络模型所使用的变量未考虑网络安全中的“人员”要素[19,20]。重要的是,这些贝叶斯网络模型中使用的变量主要与工业控制系统的“技术”要素相关(以技术为中心)[19,20]。此外,我们推断,在用于解决内部人员问题的4个贝叶斯网络模型中,有2个模型所使用的变量考虑了网络安全的三个关键要素[26,29],这些要素是特定于应用的;而另外2个用于解决内部人员问题的贝叶斯网络模型仅考虑了网络安全中的“人员”要素[15,16],这可能适用于不同的组织。
| 作者 | 变量 - 实体 | 变量 - 关键 ⋯⋯的元素 网络安全 |
| — | — | — |
| 普拉萨皮萨特等人[11] | 邮件服务器, DNS服务器, SQL 服务器, NAT网关服务器, Web 服务器,管理员机器 ,
本地桌面 | 技术 |
| Frigault, Wang[12] | N/A | N/A |
| Liu, Man [13] | 网络主机 | 技术 |
| Kwan 等人 [14] | 被扣押的计算机 | 技术 |
| Axelrad 等人[15] | 员工 | 人员 |
| 格里策等人[16,17] | 员工 | 人员 |
| 佩基亚等人 [18] | 用户配置文件,共享计算 基础设施 | 人员,技术 |
| Shin 等人[19] | 组织(管理) 检查表,反应堆保护器 系统(RPS)组件 | 流程,技术 |
| Kornecki 等人[20] | 用于控制的ICS组件 石油管道流量 | 技术 |
| 王, 国[21] | 软件 | 技术 |
| 莫等人[22] | 组织(管理), 攻击路径 | 流程,技术 |
| 霍尔姆等人[23] | 软件 | 技术 |
| Kwan et al. [24] | 嫌疑人,被扣押的计算机,雅虎! 电子邮件账户,互联网服务 提供商 | 人员,技术 |
| 伊布拉希莫维奇, 巴约尔吉奇 [25] | 组织(管理) | 流程 |
| 怀尔德 [26] | 员工,组织 (管理),移动设备 | 人员,流程, 技术 |
| 赫兰德等人 [27,28] | 智能手机 | 技术 |
| Apukhtin [29] | 员工, 组织 (管理), 安全控制 | 人员,流程, 技术 |
3.7 用于验证模型的方法
我们使用特征“用于验证模型的方法”来识别所审查的贝叶斯网络模型中采用的验证方法类型。根据我们的分析,观察到实际案例研究[14,24],交叉验证 [15,18],拟合优度[16],蒙特卡洛模拟[25],专家评估[26,27],和敏感性分析 [26,29]是用于验证所审查的贝叶斯网络模型的方法。重要的是,部分模型未进行任何验证
17个贝叶斯网络模型中的8个[11–13,19–23]。最后,只有一个贝叶斯网络模型采用了多种方法,如敏感性分析和专家评估,来进行验证[26]。然而,所审查的贝叶斯网络模型根据其目标验证了不同的方面。例如,Wilde[26]验证了其模型在实践中的有效性,而赫兰德等人[27,28]则验证了定性贝叶斯网络模型的准确性和完整性。
3.8 模型目的和目的类型
我们使用特征“模型目的”来指出在网络安全中使用贝叶斯网络模型所解决的问题。此外,我们使用特征“目的类型”来识别模型目的的相应类别。表4列出了贝叶斯网络模型的作者、贝叶斯网络模型的相应目的以及基于模型目的的相应类型。
从表4中可以看出,所综述的网络安全中的贝叶斯网络模型根据其模型目的 主要分为两类:I. 诊断性:从结果推理原因;II. 预测性:从原因推理结果。重要的是,在网络安全中的17个贝叶斯网络模型中,有13个用于预测性目的。
| 作者 | 模型目的 | 类型 目的 |
|---|---|---|
| 普拉萨皮萨特等人 [11] | 量化网络的可能性 在各个层面被攻破 | 预测性 |
| Frigault, Wang[12] | 为了确定通过利用 漏洞达到目标状态的可能性 网络中的漏洞 | 预测性 |
| Liu, Man [13] | 对主机网络进行定量漏洞 评估 | 预测性 |
| Kwan et al. [14] | 推理数字证据中的 BitTorrent 案件 | 诊断 |
| Axelrad 等人 [15] | 预测对某个事物的兴趣程度 潜在恶意内部人员 | 预测性 |
| Greitzer 等人[16,17] | 预测心理社会风险水平 个体 | 预测性 |
| 佩基亚等人 [18] | 检测共享计算中的被入侵用户 基础设施 | 诊断 |
| Shin 等人 [19] | 评估网络安全风险的 反应堆保护系统 | 预测性 |
| Kornecki et al. [20] | 用于联合评估 SCADA系统用于控制石油 管道流量 | 预测性 |
| 王, 国 [21] | 对软件安全进行分类 漏洞 | 诊断 |
| 莫等人 [22] | 评估安全准备情况 组织 | 预测性 |
| 霍尔姆等人[23] | 用于估算 渗透测试员能够获取 关键漏洞信息的 以及针对这些漏洞的漏洞利用 对应于所需的软件和 在不同情况下 | 预测性 |
| Kwan 等 [24] | 推理数字证据中的 雅虎案 | 诊断 |
| 伊布拉希莫维奇, Bajgoric [25] | 预测信息系统 可用性 | 预测性 |
| 怀尔德 [26] | I. 预测数据的概率 由一群内部人员引起的漏洞 失去员工和雇主拥有的 移动设备或滥用 雇主拥有的移动设备,II. 到 帮助医疗机构确定 他们应采取哪些额外措施 以保护自己免受数据 泄露(由内部人员造成) | 预测性, 诊断 |
| 赫兰德等人 [27,28] | 评估信息安全风险 与芬兰的智能手机使用相关 | 预测性 |
| Apukhtin [29] |
预测数据的概率 由恶意内部人员引起的银行违规
内部人员 | 预测性 |
4 讨论
在上一节中,我们确定了贝叶斯网络在网络安全中的关键使用模式。本节讨论这些关键发现的潜在原因,并提出未来的研究方向。
在网络安全中使用标准贝叶斯网络模型时,相较于外部人员,更强调与内部人员相关的问题。通常,这种强调可能是由于内部人员构成了最重大的威胁。这一点由IBM网络安全智能指数阐明,该指数得出结论认为,所有攻击中有60 %是由内部人员实施的[46]。在使用标准贝叶斯网络方面,文献中关于内部人员特征的可获得性为确定适当的变量提供了一个良好的起点
这些关系构成了标准贝叶斯网络的重要组成部分。此外,在某些情况下,基于文献确定的变量及其关系还通过专家知识进行了微调和/或补充了其他合适的变量。这是第1节中描述的标准贝叶斯网络的主要优势之一,即能够结合不同来源的知识。这可能是标准贝叶斯网络被广泛用于与内部人员相关问题的原因。
在网络安全中使用标准贝叶斯网络模型时,相较于无意内部人员,恶意内部人员相关的问题受到了特别重视。通常,这可能是因为在安全背景下,恶意内部人员比无意内部人员更为突出,因为恶意内部人员具有明确的破坏安全意图,而无意内部人员则不具备这种意图。此外,研究表明,由恶意内部人员引发的安全事件多于无意内部人员。IBM网络安全智能指数显示,44.5%的攻击由恶意内部人员实施,而无意内部人员导致了15.5%的攻击[46]。为了在标准贝叶斯网络中应用以处理与无意内部人员相关的问题(相对于恶意内部人员),重要的是从文献中识别出与无意内部人员相关的特征,以确定合适的变量及其关系,这些构成了标准贝叶斯网络的重要组成部分。已有研究在文献中识别出与无意内部人员相关的特征[43,47]。一旦为无意内部人员相关问题确定了适当的变量及其关系,便可基于专家知识持续更新。此外,考察所综述的贝叶斯网络模型中关注恶意内部人员问题的变量及其关系也是有益的,因为其中一些指标也可能适用于无意内部人员相关的问题[43]。
关注内部人员的问题也可能解释了为何在工控系统领域中的应用研究较少。所综述的聚焦于与内部人员相关问题的贝叶斯网络模型可能并不适用于工控系统环境,尤其是存在操作员的控制室环境。这种情况在荷兰用于操作水闸的控制室中尤为普遍。不接受反馈、情绪管理问题、对抗性问题、针对个人的反生产行为(CPB‐I)以及针对组织的反生产行为(CPB‐O)是所综述的贝叶斯网络模型中使用的一些变量[15,16]。这些变量中的大多数可能是基于特定个体与同事之间的互动来测量或观察的。然而,在没有同事共处的控制室环境中,这种测量将无法实现。未来值得进一步探讨的是,这些聚焦于内部人员相关问题的贝叶斯网络模型中的变量及其关系是否适用于工控系统环境,以及贝叶斯网络模型应用时所在组织的规模是否会影响这些变量及其关系。总体而言,标准贝叶斯网络模型在网络安全领域针对工控系统环境问题的应用有限,可能是由于缺乏工控系统安全方面的专家知识[48],因为大多数所综述的贝叶斯网络模型依赖专家知识,特别是用于构建有向无环图和填充条件概率表。
目前尚无集成贝叶斯网络模型能够同时考虑内部人员和外部人员及其交互所带来的问题。德国钢铁厂事件是涉及无意内部人员和恶意的外部人员及其交互的典型网络攻击案例。[49]作为初步步骤,攻击者利用定向电子邮件和社会工程学技术获取了工厂办公网络的凭证。随后,在获得工厂办公网络的凭证后,他们进一步侵入工厂的控制系统网络,并对高炉造成了损害。标准贝叶斯网络有助于应对内部人员和外部人员及其交互所引发的问题,例如,一种标准贝叶斯网络模型可根据特定风险因素和症状,预测个体被外部人员欺骗从而在组织内引发网络攻击的概率。该贝叶斯网络模型将特别有助于识别组织中易受社会工程攻击影响的个体,并采取有效措施降低个体被外部人员欺骗从而在组织内引发网络攻击的可能性。
显然,早期在网络安全中使用标准BN模型的尝试采用了基于BAG的标准贝叶斯网络模型[11–13]。基于BAG的标准贝叶斯网络模型将作为有向无环图的无环攻击图与贝叶斯网络计算过程相结合。攻击图是安全建模中广泛使用的方法之一,最早在 1998[10,50]中提出。早期在网络安全中使用标准贝叶斯网络模型时采用基于BAG的标准贝叶斯网络模型可能是出于实用性的考虑。在此领域,攻击图已有广泛研究,因此先构建攻击图,再利用贝叶斯网络计算过程进行量化,可能在初期阶段更具实用性。类似地,在安全领域也有尝试将故障树映射为贝叶斯网络[51,52]。重要的是,基于BAG的标准贝叶斯网络模型用于建模静态系统,因此它们不能直接适用于多步骤攻击。
在网络安全领域,标准贝叶斯网络(BNs)的应用包括风险管理、数字取证调查、治理、威胁搜寻和漏洞管理。然而,研究标准贝叶斯网络在其他应用中的潜力也具有重要意义。S. 乔卡拉姆等人强调了在现代工业控制系统(modern ICS)背景下集成安全与安保的重要性[53]。贝叶斯网络具备开发集成贝叶斯网络模型的潜力,该模型能够通过考虑特定的风险因素和症状,诊断工业控制系统中异常行为的根本原因,特别是判断该异常行为是由攻击(与安全相关)还是技术故障(与安全相关)引起的。这将使操作员能够确定最佳的响应策略。例如,将流量路由至清洗中心是应对分布式拒绝服务(DDoS)攻击的合适响应策略,但对于传感器故障而言,该策略可能并不适用。
用于构建有向无环图(DAG)和填充条件概率表(CPT)的实证数据来源包括:文献、 事件数据、国家漏洞数据库(NVD)、开放源漏洞数据库(OSVDB)和Exploithub。识别其他领域特定的实证数据来源对于构建网络安全领域的现实模型至关重要。例如,夺旗竞赛 (CTF)
例如SWaT安全对抗赛(S3)的事件 [48]可能是构建有向无环图和填充条件概率表的潜在数据来源。夺旗赛事件可以生成具有真实性的数据集 [54]。然而,这一点可能被忽视了,因为这些事件中生成的数据在大多数情况下是特定于该特定系统的,且生成数据的质量可能取决于参与者。
5 结论与未来工作
在本文中,我们识别了网络安全领域的17个标准贝叶斯网络模型。基于分析,我们发现了标准BN模型在网络安全中应用的重要模式。
- 在网络安全领域,标准贝叶斯网络模型被广泛用于与恶意内部人员相关的问题。
- 相比工业控制系统环境,当前更强调在信息技术环境中使用标准贝叶斯网络模型来解决网络安全问题。此外,专注于工业控制系统环境网络安全的标准贝叶斯网络模型未考虑网络安全中的“人员”因素。这意味着目前尚无标准贝叶斯网络模型用于处理工业控制系统环境中与内部人员相关的问题。
- 针对内部人员和外部人员及其交互行为的相关问题,标准贝叶斯网络模型的应用仍显不足。
- 构建有向无环图和填充条件概率表所使用的数据来源主要是专家知识以及主要来自文献的实证数据。
- 网络安全中的标准贝叶斯网络模型在不同程度上对风险管理、数字取证调查、治理、威胁搜寻和漏洞管理提供了支持。
- 用于验证网络安全中标准贝叶斯网络模型的方法包括实际案例研究、交叉验证、拟合优度、蒙特卡洛模拟、专家评估和敏感性分析。
这些在网络安全中使用标准贝叶斯网络模型的模式将有助于未来充分利用标准贝叶斯网络,特别是在网络安全领域,通过指出当前趋势、局限性和未来研究空白。
未来,有必要研究用于解决内部人员相关问题的贝叶斯网络模型是否适用于工控系统环境,特别是带有操作员的控制室。证明标准贝叶斯网络应对与内部人员和外部人员及其交互(如社会工程攻击、串通攻击)相关问题的能力将非常有用。研究如何使用标准贝叶斯网络应对多步骤攻击也将十分有意义。此外,还需探索利用模型仿真、夺旗赛事件等替代性数据来源构建网络安全中的有向无环图并填充条件概率表的潜力,以及标准贝叶斯网络能否完全或部分惠及网络安全中其他应用的能力。

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 8
 0
- 0


 已为社区贡献12条内容

所有评论(0)