【网络安全】基础知识详解(非常详细)零基础入门到精通,收藏这一篇就够了
#网络安全 #程序员 #计算机技术 #黑客技术 #漏洞挖掘 #渗透测试
目录
- 一、什么是网络安全?
- 二、网络安全工程师
- 三、网络安全常见内容
-
-
- 常见网络安全术语
- 常见攻击形式
- 常见的漏洞、病毒、木马等
-
- 题外话
-
- 网络安全行业特点
-
- 1、就业薪资非常高
- 2、人才缺口大,就业机会多
- 3、行业发展空间大,岗位非常多
- 4、职业增值潜力大
- ✨黑客&网络安全如何学习
-
- 1.学习路线图
- 2.视频教程
- 3.技术文档和电子书
- 4.工具包、面试题和源码
一、什么是网络安全?
百度上对“网络安全”是这么介绍的:
“网络安全是指网络系统的硬件、软件及其系统中的数据受到保护,不因偶然的或者恶意的原因而遭受到破坏、更改、泄露、系统连续可靠正常地运行,网络服务不中断。”
嗯…是不是感觉有点抽象。
那么我们再换一种表述:网络安全就是维护网络系统上的信息安全。
这里又涉及到一个名词“信息安全”。那么信息安全又是什么呢?
信息安全是指保护计算机硬件、软件、数据等不因偶然和恶意的原因而遭到破坏、更改和泄露。
OK,网络安全和信息安全的概念都搞明白了,接下来讨论一下,网络安全工程师是做什么的?
二、网络安全工程师
圈外人对网络安全工程师的了解,都是从影视剧开始的。
不过最初的认知都是“黑客”。
其实这种认知到也不能说有多么的错,只是站位不同,一个是“矛”,一个是‘盾“。
随着互联网发展和IT技术的普及,网络和IT已经日渐深入到日常生活和工作当中,社会信息化和信息网络化,突破了应用信息在时间和空间上的障碍,使信息的价值不断提高。但是与此同时,网页篡改、计算机病毒、系统非法入侵、数据泄密、网站欺骗、服务瘫痪、漏洞非法利用等信息安全事件时有发生。
现在,网络安全工程师的就业职位很广泛,总结下来主要有网络安全工程师、渗透测试工程师、网络安全分析师、数据恢复工程师、网络构架工程师、网络集成工程师、网络安全编程工程师。
三、网络安全常见内容
常见网络安全术语
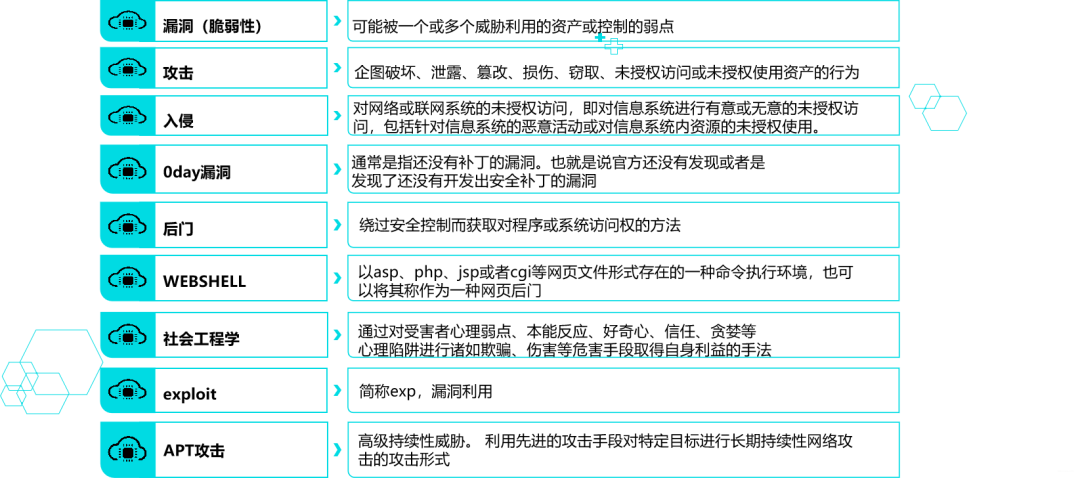
安全一般有五个属性:保密性、完整性、可用性、可控性和不可抵赖性。这五个属性适用于国家信息基础设施的教育、娱乐、医疗、运输、国家安全、电力供给及通信等广泛领域。
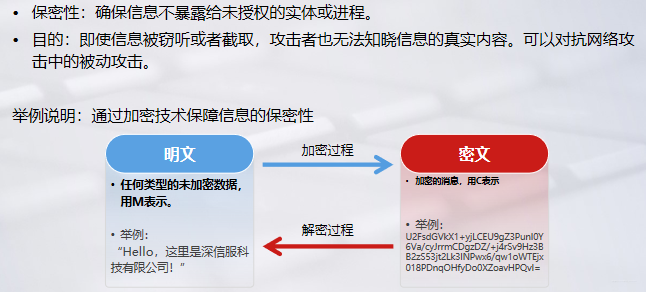
保密性:
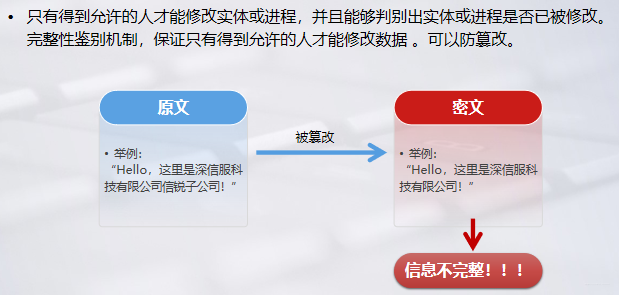
完整性:
可用性:
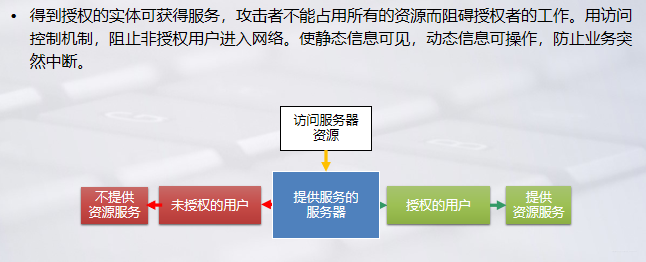
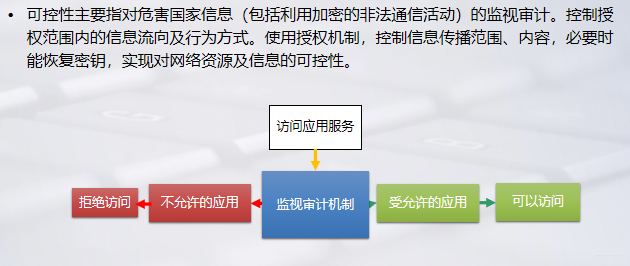
可控性:
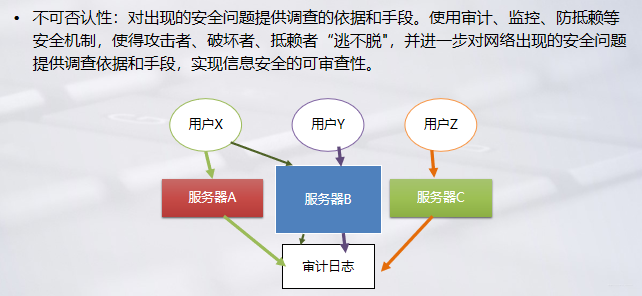
不可抵赖/否认性:
常见攻击形式
-
中断是以可用性作为攻击目标,它毁坏系统资源,使网络不可用。
-
截获是以保密性作为攻击目标,非授权用户通过某种手段获得对系统资源的访问。
-
修改是以完整性作为攻击目标,非授权用户不仅获得访问而且对数据进行修改。
-
伪造是以完整性作为攻击目标,非授权用户将伪造的数据插入到正常传输的数据中。
常见的漏洞、病毒、木马等
先来看看计算机网络通信面临的威胁:
-
截获——从网络上窃听他人的通信内容
-
中断——有意中断他人在网络上的通信
-
篡改——故意篡改网络上传送的报文
-
伪造——伪造信息在网络上传送
截获信息的攻击称为被动攻击,而更改信息和拒绝用户使用资源的攻击称为主动攻击
病毒、蠕虫、木马、炸弹都属于恶意程序
病毒: 破坏计算机功能或数据,以破坏为主,传染其他程序的方式是通过修改其他程序来把自身或其变种复制进去完成的,典型的熊猫烧香
蠕虫: 通过网络的通信功能将自身从一个结点发送到另一个结点并启动运行的程序,典型的应用于耗尽对方的计算机资源
木马: 后门程序,以窃取信息为主,它的特点是能与外界通信
逻辑炸弹: 一种当运行环境满足某种特定条件时执行其他特殊功能的程序
通过上述的介绍,大家可以了解到常见的网络病毒种类和网络安全相关内容,像系统病毒、蠕虫病毒、木马病毒、脚本病毒、后门病毒等,都是很常见的网络病毒。

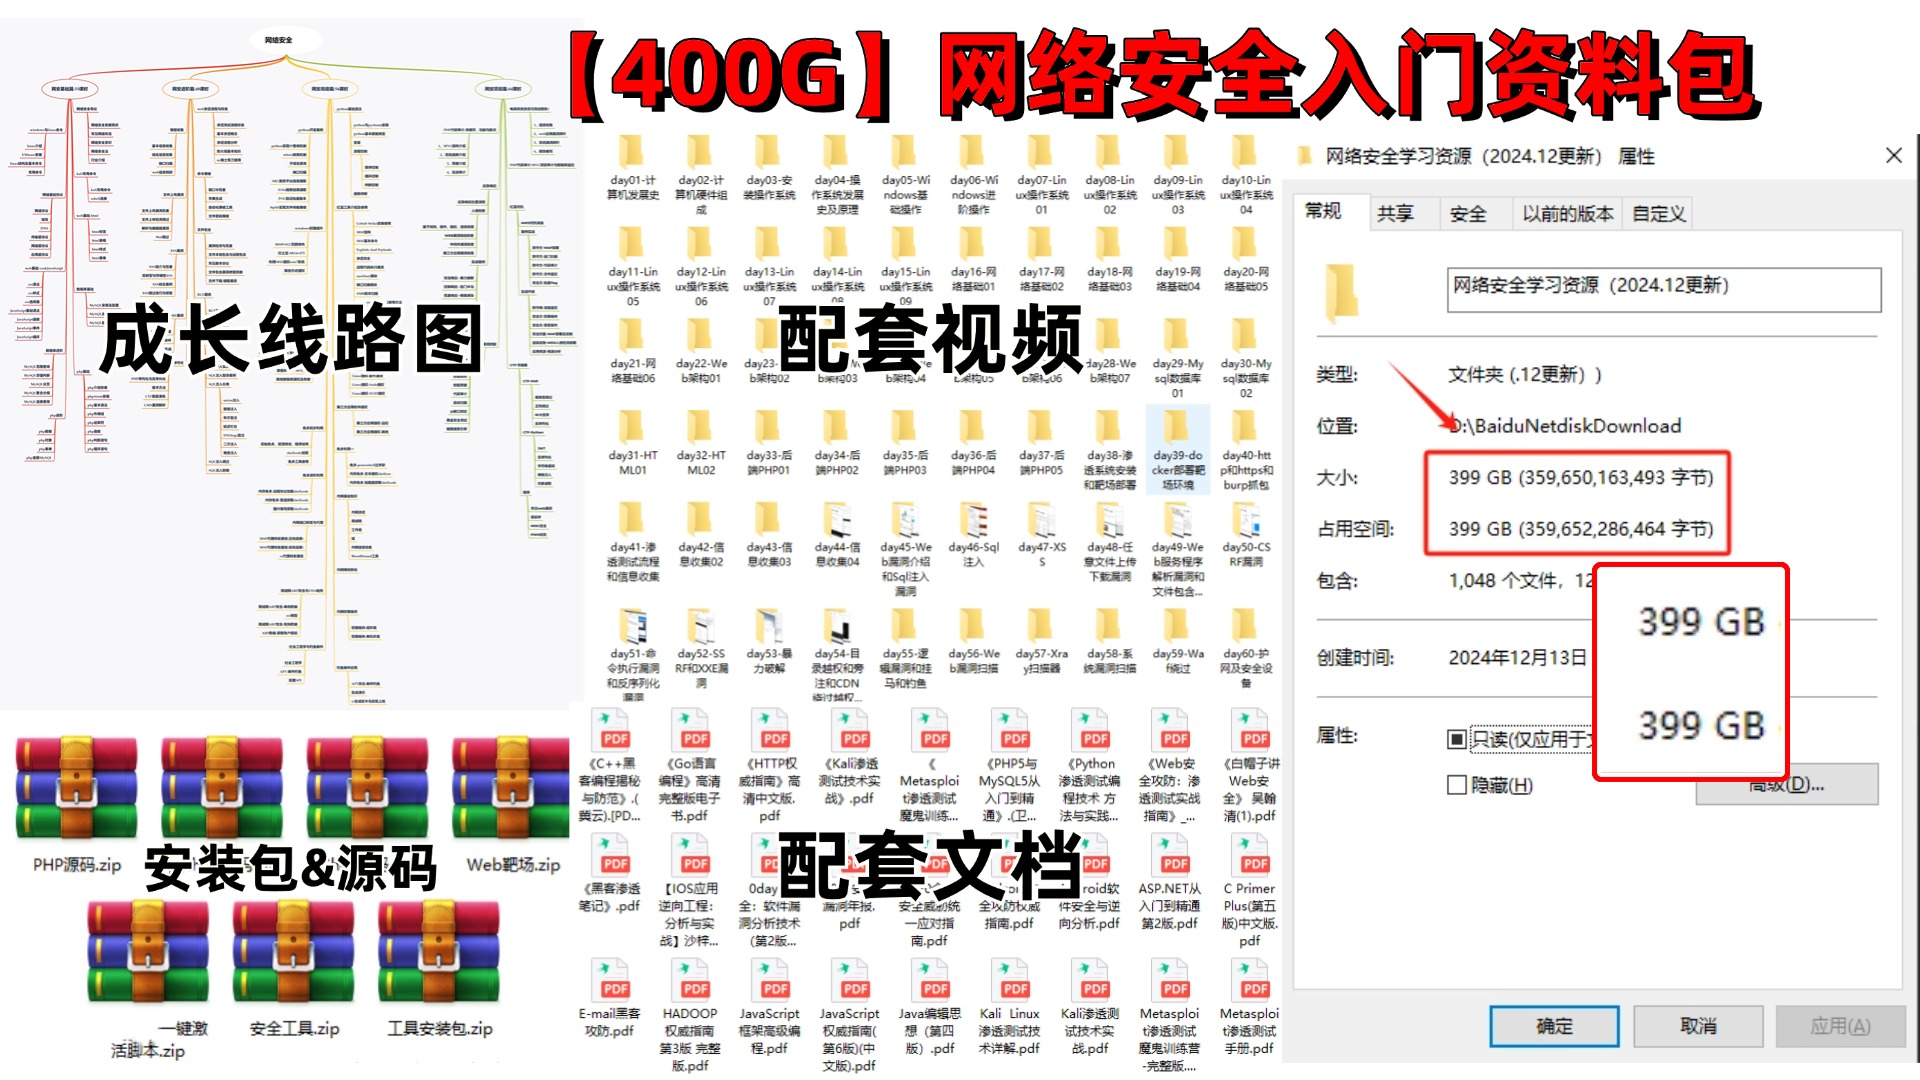
为了帮助大家更好的塑造自己,成功转型,我给大家准备了一份网络安全入门/进阶学习资料,里面的内容都是适合零基础小白的笔记和资料,不懂编程也能听懂、看懂这些资料!
网络安全/黑客零基础入门
【----帮助网安学习,以下所有学习资料文末免费领取!----】
> ① 网安学习成长路径思维导图
> ② 60+网安经典常用工具包
> ③ 100+SRC漏洞分析报告
> ④ 150+网安攻防实战技术电子书
> ⑤ 最权威CISSP 认证考试指南+题库
> ⑥ 超1800页CTF实战技巧手册
> ⑦ 最新网安大厂面试题合集(含答案)
> ⑧ APP客户端安全检测指南(安卓+IOS)
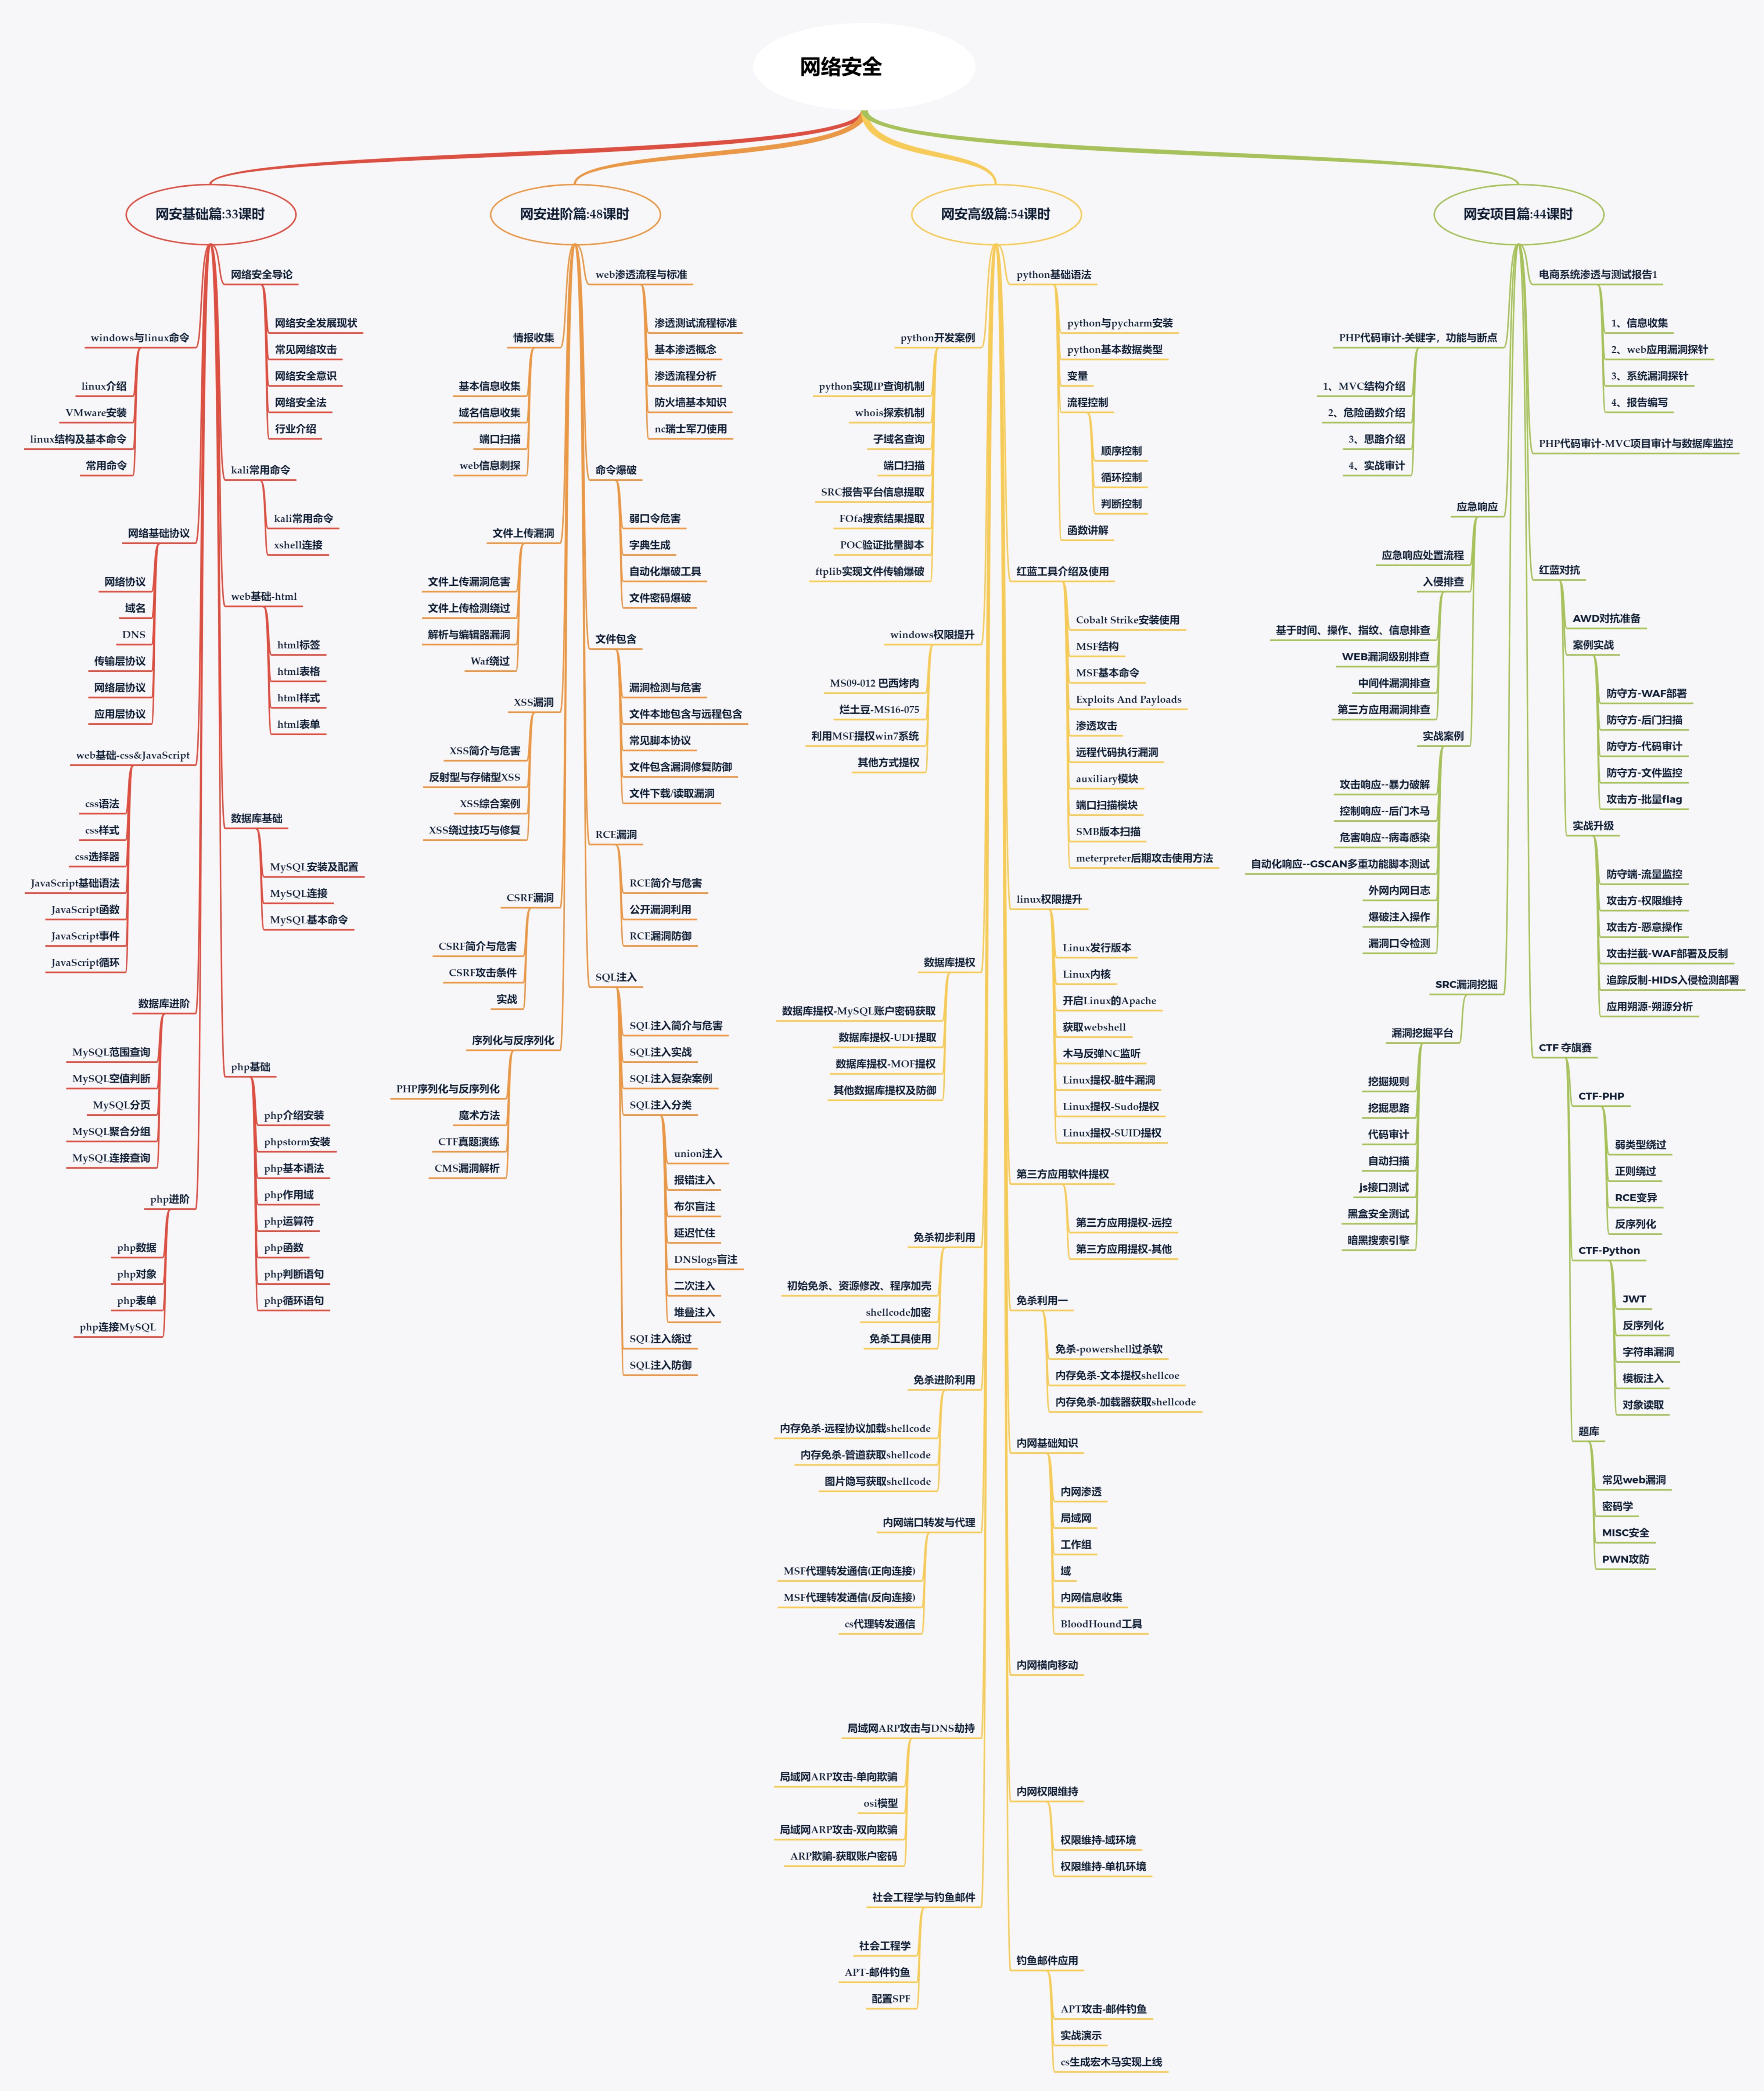
大纲
首先要找一份详细的大纲。
学习教程
第一阶段:零基础入门系列教程
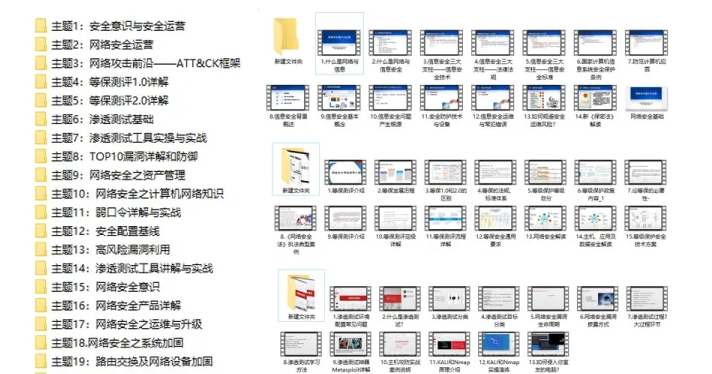
该阶段学完即可年薪15w+
第二阶段:技术入门
弱口令与口令爆破
XSS漏洞
CSRF漏洞
SSRF漏洞
XXE漏洞
SQL注入
任意文件操作漏洞
业务逻辑漏洞
该阶段学完年薪25w+
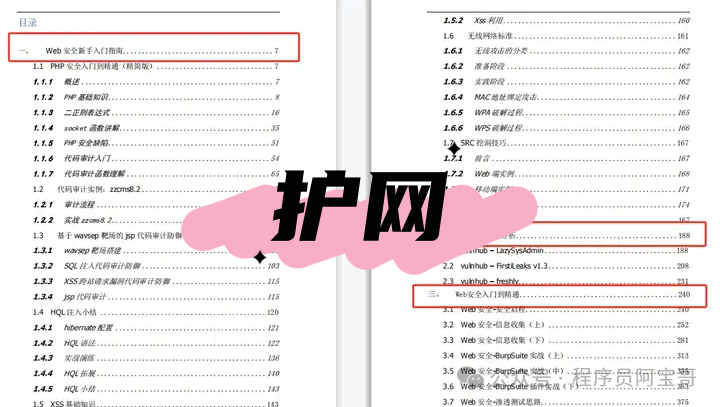
阶段三:高阶提升
反序列化漏洞
RCE
综合靶场实操项目
内网渗透
流量分析
日志分析
恶意代码分析
应急响应
实战训练
该阶段学完即可年薪30w+
面试刷题
最后,我其实要给部分人泼冷水,因为说实话,上面讲到的资料包获取没有任何的门槛。
但是,我觉得很多人拿到了却并不会去学习。
大部分人的问题看似是“如何行动”,其实是“无法开始”。
几乎任何一个领域都是这样,所谓“万事开头难”,绝大多数人都卡在第一步,还没开始就自己把自己淘汰出局了。
如果你真的确信自己喜欢网络安全/黑客技术,马上行动起来,比一切都重要。
资料领取
上述这份完整版的网络安全学习资料已经上传网盘,朋友们如果需要可以微信扫描下方二维码 ↓↓↓ 或者 点击以下链接都可以领取
本文转自 https://blog.csdn.net/m0_71745484/article/details/152725212?spm=1001.2014.3001.5502,如有侵权,请联系删除。

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 27
 0
- 0


 已为社区贡献42条内容

所有评论(0)