【网络安全】史上最全的内网IP扫描攻略,干货!_局域网ip扫描
免责声明!
本文所分享内容仅用于网络安全技术讨论,切勿用于违法途径,所有渗透都需获取授权,违者后果自行承担,与本号及作者无关,请谨记守法``。
大 纲

1
ICMP协议扫描:
(1) ICMP协议介绍:
ICMP是(Internet Control Message Protocol)lnternet控制报文协议。它是TCP/IP协议族的一个子协议,用于在IP主机、路由器之间传递控制消息。控制消息是指网络通不通、主机是否可达、路由是否可用等网络本身的消息。这些控制消息虽然并不传输用户数据,但是对于用户数据的传递起着重要的作用。

(2) 利用ICMP协议扫描在实战中的特点:
动静小,不易被安全设备所检测,一般都会选择放行ICMP数据包;
目标的安全设备上也不会出现大量的告警。
(3) 使用循环ping命令进行ICMP****协议扫描:
命令:shell for /L %I in (1,1,254) DO @ping -w 1 -n 1 192.168.127.%I | findstr "TTL="

(4) 使用fping工具进行ICMP协议扫描:
fping是一个小型命令行工具,用于向网络主机发送ICMP回应请求,类似ping,但在ping多个主机时性能要高得多。
fping完全不同于ping,可以指定IP数量和网段。
命令:shell fping IP1 IP2 -c 10 (扫描多个IP 10次)或者,shell fping -a -g 192.168.127.0/24 (扫描C段IP)


2
ARP协议扫描:
(1) ARP协议介绍:
ARP协议是地址解析协议,即ARP(Address Resolution Protocol),是根据IP地址获取物理地址的一个TCP/IP协议。
在局域网内都是使用mac地址通信的,使用IP通信要有路由器。使用ARP协议扫描的原理是借助本地的ARP缓存表。

(2) 使用arp命令进行ARP协议扫描:
命令:shell arp -a
**
**
*(3)* *使用**arp**工具进行**ARP**协议扫描:*
命令:shell arp-scan.exe -t 192.168.127.0/24

3
NetBISO****协议扫描:
(1) NetBISO****协议介绍:
NetBIOS协议是由IBM公司开发,主要用于数十台计算机的小型局域网。
NetBIOS协议是一种在局域网上的程序可以使用的应用程序编程接口(API),为程序提供了请求低级服务的统一的命令集。
(2) 使用nbtscan工具进行NetBISO协议扫描:
命令:shell nbtscan.exe 192.168.127.0/24

4
Fscan工具扫描:
(1) Fscan****工具介绍:
Fscan是一款内网综合扫描工具,方便一键自动化、全方位漏扫扫描。支持主机存活探测、端口扫描、常见服务的爆破、ms17010、redis批量写公钥、计划任务反弹shell、读取win网卡信息、web指纹识别、web漏洞扫描、netbios探测、域控识别等功能。
(2) 使用Fscan工具进行内网IP扫描:
命令:shell fscan.exe -h 192.168.127.0/24

5
Kscan工具扫描:
(1) Kscan****工具介绍:
kscan是一款资产测绘工具,可针对指定资产进行端口扫描以及TCP指纹识别和Banner抓取,在不发送更多的数据包的情况下尽可能的获取端口更多信息。并能够针对扫描结果进行自动化暴力破解,且是go平台首款开源的RDP暴力破解工具。
(2) 使用Kscan工具进行内网IP扫描:
命令:shell kscan_windows_386.exe -t 192.168.127.0/24

6
Ladon工具扫描:
(1) Ladon****工具介绍:
Ladon是一款用于大型网络渗透的多线程插件化综合扫描神器,含端口扫描、服务识别、网络资产、密码爆破、高危漏洞检测以及一键GetShell,支持批量A段/B段/C段以及跨网段扫描,支持URL、主机、域名列表扫描。
(2) 使用Ladon工具进行内网IP扫描:
命令:shell Ladon.exe 192.168.127.0/24 icmp


本文转自网络如有侵权,请联系删除。
今天只要你给我的文章点赞,我私藏的网安学习资料一样免费共享给你们,来看看有哪些东西。

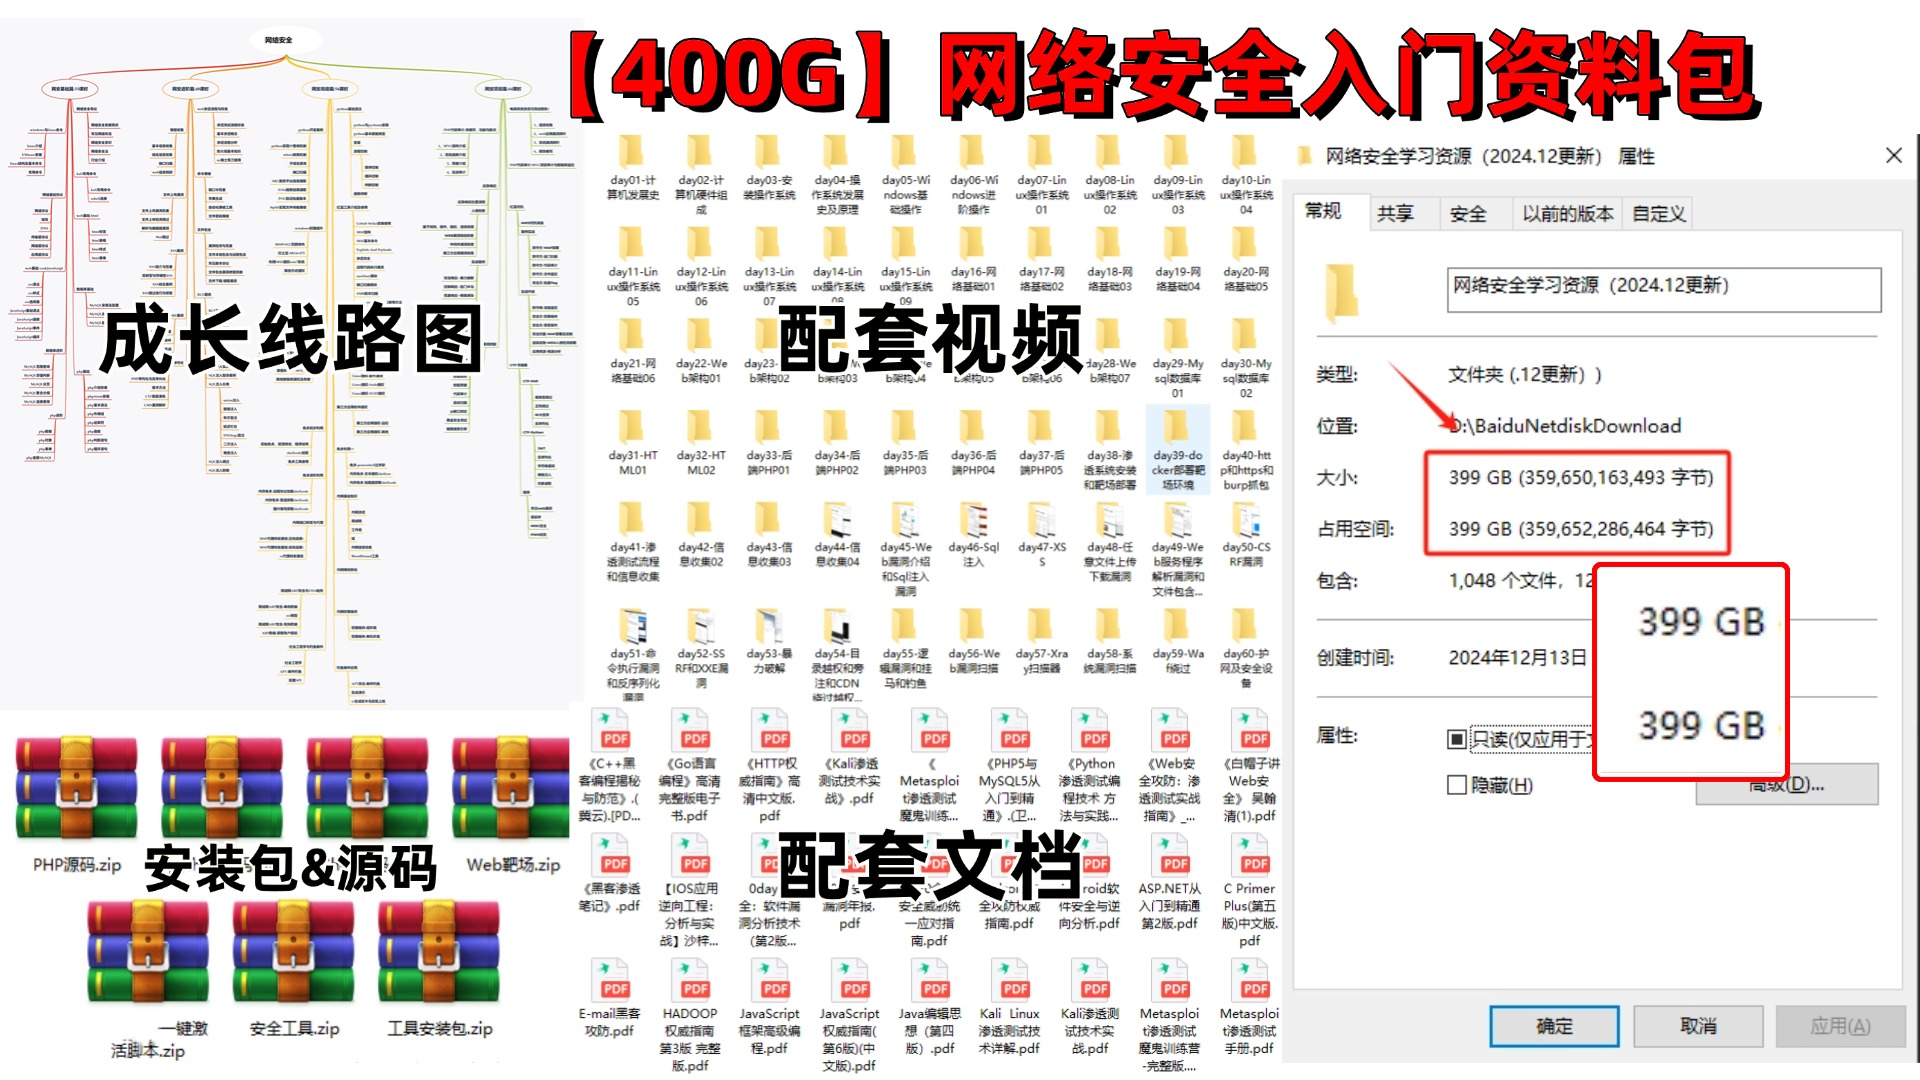
为了帮助大家更好的塑造自己,成功转型,我给大家准备了一份网络安全入门/进阶学习资料,里面的内容都是适合零基础小白的笔记和资料,不懂编程也能听懂、看懂这些资料!
网络安全/黑客零基础入门
【----帮助网安学习,以下所有学习资料文末免费领取!----】
> ① 网安学习成长路径思维导图
> ② 60+网安经典常用工具包
> ③ 100+SRC漏洞分析报告
> ④ 150+网安攻防实战技术电子书
> ⑤ 最权威CISSP 认证考试指南+题库
> ⑥ 超1800页CTF实战技巧手册
> ⑦ 最新网安大厂面试题合集(含答案)
> ⑧ APP客户端安全检测指南(安卓+IOS)
大纲
首先要找一份详细的大纲。
学习教程
第一阶段:零基础入门系列教程
该阶段学完即可年薪15w+
第二阶段:技术入门
弱口令与口令爆破
XSS漏洞
CSRF漏洞
SSRF漏洞
XXE漏洞
SQL注入
任意文件操作漏洞
业务逻辑漏洞
该阶段学完年薪25w+
阶段三:高阶提升
反序列化漏洞
RCE
综合靶场实操项目
内网渗透
流量分析
日志分析
恶意代码分析
应急响应
实战训练
该阶段学完即可年薪30w+
面试刷题
最后,我其实要给部分人泼冷水,因为说实话,上面讲到的资料包获取没有任何的门槛。
但是,我觉得很多人拿到了却并不会去学习。
大部分人的问题看似是“如何行动”,其实是“无法开始”。
几乎任何一个领域都是这样,所谓“万事开头难”,绝大多数人都卡在第一步,还没开始就自己把自己淘汰出局了。
如果你真的确信自己喜欢网络安全/黑客技术,马上行动起来,比一切都重要。
资料领取
上述这份完整版的网络安全学习资料已经上传网盘,朋友们如果需要可以微信扫描下方二维码 ↓↓↓ 或者 点击以下链接都可以领取
本文转自 https://blog.csdn.net/fly_enum/article/details/151620510?spm=1001.2014.3001.5502,如有侵权,请联系删除。

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 11
 0
- 0


 已为社区贡献42条内容

所有评论(0)