网络安全等级保护3.0全流程实战指南

简介:网络安全等级保护3.0是国家对信息系统安全防护的核心框架,涵盖基本要求、测评要求和定级指南三大核心内容。该体系特别针对云计算、移动互联和工业控制系统提出了扩展安全要求。通过本指南,组织可以科学划分系统安全等级,掌握各等级的安全建设标准,并通过测评确保合规性,全面应对新技术环境下的信息安全挑战,保障关键基础设施的稳定运行。
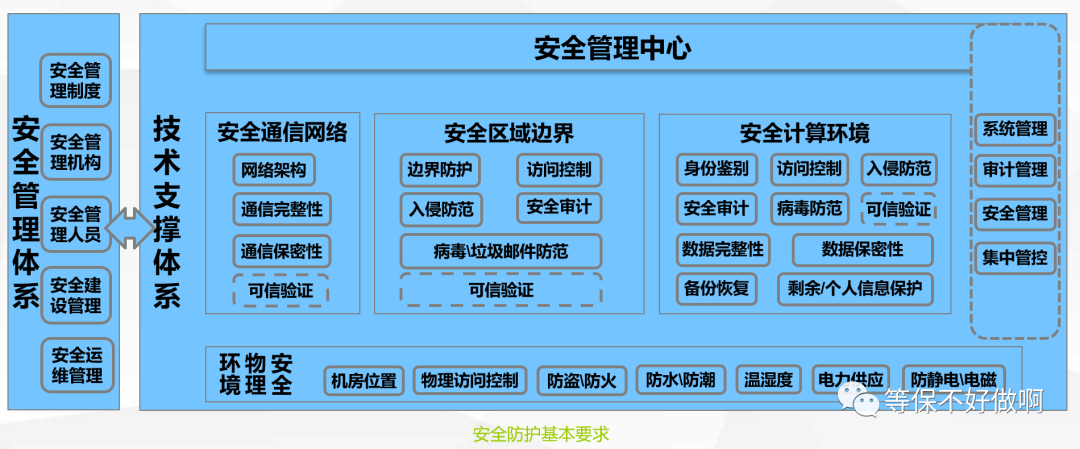
1. 网络安全等级保护3.0概述
网络安全等级保护3.0是中国信息安全标准化体系的重要演进版本,其核心目标在于适应新型信息技术环境下的安全防护需求,如云计算、大数据、移动互联网和物联网等新兴技术的广泛应用。相较于1.0和2.0版本,3.0不仅强化了对数据安全和个人信息保护的要求,还引入了“主动防御”和“动态防护”的理念。
本章将系统解析等级保护3.0出台的背景与政策导向,分析其与前两代标准在技术架构、管理机制及适用范围上的关键差异,并探讨其在当前信息安全体系中的战略地位。通过本章学习,读者将掌握等级保护3.0的核心理念及其对不同行业信息系统安全建设的指导意义。
2. 信息系统安全等级划分标准
信息系统安全等级划分是网络安全等级保护体系中的基础环节,它决定了系统在安全防护、技术控制、管理制度等方面应达到的防护水平。等级划分的科学性和准确性直接影响系统的安全防护能力和合规性。在等级保护3.0体系中,等级划分已不再仅依赖系统功能,而是综合考虑业务属性、信息资产价值、影响范围、威胁模型等多维因素。
2.1 安全等级划分的基本原则
安全等级划分是等级保护实施的起点,其核心在于根据系统的业务属性和安全需求,合理划分其安全等级。不同等级的系统在安全控制、风险评估、事件响应等方面的要求存在显著差异,因此,科学划分等级是构建信息系统安全防护体系的关键。
2.1.1 信息系统的业务属性与安全需求
信息系统根据其承载的业务内容、服务对象和数据敏感性,可划分为多种类型,如政府政务系统、金融交易系统、医疗健康系统等。不同类型的系统在安全需求上具有显著差异:
| 信息系统类型 | 业务特征 | 安全需求重点 |
|---|---|---|
| 政务系统 | 面向公众服务,处理国家机密 | 数据完整性、访问控制、防泄密 |
| 金融系统 | 处理资金交易,数据高敏感 | 数据加密、身份认证、抗攻击能力 |
| 医疗系统 | 存储患者隐私数据 | 数据隐私保护、访问审计、灾备恢复 |
| 教育系统 | 学籍管理、在线教学 | 身份认证、访问控制、日志审计 |
从上表可以看出,系统类型决定了其安全需求的优先级。例如,金融系统对数据加密和身份认证的要求远高于教育系统。因此,在划分等级时,应首先明确系统的业务属性,并据此评估其安全需求。
此外,还需考虑系统的可用性、连续性、完整性等非功能性需求。例如,银行核心交易系统必须具备高可用性,其安全等级应相应提高。
2.1.2 安全等级划分的依据与标准
根据《信息安全技术 网络安全等级保护基本要求》(GB/T 22239-2019),信息系统安全等级划分为五个级别,从一级到五级安全要求逐级提高:
| 安全等级 | 适用范围 | 主要特征 |
|---|---|---|
| 一级 | 一般性信息处理系统 | 安全要求最低,适用于无敏感信息的系统 |
| 二级 | 重要业务系统 | 有一定数据保护要求,需建立基本安全机制 |
| 三级 | 关键业务系统 | 需高强度防护,具备安全事件监测与响应能力 |
| 四级 | 重要基础设施系统 | 多层防护体系,高可用性与灾备机制 |
| 五级 | 国家级核心系统 | 极高安全要求,需物理隔离与独立安全机制 |
在划分等级时,应结合以下标准进行评估:
- 系统重要性 :系统对业务连续性的影响程度;
- 信息资产价值 :系统处理的信息是否涉及国家秘密、商业机密或个人隐私;
- 影响范围 :系统故障或泄露可能造成的社会影响;
- 威胁模型 :系统面临的潜在安全威胁(如黑客攻击、内部泄露等);
- 法律法规要求 :是否涉及《网络安全法》《数据安全法》等强制性规定。
2.2 等级划分的技术指标
在实际操作中,等级划分不仅依赖于业务属性,还需要通过技术指标进行量化评估。技术指标包括信息资产的分类与评估、系统影响范围分析、关键性评估等。
2.2.1 信息资产的分类与评估
信息资产是信息系统的核心组成部分,其价值直接影响系统的安全等级。常见的信息资产包括:
- 数据资产 :如用户信息、交易记录、日志文件等;
- 系统资产 :如服务器、数据库、应用系统等;
- 网络资产 :如网络设备、接入控制设备等;
- 应用资产 :如Web应用、API接口、微服务等。
对信息资产的评估通常包括以下几个方面:
- 数据敏感性 :是否包含国家机密、商业机密、个人隐私等;
- 数据完整性要求 :数据是否必须保持原样,不可篡改;
- 数据可用性要求 :系统是否必须持续运行,不可中断;
- 数据可追溯性 :是否需要对数据访问和操作进行审计。
以下是一个信息资产评估示例表:
| 资产类型 | 资产名称 | 敏感性 | 完整性要求 | 可用性要求 | 可追溯性 |
|---|---|---|---|---|---|
| 数据资产 | 用户身份信息 | 高 | 高 | 中 | 高 |
| 数据资产 | 交易日志 | 中 | 高 | 高 | 高 |
| 系统资产 | 数据库服务器 | 高 | 高 | 高 | 高 |
| 应用资产 | 用户管理模块 | 中 | 中 | 中 | 中 |
评估完成后,可以基于这些指标为系统划分安全等级。例如,若系统中存在高敏感性数据且可用性要求高,则应划分为三级或四级系统。
2.2.2 系统影响范围与关键性分析
系统影响范围是指系统一旦遭受攻击、故障或数据泄露可能带来的后果。影响范围越大,系统等级越高。关键性分析则用于判断系统在组织运营中的重要程度。
影响范围分析通常包括:
- 社会影响 :系统故障是否会影响社会公共秩序;
- 经济损失 :系统中断或数据泄露可能带来的经济损失;
- 法律后果 :是否可能引发法律纠纷或行政处罚;
- 声誉影响 :系统安全事件是否会影响组织声誉。
关键性分析可采用以下指标:
- 业务依赖度 :其他系统是否依赖该系统运行;
- 用户数量 :系统服务的用户数量;
- 服务时间要求 :系统是否需要7×24小时运行;
- 恢复时间要求 :系统发生故障后允许的恢复时间(RTO)。
以下是一个系统关键性评估示例流程图:
graph TD
    A[系统上线] --> B{是否为核心业务系统?}
    B -->|是| C[评估数据敏感性]
    B -->|否| D[评估用户影响范围]
    C --> E[高敏感性: 安全等级≥3]
    D --> F[影响范围广: 安全等级≥2]
    E --> G[确定最终安全等级]
    F --> G
通过该流程图可以清晰地看到系统等级划分的逻辑路径。若系统为核心业务系统且数据敏感性高,则其安全等级应为三级或以上。
2.3 不同行业等级划分的典型案例
由于不同行业的信息系统在业务性质、数据敏感性、服务对象等方面存在差异,其等级划分标准也有所不同。以下将分析政府、金融、医疗三个行业的等级划分实践案例。
2.3.1 政府信息系统等级划分实例
政府信息系统承载着国家政务、公共服务等重要职能,通常涉及大量敏感信息,如公民身份信息、行政决策数据等。因此,大多数政府系统应划分为三级或四级。
以某省级政务服务平台为例:
- 系统功能 :提供在线行政审批、信息查询、电子证照申领等功能;
- 数据类型 :公民身份信息、社保数据、税务数据;
- 用户数量 :覆盖全省居民,日均访问量超过10万次;
- 影响范围 :系统中断将影响政务服务连续性,造成社会秩序混乱;
- 安全等级划分 :三级系统。
其安全等级划分过程如下:
def assess_government_system():
    data_sensitivity = 'high'  # 数据敏感性高
    service_urgency = 'high'   # 服务连续性要求高
    impact_scope = 'large'     # 影响范围大
    if data_sensitivity == 'high' and impact_scope == 'large':
        return 'Level 3'
    elif service_urgency == 'high':
        return 'Level 3'
    else:
        return 'Level 2'

print(assess_government_system())  # 输出: Level 3
代码解释:
-
data_sensitivity表示数据敏感性,政府系统通常为高; -
service_urgency表示服务连续性要求,政务系统需高可用; -
impact_scope表示系统中断可能造成的影响范围; - 判断逻辑为:若数据敏感性高且影响范围大,则为三级;
- 若服务连续性要求高,也应划为三级;
- 否则为二级。
2.3.2 金融行业系统等级划分实践
金融行业系统涉及大量资金交易、客户信息、账户数据,安全等级通常为三级或四级。例如,银行核心交易系统、支付结算平台等均属于三级以上系统。
某银行核心交易系统的等级划分如下:
- 系统功能 :支持跨行转账、账户管理、支付结算;
- 数据类型 :客户身份信息、交易流水、账户余额;
- 安全需求 :高强度身份认证、数据加密、访问控制;
- 影响范围 :系统中断将导致交易失败,影响数百万用户;
- 安全等级划分 :三级系统。
其等级划分逻辑如下:
def assess_finance_system():
    transaction_volume = 1000000  # 日均交易量
    data_sensitivity = 'high'     # 数据敏感性高
    if transaction_volume > 500000 and data_sensitivity == 'high':
        return 'Level 3'
    else:
        return 'Level 2'

print(assess_finance_system())  # 输出: Level 3
代码解释:
-
transaction_volume表示系统日均交易量,金融系统通常较大; -
data_sensitivity表示数据敏感性,金融系统为高; - 若日均交易量超过50万且数据敏感性高,则划为三级;
- 否则为二级。
2.3.3 医疗健康数据系统的等级划分要点
医疗健康数据系统承载着患者隐私信息,如电子病历、诊断记录、用药数据等,其安全等级通常为二级或三级。若系统涉及大规模人口健康数据或跨区域数据共享,则应划为三级。
某三甲医院电子病历系统的等级划分如下:
- 系统功能 :电子病历录入、查询、共享;
- 数据类型 :患者个人信息、诊断结果、用药记录;
- 安全需求 :数据加密、访问控制、审计日志;
- 影响范围 :系统中断将影响医生诊断,造成医疗延误;
- 安全等级划分 :二级系统。
等级划分逻辑如下:
def assess_medical_system():
    patient_data = True          # 是否包含患者隐私数据
    system_impact = 'medium'     # 系统中断影响中等
    if patient_data and system_impact == 'medium':
        return 'Level 2'
    elif system_impact == 'high':
        return 'Level 3'
    else:
        return 'Level 1'

print(assess_medical_system())  # 输出: Level 2
代码解释:
-
patient_data表示是否包含患者隐私数据; -
system_impact表示系统中断可能带来的影响; - 若包含患者数据且影响中等,则划为二级;
- 若影响高,则划为三级;
- 否则为一级。
通过上述分析可见,信息系统安全等级划分并非一成不变,而是需结合系统业务属性、数据敏感性、影响范围等多方面因素进行综合评估。下一章将深入探讨等级定级的流程与方法。
3. 安全等级定级流程与方法
在网络安全等级保护体系中, 安全等级的定级流程 是整个等级保护工作的起点和基础。只有科学、准确地完成定级,才能为后续的安全建设、测评、整改和运维提供坚实依据。本章将深入剖析安全等级定级的基本流程、方法与工具应用,并结合实际案例,系统性地介绍定级报告的撰写、审核与变更管理机制,帮助从业者构建完整、规范的定级能力体系。
3.1 安全定级的基本流程
安全等级定级流程是信息系统等级保护工作的第一步,也是决定后续所有安全措施的基础。根据《网络安全等级保护基本要求》(GB/T 22239-2019)和《信息系统安全等级保护定级指南》(GB/T 22240-2020),定级流程一般包括以下几个核心阶段。
3.1.1 定级准备阶段的关键任务
在正式进入定级评估前,必须完成一系列准备工作,以确保评估过程的规范性和结果的准确性。
1. 确定定级对象
首先要明确信息系统的基本情况,包括:
- 系统的业务功能与服务对象
- 数据的敏感程度与重要性
- 系统的运行环境与技术架构
2. 组建定级小组
定级小组通常由以下几类人员组成:
| 角色 | 职责 |
|------|------|
| 系统管理员 | 提供系统架构、运行状态等信息 |
| 安全管理人员 | 负责安全策略与风险评估 |
| 第三方专家 | 提供专业定级建议 |
| 法务或合规人员 | 审核合规性与数据隐私 |
3. 收集基础资料
收集资料包括:
- 系统设计文档
- 网络拓扑图
- 数据分类清单
- 已有的安全管理制度
4. 制定定级计划
制定定级时间表、任务分工、评估方法等。
3.1.2 定级评估的组织与实施
定级评估分为 自评估 和 第三方评估 两种方式。
1. 定级评估流程图(Mermaid)
graph TD
    A[确定定级对象] --> B[组建定级小组]
    B --> C[收集基础资料]
    C --> D[业务影响分析]
    D --> E[风险识别与评估]
    E --> F[初步定级]
    F --> G{是否需要第三方评估}
    G -- 是 --> H[委托专业机构评估]
    G -- 否 --> I[内部评审确认]
    H --> I
    I --> J[定级结果确认]
2. 评估内容
评估内容主要包括:
- 业务属性分析 :判断信息系统对国家安全、社会秩序、公共利益的影响程度。
- 信息资产评估 :评估系统中数据的重要性、敏感性和可用性。
- 系统运行环境评估 :评估系统的运行环境是否具备足够的安全控制能力。
3. 定级结果输出
评估完成后,应形成《信息系统安全等级定级报告》,作为后续备案、测评和建设的依据。
3.2 定级方法与工具应用
定级工作不仅依赖于专家经验,还需要借助科学的定级方法和工具,提高定级的准确性和可操作性。
3.2.1 基于风险评估的定级方法
风险评估是定级过程中的核心方法之一。通过识别系统面临的安全风险,结合影响后果与发生概率,确定系统的安全等级。
风险评估模型(简化)
| 风险等级 | 影响程度 | 发生概率 | 风险值 |
|---|---|---|---|
| 高 | 高 | 高 | 5 |
| 中 | 中 | 中 | 3 |
| 低 | 低 | 低 | 1 |
风险值 = 影响程度 × 发生概率
示例代码:风险值计算函数(Python)
def calculate_risk(impact, probability):
    """
    计算风险值
    impact: 影响程度(1-低,2-中,3-高)
    probability: 发生概率(1-低,2-中,3-高)
    """
    risk_value = impact * probability
    return risk_value

# 示例:影响高,概率中
risk = calculate_risk(3, 2)
print(f"风险值为:{risk}")
逻辑分析:
-
calculate_risk函数接受两个参数:影响程度和发生概率。 - 每个参数取值范围为1~3,分别代表低、中、高。
- 最终风险值由两个参数相乘得到,用于判断系统定级等级。
- 示例中,风险值为6,属于高风险系统,可能定为三级或以上。
风险等级与定级建议对照表
| 风险值 | 定级建议 |
|---|---|
| ≤3 | 一级 |
| 4~6 | 二级 |
| ≥7 | 三级及以上 |
3.2.2 定级辅助工具的使用技巧
在实际定级过程中,可以借助一些工具提高效率和准确性。
常见定级辅助工具:
| 工具名称 | 功能说明 |
|---|---|
| 定级助手 | 提供定级流程引导与评分模型 |
| 安全评估平台 | 支持自动化评估与报告生成 |
| 安全知识库 | 提供定级参考案例与标准解读 |
使用技巧:
- 标准化流程引导 :使用工具中的流程向导,避免漏项。
- 自动评分机制 :输入业务属性和系统参数,工具自动输出定级建议。
- 案例对比功能 :与同类系统案例进行对比,验证定级结果合理性。
示例代码:模拟定级评分(Python)
def grade_system(data_sensitivity, system_criticality, compliance_requirements):
    """
    模拟定级评分
    data_sensitivity: 数据敏感性(1-低,2-中,3-高)
    system_criticality: 系统关键性(1-低,2-中,3-高)
    compliance_requirements: 合规要求(1-无,2-一般,3-严格)
    """
    score = data_sensitivity + system_criticality + compliance_requirements
    if score <= 4:
        return 1
    elif score <= 6:
        return 2
    else:
        return 3

# 示例:高敏感数据、关键系统、严格合规
level = grade_system(3, 3, 3)
print(f"系统建议定级:{level}级")
逻辑分析:
- 该函数通过加权评分的方式模拟定级过程。
- 输入三个关键参数:数据敏感性、系统关键性、合规要求。
- 根据总分划分定级建议,输出结果为1~3级。
- 示例中总分为9,建议定为三级系统。
3.3 定级报告的编写与审核
定级报告是定级工作的成果输出,也是后续等级保护工作的依据。一份完整的定级报告应包括定级过程、评估方法、定级依据、定级结果等内容。
3.3.1 定级报告的结构与内容要求
定级报告标准结构:
| 章节 | 内容说明 |
|---|---|
| 1. 系统概况 | 系统名称、功能、服务对象、网络拓扑 |
| 2. 定级目的 | 定级的意义与目标 |
| 3. 定级依据 | 所依据的标准与政策文件 |
| 4. 定级方法 | 使用的定级方法与工具 |
| 5. 定级过程 | 定级实施的具体步骤 |
| 6. 定级结果 | 最终定级结论及理由 |
| 7. 附件 | 系统拓扑图、评估表、评分记录等 |
3.3.2 第三方评审与备案流程
定级报告完成后,需经过内部评审和外部备案流程。
定级备案流程图(Mermaid)
graph LR
    A[定级报告完成] --> B[内部评审]
    B --> C{是否通过评审}
    C -- 否 --> D[修改报告]
    C -- 是 --> E[提交第三方机构评审]
    E --> F{是否通过第三方评审}
    F -- 否 --> G[补充材料]
    F -- 是 --> H[向公安机关备案]
    H --> I[备案完成]
备案材料包括:
- 定级报告
- 系统描述文档
- 安全管理制度
- 定级专家意见书
3.3.3 定级结果的变更管理机制
信息系统在运行过程中可能会发生变更,如系统升级、业务扩展、数据迁移等,这些都可能影响其安全等级。因此,必须建立定级变更管理机制。
变更管理流程:
- 变更识别 :识别可能影响安全等级的变更事项。
- 影响评估 :评估变更对系统安全等级的影响。
- 重新定级 :如有必要,重新启动定级流程。
- 报告更新 :更新定级报告并重新备案。
- 审批记录 :保留所有变更审批记录以备查验。
示例代码:定级变更判断逻辑(Python)
def check_grade_change(system_changes):
    """
    判断是否需要重新定级
    system_changes: 字典,包含变更内容
    """
    critical_changes = ["数据敏感性提升", "新增外部访问接口", "核心功能扩展"]
    for change in system_changes.values():
        if change in critical_changes:
            return True
    return False

# 示例:系统新增了外部访问接口
changes = {"change1": "新增外部访问接口"}
need_regrade = check_grade_change(changes)
print(f"是否需要重新定级:{'是' if need_regrade else '否'}")
逻辑分析:
- 函数
check_grade_change接收一个变更字典。 - 遍历变更内容,若包含关键变更项(如新增接口、数据升级等),则返回 True。
- 示例中系统新增了外部访问接口,属于关键变更,需重新定级。
本章详细阐述了安全等级定级的完整流程、方法与工具应用,并通过代码示例与图表辅助说明,帮助读者理解如何科学、规范地完成信息系统等级的定级工作。下一章将继续深入,介绍不同等级系统的具体安全控制要求。
4. 不同等级系统的基本安全要求
在网络安全等级保护3.0体系中,信息系统依据其业务重要性、数据敏感性和系统影响范围被划分为不同的安全等级,每个等级对应着不同的安全控制要求。本章将系统性地分析一级至四级系统的安全控制要求,并通过具体技术手段、操作流程和防护机制,深入探讨不同等级系统的安全防护策略。
4.1 一级系统的安全控制要求
一级系统通常是指对国家安全、社会秩序、公共利益影响较小的信息系统,例如企业内部的文档管理系统或小型办公自动化系统。尽管其安全等级较低,但仍然需要满足基本的安全控制要求,以防止常见的安全威胁。
4.1.1 最低安全防护标准解读
一级系统的安全防护标准主要围绕以下几个方面:
- 身份鉴别 :系统应具备用户身份的识别机制,如用户名/密码方式,密码应满足一定的复杂度要求。
- 访问控制 :对系统资源的访问应进行基本的权限划分,防止未经授权的访问。
- 安全审计 :系统应记录关键操作日志,便于事后审计和追踪。
- 数据保护 :数据应进行基本的存储保护,如文件权限设置、备份机制等。
- 恶意代码防护 :应安装基础的防病毒软件,定期更新病毒库。
4.1.2 一级系统典型防护措施示例
以某小型企业的文档管理系统为例,其典型安全防护措施如下:
| 安全控制点 | 实施措施 | 说明 |
|---|---|---|
| 身份鉴别 | 用户名+密码登录 | 密码长度不少于8位,包含大小写字母和数字 |
| 访问控制 | 文件夹权限设置 | 按部门设置访问权限,限制越权访问 |
| 安全审计 | 操作日志记录 | 记录用户登录、文件访问、下载等操作 |
| 数据保护 | 定期备份 | 每日备份数据,保留7天 |
| 恶意代码防护 | 安装杀毒软件 | 每周更新病毒库,定期全盘扫描 |
此外,系统管理员应定期检查系统日志,确保安全策略的执行情况。
4.2 二级系统的安全控制要求
二级系统通常是面向公众服务或具有一定社会影响力的信息系统,例如教育系统、非核心政务系统等。其安全需求较一级系统更高,需具备更完善的身份认证机制和日志审计能力。
4.2.1 身份认证与访问控制机制
二级系统要求具备更严格的身份认证机制,常见做法包括:
- 多因素认证(MFA):如用户名+密码+短信验证码、生物识别等方式。
- 统一身份认证平台(如LDAP、AD集成):集中管理用户账户和权限。
- 基于角色的访问控制(RBAC):根据用户角色分配资源访问权限。
以下是一个使用Python实现基于角色的访问控制(RBAC)的示例代码:
class Role:
    def __init__(self, name, permissions):
        self.name = name
        self.permissions = permissions  # 权限列表

class User:
    def __init__(self, username, role):
        self.username = username
        self.role = role

    def has_permission(self, perm):
        return perm in self.role.permissions

# 定义权限
perms_admin = ['read', 'write', 'delete']
perms_guest = ['read']

# 定义角色
role_admin = Role("admin", perms_admin)
role_guest = Role("guest", perms_guest)

# 创建用户
user1 = User("Alice", role_admin)
user2 = User("Bob", role_guest)

# 验证权限
print(user1.has_permission('write'))  # 输出:True
print(user2.has_permission('delete'))  # 输出:False
代码逻辑分析:
- 定义
Role类用于表示角色及其拥有的权限; - 定义
User类表示用户,并绑定角色; -
has_permission方法判断用户是否具有某项权限; - 创建两个角色和两个用户后,分别验证其权限;
- 输出结果表明,用户权限控制机制已生效。
4.2.2 安全审计与日志管理要求
二级系统应具备完整的安全审计机制,包括:
- 操作日志记录:记录用户的登录、登出、访问、修改等行为;
- 日志存储与保护:日志应加密存储,防止篡改;
- 日志分析与告警:可结合日志分析工具(如ELK)实现异常行为检测。
日志管理流程如下:
graph TD
    A[用户操作] --> B[系统记录日志]
    B --> C[日志加密存储]
    C --> D[日志分析引擎]
    D --> E{是否异常行为?}
    E -->|是| F[触发告警]
    E -->|否| G[正常归档]
通过上述机制,可有效提升二级系统的安全监控能力。
4.3 三级系统的安全控制要求
三级系统通常涉及国家安全、社会秩序、经济运行等关键领域,如金融系统、电力调度系统等。其安全控制要求更高,需具备高强度的安全策略和实时的事件响应机制。
4.3.1 高强度安全策略与技术防护
三级系统应具备以下安全策略:
- 最小权限原则 :用户仅拥有完成其职责所需的最小权限;
- 加密通信 :所有数据传输应使用SSL/TLS等加密协议;
- 入侵检测系统(IDS)与防御系统(IPS) :部署实时监测与阻断机制;
- 安全加固配置 :关闭不必要的服务和端口,使用安全基线配置;
- 多因子身份认证 :采用硬件令牌、生物识别等多重认证方式。
以下是一个配置SSL/TLS加密通信的Nginx示例配置片段:
server {
    listen 443 ssl;
    server_name example.com;

    ssl_certificate /etc/nginx/ssl/example.com.crt;
    ssl_certificate_key /etc/nginx/ssl/example.com.key;

    ssl_protocols TLSv1.2 TLSv1.3;
    ssl_ciphers HIGH:!aNULL:!MD5;

    location / {
        proxy_pass http://backend_server;
    }
}
参数说明:
-
ssl_certificate:指定SSL证书路径; -
ssl_certificate_key:指定私钥路径; -
ssl_protocols:启用TLS 1.2和1.3协议; -
ssl_ciphers:配置加密套件,排除不安全的加密方式。
该配置可有效提升Web服务的安全性,防止中间人攻击。
4.3.2 安全事件监测与响应机制
三级系统应建立完善的安全事件监测与响应机制,具体包括:
- 安全信息与事件管理(SIEM)系统 :集中收集日志,分析安全事件;
- 自动化响应机制 :如触发特定规则后自动隔离主机、发送告警邮件;
- 安全运营中心(SOC)支持 :由专业团队进行7×24小时监控;
- 应急响应流程 :建立事件分类、上报、处置、恢复的标准化流程。
安全事件响应流程图如下:
graph TD
    A[事件检测] --> B[事件分类]
    B --> C{是否严重?}
    C -->|是| D[启动应急响应]
    C -->|否| E[记录并关闭]
    D --> F[隔离受影响系统]
    D --> G[通知安全团队]
    G --> H[分析事件根源]
    H --> I[制定恢复计划]
    I --> J[系统恢复与验证]
该流程确保了在发生安全事件时,能够快速响应并有效控制影响范围。
4.4 四级及以上系统的安全强化要求
四级及以上系统通常属于国家关键基础设施或核心信息系统,如国防系统、金融清算系统等,其安全控制要求极高,需构建多层防护体系,并具备高可用性和灾备恢复能力。
4.4.1 多层防护体系构建
四级系统应构建多层防护体系,包括:
- 网络层防护 :部署防火墙、入侵检测系统、流量清洗设备;
- 应用层防护 :使用Web应用防火墙(WAF)防御SQL注入、XSS等攻击;
- 数据层防护 :采用数据库加密、脱敏、访问控制等机制;
- 终端防护 :安装终端安全管理系统,实时监控终端行为;
- 物理层防护 :数据中心应具备防火、防水、防电磁干扰等设施。
多层防护体系结构如下图所示:
graph LR
    A[用户终端] --> B[网络边界防护]
    B --> C[应用层防护]
    C --> D[数据层防护]
    D --> E[物理层防护]
该结构确保了从用户访问到数据存储的全过程安全。
4.4.2 高可用性与灾备恢复机制
四级系统必须具备高可用性和灾备恢复能力,具体措施包括:
- 双活数据中心架构 :主备中心同时运行,确保业务连续性;
- 数据异地备份 :每日/实时备份至异地数据中心;
- 容灾演练机制 :定期进行灾备切换演练,确保灾备系统可用;
- 故障自动切换机制 :使用负载均衡器、高可用集群实现故障自愈;
- 灾备恢复时间目标(RTO)和数据恢复点目标(RPO) :明确灾备恢复指标,如RTO<30分钟,RPO<5分钟。
以下是一个使用Keepalived实现高可用服务的配置示例:
vrrp_instance VI_1 {
    state MASTER
    interface eth0
    virtual_router_id 51
    priority 100
    advert_int 1
    authentication {
        auth_type PASS
        auth_pass 1111
    }
    virtual_ipaddress {
        192.168.1.100
    }
}
参数说明:
-
state MASTER:本节点为Master; -
interface eth0:绑定的网络接口; -
virtual_router_id:虚拟路由器ID,用于标识VRRP组; -
priority:优先级,决定主备切换; -
advert_int:心跳检测间隔; -
authentication:认证方式,确保安全; -
virtual_ipaddress:虚拟IP地址,客户端通过该地址访问服务。
该配置可实现Web服务的高可用部署,确保系统在单点故障时仍能提供服务。
本章从一级到四级系统,系统地梳理了各等级系统的基本安全控制要求,并通过代码示例、流程图、表格等多种形式展示了具体的安全实现方式。在实际部署中,应根据系统业务特点和安全需求,灵活选择和组合安全控制措施,形成适应性的安全防护体系。
5. 云计算环境安全扩展要求
随着云计算技术的广泛应用,传统等级保护标准在云环境下的适用性受到挑战。云计算环境具有虚拟化、资源共享、服务化、多租户等特点,因此在实施等级保护时,必须引入额外的安全扩展要求。本章将围绕云计算平台的安全等级保护,深入分析云环境下的数据隔离、访问控制、虚拟化安全及服务连续性保障等关键问题,并结合实际案例探讨其实施路径。
5.1 云计算平台的安全等级保护概述
5.1.1 云计算环境的基本架构与安全挑战
云计算平台通常由基础设施层(IaaS)、平台层(PaaS)和应用层(SaaS)组成。其安全架构与传统物理架构存在显著差异:
- 多租户环境 :多个用户共享相同的物理资源,带来数据泄露与资源争用的风险。
- 虚拟化技术 :虚拟机管理程序(Hypervisor)成为新的攻击面。
- 网络架构变化 :东西向流量增多,传统边界防护机制失效。
- 服务连续性依赖 :对高可用性、灾备恢复能力要求更高。
5.1.2 等级保护在云环境中的适配性
等级保护3.0标准明确指出,云计算平台需根据其承载的业务系统等级进行分级,并实施相应的安全防护措施。例如:
- 若云平台承载的是三级系统,则云平台自身也应至少达到三级安全要求。
- 多租户隔离、虚拟化安全、访问控制等成为关键扩展控制项。
5.2 数据隔离与访问控制
5.2.1 多租户数据隔离机制
在公有云或混合云环境中,数据隔离是保障用户数据安全的核心要求。数据隔离包括:
- 网络隔离 :通过VPC(Virtual Private Cloud)划分虚拟网络。
- 存储隔离 :使用加密存储卷、逻辑卷隔离。
- 计算隔离 :虚拟机之间的资源隔离,防止侧信道攻击。
案例:AWS VPC中的子网隔离配置
# 创建两个VPC子网,分别用于生产环境和测试环境
aws ec2 create-subnet --vpc-id vpc-12345678 --cidr-block 192.168.1.0/24 --availability-zone us-west-2a
aws ec2 create-subnet --vpc-id vpc-12345678 --cidr-block 192.168.2.0/24 --availability-zone us-west-2b
逻辑分析:
-
create-subnet命令创建两个子网,分别分配给不同环境。 - CIDR划分确保IP地址不重叠。
- 不同可用区部署提升可用性,同时隔离潜在的单点故障影响。
表格:常见云平台数据隔离技术对比
| 云平台 | 网络隔离技术 | 存储隔离技术 | 计算隔离技术 |
|---|---|---|---|
| AWS | VPC + 子网 | EBS加密卷 | EC2虚拟机隔离 |
| Azure | 虚拟网络 | 托管磁盘加密 | 虚拟机规模集 |
| 阿里云 | VPC + 安全组 | 云盘加密 | ECS实例隔离 |
5.2.2 云环境下的访问控制模型
云平台需实现细粒度的访问控制,常用模型包括:
- RBAC(基于角色的访问控制)
- ABAC(基于属性的访问控制)
- IAM(身份与访问管理)
示例:AWS IAM角色授权策略
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": "s3:GetObject",
      "Resource": "arn:aws:s3:::my-bucket/*",
      "Principal": {
        "AWS": "arn:aws:iam::123456789012:role/DataAccessRole"
      }
    }
  ]
}
逐行解读:
-
"Version":策略语法版本。 -
"Effect":允许或拒绝操作。 -
"Action":定义允许的操作类型(如S3读取)。 -
"Resource":指定资源ARN。 -
"Principal":指定可访问该资源的角色或账户。
5.3 虚拟化安全与平台加固
5.3.1 Hypervisor安全加固
Hypervisor是虚拟化的核心组件,其安全直接关系到整个云平台的稳定性与数据安全。安全加固措施包括:
- 禁用不必要的服务与接口
- 定期更新与补丁管理
- 强化虚拟机监控器(VMM)访问控制
示例:KVM虚拟化环境下的安全加固命令
# 禁用KVM虚拟机的串口控制台访问
virsh edit <vm_name>

# 添加如下XML配置:
<serial type='pty'>
  <target port='0'/>
</serial>
参数说明:
-
<serial>:定义串口设备。 -
type='pty':使用伪终端设备。 -
port='0':指定串口编号,禁用后防止未授权访问。
5.3.2 安全组与网络访问控制
云平台通常使用安全组(Security Group)作为防火墙机制,控制进出虚拟机的流量。
Mermaid流程图:安全组配置流程
graph TD
    A[开始配置安全组] --> B[选择关联的虚拟机实例]
    B --> C{是否为生产环境?}
    C -->|是| D[应用严格访问策略]
    C -->|否| E[应用开发访问策略]
    D --> F[配置入站规则]
    E --> F
    F --> G[保存并应用策略]
    G --> H[完成配置]
5.4 服务连续性与灾备恢复机制
5.4.1 高可用性设计
云平台需支持多可用区部署、负载均衡、自动故障转移等机制,确保服务的高可用性。
示例:阿里云负载均衡SLB配置高可用
# 使用阿里云CLI创建负载均衡实例
aliyun slb CreateLoadBalancer \
    --RegionId cn-hangzhou \
    --AddressType intranet \
    --VSwitchId vsw-12345678 \
    --LoadBalancerName my-slb \
    --MasterZoneId cn-hangzhou-a \
    --SlaveZoneId cn-hangzhou-b
参数说明:
-
--RegionId:指定区域。 -
--AddressType:内网访问。 -
--VSwitchId:指定子网。 -
--MasterZoneId和--SlaveZoneId:主备可用区,提升容灾能力。
5.4.2 灾备恢复机制
灾备恢复策略包括:
- 数据异地备份
- 应用级容灾切换
- RTO(恢复时间目标)与RPO(恢复点目标)设定
表格:常见云平台灾备方案对比
| 云平台 | 数据备份方式 | 容灾切换方式 | 支持RTO/RPO |
|---|---|---|---|
| AWS | S3 + CloudEndure | 自动故障切换 | 支持定制 |
| Azure | Site Recovery + Blob Storage | Azure Site Recovery | 支持秒级切换 |
| 阿里云 | OSS + 云容灾 | 云容灾中心 | 支持分钟级RTO |
5.5 实施路径与案例分析
5.5.1 实施路径建议
- 评估业务系统等级 :明确云平台所承载系统的安全等级。
- 制定安全策略 :涵盖数据隔离、访问控制、虚拟化安全等。
- 部署安全机制 :配置安全组、加密存储、IAM策略等。
- 定期审计与演练 :进行灾备演练与安全策略评估。
5.5.2 案例:某金融机构云平台安全等级保护实施
某金融机构将其核心交易系统部署于私有云平台,等级为三级。其实施路径如下:
- 使用OpenStack部署多租户隔离架构。
- 配置RBAC权限模型,限制管理员访问范围。
- 启用加密存储,防止数据泄露。
- 部署双活数据中心,RTO设定为15分钟。
- 每季度进行灾备演练与等级保护合规性检查。
结果:
- 成功通过等级保护三级测评。
- 系统可用性达到99.99%。
- 安全事件发生率下降70%。
5.6 小结与扩展建议
本章系统阐述了云计算环境下的等级保护扩展要求,涵盖了数据隔离、访问控制、虚拟化安全、服务连续性等多个方面,并通过代码示例、流程图、表格等方式深入解析了关键技术点与实施路径。在实际应用中,建议企业结合自身业务特点和安全等级要求,灵活配置云平台安全策略,并定期进行安全评估与优化。
未来,随着边缘计算、容器化等技术的普及,云环境下的安全等级保护也将面临新的挑战与机遇,值得进一步研究与实践。
6. 移动互联环境安全扩展要求
移动互联环境作为当前信息系统的重要延伸,因其终端设备的多样性、通信链路的开放性、应用生态的复杂性,给网络安全等级保护带来了新的挑战。等级保护3.0标准针对移动互联场景提出了明确的安全扩展要求,涵盖了终端接入控制、无线通信安全、应用加固、数据传输与存储等多个方面。本章将围绕这些核心内容,深入分析移动互联环境下的安全风险、防护机制以及具体实施策略,帮助读者理解并掌握在该环境下如何构建符合等级保护要求的安全体系。
6.1 移动终端接入控制与身份认证
6.1.1 移动终端接入控制机制
在移动互联环境中,接入控制是确保系统安全的第一道防线。终端设备的多样性(如智能手机、平板电脑、穿戴设备等)和接入方式的灵活性(Wi-Fi、4G/5G、蓝牙等)增加了接入管理的复杂性。因此,等级保护3.0要求对移动终端的接入进行严格的身份认证与访问权限控制。
一种常见的接入控制策略是基于802.1X协议的网络准入控制(NAC),结合Radius服务器进行集中认证。以下是一个基于Radius的接入控制配置示例:
# 配置Radius客户端(交换机/无线AP)
radius-server host 192.168.1.100 key mySecretKey
aaa new-model
aaa authentication dot1x default group radius
dot1x system-auth-control
逻辑分析:
- radius-server host :指定Radius服务器地址和共享密钥;
- aaa new-model :启用Cisco AAA认证模型;
- aaa authentication dot1x :配置基于802.1X协议的认证方法;
- dot1x system-auth-control :启用全局802.1X认证功能。
该配置确保只有通过Radius服务器认证的终端才能接入网络,从而防止非法设备接入。
6.1.2 多因素身份认证技术应用
为提升身份认证强度,等级保护3.0鼓励采用多因素认证(MFA)技术。例如结合用户名密码(知识因素)、短信验证码(拥有因素)、生物识别(固有因素)等多重方式。以下是一个基于TOTP(基于时间的一次性密码)的双因素认证流程图:
graph TD
    A[用户输入用户名和密码] --> B{验证账号凭证}
    B -- 验证成功 --> C[提示输入TOTP验证码]
    C --> D{验证TOTP是否匹配}
    D -- 匹配 --> E[允许登录]
    D -- 不匹配 --> F[拒绝访问]
说明:
- 用户首先输入静态凭证(如账号密码);
- 系统验证成功后,要求输入动态验证码(如基于Google Authenticator生成的TOTP);
- 系统双重验证通过后才允许访问系统资源。
该机制有效防止了因密码泄露而导致的账户被非法访问,是移动互联环境下增强身份认证强度的关键策略。
6.1.3 设备指纹识别与准入策略
除了认证机制外,设备指纹识别也是移动终端接入控制的重要手段。通过采集设备的硬件特征(如MAC地址、IMEI、设备型号等)构建唯一标识,结合黑白名单策略进行设备准入控制。
例如,以下是一个基于Android设备IMEI识别的代码片段:
TelephonyManager tm = (TelephonyManager) getSystemService(Context.TELEPHONY_SERVICE);
if (ActivityCompat.checkSelfPermission(this, Manifest.permission.READ_PHONE_STATE) != PackageManager.PERMISSION_GRANTED) {
    // 请求权限
}
String imei = tm.getDeviceId();
Log.d("DeviceID", "IMEI: " + imei);
参数说明:
- TelephonyManager :用于获取设备通信相关的信息;
- getDeviceId() :获取设备的IMEI编号;
- 需要申请 READ_PHONE_STATE 权限。
该方法可配合后端系统进行设备白名单控制,确保只有授权设备才能接入敏感系统。
6.2 无线通信安全防护
6.2.1 Wi-Fi接入安全策略
无线网络(如Wi-Fi)因其开放性,容易成为攻击入口。等级保护3.0要求对无线接入进行加密通信、接入控制和流量审计等措施。推荐使用WPA3或WPA2-Enterprise模式进行加密通信。
以下是一个基于OpenWRT路由器配置WPA2-Enterprise的配置片段:
config wifi-device 'radio0'
    option type 'mac80211'
    option channel '11'
    option hwmode '11g'
    option path 'platform/ar934x/wmac'
    option htmode 'HT20'
    option disabled 0

config wifi-iface
    option device 'radio0'
    option network 'lan'
    option mode 'ap'
    option ssid 'SecureWiFi'
    option encryption 'wpa2+ccmp'
    option auth_server '192.168.1.100'
    option auth_port '1812'
    option auth_secret 'myRadiusSecret'
参数说明:
- encryption 'wpa2+ccmp' :启用WPA2加密和AES算法;
- auth_server :Radius认证服务器地址;
- auth_secret :Radius共享密钥;
- auth_port :RADIUS服务端口(默认1812)。
该配置确保无线网络接入时必须通过Radius服务器进行认证,增强接入安全性。
6.2.2 蓝牙与NFC通信安全加固
蓝牙和NFC等短距离通信技术广泛应用于移动支付、门禁系统等场景。等级保护3.0要求对这类通信进行加密、配对控制和防窃听处理。
例如,在Android设备上启用蓝牙加密通信的配置:
BluetoothSocket socket = device.createRfcommSocketToServiceRecord(MY_UUID_SECURE);
socket.connect(); // 建立安全连接
逻辑分析:
- createRfcommSocketToServiceRecord :使用特定UUID建立安全通信通道;
- connect() :建立加密连接;
- 需要提前配对设备,并启用加密模式。
此方式可防止蓝牙通信被中间人攻击(MITM)。
6.2.3 数据通信加密与完整性校验
移动设备在传输敏感数据(如登录凭证、交易信息)时,必须使用TLS/SSL加密通道。以下是一个使用OkHttp进行HTTPS请求的示例:
OkHttpClient client = new OkHttpClient.Builder()
    .sslSocketFactory(getSSLSocketFactory(), getTrustManager())
    .build();

Request request = new Request.Builder()
    .url("https://secure-api.example.com/data")
    .build();

Response response = client.newCall(request).execute();
参数说明:
- sslSocketFactory :自定义SSL套接字工厂;
- getTrustManager() :获取信任管理器,用于验证服务器证书;
- https://secure-api.example.com/data :安全的HTTPS接口地址。
该代码片段展示了如何在Android应用中实现安全通信,防止数据在传输过程中被窃取或篡改。
6.3 移动应用安全加固
6.3.1 应用签名与完整性验证
移动应用在发布前必须进行签名,以确保其来源可信。等级保护3.0要求应用在运行时进行签名验证,防止被篡改或重新打包。
以下是一个Android应用运行时验证签名的代码示例:
PackageManager pm = getPackageManager();
PackageInfo packageInfo = pm.getPackageInfo(getPackageName(), PackageManager.GET_SIGNATURES);
Signature[] signatures = packageInfo.signatures;

for (Signature signature : signatures) {
    MessageDigest md = MessageDigest.getInstance("SHA");
    md.update(signature.toByteArray());
    String currentSignature = Base64.encodeToString(md.digest(), Base64.DEFAULT);
    Log.d("Signature", "App Signature: " + currentSignature);
}
逻辑分析:
- 获取应用的签名信息;
- 使用SHA算法生成签名摘要;
- 与预期签名比对,确保未被篡改。
该机制是防止恶意代码注入的重要手段。
6.3.2 代码混淆与反调试机制
为了防止逆向工程和调试攻击,等级保护3.0建议对移动应用进行代码混淆和反调试处理。使用ProGuard或R8进行代码混淆配置如下:
# 保留所有Activity类
-keep public class * extends android.app.Activity
# 保留所有BroadcastReceiver类
-keep public class * extends android.content.BroadcastReceiver
# 保留所有Service类
-keep public class * extends android.app.Service
# 启用混淆
-optimizationpasses 5
-dontusemixedcaseclassnames
-dontskipnonpubliclibraryclasses
说明:
- keep :保留指定类,避免混淆;
- optimizationpasses :优化次数;
- 混淆后的代码难以被逆向分析,提升安全性。
此外,可在代码中添加反调试逻辑,例如:
if ((getApplicationInfo().flags & ApplicationInfo.FLAG_DEBUGGABLE) != 0) {
    throw new RuntimeException("Debuggable app detected!");
}
该逻辑检测应用是否处于调试模式,若为调试版本则终止运行,防止被动态调试。
6.3.3 数据本地存储安全策略
移动应用在本地存储用户数据时,需采取加密与权限控制措施。等级保护3.0推荐使用Android的Keystore系统进行密钥管理。
以下是一个使用Android Keystore加密数据的代码示例:
KeyStore keyStore = KeyStore.getInstance("AndroidKeyStore");
keyStore.load(null, null);

KeyGenerator keyGenerator = KeyGenerator
    .getInstance(KeyProperties.KEY_ALGORITHM_AES, "AndroidKeyStore");

keyGenerator.init(new KeyGenParameterSpec.Builder(
    "myKeyAlias",
    KeyProperties.PURPOSE_ENCRYPT | KeyProperties.PURPOSE_DECRYPT)
    .setBlockModes(KeyProperties.BLOCK_MODE_CBC)
    .setEncryptionPaddings(KeyProperties.ENCRYPTION_PADDING_PKCS7)
    .build());

SecretKey key = keyGenerator.generateKey();
参数说明:
- "myKeyAlias" :密钥别名;
- KeyProperties.PURPOSE_ENCRYPT | KeyProperties.PURPOSE_DECRYPT :密钥用途;
- BLOCK_MODE_CBC :加密模式;
- ENCRYPTION_PADDING_PKCS7 :填充方式。
该机制确保本地数据即使被非法访问也无法解密,提升数据存储安全性。
6.4 数据传输与隐私保护策略
6.4.1 传输数据加密策略
移动设备在与服务器通信时,必须使用加密协议(如TLS 1.2以上)确保数据在传输过程中不被窃取或篡改。以下是使用HTTPS进行数据加密的配置表:
| 通信协议 | 加密算法 | 密钥长度 | 传输安全性 | 推荐等级 |
|---|---|---|---|---|
| HTTP | 无 | 无 | 极低 | 不推荐 |
| HTTPS | TLS 1.2+ | 256位 | 高 | 推荐 |
| QUIC | TLS 1.3 | 256位 | 高 | 推荐 |
说明:
- HTTP协议不加密,易受中间人攻击;
- HTTPS使用TLS加密,保障通信安全;
- QUIC协议结合TLS 1.3,性能更优,推荐使用。
6.4.2 隐私数据最小化原则
等级保护3.0强调“隐私数据最小化”原则,即只收集和传输必要的数据,避免冗余信息暴露。例如,在移动应用中仅收集必要的用户标识和行为数据,避免采集身份证号、银行卡号等敏感信息。
以下是一个数据采集字段示例:
| 字段名 | 是否必要 | 加密方式 | 用途说明 |
|---|---|---|---|
| 用户ID | 是 | AES加密 | 标识用户身份 |
| 登录时间 | 是 | 无 | 行为分析 |
| IP地址 | 是 | SHA256哈希 | 地理位置分析 |
| 银行卡号 | 否 | - | 不采集 |
| 家庭住址 | 否 | - | 不采集 |
说明:
- 用户ID、登录时间、IP地址为必要字段;
- 银行卡号、家庭住址属于敏感信息,不建议采集;
- 若必须采集,应加密存储并限制访问权限。
6.4.3 数据脱敏与匿名化处理
对于必须传输的数据,应进行脱敏或匿名化处理。例如对用户手机号进行模糊处理:
public static String maskPhoneNumber(String phone) {
    if (phone.length() < 7) return phone;
    return phone.substring(0, 3) + "****" + phone.substring(7);
}
逻辑分析:
- 保留前3位和后4位,中间4位用 **** 代替;
- 防止手机号直接暴露,降低隐私泄露风险。
该处理方式可广泛应用于日志记录、用户展示等场景。
6.5 小结
本章系统分析了移动互联环境下的等级保护扩展安全要求,涵盖终端接入控制、无线通信安全、应用加固、数据传输与隐私保护等多个方面。通过接入控制、多因素认证、设备指纹识别、加密通信、代码混淆、数据脱敏等技术手段,可以有效提升移动终端在等级保护体系下的安全防护能力。下一章将围绕等级保护的测评流程与检查点展开,深入探讨如何对这些安全措施进行验证与评估。
7. 等级保护测评流程与检查点
7.1 等级保护测评的基本流程
等级保护测评是确保信息系统符合相应安全等级要求的重要环节,其流程通常包括以下几个阶段:
7.1.1 测评准备与资料收集
在正式测评开始前,测评机构需要与被测单位进行充分沟通,明确测评范围、对象及等级。随后收集以下资料:
- 系统定级报告
- 系统架构图与网络拓扑图
- 安全管理制度文档
- 日志审计与访问控制策略
- 系统软硬件清单及配置信息
示例操作步骤:
# 假设使用脚本收集服务器基础信息
#!/bin/bash
echo "Collecting system information..."
uname -a > system_info.txt
cat /etc/os-release >> system_info.txt
df -h >> system_info.txt
ps aux --sort=-%mem | head -n 11 >> system_info.txt
echo "System information collected."
说明: 该脚本用于收集操作系统版本、磁盘使用情况和内存占用最高的10个进程,便于后续分析系统安全状态。
7.1.2 现场测评与技术验证
现场测评主要包括以下技术手段:
- 渗透测试(Penetration Testing)
- 漏洞扫描(如使用Nessus、OpenVAS)
- 安全配置核查(如CIS Benchmark)
- 访问控制策略验证
- 日志完整性与审计分析
漏洞扫描示例(使用Nmap):
nmap -sV --script=vulners.nse 192.168.1.10
参数说明:
--sV:探测服务版本
---script=vulners.nse:使用vulners插件检测已知漏洞
-192.168.1.10:目标IP地址
7.2 测评过程中的关键检查点
7.2.1 安全管理制度检查要点
在制度层面,需重点检查以下内容:
| 检查项 | 检查内容 | 是否符合要求 |
|---|---|---|
| 安全组织架构 | 是否设立专门的安全管理部门 | ✅ / ❌ |
| 安全策略文档 | 是否包含访问控制、数据分类、应急响应等内容 | ✅ / ❌ |
| 员工安全意识培训 | 是否定期开展安全培训 | ✅ / ❌ |
| 第三方合作安全协议 | 是否签订保密协议与安全责任条款 | ✅ / ❌ |
7.2.2 技术措施与控制项验证方法
技术控制项的验证通常采用自动化工具与人工测试结合的方式,以下是一些典型技术验证点:
- 身份认证机制:
- 是否启用双因素认证(2FA)
- 密码复杂度策略是否启用(如Windows组策略)
# 查看Windows密码复杂度设置
Get-ItemProperty -Path "HKLM:\SYSTEM\CurrentControlSet\Services\Netlogon\Parameters" | Select-Object RequireStrongKey
说明: 若输出为
RequireStrongKey : 1,则表示已启用强密钥要求。
- 访问控制策略:
- 权限是否最小化分配
-
是否存在超级用户账户未被禁用
-
日志审计与完整性:
- 是否启用日志记录
- 日志是否加密存储或通过SIEM集中管理
Mermaid流程图展示日志审计流程:
graph TD
    A[系统操作行为] --> B[日志生成]
    B --> C{是否启用审计?}
    C -->|是| D[日志写入本地]
    D --> E[日志转发至SIEM]
    C -->|否| F[日志未记录]
    E --> G[安全分析与告警]
7.3 测评报告的编写与结果分析
7.3.1 报告结构与关键指标说明
等级保护测评报告通常包含以下几个部分:
- 封面与摘要 :项目名称、测评单位、等级信息等
- 测评背景与范围 :系统基本信息、测评目标
- 测评方法与工具 :使用的工具列表与技术手段
- 测评结果与评分 :逐项评分表、总体评分
- 问题清单与风险等级 :列出不符合项及对应风险等级
- 整改建议与后续计划 :提出具体整改措施与时间节点
关键指标示例:
| 指标项 | 说明 | 权重 |
|---|---|---|
| 安全策略完备性 | 是否建立完整的信息安全管理制度 | 20% |
| 身份认证强度 | 是否启用双因素认证 | 15% |
| 安全审计覆盖率 | 是否对关键操作进行日志记录 | 10% |
| 漏洞修复率 | 高危漏洞修复比例 | 25% |
| 应急响应机制 | 是否具备安全事件响应流程 | 30% |
7.3.2 问题整改建议与后续跟进机制
对于测评中发现的问题,应制定详细的整改计划并建立闭环管理机制:
- 整改建议示例:
- 启用Windows密码策略中的复杂性要求
- 部署入侵检测系统(IDS)以增强实时监控
-
对数据库访问进行细粒度权限控制
-
后续跟进机制:
- 设立整改责任人与时间节点
- 定期进行整改进度检查
- 二次复测确认整改效果
示例整改计划表:
| 整改项 | 责任人 | 截止时间 | 状态 |
|---|---|---|---|
| 启用防火墙策略审计 | 网络管理员 | 2025-04-15 | 进行中 |
| 数据库访问权限最小化 | DBA | 2025-04-20 | 未开始 |
| 部署日志集中管理平台 | 安全工程师 | 2025-04-25 | 未开始 |
说明: 表格可用于追踪整改进度,确保每个问题有明确的责任人和处理周期。
(本章内容到此为止,未作总结性陈述)
简介:网络安全等级保护3.0是国家对信息系统安全防护的核心框架,涵盖基本要求、测评要求和定级指南三大核心内容。该体系特别针对云计算、移动互联和工业控制系统提出了扩展安全要求。通过本指南,组织可以科学划分系统安全等级,掌握各等级的安全建设标准,并通过测评确保合规性,全面应对新技术环境下的信息安全挑战,保障关键基础设施的稳定运行。

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 30
 0
- 0


 已为社区贡献23条内容

所有评论(0)