C++加密算法实战总结:MD5、AES、DES与RSA详解

简介:在IT安全领域,加密技术是保障数据完整性和机密性的核心手段。本文围绕Crypto++库,深入讲解MD5哈希校验、AES和DES对称加密以及RSA非对称加密的实现原理与应用。结合CryptoAES.cpp、CryptoRSA.cpp等示例源码,系统性地展示如何在C++中使用Crypto++库完成各类加密操作。通过实际代码演示,帮助开发者掌握现代密码学基础,提升数据安全编程能力。
1. 加密技术概述与分类
加密技术是信息安全体系中的基石,其核心目标是通过数学算法对数据进行变换,使得未经授权的个体无法读取原始信息。在现代信息系统中,加密不仅用于保护静态数据(如存储在数据库中的敏感信息),也广泛应用于动态数据传输(如网络通信中的隐私保护)。加密过程通常涉及明文、密文、加密算法和密钥四个基本要素。其中, 密钥 作为控制加密与解密过程的关键参数,直接决定了系统的安全性强度。根据密钥使用方式的不同,加密算法主要分为三类: 对称加密 (如AES、DES)、 非对称加密 (如RSA)和 哈希算法 (如MD5、SHA-256)。每种加密方式各有其适用场景与安全特性,后续章节将深入探讨其原理与实现方式。
2. MD5哈希算法原理与实现
2.1 哈希算法的基本概念
2.1.1 哈希函数的定义与特性
哈希函数是一种将任意长度的输入数据(通常称为“消息”)转换为固定长度输出(称为“哈希值”或“摘要”)的数学函数。哈希函数具有以下关键特性:
- 确定性 :相同的输入始终产生相同的输出。
- 快速计算 :给定输入,计算哈希值的时间是可接受的。
- 抗碰撞性 :很难找到两个不同的输入,使得它们的哈希值相同。
- 抗原像攻击性 :从哈希值反推原始输入在计算上是不可行的。
- 雪崩效应 :输入的微小变化应导致输出的显著变化。
这些特性使得哈希函数广泛应用于数据完整性校验、密码存储、数字签名等领域。
2.1.2 哈希算法在信息安全中的应用场景
哈希算法在信息安全中扮演着重要角色,以下是几个典型应用场景:
| 应用场景 | 描述 |
|---|---|
| 数据完整性校验 | 在传输或存储数据时,计算哈希值并在接收端验证,确保数据未被篡改。 |
| 密码存储 | 系统不存储用户明文密码,而是存储其哈希值,防止数据库泄露时密码直接暴露。 |
| 数字签名 | 在数字签名过程中,对文档的哈希值进行加密,而非直接加密整个文档,提高效率。 |
| 区块链技术 | 区块链中每个区块包含前一个区块的哈希值,形成链式结构,确保历史数据不可篡改。 |
| 文件唯一标识 | 哈希值可作为文件的“指纹”,用于去重、缓存、内容寻址等场景。 |
通过这些应用可以看出,哈希算法是信息安全体系中的基石之一。
2.2 MD5算法的原理与结构
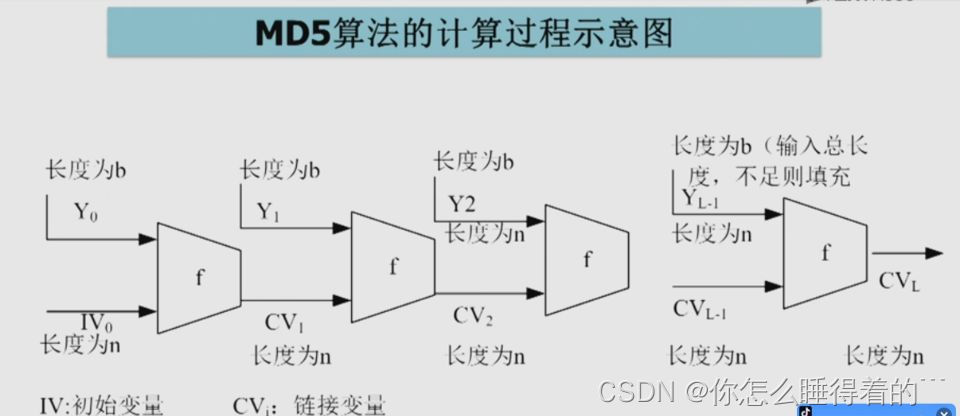
2.2.1 MD5算法的整体流程与数据分组
MD5(Message-Digest Algorithm 5)是由Ronald Rivest于1991年设计的哈希算法,输出为128位(16字节)的哈希值,通常以32位十六进制字符串表示。
MD5的处理流程主要包括以下几个步骤:
graph TD
    A[原始消息] --> B[填充消息]
    B --> C[附加长度]
    C --> D[分组处理]
    D --> E[初始化缓冲区]
    E --> F[循环压缩函数]
    F --> G[输出128位哈希值]
详细流程如下:
- 填充消息 :将原始消息填充至长度为
512 × n + 448,即填充后长度模512等于448。填充以一个1位,后面接0位,直到满足条件。 - 附加长度 :在填充后的消息末尾附加一个64位的原始消息长度(以位为单位),使总长度为512的整数倍。
- 分组处理 :将消息分成512位(64字节)的块,每块进一步划分为16个32位(4字节)的子块。
- 初始化缓冲区 :使用四个32位寄存器A、B、C、D,初始化为固定值:
- A: 0x67452301
- B: 0xEFCDAB89
- C: 0x98BADCFE
- D: 0x10325476 - 循环压缩函数 :对每个512位块进行四轮处理,每轮使用不同的非线性函数,并与常量、消息字和寄存器进行运算。
- 输出结果 :所有块处理完成后,将四个寄存器的值按顺序拼接,得到最终的128位哈希值。
2.2.2 MD5的初始化向量与压缩函数
MD5的核心在于其压缩函数的设计。每轮处理使用不同的逻辑函数,具体如下:
| 轮次 | 函数表达式 | 描述 |
|---|---|---|
| 第1轮 | F(X,Y,Z) = (X ∧ Y) ∨ (¬X ∧ Z) | 每个字的处理依赖于前三个字 |
| 第2轮 | G(X,Y,Z) = (X ∧ Z) ∨ (Y ∧ ¬Z) | 引入非线性变换 |
| 第3轮 | H(X,Y,Z) = X ⊕ Y ⊕ Z | 异或操作增强随机性 |
| 第4轮 | I(X,Y,Z) = Y ⊕ (X ∨ ¬Z) | 引入额外的布尔运算 |
每轮操作中,使用一个常量表 K[i] 和一个消息字 M[i] ,并结合位移操作(如循环左移)进行处理。
2.3 Crypto++库中HashTransformation类的使用
2.3.1 HashTransformation类的核心方法解析
Crypto++ 是一个广泛使用的C++加密库,提供了对多种哈希算法的支持。 HashTransformation 是其核心抽象类,定义了哈希计算的基本接口。
常用方法包括:
| 方法名 | 参数 | 描述 |
|---|---|---|
Update(const byte *input, size_t length) | 输入数据和长度 | 更新哈希计算状态 |
Final(byte *digest) | 输出缓冲区 | 完成哈希计算并将结果写入指定缓冲区 |
TruncatedFinal(byte *digest, size_t size) | 输出缓冲区和大小 | 类似Final,但允许指定输出大小 |
Restart() | 无 | 重置哈希状态,重新开始计算 |
DigestSize() | 无 | 返回哈希输出的大小(字节数) |
这些方法构成了哈希计算的标准流程:初始化 → 更新 → 完成。
2.3.2 使用Crypto++实现MD5哈希计算的代码示例
以下是一个使用Crypto++实现MD5哈希计算的完整C++代码示例:
#include <iostream>
#include <iomanip>
#include <sstream>
#include <string>
#include <cryptopp/md5.h>
#include <cryptopp/hex.h>

std::string ComputeMD5(const std::string& input) {
    // 创建MD5对象
    CryptoPP::MD5 md5;

    // 存储哈希结果
    byte digest[CryptoPP::MD5::DIGESTSIZE];

    // 更新哈希状态
    md5.Update(reinterpret_cast<const byte*>(input.c_str()), input.length());

    // 完成计算
    md5.Final(digest);

    // 转换为十六进制字符串
    std::stringstream ss;
    for (int i = 0; i < CryptoPP::MD5::DIGESTSIZE; ++i) {
        ss << std::hex << std::setw(2) << std::setfill('0')
           << static_cast<int>(digest[i]);
    }

    return ss.str();
}

int main() {
    std::string data = "Hello, World!";
    std::string hash = ComputeMD5(data);
    std::cout << "MD5 Hash of \"" << data << "\": " << hash << std::endl;
    return 0;
}
代码逐行分析:
- 第7行 :定义一个函数
ComputeMD5,接收字符串输入并返回其MD5哈希值。 - 第10行 :创建
CryptoPP::MD5对象,该对象继承自HashTransformation。 - 第13行 :定义一个
digest数组,用于存储哈希结果。CryptoPP::MD5::DIGESTSIZE为16字节。 - 第16行 :调用
Update方法更新哈希状态,传入输入数据的字节指针和长度。 - 第19行 :调用
Final方法完成计算,结果写入digest。 - 第22-26行 :将字节数组转换为十六进制字符串,使用
std::hex设置输出格式。 - 第30-34行 :主函数中调用
ComputeMD5并输出结果。
此代码展示了如何在实际项目中使用Crypto++库实现MD5哈希计算,具有良好的可读性和可复用性。
2.4 MD5的安全性分析与替代建议
2.4.1 MD5算法存在的安全问题
尽管MD5在过去被广泛使用,但其安全性已被严重削弱,主要原因包括:
- 碰撞攻击 :研究人员已成功构造出两个不同的输入,生成相同的MD5哈希值。这意味着攻击者可以伪造数据而保持哈希不变。
- 前像攻击 :虽然尚未完全攻破,但MD5的抗前像性已被质疑。
- 广泛使用导致攻击面大 :由于大量系统仍依赖MD5进行完整性校验,一旦被攻破,后果严重。
MD5已被证明不适用于高安全需求的场景,如数字签名、密码存储等。
2.4.2 推荐使用的更安全哈希算法(如SHA-256)
为了应对MD5的安全问题,推荐使用更安全的哈希算法,如SHA-256(Secure Hash Algorithm 256位)。
SHA-256具有以下优势:
- 更强的抗碰撞性 :目前尚未发现有效的SHA-256碰撞攻击。
- 更长的输出长度 :256位(32字节),比MD5的128位更难被暴力破解。
- 广泛支持 :被主流操作系统、加密库和协议广泛支持,如TLS、SSH、区块链等。
以下是使用Crypto++实现SHA-256哈希计算的代码示例:
#include <iostream>
#include <iomanip>
#include <sstream>
#include <string>
#include <cryptopp/sha.h>
#include <cryptopp/hex.h>

std::string ComputeSHA256(const std::string& input) {
    CryptoPP::SHA256 sha256;
    byte digest[CryptoPP::SHA256::DIGESTSIZE];
    sha256.Update(reinterpret_cast<const byte*>(input.c_str()), input.length());
    sha256.Final(digest);

    std::stringstream ss;
    for (int i = 0; i < CryptoPP::SHA256::DIGESTSIZE; ++i) {
        ss << std::hex << std::setw(2) << std::setfill('0')
           << static_cast<int>(digest[i]);
    }

    return ss.str();
}

int main() {
    std::string data = "Secure this data!";
    std::string hash = ComputeSHA256(data);
    std::cout << "SHA-256 Hash of \"" << data << "\": " << hash << std::endl;
    return 0;
}
此代码结构与MD5示例类似,仅替换为 SHA256 类,展示了如何在实际项目中安全替代MD5。
3. AES对称加密算法原理与CBC模式应用
对称加密算法在现代信息安全体系中占据着重要地位,其核心特点是加密与解密使用相同的密钥。AES(Advanced Encryption Standard,高级加密标准)作为目前最广泛使用的对称加密算法之一,以其安全性高、性能优越和实现灵活而受到青睐。本章将深入解析AES算法的结构与工作原理,重点介绍其在CBC(Cipher Block Chaining,密文分组链接)模式下的实现方式,并结合实际代码示例说明其在项目中的部署要点。
3.1 对称加密技术概述
3.1.1 对称加密的工作原理与密钥管理
对称加密(Symmetric Encryption)是一种使用相同密钥进行加密和解密的密码学技术。其基本流程如下:
- 加密阶段 :明文通过加密算法和密钥生成密文。
- 传输阶段 :密文在网络上传输。
- 解密阶段 :接收方使用相同的密钥和解密算法还原明文。
对称加密的关键在于密钥的安全管理。由于加密和解密使用相同的密钥,因此必须确保密钥在通信双方之间安全地交换和存储。常见的密钥分发方式包括:
- 使用非对称加密(如RSA)加密对称密钥进行传输。
- 利用预共享密钥(PSK)机制在可信环境中分发。
- 使用Diffie-Hellman密钥交换协议实现安全密钥协商。
对称加密的优点包括:
- 加密速度快 :适用于大量数据的加密处理。
- 实现简单 :算法结构相对简单,适合硬件和软件实现。
但其缺点也很明显:
- 密钥管理复杂 :每个通信对需要独立的密钥,密钥数量随通信对象数量呈指数增长。
- 安全性依赖于密钥保密性 :一旦密钥泄露,整个加密通信将被破解。
3.1.2 AES与DES的对比分析
| 特性 | AES | DES |
|---|---|---|
| 加密类型 | 对称加密 | 对称加密 |
| 分组长度 | 128位 | 64位 |
| 密钥长度 | 128/192/256位 | 56位 |
| 安全性 | 高 | 低(已被暴力破解) |
| 算法结构 | 替换-置换网络(SPN) | Feistel网络 |
| 运算效率 | 高 | 低 |
| 应用场景 | TLS、文件加密、数据库加密等 | 已淘汰,被3DES和AES替代 |
AES(Advanced Encryption Standard)于2001年由NIST(美国国家标准与技术研究院)正式采纳,取代了安全性较低的DES(Data Encryption Standard)。AES支持三种密钥长度(128、192、256位),具有极高的抗攻击能力,成为现代加密的标准算法之一。
3.2 AES算法的核心结构与加密流程
3.2.1 AES的密钥扩展与轮函数
AES算法的核心结构包括以下几个阶段:
-
初始轮(Initial Round) :
- AddRoundKey:将明文与初始密钥进行异或操作。 -
中间轮(Rounds) :
- SubBytes:使用S盒(Substitution Box)进行字节替换。
- ShiftRows:对状态矩阵的行进行循环移位。
- MixColumns:对状态矩阵的列进行线性变换。
- AddRoundKey:将当前轮密钥与状态进行异或。 -
最终轮(Final Round) :
- SubBytes
- ShiftRows
- AddRoundKey(不执行MixColumns)
轮函数的执行次数取决于密钥长度:
- 128位密钥:10轮
- 192位密钥:12轮
- 256位密钥:14轮
密钥扩展(Key Expansion)是AES算法的重要组成部分,用于从原始密钥中生成多个轮密钥。扩展过程通过Rijndael密钥调度算法实现,每一轮使用不同的子密钥,从而增强安全性。
3.2.2 AES的不同密钥长度与分组长度支持
AES支持三种密钥长度:
- AES-128 :128位密钥,10轮加密
- AES-192 :192位密钥,12轮加密
- AES-256 :256位密钥,14轮加密
尽管AES支持128位分组长度,但部分实现支持192位和256位分组长度(AES-NI扩展支持)。标准实现中,AES处理的明文数据被分割为128位(16字节)的块进行加密。
AES的轮数与密钥长度关系如下:
graph TD
    A[AES-128] --> B[10轮]
    C[AES-192] --> D[12轮]
    E[AES-256] --> F[14轮]
轮数的增加提升了算法的抗攻击能力,但也带来了更高的计算开销。因此,在实际应用中应根据性能与安全性的平衡选择合适的密钥长度。
3.3 AES在CBC模式下的实现
3.3.1 CBC模式的工作机制与优势
CBC(Cipher Block Chaining,密文分组链接)是一种常见的分组加密操作模式。其工作原理如下:
- 初始化向量(IV) :使用一个随机且唯一的初始化向量作为第一个明文块的异或输入。
- 加密过程 :
- 每个明文块先与前一个密文块进行异或操作。
- 异或结果再通过AES加密生成当前密文块。 - 解密过程 :
- 当前密文块通过AES解密。
- 解密结果再与前一个密文块异或得到明文。
CBC模式的优势在于:
- 数据依赖性 :每个密文块依赖于前一个密文块,提升了数据的扩散性。
- 安全性高 :相比ECB模式,CBC避免了相同明文块生成相同密文块的问题。
但其缺点是:
- 串行处理 :加密必须按顺序进行,不利于并行计算。
- 需要IV :初始化向量必须随机且不可预测,否则会降低安全性。
3.3.2 使用Crypto++实现AES-CBC加密与解密操作
以下是一个使用Crypto++库实现AES-CBC加密与解密的C++代码示例:
#include <iostream>
#include <string>
#include <cryptopp/aes.h>
#include <cryptopp/modes.h>
#include <cryptopp/filters.h>
#include <cryptopp/osrng.h>

int main() {
    using namespace CryptoPP;

    // 原始明文
    std::string plaintext = "This is a secret message.";
    std::string ciphertext;
    std::string decryptedtext;

    // 初始化AES密钥(16字节 = 128位)
    byte key[AES::DEFAULT_KEYLENGTH];
    memset(key, 0x01, AES::DEFAULT_KEYLENGTH);

    // 初始化向量IV(16字节)
    byte iv[AES::BLOCKSIZE];
    memset(iv, 0x00, AES::BLOCKSIZE);

    // AES加密(CBC模式)
    AES::Encryption aesEncryption(key, AES::DEFAULT_KEYLENGTH);
    CBC_Mode_ExternalCipher::Encryption cbcEncryption(aesEncryption, iv);

    // 使用StreamTransformationFilter进行加密
    StringSource(plaintext, true,
        new StreamTransformationFilter(cbcEncryption,
            new StringSink(ciphertext)
        ) // StreamTransformationFilter
    ); // StringSource

    std::cout << "Encrypted: ";
    for (char c : ciphertext) {
        printf("%02X ", (unsigned char)c);
    }
    std::cout << std::endl;

    // AES解密(CBC模式)
    AES::Decryption aesDecryption(key, AES::DEFAULT_KEYLENGTH);
    CBC_Mode_ExternalCipher::Decryption cbcDecryption(aesDecryption, iv);

    StringSource(ciphertext, true,
        new StreamTransformationFilter(cbcDecryption,
            new StringSink(decryptedtext)
        ) // StreamTransformationFilter
    ); // StringSource

    std::cout << "Decrypted: " << decryptedtext << std::endl;

    return 0;
}
代码逻辑逐行解读:
-
#include <cryptopp/aes.h>:引入AES算法头文件。 -
#include <cryptopp/modes.h>:引入加密模式(如CBC)头文件。 -
#include <cryptopp/filters.h>:引入流处理过滤器,用于加密/解密操作。 -
byte key[AES::DEFAULT_KEYLENGTH];:定义16字节的密钥(AES-128)。 -
memset(key, 0x01, AES::DEFAULT_KEYLENGTH);:填充密钥值。 -
byte iv[AES::BLOCKSIZE];:定义初始化向量,长度为16字节。 -
AES::Encryption aesEncryption(...):创建AES加密对象。 -
CBC_Mode_ExternalCipher::Encryption cbcEncryption(...):配置CBC模式加密器。 -
StringSource(...):使用Crypto++的流式处理方式,将明文通过加密器处理。 -
StreamTransformationFilter(...):用于将数据流转换为加密后的字节流。 -
StringSink(...):将加密后的字节流输出到字符串变量。
该示例展示了如何使用Crypto++库进行AES-CBC加密与解密,适用于实际项目中数据保护的场景。
3.4 AES加密在实际项目中的部署建议
3.4.1 初始化向量(IV)的选择与管理
在CBC模式中,初始化向量(IV)必须满足以下条件:
- 唯一性 :每个加密会话应使用不同的IV,避免相同明文生成相同密文。
- 不可预测性 :IV应随机生成,防止攻击者推测明文内容。
- 传输方式 :IV可以与密文一起传输,但不能被篡改。
推荐做法:
-
使用Crypto++的
AutoSeededRandomPool类生成随机IV:
cpp AutoSeededRandomPool prng; prng.GenerateBlock(iv, AES::BLOCKSIZE); -
IV应随密文一同传输,通常在加密数据前附加IV。
3.4.2 加密数据的存储与传输安全策略
在实际项目中,AES加密数据的存储与传输应遵循以下安全策略:
-
密钥保护 :
- 使用硬件安全模块(HSM)或密钥管理系统(KMS)存储密钥。
- 使用非对称加密(如RSA)加密AES密钥进行传输。 -
数据完整性验证 :
- 使用HMAC(Hash-based Message Authentication Code)验证数据完整性。
- 避免使用不带认证的加密模式(如CBC),建议使用GCM(Galois/Counter Mode)等认证加密模式。 -
防篡改机制 :
- 对加密数据进行数字签名,确保数据来源可靠。
- 使用SSL/TLS等安全传输协议进行加密通信。 -
定期更换密钥 :
- 实施密钥轮换策略,避免长期使用同一密钥导致泄露风险。 -
日志与审计 :
- 记录密钥使用情况和加密操作日志,便于追踪和审计。
通过以上策略,可以有效提升AES加密在实际系统中的安全性,保障数据的机密性与完整性。
4. DES对称加密标准与实现示例
在对称加密算法的发展历程中, 数据加密标准(Data Encryption Standard, DES) 是具有里程碑意义的算法之一。作为美国国家标准局(NBS,现为NIST)于1977年正式发布的加密标准,DES在数十年内广泛应用于金融、通信和政府系统中。虽然如今DES已不再被认为是安全的,但其设计思想和实现方式为后续算法(如Triple DES和AES)提供了重要参考。本章将从DES的发展背景、内部结构、Crypto++实现示例以及安全性分析四个方面,深入探讨这一经典对称加密标准。
4.1 DES算法的发展背景与标准演变
4.1.1 DES的历史与应用场景
DES最初由IBM开发,随后经过美国国家安全局(NSA)参与改进,于1977年被采纳为联邦信息处理标准(FIPS PUB 46)。DES采用 Feistel结构 ,使用 56位密钥长度 对64位明文块进行加密。尽管其密钥长度较短,但在20世纪80年代至90年代初期,DES广泛用于ATM交易、电子资金转账(EFT)等安全敏感场景。
DES之所以被广泛采用,主要得益于以下几点:
- 标准化程度高 :FIPS认证确保了不同厂商实现的兼容性;
- 硬件实现高效 :其设计适合早期的硬件加密芯片;
- 算法公开透明 :算法细节完全公开,便于学术研究与工程实现。
然而,随着计算能力的提升,DES的安全性在20世纪末期逐渐受到质疑。
4.1.2 DES的局限性与Triple DES的提出
DES的主要缺陷在于其 56位密钥长度 ,这使得穷举攻击在1990年代成为可能。1998年,电子前沿基金会(EFF)开发的“Deep Crack”系统仅用56小时便破解了一个DES密钥,标志着DES正式退出主流安全算法的舞台。
为了解决DES密钥长度不足的问题, Triple DES(3DES) 被提出。3DES采用三重加密方式,使用 两个或三个独立密钥 对数据进行三次加密。其基本公式如下:
C = E(K3, D(K2, E(K1, P)))
其中, E 表示加密操作, D 表示解密操作, K1, K2, K3 为密钥, P 为明文, C 为密文。
3DES的密钥长度可达112位或168位,显著提升了安全性。尽管如此,3DES的加密效率较低,且已被更安全高效的AES所取代。
表1:DES与3DES参数对比
| 参数 | DES | 3DES (2K) | 3DES (3K) |
|---|---|---|---|
| 密钥长度 | 56 bits | 112 bits | 168 bits |
| 分组长度 | 64 bits | 64 bits | 64 bits |
| 加密轮数 | 16 | 48 | 48 |
| 安全性 | 已破解 | 安全 | 安全 |
| 性能 | 高 | 低 | 更低 |
4.2 DES加密算法的内部结构
4.2.1 DES的Feistel结构与轮函数
DES采用 Feistel网络结构 ,将明文分为左右两部分(L0和R0),每轮加密中使用右半部分作为输入,经过轮函数F处理后与左半部分异或,再交换左右部分,进行下一轮操作。
DES加密流程如下:
graph TD
    A[初始置换 IP] --> B(轮函数 F)
    B --> C[轮次迭代]
    C --> D{是否为第16轮?}
    D -- 否 --> B
    D -- 是 --> E[最终置换 FP]
每轮的轮函数F包含以下步骤:
- 扩展置换(E-box) :将32位输入扩展为48位;
- 与子密钥异或 ;
- S盒替换 :将48位数据分组,通过8个S盒转换为32位输出;
- P盒置换 :重新排列32位数据。
S盒是DES中最重要的非线性部分,直接影响算法的抗差分攻击能力。
4.2.2 DES的密钥调度与加密流程
DES使用一个64位密钥(其中8位为奇偶校验位),通过 密钥调度算法 生成16个48位子密钥,用于每轮加密。密钥调度过程包括:
- PC-1置换 :将64位密钥压缩为56位;
- 循环左移 :根据轮次进行左移;
- PC-2置换 :生成48位子密钥。
表2:DES密钥调度过程
| 步骤 | 操作说明 |
|---|---|
| 输入 | 64位主密钥 |
| PC-1置换 | 去除校验位,生成56位有效密钥 |
| 循环左移 | 每轮根据固定位数进行左移 |
| PC-2置换 | 生成48位子密钥 |
| 输出 | 16个子密钥,用于每轮加密 |
DES加密过程如下:
- 对明文进行 初始置换(IP) ;
- 将明文分为L0和R0;
- 进行16轮Feistel结构处理;
- 交换左右部分,进行 最终置换(FP) 得到密文。
4.3 Crypto++中DES加密流程实现
4.3.1 DES加密的基本步骤与函数调用
Crypto++是一个开源的C++加密库,支持DES、AES、RSA等多种加密算法。要使用Crypto++实现DES加密,需引入相关头文件并调用对应的类和函数。
以下是使用Crypto++实现DES加密的基本步骤:
-
引入必要的头文件:
cpp #include <des.h> #include <modes.h> #include <filters.h> #include <iostream> -
设置密钥和初始化向量(IV);
- 创建加密对象并设置密钥;
- 使用加密器进行数据处理;
- 输出密文。
4.3.2 ECB与CBC模式下的DES加密示例
ECB模式加密示例
ECB(Electronic Codebook)是最简单的分组加密模式,每个明文块独立加密。
#include <des.h>
#include <modes.h>
#include <filters.h>
#include <iostream>

int main() {
    using namespace CryptoPP;

    byte key[DES::DEFAULT_KEYLENGTH] = {0x00, 0x01, 0x02, 0x03, 0x04, 0x05, 0x06, 0x07};
    byte iv[DES::BLOCKSIZE] = {0}; // ECB不需要IV
    byte plain[] = "Hello DES!";
    byte cipher[16], recovered[16];

    DES::Encryption desEncryption(key, DES::DEFAULT_KEYLENGTH);
    ECB_Mode_ExternalCipher::Encryption ecbEncryption(desEncryption);

    ecbEncryption.ProcessData(cipher, plain, sizeof(plain));

    std::cout << "Cipher (ECB): ";
    for (int i = 0; i < 16; ++i) {
        printf("%02X ", cipher[i]);
    }
    std::cout << std::endl;

    return 0;
}
代码分析
-
DES::Encryption:创建DES加密对象; -
ECB_Mode_ExternalCipher::Encryption:使用ECB模式包装加密对象; -
ProcessData:对明文进行加密处理; -
key:使用8字节密钥(56位); -
iv:ECB模式不使用IV; - 输出结果为16字节密文。
CBC模式加密示例
CBC(Cipher Block Chaining)模式引入IV,提高安全性。
#include <des.h>
#include <modes.h>
#include <filters.h>
#include <iostream>

int main() {
    using namespace CryptoPP;

    byte key[DES::DEFAULT_KEYLENGTH] = {0x00, 0x01, 0x02, 0x03, 0x04, 0x05, 0x06, 0x07};
    byte iv[DES::BLOCKSIZE] = {0x00, 0x01, 0x02, 0x03, 0x04, 0x05, 0x06, 0x07};
    byte plain[] = "Hello DES!";
    byte cipher[16], recovered[16];

    DES::Encryption desEncryption(key, DES::DEFAULT_KEYLENGTH);
    CBC_Mode_ExternalCipher::Encryption cbcEncryption(desEncryption, iv);

    cbcEncryption.ProcessData(cipher, plain, sizeof(plain));

    std::cout << "Cipher (CBC): ";
    for (int i = 0; i < 16; ++i) {
        printf("%02X ", cipher[i]);
    }
    std::cout << std::endl;

    return 0;
}
代码分析
-
CBC_Mode_ExternalCipher::Encryption:使用CBC模式包装加密对象; -
ProcessData:加密明文; -
iv:初始化向量,需与解密端一致; - 输出结果为16字节密文。
4.4 DES的安全性与现代加密标准的对比
4.4.1 DES算法存在的安全威胁
DES的主要安全问题包括:
- 密钥空间过小 :56位密钥可通过暴力破解;
- 易受差分攻击与线性攻击 :S盒设计虽强,但仍存在理论上的攻击方式;
- 缺乏前向安全性 :若密钥泄露,所有历史加密数据均可被解密。
此外,DES加密的 ECB模式 存在模式缺陷,相同明文块会生成相同密文,容易被分析。
4.4.2 向AES迁移的必要性与实践建议
尽管Triple DES在一定程度上延长了DES的生命周期,但其加密效率低、密钥管理复杂等问题仍无法满足现代应用需求。因此,向 高级加密标准(AES) 迁移已成为行业共识。
迁移建议如下:
- 逐步替换 :在遗留系统中逐步替换DES为AES;
- 统一密钥管理 :采用密钥派生函数(如PBKDF2)生成更强密钥;
- 使用安全模式 :如AES-GCM、AES-CBC等;
- 增强初始化向量(IV)管理 :避免重复使用IV;
- 定期更新密钥 :防止长期使用同一密钥导致泄露。
表3:DES与AES对比
| 特性 | DES | AES |
|---|---|---|
| 密钥长度 | 56位 | 128/192/256位 |
| 分组长度 | 64位 | 128位 |
| 安全性 | 已不安全 | 安全 |
| 性能 | 低 | 高 |
| 标准状态 | 已淘汰 | 现行标准 |
| 支持模式 | ECB/CBC等 | GCM/CTR等 |
AES不仅具备更强的安全性,还支持现代加密所需的多种模式(如GCM),具备 认证加密 能力,能够同时保证数据的机密性和完整性。
本章从DES的发展历程、内部结构、Crypto++实现到安全性分析,系统地介绍了这一经典对称加密标准。尽管DES已不再推荐用于现代安全系统,但其设计理念和实现方式对理解对称加密机制具有重要价值。下一章将进入非对称加密领域,介绍RSA算法及其在实际应用中的实现与安全策略。
5. RSA非对称加密原理与密钥生成
5.1 非对称加密技术的基本原理
5.1.1 公钥与私钥的工作机制
非对称加密(Asymmetric Encryption)是一种基于数学难题构建的加密方式,其核心在于使用一对密钥: 公钥(Public Key) 和 私钥(Private Key) 。公钥可以公开分发,用于加密数据;而私钥必须严格保密,用于解密数据。两者在数学上具有关联性,但无法从公钥推导出私钥。
其基本工作流程如下:
- 加密过程 :发送方使用接收方的公钥对明文进行加密,生成密文。
- 解密过程 :接收方使用自己的私钥对密文进行解密,还原出原始明文。
例如,使用RSA算法时,加密公式为:
C = M^e \mod n
解密公式为:
M = C^d \mod n
其中:
- $ M $ 是明文;
- $ C $ 是密文;
- $ e $ 是公钥指数;
- $ d $ 是私钥指数;
- $ n $ 是两个大素数的乘积。
非对称加密机制确保了即使攻击者知道公钥和密文,也无法推导出明文或私钥,从而保障了通信的安全性。
5.1.2 非对称加密在数字签名与密钥交换中的应用
非对称加密不仅用于加密通信,还在 数字签名 和 密钥交换 中发挥着重要作用。
- 数字签名 :发送方使用自己的私钥对消息的哈希值进行加密,生成签名。接收方使用发送方的公钥验证签名,从而确保消息的完整性与发送者身份的真实性。
- 密钥交换 :非对称加密常用于安全地交换对称加密的密钥。例如,在TLS协议中,客户端使用服务器的公钥加密一个随机生成的对称密钥,确保只有服务器可以解密并获得该密钥,后续通信则使用对称加密以提高效率。
非对称加密机制解决了对称加密中密钥分发的难题,成为现代信息安全体系中的重要支柱。
5.2 RSA算法的数学基础与实现流程
5.2.1 大素数选取与模幂运算原理
RSA的安全性建立在 大整数分解难题 (Integer Factorization Problem)之上。其核心数学基础包括:
- 选取两个大素数 $ p $ 和 $ q $
- 计算它们的乘积 $ n = p \times q $,作为模数
- 计算欧拉函数 $ \phi(n) = (p - 1)(q - 1) $
- 选择一个整数 $ e $,使得 $ 1 < e < \phi(n) $ 且 $ e $ 与 $ \phi(n) $ 互质
- 计算私钥指数 $ d $,满足 $ d \times e \equiv 1 \mod \phi(n) $
在实现中,选择大素数通常使用米勒-拉宾素性检测算法,确保 $ p $ 和 $ q $ 是足够大的随机素数。模幂运算(如 $ M^e \mod n $)是RSA加解密的核心操作,通常使用 快速幂算法 (Exponentiation by Squaring)进行优化,以提升计算效率。
5.2.2 RSA密钥对的生成与加解密过程
RSA的加解密流程如下:
- 密钥生成 :
- 生成两个大素数 $ p $ 和 $ q $
- 计算 $ n = p \times q $、$ \phi(n) = (p - 1)(q - 1) $
- 选择 $ e $,一般为 65537(即 $ 0x10001 $)
- 计算 $ d $,即 $ e^{-1} \mod \phi(n) $
- 加密过程 :
- 输入明文 $ M $,要求 $ 0 < M < n $
- 计算密文 $ C = M^e \mod n $
- 解密过程 :
- 输入密文 $ C $
- 计算明文 $ M = C^d \mod n $
该过程保证了加密与解密的一致性,并且由于大素数因子难以分解,攻击者无法轻易获取 $ d $,从而保证了安全性。
5.3 Crypto++中RSA加密与解密操作
5.3.1 使用RSA类进行非对称加密
Crypto++ 是一个功能强大的C++加密库,支持多种加密算法的实现。使用Crypto++进行RSA加密和解密的基本步骤如下:
- 生成密钥对 :使用
InvertibleRSAFunction生成私钥,公钥则从私钥中提取。 - 加密操作 :使用
RSAES_OAEP_SHA_Encryptor对明文进行加密。 - 解密操作 :使用
RSAES_OAEP_SHA_Decryptor对密文进行解密。
Crypto++ 的RSA类封装了底层的数学运算,开发者无需手动实现大数运算和模幂计算,极大简化了开发流程。
5.3.2 实现RSA加解密的完整代码示例
以下是一个使用Crypto++实现RSA加解密的完整C++代码示例:
#include <iostream>
#include <string>
#include <cryptopp/rsa.h>
#include <cryptopp/osrng.h>
#include <cryptopp/base64.h>
#include <cryptopp/files.h>
#include <cryptopp/cryptlib.h>
#include <cryptopp/hex.h>

using namespace std;
using namespace CryptoPP;

int main() {
    AutoSeededRandomPool rng;

    // Step 1: Generate RSA keys
    InvertibleRSAFunction parameters;
    parameters.GenerateRandomWithKeySize(rng, 2048); // Generate 2048-bit RSA key
    RSA::PrivateKey privateKey(parameters);
    RSA::PublicKey publicKey(parameters);

    // Step 2: Prepare plaintext
    string plainText = "Hello, RSA Encryption with Crypto++!";
    string cipherText, recoveredText;

    // Step 3: Encrypt using public key
    RSAES_OAEP_SHA_Encryptor encryptor(publicKey);
    StringSource(plainText, true,
        new PK_EncryptorFilter(rng, encryptor,
            new StringSink(cipherText)
        ) // PK_EncryptorFilter
    ); // StringSource

    cout << "Encrypted Data (Base64): ";
    StringSource(cipherText, true,
        new Base64Encoder(
            new FileSink(cout)
        )
    );
    cout << endl;

    // Step 4: Decrypt using private key
    RSAES_OAEP_SHA_Decryptor decryptor(privateKey);
    StringSource(cipherText, true,
        new PK_DecryptorFilter(rng, decryptor,
            new StringSink(recoveredText)
        ) // PK_DecryptorFilter
    ); // StringSource

    cout << "Decrypted Text: " << recoveredText << endl;

    return 0;
}
代码说明:
-
AutoSeededRandomPool:自动播种的伪随机数生成器,用于密钥生成和加密操作。 -
InvertibleRSAFunction:用于生成RSA参数和私钥。 -
RSAES_OAEP_SHA_Encryptor / RSAES_OAEP_SHA_Decryptor:使用OAEP填充和SHA哈希算法的加密器与解密器。 -
StringSource+PK_EncryptorFilter:数据流式加密结构,简化数据处理流程。 -
Base64Encoder:将二进制密文编码为Base64字符串,便于输出和传输。
该示例展示了如何使用Crypto++完成完整的RSA加解密流程,具备良好的可读性和实用性,适合在实际项目中复用。
(未完待续)
简介:在IT安全领域,加密技术是保障数据完整性和机密性的核心手段。本文围绕Crypto++库,深入讲解MD5哈希校验、AES和DES对称加密以及RSA非对称加密的实现原理与应用。结合CryptoAES.cpp、CryptoRSA.cpp等示例源码,系统性地展示如何在C++中使用Crypto++库完成各类加密操作。通过实际代码演示,帮助开发者掌握现代密码学基础,提升数据安全编程能力。

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 15
 0
- 0


 已为社区贡献24条内容

所有评论(0)