记一次mqtt未授权
·
通过端口扫描 mqtt默认开放1883端口 常出现在互联网业务的设备上面
通过端口扫描,扫描出开放1883端口
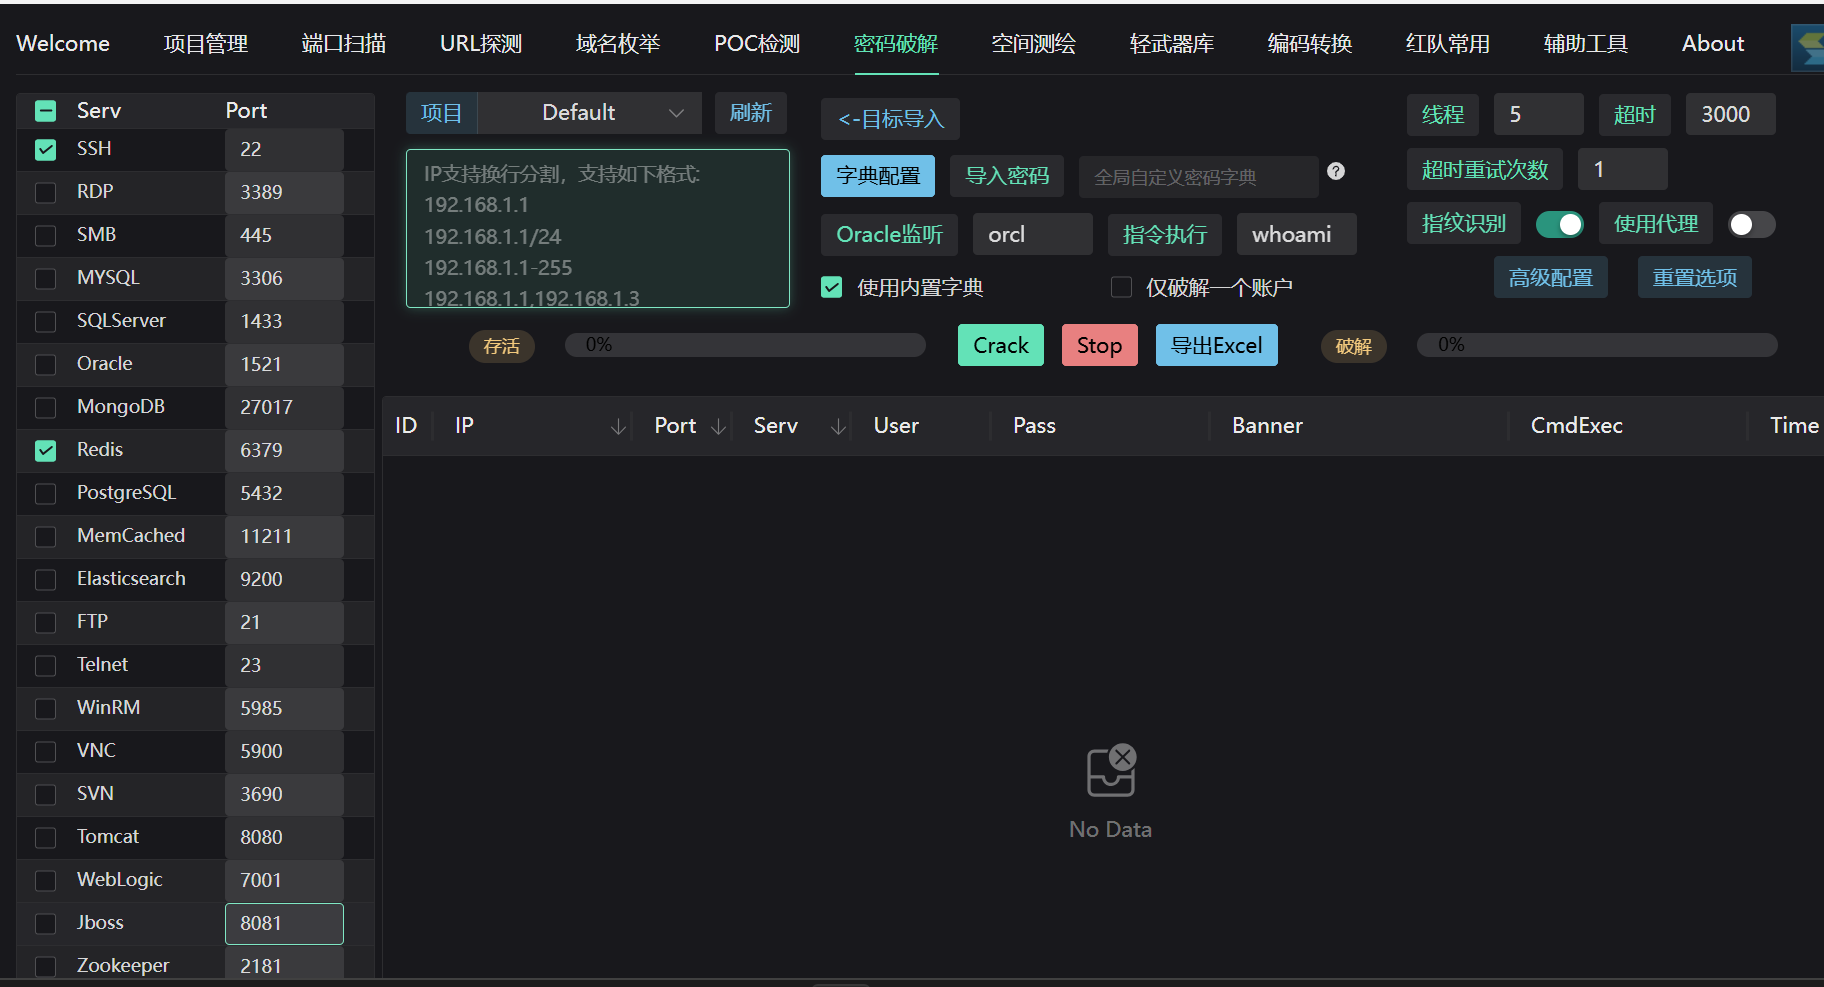
可通过tscan工具对目标进行简单的密码猜测
如存在未授权或弱口令,可直接使用工具MQTTX工具直接连接MQTT服务
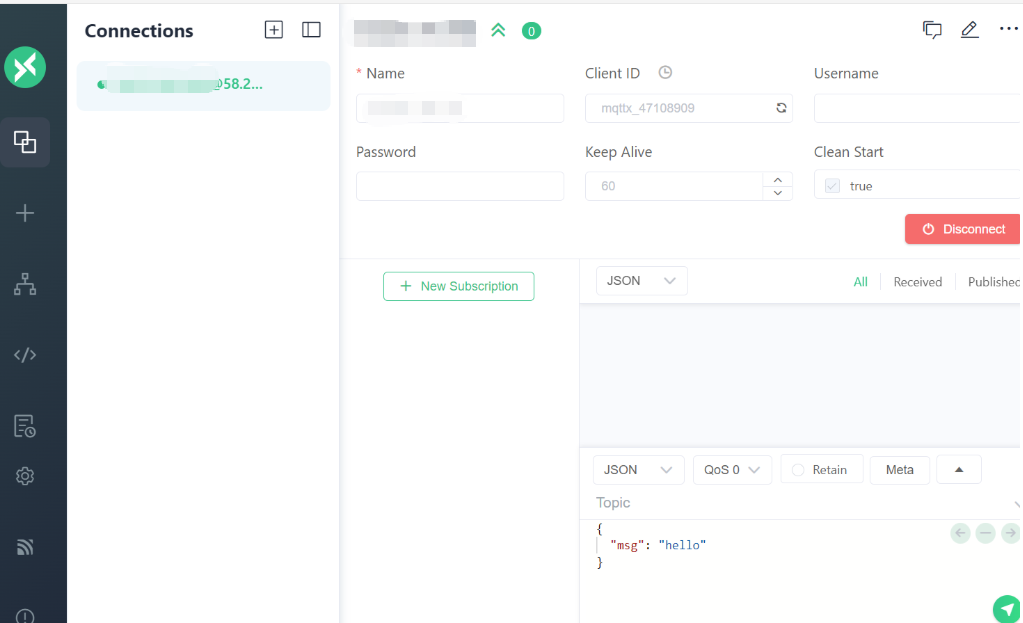
连接上之后,后续可利用未授权mqtt造成xss漏洞
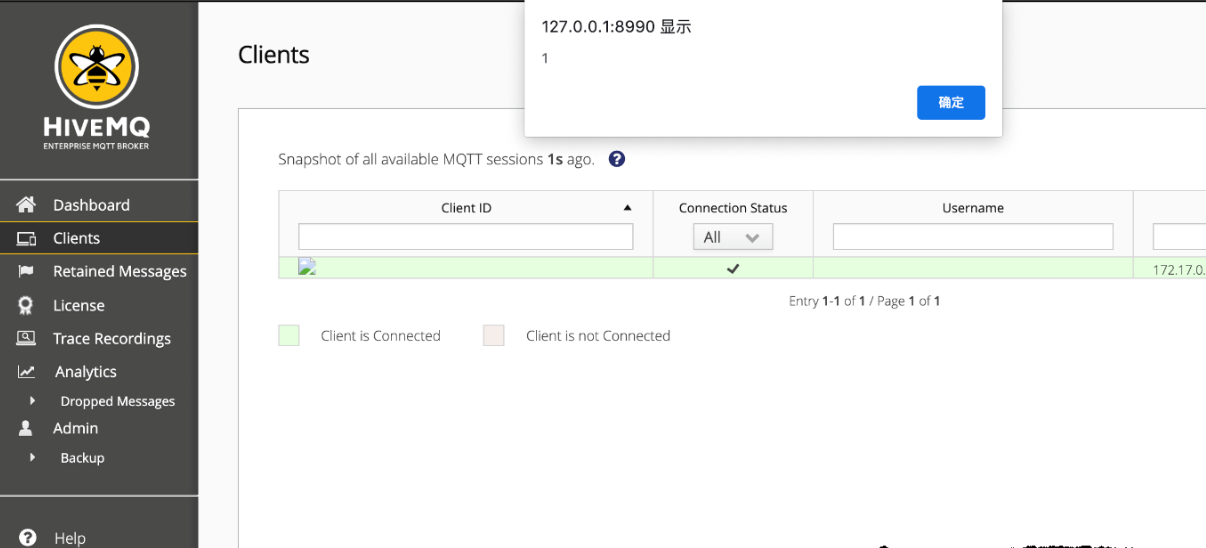
hivemq的管理平台存在xss漏洞 注入点在于Client ID:<img/src=x οnerrοr=alert(1)>
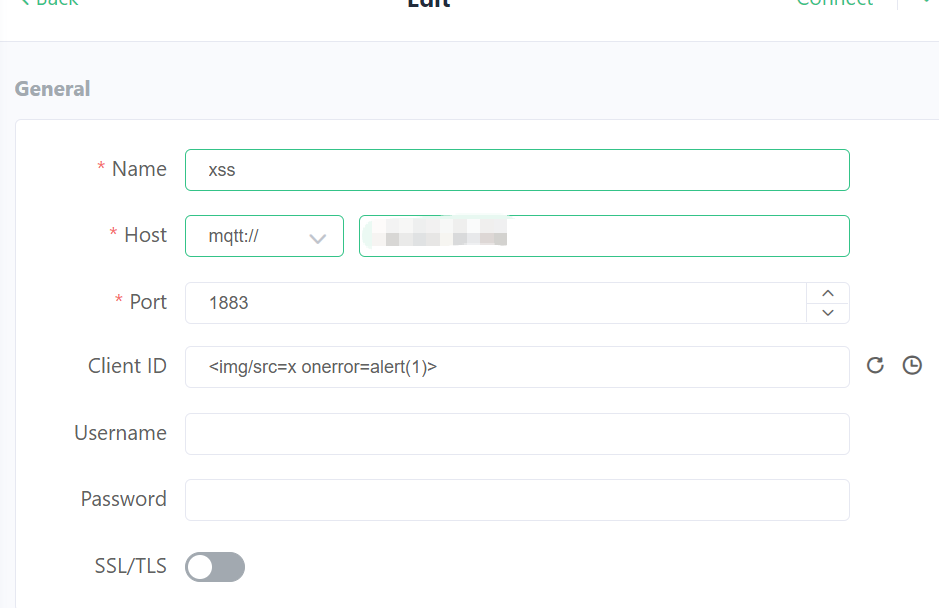
点击Clients,然后点击“Refresh Snaphot”即可触发执行payload

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 4
 0
- 0


 已为社区贡献2条内容

所有评论(0)