掌握数字签名技术:实验七 - DSA算法应用

简介:数字签名在密码学中扮演着关键角色,确保信息的完整性和来源验证。本实验将深入探讨数字签名算法DSA的工作原理及其在信息安全中的应用。通过生成密钥对、签名和验证过程,以及数字信封的使用,参与者将学习如何在实践中应用这些技术,以应对网络、电子商务和分布式系统中的安全挑战。此外,还将探索其他数字签名算法,如RSA和ECDSA,以及它们在特殊场景中的应用。通过本实验,学习者能够加深对现代密码学理论和实践的理解,为未来在安全敏感领域的工作奠定基础。
1. 密码学简介与数字签名的重要性
在当今数字化的世界,信息的安全性变得比以往任何时候都更加重要。密码学,作为保障信息安全的核心技术之一,扮演着至关重要的角色。密码学不仅涉及加密信息以便隐藏其内容,同样也包括确保数据完整性和身份验证的机制。在这众多机制中,数字签名占据着举足轻重的地位。
数字签名的重要性
数字签名是一种用于验证数字信息完整性和来源的技术。它利用了公钥加密技术,确保信息发送者的真实身份,并防止信息在传输过程中被篡改。数字签名对于保护电子邮件、软件发布、电子合同以及任何需要确保安全性和可信度的电子文档至关重要。
数字签名的使用范围广泛,它不仅可以确认消息的来源,还可以保证消息自创建以来未被更改。这对于防止诈骗和确认交易的真实性至关重要,尤其是在处理重要和敏感的电子文档时。
数字签名的实现依赖于复杂的算法,确保了其在法律上具有一定的效力。许多国家和国际组织都承认数字签名的法律地位,使其在商业、政府机构和个人通信中得以广泛应用。
总的来说,数字签名是现代密码学中不可或缺的一部分,它通过保障信息的完整性、验证发送者的身份以及防止未授权篡改,为全球的数字通信提供了至关重要的安全保障。
2. 数字签名的算法原理与应用
数字签名不仅仅是密码学的一个分支,它是现代信息安全体系中不可或缺的一部分。它提供了一种验证消息完整性、认证消息发送者身份和确保消息不可否认性的机制。本章节深入探讨数字签名的算法原理,及其在实际应用中所扮演的关键角色。
2.1 数字签名的基本概念
2.1.1 数字签名的定义
数字签名是一种用于电子文档或消息的加密技术,它能够确保信息的来源、完整性和不可否认性。数字签名使用非对称加密算法,其中包含一对密钥:公钥和私钥。发送者使用私钥创建签名,而接收者或任何第三方可以使用相应的公钥来验证签名。
数字签名与现实世界中的手写签名或印章类似。手写签名表明文档由签名者签署,而数字签名可以确保消息是由特定的个人或实体以电子方式签名的,并且消息在传输过程中未被篡改。
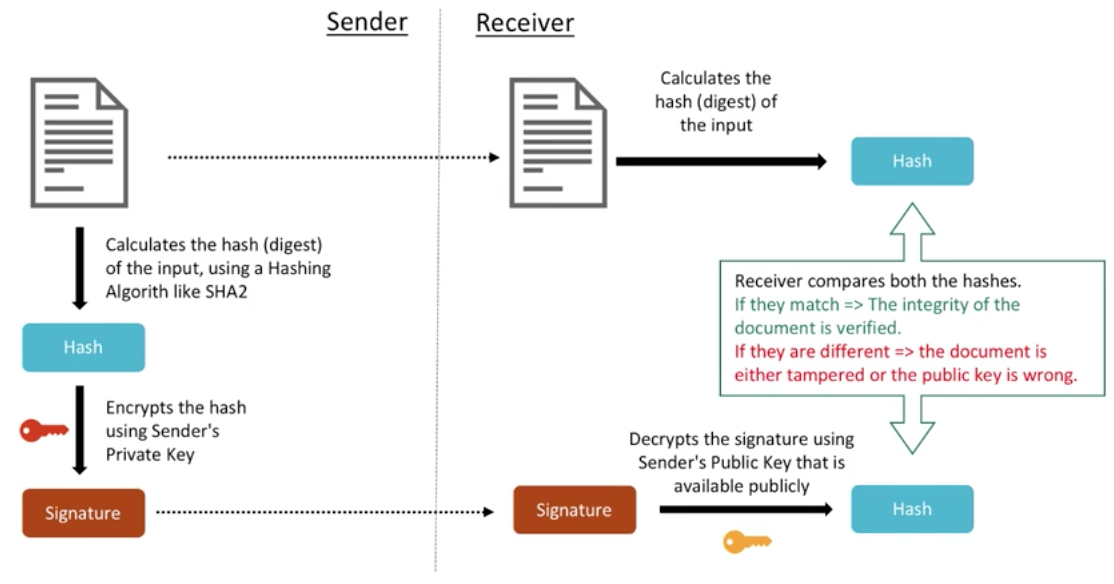
2.1.2 数字签名的工作原理
工作原理基于非对称加密算法的核心特性,即公钥和私钥的配对关系。公钥可用于加密数据或验证数字签名,而私钥则只能用于创建签名。
数字签名流程通常包括以下步骤:
- 发送方对原始消息使用哈希算法生成一个消息摘要。
- 发送方使用私钥对消息摘要进行加密,生成数字签名。
- 发送方将原始消息和数字签名一同发送给接收方。
- 接收方收到消息后,使用发送方的公钥对数字签名进行解密,获取消息摘要。
- 接收方同样对收到的原始消息使用相同的哈希算法进行摘要处理。
- 接收方将解密得到的摘要和自己生成的摘要进行比对。
- 如果两个摘要相同,则验证签名有效,消息未被篡改。
2.2 DSA算法的原理与应用
2.2.1 DSA算法的数学基础
数字签名算法(Digital Signature Algorithm,DSA)是一种使用非对称加密技术来生成数字签名的标准。DSA算法的数学基础依赖于离散对数问题。该算法特别为数字签名而设计,并且是美国联邦信息处理标准(FIPS)的一部分。
DSA算法的核心运算包括:
- 模运算(Modular Exponentiation) :用于生成密钥和签名的运算过程。
- 哈希函数(Hash Function) :用于创建消息的唯一数字表示(摘要)。
- 随机数(Random Number) :在签名生成过程中用作一次性密钥。
2.2.2 DSA在数字签名中的应用实例
以一个简单的实例来说明DSA在数字签名中的应用过程。考虑发送方(Alice)和接收方(Bob):
- 密钥生成 :首先,Alice生成一对DSA密钥,包括一个私钥和一个公钥。
- 消息签名 :Alice将想要发送的消息通过哈希函数转换为一个固定长度的摘要。然后使用私钥对该摘要进行签名。
- 消息传输 :Alice将原始消息和数字签名一起发送给Bob。
- 签名验证 :Bob收到消息和数字签名后,使用Alice的公钥验证签名。如果验证成功,Bob可以确信消息未被篡改,并且确实来自Alice。
为了更深入理解这个过程,我们可以通过具体的代码示例来进行展示。在Python中,我们可以使用 pycryptodome 库来实现DSA算法:
from Crypto.PublicKey import DSA
from Crypto.Signature import dsa
from Crypto.Hash import SHA256

# Alice的私钥和公钥生成
key = DSA.generate(2048)

# Alice签署消息
message = b'This is the message I want to sign'
hash_obj = SHA256.new(message)
signature = dsa.new(key, 'fips-186-3').sign(hash_obj)

# 消息和签名发送给Bob

# Bob验证签名
public_key = key.publickey()
verifier = dsa.new(public_key, 'fips-186-3')
try:
    verifier.verify(hash_obj, signature)
    print("The signature is valid.")
except ValueError:
    print("The signature is not valid.")

# 使用mermaid格式流程图展示DSA签名和验证流程:

```mermaid
graph LR
A[开始] --> B[生成密钥对]
B --> C[消息摘要计算]
C --> D[私钥签名]
D --> E[消息+签名发送]
E --> F[公钥验证签名]
F -->|成功| G[签名有效]
F -->|失败| H[签名无效]
在这个例子中,我们详细介绍了DSA算法的签名和验证过程。为了确保代码块中每一行都有适当的解释和参数说明,下面是对DSA算法中涉及的函数和方法的深入解释:
-
DSA.generate(2048):创建一个2048位长度的DSA密钥对。 -
SHA256.new(message):对消息进行SHA256哈希处理,生成摘要。 -
dsa.new(key, 'fips-186-3').sign(hash_obj):使用DSA算法和私钥对摘要进行签名。 -
verifier.verify(hash_obj, signature):使用公钥和消息摘要验证签名的正确性。
本章节为数字签名的算法原理提供了深入的分析,并通过DSA算法的应用实例,使读者能够更好地理解其工作过程。接下来的章节将继续深入探讨密钥对生成与数字签名的实践过程,使读者能够进一步掌握数字签名技术。
3. 密钥对生成与数字签名的实践过程
数字签名的安全性在很大程度上依赖于密钥对的生成和管理。在这一章中,我们将深入探讨密钥对的生成机制以及数字签名的实践过程。
3.1 密钥对的生成
在数字签名的过程中,密钥对起着至关重要的作用。公钥用于加密信息,而私钥用于解密信息。只有持有私钥的用户才能生成数字签名,同时任何人都可以使用相应的公钥来验证签名。
3.1.1 公钥和私钥的生成原理
公钥和私钥是通过一对数学上相关的唯一值生成的。这种相关性使得用私钥加密的信息可以用公钥解密,但反之则不行。这保证了数字签名的安全性,因为只有私钥的持有者能够生成签名,而任何人都可以验证签名的有效性。
3.1.2 密钥对生成的工具和方法
生成密钥对通常使用密码学库或命令行工具,例如OpenSSL。以下是使用OpenSSL生成RSA密钥对的示例命令:
openssl genrsa -out private_key.pem 2048
openssl rsa -in private_key.pem -outform PEM -pubout -out public_key.pem
在上述命令中, genrsa 用于生成2048位的私钥, rsa 命令用于从私钥中提取公钥。生成的私钥文件 private_key.pem 和公钥文件 public_key.pem 将用于数字签名和验证过程。
3.2 数字签名的生成过程
数字签名的生成是通过使用私钥对数据的哈希值进行加密实现的。以下是使用DSA算法生成数字签名的详细步骤。
3.2.1 使用DSA算法生成数字签名
使用DSA算法生成数字签名时,首先需要对要签名的数据进行哈希处理,然后使用私钥对哈希值进行加密。以下是生成数字签名的示例代码:
from Crypto.PublicKey import DSA
from Crypto.Signature import dsa
from Crypto.Hash import SHA256

# 生成密钥对
key = DSA.generate(2048)

# 使用私钥对数据进行签名
data = b'This is the data to be signed'
hash = SHA256.new(data)
signer = dsa.new(key, 'fips-186-3')
signature = signer.sign(hash)

# 签名结果
print(signature)
在这段代码中,首先使用 DSA.generate 生成2048位的DSA密钥对。然后对要签名的数据 data 计算SHA-256哈希值。接着使用DSA算法和私钥进行签名,最终生成的签名 signature 可以发送给验证方。
3.2.2 数字签名生成的步骤详解
- 生成密钥对:使用密码学工具生成公钥和私钥。
- 哈希处理:对需要签名的数据进行哈希运算,得到固定长度的哈希值。
- 签名操作:使用私钥对哈希值进行签名操作,生成数字签名。
以上步骤实现了数字签名的生成。接下来,我们将讨论如何对签名进行验证,以确认数据的完整性和来源。
4. 数字签名的验证与信息传输
数字签名确保了信息传输的安全性和数据的完整性,而验证过程则是这一安全机制的关键一环。本章深入探讨数字签名的验证机制、信息发送和接收过程中的签名应用。
4.1 数字签名的验证机制
4.1.1 验证过程的步骤和要点
在验证数字签名时,一系列的步骤和要点需要被严格执行,以确保签名的有效性和信息的完整无损。
- 获取公钥 :首先,验证者需要获取发送者的公钥。在非对称加密中,公钥是公开的,但确保公钥的真实性同样重要,通常这通过一个可信的第三方机构(Certification Authority, CA)来完成。
-
获取签名和消息 :接下来,验证者需要获得原始消息和发送者附带的数字签名。
-
计算消息摘要 :验证者使用与签名者相同的哈希算法对原始消息计算出一个摘要。
-
使用公钥解密签名 :将计算得到的摘要使用公钥进行解密,以获取发送者数字签名中的原始摘要值。
-
比对摘要值 :最后,验证者比对步骤3和步骤4中得到的摘要值。如果两个摘要值匹配,则表示签名有效,信息完整未被篡改;如果不匹配,则说明信息在传输过程中可能被篡改,或者签名不是由持有相应私钥的人生成。
4.1.2 验证工具和实际案例分析
为了执行数字签名验证,有许多工具可供选择。例如,OpenSSL和GnuPG是两个广泛使用的工具,它们可以处理各种加密任务,包括数字签名的验证。
在实际案例中,一个开发团队可能会在软件更新包中使用数字签名。用户通过验证更新包的签名确保更新未被第三方篡改,从而安全安装更新。开发者在构建软件时会使用私钥对更新包进行签名。用户收到更新后,使用开发者公开的公钥来验证签名。如果验证成功,用户可以确信软件包是开发者提供的,并且在传输过程中未被修改。
4.2 信息发送与接收过程中的签名应用
4.2.1 发送方如何使用数字签名保护信息
发送方在准备发送信息前,会执行以下步骤以确保信息的安全:
- 创建哈希值 :发送方对要发送的信息进行哈希处理,生成一个信息摘要。
-
使用私钥签名 :然后发送方使用自己的私钥对信息摘要进行加密,生成数字签名。
-
附加签名到信息 :将生成的数字签名附加在原始信息上一起发送。
-
确保信息的安全传输 :发送方还需考虑使用加密手段(如TLS/SSL)来保护信息在传输过程中的安全。
4.2.2 接收方如何验证信息的完整性和来源
接收方收到带有数字签名的信息后,执行以下步骤来验证信息:
-
分离签名和消息 :首先将数字签名从原始信息中分离出来。
-
获取发送方的公钥 :接收方需要从可信的来源获取发送方的公钥。
-
验证签名 :使用发送方的公钥对签名进行解密,得到摘要A。同时对接收到的原始信息进行相同的哈希处理,得到摘要B。
-
比对摘要 :将摘要A和摘要B进行比对。如果两个摘要相同,则说明信息未被篡改,并且确实是由持有相应私钥的发送方发送。
在实际应用中,电子邮件传输就是数字签名应用的一个例子。当使用电子邮件加密和签名软件(如GPG)时,发送者可以对邮件内容进行签名并加密。接收者则可以验证签名并解密邮件内容,确保邮件内容的真实性和私密性。
# 示例:使用GnuPG验证签名的命令
gpg --verify message.sig message.txt
该命令会显示验证结果,如果签名有效,GnuPG会输出确认信息并提供签名者的身份信息。此外,GnuPG会告知用户签名是否完整,即信息是否在传输过程中被篡改。
在本章节中,我们深入探讨了数字签名的验证机制,并通过实际案例演示了数字签名在信息传输过程中的应用。下一章节,我们将进一步研究数字签名算法的拓展应用和测试。
5. 数字签名算法的拓展应用和测试
5.1 数字信封与加密技术的结合
数字信封技术是利用对称加密和非对称加密技术的组合来保护数据传输的一种安全机制。它结合了非对称加密在密钥分发上的优势和对称加密在加密效率上的优势。
5.1.1 数字信封技术原理
数字信封技术原理可以分为以下几个步骤:
- 发送方生成一个随机的对称加密密钥。
- 使用该对称密钥对原始信息进行加密处理,生成密文。
- 生成一对非对称密钥,公开公钥,保留私钥。
- 使用公钥对对称密钥进行加密,得到加密后的对称密钥(即“数字信封”)。
- 将数字信封和密文一起发送给接收方。
5.1.2 结合对称和非对称加密的场景应用
在实际应用中,数字信封技术可以用于电子邮件加密、文件传输加密等。例如,使用PGP (Pretty Good Privacy) 软件时,软件会自动执行上述过程,确保电子邮件在传输过程中的安全。
5.2 RSA和ECDSA算法的介绍与特点
RSA和ECDSA是两种常用的数字签名算法,它们各有特点,并在不同的安全需求中发挥作用。
5.2.1 RSA算法的原理与优势
RSA算法基于大整数分解的难题,原理简单,易于理解和实现。它将信息编码为整数,通过非对称密钥进行加密和解密。
RSA算法的优势:
- 易于实现和理解,拥有成熟的库支持。
- 安全性建立在大整数的分解难题上,随着计算能力的增长,RSA密钥长度也随之增加,以保持安全性。
5.2.2 ECDSA算法的原理与优势
椭圆曲线数字签名算法(ECDSA)是另一种基于椭圆曲线数学的数字签名算法。相比RSA,它在保持相同安全级别的前提下,可以使用更短的密钥。
ECDSA算法的优势:
- 密钥长度短,但安全性高,提高了运算效率。
- 非常适合于资源受限的环境,如智能卡和移动设备。
5.3 数字签名算法的实践应用和测试
数字签名算法在实际应用中需要进行严格的测试以确保其功能和性能满足预期的要求。
5.3.1 实践中的数字签名案例分析
在实践应用中,数字签名可以用于软件代码的发布验证,保护软件不被篡改,确保用户下载到的是原厂商发布的版本。
5.3.2 测试数字签名的工具和方法
测试数字签名的工具包括开源软件和商业软件,如OpenSSL、Wireshark等。测试方法通常包括:
- 功能性测试 :确保数字签名可以正确生成、附加到数据上、验证数据完整性和来源。
- 性能测试 :检查算法处理大量数据时的效率和资源消耗。
- 安全性测试 :模拟攻击来测试数字签名的强度。
以下是一个使用OpenSSL工具生成RSA密钥对及数字签名的示例:
# 生成RSA密钥对
openssl genrsa -out private_key.pem 2048

# 从私钥生成公钥
openssl rsa -in private_key.pem -out public_key.pem -pubout

# 使用私钥生成数字签名
openssl dgst -sha256 -sign private_key.pem -out signature.bin original_file.txt

# 验证签名
openssl dgst -sha256 -verify public_key.pem -signature signature.bin original_file.txt
通过以上步骤,可以对数字签名进行生成和验证,确保数据的完整性和身份的可验证性。
简介:数字签名在密码学中扮演着关键角色,确保信息的完整性和来源验证。本实验将深入探讨数字签名算法DSA的工作原理及其在信息安全中的应用。通过生成密钥对、签名和验证过程,以及数字信封的使用,参与者将学习如何在实践中应用这些技术,以应对网络、电子商务和分布式系统中的安全挑战。此外,还将探索其他数字签名算法,如RSA和ECDSA,以及它们在特殊场景中的应用。通过本实验,学习者能够加深对现代密码学理论和实践的理解,为未来在安全敏感领域的工作奠定基础。

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 23
 0
- 0


 已为社区贡献20条内容

所有评论(0)