分享一篇红队面经
0x1 渗透测试
- 你平时进行渗透测试的流程是什么样的
- 如何绕过CDN查找真实IP
- 过滤逗号的SQL注入如何绕过
- 过滤limit后的逗号如何绕过
- SSRF可以怎么利用
- 利用ThinkPHP的RCE时,如果发现有disablefunction怎么利用
- 绕过disablefunction的方法
- 平时怎么测试SQL注入漏洞的,除了sqlmap还用过哪些工具
- JWT有哪些漏洞和利用方法
- 你知道有哪些常见的未授权漏洞
- Spring Actuator未授权访问漏洞有哪些利用方式
- 你平时使用Burp多还是Yakit多,选择原因是什么
- Windows环境下怎么利用Redis未授权漏洞
- 文件上传漏洞怎么绕过WAF
- 有没有做过APP渗透,其防御中常见有哪些环境检测点,怎么绕过
- 微信小程序怎么做反编译和动态调试
- 测试越权的场景和思路有哪些
- MySQL下如何执行系统命令
- Oracle下如何执行系统命令
- 对于仅仅只有一个登录页面的网站,你的渗透思路是什么
- 你遇到过哪些有关云的测试案例
- 遇到XSS,你有哪些利用方法
- 怎么绕过同源策略
0x2 攻防演练
- 你平时参加攻防演练,给你一个目标,你的流程是什么样子的
- 做资产收集时,如何确保收集到的域名足够全面
- Linux除了内核提权,还有什么常用的提权方式
- 平时用过哪些C2,除了Cobalt Strike还有其他的吗
- 如何隐藏自己的Cobalt Strike,避免被公网扫描发现
- MSSQL执行命令的几种方式
- 正反向代理的区别
- 你常用哪些方式和工具做流量代理,为什么喜欢用这种方式和工具
- Windows下你常用哪些权限维持方法
- 怎么做Bypass UAC的
- Windows自启动的原理
- 你平常钓鱼通常使用什么思路来找到对方的人员,以及用什么话术让对方打开木马
- 邮件钓鱼时怎么绕过对方的邮件网关,如何配置了拦截加密压缩包呢
- 讲讲你知道的攻防演练中的opsec
- 你知道的抓取凭证的方法,除了内存中还有哪里可以获取
- 平时用什么工具获取浏览器或常见运维工具的密码
- 有没有做过针对MacOS的钓鱼,思路是什么
- 如何隐藏用来维权的计划任务
- Webshell下执行命令,提示 error 5,这种会是什么原因,怎么解决
- 怎么获取已保存的RDP凭据,大致原理是什么
- 除了HTTP(S)和TCP,你还知道哪些C2通信的常见协议,它们特点是什么
- 有没有打过vCenter,如果上面的机器都锁屏了且没有密码,怎么利用
- 钓鱼时有没有预防对方出网受限的措施,如何判断对方是哪种协议可出网
- 如果发现已经控制的主机上有zabbix agent,怎么打zabbix server
0x3 内网渗透
- 域内收集信息的常用命令
- Kerberos认证大致流程和角色
- NTLM Relay原理
- 黄金票据原理,在 Kerberos认证的哪个阶段?如何制作?用哪个用户的 hash 来制作?
- 进入内网后,你的整体流程和思路是什么样的
- 有哪些方法可以直接攻击域控
- 域内用户和工作组用户的差别
- 什么情况下叫在域内
- 内网 PotitPetam 利用和原理
- 几种委派的原理和利用方式
- NoPAC漏洞的原理
- 对一个机器账号有全部属性的写权限,怎么利用
- 如果默认的可以创建10个机器账号被修改为0了怎么绕过
- Kerberosting原理
- 利用Kerberosting的时候会重点关注哪些服务
- AS-REPRoasting原理
- 有一台工作组的机器,可以访问域控,这时候怎么利用AS-REPRoasting
- 几种土豆提权的原理
- 黄金票据和白银票据的区别
- ADCS漏洞了解过吗
- 如果只有hash,怎么登录RDP
- Zerologon漏洞的原理
- 说一下域间信任
- 可以从什么方向去判断目标存在域环境
- 挂了socks代理,但是ping不通内网的机器,为什么
0x4 Java安全
- Java反射做了什么事情
- Java反射可以修改
Final字段吗 - 传统的反射方法加入黑名单怎么绕
- Java中可以执行反弹shell的命令吗
- 假设
Runtime.exec加入黑名单还有什么方式执行命令 - RMI和LDAP类型的JNDI注入分别在哪个版本限制
- RMI和LDAP的限制版本分别可以怎样绕过
- 谈谈
TemplatesImpl这个类 - 了解
BCEL ClassLoader吗 - 谈谈7u21反序列化
- 谈谈8u20反序列化
- 了解缩小反序列化Payload的手段吗
- Shiro反序列化怎么检测key
- Shiro 721怎么利用
- 最新版Shiro还存在反序列化漏洞吗
- Shiro反序列化Gadget选择有什么坑吗
- Shiro注入Tomcat内存马有什么坑吗
- 有什么办法让Shiro漏洞只能被你一人发现
- Shiro的权限绕过问题了解吗
- Shiro的Payload过长怎么解决
- 谈谈Log4j2漏洞
- 知道Log4j2 2.15.0 RC1修复的绕过吗
- Log4j2的两个DOS CVE了解吗
- Log4j2 2.15.0正式版的绕过了解吗
- Log4j2绕WAF的手段有哪些
- Log4j2除了RCE还有什么利用姿势
- Fastjson漏洞的原理
- Fastjson漏洞不出网怎么利用
- 利用Fastjson漏洞时,怎么判断版本
- 各个中间件的回显思路
- 内存马有几种不同类别,分别是什么
0x5 免杀
-
平时怎么做的免杀
-
常见的反沙箱手段有哪些
-
常见的反虚拟机手段有哪些
-
你的Shellcode Loader中会使用哪些技术点
-
怎么规避360 QVM
-
权限维持怎么绕过常见的杀软
-
有没有研究过Cobalt Strike的Kit
-
进程注入的步骤
-
有没有挖过DLL劫持,怎么挖的
-
怎么解决DLL劫持利用的死锁问题
-
是否了解syscall的原理和分类
-
有没有做过webshell的免杀,具体会怎么做
-
对于工具的免杀,有源码和无源码的情况下你分别会怎么做
-
如何绕过新下载文件打开时的告警(smartscreen机制)
-
是否了解杀软的各种查杀机制特性,以及如何绕过这些机制
-
是否知道哪些可以规避杀软的抓取哈希的方法
-
Sleepmask原理是什么,其本身是否有特征
-
有没有了解过BYOVD
-
EDR致盲的原理是什么
-
360核晶的检测拦截内容包括哪些
-
你测试免杀的时候开不开网络,开不开云传,为什么
-
你平时使用哪种语言写木马,选择这种语言的原因是什么
-
为什么木马自己cmd运行不被杀,但是钓鱼时就会被杀
-
知不知道天擎的检测点,怎么绕过
-
有没有对抗过卡巴斯基,有哪些检测点
-
怎么绕过AMSI
-
BOF、execute-assembly的原理是什么,有什么区别
关于网络安全技术储备
网络安全是当今信息时代中非常重要的一环。无论是找工作还是感兴趣(黑客),都是未来职业选择中上上之选,为了保护自己的网络安全,学习网络安全知识是必不可少的。
如果你是准备学习网络安全(黑客)或者正在学习,下面这些你应该能用得上:
①网络安全学习路线
②20份渗透测试电子书
③安全攻防357页笔记
④50份安全攻防面试指南
⑤安全红队渗透工具包
⑥网络安全必备书籍
⑦100个漏洞实战案例
⑧安全大厂内部视频资源
⑨历年CTF夺旗赛题解析
一、网络安全(黑客)学习路线
网络安全(黑客)学习路线,形成网络安全领域所有的知识点汇总,它的用处就在于,你可以按照上面的知识点去找对应的学习资源,保证自己学得较为全面。

二、网络安全教程视频
我们在看视频学习的时候,不能光动眼动脑不动手,比较科学的学习方法是在理解之后运用它们,这时候练手项目就很适合了。

三、网络安全CTF实战案例
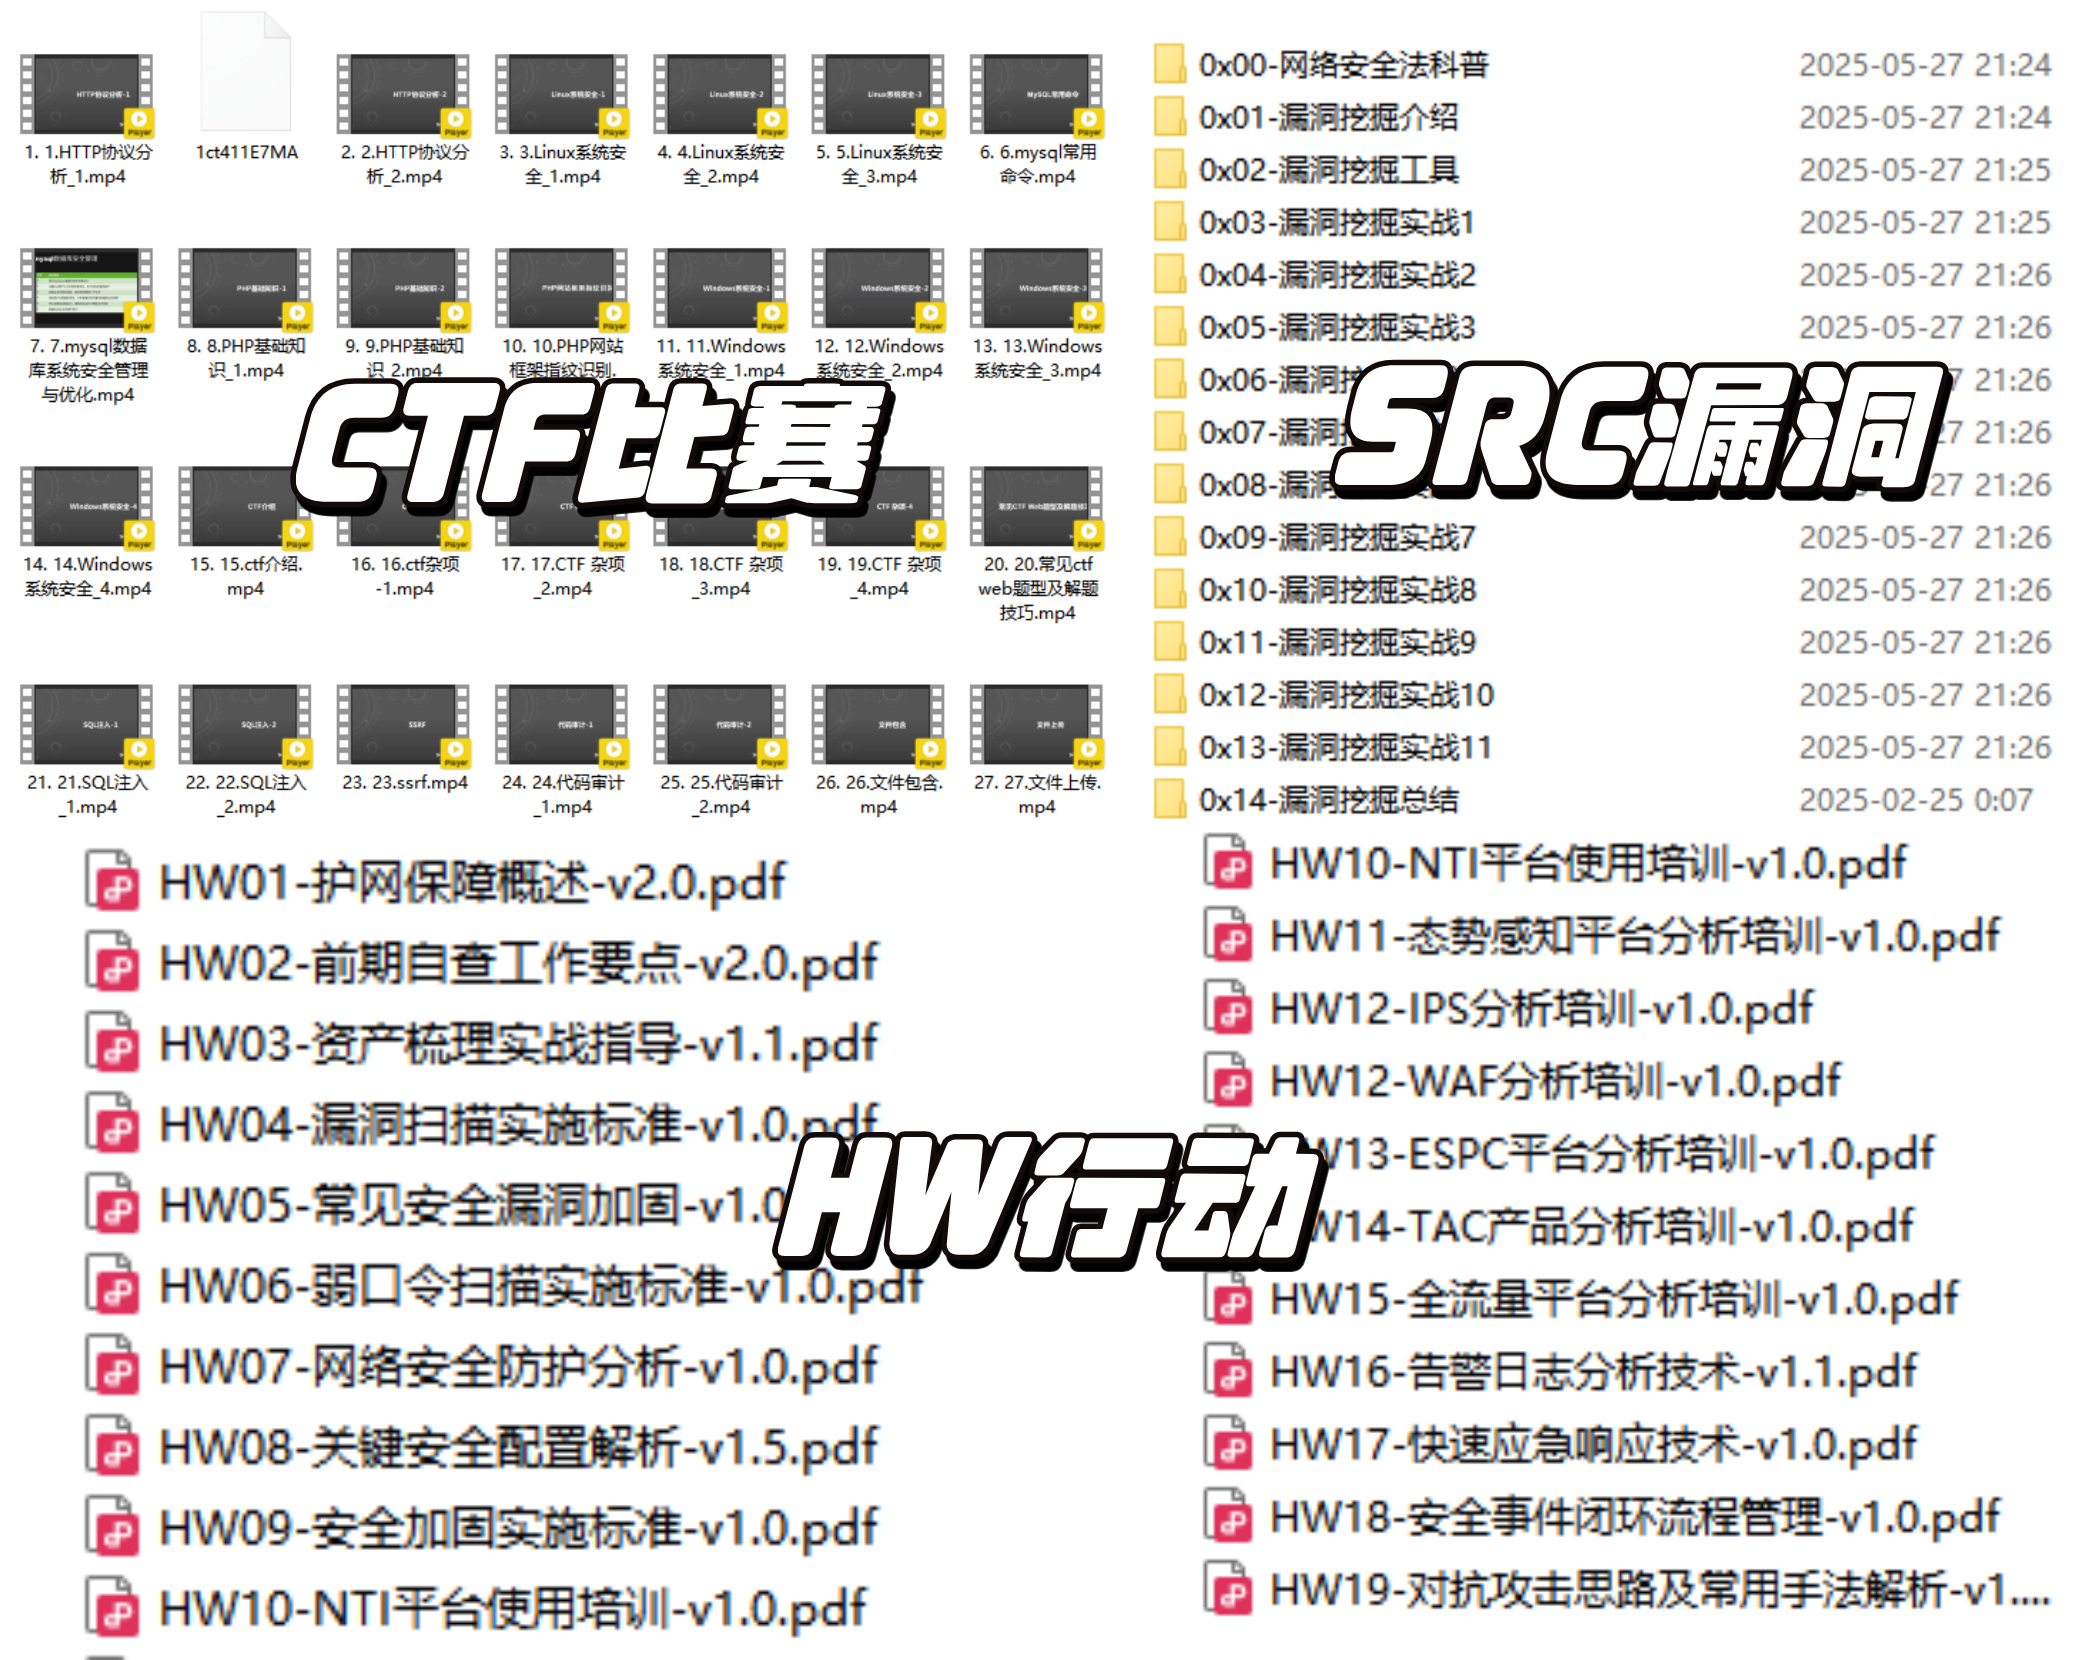
光学理论是没用的,要学会跟着一起敲,要动手实操,才能将自己的所学运用到实际当中去,这里带来的是CTF&SRC资料&HW资料,毕竟实战是检验真理的唯一标准嘛~
四、网络安全面试题
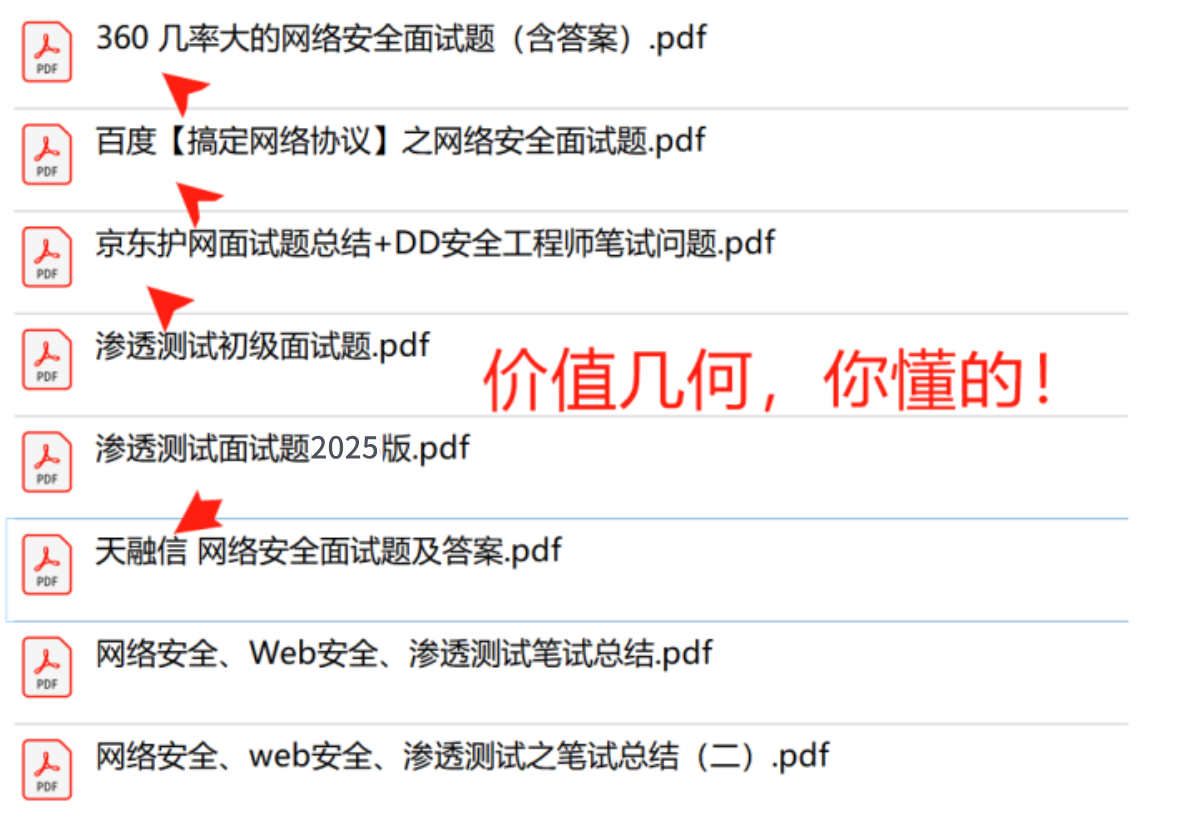
最后,我们所有的作为都是为就业服务的,所以关键的临门一脚就是咱们的面试题内容,所以面试题板块是咱们不可或缺的部分,这里我给大家准备的就是我在面试期间准备的资料。
网安其实不难,难的是坚持和相信自己,我的经验是既然已经选定网安你就要相信它,相信它能成为你日后进阶的高效渠道,这样自己才会更有信念去学习,才能在碰到困难的时候坚持下去。
机会属于有准备的人,这是一个实力的时代。人和人之间的差距不在于智商,而在于如何利用业余时间,只要你想学习,什么时候开始都不晚,不要担心这担心那,你只需努力,剩下的交给时间!
这份完整版的网络安全学习资料已经上传CSDN,朋友们如果需要可以微信扫描下方CSDN官方认证二维码免费领取【保证100%免费】

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 31
 0
- 0


 已为社区贡献10条内容

所有评论(0)