深入理解Java数字签名及验证技术

简介:Java数字签名利用非对称加密技术确保数据完整性和来源可信性,涉及RSA、DSA和ECC算法。本文介绍了Java中数字签名的原理和实现步骤,包括密钥对生成、签名创建和验证过程。同时,通过代码示例展示了如何在Java中使用内置库JCE实现这三种签名算法。
1. Java数字签名概念
数字签名是一种用于验证数字信息完整性和来源的技术,它在保障信息安全、确保数据不被篡改以及验证身份等方面扮演着重要角色。在Java中,数字签名的实现依赖于加密算法和密钥对的生成,使用Java的 java.security 包中的类和方法可以方便地实现数字签名。本章将简要介绍数字签名的基本概念,并解释它在Java中的基本原理和用途。
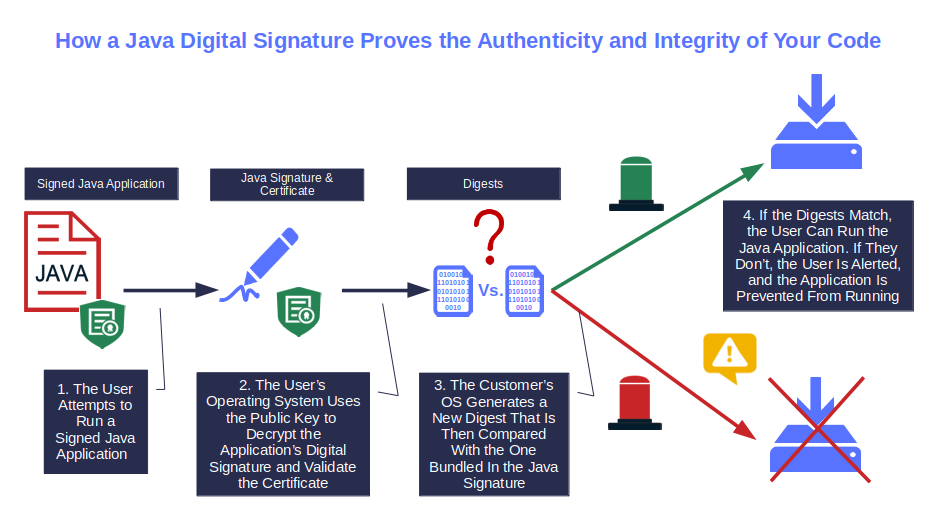
数字签名的生成过程主要包括:使用私钥对数据的哈希值进行加密,生成签名;然后使用公钥对签名进行验证,以确定数据的完整性和来源。这一过程确保了信息传输的安全性和不可否认性,是电子商务、电子政务等需要高安全性领域不可或缺的技术组件。
2. 非对称加密技术在签名中的应用
2.1 非对称加密技术概述
2.1.1 非对称加密与对称加密的对比
在数字签名的应用中,非对称加密技术(也称为公钥加密)与传统的对称加密技术相比,具有显著的区别和优势。对称加密技术使用同一个密钥进行数据的加密和解密,这种方式效率较高,但在密钥管理上存在挑战,尤其是当通信双方数量增加时,需要管理的密钥数量呈指数级增长。
非对称加密技术通过一对密钥来解决这个问题,即公钥和私钥。公钥可以公开分享,用于加密数据,而私钥则必须保密,用于解密数据。这种方式解决了对称加密中的密钥分发问题,使得它更适合于开放环境下的安全通信。
2.1.2 公钥和私钥的作用
公钥和私钥在非对称加密技术中的作用至关重要。公钥用于加密数据,当发送者想要向接收者发送加密信息时,他们使用接收者的公钥进行加密。由于公钥加密后的信息只能使用对应的私钥才能解密,因此,即使信息在传输过程中被截获,没有私钥的第三方也无法解密信息内容。
私钥则用于解密由公钥加密的信息,以及用于数字签名的生成。在数字签名的过程中,私钥被用来生成签名,而公钥则被用来验证签名的有效性。当接收者接收到一个签名时,他们使用发送者的公钥来验证该签名是否确实是由对应的私钥生成的,从而确保了签名的完整性和发送者的身份。
2.2 加密技术在数字签名中的角色
2.2.1 确保数据的完整性和不可否认性
非对称加密技术在数字签名中的应用,确保了数据传输的完整性和不可否认性。完整性意味着数据自签署后,未被篡改;不可否认性意味着签名者不能否认自己生成过某个签名。
在数字签名过程中,发送者会使用私钥对数据的哈希值(一种数据摘要)进行加密生成签名,然后将原始数据和签名一起发送给接收者。接收者收到数据后,会使用发送者的公钥对签名进行解密,并重新计算数据的哈希值。如果解密得到的哈希值与重新计算的哈希值一致,则证明数据在传输过程中未被篡改,且确实是由持有对应私钥的发送者签署的。
2.2.2 公钥基础设施(PKI)与数字证书
非对称加密技术与公钥基础设施(PKI)密切相关,PKI提供了管理密钥和数字证书的一整套框架。数字证书是一种包含公钥和身份信息的电子文档,由一个可信的第三方认证机构(Certificate Authority,CA)签发。证书中包含了证书持有者的公钥,以及证书持有者的身份信息(如域名、组织名称等)。
当一个用户收到一个数字证书时,他们可以通过CA的根证书来验证该证书的真实性。验证通过后,用户可以确信该证书中的公钥确实属于证书中声明的实体。这样,PKI通过数字证书解决了公钥的信任问题,使得数字签名更加安全和可信。
接下来,我们深入探讨Java中实现加密算法的具体步骤,以及如何在Java环境中使用这些算法来生成和验证数字签名。
3. Java中的加密算法实现
3.1 RSA算法在Java中的实现
3.1.1 RSA算法原理
RSA加密算法是一种非对称加密算法,由Ron Rivest、Adi Shamir和Leonard Adleman在1977年共同提出。它依赖于大数分解的难题,可以实现数据的加密和数字签名。RSA算法的核心在于它依据两个大的质数生成一对密钥:公钥和私钥。公钥可以公开,用于加密信息;私钥需保密,用于解密信息或生成数字签名。加密过程涉及复杂的数学运算,确保了算法的安全性。
3.1.2 在Java中使用RSA算法的步骤
在Java中实现RSA算法,通常需要使用到 java.security 包下的 KeyPairGenerator 和 Cipher 类。以下是使用RSA算法进行加密和解密的基本步骤:
- 初始化
KeyPairGenerator以生成RSA密钥对。 - 使用密钥对进行加密和解密操作。
- 生成密钥对并转换为适合存储的格式。
- 使用公钥加密数据。
- 使用私钥解密数据。
接下来,我们将通过代码块详细阐述这些步骤:
import java.security.*;
import javax.crypto.Cipher;

public class RSADemo {
    public static void main(String[] args) throws Exception {
        // 生成密钥对
        KeyPairGenerator keyPairGenerator = KeyPairGenerator.getInstance("RSA");
        keyPairGenerator.initialize(2048);
        KeyPair keyPair = keyPairGenerator.generateKeyPair();
        PrivateKey privateKey = keyPair.getPrivate();
        PublicKey publicKey = keyPair.getPublic();

        // 显示生成的密钥
        System.out.println("Private key: " + privateKey);
        System.out.println("Public key: " + publicKey);

        // 创建Cipher对象并初始化为加密模式
        Cipher encryptCipher = Cipher.getInstance("RSA");
        encryptCipher.init(Cipher.ENCRYPT_MODE, publicKey);

        // 加密字符串
        String originalString = "Hello, RSA!";
        byte[] cipherText = encryptCipher.doFinal(originalString.getBytes());

        // 创建Cipher对象并初始化为解密模式
        Cipher decryptCipher = Cipher.getInstance("RSA");
        decryptCipher.init(Cipher.DECRYPT_MODE, privateKey);
        byte[] plainText = decryptCipher.doFinal(cipherText);

        // 输出解密后的字符串
        System.out.println("Decrypted message: " + new String(plainText));
    }
}
在上述代码中,我们首先通过 KeyPairGenerator 生成了一个2048位长度的RSA密钥对,然后创建了 Cipher 对象用于加密和解密数据。这里,我们使用了一个简单的字符串消息作为加密对象,但在实际应用中,消息可能是一些二进制数据。加密后的数据是字节数组,可以用于网络传输或存储。使用私钥解密后,我们得到了原始的字符串数据。
3.2 DSA算法在Java中的实现
3.2.1 DSA算法原理
数字签名算法(DSA)是由美国国家安全局(NSA)设计,并由美国国家标准技术研究院(NIST)发布为数字签名标准(DSS)。DSA的安全性基于离散对数问题,主要用于数字签名生成和验证,而不是用于数据加密。DSA算法使用一对密钥:私钥用于生成签名,公钥用于验证签名。
3.2.2 在Java中使用DSA算法的步骤
实现DSA算法在Java中的过程与RSA类似,但使用的是 Signature 类而不是 Cipher 类。以下是使用DSA算法进行签名和验证的基本步骤:
- 初始化
Signature对象,指定DSA算法。 - 使用私钥进行初始化以生成签名。
- 更新
Signature对象以包含数据摘要。 - 生成签名。
- 使用公钥进行初始化以验证签名。
- 更新
Signature对象以包含相同的数据摘要。 - 验证签名。
下面是相应的Java代码示例:
import java.security.*;
import java.nio.charset.StandardCharsets;
import java.util.Base64;

public class DSADemo {
    public static void main(String[] args) throws Exception {
        // 生成密钥对
        KeyPairGenerator keyPairGenerator = KeyPairGenerator.getInstance("DSA");
        keyPairGenerator.initialize(2048);
        KeyPair keyPair = keyPairGenerator.generateKeyPair();
        PrivateKey privateKey = keyPair.getPrivate();
        PublicKey publicKey = keyPair.getPublic();

        // 创建Signature对象并初始化为签名模式
        Signature signature = Signature.getInstance("DSA");
        signature.initSign(privateKey);
        signature.update("Hello, DSA!".getBytes(StandardCharsets.UTF_8));

        // 生成签名
        byte[] digitalSignature = signature.sign();
        System.out.println("Signature: " + Base64.getEncoder().encodeToString(digitalSignature));

        // 创建Signature对象并初始化为验证模式
        Signature verifySignature = Signature.getInstance("DSA");
        verifySignature.initVerify(publicKey);
        verifySignature.update("Hello, DSA!".getBytes(StandardCharsets.UTF_8));

        // 验证签名
        boolean verifies = verifySignature.verify(digitalSignature);
        System.out.println("Signature verifies: " + verifies);
    }
}
在这段代码中,我们使用了与RSA类似的方法来生成密钥对和初始化 Signature 对象。不同之处在于,DSA算法不需要指定加密算法,因为它主要用于签名。签名和验证过程分别对应私钥和公钥的初始化和使用。签名结果和验证结果都是布尔值,表示签名是否正确。
3.3 ECC算法在Java中的实现
3.3.1 ECC算法原理
椭圆曲线加密(ECC)是基于椭圆曲线数学的一种公钥加密技术。与RSA相比,ECC可以在较小的密钥长度下提供同等或更高的安全级别。ECC的数学基础是椭圆曲线上的离散对数问题,这使得ECC在移动设备和物联网设备上非常受欢迎,因为这些设备的计算能力和存储空间有限。
3.3.2 在Java中使用ECC算法的步骤
在Java中实现ECC算法,需要使用特定的密钥对生成算法。以下是使用ECC算法进行加密和解密的基本步骤:
- 初始化
KeyPairGenerator以生成ECC密钥对。 - 生成密钥对。
- 使用公钥加密数据。
- 使用私钥解密数据。
下面是相应的Java代码示例:
import java.security.*;
import java.security.spec.ECGenParameterSpec;
import java.nio.charset.StandardCharsets;
import javax.crypto.Cipher;

public class ECCDemo {
    public static void main(String[] args) throws Exception {
        // 初始化ECC密钥对生成器
        KeyPairGenerator keyPairGenerator = KeyPairGenerator.getInstance("EC");
        ECGenParameterSpec ecSpec = new ECGenParameterSpec("secp256r1");
        keyPairGenerator.initialize(ecSpec);
        // 生成密钥对
        KeyPair keyPair = keyPairGenerator.generateKeyPair();
        PrivateKey privateKey = keyPair.getPrivate();
        PublicKey publicKey = keyPair.getPublic();

        // 创建Cipher对象并初始化为加密模式
        Cipher encryptCipher = Cipher.getInstance("EC");
        encryptCipher.init(Cipher.ENCRYPT_MODE, publicKey);
        // 加密字符串
        String originalString = "Hello, ECC!";
        byte[] cipherText = encryptCipher.doFinal(originalString.getBytes(StandardCharsets.UTF_8));

        // 创建Cipher对象并初始化为解密模式
        Cipher decryptCipher = Cipher.getInstance("EC");
        decryptCipher.init(Cipher.DECRYPT_MODE, privateKey);
        byte[] plainText = decryptCipher.doFinal(cipherText);

        // 输出解密后的字符串
        System.out.println("Decrypted message: " + new String(plainText, StandardCharsets.UTF_8));
    }
}
在上述代码中,我们特别指定了ECC的参数集(例如“secp256r1”),这是因为ECC依赖于椭圆曲线的选择。在实际使用中,应该选择合适的曲线,以达到所需的安全级别。加密和解密操作的代码与RSA相似,但底层算法实现是基于椭圆曲线。
以上为Java中实现三种不同加密算法的详细步骤和代码示例。每种算法都有其特点,适用于不同的使用场景。在下一节中,我们将详细探讨数字签名和验证的具体步骤,以及如何使用Java中的 java.security.Signature 类来操作数字签名。
4. Java签名和验证的步骤
4.1 密钥对生成
4.1.1 密钥生成工具KeyPairGenerator的使用
在数字签名的上下文中,密钥对是实现签名和验证过程的核心。公钥用于验证签名,而私钥用于创建签名。在Java中, java.security.KeyPairGenerator 类用于生成密钥对。创建密钥对的过程可以通过实例化这个类,然后调用相应的方法来完成。
import java.security.KeyPairGenerator;
import java.security.NoSuchAlgorithmException;
import java.security.SecureRandom;
import java.security.interfaces.RSAPrivateKey;
import java.security.interfaces.RSAPublicKey;

public class KeyPairGeneratorExample {
    public static void main(String[] args) throws NoSuchAlgorithmException {
        // 指定加密算法类型为RSA
        KeyPairGenerator keyPairGenerator = KeyPairGenerator.getInstance("RSA");

        // 初始化KeyPairGenerator实例,这里指定密钥大小为2048位
        keyPairGenerator.initialize(2048, new SecureRandom());

        // 生成密钥对
        java.security.KeyPair keyPair = keyPairGenerator.generateKeyPair();

        // 提取公钥和私钥
        RSAPublicKey publicKey = (RSAPublicKey) keyPair.getPublic();
        RSAPrivateKey privateKey = (RSAPrivateKey) keyPair.getPrivate();

        // 输出密钥信息(可选)
        System.out.println("Public Key Modulus: " + publicKey.getModulus());
        System.out.println("Private Key Modulus: " + privateKey.getModulus());
    }
}
在这段代码中, getInstance("RSA") 方法用于指定生成的密钥对类型为RSA算法。 initialize 方法接受两个参数,第一个是密钥长度,第二个是安全随机数生成器,用于确保密钥的随机性。通过 generateKeyPair 方法生成密钥对后,我们可以分别获取到公钥和私钥对象。
4.1.2 密钥对的存储与管理
密钥对的生成是数字签名的第一步,但存储和管理密钥对同样重要。不恰当的管理密钥对将导致签名的不可信以及安全风险。通常,我们会将密钥对保存在安全的地方,比如密钥库(Keystore)。Java提供了 java.security.KeyStore 类用于管理密钥和证书。
import java.security.KeyStore;
import java.security.KeyStoreException;
import java.security.NoSuchAlgorithmException;
import java.security.PrivateKey;
import java.security.PublicKey;
import java.security.cert.Certificate;
import java.security.cert.X509Certificate;

public class KeyStoreExample {
    public static void main(String[] args) {
        KeyStore keyStore = null;
        try {
            keyStore = KeyStore.getInstance("JKS"); // 使用JKS密钥库格式
            keyStore.load(null, null); // 加载空密码的密钥库

            // 假设keyAlias是密钥别名,privateKey是私钥,certificate是证书
            String keyAlias = "signatureKey";
            PrivateKey privateKey = /* ... */; // 从KeyPair中获取私钥
            PublicKey publicKey = /* ... */; // 公钥通常伴随证书出现
            Certificate certificate = /* ... */; // 证书包含公钥信息

            // 将私钥和证书存储到密钥库中
            keyStore.setKeyEntry(keyAlias, privateKey, /* password */ null, new Certificate[]{certificate});

            // 将密钥库保存到文件
            java.io.FileOutputStream fos = new java.io.FileOutputStream("keystore.jks");
            keyStore.store(fos, "keystorePassword".toCharArray());
            fos.close();
        } catch (KeyStoreException | NoSuchAlgorithmException | java.security.cert.CertificateException | java.io.IOException e) {
            e.printStackTrace();
        }
    }
}
在这个例子中, KeyStore 对象首先被创建,并指定使用JKS格式。通过 load 方法加载一个空密码的密钥库实例,然后使用 setKeyEntry 方法将私钥和对应的证书存储到密钥库中。最后,使用 store 方法将密钥库保存到文件中,以便之后使用。
4.2 签名创建与验证流程
4.2.1 签名的创建过程
创建数字签名的过程涉及以下步骤:
- 使用私钥对数据进行加密,以生成签名。
- 将原始数据和签名一起发送给验证方。
在Java中,可以使用 java.security.Signature 类实现签名的创建。下面的代码展示了如何使用这个类来创建一个数字签名。
import java.security.Signature;
import java.security.NoSuchAlgorithmException;
import java.security.SignatureException;

public class SignatureExample {
    public static void main(String[] args) throws NoSuchAlgorithmException, SignatureException, java.security.InvalidKeyException {
        // 创建Signature对象
        Signature signature = Signature.getInstance("SHA256withRSA"); // 使用SHA256withRSA算法

        // 初始化Signature对象为签名模式,并传入私钥
        signature.initSign(privateKey);

        // 使用update方法输入待签名的数据
        signature.update(dataToSign.getBytes());

        // 生成签名
        byte[] signBytes = signature.sign();

        // signBytes即为生成的签名数据,可以将其发送给验证方
    }
}
在这段代码中, getInstance("SHA256withRSA") 用于指定签名算法。通过调用 initSign 方法并传入私钥来初始化对象,为签名过程做准备。 update 方法用于输入待签名的数据,最后 sign 方法用于生成签名。
4.2.2 签名的验证过程
验证数字签名的过程包括以下步骤:
- 使用公钥对收到的签名进行解密。
- 将解密后的数据与原始数据进行比较,如果一致,则验证签名成功。
验证签名同样可以使用 Signature 类,在验证模式下进行操作。
import java.security.Signature;
import java.security.NoSuchAlgorithmException;
import java.security.SignatureException;
import java.security.PublicKey;
import java.security.InvalidKeyException;

public class SignatureVerifyExample {
    public static void main(String[] args) throws NoSuchAlgorithmException, SignatureException, InvalidKeyException {
        // 创建Signature对象,并初始化为验证模式
        Signature signature = Signature.getInstance("SHA256withRSA");
        signature.initVerify(publicKey); // 初始化时传入公钥

        // 使用update方法输入待验证的原始数据
        signature.update(dataToVerify.getBytes());

        // 调用verify方法进行验证
        boolean verifies = signature.verify(receivedSignBytes);

        // verifies为true表示验证成功,否则失败
    }
}
在这段代码中, initVerify 方法用于初始化Signature对象为验证模式,并传入公钥。之后使用 update 方法输入原始数据,最后使用 verify 方法进行验证,根据返回的布尔值判断签名是否有效。
通过上述创建和验证流程的详细步骤,我们可以理解在Java中实现数字签名的基本逻辑和方法。这种签名机制是确保数据完整性和身份验证的关键技术,广泛应用于软件安全、身份验证协议、以及电子交易等领域。
5. 使用 java.security.Signature 类进行操作
5.1 Signature 类概述
5.1.1 Signature 类的功能与作用
java.security.Signature 类是Java提供的用于数字签名的工具类,它实现了数字签名算法的初始化、数据签名以及验证功能。在处理签名时, Signature 类可以应用多种加密算法(如DSA、RSA、ECDSA等)来创建和验证数字签名。
Signature 类的作用主要包括以下几个方面:
- 初始化 :创建一个 Signature 实例,并使用特定的算法进行初始化。
- 签名过程 :提供接口来更新待签名的数据,并在数据完全更新后生成签名。
- 验证签名 :提供接口来验证数据和对应的签名是否匹配。
使用 Signature 类进行操作,可以保障数据传输的安全性和数据的完整,因为它依赖于安全的加密算法来确保数据的唯一性。
5.1.2 初始化 Signature 对象的方法
要正确使用 Signature 类,首先需要创建一个 Signature 实例,并对其进行初始化。初始化过程中,需要指定使用的签名算法,如”SHA256withRSA”。接下来,会根据算法的不同,选择合适的密钥对来进行初始化。
import java.security.Signature;
import java.security.PrivateKey;
import java.security.PublicKey;

public class SignatureExample {
    public static void main(String[] args) throws Exception {
        // 选择算法名称
        String algorithm = "SHA256withRSA";

        // 创建Signature实例
        Signature signature = Signature.getInstance(algorithm);

        // 假设已经获得私钥
        PrivateKey privateKey = ...; // 获取私钥逻辑

        // 初始化Signature实例进行签名
        signature.initSign(privateKey);

        // 可以继续添加数据进行更新
        // ...
        // 完成签名
        byte[] signatureBytes = signature.sign();
        // 输出签名
        System.out.println("Signature bytes: " + bytesToHex(signatureBytes));
    }

    private static String bytesToHex(byte[] bytes) {
        StringBuilder hexString = new StringBuilder(2 * bytes.length);
        for (byte b : bytes) {
            String hex = Integer.toHexString(0xff & b);
            if (hex.length() == 1) {
                hexString.append('0');
            }
            hexString.append(hex);
        }
        return hexString.toString();
    }
}
在上述代码中, getInstance 方法用于获取指定算法名称的 Signature 实例。然后,通过 initSign 方法并传入私钥来完成签名的初始化。这里的私钥应该保密,用于创建数据的签名。如果需要验证签名,可以使用 initVerify 方法并传入公钥。
代码中还包含了一个 bytesToHex 辅助方法,用于将签名字节转换为十六进制字符串,以便于打印输出。
5.2 实际操作步骤详解
5.2.1 初始化签名过程
初始化签名过程是使用 Signature 类生成签名的第一步。在这个阶段,你需要明确指定使用的加密算法,并且使用密钥对中相应的密钥来初始化实例。
// 创建Signature实例
Signature signature = Signature.getInstance("SHA256withRSA");

// 初始化为签名模式,并使用私钥
signature.initSign(privateKey);

// 注意:如果初始化为验证模式,则应使用initVerify方法,并传入公钥
初始化签名之后,可以使用 update 方法来添加数据,这些数据会被组合起来并用于最终的签名计算。
5.2.2 更新数据和完成签名
在 Signature 实例初始化为签名模式后,可以通过调用 update 方法将数据添加到签名中。 update 方法可以接受字节数组或单个字节。
// 添加数据
signature.update(dataBytes);

// 可以多次调用update,对多个数据段进行签名
在所有数据都添加到签名实例后,可以调用 sign 方法来完成签名的生成。
// 完成签名的生成
byte[] signatureBytes = signature.sign();
一旦生成了签名,就可以将它与数据一起发送到接收方。接收方将使用公钥来验证这个签名。
5.2.3 验证签名的流程
验证签名是确认数据未被篡改的过程,通常发生在数据的接收方。为了验证签名,接收方需要获取发送方的公钥,使用 Signature 类并将其初始化为验证模式。
// 使用公钥初始化Signature实例以进行验证
signature.initVerify(publicKey);

// 添加相同的数据用于验证签名
signature.update(dataBytes);

// 验证签名
boolean verifies = signature.verify(signatureBytes);
如果 verify 方法返回 true ,则说明签名验证成功,数据未被篡改;如果返回 false ,则说明签名验证失败,数据可能已被篡改。
Signature 类是数字签名流程中非常核心的一个类,了解并掌握其工作流程对于实现安全的数据交换至关重要。通过上面的步骤说明和代码示例,我们可以看到,从初始化到签名生成、再到签名验证,每一步都有严格的规定和要求,确保了签名操作的安全性和可靠性。
6. 常用算法如SHA256withRSA的实例
6.1 SHA256withRSA算法概述
6.1.1 SHA256withRSA的工作原理
SHA256withRSA是一种数字签名算法,它结合了SHA-256哈希函数和RSA加密算法的特点。首先,SHA-256算法会将任意长度的输入数据经过处理后生成一个固定长度(256位)的哈希值。这个哈希值具有唯一性和抗碰撞性,即不同数据几乎不可能产生相同的哈希值。然后,RSA算法用于对这个哈希值进行加密,通过私钥加密产生数字签名,任何人都可以使用相应的公钥对签名进行解密验证数据的完整性和签名者的身份。
在具体实现过程中,首先使用SHA-256算法对需要签名的数据进行哈希处理,然后使用RSA算法的私钥对哈希值进行签名。当其他人收到数据和签名时,他们可以使用相同的哈希函数重新计算数据的哈希值,再使用公钥对收到的签名解密,最终比较两个哈希值是否一致。如果一致,则验证数据没有被篡改,并且确实是由持有相应私钥的实体签名。
6.1.2 SHA256withRSA算法的安全性分析
SHA256withRSA算法的安全性依赖于SHA-256哈希算法和RSA加密算法的强度。SHA-256是一个被广泛认为是安全的哈希函数,截至到目前,还没有发现有效的碰撞攻击手段。RSA算法的安全性基于大数分解问题的计算难度,当密钥长度足够长时(通常推荐使用2048位或以上),破解几乎是不可行的。
尽管如此,随着量子计算的发展,未来可能会对现有的加密算法造成威胁,包括SHA256withRSA算法。量子计算机能够利用量子力学的原理,如量子叠加和量子纠缠,来执行某些算法,比如Shor算法,它能在多项式时间内分解大整数,可能会破解RSA加密。因此,评估和更新安全算法以应对量子计算时代的挑战,是未来数字签名技术发展的一个方向。
6.2 实践操作指南
6.2.1 Java代码实现SHA256withRSA签名
以下是一个Java代码示例,展示如何使用SHA256withRSA算法进行签名。代码中使用了Java的 java.security 包中的类和方法。
import java.security.KeyPair;
import java.security.KeyPairGenerator;
import java.security.PrivateKey;
import java.security.PublicKey;
import java.security.SecureRandom;
import java.security.Signature;

public class SHA256withRSAExample {
    public static void main(String[] args) throws Exception {
        // 初始化密钥对生成器
        KeyPairGenerator keyGen = KeyPairGenerator.getInstance("RSA");
        keyGen.initialize(2048, new SecureRandom());

        // 生成密钥对
        KeyPair keyPair = keyGen.generateKeyPair();
        PublicKey publicKey = keyPair.getPublic();
        PrivateKey privateKey = keyPair.getPrivate();

        // 初始化Signature对象
        Signature signature = Signature.getInstance("SHA256withRSA");
        signature.initSign(privateKey);

        // 待签名的数据
        String data = "This is a test message";
        signature.update(data.getBytes());

        // 签名
        byte[] signed = signature.sign();
        System.out.println("Signature: " + bytesToHex(signed));
    }

    // 辅助函数:将字节数组转换为十六进制字符串
    private static String bytesToHex(byte[] bytes) {
        StringBuilder hexString = new StringBuilder();
        for (byte b : bytes) {
            String hex = Integer.toHexString(0xff & b);
            if (hex.length() == 1) {
                hexString.append('0');
            }
            hexString.append(hex);
        }
        return hexString.toString();
    }
}
6.2.2 签名验证的代码实例
验证签名是检验数据完整性和签名者身份的一步,下面是一个使用Java代码进行签名验证的示例:
import java.security.PublicKey;
import java.security.Signature;

public class SHA256withRSAVerifyExample {
    public static void main(String[] args) throws Exception {
        // 上一节中生成的公钥
        PublicKey publicKey = ... // 公钥的获取逻辑

        // 创建Signature实例并初始化
        Signature signature = Signature.getInstance("SHA256withRSA");
        signature.initVerify(publicKey);

        // 待验证的数据
        String data = "This is a test message";

        // 更新数据
        signature.update(data.getBytes());

        // 验证签名是否匹配
        byte[] signed = ... // 签名数据的获取逻辑
        boolean isMatch = signature.verify(signed);
        System.out.println("Signature verified: " + isMatch);
    }
}
在上述代码中,我们首先获取了公钥,然后初始化了 Signature 对象用于验证签名。之后,我们更新了要验证的数据,并使用 verify 方法对签名进行验证。如果返回 true ,则签名验证成功,表示数据在签名和验证期间未被篡改,且签名确实来自于持有相应私钥的实体。
7. Java数字签名的高级应用与挑战
数字签名在信息安全领域扮演着不可或缺的角色,它不仅应用于确保数据的完整性和不可否认性,还涉及到许多高级场景,例如区块链和物联网(IoT)。然而,在这些高级应用的同时,我们也面临着许多安全挑战和合规性问题。
7.1 数字签名的安全挑战
数字签名虽然能够有效地保护数据不受篡改,并且能够确认数据发送者的身份,但它并非无懈可击。随着技术的进步,许多新型攻击方法被设计出来,专门针对数字签名的安全性。
7.1.1 抵御重放攻击和中间人攻击
重放攻击 是一种攻击者拦截并重发合法用户发送的信息,以达到欺骗系统的目的。对于数字签名来说,一个有效的方法是在签名中加入时间戳或者递增的序列号,这样即使攻击者截获并重发了签名信息,接收方也能通过检查时间戳或序列号来识别出这是一个旧消息,从而避免了重放攻击。
中间人攻击(MITM) 是指攻击者在通信双方之间拦截、修改并转发消息。为了防御MITM攻击,可以采用双向认证机制,确保通信双方都验证了对方的身份,并在传输过程中使用加密通道,比如SSL/TLS。
7.1.2 数字签名的合规性和法律问题
数字签名的合法性、有效性和可执行性在不同国家和地区的法律体系中可能有所不同。随着电子签名法的普及和数字化转型的推进,越来越多的国家开始认可数字签名的法律效力。然而,执行中还会遇到诸如隐私保护、电子证据的取证和审核等法律问题,这要求我们在使用数字签名时,必须遵循相关法律法规,确保使用场景的合法合规。
7.2 高级应用场景分析
数字签名技术的高级应用场景具有颠覆性的潜力,下面是两个典型的应用示例。
7.2.1 在区块链中的应用
区块链技术利用分布式账本记录所有交易,而数字签名则在其中扮演了不可或缺的角色。在区块链中,每一次交易都需要通过私钥生成的签名来进行验证。这种签名机制确保了交易的安全性,防止了双重支付和未经许可的交易。
例如,在比特币网络中,每个用户都有一个钱包,该钱包包含一对或多对密钥。每笔交易都由发送者使用其私钥签名,网络中的其他节点使用发送者的公钥验证签名。这种机制不仅防止了对交易的篡改,而且保持了交易的不可否认性。
7.2.2 在物联网(IoT)设备中的应用
随着物联网设备的不断增多,确保设备间通信的安全变得尤为重要。数字签名可以用来验证设备的身份,确保信息的来源和完整性。
在物联网应用中,设备可以使用数字签名来签署发送的数据,而接收方可以通过验证签名来确认数据的真实来源。这对于防止数据篡改和确保设备间通信的可靠性至关重要。例如,在智能电网或远程医疗监控系统中,使用数字签名来保护数据和命令的安全可以确保整个系统的稳定运行。
在实现时,设备必须具备存储密钥的能力,同时要考虑到设备的计算和存储资源限制。因此,选择合适的加密算法和签名长度是关键,它们必须在保证安全性的同时,不给设备带来过大的负担。
随着技术的不断发展,数字签名的应用将会不断拓宽,新的安全挑战和合规问题也会随之出现。IT行业从业者需要不断更新知识,以确保能够妥善应对这些挑战,发挥数字签名技术的最大潜能。
简介:Java数字签名利用非对称加密技术确保数据完整性和来源可信性,涉及RSA、DSA和ECC算法。本文介绍了Java中数字签名的原理和实现步骤,包括密钥对生成、签名创建和验证过程。同时,通过代码示例展示了如何在Java中使用内置库JCE实现这三种签名算法。

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 17
 0
- 0


 已为社区贡献21条内容

所有评论(0)