2025年SQL注入防御全景指南:从代码规范到AI联防的实战体系
一、2025年SQL注入攻击的新特征与挑战
1. AI驱动的自适应攻击
-
智能载荷生成:GPT-5可动态生成绕过传统正则检测的混淆语句(如
SEL/*随机注释*/ECT),漏检率提升40% -
自动化漏洞探测:多代理系统每秒发起2000次注入尝试,精准定位未修复接口
2. 新型攻击向量爆发
-
WAF自身漏洞利用:FortiWeb等防火墙被曝SQL注入漏洞(CVE-2025-25257),防御工具反成攻击入口
-
供应链注入:第三方组件漏洞(如泛微e-cology接口未授权注入)导致核心业务沦陷
3. 危害升级
-
数据勒索产业化:窃取10万条用户数据勒索10比特币,中小企业支付率达67%
-
云数据库劫持:通过注入漏洞获取云平台凭据,劫持整个数据库实例
二、纵深防御体系:四层防护架构
1. 开发层:代码安全基座
-
参数化查询强制化
python
# 高危做法(拼接字符串)
query = "SELECT * FROM users WHERE id = " + user_input
# 安全做法(参数化查询)
cursor.execute("SELECT * FROM users WHERE id = %s", (user_input,))
所有主流语言(Java/PHP/Python)必须禁用字符串拼接SQL
-
ORM框架安全配置
-
Hibernate启用
hibernate.query.plan_cache_enabled=true防止HQL注入 -
Django禁用
extra()等原生SQL执行接口
-
-
输入验证双机制
验证类型 示例 工具支持 语法白名单 数字字段只接受 [0-9]OWASP ESAPI Validator 语义合法性 邮箱需符合RFC标准 Apache Commons Validator
2. 架构层:流量与权限管控
-
WAF智能语义分析
-
华为云WAF内置SQL语法解析器,构建抽象语法树(AST)识别混淆注入(如时间盲注
SLEEP(5)) -
动态载荷归一化:自动解码URL/Base64/Unicode变形
-
-
零信任数据库访问
图表
-
每次查询生成临时令牌,权限有效期≤5分钟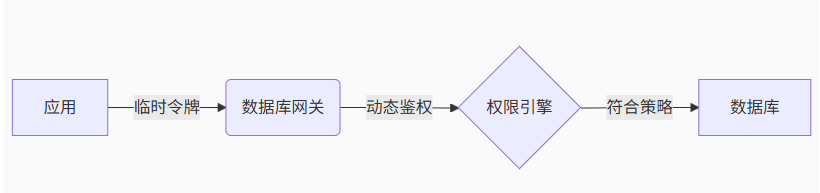
-
协议隐身技术
-
仅开放62001加密端口,阻断99%扫段攻击
-
3. 运行时层:AI行为防御
-
动态行为基线建模
监测维度 正常基线 注入特征 请求频率 用户平均2次/秒 脚本化请求200次/秒 SQL错误率 <0.1% 骤增至20% 响应时间离散度 50±10ms 时间盲注触发500ms峰值 -
拟态防御系统
异构模型池(CNN+Transformer)多数表决阻断异常查询,识别率提升至92%
4. 运维层:持续监控体系
-
漏洞扫描自动化
bash
# 容器化扫描示例
docker run -v /app:/target owasp/zap:latest zap-baseline.py -t http://app:8080
每周全量扫描 + Git提交触发增量扫描
-
渗透测试实战化
-
红队模拟AI钓鱼攻击供应链系统(如泛微e-cology
/api/doc/out/more/list接口) -
BAS平台自动验证修复有效性
-
三、企业级防护方案选型
1. 中小企业(预算<50万)
| 防护层 | 推荐方案 | 成本 |
|---|---|---|
| 开发层 | SQLMap集成CI/CD阻断提交 | 开源免费 |
| 架构层 | 云WAF基础版(含AI语义分析) | 3万/年 |
| 运维层 | 开源OSSEC日志监控 | 人力运维 |
2. 大型企业(预算>200万)
-
智能WAF:白山云WAF
-
数据库防火墙:Oracle Database Firewall拦截异常查询
-
红蓝对抗:季度BAS平台攻防演练
3. 关基设施(特殊要求)
-
国产化替代:达梦数据库+麒麟OS强制安全策略
-
量子加密试点:国密SM9算法抗量子破解
四、2025年紧急漏洞响应指南
-
漏洞确认
-
日志分析:
grep "UNION\|SLEEP" /logs/access.log -
流量捕获:tcpdump截取攻击报文
-
-
临时封堵
nginx
# 泛微漏洞应急方案 location ~ /api/(doc/out/more/list|ec/dev/table/counts) { deny all; # 立即禁用高危接口 } -
根本修复
-
升级至安全版本(如泛微e-cology ≥10.76)
-
最小权限原则:数据库账号禁用
FILE/EXECUTE权限
-
结语:防御的本质是成本博弈
当攻击成本高于防御投入时,安全才真正生效。
2025年行动清单:
-
今日起:代码仓库禁用
String.format()拼接SQL -
7天内:为数据库网关部署动态令牌认证
-
30天内:接入华为云/腾讯云AI WAF并开启语义分析
-
长期机制:每月执行渗透测试 + 年度红蓝对抗演练
核心公式:安全韧性 = (代码规范 × 架构免疫)^ AI联防

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 16
 0
- 0


 已为社区贡献14条内容

所有评论(0)