C语言实现银行家算法避免死锁

简介:银行家算法是一种操作系统中的避免死锁策略,通过确保资源分配的安全性来避免系统进入不安全状态。本课程将详细介绍银行家算法的基本概念、工作原理以及如何使用C语言进行实现。重点包括初始化资源矩阵、请求与分配资源、执行安全性检查和释放资源等步骤。实现关键点涉及数据结构定义、安全性检查函数编写以及安全序列的输出。学习此算法对于理解多资源环境下操作系统的资源管理至关重要。
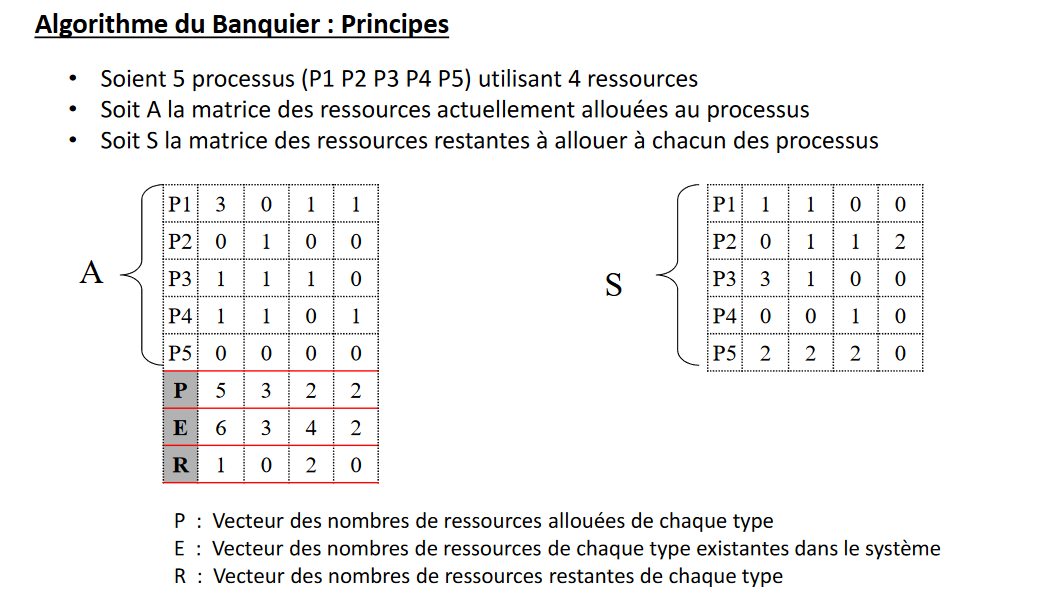
1. 银行家算法基本概念
银行家算法是由艾兹格·迪杰斯特拉(E.W.Dijkstra)提出的,用于避免死锁的一个著名算法。它模拟银行家发放贷款的方式,在多进程系统中分配资源,确保系统总是在“安全”状态下运行,即系统能够按某种顺序来分配资源,避免死锁的发生。
算法的起源和目的
银行家算法的核心思想借鉴了银行家放贷的谨慎策略:不将所有资金都贷出去,以防止在资金需求高峰期无法满足客户的提款需求。在计算机系统中,算法的目的是模拟这种行为,确保每个进程都能在不引起死锁的情况下,按序获得所需的资源。
安全状态和不安全状态
在银行家算法中,安全状态意味着存在一种资源分配顺序,使得每个进程可以顺利完成。不安全状态则表示系统当前的资源分配可能会导致死锁。理解这两种状态对设计和实现银行家算法至关重要,因为算法的最终目标是避免不安全状态,确保系统始终处于安全状态。
2. 算法工作原理与步骤
2.1 算法的理论基础
2.1.1 银行家算法的起源和目的
银行家算法起源于20世纪60年代,由艾兹格·迪杰斯特拉提出,最初用于避免操作系统中死锁的发生。这个算法的名称来源于一个比喻,即操作系统管理者资源如同银行家管理贷款一样。算法的主要目的是在分配资源之前,预先判断分配后系统是否能够处于安全状态,即是否存在一种资源分配序列,使得每个进程都能完成运行,不会造成死锁。
银行家算法通过维护资源分配和需求的数据,确保每次资源请求都能保证系统不进入不安全状态,从而避免死锁。算法的核心在于模拟资源的分配和释放,预测系统未来的行为,从而做出安全的资源分配决策。
2.1.2 算法中的安全状态和不安全状态
在银行家算法中,安全状态意味着系统能够按照某种顺序为每个进程分配所需资源,并且不使任何进程处于永久等待状态。换句话说,存在一种顺序,使得每个进程都能依次获得资源并完成运行,不会因为资源不足而进入死锁。
相对地,不安全状态则意味着系统中存在至少一个进程可能无法获得足够资源而完成运行,这增加了发生死锁的风险。不安全状态并不直接等同于死锁,但它表明系统处理资源请求的方式可能存在问题,若不加以控制,则可能导致死锁的发生。
2.2 算法的具体步骤
2.2.1 系统初始化
银行家算法在系统初始化阶段需要定义几个关键的数据结构。其中包括系统可用资源的数量、各进程的最大资源需求、已分配资源以及进程的剩余资源需求。初始化是确保后续算法正确运行的基础。
// 伪代码:系统初始化函数
function initializeSystem():
    // 定义系统可用资源向量
    Available = [A1, A2, ..., An]
    // 定义各进程的最大资源需求矩阵
    Max = [[M11, M12, ..., M1n], [M21, M22, ..., M2n], ..., [Mm1, Mm2, ..., Mmn]]
    // 定义已分配资源矩阵
    Allocation = [[A11, A12, ..., A1n], [A21, A22, ..., A2n], ..., [Am1, Am2, ..., Amn]]
    // 定义进程剩余需求矩阵
    Need = Max - Allocation
    // 更新系统可用资源
    Available = Available - Allocation[0]
2.2.2 请求资源的处理流程
当进程请求资源时,银行家算法会先检查请求是否超过了其最大需求,若超过了则拒绝请求。若没有超过,则进入安全性检查阶段,判断请求后系统是否能保持在安全状态。
// 伪代码:请求资源处理函数
function requestResources(Process_id, Request):
    // 检查请求是否超过最大需求
    if Request > Need[Process_id]:
        return false
    // 检查请求是否超过系统可用资源
    if Request > Available:
        return false
    // 尝试分配资源,并检查是否安全
    Available = Available - Request
    Allocation[Process_id] = Allocation[Process_id] + Request
    Need[Process_id] = Need[Process_id] - Request
    if isSafe():
        return true
    else:
        // 如果不安全,回滚资源分配
        Available = Available + Request
        Allocation[Process_id] = Allocation[Process_id] - Request
        Need[Process_id] = Need[Process_id] + Request
        return false
2.2.3 资源释放的处理流程
资源释放比较简单,当进程释放资源时,系统将这些资源添加回可用资源列表,并更新进程的已分配资源和剩余需求。
// 伪代码:资源释放处理函数
function releaseResources(Process_id, Release):
    Available = Available + Release
    Allocation[Process_id] = Allocation[Process_id] - Release
    Need[Process_id] = Need[Process_id] + Release
2.3 算法的安全性检查
安全性检查是银行家算法的核心部分,它需要确定系统是否处于安全状态,并计算出一个安全序列。安全序列是指一个进程执行顺序,使得每个进程都可以按此顺序完成,从而保证系统不进入死锁状态。
安全序列的计算涉及到模拟每个进程请求资源并释放资源的过程,使用一个循环来寻找所有可能的执行顺序,直到找到一个可以避免死锁的序列。如果找不到这样的序列,系统就是不安全的,因此不会分配资源。
// 伪代码:检查安全性函数
function isSafe():
    Work = Available
    Finish = [false, false, ..., false]
    while (exists i such that Finish[i] is false):
        for (j = 0; j < m; j++):
            if Finish[j] is false and Need[j] <= Work:
                Work = Work + Allocation[j]
                Finish[j] = true
                break
        else:
            // 如果没有找到可执行的进程,返回不安全
            return false
    return true
在安全性检查中, Finish 数组用来记录进程是否能够完成运行,初始时所有进程均未完成。 Work 数组记录当前可用资源,初始时为系统初始可用资源。算法通过模拟资源分配与释放来逐个确定哪些进程可以安全执行,从而最终找到一个安全序列或者确定系统处于不安全状态。
以上代码块的逻辑分析和参数说明已经详细展示在伪代码中。在实际编码时,这些伪代码需要转化为具体编程语言如C或Java的实际代码,并添加详细注释来解释每个步骤和参数的意义。通过这种方式,开发者可以更好地理解和实现银行家算法,确保其正确性和有效性。
3. C语言实现关键点
在第二章中,我们探讨了银行家算法的基本原理和步骤,为理解C语言在银行家算法中的实际应用打下了坚实的理论基础。本章将深入探讨C语言实现银行家算法的关键点,具体包括数据结构的选择与定义、核心算法的C语言编码,以及请求资源、释放资源和安全性检查的函数实现。
3.1 数据结构的选择与定义
3.1.1 需要使用的数据结构简介
在银行家算法的C语言实现中,数据结构的选择对于算法的效率和准确性至关重要。常见的数据结构包括数组、链表、栈和队列。对于银行家算法,我们主要用到的是二维数组和结构体。
- 二维数组 :用于表示资源分配表和最大需求表,它可以帮助我们记录每类资源当前可用的数量、系统中每进程的最大需求、已分配给每个进程的数量以及进程还需要多少资源。
- 结构体 :用于封装进程的信息,包括已分配资源、还需资源等。通过使用结构体,我们可以更直观地管理进程与资源之间的关系。
3.1.2 数据结构在算法中的应用
在银行家算法的实现中,我们需要跟踪每个进程的资源请求和释放情况,并及时更新资源分配表和最大需求表。数据结构的应用主要体现在以下方面:
- 资源分配表 :记录每类资源的当前可用数量。
- 最大需求表 :记录系统中每个进程最多需要的资源数量。
- 已分配表 :记录每个进程当前已经分配到的资源数量。
- 还需表 :记录每个进程仍然需要的资源数量。
通过定义这些表,我们可以有效地实现银行家算法中的核心功能。
3.2 核心算法的C语言编码
3.2.1 请求资源的函数实现
在C语言中,请求资源的函数通常需要处理用户输入的请求,检查请求是否可能引起不安全状态,并相应地更新资源分配表。以下是一个示例代码段:
#define N 5 // 假设有5个进程

int requestResources(int process_id, int request[]) {
    // 1. 检查请求是否小于等于该进程的最大需求
    // 2. 检查请求是否小于等于当前可用资源
    // 3. 假设资源请求可以满足,暂时分配资源
    // 4. 调用安全性检查函数
    // 5. 如果系统进入不安全状态,则回滚资源分配,返回错误码
    // 6. 如果一切正常,则正式分配资源,返回成功码
}
该函数的逻辑分析与参数说明将在后续详细解释。
3.2.2 释放资源的函数实现
释放资源的函数允许进程释放它之前请求的资源。释放资源时需要更新相关数据表,以反映当前的资源状态。函数的基本结构类似于请求资源的函数,但其逻辑处理方向相反:
void releaseResources(int process_id, int release[]) {
    // 1. 检查进程是否拥有要释放的资源
    // 2. 更新已分配表和当前可用资源
}
3.2.3 安全性检查的函数实现
安全性检查函数是银行家算法的核心之一。它用于确定在资源请求后系统是否仍处于安全状态:
int checkSafety(int available[], int allocation[], int need[], int N) {
    // 1. 标记所有进程为未完成
    // 2. 在可用资源足以满足某个进程需求时,将该进程标记为完成,并更新可用资源
    // 3. 重复步骤2,直到所有进程都标记为完成或无法继续标记
    // 4. 如果所有进程都可以完成,则返回安全;否则返回不安全
}
通过以上函数的实现,我们可以将银行家算法的逻辑逐步构建出来。每个函数都需要详细的逻辑分析和参数说明,以确保算法的准确执行和理解。
在本章节中,我们通过理论与代码实践的结合,为C语言实现银行家算法提供了全面的视角。下一章我们将探索系统安全性检查的过程,进一步深化对算法的理解。
4. 系统安全性检查
系统安全性检查是银行家算法的一个核心部分,它确保了系统能够在资源请求和释放的过程中维持一个安全状态。本章节将深入探讨安全性算法的实现和实例演示。
4.1 安全性算法的实现
4.1.1 查找安全序列的算法步骤
查找安全序列是检查系统是否处于安全状态的关键步骤。算法步骤如下:
- 找到系统中一个未被分配资源的进程,且它所需资源量不超过系统当前可用资源量。
- 假设该进程获得所需资源后能够顺利运行完成,并释放其所占有的资源。
- 将释放的资源添加到系统总资源中,为下一个进程的运行创造条件。
- 重复上述步骤,直到所有进程都被考虑过。
4.1.2 安全性检查的伪代码及其实现
伪代码示例:
function findSafetySequence() {
    available = systemAvailableResources;
    while (Processes remain) {
        for each process p in Processes {
            if (p can be satisfied with available resources) {
                allocate resources to p;
                p finish execution();
                available += p released resources;
                remove p from Processes;
                break;
            }
        }
        if (Processes remain and no process was allocated) {
            return false; // No safe sequence exists
        }
    }
    return true; // Safe sequence found
}
4.2 安全性检查的实例演示
4.2.1 模拟数据的创建和初始化
为了演示安全性检查,我们首先需要一些模拟数据。这里我们创建一个假想的系统状态,包括可用资源、进程最大需求、已分配资源和剩余需求。
int available[RESOURCE_TYPES] = {3, 3, 2};
int max需求[PROCESS_COUNT][RESOURCE_TYPES] = {
    {7, 5, 3},
    {3, 2, 2},
    {9, 0, 2},
    {2, 2, 2},
    {4, 3, 3}
};
int allocation[PROCESS_COUNT][RESOURCE_TYPES] = {
    {0, 1, 0},
    {2, 0, 0},
    {3, 0, 2},
    {2, 1, 1},
    {0, 0, 2}
};
int need[PROCESS_COUNT][RESOURCE_TYPES];
初始化 need 数组:
for (int i = 0; i < PROCESS_COUNT; i++) {
    for (int j = 0; j < RESOURCE_TYPES; j++) {
        need[i][j] = max需求[i][j] - allocation[i][j];
    }
}
4.2.2 安全性检查的代码演示与解释
接下来,我们使用C语言实现安全性检查的函数,并通过代码演示其执行过程。
#include <stdio.h>
#include <stdbool.h>

// 函数声明
bool findSafetySequence(int available[], int need[][RESOURCE_TYPES], int allocation[][RESOURCE_TYPES], int processCount);

int main() {
    int processCount = 4;
    int available[RESOURCE_TYPES] = {3, 3, 2};
    int allocation[PROCESS_COUNT][RESOURCE_TYPES] = {
        {0, 1, 0},
        {2, 0, 0},
        {3, 0, 2},
        {2, 1, 1}
    };
    int need[PROCESS_COUNT][RESOURCE_TYPES];

    // 初始化 need 数组
    for (int i = 0; i < processCount; i++) {
        for (int j = 0; j < RESOURCE_TYPES; j++) {
            need[i][j] = max需求[i][j] - allocation[i][j];
        }
    }

    if (findSafetySequence(available, need, allocation, processCount)) {
        printf("系统处于安全状态,存在安全序列。\n");
    } else {
        printf("系统不存在安全序列,处于不安全状态。\n");
    }

    return 0;
}

bool findSafetySequence(int available[], int need[][RESOURCE_TYPES], int allocation[][RESOURCE_TYPES], int processCount) {
    // 与伪代码逻辑实现类似,使用上述定义的数组和资源类型常量
}
通过上述代码演示,我们可以看到安全性检查的逻辑实现。系统会尝试查找是否存在安全序列,从而确定是否能够继续接受资源请求而不进入不安全状态。
下面是一个简单的mermaid流程图,展示安全性检查的主要步骤:
flowchart LR
    A[开始] --> B[初始化Available和Need数组]
    B --> C{查找可满足进程}
    C -->|是| D[分配资源,进程完成]
    D --> E[更新Available资源]
    E --> C
    C -->|否| F[返回不安全状态]
    F --> G[结束]
    C -->|所有进程完成| H[返回安全状态]
    H --> G
这个流程图清晰地描绘了查找安全序列的整个过程,以及在检查过程中遇到的决策点。通过实际的代码示例和流程图,我们能够更直观地理解银行家算法的安全性检查机制。
5. 死锁预防与资源管理
5.1 死锁预防的策略和方法
5.1.1 死锁产生的条件
在操作系统中,死锁通常发生在多个进程竞争资源时。产生死锁必须满足以下四个条件,这四个条件被称为死锁的四个必要条件:
-
互斥条件 :至少有一个资源必须处于非共享模式,即一次只有一个进程可以使用。如果其他进程请求该资源,请求者只能等待,直到资源被释放。
-
持有并等待条件 :一个进程至少持有一个资源,并且正在等待获取附加的资源,这些资源目前被其他进程持有。
-
非抢占条件 :资源不能被抢占。只有资源的持有者可以释放资源,或者当进程完成其任务后,它可以主动释放资源。
-
循环等待条件 :存在一个进程到资源的循环链,每个进程持有下一个进程所需的一个或多个资源。
5.1.2 预防死锁的技术分析
预防死锁的方法主要基于破坏产生死锁的四个必要条件中的至少一个。下面列出了一些常见的预防死锁的技术:
-
破坏互斥条件 :对于那些不需要互斥条件的资源,可以设计成允许多个进程共享使用。例如,打印文件通常可以允许多个进程同时打印。
-
破坏持有并等待条件 :强制每个进程在开始执行前请求所有需要的资源。这样,进程就不会在持有资源的同时等待其他资源。
-
破坏非抢占条件 :允许抢占资源。如果一个正在等待的进程发现资源已被其他进程抢占,它必须释放自己当前持有的资源。
-
破坏循环等待条件 :对资源进行排序,并规定所有进程必须按顺序请求资源。这样就不可能形成循环等待。
5.2 资源分配和管理的优化
5.2.1 资源请求的策略调整
优化资源管理的一个重要方面是制定有效的资源请求策略。这包括:
-
银行家算法的改进 :对银行家算法进行调整以减少资源请求的等待时间,例如,通过优先考虑那些可能导致系统进入安全状态的资源请求。
-
资源预分配 :根据进程的资源使用历史和预期需求进行预分配,从而避免在执行期间出现资源短缺。
-
资源预留和紧急释放 :为关键进程预留资源,并在紧急情况下允许快速释放资源以避免死锁。
5.2.2 实际环境中资源管理的考量
在实际的系统中进行资源管理时,需要考虑以下几个方面:
-
系统负载和资源利用率 :资源管理策略应根据系统的当前负载和资源利用率进行调整,以提高整体效率。
-
公平性和性能平衡 :资源分配应确保所有进程都能公平地访问资源,同时又要避免降低系统的整体性能。
-
动态资源需求 :实时监控进程的资源使用情况,动态地调整资源分配策略,以适应进程的动态需求变化。
5.3 银行家算法的改进与应用前景
5.3.1 算法的局限性及可能的改进方向
尽管银行家算法能够有效地预防死锁,但它在实际应用中存在一些局限性:
-
资源请求预测 :银行家算法基于进程的资源需求是已知的这一假设,而在实际情况中,进程的未来资源需求是不可预测的。
-
效率问题 :随着系统中进程数量的增加,银行家算法的效率可能会降低,因为它需要进行大量的安全性检查。
针对这些局限性,可能的改进方向包括:
-
动态资源需求预测 :使用机器学习技术预测进程的资源需求,以更准确地进行资源分配。
-
算法优化 :通过改进数据结构和算法,减少不必要的计算量,提高银行家算法的执行效率。
5.3.2 算法在现代操作系统中的应用展望
银行家算法及其改进版本在现代操作系统中有着广泛的应用前景:
-
云计算环境 :在资源分配高度动态化的云环境中,银行家算法可以被用来确保资源的高效利用,同时预防死锁。
-
实时系统 :实时操作系统需要保证任务在规定时间内完成。银行家算法可以帮助这些系统在满足实时性要求的同时,避免资源竞争导致的死锁。
-
多核处理器 :在多核处理器系统中,处理器核之间共享内存资源可能会导致死锁。银行家算法可以用于设计有效的资源管理策略,以避免这种情况。
通过这些应用展望,我们可以看出银行家算法及其改进版本不仅在理论上具有重要价值,而且在实际的系统设计中也具有显著的应用潜力。
简介:银行家算法是一种操作系统中的避免死锁策略,通过确保资源分配的安全性来避免系统进入不安全状态。本课程将详细介绍银行家算法的基本概念、工作原理以及如何使用C语言进行实现。重点包括初始化资源矩阵、请求与分配资源、执行安全性检查和释放资源等步骤。实现关键点涉及数据结构定义、安全性检查函数编写以及安全序列的输出。学习此算法对于理解多资源环境下操作系统的资源管理至关重要。

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 30
 0
- 0


 已为社区贡献14条内容

所有评论(0)