基于python的web渗透测试技术
- 开发语言:Python
- 框架:django
- Python版本:python3.8
- 数据库:sqlite3
- 数据库工具:Navicat12
- 开发软件:PyCharm
系统展示
登录页面
SQL注入测试
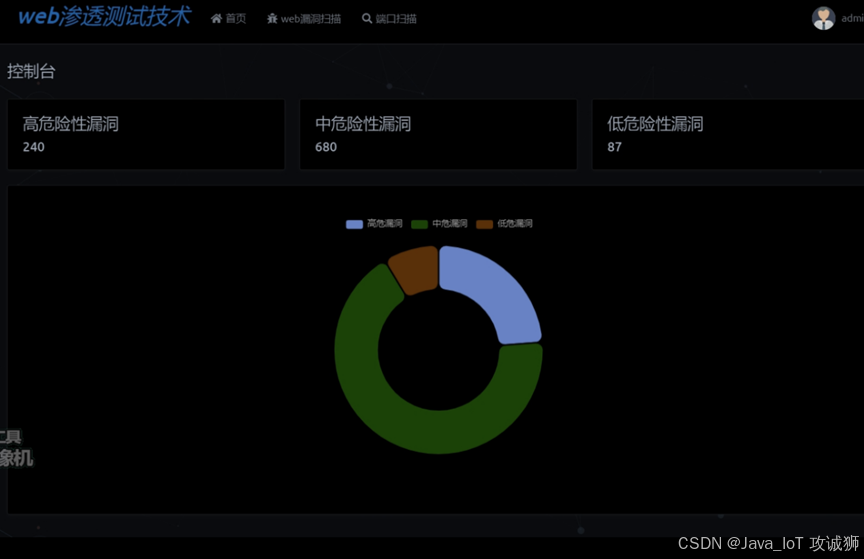
Web漏洞测试
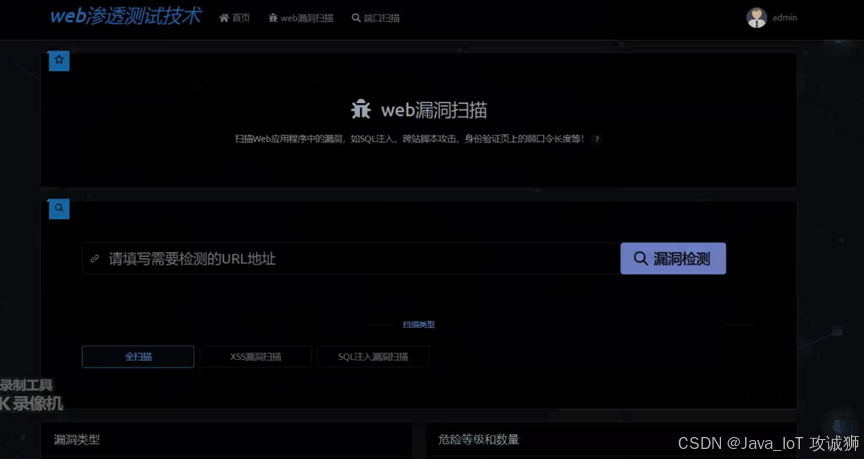
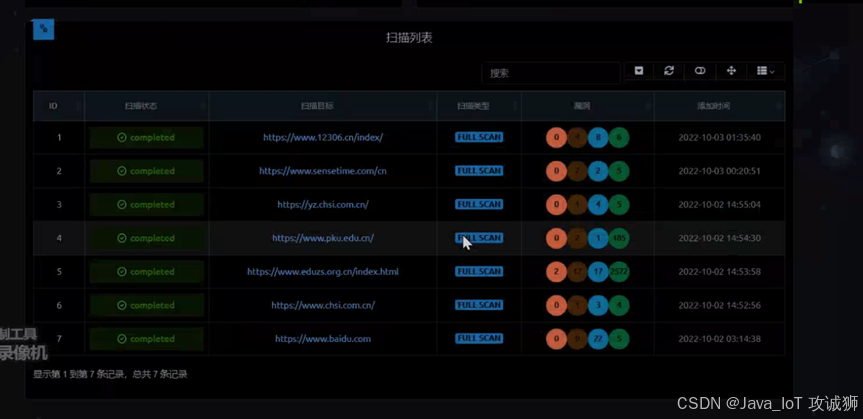
端口扫描测试
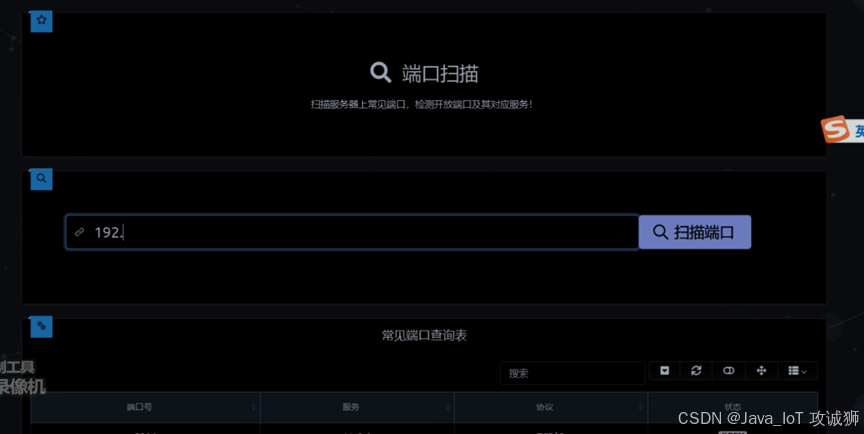
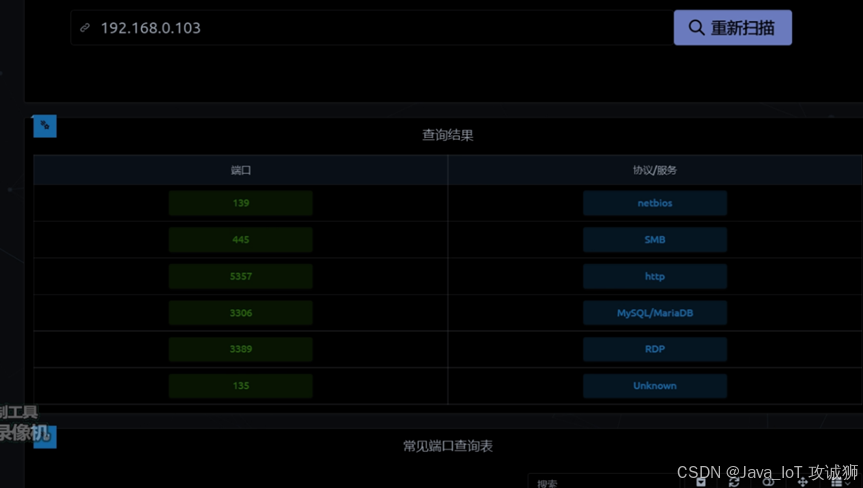
摘要
在网络环境下,技术是不断的发展的,漏洞也只不断的出现的,如果网民在不安全的信道中进行信息的浏览,有可能计算机被植入病毒,丢失个人隐私信息、造成经济损失等都是极有可能发生的。通过以B/S结构搭建一款能够渗透检测工具,通过该工具的开发来进行web网页漏洞、web端口扫描的技术实现,通过在线的网站检测来查找网页是否存在漏洞的情况,对于网站达的后期升级、保护有着非常好的帮助作用,可以有效的检测出可能存在的漏洞,可以实现自动化的检测,能够更好地发现安全问题,实现漏洞的及时弥补。
研究背景
当下网络的时代中,高速的信息传输带动着各行各业的发展。网络也已经早就不再是军事、科研等专项的一项功能,而是普通老百姓都能够进行日常使用的一款面向大众的服务工具。现在人们在网络上可以实现非常多的功能应用,可以进行购物、可以观看视频、可以进行社交聊天等等。众多的信息停留在网络上,在被大数据搜集后,便形成了有价值的信息,而有价值的信息所带有的商业价值凸显,也使得网络上出现很多利用安全漏洞、植入病毒等方式来进行信息盗取的网络安全问题。虽然现在的各大操作平台、网站都在进行着系统升级,尽可能的去减少漏洞的出现,但是道高一尺魔高一丈,依然还有存在有新的漏洞出现,并且被一些人所利用。比如wanna cry,这一病毒的出现对于政府、企事业单位的公用电脑产生了巨大的破坏,而且这种病毒甚至可以对ATM机等设备进行软件破坏,带来的负面影响巨大。
关键技术
Python是解释型的脚本语言,在运行过程中,把程序转换为字节码和机器语言,说明性语言的程序在运行之前不必进行编译,而是一个专用的解释器,当被执行时,它都会被翻译,与之对应的还有编译性语言。
同时,这也是一种用于电脑编程的跨平台语言,这是一门将编译、交互和面向对象相结合的脚本语言(script language)。
Django用Python编写,属于开源Web应用程序框架。采用(模型M、视图V和模板t)的框架模式。该框架以比利时吉普赛爵士吉他手詹戈·莱因哈特命名。该架构的主要组件如下:
1.用于创建模型的对象关系映射。
2.最终目标是为用户设计一个完美的管理界面。
3.是目前最流行的URL设计解决方案。
4.模板语言对设计师来说是最友好的。
5.缓存系统。
B/S(浏览器/服务器)结构是目前主流的网络化的结构模式,它能够把系统核心功能集中在服务器上面,可以帮助系统开发人员简化操作,便于维护和使用。
系统分析
对系统的可行性分析以及对所有功能需求进行详细的分析,来查看该系统是否具有开发的可能。
系统设计
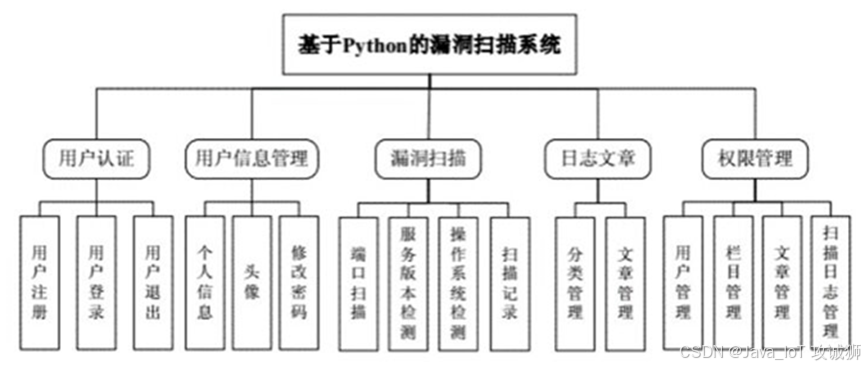
功能模块设计和数据库设计这两部分内容都有专门的表格和图片表示。
系统实现
此次的渗透测试工具是以Python语言的django框架来完成系统的功能模块搭建,以MySQL来实现数据对接实现,整体的开发上主要是以两个核心的功能开发为主,一个是web漏洞扫描,另一个是端口的漏洞扫描。通过这两个模块的设计可以完成主要的功能设计目标达成。而在其他的功能设计上,该系统工具还设计了一个能够完成注册和登录的模块,在该模块中可以为用户提供权限的获取通道。整体的设计上,通过面向对象的开发方式,能够有效的实现对系统的整体开发实现。
系统测试
.
总结
通过利用了Python的scopy技术来搭建了一款渗透测试工具,通过该渗透工具能够有效的对网站URL以及端口进行漏洞的检测,通过此次的工具开发,并且以多个不同的网站的测试为例,最终确定了该网站具有较好的使用效率,能够正确的、准确的、高效的完成检测,通过可视化的图表方式为用户进行了检查结果的显示,有着很好的可用性。
而网络安全问题并不仅仅在于被动防守,每个人都应当加强个人信息安全的保护意识,在登录网站时主要网站的网址、对于要求获取信息、获取地址等内容要进行三思,也要从自身出发来提高信息诈骗的防范意识,这样才能够从主动+被动的方式来实现有效的网络安全的推动。

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 29
 0
- 0


 已为社区贡献22条内容

所有评论(0)