ISO 26262的功能安全管理(二)
本期话题聚焦
- 开发功能安全产品项目的必要组织
- ISO26262标准在管理方面的具体要求
- 安全经理的任务,安全计划和安全证据
本期话题目录
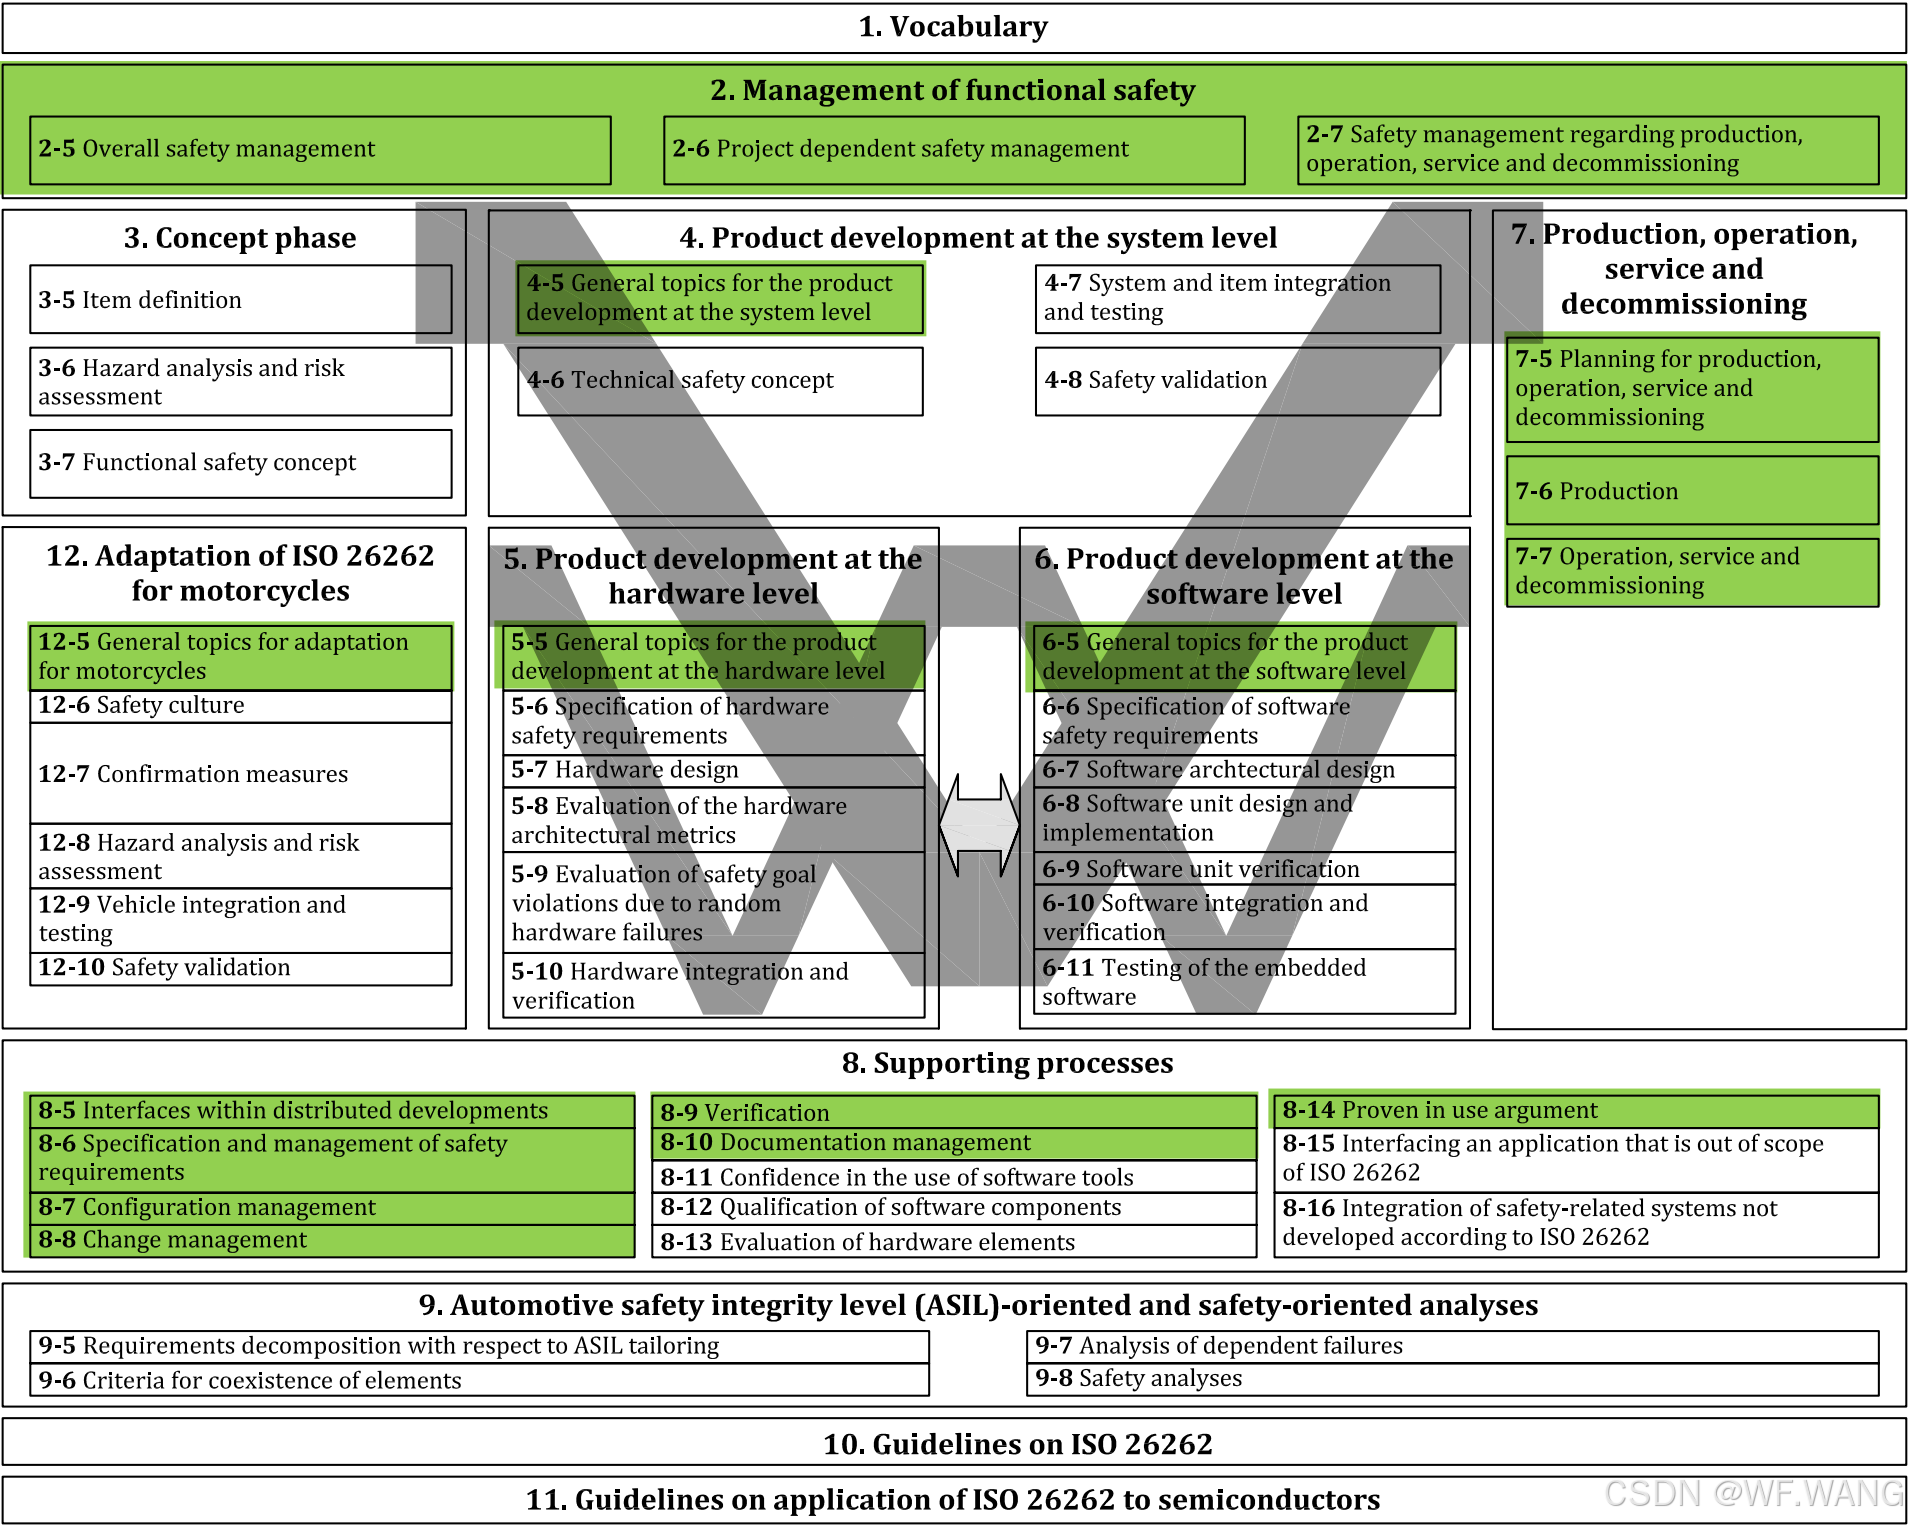
6. 关于认可措施
先看看标准中关于相关项是否满足功能安全有哪些认可措施。
The functional safety of the item and its elements shall be confirmed, based on: (refer ISO26262_part2, 6.4.9.1)
a) confirmation reviews to judge whether the key work products, i.e. those included in Table 1, provide sufficient and convincing evidence of their contribution to the achievement of functional safety, considering the corresponding objectives and requirements of the ISO 26262 series of standards, in accordance with Table 1 and 6.4.10;
b) a functional safety audit to judge the implementation of the processes required for functional safety, in accordance with Table 1 and 6.4.11; and
c) a functional safety assessment to judge the achieved functional safety of the item, or the contribution to the achievement of functional safety by the developed elements, in accordance with Table 1 and 6.4.12.
由上方标准中的要求可知,标准中提到的认可措施有以下三类:
> 认可评审:目的是核查关键工作成果是否提供了充分和令人信服的证据,证明其对实现功能安全的贡献;
> 功能安全审核:目的是评价功能安全活动所需要的流程的执行情况;
> 功能安全评估:目的是判断相关项是否实现了功能安全,或判断对功能安全实现的贡献(例如要素的开发)。
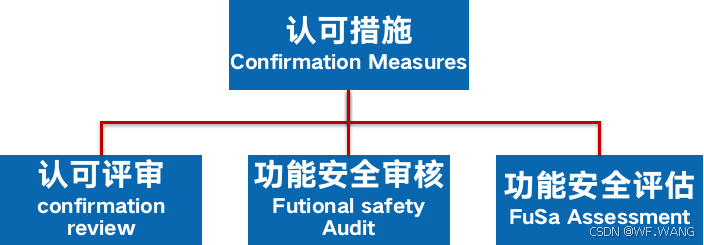
Q: 这三种认可措施有什么区别和联系呢?三种措施确认的侧重点是什么?
6.1 认可措施的确认对象及要求
从下图来看看三种认可措施分别要确认什么问题。
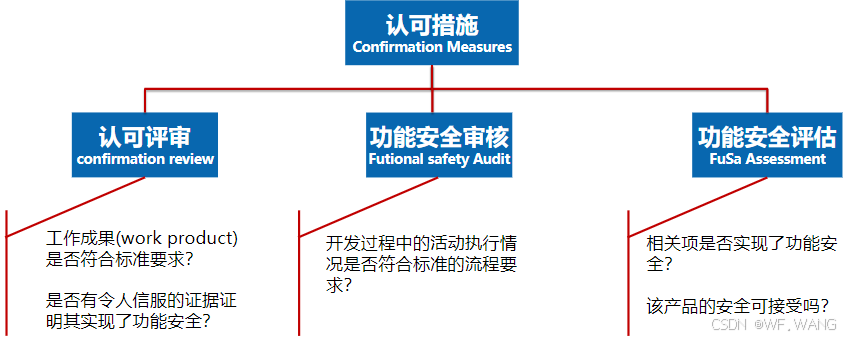
Q: work product? 工作流程?相关项安全可接受?
从上方对三种认可措施的要求来看,三种措施的区别与联系总结如下:
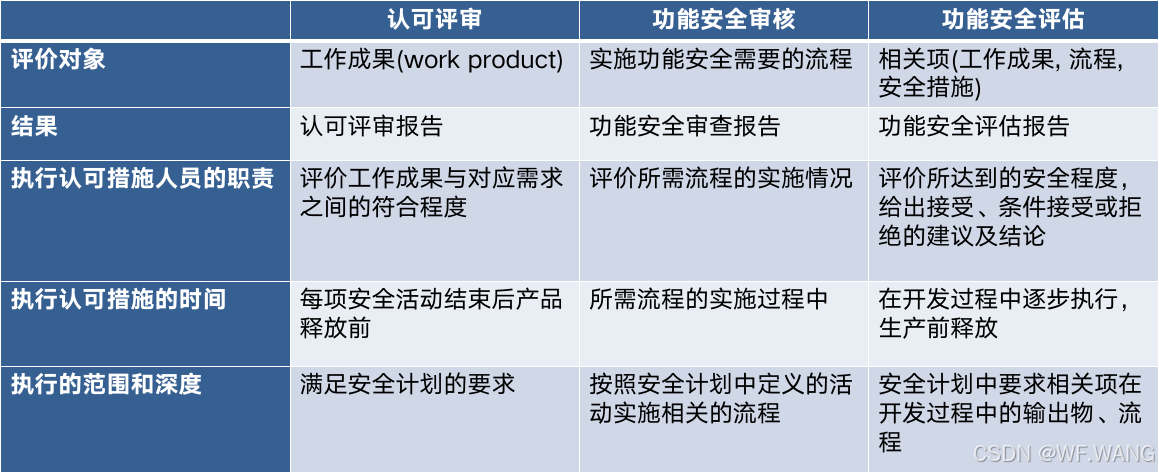
由上表可知认可评审(Confirmation Review) 的对象是工作成果(Work Product), 功能安全审核(Functional Safety Audit)的对象是实施安全活动的流程,功能安全评估(Functional Safety Assessment)的对象是整个相关项。
Q: 从上面信息来看,执行认可措施的人需要什么资质和权限?实际操作过程中该如何保证组织的知识产权?
6.2 标准要求的认可措施
标准对于哪些输出物要实施哪些认可措施给出了个示例,参考下图(Part2_Table 1)。
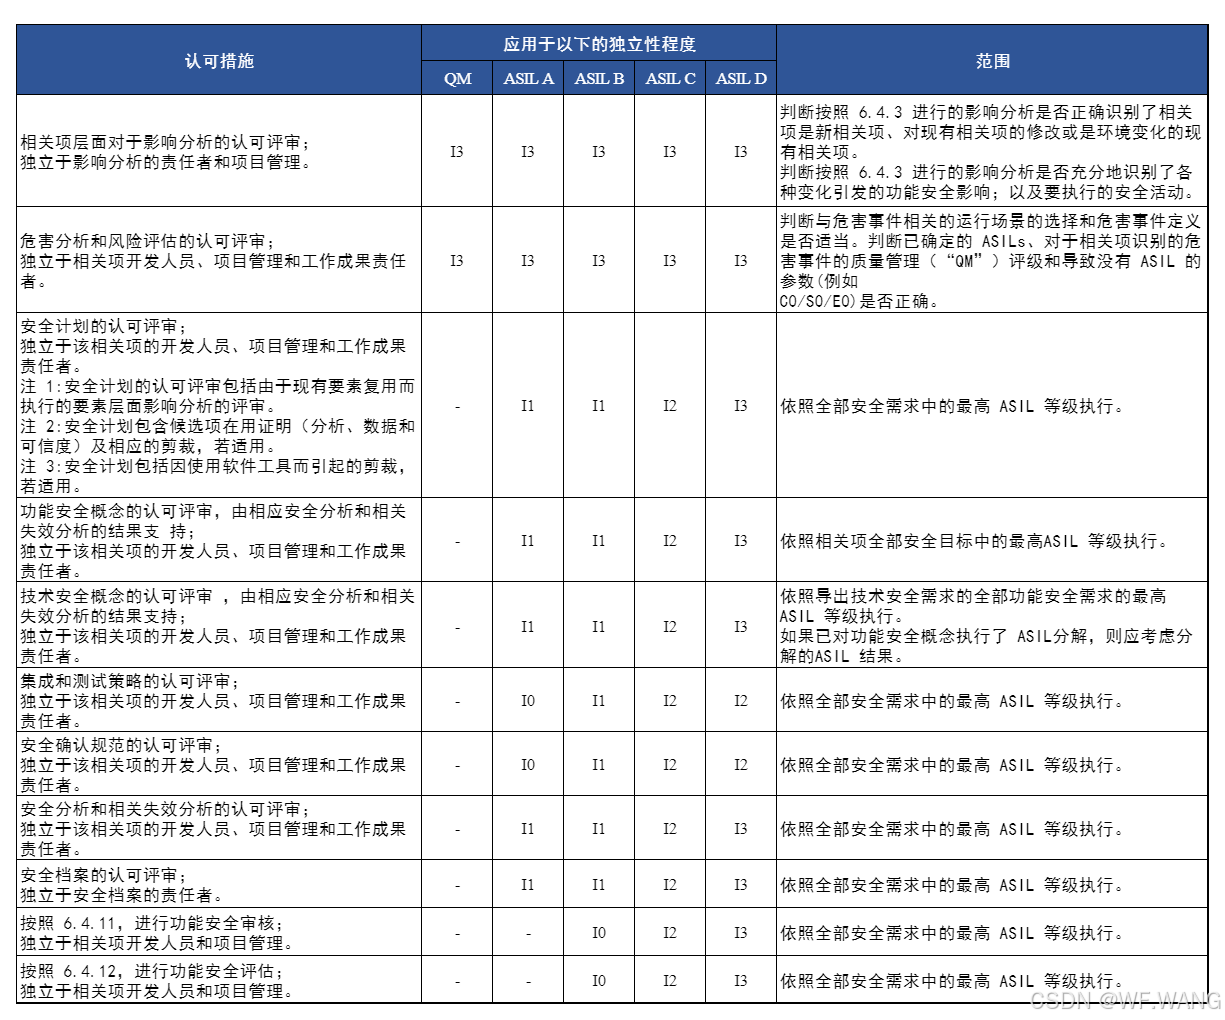
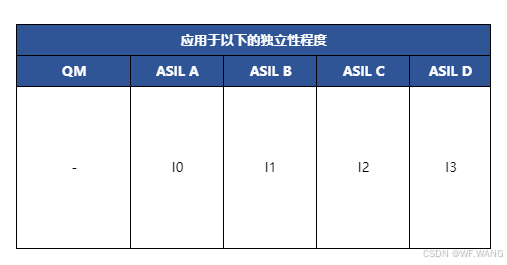
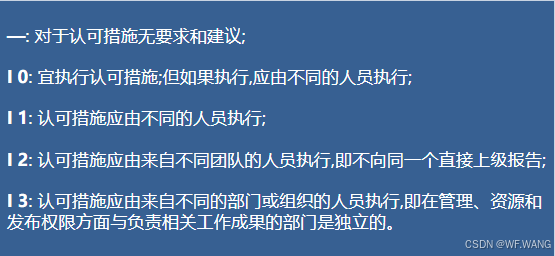
Q: 上图示例表格中的“I”代表什么含义?
6.3 关于功能安全审核(Functional Safety Audit)
先看看标准对于审核是如何定义的。
audit(审核):examination of an implemented process with regard to the process objectives. => 针对过程目标对已实施过程的检查。
标准对于功能安全审核的要求有哪些?下方挑选了部分要求供参考。
For items and elements where the highest ASIL of the safety requirements is ASIL (B), C, or D: a functional safety audit shall be carried out in accordance with 6.4.9; and shall be finalized before the release for production. (refer ISO26262_part2, 6.4.11.1)
A person responsible to carry out a functional safety audit shall be appointed in accordance with 5.4.4 and 5.4.2.7. (refer ISO26262_part2, 6.4.11.2)
A functional safety audit may be based on a judgement of whether the process related objectives of the ISO 26262 series of standards are achieved. (refer ISO26262_part2, 6.4.11.3)
Jet Note: 任何一项认可措施都需要指定对应的人员去执行,安全审核也不例外,需要指定特定人员实施审核。ASIL B及以上的目标才需要实施安全审核, 审核工作不是一次性完成,须根据安全计划里定义的活动按阶段执行一次或多次安全审核。被指定的审核员(auditor)要对每一次审核都提供对应报告,该报告应评价功能安全要求的流程的实施情况。
Q: 想想既然审核是对确认流程的符合性,那像ASPICE这类的关于过程评估模型的标准如果项目上通过了ASPICE的某个等级(比如Level 2),是否可以证明对应过程域的功能安全相关活动流程上是满足标准要求的呢?
6.4 关于功能安全评估(Functional Safety Assessment)
上方介绍了功能安全评估的目的是确认项目最终是否到达安全目标的要求,而这些要求都是要遵从标准来开发的。
标准对于功能安全评估的要求具体可概括为以下内容:
- 目的:评价相关项是否实现功能安全。
- 评估流程:安全评估员应该执行“充足的评价”,没有特定的流程要求。
- 对安全评估员(Safety Assessor)的要求:没有特定的资质或认证的要求。
- 独立性要求:参见下图。
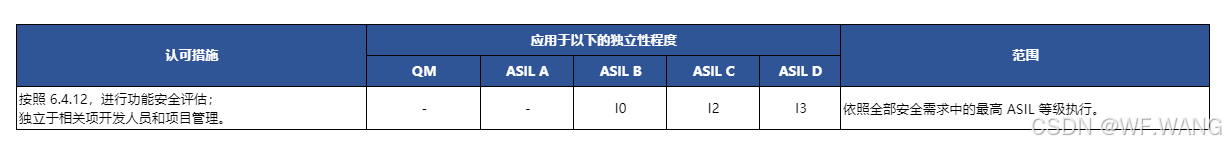
- 生命周期中的执行时间:逐步执行评估,必须在产品释放前完成。
- 评估对象:工作成果,流程,安全措施。
- 评估结果:接受、条件接受(存在开口项,但相关项的功能安全性被认为是明显的)、拒绝。
- 输出:功能安全评估报告。
Q: 在上方介绍认可措施时提到了独立性,这里也提到独立性,什么是认可措施的独立性?为什么要独立性?
6.5 关于认可措施的独立性
先看看标准对于独立性的定义。
independence(独立性): absence of dependent failures (3.29) between two or more elements (3.41) that could lead to the violation of a safety (3.132) requirement, or organizational separation of the parties performing an action. =>两个或者多个要素(3.41)间不存在会导致违背安全(3.132)要求的相关失效(3.29),或从组织上分隔执行某一活动的各方。
对于认可措施的独立性适用于此定义的后半句,即实施相关认可措施时实施方与被实施对象的负责人之间在业务上要存在一定的独立性关系。
标准中对于认可措施独立性要求的标记参见下图。
对于图中标记的解释可参考如下:
Q:仅仅实施标准提到的这三项认可措施就能证明相关项满足安全目标的要求了吗?或者说仅凭认可措施就能证明相关项开发过程中的安全要求都落地了吗?
7. 关于验证评审(Verificatio Review)
verification review(验证评审): verification (3.180) activity to ensure that the result of a development activity fulfils the project requirements, or technical requirements, or both =>确保开发活动结果满足项目要求和/或技术要求的验证(3.180)活动。
7.1 验证(verification)相关的方式
先看下验证的概念。
verification(验证): determination whether or not an examined object meets its specified requirements. =>确定检查对象是否满足其特定要求。
The objective of verification is to ensure that the work products comply with their requirements. (refer ISO26262_part8, 9)
实施验证的方式有:
- 评审 review:根据评审目的, 为实现预期的工作成果目标而对工作成果进行的检查。
- 走查 walk-through:为了发现异常, 对工作成果(2.142)的系统性检查。
- 检查 inspection:为发现异常而依据一个正式的流程对工作成果进行的考查。
- 测试 testing:通过计划、准备、运行或演练相关项(2.69)或要素(2.32), 以验证其满足所定义的要求、探测其异常(2.2)、对其行为建立信心的过程。
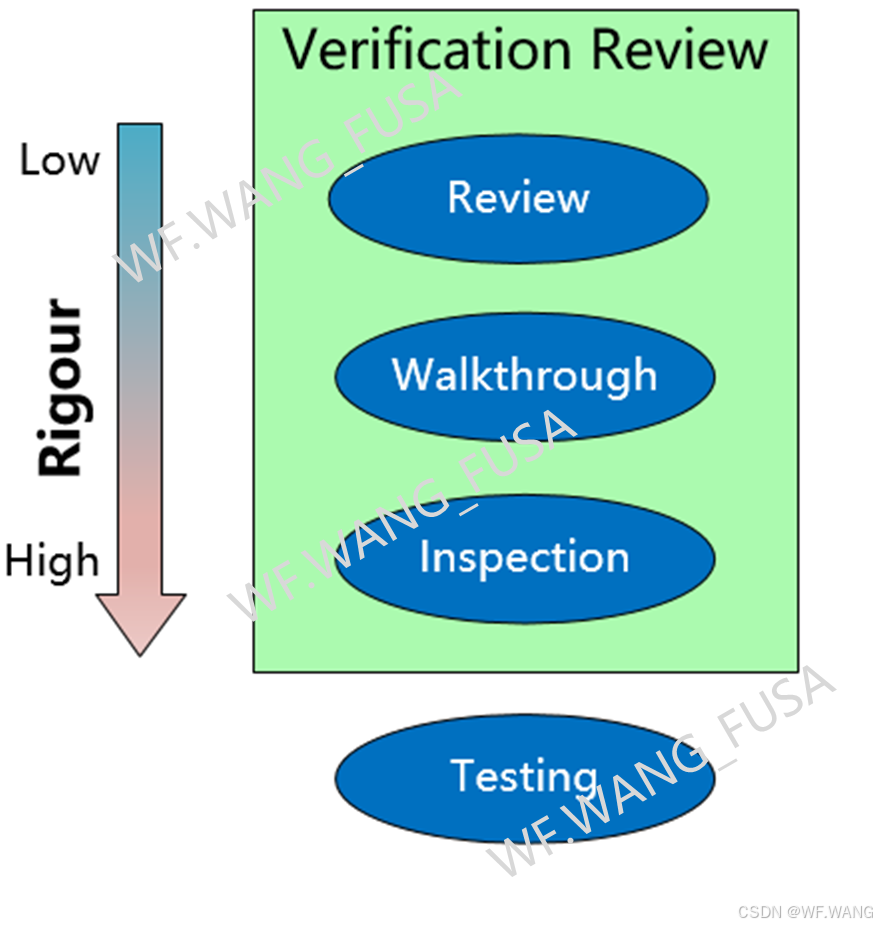
Q: 走查(walk-through)和检查(inspection)有什么区别?实际项目实践过程中走查和检查是如何实施的?
- 仿真模拟 simulation:模拟设计模型用专门的工具实现该仿真模型以验证预期设计模型。e.g. 原理图仿真,热仿真,结构仿真等
- 原型开发 prototyping: 基于开发的原型样机来验证当前预期设计模型的满足程度。
- 分析 analysis:通过各种分析手段、方法来验证当前设计是否满足需求。e.g. FMEA, FTA, 控制流分析等。
7.2 验证(verification)和Confirmation(认可)的区别与联系
Q: 通过上述定义和解释,验证(verification)和认可(Confirmation)两者之间有什么区别与联系呢?
可以从两者所关注的对象和要达成的目的来窥见一二,参见下图。
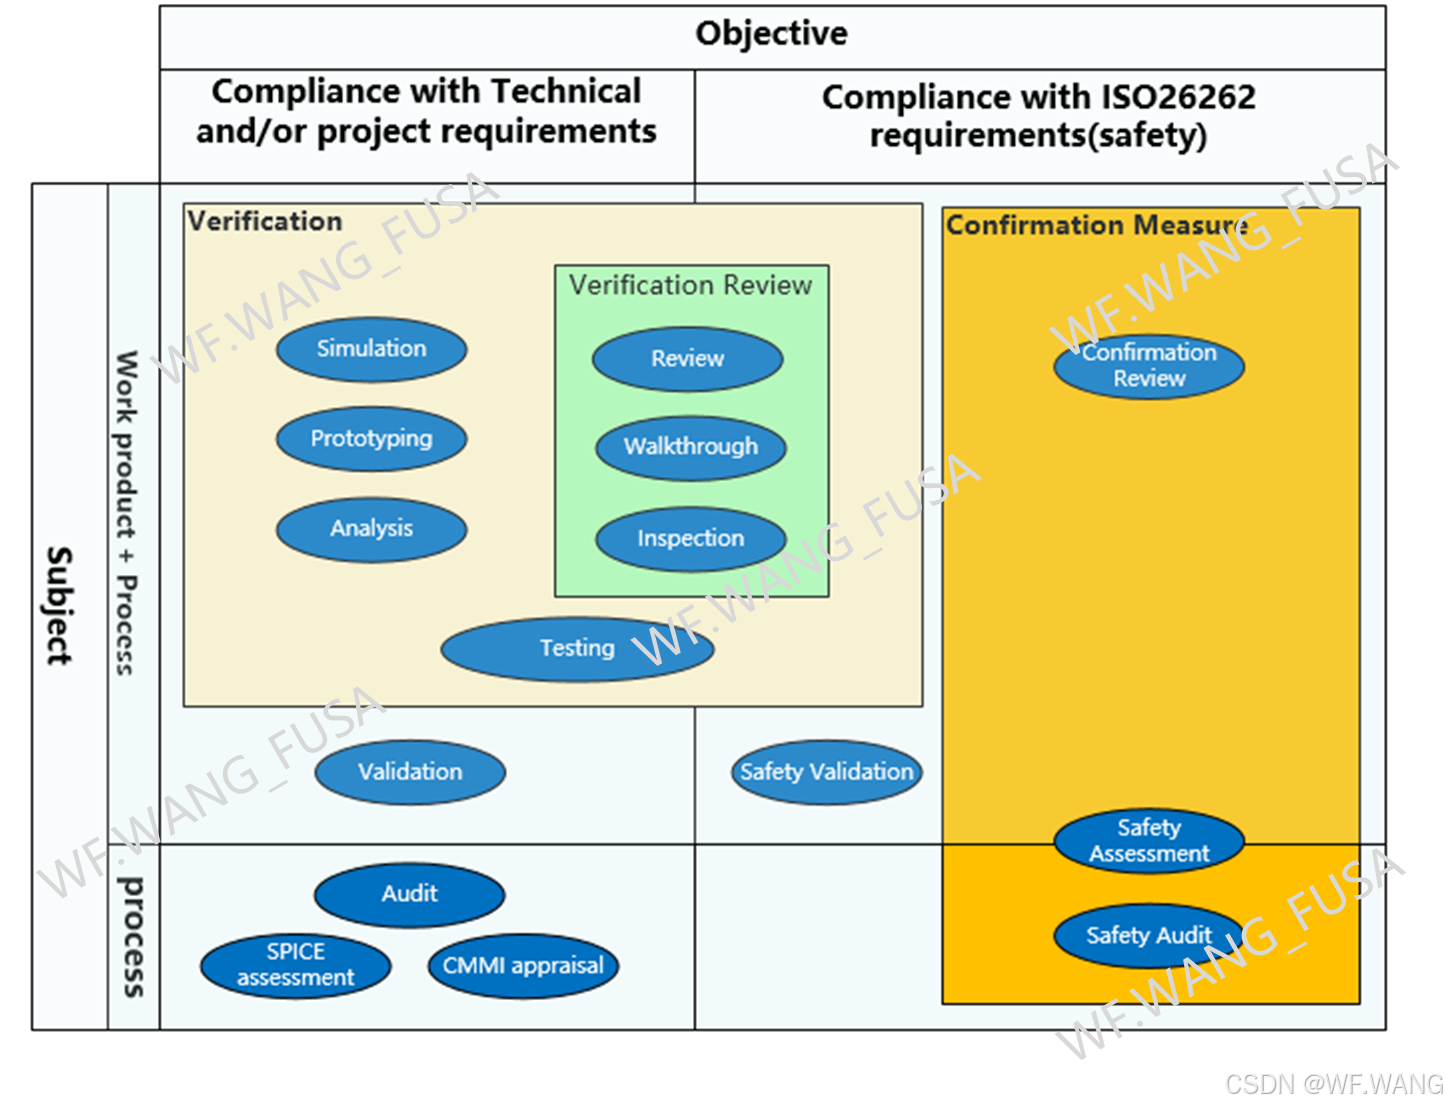
第一版标准中还对输出物的验证评审及独立性要求进行了概括性总结。可以对比实施认可措施要求的表格来梳理出两者之间的区别与联系。标准中关于验证评审的概览参见下图。

Jet Note: 综合以上信息,要完整地证明产品实现了安全目标的要求,除了认可措施外, 还需进行验证评审,两者在关注对象和目标上有一些差异。GB/T34590—2017的其他部分也要求这些评审, 目的是验证相关的工作成果满足项目的要求, 以及与应用案例和失效模式相关的技术要求。
Q: 想想在日常工作中你有用过哪些验证评审的方法?怎么称呼这种验证评审方法?
参考:
[1] ISO 26262-2:2018, Management of functional safety
更多精彩内容欢迎关注微信公众号:功能安全落地漫谈

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 26
 0
- 0


 已为社区贡献5条内容

所有评论(0)